
2026年8月、米ラスベガスで開催されたセキュリティカンファレンス「Black Hat USA 2026」で、Brave Softwareのセキュリティエンジニア、アルテム・チャイキン(Artem Chaikin)氏は、Opera・Perplexity Comet・ChatGPT Atlasという主要なAIブラウザすべてが間接プロンプトインジェクションに脆弱であることを実演しました。
講演では、HTMLに隠した指示や画像に重ねた不可視のテキスト、Redditのスポイラータグに埋め込んだ命令によるデモが行われました。強固なシステムプロンプトやツール呼び出しの監視、二次モデルによるチェックといった複数の防御を備えたブラウザでも、攻撃は突破されました。
ブラウザを操作するAIエージェントは、ページを読むだけでなくクリック、入力、送信、購入までを代行できます。そのため、Webページやメール、添付ファイルに埋め込まれた指示がユーザー本来の目的を乗っ取るリスクは、企業のIT・事業責任者にとって現実的な脅威です。
英国政府のAI安全資料は、プロンプトインジェクションがAIに本来許可されていないデータアクセスや処理をさせる可能性を指摘し、OWASPも外部データを信頼できない入力として扱う多層防御を示しています。チャイキン氏の実演は、これらの指摘が実際に稼働するAIブラウザで再現可能であることを裏付けました。
※本記事は2026年8月時点の情報です。
ブラウザの間接プロンプトインジェクションとは
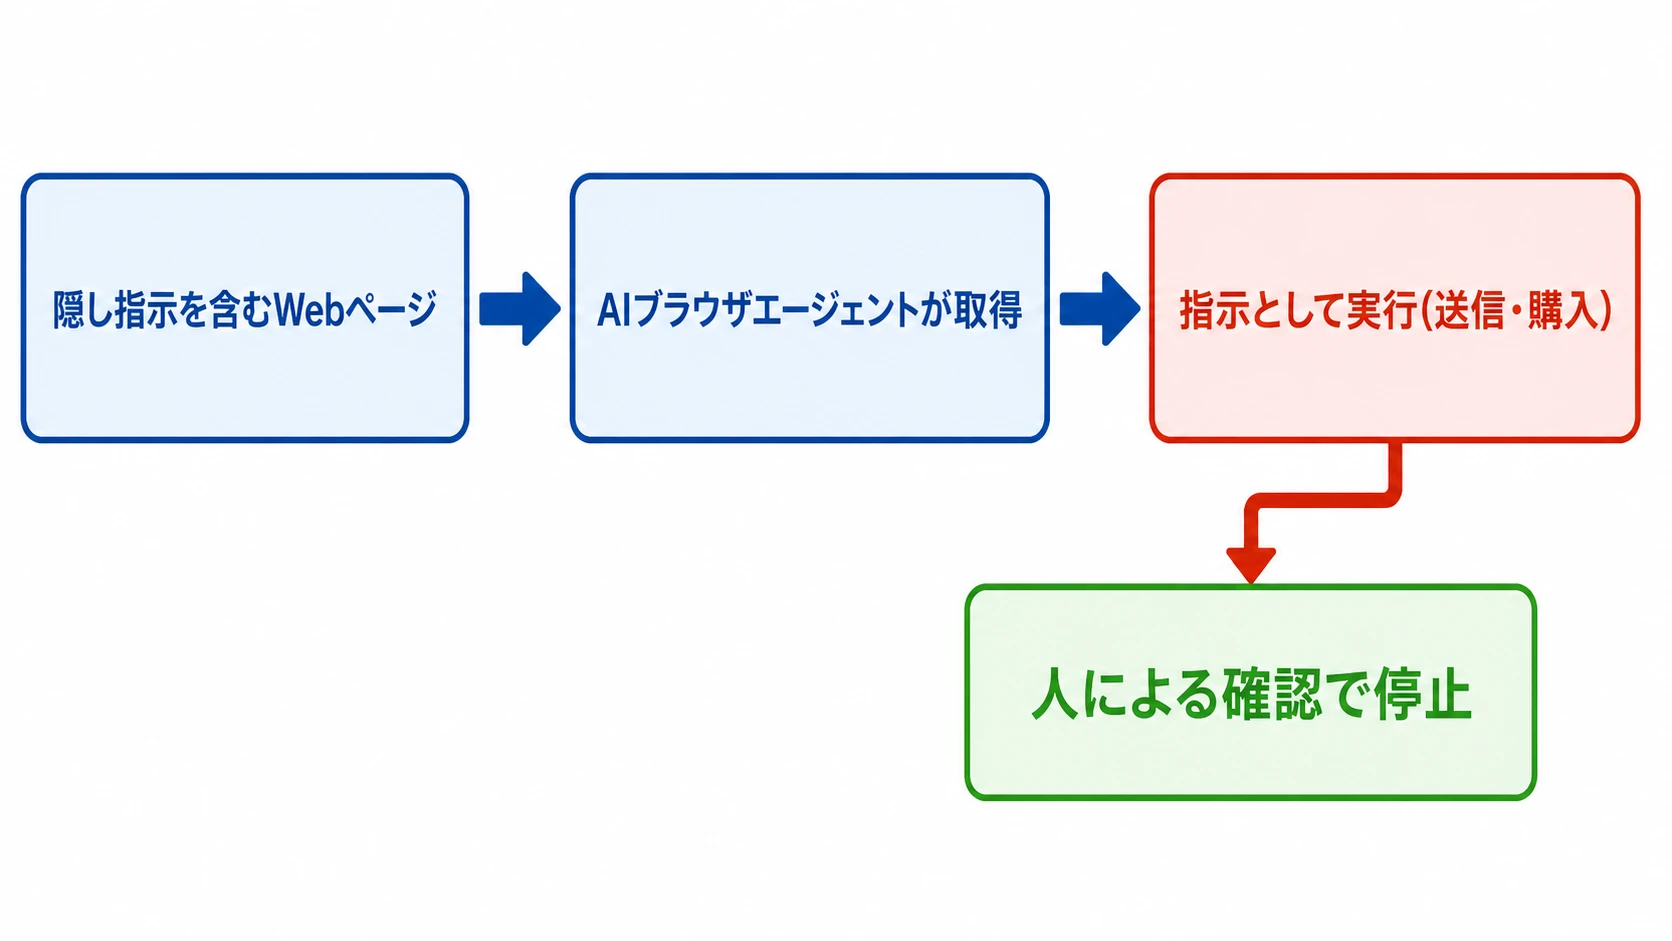
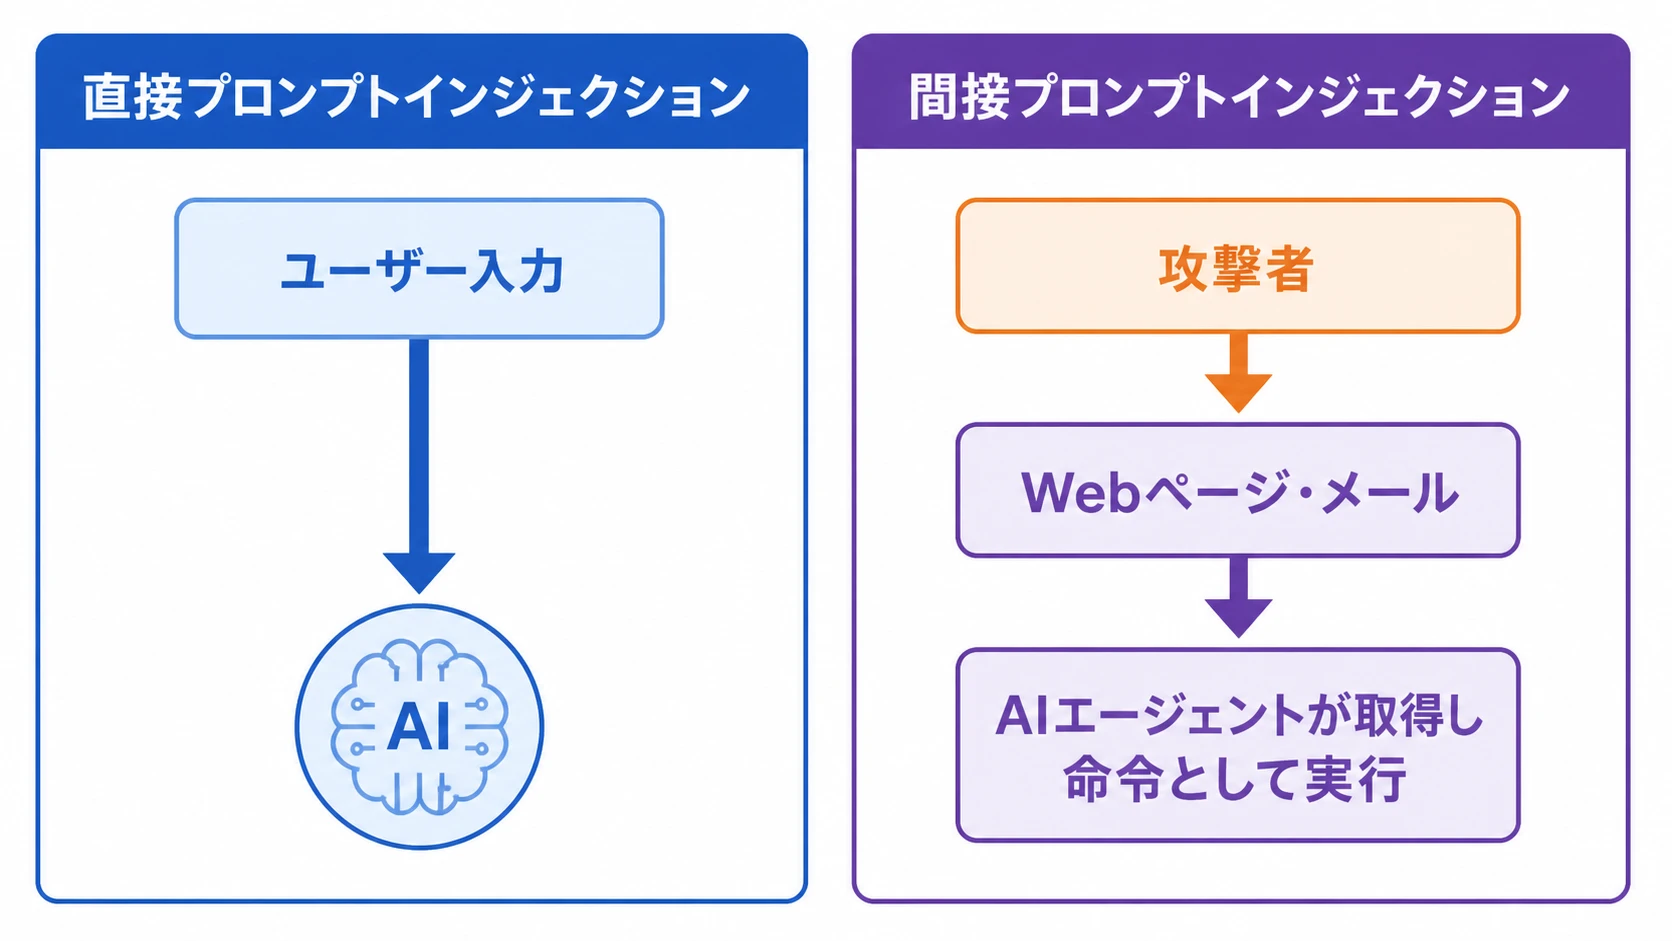
直接プロンプトインジェクションは、ユーザー入力に悪意ある指示を含める攻撃です。一方、間接型では攻撃者がWebページ、メール、画像、文書、検索結果などに指示を埋め込みます。
AIエージェントがそのコンテンツを取得した後、埋め込まれた指示を命令として扱ってしまう点が間接プロンプトインジェクションの特徴です。ユーザー自身が悪意ある文章を直接入力しなくても攻撃が成立します。
| 段階 | 起こり得ること | 防御の考え方 |
|---|---|---|
| 取得 | ページやメールに隠し指示が含まれる | 外部コンテンツを未信頼データとして扱う |
| 判断 | 指示とデータの境界が曖昧になる | 命令・引用・取得内容を分離する |
| 実行 | 送信、購入、削除、権限操作を試みる | 高リスク操作に確認と最小権限を置く |
| 継続 | 記憶やログに悪意ある内容が残る | 保存前の検証、期限、監査、削除を行う |
ポイント
間接プロンプトインジェクションは、外部コンテンツが命令として扱われることで成立します。取得から実行、記憶への保存まで、常に未信頼データとして扱うことが出発点です。
ブラウザエージェントに必要な5つの制御
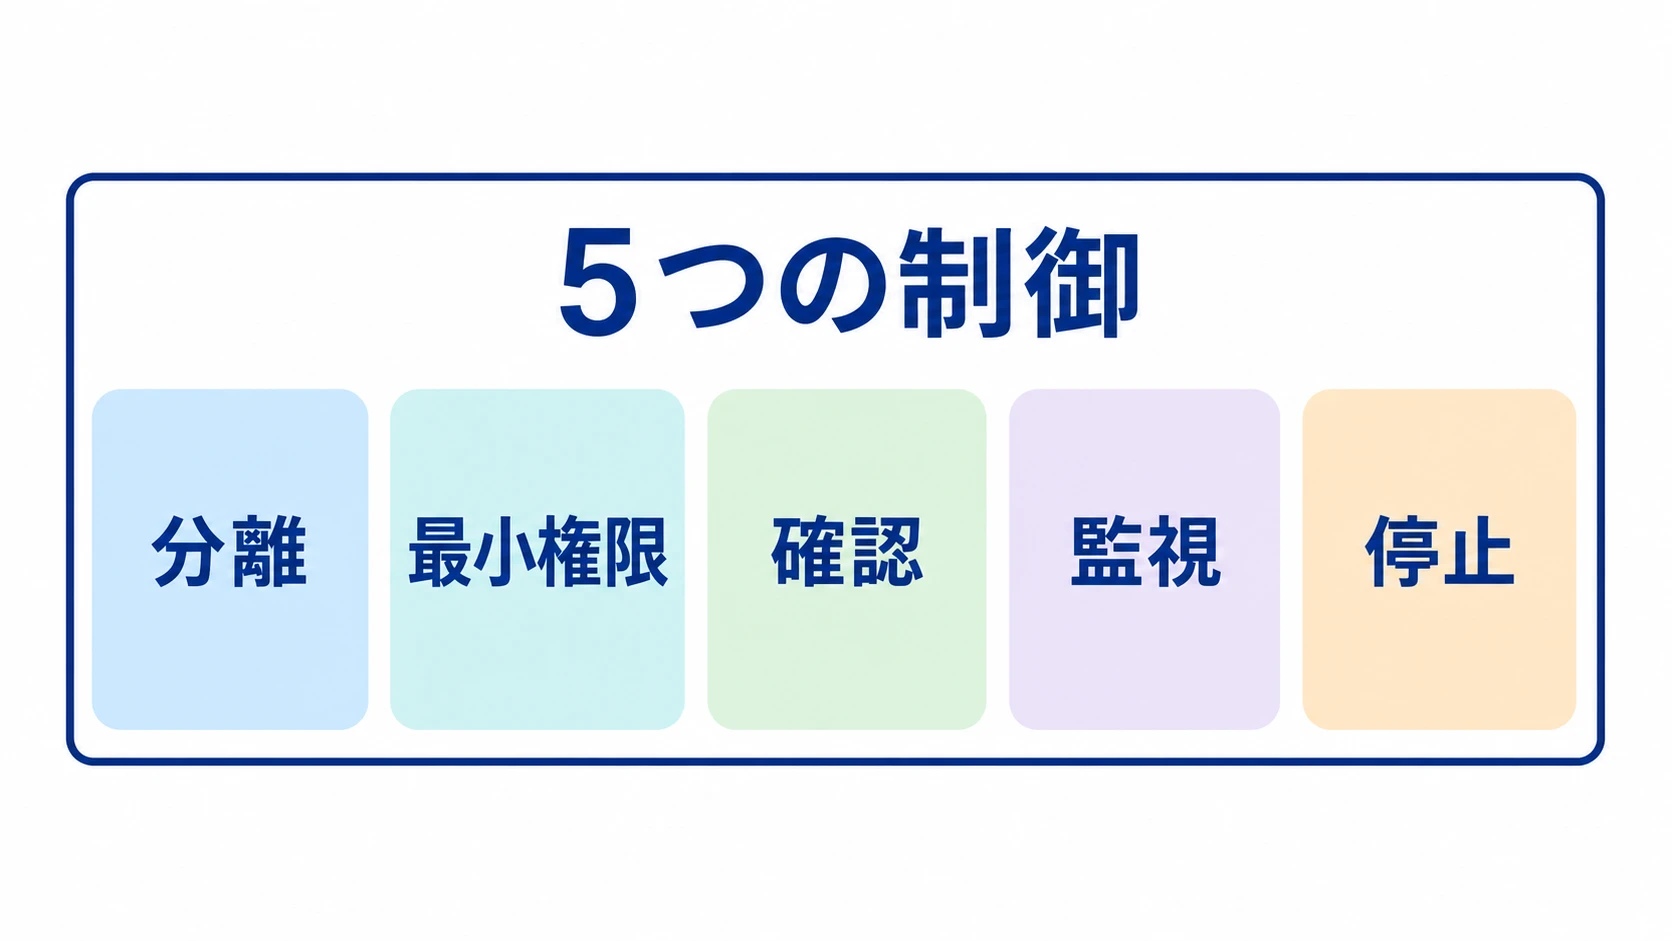
OWASPのAI Agent Security Cheat Sheetなどが示す実践的な制御は、次の5つに整理できます。
- 分離:Webの文章をシステム命令やユーザーの承認と混ぜない
- 最小権限:読む、下書きする、送信する、購入する権限を分ける
- 確認:外部送信、決済、削除、権限変更は人の承認を必須にする
- 監視:取得ページ、クリック、入力、ツール、実行結果をログに残す
- 停止:異常な遷移や指示を検知したらセッションを止める
「プロンプトを工夫すれば防げる」と考えるのは不十分です。OWASPのAI Agent Security Cheat Sheetが示すように、入力検証、データ分類、ツール認可、敵対的テスト、出力確認を多層で実施します。
AIエージェントを導入する企業は、AgentOpsの可観測性とAIエージェントの統制も併せて設計しましょう。
ポイント
5つの制御は単独ではなく組み合わせが前提です。特に外部送信・決済・削除などの高リスク操作は、確認と最小権限をセットで設計します。
導入前に行うテスト
本番導入の前には、次のようなテストで実際の挙動を確認します。
- Webページ、PDF、メール、画像に隠し指示を入れ、行動が変わらないか確認する
- 機密情報を検索させ、外部送信やコピーを試みないか確認する
- 購入・送信・削除の直前に人の確認が止められるか確認する
- 異常なURL、ドメイン、ツール呼び出しを検知できるか確認する
- 失敗時に人がセッションを引き継ぎ、ログを調査できるか確認する
ポイント
導入前のテストは機能面だけでなく、隠し指示への耐性や異常時の停止・人への引き継ぎまで含めて確認します。
よくある質問(FAQ)
Q. プロンプトインジェクションとは何ですか?
AIへの入力や外部データに悪意ある指示を含め、モデルやエージェントの本来の目的とは異なる出力・行動を誘導する攻撃です。
Q. 間接プロンプトインジェクションはどこから来ますか?
Webページ、メール、添付ファイル、画像、文書、検索結果、API応答など、エージェントが取得する外部コンテンツに埋め込まれることがあります。
Q. ブラウザエージェントを安全にするには?
外部データを未信頼として扱い、最小権限、命令とデータの分離、高リスク操作の人による確認、実行ログ、異常時の停止を組み合わせます。
Q. AIがページを読むだけなら安全ですか?
読むだけでも、取得した内容が次の判断や記憶に使われる場合は影響があります。取得範囲、保存、後続操作、外部への出力まで確認してください。
まとめ
ブラウザエージェントは、外部Webコンテンツに含まれる間接プロンプトインジェクションで、意図しない操作へ誘導される可能性があります。Webページを命令ではなく未信頼データとして扱い、操作権限と承認を分けることが重要です。
導入前は、隠し指示、機密情報、外部送信、購入、削除を含むテストを行い、ログ、検知、停止、人への引き継ぎを確認しましょう。
参考情報:
GOV.UK「AI Insights: Prompt Risks」
OWASP「AI Agent Security Cheat Sheet」
OWASP「LLM Prompt Injection Prevention」
ポイント
AIブラウザの導入は、プロンプトインジェクションが起きる前提で設計します。分離・最小権限・確認・監視・停止の5つの制御と、導入前テストの体制づくりが判断の起点です。
関連記事
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。