
California州は2026年1月1日、SB53(Transparency in Frontier Artificial Intelligence Act)を施行しました。最先端の基盤モデルを開発する事業者に対し、リスク管理の枠組みの公開と、安全上のインシデント報告を義務づける法律です。
対象となるAI開発者は、「どのリスクを、どの基準で評価し、どう抑えるか」を公開・運用する必要があります。ただし、SB53はすべての生成AIサービスに一律の義務を課す法律ではありません。
法文は、計算量の基準を満たす「frontier model」と、その開発者のうち前暦年の関連会社合算売上が5億ドルを超える「large frontier developer」を分けています。以下では、California州議会の成立法文と州知事の公式発表に基づき、対象・公開フレームワーク・重大な安全インシデント・内部通報者保護・施行日と罰則を整理します。この記事は一般的な情報提供であり、法的助言ではありません。
※本記事は2026年8月時点の情報です。
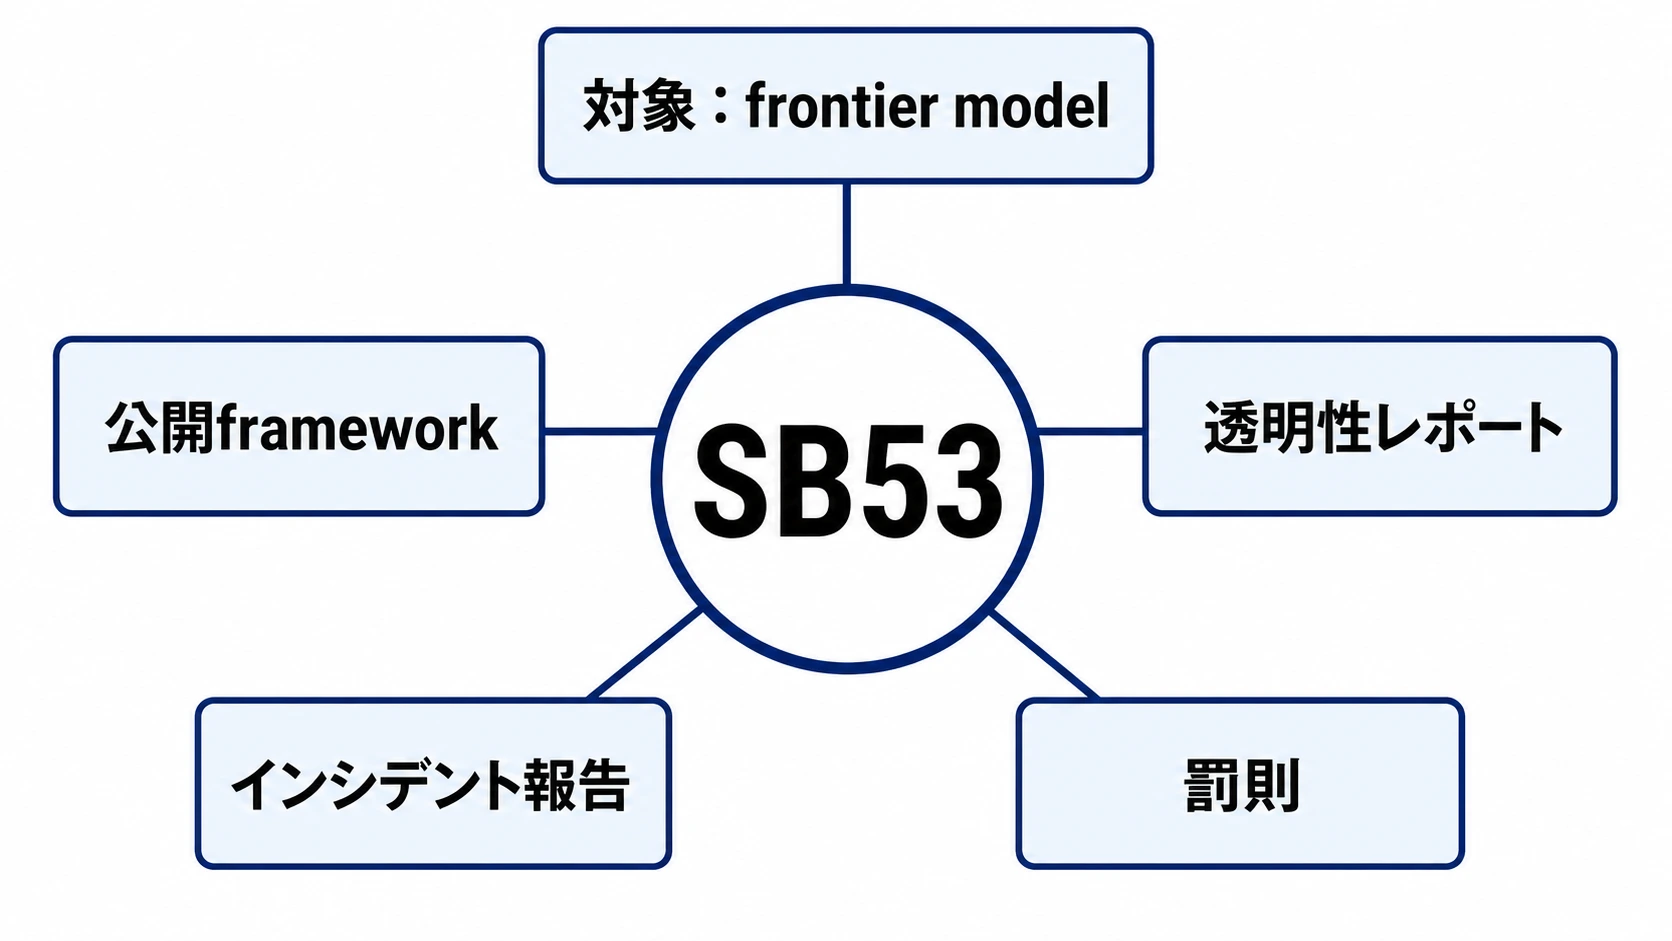
SB53の対象|すべてのAIではなく、法定のfrontier modelと開発者
法文上の「frontier model」は、広いデータセットで訓練され、一般的な出力を目的とし、多様なタスクに適応できる「foundation model」のうち、訓練に10^26を超える整数または浮動小数点演算を使ったモデルです。元の訓練だけでなく、その後のファインチューニング、強化学習、その他の重要な変更に使った計算も含めて判定されます。
| 法文上の区分 | SB53での定義・主な扱い |
|---|---|
| frontier model | foundation modelで、訓練に10^26を超える整数または浮動小数点演算を使ったもの |
| frontier developer | frontier modelを訓練、または訓練を開始した者 |
| large frontier developer | frontier developerと関連会社の合算で、前暦年の年間総収益が5億ドルを超える者 |
ここで注意したいのは、公開義務がすべて「large frontier developer」だけにかかるわけではないことです。新しいfrontier modelまたは大幅変更版を展開する前、または展開と同時に公開する透明性レポートはfrontier developerに求められ、そこにリスク評価の要約などを追加する義務がlarge frontier developerに課されます。
ポイント
SB53の対象は、訓練計算量が10^26FLOPsを超えるfrontier modelと、それを開発するfrontier developer・large frontier developerに限られます。すべての生成AIサービスが一律に対象となるわけではありません。
公開フレームワーク|large frontier developerが示す10の管理項目
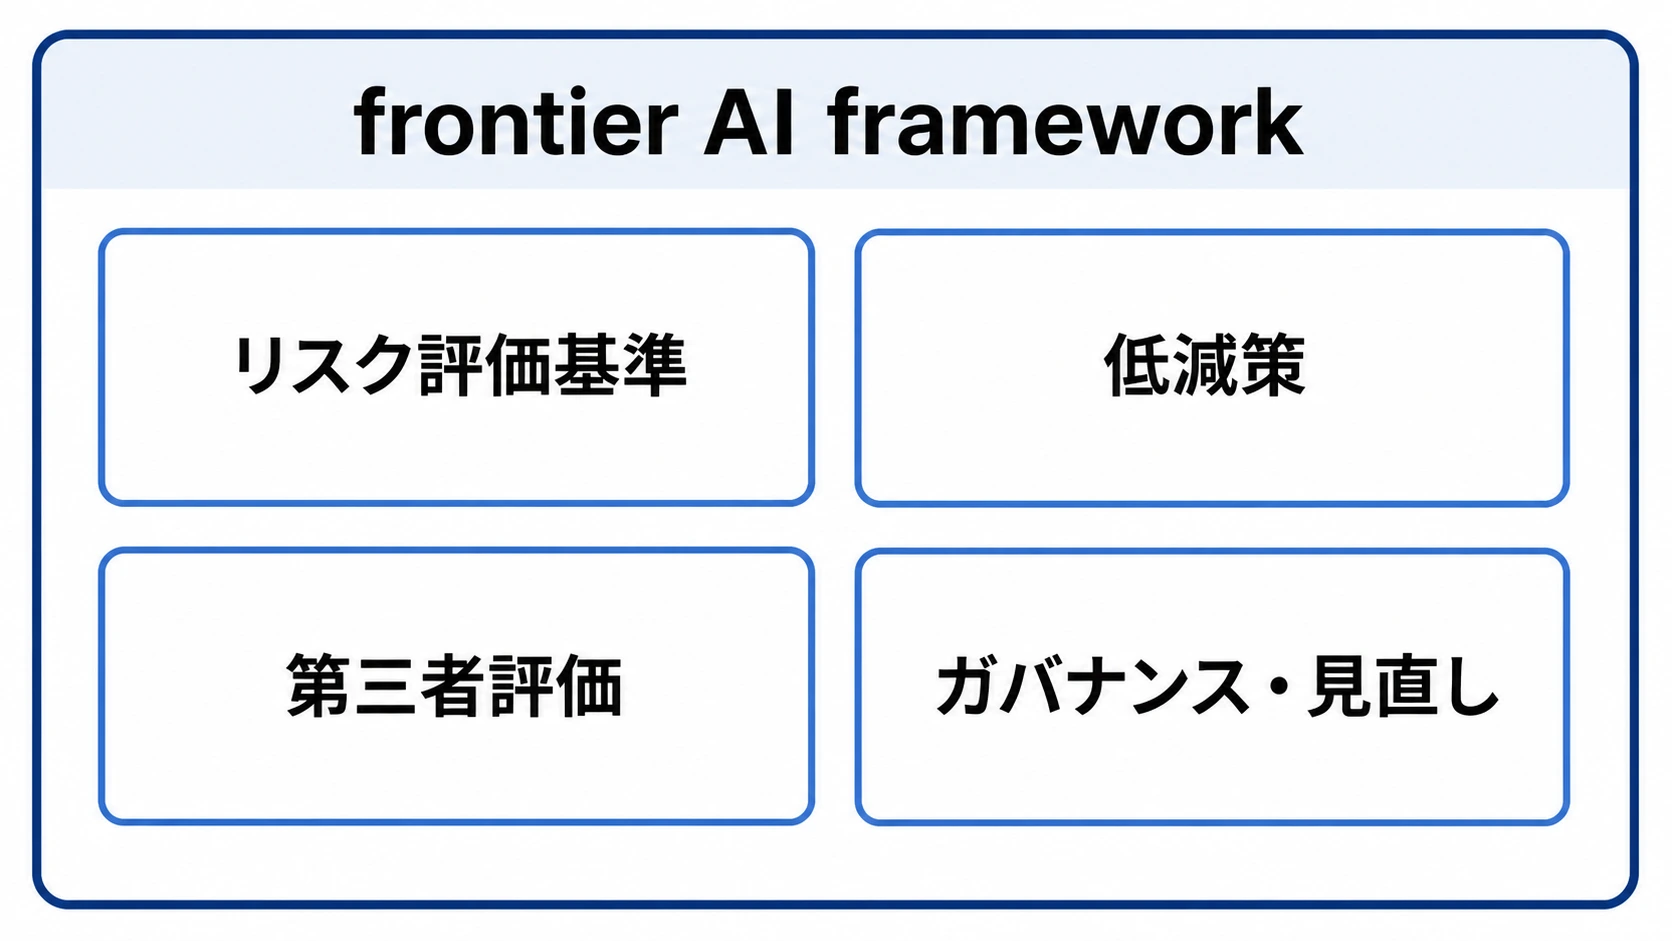
large frontier developerは、frontier modelに適用する「frontier AI framework」を作成・実施・遵守し、ウェブサイトで明確かつ目立つ形で公開しなければなりません。
法文でいうframeworkは、壊滅的リスク(catastrophic risk)を管理・評価・低減するための技術的・組織的なプロトコルです。法文が挙げる主な項目は次の10点です。
- 国内規格、国際規格、業界の合意されたベストプラクティスを取り込む方法
- 壊滅的リスクにつながる能力を識別・評価する閾値の定義と評価方法
- 評価結果に応じたリスク低減策
- 展開または社内での広範な利用を決める際の、評価と低減策の十分性の確認
- 第三者によるリスク評価と低減策の有効性評価の利用
- frameworkの見直し・更新条件と、大幅変更に当たるモデル変更の判断方法
- 未公開のモデルウェイトを不正な変更・移転から守るサイバーセキュリティ対策
- critical safety incidentの識別と対応
- これらのプロセスを実施するための社内ガバナンス
- 社内利用で生じる壊滅的リスクと、監督メカニズムを回避するリスクの評価・管理
年1回の見直しと、変更後30日以内の公開
large frontier developerは、frameworkを少なくとも年1回見直し、必要に応じて更新します。frameworkを重要な形で変更した場合は、変更後30日以内に変更版と、その変更理由を明確かつ目立つ形で公開する必要があります。
これは、公開文書を一度作って終わりにせず、モデル能力や評価方法の変化に合わせて更新する運用を求めるものです。
ポイント
large frontier developerは、リスク評価基準・低減策・第三者評価・社内ガバナンスなど10の項目を盛り込んだframeworkを公開し、年1回以上見直します。重要な変更は30日以内に更新版を公開する必要があります。
透明性レポート|モデルの展開前または同時に公開
frontier developerは、新しいfrontier model、または既存モデルの大幅変更版を展開する前、あるいは展開と同時に、ウェブサイトで透明性レポートを公開します。
法文が挙げる基本項目は、開発者のウェブサイト、自然人が連絡できる手段、リリース日、対応言語、出力モダリティ、意図した用途、一般的な利用制限・条件です。
large frontier developerの場合は、さらにframeworkに基づく壊滅的リスク評価、その結果、第三者評価者の関与範囲、frameworkの要件を満たすために取ったその他の措置の要約もレポートに含めます。これらをsystem cardやmodel cardなど、より大きな文書の一部として公開しても、法文上の要件を満たす扱いになります。
一方、企業秘密、サイバーセキュリティ、公衆安全、米国の国家安全保障、または法令遵守のために必要な削除は認められます。ただし、公開版では許される範囲で削除の性質と理由を説明し、未削除の情報は5年間保持する仕組みです。公開することと、機密情報を無制限に公開することは同じではありません。
ポイント
透明性レポートはfrontier developer全体に、リスク評価要約などの追加項目はlarge frontier developerに求められます。企業秘密等の削除は認められますが、理由の説明と未削除情報の5年間保持が前提です。
重大な安全インシデント|OESへの報告は発見から15日以内
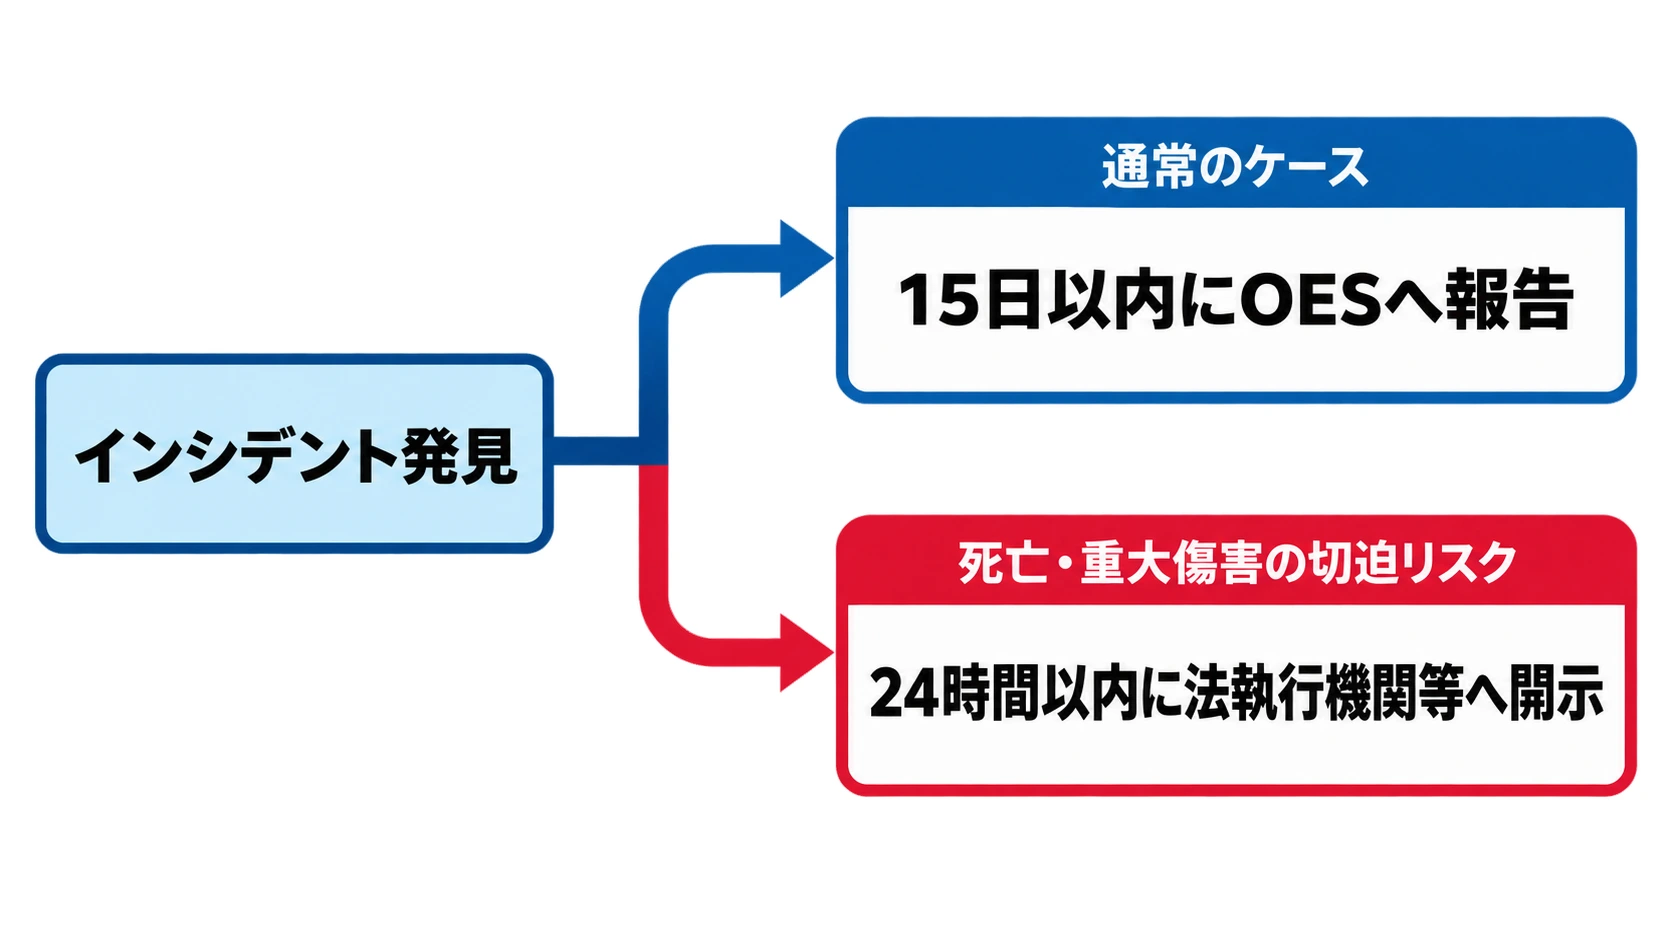
SB53は、California州のOffice of Emergency Services(OES)に、開発者または一般の人がcritical safety incidentを報告できる仕組みを設けるよう求めています。
法文上のcritical safety incidentには、モデルウェイトへの無許可アクセス・変更・持ち出しによる死傷、壊滅的リスクの現実化、モデルの制御喪失による死傷、評価目的ではない場面での欺瞞的な手法による監視・制御の回避で壊滅的リスクが大きく増した場合が含まれます。
| 場面 | 法文上の扱い |
|---|---|
| 通常のcritical safety incident | frontier developerは、発見から15日以内にOESへ報告 |
| 死亡または重大な身体傷害の差し迫ったリスク | 性質に応じた管轄の法執行機関・公共安全機関などへ24時間以内に開示 |
| 報告後に追加情報を発見 | 初回報告を修正した報告を提出可能 |
| 一般の人からの報告 | OESが受け付け、開発者からの報告を確認し、一般からの報告も確認できる |
large frontier developerは、モデルの社内利用から生じる壊滅的リスク評価の要約も、3か月ごと、またはOESに書面で伝えた合理的な別スケジュールで提出します。
なお、OESに提出されたインシデント報告、社内利用のリスク評価報告、後述する対象従業員の通報は、California Public Records Actの対象外とされています。安全上・機密上の理由から、すべてがそのまま公開される制度ではありません。
実務では、AIエージェントの運用設計で行うログ・評価・エスカレーションの整理を、frontier modelの開発・社内利用にも接続することが重要です。SB53は法律上の報告期限を定めていますが、インシデントの発見、分類、証跡保全、報告責任者の割り当てがなければ期限内の対応はできません。
ポイント
critical safety incidentは発見から15日以内にOESへ報告し、死亡等の切迫リスクは24時間以内に法執行機関などへ開示します。期限内に対応するには、発見・分類・証跡保全・報告責任者の体制を事前に整える必要があります。
内部通報者保護|通報の妨害・報復を禁止し、匿名の社内窓口も求める
保護対象の「covered employee」は、critical safety incidentのリスクを評価・管理・対処する責任を負う従業員です。
frontier developerは、対象従業員が、壊滅的リスクによる公衆の健康・安全への具体的かつ重大な危険、またはSB53違反を示す情報を、合理的な根拠に基づいて通報することを妨げたり、通報を理由に報復したりする規則・方針・契約を設けてはなりません。
- 通報先として、California州司法長官、連邦当局、対象従業員の上司など権限者、調査・発見・是正の権限を持つ別の対象従業員が法文に挙げられている
- frontier developerは、対象従業員に権利と責任を明確に通知し、職場掲示または年1回の書面通知などで知らせる
- large frontier developerは、対象従業員が匿名で社内通報できる合理的なプロセスを設け、調査状況と対応について通報者へ毎月更新する
これは、単に「AI倫理の相談窓口を作る」という一般論ではありません。誰がcovered employeeに当たるか、匿名情報を誰が閲覧できるか、月次更新をどの記録で残すか、通常の法令上の通報制度とどう接続するかを、社内規程と実際の運用に落とす必要があります。
詳細な適用判断や通報対応は、California法に詳しい専門家へ確認してください。
ポイント
covered employeeへの通報妨害・報復は禁止され、large frontier developerには匿名の社内通報プロセスと月次の状況更新が求められます。誰が対象で、記録をどう残すかを社内規程に落とし込む必要があります。
施行日と罰則|2026年1月1日から、違反1件につき最大100万ドル
州知事の2026年施行法一覧は、SB53を大規模AI企業のリスク低減戦略を求める法律として、1月1日から効力を生じる法律の一つに挙げています。成立法文には2025年9月29日に知事が承認し、同日に州務長官へ提出されたことが記載されています。
罰則は、large frontier developerが、法定の文書を公開・提出しない、壊滅的リスクやframeworkの実施・遵守について重要な虚偽または誤解を招く説明をする、インシデントを報告しない、または自らのframeworkを遵守しない場合に適用され得ます。
民事制裁金は違反の重大性に応じて1件あたり100万ドルを上限とし、California州司法長官が提起する民事訴訟によってのみ回収されます。したがって「違反すれば必ず100万ドル」ではなく、上限と適用条件を法文に沿って読む必要があります。
企業側は、対象モデルの計算量・変更履歴、関連会社を含む売上区分、公開frameworkと透明性レポート、評価・第三者評価の証跡、インシデントの検知から報告までの記録を一つの管理表で追えるようにすると、法務・セキュリティ・研究開発の確認をつなげやすくなります。
AI導入全体の統制は、野良AIエージェントの統制や、AIエージェント導入時のチェックとも共通する論点です。
ポイント
施行日は2026年1月1日、罰則は違反の重大性に応じて1件あたり最大100万ドルの民事制裁金です。固定額ではなく、California州司法長官の民事訴訟を通じてのみ科されます。
企業が確認する実務チェックリスト
ここまでの内容を、自社での対応判断に使えるよう6項目に整理しました。
- 計算量の確認:自社がmodelの訓練・訓練開始を行ったか、訓練・追加学習の計算量を説明できるかを確認する
- 該当性の確認:前暦年の関連会社合算売上を含め、large frontier developerに該当するかを法務・経理と確認する
- 公開責任者の設定:公開framework、透明性レポート、system card・model cardの役割と公開責任者を決める
- インシデント対応の演習:critical safety incidentの検知基準、OES報告の責任者、15日・24時間のエスカレーションを演習する
- 内部通報体制の整備:covered employeeの範囲、内部通報窓口、匿名性、月次更新、報復禁止の社内規程を整える
- 削除情報の管理:企業秘密・安全保障上の削除を行う場合の理由、公開版、未削除情報の5年保管を管理する
このチェックリストは法令の適用判断を代替するものではありません。自社のモデル開発、API提供、社内利用、関連会社との契約関係によって結論が変わる可能性があるため、対象性や対応義務は原文と専門家の助言を照合してください。
ポイント
6項目のチェックリストは法令適用の判断を代替しません。自社のモデル開発・売上区分・契約関係によって結論が変わるため、対象性と対応義務は原文と専門家の助言で確認してください。
よくある質問(FAQ)
Q. SB53はすべての生成AIサービスに適用されますか?
いいえ。法文は、foundation modelのうち10^26を超える計算量で訓練されたfrontier modelと、その開発者を対象にしています。さらに、frameworkの公開など一部の義務は、関連会社合算で前暦年の売上が5億ドルを超えるlarge frontier developerに課されます。個別の該当性は、モデルの開発経緯と事業者の状況で確認が必要です。
Q. 重大な安全インシデントは何日以内に報告しますか?
frontier developerは、critical safety incidentを発見してから15日以内にOESへ報告します。死亡または重大な身体傷害の差し迫ったリスクがある場合は、事故の性質に応じた管轄の法執行機関や公共安全機関などへ24時間以内に開示する規定があります。
Q. 内部通報者はどのように保護されますか?
critical safety incidentのリスクを評価・管理・対処するcovered employeeについて、frontier developerが通報を妨げたり、通報を理由に報復したりする規則・方針・契約を設けることを禁止します。large frontier developerには匿名の社内通報プロセスと、通報者への月次更新も求められます。
Q. SB53違反の罰則はいくらですか?
large frontier developerが対象文書を公開・提出しない、重要な虚偽・誤解を招く説明をする、インシデントを報告しない、自らのframeworkを守らない場合などは、違反の重大性に応じて1件あたり最大100万ドルの民事制裁金の対象になり得ます。制裁金は固定額ではなく、California州司法長官が民事訴訟で回収します。
まとめ
California州のSB53は、法定の計算量基準に当たるfrontier modelと、その大規模開発者を対象に、リスク管理の公開、透明性レポート、重大な安全インシデントの報告、内部通報者保護を組み合わせた法律です。2026年1月1日からの施行後は、対象性の判断と、発見から報告までの実務設計が重要になります。
対象モデルの棚卸し、frameworkの更新、OES報告、匿名通報窓口を別々の作業にせず、評価・ログ・ガバナンスの仕組みとしてつなげると対応しやすくなります。
なお、本記事は一般的な情報提供であり、法的助言ではありません。実際の適用や対応は、California州法に詳しい弁護士などへ確認してください。
参考情報:
California州議会「SB-53 Artificial intelligence models: large developers」成立法文
California州知事室「Governor Newsom signs SB 53」
California州知事室「NEW IN 2026: California laws taking effect in the new year」
California州知事室「SB-53 Signing Message」
関連記事
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。