
結論からいうと、NHI(非人間アイデンティティ)は、人ではなくシステムや自動化が認証・認可に使うアイデンティティです。
以下では、NHIの範囲、棚卸し、最小権限、ライフサイクル管理を整理します。全体像は無料ホワイトペーパー「AIシステム開発の完全ガイドブック」もご覧ください。
Oktaの公式記事は、AIエージェント導入組織と管理戦略を整えた組織の差を示しています。確認できた公式情報だけを扱い、出所不明の市場数字は断定しません。
この記事でわかること
NHIの対象範囲、棚卸しの観点、AIエージェントIDの設計、ライフサイクル管理を確認します。
- NHI、サービスアカウント、APIキー、AIエージェントの関係
- Okta公式情報から読み取れる、NHIの棚卸しとリスク確認の観点
- AIエージェントIDに必要な所有者、接続、鍵、最小権限の設計
- 作成からローテーション、停止、廃止までのライフサイクル管理
NHIとは|人ではなくシステムが使うアイデンティティ
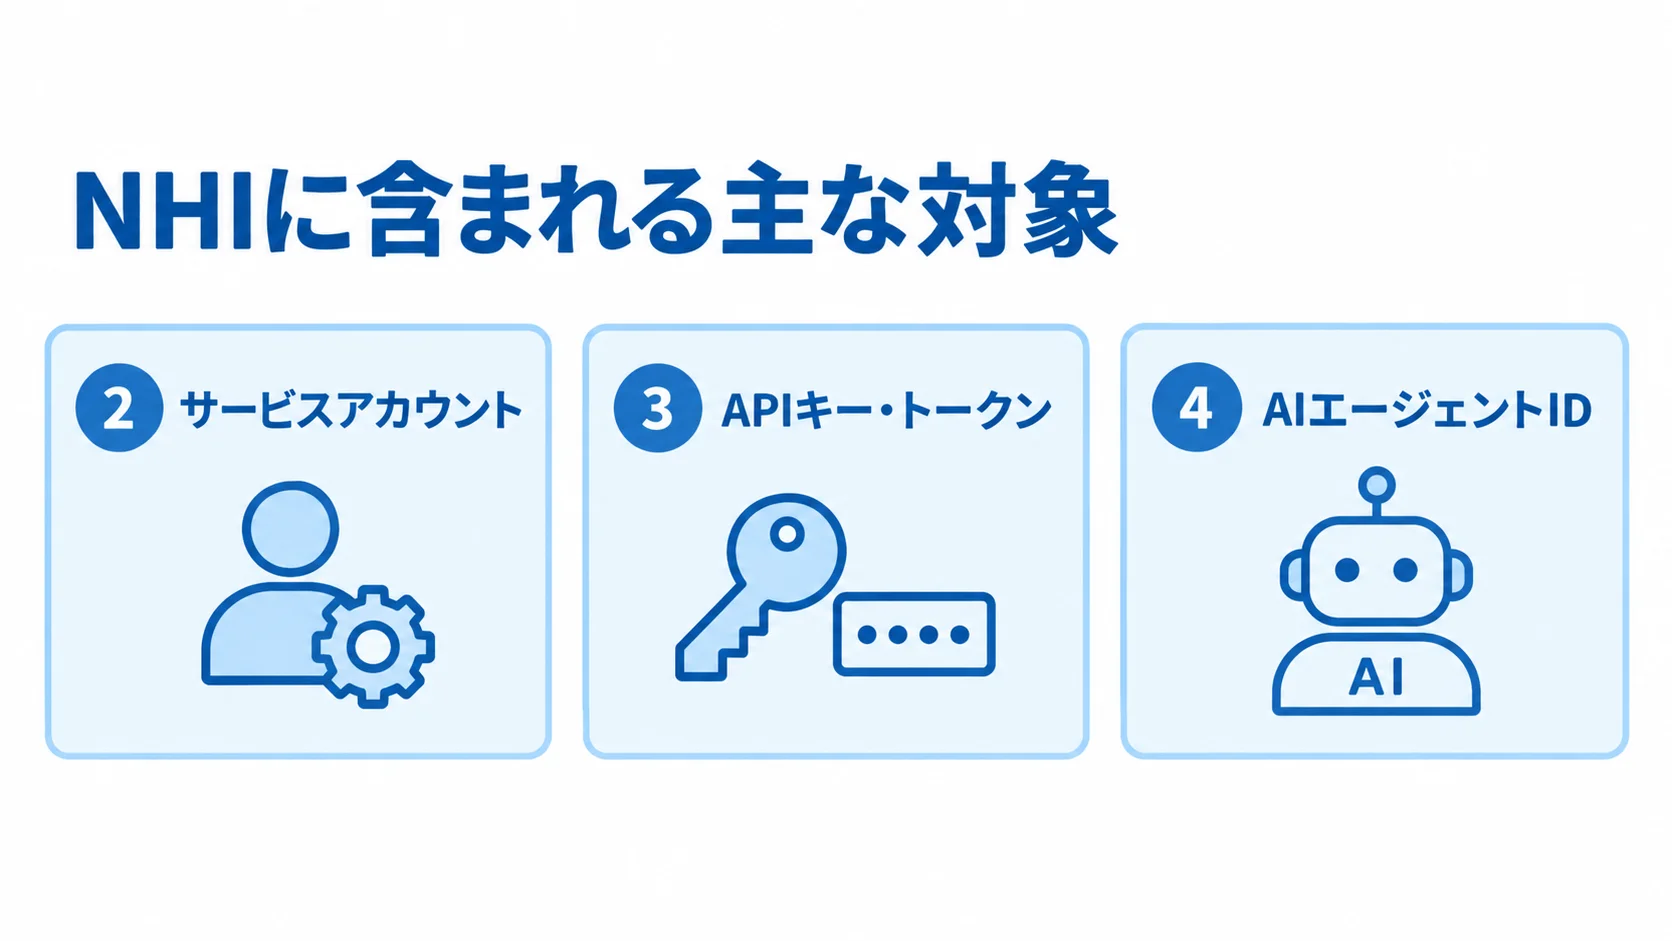
NHIは、従業員のログインのような人間アイデンティティではありません。システムや自動化が認証・認可に使うアイデンティティの総称です。
Oktaのドキュメントでは、サービスアカウント、APIキー、トークン、キーやトークンを持つユーザー、AIエージェントなどが例に挙げられています。
実務では、これらを別々の台帳に閉じ込めず、関係を一緒に追跡します。たとえば、AIエージェントがサービスアカウント経由でSaaSへ接続し、APIキーで認証する場合があります。
その場合、エージェント、所有者、接続先、権限、鍵の有効期限を一つの関係として管理します。シャドーAIエージェントのガバナンスでも、未登録の個人作成エージェントと裏側のNHIを同時に探す必要があります。
| 対象 | 役割 | 最低限ひも付ける情報 |
|---|---|---|
| サービスアカウント | 自動化や連携が使う実行主体 | 所有者、用途、対象システム、権限、停止条件 |
| APIキー・トークン | プログラムからの認証材料 | 発行元、利用者、作成日、最終利用、ローテーション、期限 |
| AIエージェントID | 目標に向けて判断・操作するソフトウェア主体 | 所有者、目的、接続、利用ツール、許可操作、監査ログ |
まずは棚卸し|「見つける」ことが権限管理の出発点
OktaのNHIドキュメントでは、連携アプリやIDプロバイダーから継続的にデータを取得し、関連するNHIを発見すると説明しています。
対象には、自動化・連携用のユーザーまたはシステム作成ID、AWSアクセスキーやOkta APIトークンなどのキー・トークン、AIエージェントが含まれます。
棚卸しでは「何が、誰の責任で、どの権限を、どの接続先へ、いつまで使うか」を記録します。確認項目をそろえると休眠や過剰権限を優先づけできます。
Oktaの説明にある確認項目は、権限レベル、ログイン方式、キー名、最終ローテーション、作成日、期限などです。
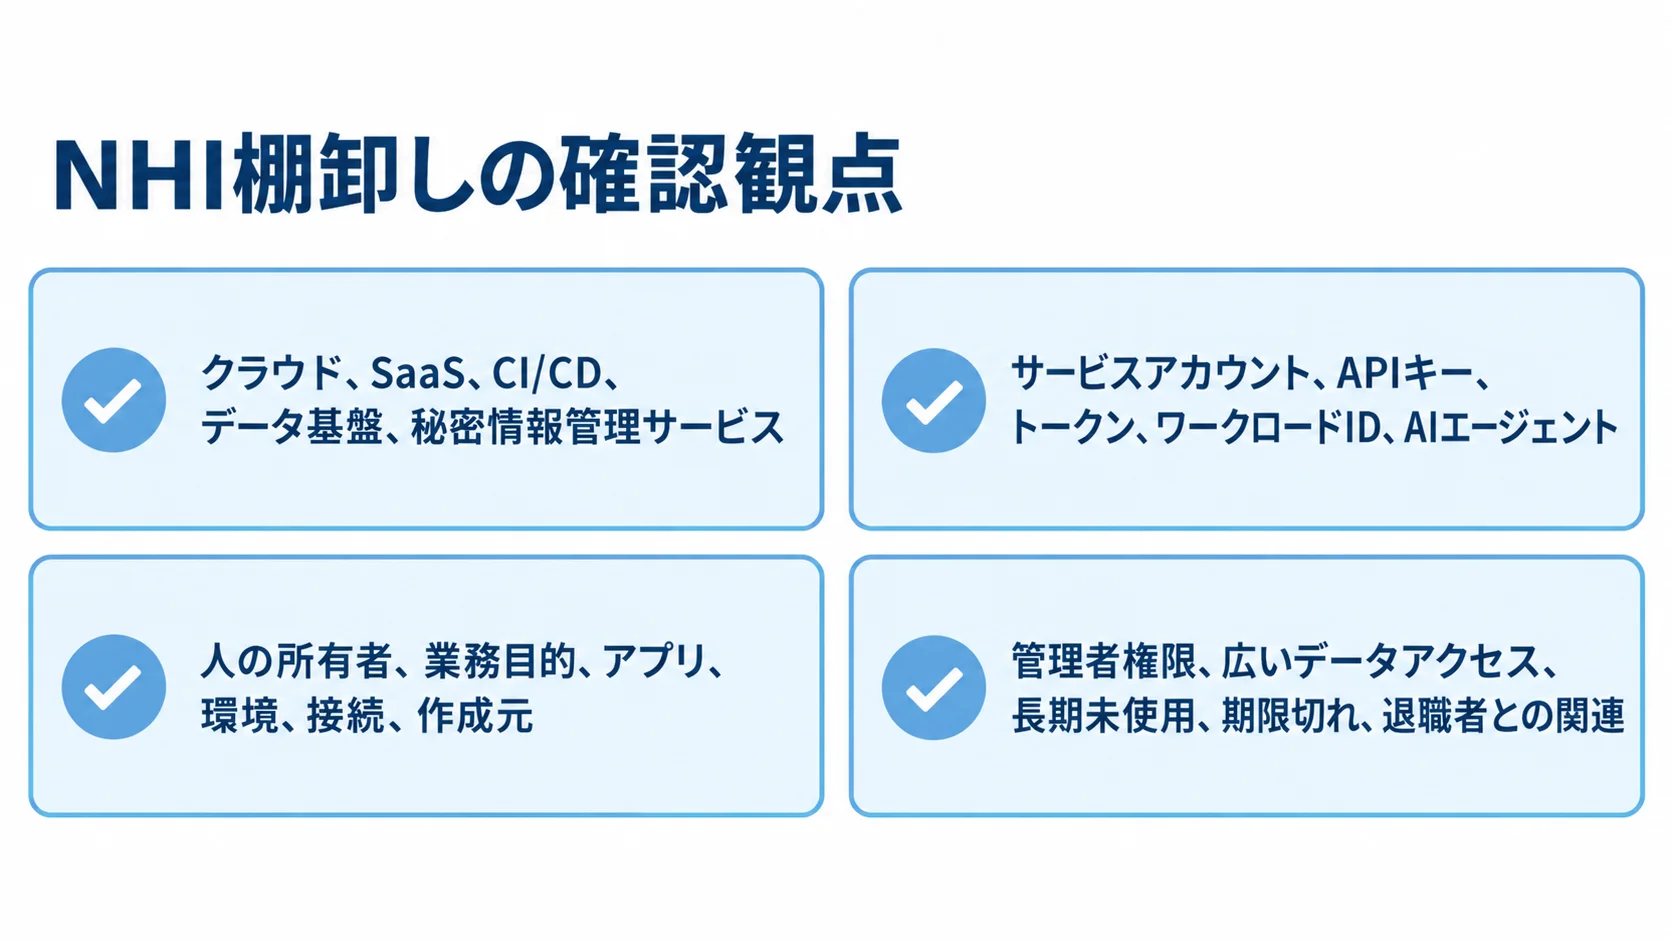
次の観点で対象を整理すると、優先して確認すべきNHIを判断できます。
- 発見:クラウド、SaaS、CI/CD、データ基盤、秘密情報管理サービスを横断する
- 分類:サービスアカウント、APIキー、トークン、ワークロードID、AIエージェントに分ける
- 関連付け:人の所有者、業務目的、アプリ、環境、接続、作成元をひも付ける
- 優先順位:管理者権限、広いデータアクセス、長期未使用、期限切れ、退職者との関連を先に見る
人のアカウントを無効化しても、安全とは限りません。Oktaは、退職者に関連するサービスアカウント、APIキー、自動化スクリプト、マシンIDを特定しにくい点を課題に挙げています。
人の異動・退職イベントを、関連NHIの再確認と停止判断につなげることが重要です。
権限を絞る|AIエージェントIDは「できること」を明示する
NHIのリスクは、資格情報の漏えいだけではありません。サービスアカウントやエージェントが不要な管理者権限や広いデータアクセスを持ち続けることも問題です。
AIエージェントには目的に必要な接続だけを許可します。読み取りと書き込み、参照と実行、通常操作と管理操作も分けて設計します。
Okta for AI Agents APIの公式ドキュメントは、AIエージェント、接続、発見された潜在的接続をドメインモデルとして説明しています。
JSON Web Keysや所有者も、そのモデルに含まれます。
同APIは、AIエージェントが説明責任を持ち、最小権限で動くよう管理・統制することを目的に掲げています。エージェントIDをAPIキーの別名にせず、所有者と接続単位で管理する考え方です。
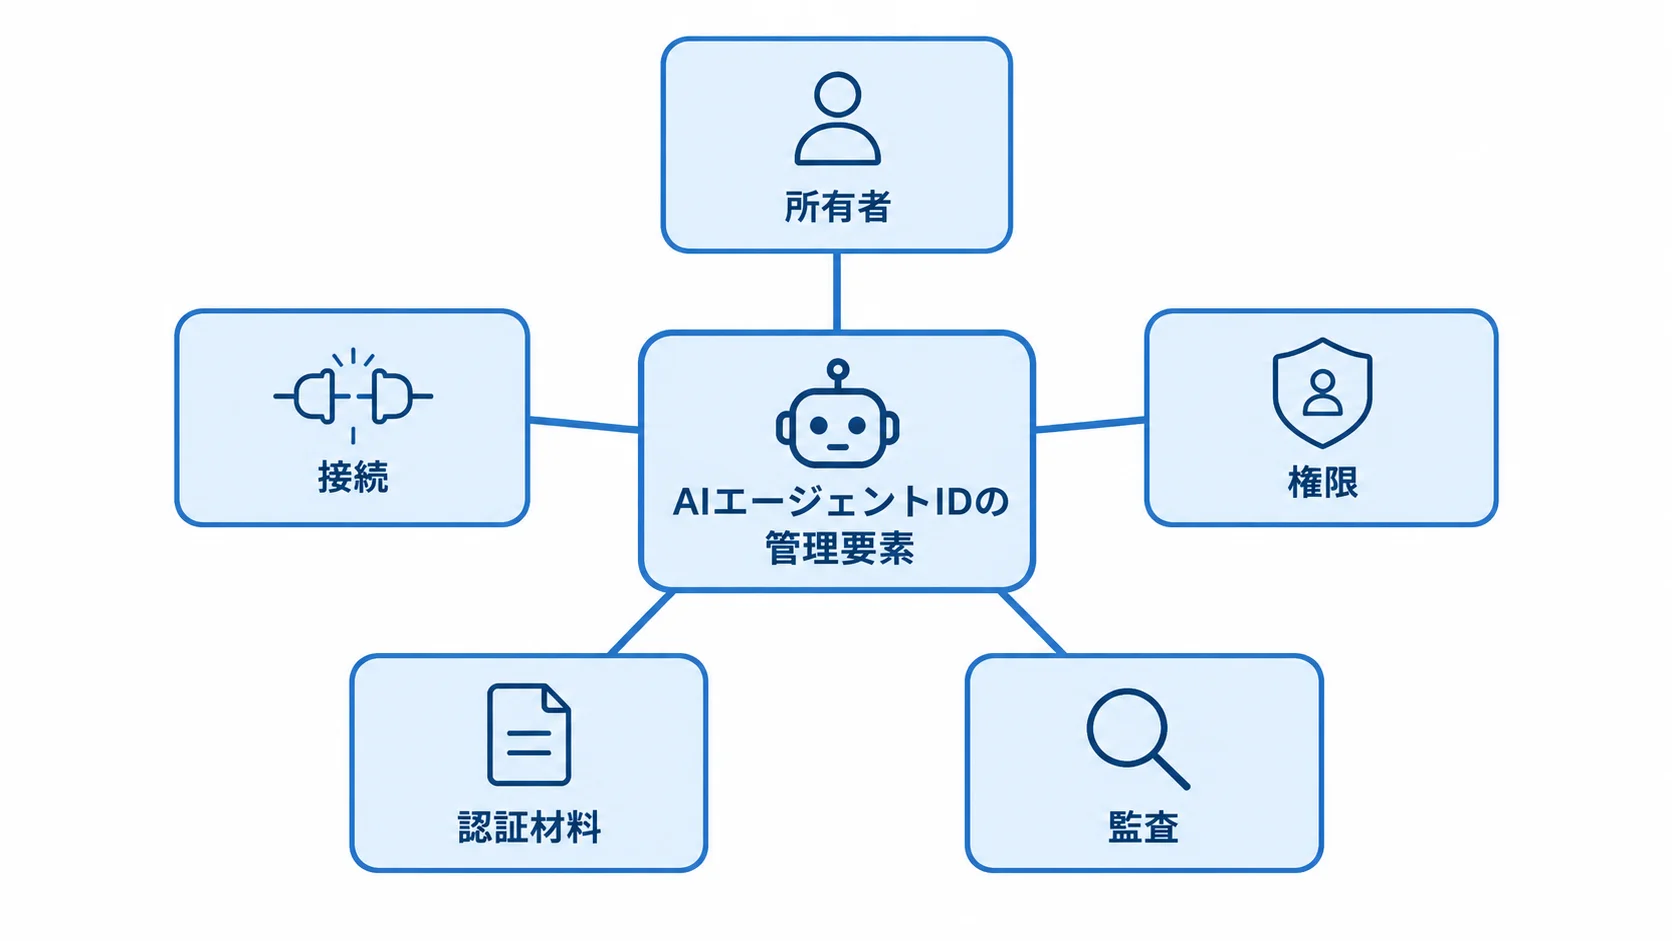
| 設計項目 | 確認する質問 |
|---|---|
| 所有者 | 業務責任者と技術管理者は誰か。代替担当者はいるか |
| 接続 | どのアプリ・データ・ツールへ接続し、未設定の潜在的接続を許可する条件は何か |
| 権限 | 読み取り・書き込み・実行のどこまで必要か。管理者権限を使っていないか |
| 認証材料 | キーやトークンの発行元、保管場所、ローテーション、失効方法は明確か |
| 監査 | エージェントの判断、接続、操作、拒否、引き継ぎを追跡できるか |
人間向けのAgentOpsの可観測性・評価・監視と同様に、AIエージェントも成功処理だけでなく、拒否、失敗、再試行、権限不足を確認できる状態にします。
高リスクな書き込みや外部送信では、人の承認を挟む設計も候補になります。
ライフサイクル管理|作成・利用・ローテーション・廃止をつなぐ
NHIは登録して終わりではありません。作成時に目的、所有者、環境、接続先、権限、期限を記録し、利用中は最終利用と異常な権限行使を監視します。
キーやトークンにはローテーション責任者と失敗時の手順を設定します。プロジェクト終了、担当者変更、エージェント廃止時には、関連資格情報も一緒に失効させます。
作成から廃止まで、次の管理を一続きにします。
- 作成:申請、承認、所有者、目的、許可スコープ、期限を登録
- 利用:接続先、操作、失敗、拒否、権限変更をログに残す
- 見直し:未使用、過剰権限、期限、所有者の在籍状況を定期確認
- 是正:権限縮小、キーのローテーション、停止、所有者への通知を実行
- 廃止:エージェント、サービスアカウント、キー、トークン、接続を順に失効
OktaのISPMドキュメントは、未使用のサービスアカウント、未ローテーションのキーやトークン、過剰権限などの検出例を挙げています。
イベントフックやOkta Workflowsによる自動是正も説明しています。
自動停止は業務停止を招く可能性があります。所有者への通知、猶予期間、例外承認、復旧手順まで含めて設計します。
AIエージェントを本番に移す場合は、企業向けAIエージェントの専用ID・最小権限・操作ログも参考になります。
製品名が異なっても、ID、権限、接続、ログ、停止の5点を確認する視点は共通です。
よくある質問(FAQ)
Q. NHIとは何ですか?
NHIはNon-Human Identityの略です。人ではなくシステムや自動化が認証・認可に使うアイデンティティです。
サービスアカウント、APIキー、トークン、ワークロードID、AIエージェントなどが含まれます。対象範囲は利用する製品や環境で確認してください。
Q. APIキーとAIエージェントIDは同じものですか?
同じではありません。APIキーは認証材料の一つで、AIエージェントIDは所有者、目的、接続、権限、操作を持つソフトウェア主体です。
エージェントがAPIキーを使う場合は両者を関連付けます。キーの保管、ローテーション、失効も追跡します。
Q. NHIの棚卸しでは何を確認しますか?
対象の種類、所有者、目的、接続先、権限、認証方式、作成日、最終利用、キーの最終ローテーション、期限を確認します。
停止・廃止手順も確認します。Oktaの公式ドキュメントは、サービスアカウント、キーやトークン、AIエージェントを発見し、権限やリスクで優先づけする考え方を示しています。
Q. AIエージェントの権限はどう設計すべきですか?
目的に必要な接続と操作だけを許可し、読み取り・書き込み・実行などを分けます。所有者、期限、監査ログ、異常時の停止方法も明確にします。
高リスク操作には人の承認を挟みます。Okta for AI Agents APIも、AIエージェントの説明責任と最小権限を重視しています。
参考情報:
Okta「Businesses at Work 2026: Closing the identity gap in the age of AI」
Okta「Securing Non-Human Identities with Okta」
Okta Help「Non-human identities」
Okta Developer「Okta for AI Agents API」
まとめ|AIエージェントの安全性はID管理から始まる
AIエージェントの導入では、モデル性能だけでなく、何者として、どの接続を通じ、どの権限で操作するかを管理します。
NHI、サービスアカウント、APIキー、トークンは別々に扱わず、所有者と業務目的にひも付けて棚卸ししましょう。
まず発見し、次に最小権限と監査を整え、最後にローテーションと廃止までを一つのライフサイクルにします。Oktaの公式情報が示すように、機械の速度で増えるIDを人手の台帳だけで追うのは難しくなります。
自動検出、リスク優先順位、通知、是正を組み合わせ、AIエージェントを管理可能なデジタルワークフォースとして運用できる状態を目指します。
関連記事
NHIの管理やAIエージェントの運用を深める際は、次の記事も参考になります。
▼開発を相談する前に読みたい無料ホワイトペーパー
・AIシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。