
Androidのリバースエンジニアリングは、保守・移行・セキュリティ確認に役立ちますが、利用権限と契約条件を確かめてから進める必要があります。
APKの形式やProGuardの難読化といった技術面から、法的リスクや発注の進め方まで、押さえる点は広い範囲に及びます。
▶ 詳細はこちら:Androidのリバースエンジニアリングの進め方・手順・工程
Androidの検討テーマを深く調べられるよう、関連記事をまとめています。
- Androidのリバースエンジニアリングの進め方・手順・工程
- Androidのリバースエンジニアリングでおすすめの開発会社6選
- Androidのリバースエンジニアリングの費用・見積相場
- Androidのリバースエンジニアリングの発注・外注方法
スマホアプリ開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「スマホアプリ開発の完全ガイドブック」で詳しく解説しています。
AndroidのリバースエンジニアリングとAndroid固有の特性
リバースエンジニアリングとは、完成したソフトウェアやシステムを逆方向に解析し、その内部構造・ロジック・仕様を明らかにする技術的なアプローチです。Androidのリバースエンジニアリングでは、APK(Android Package)という形式で配布されたアプリを解析対象とします。
Androidは他のプラットフォームと異なるいくつかの重要な特性を持っており、その特性がAndroid解析の独自性を生み出しています。
APKとDalvik/ART:他プラットフォームとの根本的な違い
Androidアプリが格納するDEXファイルは、DalvikおよびART(Android Runtime)という仮想マシン上で動作するバイトコードです。このバイトコードはSmaliと呼ばれる中間アセンブリ言語に変換でき、APToolやjadx・Procyonといったツールを使えば、ほぼ元のJavaコードに近い形まで復元できます。
iOSのネイティブバイナリ(ARM機械語)の解析には、専用ツールと高い専門性が求められます。一方でAndroidは、オープンな開発環境とツールの豊富さから、Androidアプリ開発の経験があるエンジニアなら基本的な解析を内製で行える場合があります。
ただし、Androidアプリ開発では標準的にProGuardと呼ばれる難読化ツールがリリースビルドに適用されるため、このProGuardへの対処がAndroid解析の最大のチャレンジです。難読化の影響は、次の2種類です。
- ProGuard:クラス名・メソッド名・変数名を意味不明な単文字や記号列に置き換えるため、逆コンパイルしたJavaコードの可読性が著しく下がります。
- DexGuard等の商用難読化ツール:強力なものが使われると、解析難度が跳ね上がります。
Androidリバースエンジニアリングの主な用途と目的
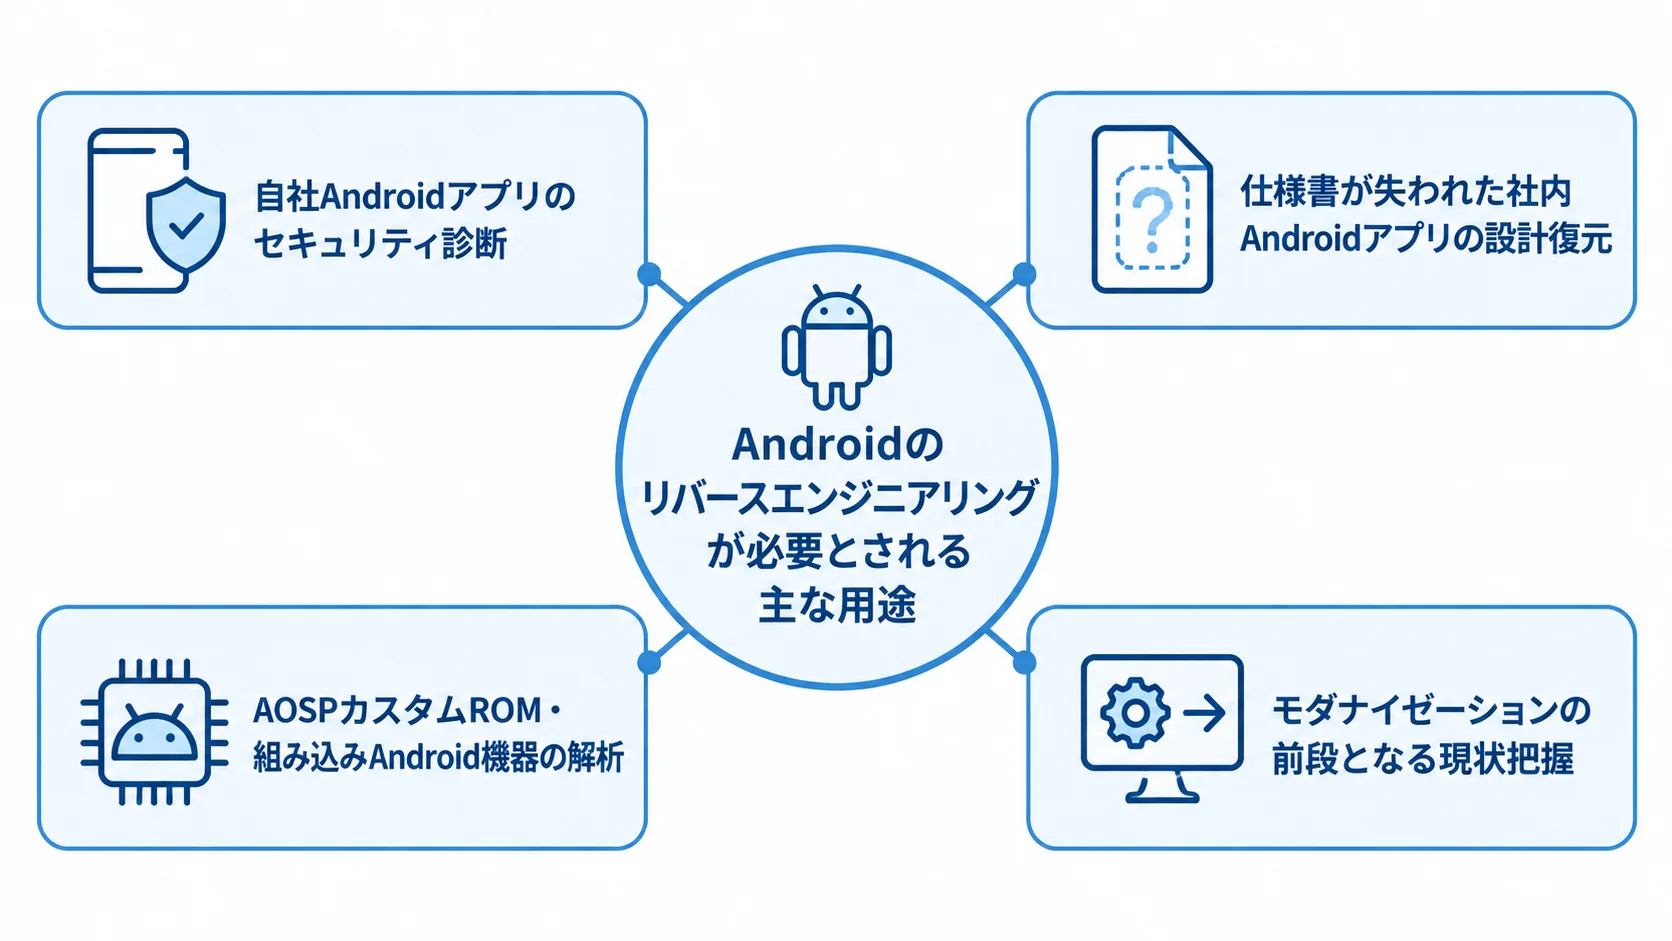
Androidのリバースエンジニアリングが必要とされる主な用途は、大きく4つに分類されます。
- 自社Androidアプリのセキュリティ診断:APK静的解析でハードコードされた認証情報の発見や通信の暗号化確認を行い、動的解析で実行時の脆弱性を検出します。
- 仕様書が失われた社内Androidアプリの設計復元:担当者の退職やドキュメントの消失でブラックボックス化した業務システムを解析し、設計書を再構築します。
- AOSPカスタムROM・組み込みAndroid機器の解析:産業用端末・医療機器・POSシステムなどの動作仕様把握やセキュリティ確認に使われます。
- モダナイゼーションの前段となる現状把握:古いAndroidアプリを最新技術スタックに刷新する際の設計根拠として活用します。
同様の手法は、Android/Linux系組み込み機器のファームウェア解析にも有効です。Binwalkを使ったSPIフラッシュからの秘密鍵発見事例がその例です。
▶詳細はこちら:Androidのリバースエンジニアリングの進め方・手順・工程
Androidでリバースエンジニアリングを実施する目的とメリット
Androidでリバースエンジニアリングを行うと、他のプラットフォームとは異なるAndroid固有の価値が得られます。その価値は、セキュリティ強化と、仕様書復元によるシステム刷新コストの削減の2つに分けられます。
セキュリティ強化と脆弱性の早期発見
Androidアプリのリバースエンジニアリングによるセキュリティ診断は、外部の悪意ある攻撃者が実際に行う解析と同じ視点で、自社アプリの脆弱性を発見できる大きなメリットがあります。実際に、APKにハードコードされたAPIキーやデータベース接続情報、秘密鍵が見つかった事例は非常に多く、悪意ある者より先に自社で対処することが大切です。
Androidは、iOSと比べて開発環境がオープンで、解析ツールを誰でも入手できるため、攻撃者から見た解析のハードルも相対的に低くなります。そのため、自社アプリが悪意ある解析に耐えられるかを、攻撃者と同じツールや手法で検証できることが、セキュリティ診断の最大の価値です。
Play Storeポリシーは、Androidアプリの「自社アプリのセキュリティ診断」を明示的に認めています。合法的な範囲内で実施できる点も、定期診断を推奨する根拠となります。
仕様書復元によるシステム刷新コストの削減
担当者退職やドキュメント消失でブラックボックス化した社内Androidアプリを刷新する際は、ゼロから要件定義を行うより、現行ロジックを把握してから取り組む方が有効です。リバースエンジニアリングで現行ロジックを把握すれば、手戻りリスクを大幅に減らせます。
さらに、「現行システムが何をしているか」を正確に把握したうえでモダナイゼーションを計画できるため、設計段階の見落としや移行後のバグ多発を防げます。たとえば、在庫予約システムの仕様書復元費用が約80万円であれば、その後の刷新プロジェクト(数千万〜数億円規模)での手戻り削減効果として、十分に元が取れる投資です。
また、AOSPを活用したカスタムROM機器では、Androidのオープンソース性を活かして機器固有の動作仕様を把握できます。それにより、機器のセキュリティ強化やソフトウェア更新を自社でコントロールできる点も、重要なメリットです。
Androidのリバースエンジニアリングの進め方
Androidのリバースエンジニアリングは、6つの工程に沿って体系的に進めることで、品質と効率を両立できます。各工程の概要はこの後で紹介し、詳しい手順は専門記事にまとめています。
6工程の概要:目的明確化からDesign Recoveryまでの流れ
6工程は、目的の明確化から解析環境の準備、静的解析と動的解析を経て、Design Recoveryへと進みます。
- 対象選定と目的の明確化:セキュリティ診断・仕様書復元・モダナイゼーション前段などの目的を明確にし、法的根拠も文書化
- 解析環境とツールの準備:APKTool・jadx・Frida・Burp Suiteなど目的に合ったツールセットを、隔離された環境に構築
- 静的解析:APKを逆コンパイルし、AndroidManifest.xmlの確認、ハードコードされた認証情報の検索、ProGuardによる難読化の評価
- 動的解析:Fridaによるメソッドフックと、Burp SuiteによるHTTPS通信の傍受を組み合わせた、実行時の挙動の観察
- Design Recoveryと成果物化:情報を統合し、クラス図・シーケンス図・画面遷移図に抽象化、仕様書・設計書・診断レポートとして文書化
ProGuardで難読化されたコードでも、動的解析で実際の動作を確認できることが、Android解析の特徴です。特に成果物では、ProGuardで意味不明になった変数名・クラス名のリネーミングと、業務ロジックのWhyの記録を重視します。
内製対応と外注の判断ポイント:Androidならではの基準
Androidはオープンで開発者向けツールが豊富なため、社内エンジニアで対応できる場合の判断基準が他のプラットフォームと異なります。たとえば、自社開発Androidアプリの定期的なセキュリティ自己診断や、AOSPカスタムROM機器の自社管理を目的とする場合は、Androidアプリ開発の経験がある社内エンジニアが内製で対応できる可能性が高くなります。
外注が適切なのは、商用難読化ツールが施された高難度アプリの解析、第三者機関による客観的な診断レポート、大規模な業務システムの詳細な仕様書復元が必要な場合です。
詳しい手順は、Androidのリバースエンジニアリングの進め方・手順・工程で確認できます。
開発会社の選び方:Androidリバースエンジニアリングに強い会社の見極め方
Androidのリバースエンジニアリングを外注する際の会社選定では、技術力、法的リスク管理の体制、成果物の品質の3点を重点的に評価することが、成功の鍵です。
実績と技術力の確認ポイント
技術力を確かめるには、次の3点を提案書で確認することが有効です。いずれも、技術水準の目安になります。
- 実績:Android・APK解析の具体的な実績件数と、難読化レベル別の対応経験を、提案書に明示するよう求める
- ツール:APKTool・jadx・Frida・GhidraなどのAndroid専用ツールを使いこなせるか
- 準拠状況:OWASP Mobile Security Testing Guideへの準拠状況
セキュリティ専門企業と業務システムSIerでは、得意領域が異なります。そのため、解析目的がセキュリティ診断であればセキュリティ専門企業を、仕様書復元やモダナイゼーションであれば業務システムSIerを優先して選ぶとよいでしょう。
また、保守性の高い成果物を作れるかも、重要な評価基準です。ProGuardで難読化されたコードのリネーミング、業務ロジックのWhyの記録、若手エンジニアが読んで保守できる仕様書の提供について、過去のサンプル成果物の提示を求めることが、最も確実な確認方法です。
クリーンルーム体制とプロジェクト管理の評価
クリーンルーム手法(解析チームと開発チームを分離し、法務担当者が仲介する体制)を自社プロセスとして確立しているかは、法的リスク管理の観点から最も重要な確認事項です。この体制がないベンダーでは、解析成果物に著作権保護の対象となる「表現」が混入するリスクを管理できません。
ベンダーが、週次の進捗報告、中間成果物のレビュー、スコープ変更時の費用の明確化など、透明性の高いプロジェクト管理を約束できるかも、長期プロジェクトの成功を左右します。
開発会社の選び方は、Androidのリバースエンジニアリングでおすすめの開発会社6選で解説しています。
Androidリバースエンジニアリングの費用相場
Androidリバースエンジニアリングの費用は、目的、APKの難読化レベル、成果物の粒度によって大きく幅があります。代表的な費用の幅は、目的別と規模別の目安から確認できます。
目的別・規模別の費用目安
Androidアプリのセキュリティ診断は、自動ツール診断で10〜30万円、手動診断(標準)で50〜150万円、AndroidとiOSの両OS対応の高精度診断で50〜250万円が業界相場です。また、仕様書復元を目的とするAPK解析では、基本料金が4,000行まで30万円、超過分は1行あたり50円というLOC課金が一般的です。
在庫予約システム(約30ファイル)の仕様書復元であれば、約80万円が目安となります。
モダナイゼーション全体では、リホスト(単純移行)が数千万〜1億円台・期間3〜6ヶ月、リプラットフォームが1〜3億円・期間6〜12ヶ月が目安です。さらに、リファクタリングが2〜5億円・期間12〜18ヶ月、リビルドが5億円以上・期間18ヶ月以上が目安です。また、特急対応(短納期化)は、通常費用の20〜60%増となります。
費用を左右する主な要因:難読化・NDK・成果物粒度
Androidに特有のコスト増加要因として、ProGuard標準適用では基本費用の10〜20%増、DexGuard等の商用難読化ツール使用では30〜50%増、独自難読化スキームでは50〜100%増となる傾向があります。さらに、NDK(C/C++ネイティブコード)を多用するアプリでは、GhidraやIDA Proを用いたバイナリ解析が追加で必要となり、費用と工数が増加します。
成果物の粒度によっても、費用は大きく変わります。フローチャートレベルは30〜60万円、業務仕様書レベルは60〜150万円、詳細設計書(新システム開発対応)レベルは150万円以上が目安です。また、LOC課金の場合は、AndroidのSmaliコード行数がJavaコード行数より多くなる傾向があるため、計測基準の確認が重要です。
費用の目安は、Androidのリバースエンジニアリングの費用・見積相場で解説しています。
発注・外注の進め方と注意点
Androidのリバースエンジニアリングを外注で成功させるには、発注前の準備からプロジェクト推進までの各フェーズで、適切に対応する必要があります。
発注前に準備すべきドキュメントと体制
発注前に欠かせない準備は5つあります。まず、対象APKの棚卸を行い、難読化レベルとNDK使用の有無を把握します。次に、解析目的と成果物要件を文書にまとめ、業務部門の窓口担当者を任命します。
そのうえで、法的リスクを事前に整理します。具体的には、著作権法第30条の4への適合確認、EULAの確認、Play Storeポリシーとの整合性の確認を行います。さらに、RFPにはAndroid固有の項目として、APKのサイズ・DEXファイル数・難読化ツールの種類・NDKコードの有無・解析対象の機能スコープを明記します。
特に成果物要件では、ProGuard難読化後の変数名リネーミングの要否と、業務ロジックのWhyを含めたドキュメント化の要否を明示しておくことが、後の品質トラブルを防ぐうえで最も重要です。また、予算上限と納期制約も設定しておきます。加えて、複数社に同一条件でRFPを配布し、提案書を比較することが、適正な費用と技術力を確認するための最善策です。
よくある失敗パターンと発注時の対策
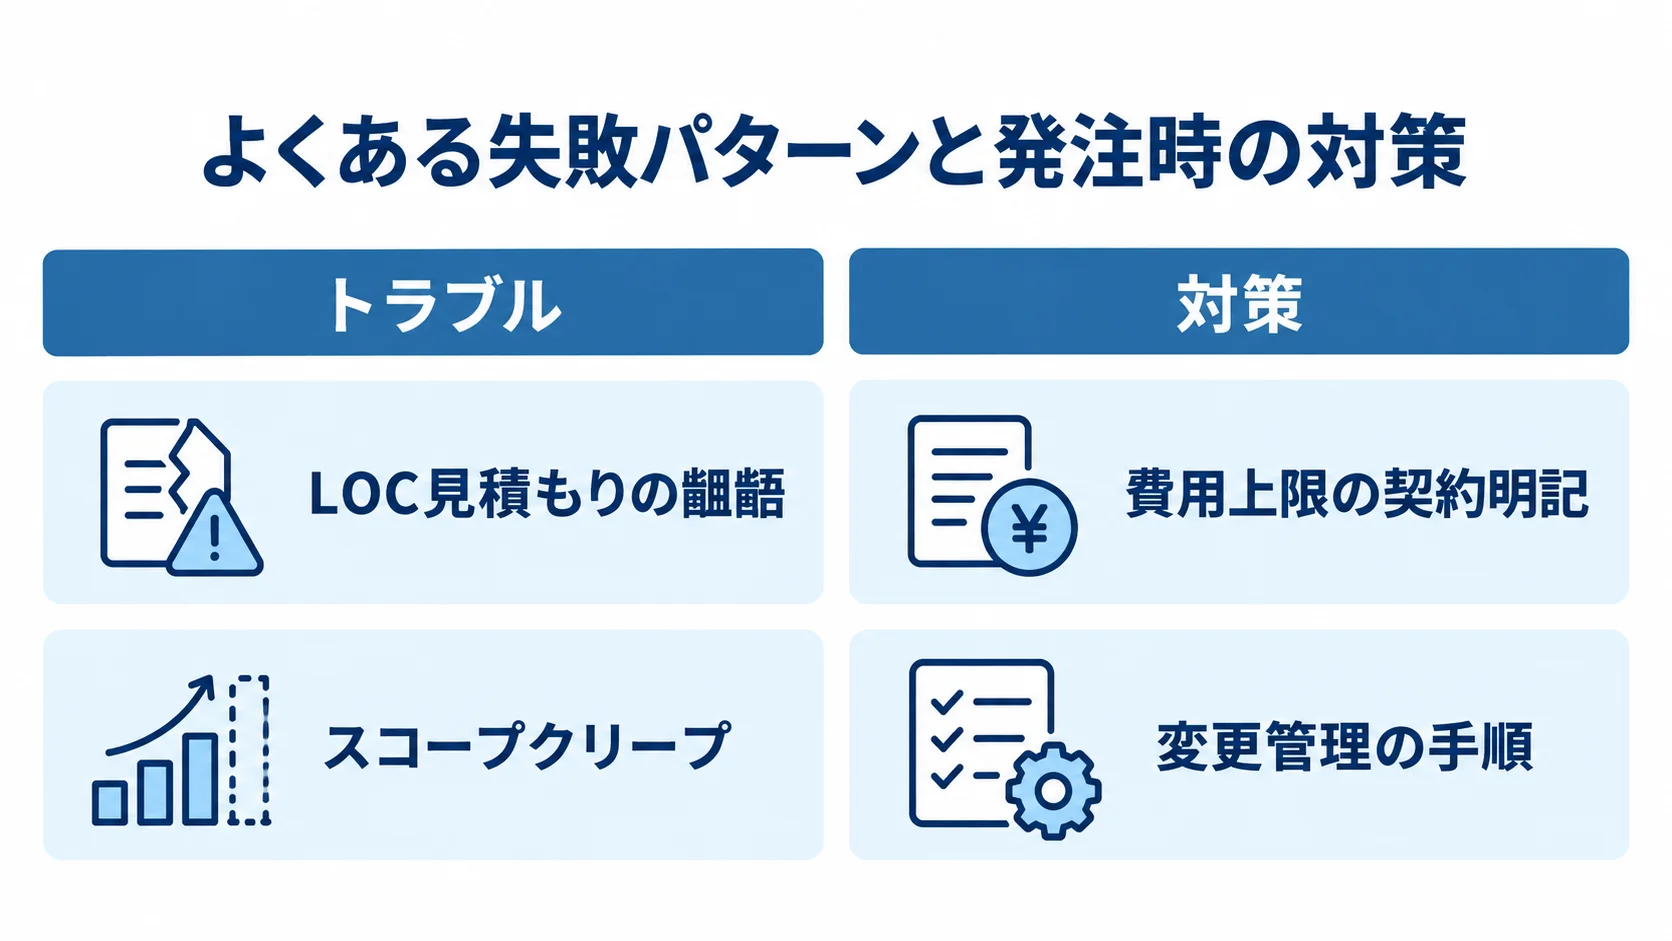
Androidリバースエンジニアリングの外注で頻発するトラブルは、主に3種類あります。第1は、LOC見積もりの齟齬による費用オーバーで、難読化調整係数の明示と費用上限の契約明記で対策できます。第2は成果物の保守性不足で、変数名リネーミングやWhyのドキュメント化、中間レビューの工程を契約書に盛り込むことで防止できます。
第3はスコープクリープで、インスコープとアウトオブスコープの両方のリストを契約書に明記し、変更管理の手順を事前に定めることで管理できます。
発注・外注の手順は、Androidのリバースエンジニアリングの発注・外注方法で解説しています。
法的リスクと対策:著作権法・クリーンルーム・Play Storeポリシー
Androidのリバースエンジニアリングには、法的リスクが伴います。適切な対策を講じれば、合法的かつ有益に実施できます。一方で、リスクを無視すると、著作権侵害・不正競争防止法違反・Play Storeポリシー違反など、複数の法令に同時に抵触するおそれがあります。
著作権法第30条の4と「非享受目的」の立証
平成30年の著作権法改正(第30条の4)により、マルウェア解析・セキュリティ調査・仕様書復元・機械学習のデータ収集などの「非享受目的」でのリバースエンジニアリングが、原則として合法化されました。この法改正は、日本のセキュリティ研究とシステム刷新の実務に大きなプラスをもたらしています。
法的リスクを管理する実践的な対策は、解析目的を文書化すること、解析専用の隔離環境(専用PC・仮想マシン)を用意すること、解析過程をレポートや作業ログとして記録することの三点です。これらを行えば、「非享受目的であった」ことを事後的に立証できる根拠が残り、将来の法的紛争への最善の備えとなります。
EULAに「リバースエンジニアリング禁止」が含まれていても、互換性の確保が不可欠なケースでは、独占禁止法上の「拘束条件付取引」として無効となる可能性があります。ただし、この判断は専門の法律家に相談することが必要です。
クリーンルーム手法の実装とPlay Storeポリシーの遵守
クリーンルーム手法は、解析チーム(Dirty Room)と開発チーム(Clean Room)を完全に分離し、法務・仲介担当者を配置することで、著作権侵害の依拠性を回避するアプローチです。この手法は、1980年代のフェニックス・テクノロジーズ対IBM BIOS訴訟で確立されたもので、競合他社のAndroidアプリと機能互換の製品を著作権侵害なく開発する場合の標準的な法的防衛手段です。
そのため、外注先を選ぶ際は、ベンダーがこの体制を自社プロセスとして運用しているかを確認することが、最も重要なポイントの一つです。また、Play StoreポリシーはAndroidアプリの「他のアプリの解析・改変」を制限していますが、「自社アプリのセキュリティ診断」は合法的な範囲として認められています。
他社アプリを解析対象とする場合は、法務担当者と法的根拠の整理を丁寧に行い、必要に応じて外部弁護士に相談することを推奨します。
Android特化の解析ツール紹介
Androidのリバースエンジニアリングでは、iOSや他のプラットフォームと比べて、利用できるオープンソースツールが豊富です。目的に応じてツールを組み合わせると、解析の精度と効率を最大化できます。
静的解析ツール:APKTool・jadx・Ghidra
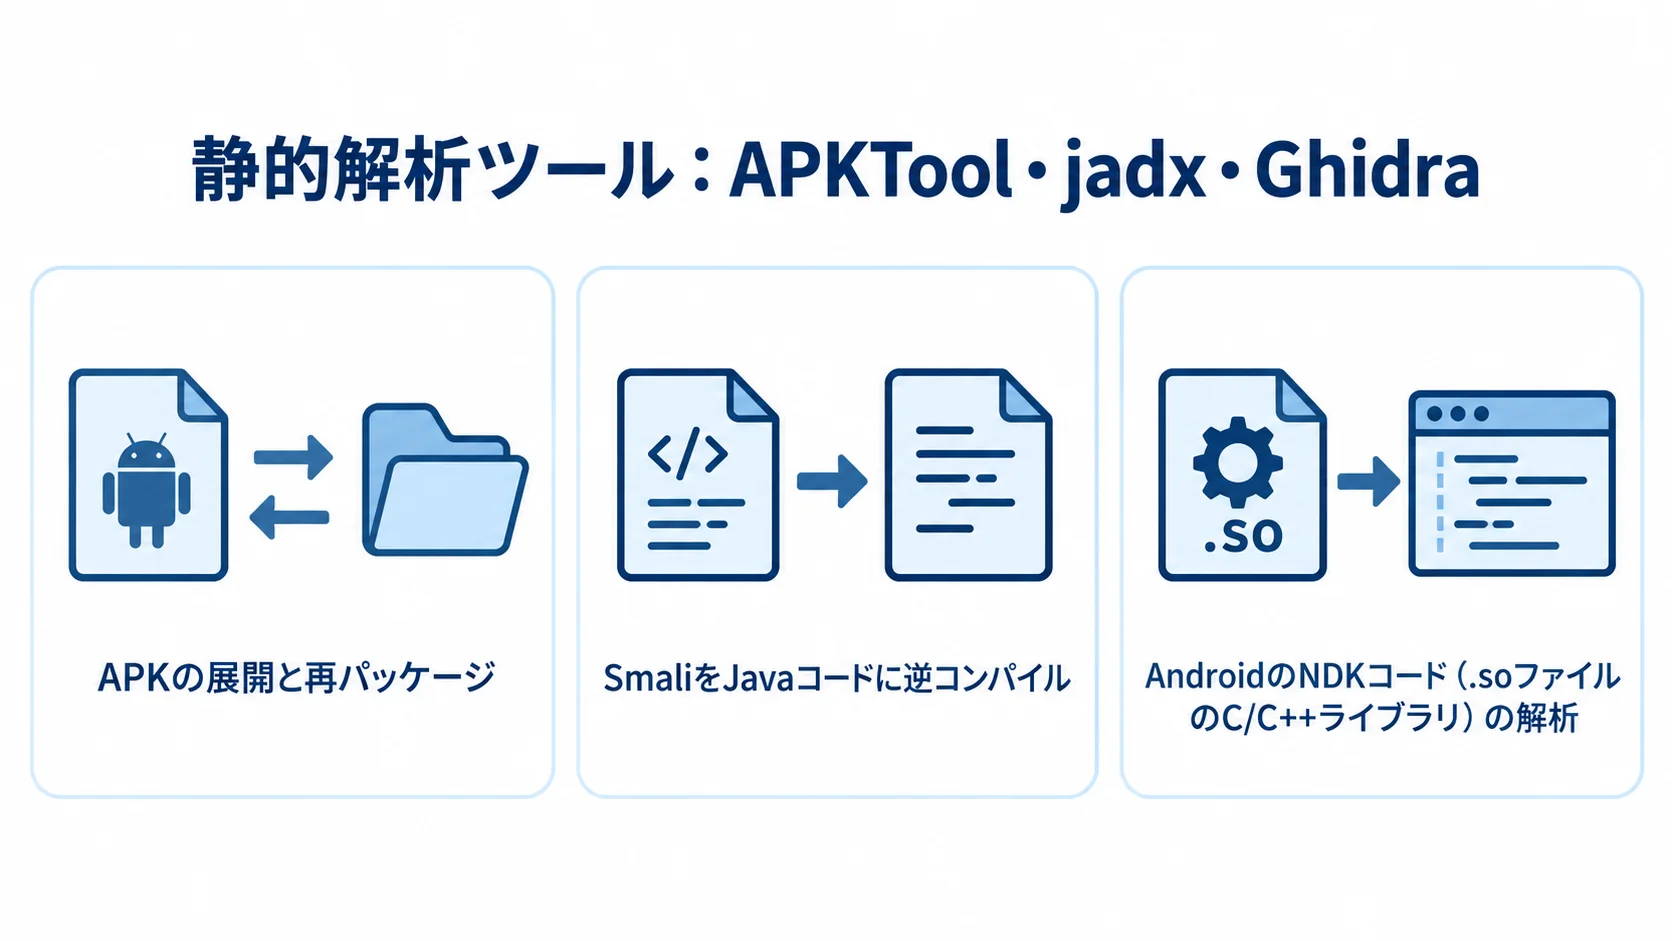
APKToolはAPKの展開と再パッケージの基本ツールで、AndroidManifest.xml、Smaliコード、リソースファイルを取り出せます。jadxはSmaliをJavaコードに逆コンパイルするツールで、最も普及しており、GUIで視覚的にコードを閲覧できます。さらに、Procyonも逆コンパイラとして高精度な復元が可能で、jadxが苦手なコードに対して使い分けることがあります。
Ghidraは米国NSAが開発したオープンソースの逆アセンブラ・逆コンパイラで、AndroidのNDKコード(.soファイルのC/C++ライブラリ)の解析に特に有効です。また、IDA Proと比べて無償で利用でき、チームプロジェクト機能によって複数名での協調解析ができる点が強みです。
IDA Proは業界標準の商用ツールで、逆コンパイラ品質と各種アーキテクチャへの対応幅ではトップクラスですが、費用が高い(マルチアーキテクチャ版では最高価格帯)のが特徴です。そのうえで、ツール選定の判断基準は、コスパ重視ならGhidra、逆コンパイル品質重視ならIDA ProまたはBinary Ninja、チーム協調解析ならGhidraが最適という傾向があります。
動的解析ツール:Frida・Burp Suite・MobSF
Fridaは、動的計装(Dynamic Instrumentation)フレームワークとして、実行中のAndroidアプリのメソッドにフックを仕掛け、引数・戻り値・内部状態をリアルタイムで取得できます。ProGuardで難読化されたコードでも、実行時には実際のクラス名が復元されています。そのため、Fridaによるフックと静的解析を組み合わせると、難読化を迂回した解析が可能になります。
また、Burp SuiteはHTTPS通信を復号・傍受するプロキシツールで、AndroidアプリのAPIの通信仕様・認証フロー・データ構造の把握に標準的に使われます。さらに、MobSF(Mobile Security Framework)は、Android(とiOS)のAPKを自動で静的・動的解析し、セキュリティレポートを生成するオープンソースツールです。
自動ツール診断のベースラインとして活用すると、手動解析が必要な箇所を効率的に絞り込めます。内製でセキュリティ自己診断を検討している場合は、まずMobSFから試すことが、費用対効果の高い第一歩です。
よくある質問(FAQ)
よく寄せられる疑問を、法的な扱い、ProGuard、iOSとの違いの順に取り上げます。
Q:自社Androidアプリのリバースエンジニアリングは法的に問題ないですか?
自社が著作権を持つAndroidアプリであれば、セキュリティ診断、仕様書復元、モダナイゼーション前段などの「非享受目的」に該当する限り、著作権法第30条の4により原則として合法です。解析目的を文書化し、専用の解析環境を用意して過程を記録しておけば、「非享受目的」であったことを立証する準備が整います。
アプリ開発を外注した場合は、元請けベンダーが著作権を持っていることがあるため、契約書で著作権の帰属を確認したうえで実施してください。
Q:ProGuardで難読化されたAndroidアプリは解析できますか?
ProGuardによる基本的な難読化は、jadxの最新版でほぼ解除できます。ただし、クラス名や変数名は意味不明なままなので、意味のある名称へのリネーミング作業が追加で必要になります。
DexGuard等の商用難読化ツールが使われている場合は解析難度が上がりますが、Fridaによる動的解析と組み合わせれば、難読化を迂回して挙動を把握できます。
完全に解析できないAndroidアプリは、実質的にほとんど存在しません。ただし、解析工数と費用が増えることは見込んでおく必要があります。
Q:AndroidとiOSの解析では、どちらが難しいですか?
一般的に、AndroidはiOSより解析ハードルが低い傾向があります。APKはバイトコード形式のため、ネイティブバイナリのiOSより逆コンパイルが容易で、APKTool・jadx・Frida等のオープンソース解析ツールも豊富に利用できるからです。
ただし、難読化やネイティブコード(NDK)を多用するAndroidアプリは、解析難度が上がります。なお、iOSはSwiftのバイナリ解析にIDA ProやGhidraが必要で、Apple側の制限も多いため、全体として解析ハードルはiOSの方が高いと評価されています。
コストの面でも、両OS対応は片OS対応の約2倍となることが多く、その理由の一つです。
まとめ
Androidのリバースエンジニアリングは、APKというDalvik/ARTバイトコード形式と、ProGuardによる標準的な難読化という独自の特性があります。それでも、オープンな開発環境とツールの豊富さから、他のプラットフォームと比べて内製対応の可能性が高い技術領域です。
目的は、自社アプリのセキュリティ診断、仕様書復元、モダナイゼーション前段、カスタムROM解析など多岐にわたります。
外注する場合は、まずAPKの棚卸、目的、成果物要件、法的リスクの整理を事前に行い、RFPを作成します。次に、NDAやクリーンルーム手法を含む契約を結び、業務部門・IT部門・ベンダーの三者で役割を分担しながらプロジェクトを進めます。この流れを丁寧に踏むことが、成功の鍵です。
費用は、セキュリティ診断で10〜250万円、仕様書復元で30万円〜のLOC課金、詳細設計書で150万円以上が目安です。詳細は各記事をご参照ください。
各テーマの進め方や費用は、関連記事で詳しく確認できます。
- Androidのリバースエンジニアリングの進め方・手順・工程
- Androidのリバースエンジニアリングでおすすめの開発会社6選
- Androidのリバースエンジニアリングの費用・見積相場
- Androidのリバースエンジニアリングの発注・外注方法
相談前には、無料ホワイトペーパーで関連情報を確認できます。
スマホアプリ開発の完全ガイドブックおよび【2026年最新版】AI駆動開発の完全ガイドブックをご覧ください。
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。