
在庫管理システムのリアーキテクチャにおけるPoC(概念実証)は、構造を作り替える前に、新しい構造が技術的に成り立つかを確かめる段階です。
特に在庫管理では、複数チャネル・複数拠点の在庫を統合する前に、何をどこまで検証するかが最大の論点になります。この検証を怠ったまま本開発に進むと、稼働直前になって二重販売や売り越しといった深刻な問題に直面しかねません。
- PoCの位置づけと、パイロットフェーズの進め方
- 在庫ドメインの境界(Bounded Context)設計の妥当性検証
- イベント駆動アーキテクチャにおける在庫の結果整合性(二重引当・売り越しリスク)の検証
- 複数拠点・複数チャネル間のリアルタイム在庫同期のプロトタイプ検証
- PoCを成功させるためのポイント
本テーマに関する全体ガイドは、以下の記事をご覧ください。
▼全体ガイドの記事
・在庫管理システムのリアーキテクチャの完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
在庫管理システムのリアーキテクチャにおけるPoCの位置づけ
在庫管理システムのリアーキテクチャのPoCを正しく設計するには、まず何を検証するのかを、近接する記事群と切り分けて理解しておく必要があります。本記事群ならではの論点は、アーキテクチャそのものの実現可能性を検証する点です。
モダナイゼーションPoC・新規導入PoCとの違い
「在庫管理システムのモダナイゼーション」記事群が扱うPoCは、リホスト〜リプレースの5つのアプローチのうち、どれを選ぶべきかを見極めるための技術検証が中心でした。
これに対して本記事群のPoCは、リファクタリングかリビルドを選んだ後に、モノリスをマイクロサービスへ分解し、イベント駆動へ移行するという構造の変更そのものが成り立つかを確かめます。具体的には、在庫ドメインの境界の妥当性、分散したサービス間での在庫データの整合性、複数拠点・複数チャネルの複雑さをどう吸収できるかを見ます。
新規導入のPoCが機能要件を満たすかを確かめるのに対し、本記事群のPoCは、分散システムというアーキテクチャ自体の技術的な妥当性を検証します。この点が最大の違いです。
パイロットフェーズ(3〜6ヶ月)としてのPoCの位置づけ
在庫管理システムのリアーキテクチャにおけるPoCは、プロジェクト全体の最初の「パイロットフェーズ」(通常3〜6ヶ月)として位置づけられます。この期間では、システム全体ではなく「1つの垂直スライス」、つまり特定の機能領域だけを、DB・API・インフラまで一気通貫で切り出した最小単位のプロトタイプを作ります。
この構築で技術的リスクを早期に洗い出します。在庫管理システムでは、影響範囲を限定した垂直スライスを選ぶのが定石で、たとえば「特定拠点の在庫引当機能」や「一部チャネルの在庫連携」が対象になります。
パイロットフェーズの終了時点で、基準を満たしているかを判断します。基準は、最初のモジュールがサービス・APIとして明確に分離できているか、CI/CDパイプラインが確立できているか、独立稼働時に他システムへ悪影響を与えないかといった点です。その結果をもとに、本格的な開発フェーズへ進むかどうかのGo/No-Goを決定します。
在庫ドメインの境界(Bounded Context)設計の妥当性検証
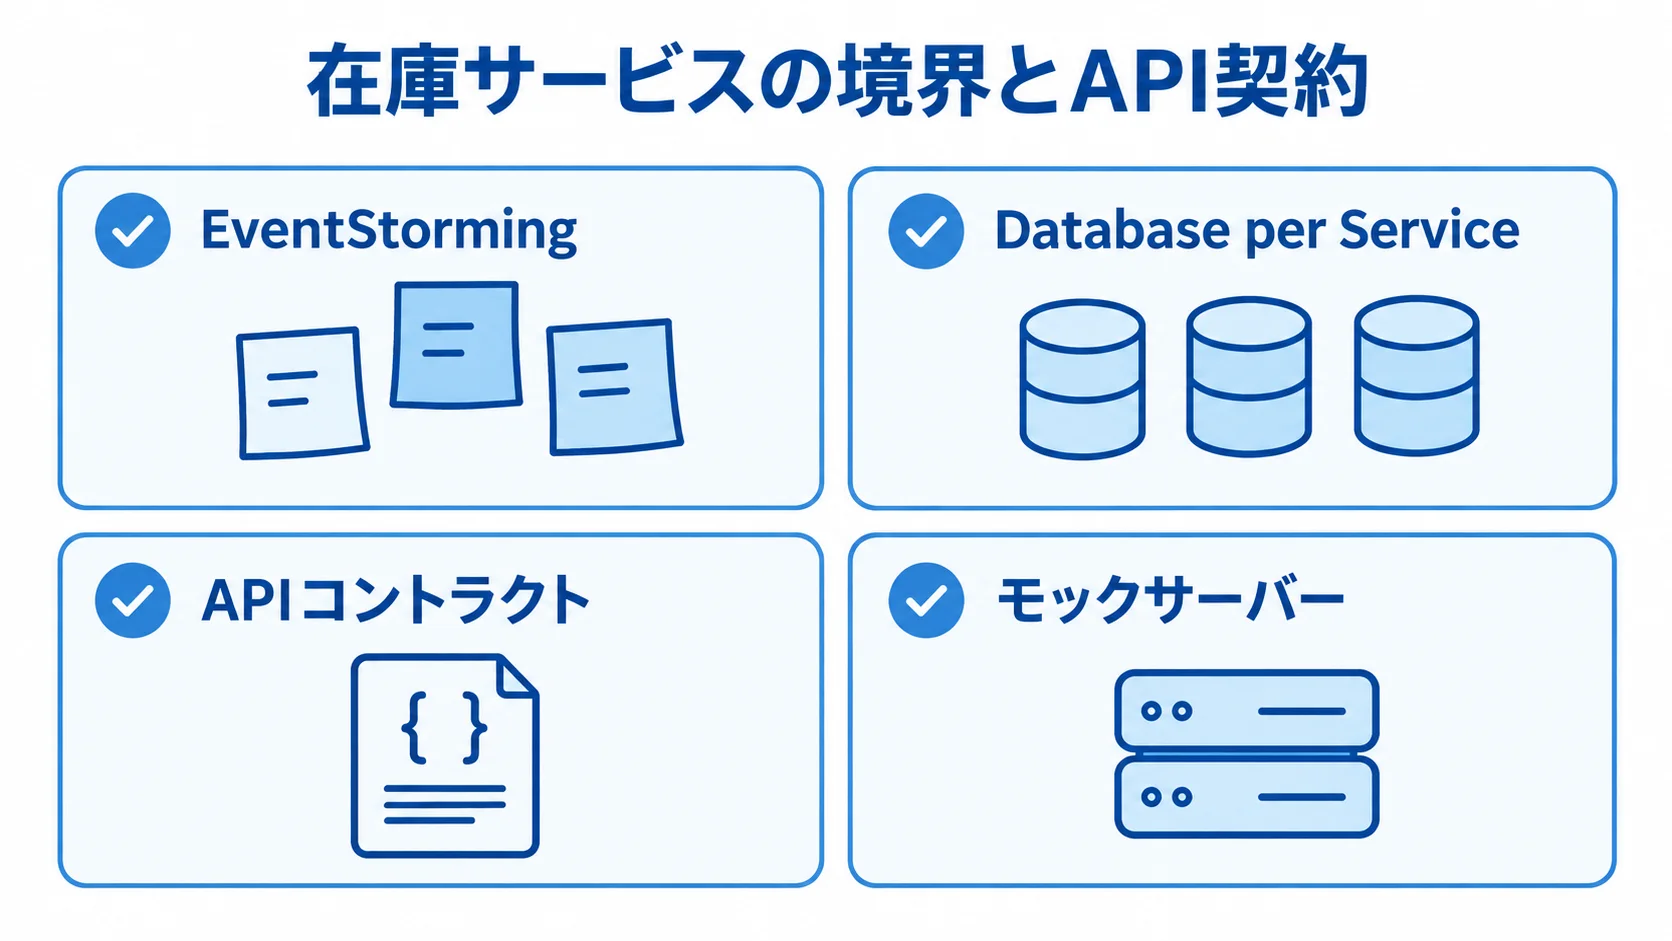
システムを正しく分割できないと、運用コストだけが高い「分散モノリス」に陥ります。これを防ぐには、ドメイン駆動設計(DDD)による境界の検証を、PoCの段階で必ず行う必要があります。
境界の定義(EventStorming)とDatabase per Serviceの検証
在庫ドメインが「注文」「決済」「配送」などの他のドメインからどこまで独立できるかを定めるため、ドメインの専門家とエンジニアを集めた「EventStorming」などのワークショップを行います。そのうえで、関係者どうしの「ユビキタス言語(共通のビジネス語彙)」をそろえ、境界の曖昧さをなくします。
あわせて、在庫サービスが他のサービスとデータベースを共有せずにデータを管理する「Database per Service」パターンが成り立つかを、実際のモックアップを通じて検証します。在庫データの構造を変えても他のサービスに影響しない、疎結合性を保てるかが焦点です。
この検証が不十分だと、本開発に入ってから境界を引き直す必要が生じ、大規模な手戻りのリスクが高まります。
APIコントラクト検証とモックサーバーによる並行開発
境界が定まったら、在庫サービスが内部のデータベースモデルをそのまま公開せず、DTO(Data Transfer Object)を使って外部向けに設計されたAPIを提供できているかを確かめます。
この検証を実装の完成を待たずに進めるため、OpenAPIなどでAPI契約を先に定義し、PrismやMockoonといったツールでモックサーバーを作ります。これにより、フロントエンドや利用側のチームは、バックエンドの完成を待たずにプロトタイプとの連携テストを進められます。
さらに、Pactなどのコンシューマ駆動契約テストを導入し、サービスが定めた契約に違反していないかを確かめる仕組みを、この段階から組み込みます。そうしておけば、本開発の後にAPIを壊す変更を未然に防ぐ土台になります。
イベント駆動アーキテクチャにおける在庫の結果整合性の検証
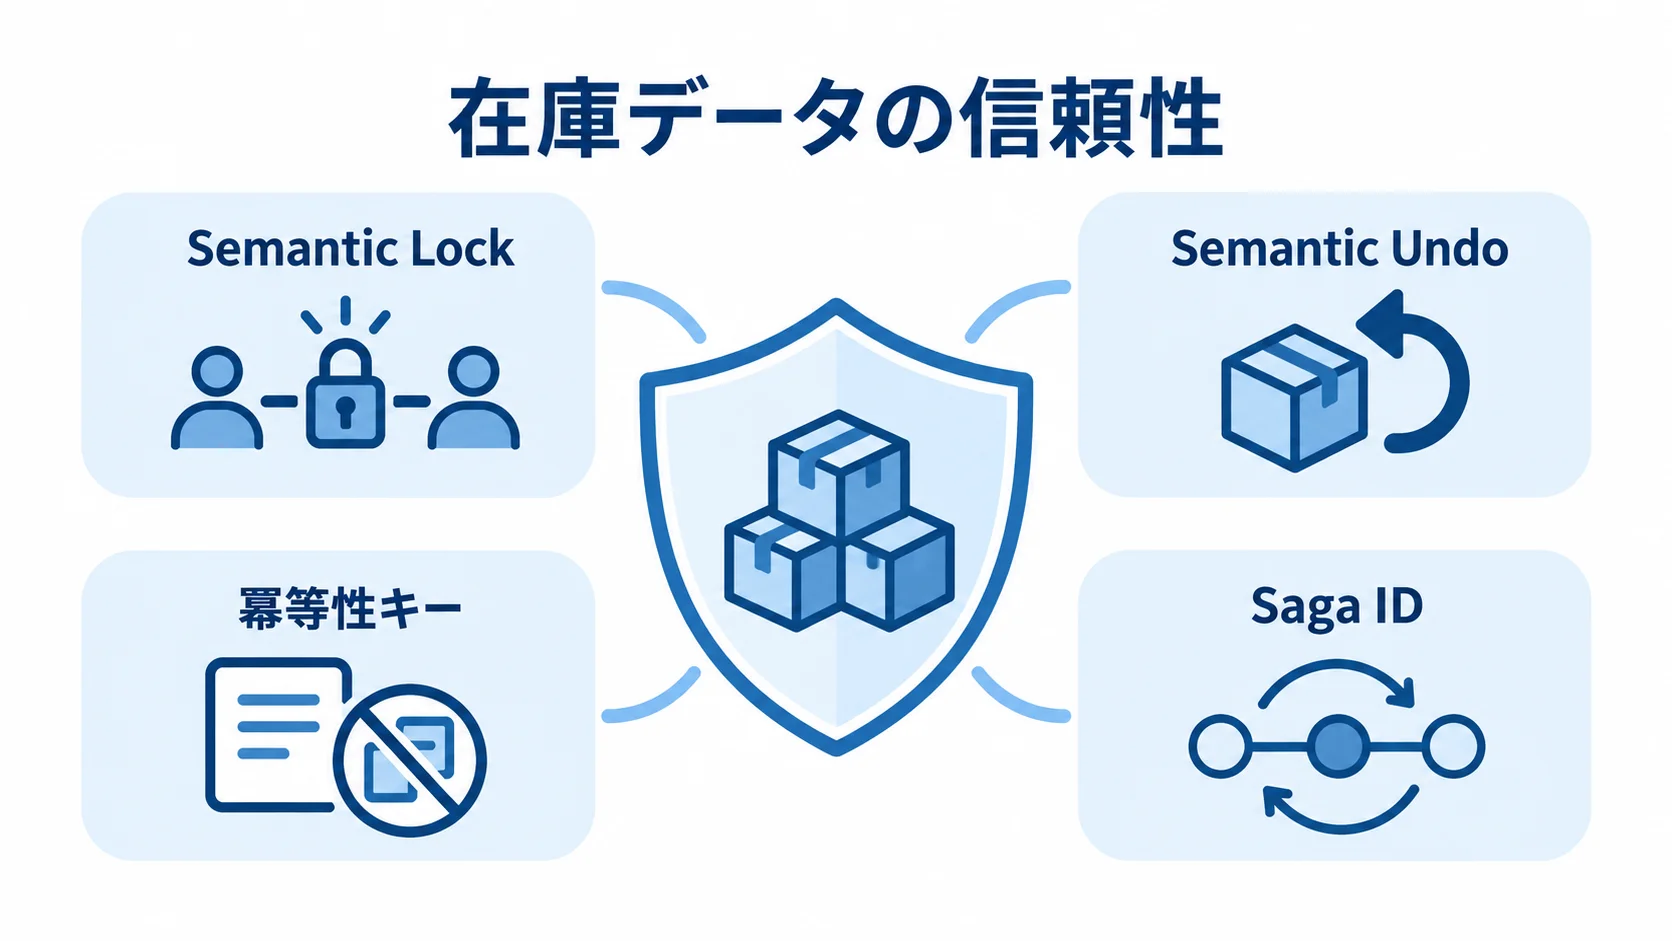
分散システムでは、1回の操作ですべてのデータベースを更新するACIDトランザクションが使えません。そのため、Sagaパターンによる「結果整合性(Eventual Consistency)」が実現できるかを、PoCで検証する必要があります。特に在庫管理では、二重引当や売り越しのリスクを排除できるかが、最も重要な検証項目です。
Semantic Lockによる売り越し防止の検証
在庫が残り1点の商品を、複数のユーザーが同時に購入しようとするケースを、プロトタイプ上で意図的に再現します。いわゆるDirty ReadsやLost Updatesのリスクが起きないかを、この再現で検証します。
在庫数を直接減らす代わりに、まず対象の在庫ステータスを一時的に「PENDING_COMMIT(コミット待ち)」として扱い、ロックをかけます。その際、他のチャネルからのアクセスをブロックするか「在庫僅少」と表示する「Semantic Lock(セマンティックロック)」の仕組みが、正しく機能するかをテストします。
決済や配送の手配などの後続プロセスでエラーが起きた場合は、Sagaが補償トランザクションを発行します。ロックしていた在庫を「AVAILABLE(利用可能)」へ安全に戻せるか(Semantic Undo)も、検証しておく必要があります。
冪等性(Idempotency)の担保検証
ネットワークの遅延や障害によって、同じ「在庫引き当てイベント」が複数回送信されることは、分散システムでは避けられない前提として扱う必要があります。そこで、一意のSaga IDや冪等性キーを用いて、重複したイベントを処理しない「冪等性(Idempotency)」が担保できているかを検証します。
この検証を怠ると、同じイベントが複数回処理されて在庫数が実態と乖離し、複数拠点・複数チャネルをまたいだ在庫の不整合を招きます。
PoCの段階でこの仕組みを確かめておくことは、本開発以降の在庫データの信頼性を担保するうえで欠かせません。
複数拠点・複数チャネル間のリアルタイム在庫同期のプロトタイプ検証
ECや複数店舗の在庫をリアルタイムに同期する非同期イベント基盤(KafkaやRabbitMQなど)も、PoCの段階で試作し、実際の負荷やイレギュラーな障害が起きたときの挙動を検証しておく必要があります。
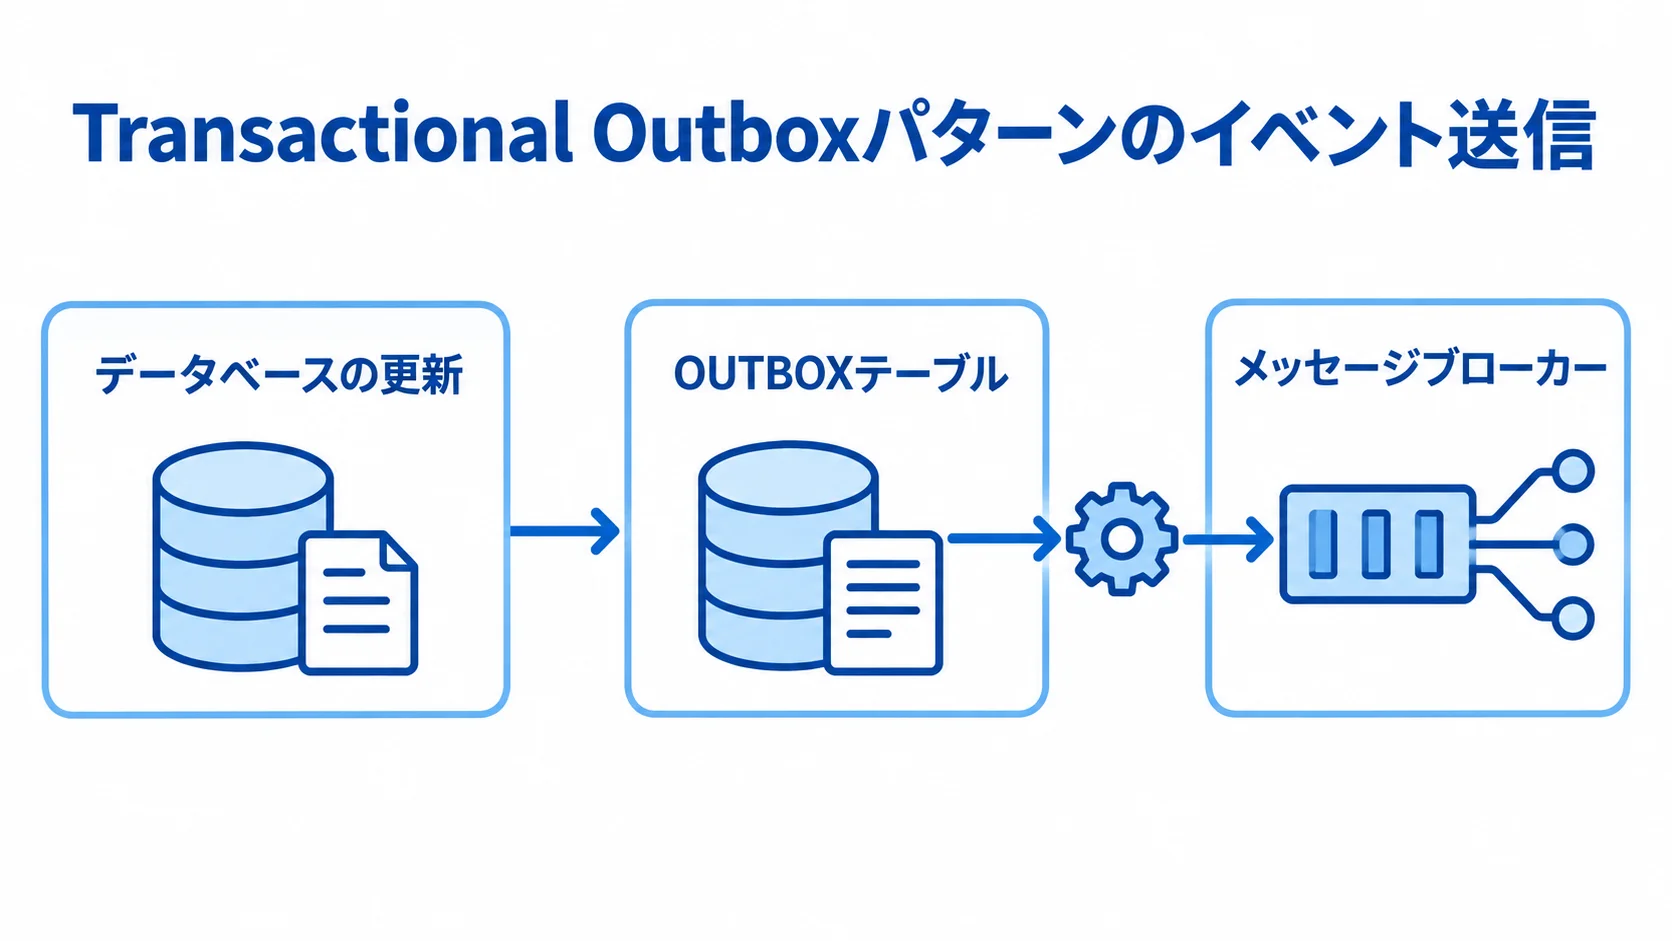
Transactional Outboxパターンによるイベント消失防止の検証
データベースの更新は成功したのに、Kafkaへのイベント送信前にシステムがクラッシュすると、拠点間・チャネル間で在庫のズレが生じます。
これを防ぐのが「Transactional Outboxパターン」です。データベースの更新と同じトランザクション内で「OUTBOX(送信トレイ)テーブル」にイベントを書き込み、別のプロセスがそれを確実にメッセージブローカーへ送信します。このパターンのプロトタイプを作り、意図的に障害を起こしながら検証します。
あわせて、在庫数という現在の状態だけでなく、「入庫」「販売」「返品」といった状態変化の履歴をすべてイベントログとして保存・配信する「イベントソーシング」も検討対象になります。このアプローチは、パフォーマンス面での実現可能性を、この段階で検証しておくことが望まれます。
カオスエンジニアリングによる耐障害性テスト
プロトタイプの環境に対して、GremlinやChaos Meshといったカオスエンジニアリングのツールを使い、「ネットワーク遅延のスパイク」「コンテナ(Pod)の強制終了」「パケットロス」などの障害をあえて起こします。
これにより、メッセージブローカーに障害が起きてもシステム全体がダウンせず、障害の影響範囲(Blast Radius)が局所に収まるかを確かめます。また、復旧後にデッドレターキュー(DLQ)などを使い、未処理の在庫イベントが自動で回復・処理されるかも検証します。
複数拠点・複数チャネルをまたぐ在庫同期基盤は、平常時の動作よりも異常時の振る舞いこそが、実運用の信頼性を左右します。そのため、PoCの段階でカオスエンジニアリングを行う工程は、省くべきではありません。
PoCを成功させるためのポイント
ここまでの検証項目を踏まえ、在庫管理システムのリアーキテクチャにおいてPoCを成功させるための実務的なポイントを見ていきます。
検証項目とGo/No-Go基準の数値化
PoCを「なんとなく動いた」で終わらせないためには、本格移行に進むかを判断する基準を、数値であらかじめ決めておくことが重要です。
たとえば、境界設計の妥当性なら「サービス間の同期呼び出しが一定回数以下に収まっているか」です。結果整合性なら「イベント発行からデータ反映までの遅延が想定範囲(秒〜数十秒単位)に収まっているか」、耐障害性なら「障害注入後の自動復旧までの時間が目標値以内か」を基準にします。これを満たせない場合は、本開発へ進まず設計を見直します。
2026年時点のベストプラクティスでは、開発エンジニアが50人未満、あるいは1日のリクエスト量が100万回未満といった小規模な場合、運用の負担が利点を上回ります。そのため、フル・マイクロサービス化を見送り「モジュラーモノリス」に留めるという判断も、Go/No-Go基準の1つとして検討すべきです。
ドメインの専門家・アーキテクト・現場を巻き込む体制づくり
在庫ドメインの境界設計には、業務を知る関係者の参加が必要です。物流・在庫管理の現場担当者、経理部門、技術面を担うアーキテクトが一堂に会し、EventStormingのようなワークショップで業務の流れを整理しながら境界を検討します。そうすることで、実運用に即した設計になります。
PoCの段階からこうした関係者を巻き込んでおくと、本開発に入ってから「現場の実態と設計が合っていなかった」という手戻りを防げます。
PoCの実施と評価に伴走できる、DDD・マイクロサービス設計・イベント駆動アーキテクチャの実務経験が豊富なパートナーを、早期に選んでおくことも、PoCを成功させるうえで欠かせない要素です。
まとめ
ここまで、在庫管理システムのリアーキテクチャにおけるPoC・プロトタイプ・モックアップ開発について見てきました。PoCの位置づけとパイロットフェーズの進め方、境界設計の妥当性検証、結果整合性(二重引当・売り越しリスク)の検証を扱いました。さらに、リアルタイム在庫同期のプロトタイプ検証と、PoCを成功させるためのポイントも整理しました。
分散システムでは、アーキテクチャそのものの実現可能性を確かめる必要があります。境界設計、結果整合性、耐障害性の3つの観点を、数値基準とともに検証しておくことが、本開発での手戻りを防ぐ最大の鍵です。
DDD・マイクロサービス・イベント駆動アーキテクチャの実務経験が豊富なパートナーとともに、パイロットフェーズを着実に進めることをお勧めします。
▼全体ガイドの記事
・在庫管理システムのリアーキテクチャの完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。