
iOSのリバースエンジニアリングは、保守・移行・セキュリティ確認に役立つ一方、Mach-OバイナリのARM64形式やFairPlay暗号化などの技術的な壁があります。
進めるには、App StoreのEULAと著作権法を踏まえて利用権限と契約条件を確認し、適法な範囲で進めます。進め方・会社選び・費用・外注方法は、次の個別記事で確認できます。
- iOSのリバースエンジニアリングの進め方・手順・手法の解説
- iOSのリバースエンジニアリングでおすすめの開発会社6選
- iOSのリバースエンジニアリングの費用相場・見積もり
- iOSのリバースエンジニアリングの発注・外注方法
スマホアプリ開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「スマホアプリ開発の完全ガイドブック」で詳しく解説しています。
iOSのリバースエンジニアリングとは:他プラットフォームとの本質的な違い
リバースエンジニアリングとは、コンパイル済みのバイナリや実行ファイルを解析し、その内部構造・業務ロジック・通信仕様を明らかにするプロセスです。
iOSのアプリは、Mach-O(Mach Object)形式のバイナリとしてコンパイルされ、AppleシリコンおよびARM64命令セットで動作します。App Store経由で配布されるものは、FairPlayというApple独自の暗号化で保護されているため、解析の前に必ず復号処理が必要です。
Objective-CとSwiftの解析難易度の根本的な違い
iOSアプリに使われる2大言語はObjective-CとSwiftですが、リバースエンジニアリングのしやすさは大きく異なります。
Objective-Cは、ランタイムメッセージング機構(objc_msgSend)により、クラス名・メソッド名・プロパティ名がバイナリ中に文字列として残りやすい特性があります。このため、class-dumpやMach-O Viewを使えば、メソッドのリストをほぼ完全に復元でき、解析の取っ掛かりを早くつかめます。
一方、Swiftはコンパイル時に型情報やシンボルが積極的に除去され、SwiftUIアプリでは内部構造の把握が格段に難しくなります。そのため、Swiftアプリの解析工数は、Objective-Cの2〜3倍になるケースも珍しくありません。
主な活用目的:セキュリティ診断・仕様書復元・モダナイゼーション
iOSリバースエンジニアリングが活用される主な目的は3つです。第一は「セキュリティ診断(自社アプリの脆弱性発見)」で、Keychain保護の欠如・証明書ピンニングの設定ミス・ローカルデータの平文保存といったiOS固有の脆弱性を発見します。
第二は「仕様書復元」で、設計書が失われたiOSアプリの業務ロジックを解析し、フローチャート・業務仕様書・詳細設計書を再生成します。さらに第三は「モダナイゼーションの起点」で、既存アプリの全機能を把握したうえで、新しいiOSアプリへの移行計画を立てる際に使います。
進め方の詳しい手順は、iOSのリバースエンジニアリングの進め方・手順・手法の解説で確認できます。
iOSで実施する目的とメリット:iOS特化の解析が必要な理由
iOSアプリを対象にリバースエンジニアリングを実施すると、iOSというプラットフォームの特性を踏まえた解析でなければ得られない価値があります。iOSはAppleのエコシステム内で動く高セキュリティなプラットフォームで、その保護機構を正しく理解するほど、解析の価値は大きくなります。
セキュリティ強化メリット:iOS固有の脆弱性パターンの把握
iOSアプリのセキュリティ診断は、OWASP Mobile Top 10に基づいて実施するのが標準です。
iOS固有の脆弱性で特に注意が必要なのは、Keychain(iOSの安全なキーチェーン)に機密情報が適切に保存されているかと、NSUserDefaultsやファイルシステムにデータが平文で残っていないかです。証明書ピンニングが正しく実装されているかも、同じように注意が必要です。
これらは、静的解析や動的解析(Frida等)で検証できます。自社アプリの脆弱性を自ら発見して修正すれば、第三者による悪意ある解析のリスクを大きく下げられます。
仕様書復元メリット:ブラックボックス化したiOSアプリの設計書再生成
設計書がなく「動いているが、誰も全体を把握していない」iOSアプリを抱える企業は少なくありません。こうした状態では、担当エンジニアの退職や外部ベンダーへの移管の際に、大きなリスクが生じます。
リバースエンジニアリングで仕様書を復元すれば、業務フロー、画面遷移、APIとのデータのやり取りを文書にまとめ、データモデルも書き起こせます。そのため、後継の開発者や新しいベンダーも、アプリの全体像をつかめるようになります。
Objective-Cアプリは、class-dumpによるメソッドリスト復元が比較的容易なため、特に効果があります。
iOSのリバースエンジニアリングの進め方:6工程の概要
iOSリバースエンジニアリングは、目的明確化から成果物化まで6つの工程で構成されます。各工程の概要をつかむと、プロジェクト全体の流れと必要なリソースを見積もれます。
対象選定・解析環境準備・静的解析フェーズ
最初の工程は「対象選定・目的明確化」で、解析するiOSアプリと目的(セキュリティ診断・仕様書復元)を決め、法的根拠(自社アプリ・非享受目的)を確かめます。App Storeから配布されている第三者アプリは、AppleのEULAにより原則としてリバースエンジニアリングが禁止されています。そのため、合法的に解析できるのは、サイドロードや自社証明書で配布されたアプリです。
続く「解析環境準備」では、iOS解析に必要なツールを整えます。Jailbreak済みデバイスとFridaに加え、Ghidra/IDA ProやSSL Kill Switchなども用意します。FairPlay暗号化されたApp Storeアプリは、メモリダンプで復号してから解析を始めます。
「静的解析」では、Mach-OバイナリをGhidraで読み込み、ARM64の逆アセンブル結果を確認します。Objective-Cアプリはclass-dumpでメソッドリストを抽出し、Swiftアプリはswift demangleでマングルされた関数名を復元します。
動的解析・抽象化・成果物化フェーズ
「動的解析」では、アプリを実際に起動・操作しながらFridaでランタイムフッキングを行います。さらに、MITMProxyでHTTPS通信を復号し、APIエンドポイントとデータ構造を把握します。
「抽象化(Design Recovery)」では、静的解析と動的解析で得た情報を整理し、実装レベルの知識を設計や仕様のレベルへと段階的に引き上げます。具体的には、制御フローグラフから業務フローを読み替え、各機能モジュールのデータフローとAPIの関係を文書にまとめます。
最終工程の「成果物化」では、目的に応じた粒度で、フローチャート、業務仕様書、詳細設計書を作ります。セキュリティ診断の場合は、OWASP MASVS準拠の診断レポートを提出します。工程の詳細は、iOSのリバースエンジニアリングの進め方・手順・手法の解説で確認できます。
開発会社の選び方:iOSリバースエンジニアリングのパートナー選定基準
iOSリバースエンジニアリングを外注するなら、汎用のITベンダーよりも、iOS固有の技術スタック(Mach-O解析・Frida・Swift解析)の実績がある会社を選ぶことが何より大切です。代表的な選定基準を、順に見ていきます。
実績と技術力の確認ポイント:iOS固有スキルを見極める質問
ベンダー選定では、「具体的にどのツールを使って何を行うか」を提案の段階で質問しておきます。「Mach-OバイナリをGhidraで逆アセンブルし、Objective-Cアプリではclass-dumpでメソッドリストを抽出します」「Swift製アプリではswift demangleとFridaを組み合わせます」。こうした回答ができる会社は、iOSの実態を把握しています。
反対に、「モバイルアプリ全般に対応しています」といった曖昧な回答しか得られない場合は、iOS固有の技術力が不足している可能性があります。
また、「Objective-CとSwiftでは工数が異なりますか」という質問への答えも、重要な判断材料になります。適切な会社は、Swiftのほうが工数が多くなると答えます。
プロジェクト管理体制とサポートの評価:成果物品質と法的体制
技術力に加えて、成果物の品質をどう担保するか、クリーンルーム手法(解析チームと開発チームの分離)を自社のプロセスとして持っているか、法務担当者が仕様書の著作権リスクをレビューするかも、判断材料になります。
さらに、中間レポートの提出と、発注側がレビューする機会が契約に含まれているかを確かめておくと、最終的な成果物での認識のずれを防げます。OWASP MASVS(モバイルアプリセキュリティ検証標準)は、診断プロセスの信頼性を支える国際基準です。準拠の有無も見ておくとよいでしょう。
開発会社の選定基準は、iOSのリバースエンジニアリングでおすすめの開発会社6選で確認できます。
費用相場:iOSリバースエンジニアリングのコスト目安
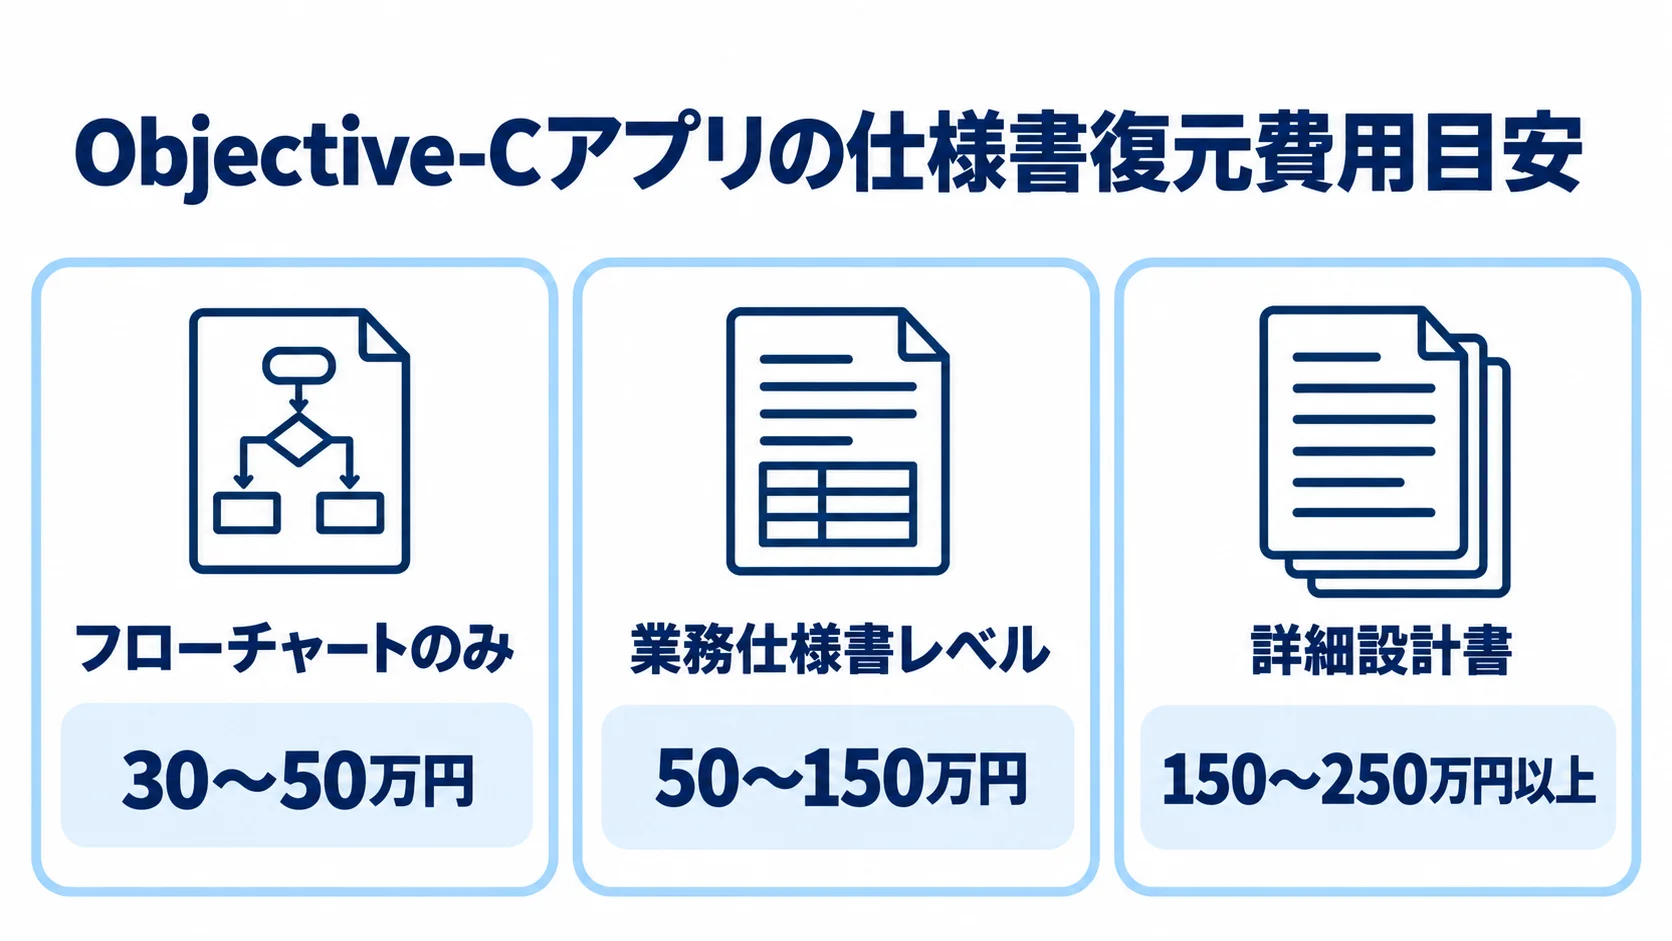
iOSリバースエンジニアリングの費用は、解析の目的と成果物の粒度によって大きく変わります。相場感を先につかんでおくと、予算計画の精度が上がります。
規模別の費用目安:診断から仕様書復元まで
セキュリティ診断(自動ツール)は10〜30万円、手動診断(OWASP MASVS準拠)は50〜150万円が目安です。iOSとAndroid両対応の手動診断では、工数がほぼ倍増するため、50〜250万円となります。
仕様書復元を目的とした解析では、フローチャートのみなら30〜50万円、業務仕様書レベルなら50〜150万円です。画面遷移・DB設計・API仕様を含む詳細設計書になると、150〜250万円以上が標準的な相場です。
ここまでの金額は、すべてObjective-Cアプリを基準にしたものです。Swift(特にSwiftUI)アプリでは、およそ1.5〜2倍の費用を見込んでおくと安全です。
費用を左右する主な要因:言語・成果物粒度・特急対応
費用を左右する最大の要因は、アプリの開発言語です。Swiftアプリ、特にSwiftUIを採用したアプリは、Objective-Cアプリより解析の難度が大きく上がります。次いで、成果物の粒度も大きな費用差を生み、フローチャートと詳細設計書では2〜5倍の費用差になることがあります。
特急料金(短納期対応)は通常の20〜30%増、超特急(休日・深夜対応)では40〜60%増です。見積もりの段階で、これらの要因を明示したうえで複数社から提案を受けると、適正な費用での発注につながります。
費用の詳細は、iOSのリバースエンジニアリングの費用相場・見積もりで確認できます。
発注・外注方法:iOSリバースエンジニアリングの進め方
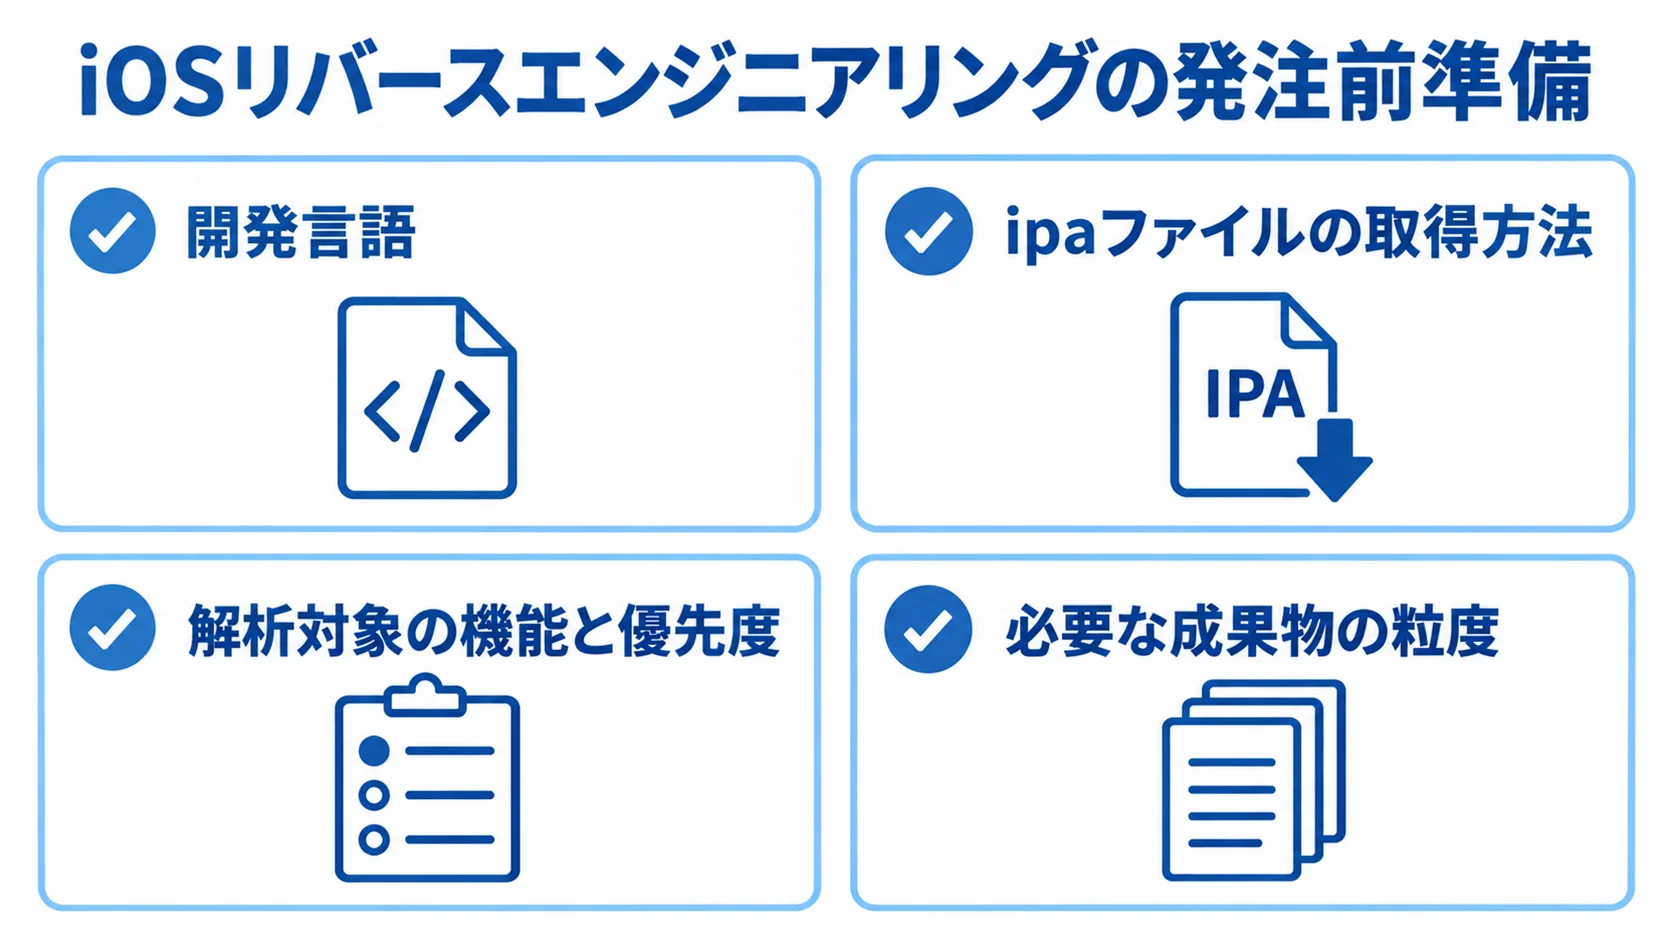
iOSリバースエンジニアリングを外注する場合は、事前準備とRFP作成から始め、契約を経て、プロジェクトを進めます。発注前の準備が不十分なまま進むと、成果物の認識がずれたり、費用が超過したりするリスクが高まります。
発注前の準備:アプリ情報の棚卸と目的の文書化
発注前に整理しておきたいのは、対象アプリの開発言語(Objective-C / Swift / SwiftUI)と、ipaファイルの取得方法(サイドロード・TestFlight・App Store)です。解析対象の機能と優先度も、あわせて整理しておきます。加えて、必要な成果物の粒度と、法的根拠(自社アプリ・非享受目的)の確認も済ませておきます。
この情報を1〜2ページにまとめ、RFPの添付資料にすると、ベンダーからの提案の精度が大きく上がります。
業務部門からも、「業務ルールを説明できる担当者」を1〜2名割り当てます。週次でベンダーの質問に答えられる体制を用意しておくことは、プロジェクトを成功させるうえで欠かせません。
発注前に準備すべきドキュメント:RFP・NDA・成果物品質基準
RFPには、iOS固有の項目(言語・FairPlay暗号化の有無・使用ツール・OWASP MASVS準拠の要否)を明記します。NDA(秘密保持契約)は、ベンダーと接触する前に締結します。解析で得た情報を他案件に流用しないことを定めた条項も、含めておきます。
クリーンルーム手法を採る場合は、解析チームと開発チームを分けた体制と、法務担当者によるレビューを契約書に明記します。成果物品質基準には、「変数名・関数名を人が読める形式に変換すること」「業務目的が不明な処理には理由をコメントで追記すること」を要件として盛り込みます。契約の添付資料に含めると、最終的な成果物の品質を担保できます。
外注の進め方は、iOSのリバースエンジニアリングの発注・外注方法で確認できます。
法的リスクと対策:著作権法30条の4とApp Storeの制約
iOSのリバースエンジニアリングに関する法的リスクは、日本の著作権法とAppleのEULAという2つの枠組みから評価する必要があります。
どちらに違反しても深刻なリスクになるため、プロジェクトを始める前に法的根拠を整理しておくことが欠かせません。
著作権法30条の4(非享受目的)とiOSアプリへの適用
2018年の著作権法改正(第30条の4)により、「著作物に表現された思想又は感情の享受を目的としない利用」(非享受目的)に該当するリバースエンジニアリングは、原則として合法となりました。
自社iOSアプリのセキュリティ診断、脆弱性の発見、仕様書の復元は、この非享受目的に当たります。ただし、非享受目的であることを立証しやすくするため、解析専用の端末を用意し、解析の目的・過程・結果をレポートとして残しておくことが、実務上推奨されます。
App Storeの第三者アプリを対象にすると、著作権法上の根拠があってもAppleのEULA違反となり、契約上のリスクが別に生じます。そのため、対象は自社アプリに限ることが安全です。
クリーンルーム手法:著作権侵害リスクを回避する体制
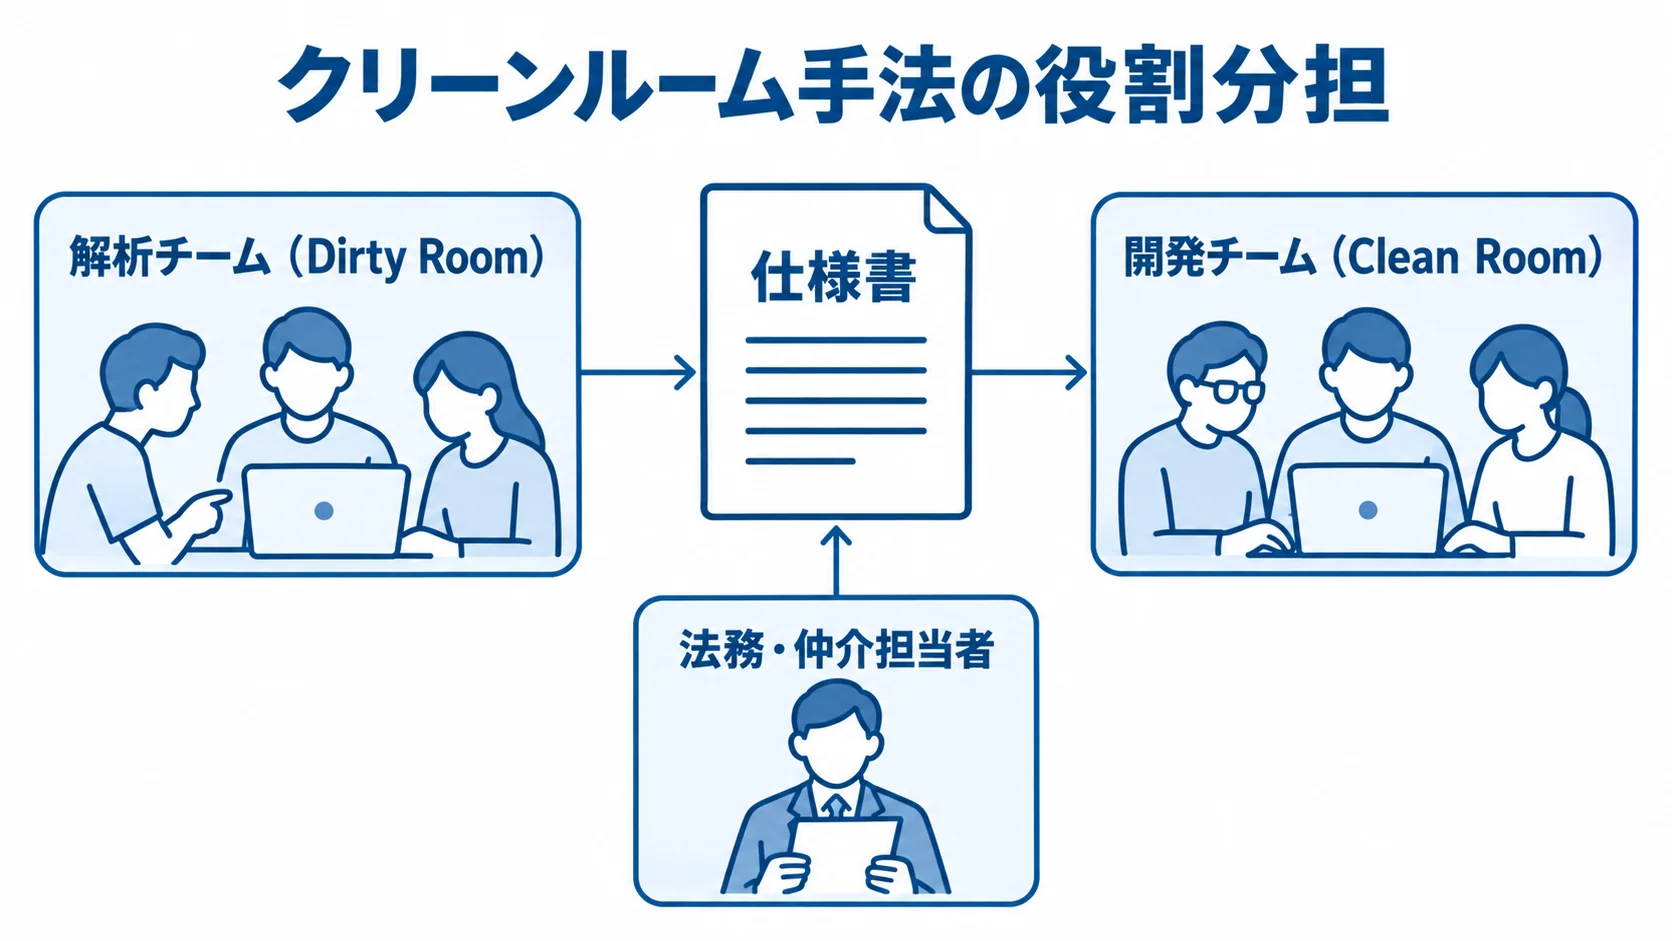
新しいiOSアプリの開発にリバースエンジニアリングを活用する場合は、著作権上の「依拠性」(元ソースを参考にして新しいコードを作ること)を避けるクリーンルーム手法が有効です。解析チーム(Dirty Room)が仕様書を作り、開発チーム(Clean Room)は、元ソースを一切見ずにその仕様書だけを基に開発します。
法務・仲介担当者は、仕様書に著作権保護対象の「表現」が混ざっていないかを確かめます。そのうえで、記述が「機能・アルゴリズム」だけになっていることを担保します。
1980年代のフェニックス・テクノロジーズによるIBM BIOS互換開発が、この手法の歴史的な成功事例として知られています。現代のiOSプロジェクトでも、同様の体制が有効です。
iOSリバースエンジニアリングの主要ツール紹介
iOSリバースエンジニアリングには、iOS固有の特性に対応した専門ツールが必要です。
Androidの解析ツール(jadx・apktool等)は、iOSのMach-Oバイナリには使えません。そのため、iOS専用のツール構成を理解しておく必要があります。
静的解析ツール:Ghidra・IDA Pro・class-dump・Hopper
静的解析の中心は、Ghidra(NSA開発・無料オープンソース)とIDA Pro(業界標準・有償)の2択です。GhidraはMach-Oバイナリの読み込みとARM64逆アセンブルに対応しており、チームでの共同作業に向いています。
IDA Proは、逆コンパイラの品質と認識精度が高く、業界での採用率も高いものです。ただし、マルチアーキテクチャ対応の上位版は非常に高価です。class-dumpはObjective-Cアプリのランタイム情報からヘッダファイルを生成するiOS特化ツールで、全クラス・メソッドのリストを短時間で出力できます。
HopperはmacOS向けの逆アセンブラです。GhidraやIDA Proと比べて、UIが使いやすく、費用も比較的低いのが特徴です。
動的解析ツール:Frida・lldb・MITMProxy・SSL Kill Switch
動的解析で最も重要なツールはFridaです。Fridaは動的インストルメンテーションのフレームワークで、JavaScript/Pythonのスクリプトを使い、iOSアプリの任意の関数にフックを注入できます。Objective-Cのメソッド呼び出しを追うだけでなく、Swift関数やC関数にもフックできるため、認証フロー、暗号化処理、API通信の挙動をランタイムの段階で把握できます。
lldbは、Apple純正のデバッガです。ブレークポイントの設定、レジスタ値の確認、メモリダンプに使います。MITMProxy(Man-in-the-Middle Proxy)は、HTTPS通信を復号して平文で確認するプロキシツールです。SSL Kill Switchと組み合わせれば、証明書ピンニングを実装したアプリの通信も傍受できます。
iOSリバースエンジニアリングで失敗しないためのポイント
iOSリバースエンジニアリングは、高度な専門知識を要するプロジェクトです。ただし、よくある失敗パターンを事前に把握しておけば、リスクを大きく減らせます。
よくある失敗パターン:Swift誤算・成果物ズレ・業務ルール欠損
最も多い失敗は、Swift製アプリをObjective-Cと同じように見積もってしまうことです。特にSwiftUIアプリでは、解析工数が2〜3倍になるケースがあります。
次に多いのは、成果物の粒度について発注側とベンダーの認識がずれることです。「仕様書を作成してください」という曖昧な指示から、「フローチャートのみ」が納品されるトラブルが起きます。
「業務ルール欠損」は、技術の問題というより、業務部門の協力不足が原因であるケースがほとんどです。コードから処理の「How」は分かっても、「Why(なぜその仕様か)」は業務担当者にしか分かりません。
セキュリティ・法令対応の考え方:適法運用の3原則
iOSリバースエンジニアリングを適法かつ安全に運用するための3原則を、順に押さえておきます。第一は、自社アプリ・非享受目的に限定することです。App StoreのEULAと著作権法の両方を守るには、解析対象を自社が所有・運用するアプリに絞るのが、最もシンプルな安全策です。
第二は、解析過程を記録することです。専用端末の使用や、解析の目的・過程・結果をレポートにまとめておくことが、万一の法的問題が起きたときの証拠になります。
最後に、第三は、クリーンルーム手法を採ることです。解析結果を新しいアプリ開発に生かす場合は、解析チームと開発チームを分けた体制と、法務担当者によるレビューを組み合わせると、著作権上の依拠性リスクを小さくできます。
よくある質問(FAQ)
iOSリバースエンジニアリングについて、よく寄せられる質問を取り上げます。
Q. iOSアプリのリバースエンジニアリングは違法ですか?
A. 自社アプリを対象とした、セキュリティ診断・仕様書復元などの非享受目的のリバースエンジニアリングは、日本の著作権法第30条の4に基づき原則合法です。
ただし、App Storeで配布されている第三者アプリを対象とすると、AppleのEULAに違反するリスクがあります。競合アプリのAPIを無断で解析する行為は、不正競争防止法上のリスクも伴います。
法務部門への確認は、実施する前に必ず行ってください。
Q. Swift製アプリはObjective-Cより解析が難しいのですか?
A. はい、一般的にSwift製アプリ(特にSwiftUI)はObjective-Cより解析難度が高く、工数は1.5〜3倍になるケースがあります。
Objective-Cは、ランタイムメッセージング機構によってメソッド名がバイナリに残りやすいのに対し、Swiftはシンボルが積極的に除去されます。
発注側は、解析費用の見積もりの段階で、アプリの言語を必ず伝えておく必要があります。
Q. iOSアプリのリバースエンジニアリングはどのくらいの期間がかかりますか?
A. セキュリティ診断(手動)は1〜4週間、仕様書復元は1〜6ヶ月程度が目安です。
Objective-Cアプリや中小規模のアプリであれば、短期間で完了します。一方、Swift(SwiftUI)を採用した大規模アプリや、詳細設計書レベルの成果物が必要な場合は、期間が長くなります。
業務部門の回答の速さも、プロジェクト期間に影響します。そのため、週次で質問に答えられる体制を用意しておく必要があります。
まとめ:iOSリバースエンジニアリング完全ガイドの要点
iOSのリバースエンジニアリングは、Mach-OバイナリのARM64形式、FairPlay暗号化、Swiftのシンボル消失といった技術的な特性を理解して進める必要があります。加えて、App StoreのEULAや著作権法という法的な枠組みも押さえておくことが欠かせません。
Objective-Cアプリは、class-dumpでメソッドリストを復元しやすい一方、Swift(特にSwiftUI)アプリは解析工数が1.5〜3倍になることがあります。工数と費用の計画では、この違いを考慮する必要があります。
自社アプリを対象とした非享受目的(セキュリティ診断・仕様書復元)であれば、著作権法第30条の4に基づき合法的に実施できます。一方、App Storeの第三者アプリを解析すると、EULA違反のリスクがあります。そのため、対象は自社アプリに限ることが安全策です。
外注を検討するなら、iOS固有の技術スタック(Frida・class-dump・Swift解析)の実績があるベンダーを選び、成果物の粒度、費用の根拠、クリーンルーム体制を事前に確かめてください。
各テーマの詳しい内容は、個別記事で確認できます。
- iOSのリバースエンジニアリングの進め方・手順・手法の解説
- iOSのリバースエンジニアリングでおすすめの開発会社6選
- iOSのリバースエンジニアリングの費用相場・見積もり
- iOSのリバースエンジニアリングの発注・外注方法
開発を相談する前に、無料ホワイトペーパーで関連情報を確認できます。
スマホアプリ開発の完全ガイドブックおよび【2026年最新版】AI駆動開発の完全ガイドブックをご覧ください。
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。