
注文管理システムのリアーキテクチャでは、本格開発の前にPoC・プロトタイプ・モックアップで技術的なリスクを潰しておきます。成否は、この初期フェーズでどこまでリスクを見つけ、減らせるかで決まります。
初期フェーズで技術的に成り立つかを確かめる対象は、境界設計、Saga、注文APIの3つです。
- 境界設計:注文受付・決済・在庫引当の切り分けの妥当性
- Saga:正常系と異常系それぞれでの処理の整合性
- 注文API:モックアップで試す非同期UXの成立性
老朽化した既存の注文管理システムを、注文ライフサイクル単位でアーキテクチャレベルから作り替えたいIT部門やアーキテクトにとって、本格開発に進む前に何を検証すべきかの判断軸が身に付く内容です。この記事は技術深掘りの一編として、PoC・プロトタイプ・モックアップ開発に焦点を当てます。
本テーマ全体の流れは、次の全体ガイドでまとめています。
▼全体ガイドの記事
・注文管理システムのリアーキテクチャの完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
注文管理システムのリアーキテクチャの位置づけ(注文ライフサイクル検証としてのPoC)
リアーキテクチャでは、注文確定から決済、在庫引当、出荷指示までの「注文ライフサイクル」を技術的に作り直します。具体的には、注文受付・決済・在庫引当の境界をドメイン駆動設計(DDD)で定め直し、モノリスに密結合していたロジックを各ドメインサービスへ分けます。
サービスをまたぐ処理の整合性はSagaパターンで担保し、ECやモバイルアプリなどエンドユーザーが直接呼び出す注文APIはAPI-first設計で構築します。
同じPoCという言葉でも、検証する中身は目的によって大きく異なります。そのため、この記事が検証の対象とするリアーキテクチャのPoCが、隣接する記事群で扱われるPoCとどこが違うのかを、ここで押さえておきます。
モダナイゼーション・刷新・更改・リニューアルとの違い
隣接するテーマは、いずれも注文管理システムに関わりますが、PoCで確かめる問いはそれぞれ異なります。
- モダナイゼーション:5つの技術的アプローチ(リホスト・リプラットフォーム・リファクタリング・リビルド・リプレース)のうち、どれが実現可能かを見極める技術検証
- 刷新:経営層への投資稟議のエビデンスとして、PoCの結果をどう活用するかという経営判断の材料
- 更改:ベンダー選定の段階で行う短期集中型の検証
- リニューアル:ワイヤーフレームからクリッカブルプロトタイプを作り、UX/UIを検証するもの
これらに対し、リアーキテクチャのPoCは、注文ライフサイクルの境界設計そのものが技術的に成り立つかどうかを確かめるものです。具体的には、境界づけられたコンテキストの妥当性、Sagaパターンによる分散トランザクションの整合性、エンドユーザー向け注文APIの実装可能性を、アーキテクチャ設計を裏付けるために検証します。
経営稟議のためのデモとは違い、本格開発で手戻りを起こさないための技術的な安全確認である点が、最大の特徴です。
OMSのリアーキテクチャとの違い(検証対象の違い)
「OMSのリアーキテクチャ」のPoCは、EC・電話・店舗という複数チャネルの受注を統合するイベント駆動アーキテクチャが業務要件を満たすか、社内オペレーターが横断的に受注を確認できるかに重心を置きます。
一方、この記事が扱うリアーキテクチャのPoCは、消費者本人が直接触れるエンドユーザー向け注文APIを起点にします。注文受付から決済・在庫引当までの一連の処理が、Sagaパターンによって正常系・異常系ともに安全に完結するかを確かめることに、重心があります。
OMSのPoCは「複数の入力経路を1つにどう束ねるか」を確認します。これに対し、この記事のPoCは「1件の注文が確定してから在庫が引き当てられるまでの道筋を、途中でエラーが起きても安全に処理しきれるか」を確かめます。問いそのものが違うため、検証の範囲も難所も明確に異なります。
注文ライフサイクルの境界設計検証PoC
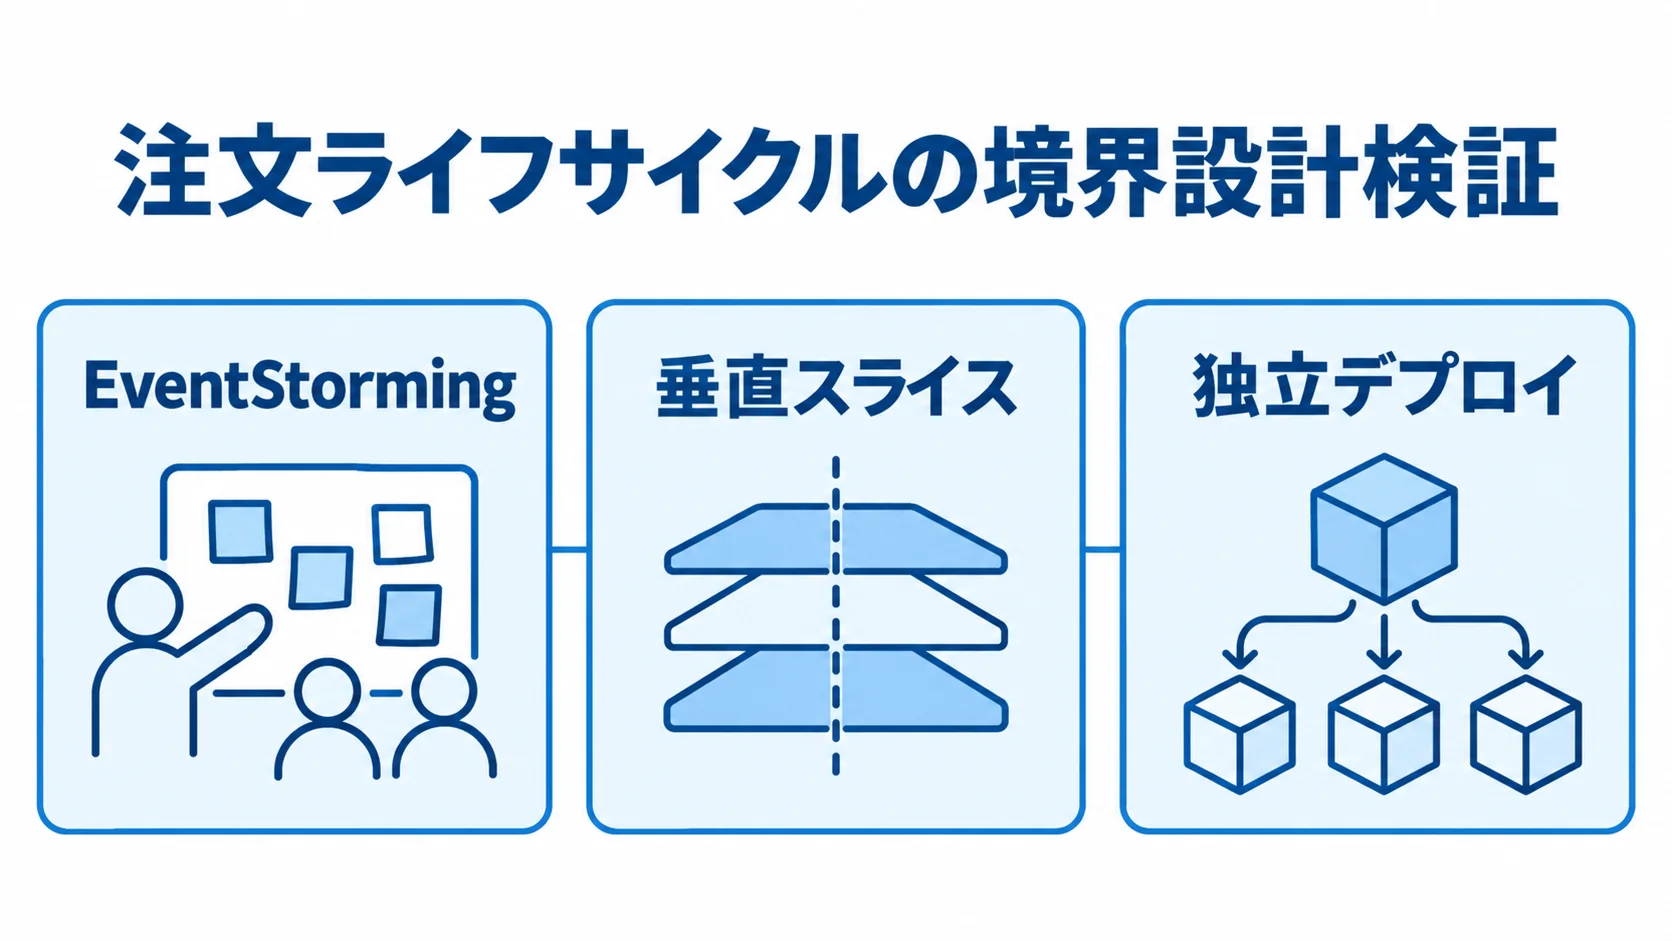
既存のモノリスから注文・決済・在庫のサービスを切り出すとき、境界設計を誤ると、独立してデプロイできず運用コストだけが高い「分散モノリス」に陥ります。この失敗を防ぐため、境界の妥当性を先に検証します。その際は、境界の定義(EventStorming)と、切り出したサービスの独立デプロイの確認の順に進めます。
EventStormingによる受注・決済・在庫引当のBounded Context定義
境界づけられたコンテキストの妥当性を検証する最初のステップは、開発者とドメイン専門家(受注業務・決済業務・在庫業務それぞれの現場担当者)が参加するワークショップ形式のEventStormingです。
業務プロセスを付箋やホワイトボードで時系列に書き出し、「注文が確定した」「決済が完了した」「在庫が引き当てられた」といったドメインイベントを洗い出します。さらに、それらを自然なまとまりでグループ化して、境界づけられたコンテキストとユビキタス言語を定めていきます。
期間の目安は1〜1.5ヶ月です。この段階で大切なのは、最初から細かく分けすぎないことです。まずは注文・決済・在庫という3つのコアドメインに絞り込み、実際にサービスを分割・デプロイしてみたうえで、必要に応じて後から境界を見直すほうが、初期段階での過剰設計を避けられます。
垂直スライスによる独立デプロイ検証
境界の設計案ができたら、次に検証するのは、切り出した注文サービスが決済や在庫のデータベースを直接参照せず、独自のデータベースを自律的に管理できているかです。これがDatabase per Serviceの原則に当たります。
この確認には、システム全体ではなく、特定の会員セグメントの注文フローだけを対象にした垂直スライスを実際に切り出します。そのうえで、APIゲートウェイを通じて旧モノリスと並行稼働させながら検証するのが、実務上のセオリーです。この段階のPoCで、切り出したサービスが旧モノリスの機能に依存せず単独でデプロイ・動作できることを確認できれば、境界設計の妥当性が実証されたと判断できます。
逆に、切り出したサービスがモノリス側のテーブルを直接参照しないと動かないといった状態が見つかった場合は、境界の引き直しが必要というシグナルです。本格開発に入る前に、この段階で見つけられることが最大の価値です。
Sagaパターンのプロトタイプ検証(正常系・異常系)
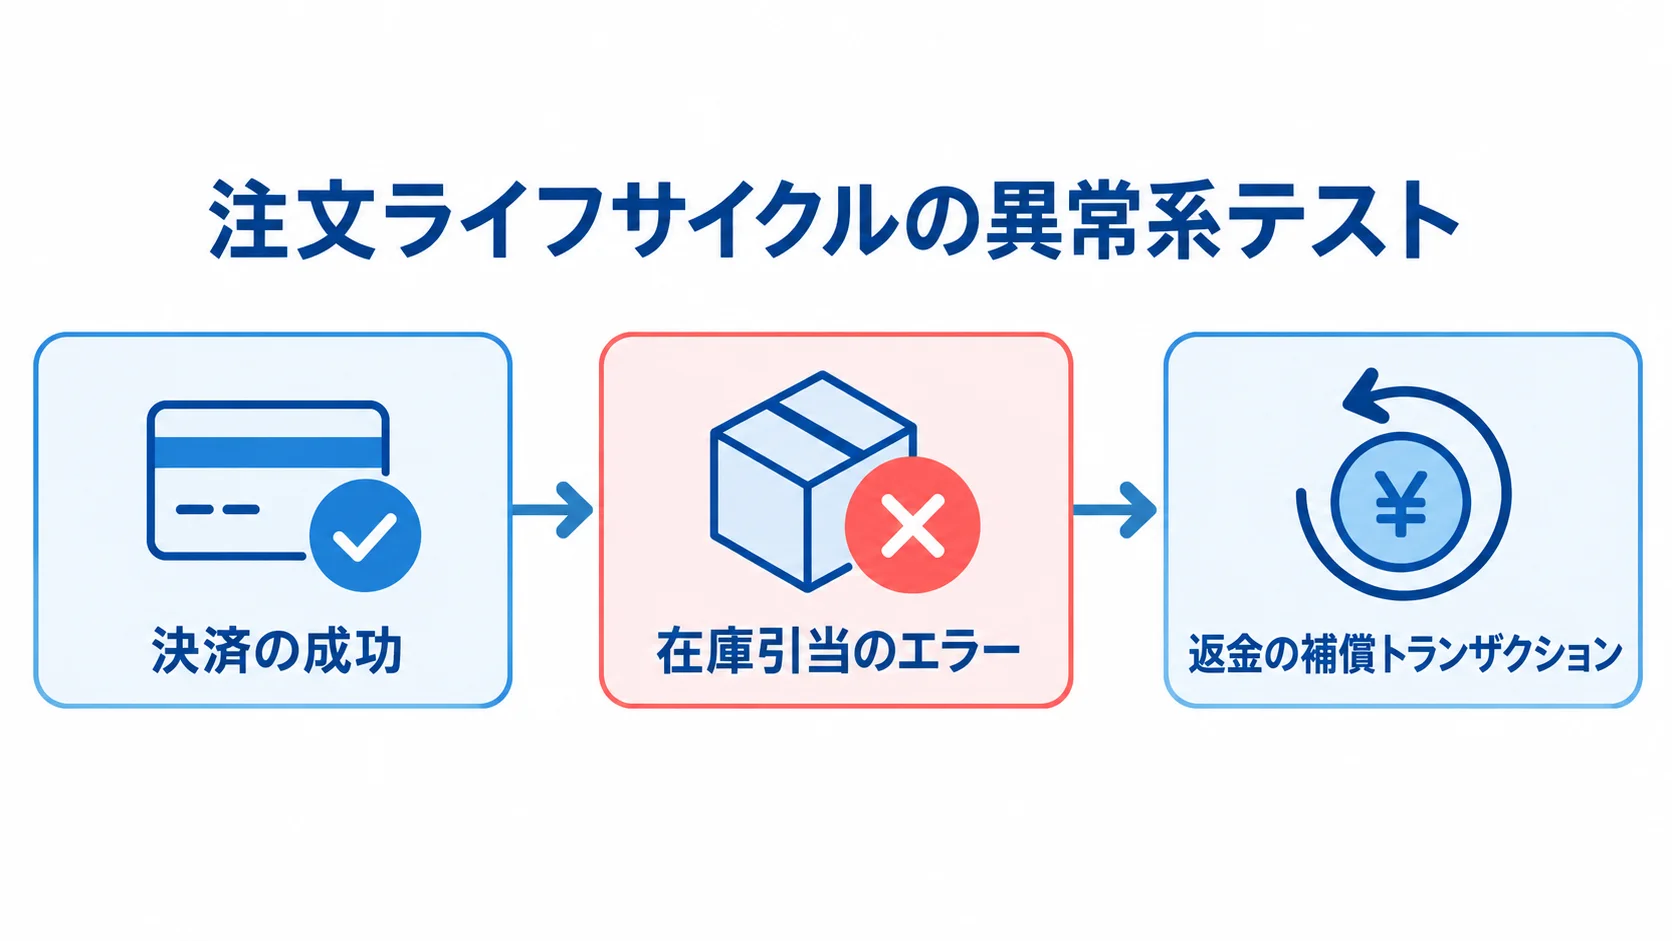
分散システムでは、注文・決済・在庫の各データベースを1回の操作で更新するACIDトランザクションが使えなくなります。そのため、この制約のもとで注文ライフサイクルの整合性をどう保つかを、プロトタイプで具体的に確かめます。
補償トランザクション・ピボットトランザクションのテスト
注文サービスを中央のオーケストレータとして配置する、オーケストレーション型Sagaのプロトタイプを構築します。期間の目安は1.5〜2.5ヶ月で、異常系のテストを重点的に行います。たとえば、「決済は成功したが、在庫引当でエラーになった」というシナリオを意図的に起こします。
続いて、オーケストレータが決済サービスに対して返金の補償トランザクションを正しく発行し、システム全体が安全な状態にロールバックされるかを検証します。決済完了は、後戻りできない「ピボットトランザクション」です。そこを境に、それ以前のエラーは補償(Undo)で、それ以降のエラーはリトライで解決します。
この処理ルートの切り分けが正しく機能するかも、この段階で確認しておく必要があります。フロントエンド側でSagaを制御すると、ユーザーがブラウザを閉じた際に不整合なデータが残るおそれがあります。そのため、Sagaのオーケストレータは必ずバックエンドの注文サービス側に置くという設計原則を、プロトタイプの段階で徹底しておくべきです。
冪等性・トランザクショナルアウトボックスの耐久性検証
注文の確定まわりでは、処理が2回届く場合や途中で止まる場合を想定して、異常系の挙動を確かめます。
- 冪等性:ネットワーク遅延などで同じ注文確定イベントが2回届いても、一意のSaga IDを使って重複処理されないかのテスト
- トランザクショナル・アウトボックス:DB更新とイベント送信を一致させ、送信直前にプロセスを強制終了させても、イベントが消えずに再送されるかの確認
- 在庫の同時注文:残りわずかな在庫に複数の注文が同時に来た場合、「確定待ち」の状態を持たせて、ほかの注文からのダーティリードを防げるかの検証
これらの異常系テストをプロトタイプの段階で十分に行わないと、本番稼働後にイベントの消失や二重処理といった、注文業務にとって致命的な障害が起きるおそれがあります。そのリスクを抱えたまま、本格開発に進んでしまうことになります。
エンドユーザー向け注文APIのモックアップ・非同期UX検証
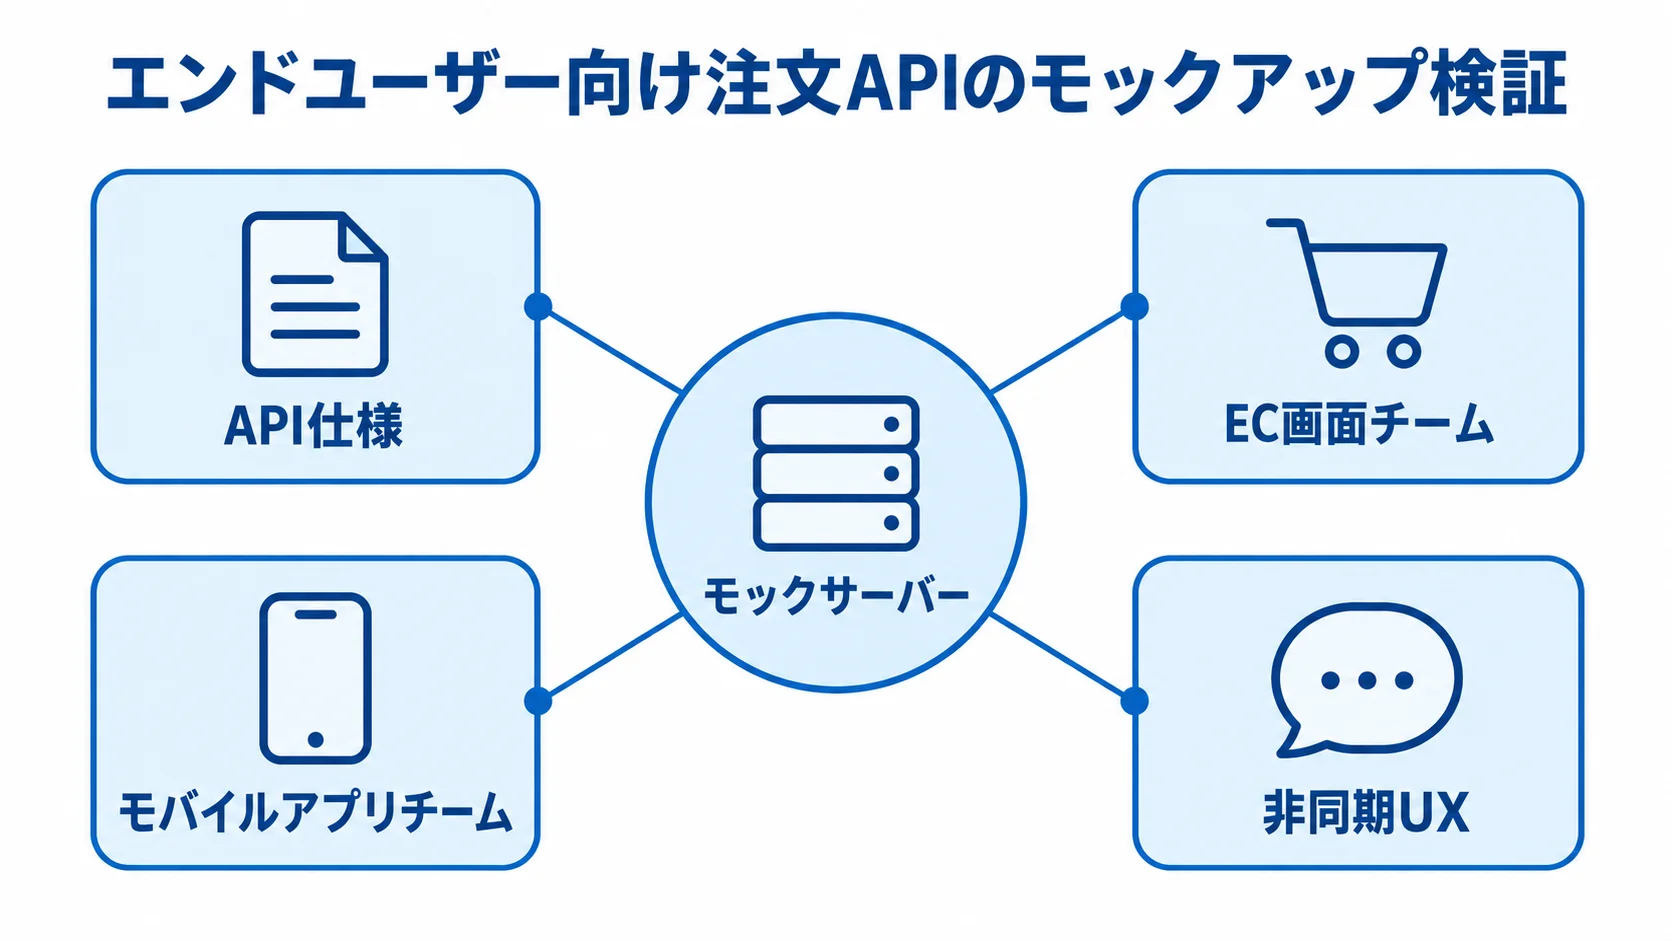
消費者本人が直接呼び出す注文APIは、EC画面やモバイルアプリという複数のフロントエンドが共通で使う要所です。この連携基盤を先に検証しておけば、後工程での結合トラブルを防げます。
OpenAPIモックサーバーによるEC/アプリ側の並行検証
コードの実装に入る前に、OpenAPIでエンドユーザー向け注文APIの契約を定義します。次に、内部のデータベースモデルをそのまま公開せず、DTOを使って外部向けに合わせたインターフェースを設計します。
契約が定まったら、PrismやMockoonといったツールでAPI仕様からモックサーバーを立ち上げます。これにより、バックエンドの実装が未完成の段階でも、EC画面チームとモバイルアプリチームがそれぞれ並行して開発を進められるかを実証します。
このモックアップ検証で、当初想定していたAPI仕様が、フロントエンド側の要件(注文確定後の画面遷移、エラーメッセージの表示粒度など)と食い違っていないかを、本格開発の前に洗い出せます。
ステータスポーリング・SSEによる非同期UXのプロトタイプ検証
Sagaパターンによる注文処理は同期的に完了しません。そのため、注文確定リクエストには「202 Accepted」と処理追跡用のIDを即座に返し、以降の状態はフロントエンドがWebSocketやServer-Sent Eventsで監視します。この非同期UXを、モックサーバーの段階からプロトタイプとして実際に動かして検証しておく必要があります。
細部も、消費者に近いテスターを交えて、この段階で確かめておきます。具体的には、「決済確認中」「在庫確保中」「注文完了」の見せ方、処理が長引いた場合のタイムアウト表示、通信が瞬断した場合の再接続などです。これを先に確かめておけば、本格開発でフロントエンドとバックエンドの認識が食い違ったまま作り込みが進む事態を防げます。
PoCを成功に導く実務とGo/No-Go判断
これまでの検証をどの基準で評価し、本格開発へ進むかを判断するうえで押さえたい実務上のポイントです。
成功シグナルの見極め
初期フェーズの終盤で確認すべき成功シグナルの1つ目は、切り出したサービスが旧モノリスの機能に依存せず、「他サービスへの悪影響なしで独立デプロイ」できていることです。2つ目は、意図的な障害を注入しても、補償トランザクションとトランザクショナルアウトボックスによって注文データに一切の不整合が発生しない「回復力(レジリエンス)の証明」ができていることです。
3つ目は、Sagaの完了までに数秒かかったとしても、消費者向けの画面が破綻せず、シームレスな体験を提供できる「非同期UXの成立」が確認できていることです。この3つが揃っていれば、境界設計、Sagaパターン、エンドユーザー向けAPIという技術要素がいずれも実現可能だと判断でき、本格的なリアーキテクチャを安全かつ迅速に進める土台が整ったといえます。
失敗パターンと回避策
PoCで陥りやすい失敗は、正常系の注文フローだけを見せるデモで検証を終えてしまうことです。このとき、決済失敗や在庫切れといった異常系のテストが省かれがちです。正常系だけのデモは、経営層への説明としては見栄えが良いものです。
ただし、本番運用で最も問題になるのは異常系の挙動であるため、Go/No-Goの判断基準には、補償トランザクションとピボットトランザクションのテスト結果を必ず含めるべきです。
- もう1つの典型的な失敗:最初から多くのサービスへ分割しようとして境界設計に時間をかけすぎ、初期フェーズ自体が長期化する
- 回避策:前述の3つのコアドメイン(注文・決済・在庫)に絞り込み、実際に動かしながら見直す
これらの検証結果は、境界設計の根拠、想定されるリスクと対策、本格開発フェーズでの見積もり工数を含めた判断レポートとして文書化します。社内の意思決定プロセスにつなげられる形にしておくことが、PoCを本格開発への橋渡しとして機能させる実務上の要点です。
まとめ
ここまで、注文管理システムのリアーキテクチャにおけるPoC・プロトタイプ・モックアップ開発を、位置づけから実務と判断までの流れで解説してきました。
初期フェーズでは、EventStormingによる境界設計の検証、オーケストレーション型Sagaによる補償トランザクションとピボットトランザクションの検証、非同期UXを前提としたAPIモックアップの検証を行います。これらは並行して進めます。これが、本格開発フェーズでの手戻りを防ぐ最大の予防策です。
独立デプロイの安全性、回復力の証明、非同期UXの成立といった技術的な成功シグナルを、事前に明確に定義しておきます。異常系まで含めた検証結果を判断レポートにまとめたうえで、DDDとSagaパターンの実装経験が豊富なパートナーに、早めに相談することをお勧めします。
▼全体ガイドの記事
・注文管理システムのリアーキテクチャの完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。