
セキュリティポリシーの策定は、目的の明確化から定期的な見直しまで、7段階で進めるのが基本です。クラウドやリモートワークが当たり前になった今は、境界型の対策だけでは足りず、全社で統一したポリシーが欠かせません。
本テーマに関する全体ガイドは、以下の記事をご覧ください。
▼全体ガイドの記事
・DX戦略・業務改革の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
セキュリティポリシー策定が求められる背景
近年は、企業の情報資産を守るためにセキュリティポリシーの整備が欠かせなくなっています。その背景には、働き方の変化、攻撃の高度化、法規制の強化があります。
クラウド利用拡大による境界防御の限界
従来のオンプレミス環境では、社内ネットワークの境界を守ることでセキュリティを確保できていました。しかし、クラウドサービスやSaaSの利用が広がり、社外で業務をする機会が増えたことで、境界防御だけではリスクに対応しきれなくなっています。
サイバー攻撃の高度化
ランサムウェア、標的型攻撃、ゼロデイ攻撃など、攻撃の手口は高度化しています。統一されたセキュリティ基準がなければ、対策が後手に回るおそれがあります。
法規制・ガイドラインの強化
個人情報保護法、金融庁ガイドライン、GDPRなどの法規制に対応するためにも、セキュリティ方針を文書で明らかにしておく必要があります。
セキュリティポリシーの概要
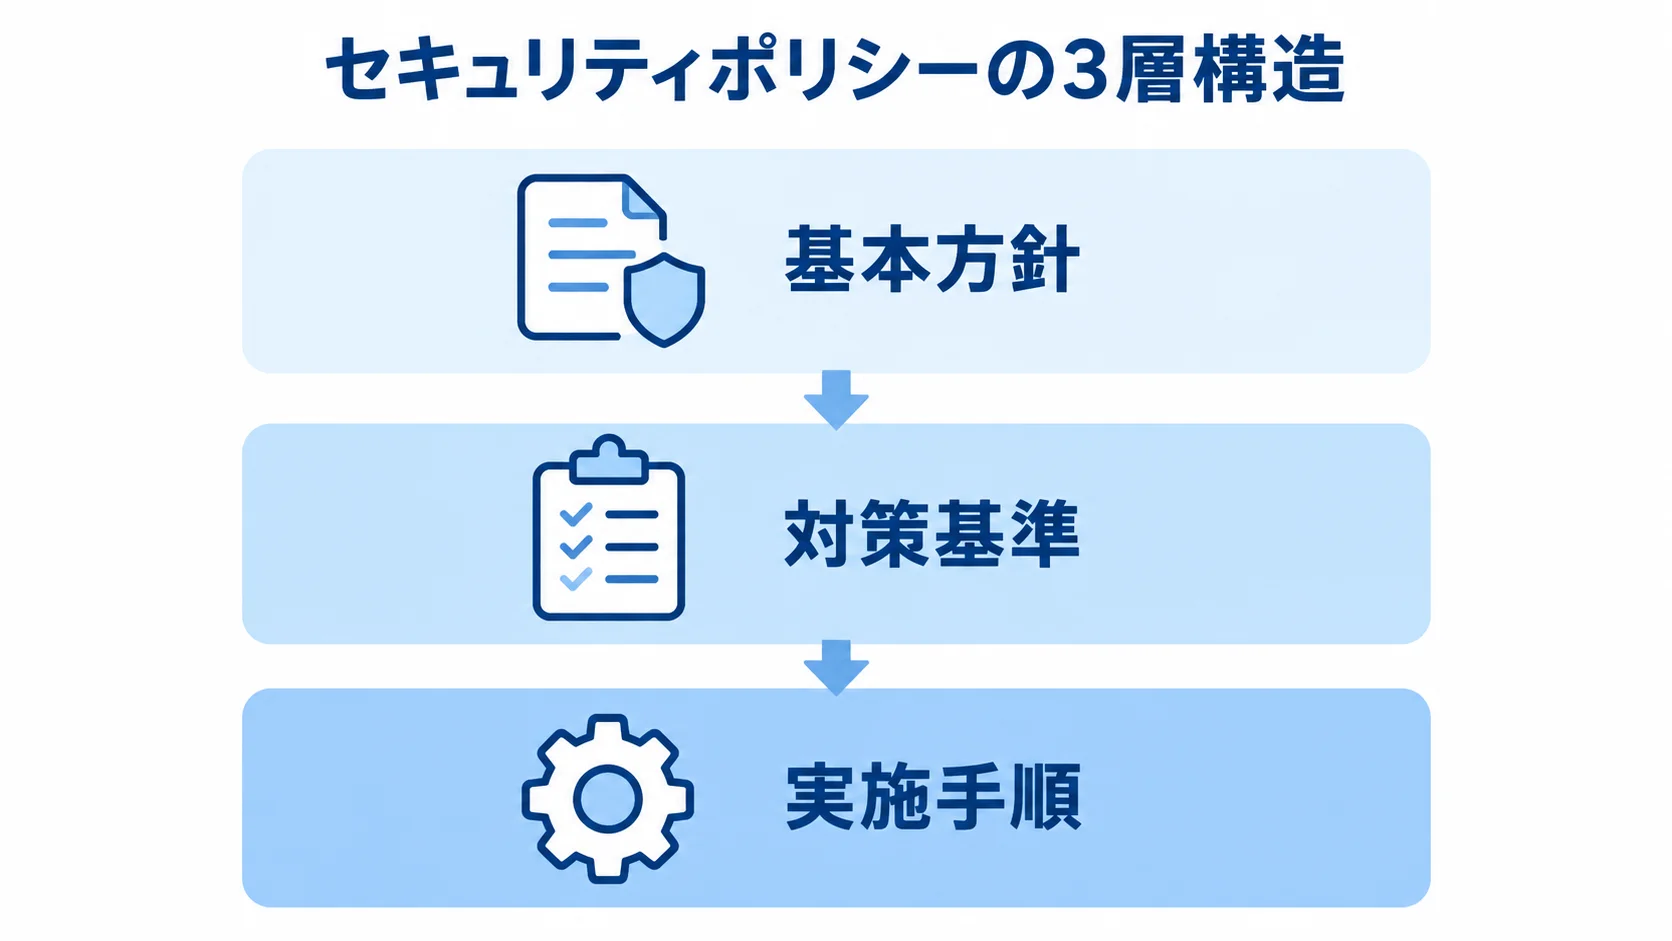
セキュリティポリシーとは、企業が情報資産を守るために定める基本方針やルールの総称です。
セキュリティポリシーの構成
一般的には、次の3層で構成されます。
- 実施手順(プロシージャ):現場で実行する具体的な手順
- 基本方針(ポリシー):企業としての情報セキュリティの考え方や基本理念
- 対策基準(スタンダード):アクセス管理、暗号化、物理セキュリティなど、各分野における具体的な管理基準
セキュリティポリシーの役割
セキュリティポリシーには、次のような役割があります。
- 情報セキュリティの目標を全社で共有
- 安全な運用を徹底するための指針
- 事故発生時の対応方針の明確化
セキュリティポリシー策定のメリット
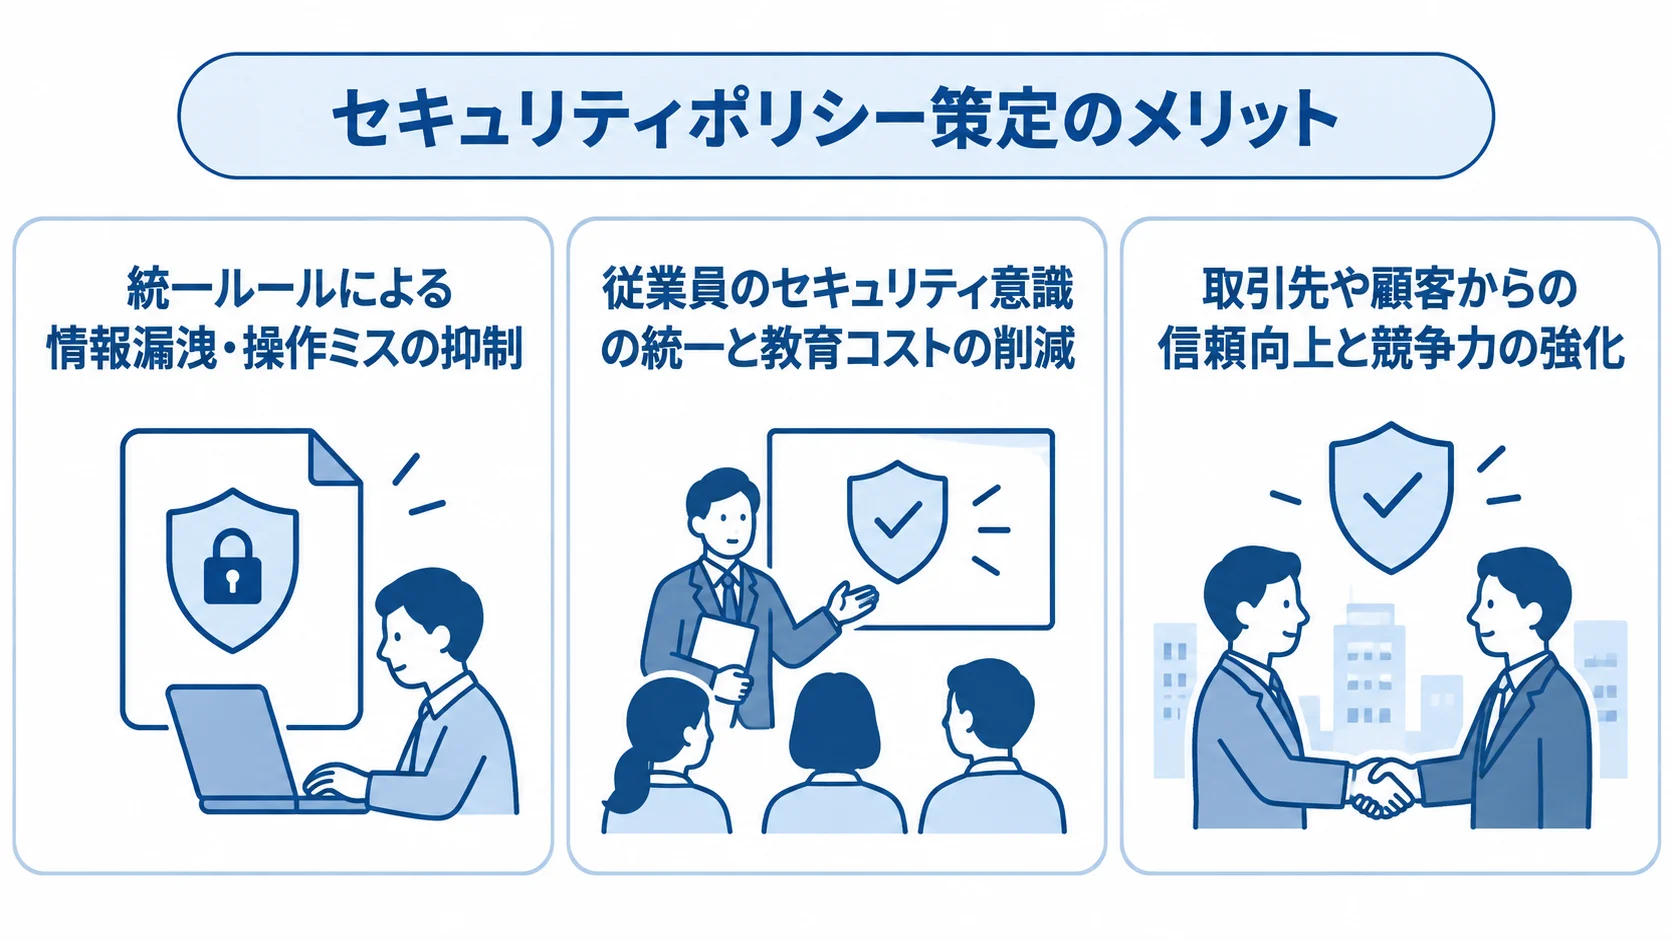
セキュリティポリシーを策定・整備すると、組織には次のようなメリットが生まれます。
統一ルールによる情報漏洩・操作ミスの抑制
ポリシーで基準を明確にすると、データの扱い方、アクセス権限、機器利用のルールが全社で標準化され、現場ごとの判断のばらつきが減ります。そのため、人的ミスや設定ミスによる情報漏洩を未然に防ぎやすくなり、組織として安定したセキュリティ運用が可能になります。
従業員のセキュリティ意識の統一と教育コストの削減
ポリシーがあれば、「何を守り、どう行動すべきか」が全社員に伝わりやすくなり、セキュリティ意識の底上げにつながります。新人教育や日々の啓発も進めやすくなるため、教育コストや説明の負担を減らす効果も見込めます。組織全体のセキュリティレベルも、自然とそろって高まっていきます。
取引先や顧客からの信頼向上と競争力の強化
明確なセキュリティポリシーがあれば、外部からも「この会社はデータ管理がしっかりしている」と見てもらえ、信頼につながります。B2B商談では、情報管理体制が取引条件になることも多く、ポリシーの整備は企業の信用力や競争力の向上に直結します。さらに、ISMSやPマークといった認証の取得にも欠かせず、コンプライアンスの強化にも役立ちます。
セキュリティポリシー策定の進め方
セキュリティポリシーは、目的の確認から定期的な見直しまで、段階を追って進めます。
1. 目的の明確化
まずは、自社の事業特性やリスクに応じて、セキュリティポリシーの目的を定めます。目的の例には、次のようなものがあります。
・顧客情報保護
・サービス継続性確保
・法令遵守
2. 現状のセキュリティレベル評価
システムやネットワーク、運用体制、教育の状況などを調べ、脆弱性やリスクを洗い出します。
3. ポリシー範囲の決定
全社共通のポリシーと部門別のポリシーを分けて整理し、それぞれをどの範囲に適用するかを明確にします。
4. ポリシー案の策定
基本方針、対策基準、実施手順の3層構造で文書をまとめます。この段階では、外部のセキュリティ専門家の意見を取り入れるケースもあります。
5. 経営層の承認
経営層に説明して、正式な承認を得ます。ポリシーを社内に浸透させるには、トップダウンで推進することが欠かせません。
6. 社内展開と教育
全社員に向けて説明会やトレーニングを行い、理解と遵守を徹底します。
7. 定期的な見直し
IT環境や業務内容の変化に合わせて、ポリシーを定期的に更新します。
セキュリティポリシー策定で考慮すべきポイント
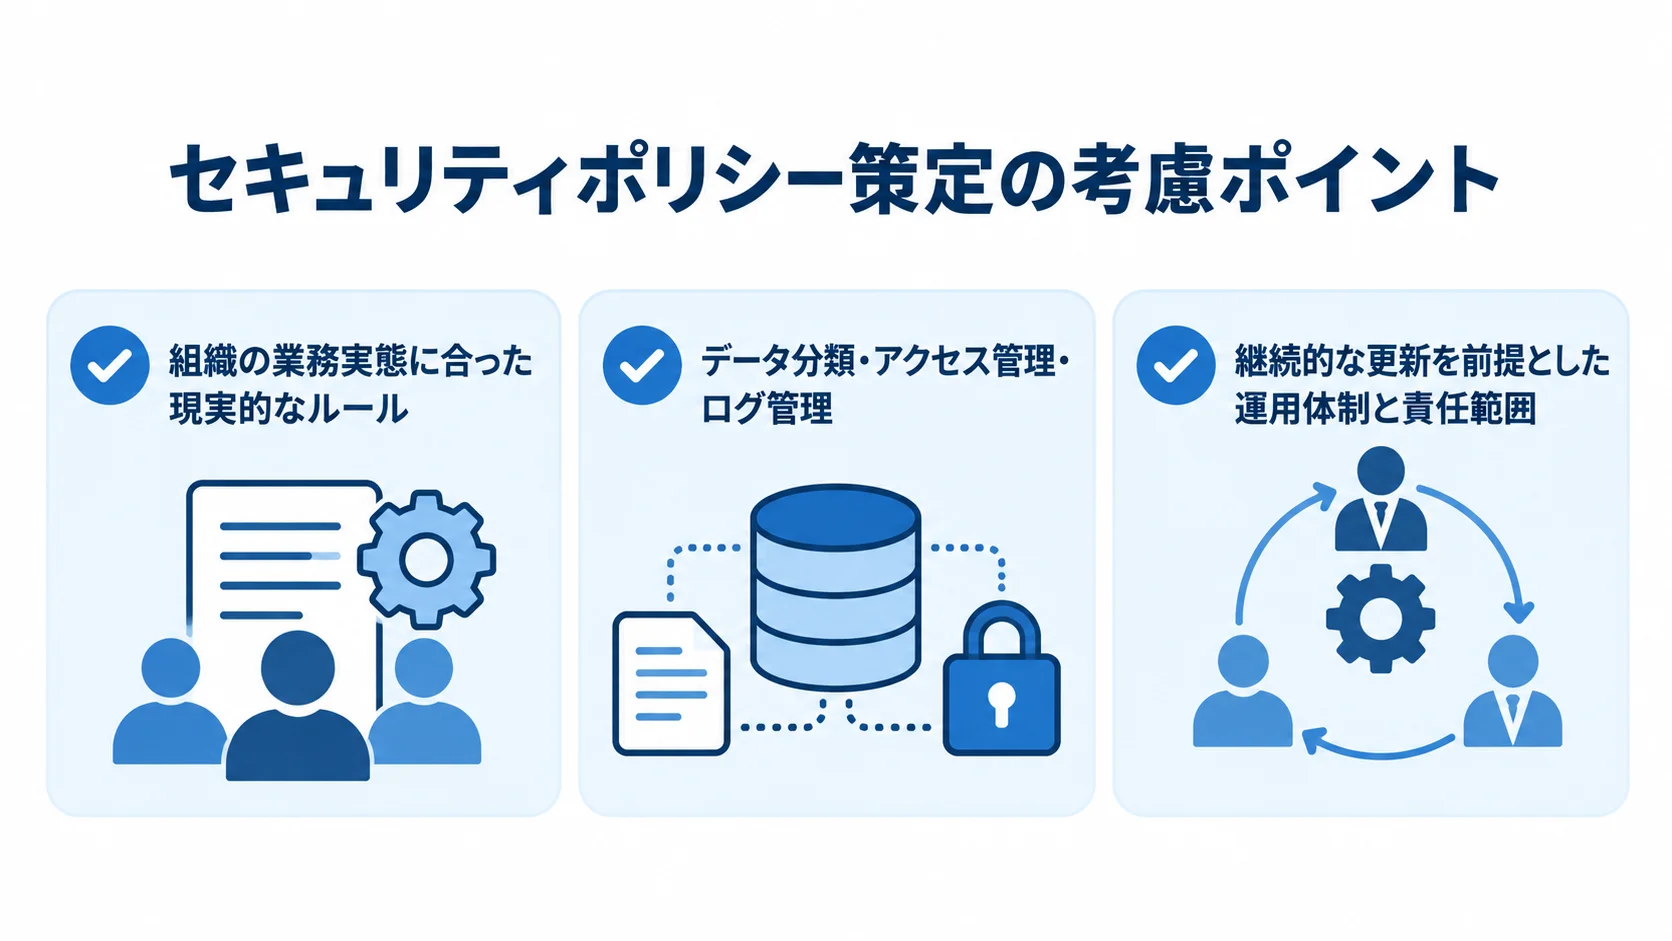
ポリシーを策定する際に注意したいポイントを、次の観点から見ていきます。
組織の業務実態に合った現実的なルール
セキュリティポリシーは、厳しすぎると形骸化し、緩すぎるとリスク管理が甘くなります。そのため、まず業務フローやデータの扱いを正確に把握し、実際の運用に無理なく当てはまるルールに落とし込む必要があります。机上の理想論ではなく、現場の働き方や利用しているシステムに合った内容にすると、ポリシーが浸透し、実効性のある運用につながります。
データ分類・アクセス管理・ログ管理などの優先領域の明確化
セキュリティポリシーは、すべての領域を網羅するのが理想ですが、特に大切なのは「どの情報をどのレベルで守るか」という基準を明確にすることです。
機密データの分類、アクセス権限の範囲、端末利用のルールは、組織のリスクに直結するため、優先して詳しく定める必要があります。ログの保存と監視も、詳しく定めておきたい項目です。データの取り扱いが曖昧なままだと、ポリシーがあっても事故を防ぎきれません。
継続的な更新を前提とした運用体制と責任範囲
セキュリティ環境は常に変わるため、ポリシーは一度作って終わりではありません。新しいツールの導入や働き方の変化に応じて、定期的に見直す仕組みが必要です。法改正や外部脅威の増加も、見直しの理由になります。
また、誰が運用を担当し、誰が監査して、どこにエスカレーションするかを決めておくと、ポリシーが形式だけに終わらず、継続して機能しやすくなります。
セキュリティポリシー策定の成功事例
ポリシーの策定で成果を上げた企業の事例を、3社分取り上げます。
事例1:製造業A社
海外拠点を含めてクラウドの利用が増えたことを受け、ゼロトラストモデルを導入しました。セキュリティポリシーを全社的に見直した結果、リモート環境でも安全に業務できる環境を実現しました。
事例2:金融業B社
金融庁ガイドラインへの対応を目的に、ポリシーを策定しました。外部コンサルティングを活用してリスク管理とインシデント対応の標準化を進めた結果、監査対応の効率化を実現しました。
事例3:IT企業C社
クラウドサービスの開発に合わせて、ポリシーを刷新しました。開発環境と運用環境のセキュリティ基準を明確にした結果、顧客からの信頼を獲得しました。
セキュリティポリシー運用の定着化
策定したポリシーを形だけで終わらせないためには、次の点が欠かせません。
現場で“使える”ルールとしての理解の浸透
セキュリティポリシーは、策定しただけでは意味がなく、現場で自然に守られる状態まで浸透させる必要があります。そのためには、文書を配るだけで終わらせず、日常業務の具体的な行動に落とし込むことが大切です。社員が「自分の仕事ではどうすればよいか」を理解できる形で示すことも求められます。
新人教育や定期研修に加え、社内FAQや簡易ガイドなどを使って、利用シーンに合わせた理解を促すことで、現場での実践につながります。
監査・モニタリングと改善サイクルの仕組み化
ポリシーが運用されているかは、自己判断に頼らず、監査やモニタリングを通じて定期的に確認することが欠かせません。アクセスログを確認し、端末を管理し、権限設定を洗い出すといった作業を続けて、問題があれば改善策をすぐにポリシーへ反映する仕組みを整えます。
運用状況をデータで把握すれば、ポリシーが実態に合っているかも検証でき、無理のない改善につながります。
経営層のメッセージと責任分担の明確化による文化の定着
セキュリティポリシーを定着させるには、経営層の関わりが欠かせません。経営層が「組織として何を重視し、どこまで徹底するのか」を示し、全社で守るべき姿勢を共有することが求められます。そのうえで、システム部門、現場管理者、従業員それぞれの責任範囲を一覧にして、誰が何を担うのかをはっきりさせると、ポリシーが文化として根づいていきます。
トップの姿勢と組織的な役割分担があってこそ、継続的な運用と強固なセキュリティ体制が保たれます。
まとめ
セキュリティポリシーは、クラウド時代の企業活動に欠かせない基盤です。
- 目的を明確にして現状を把握
- 基本方針・対策基準・実施手順の3層で整理
- クラウドを前提としたルールを策定
- 教育・レビューを通じた定着化
これらを実践することで、セキュリティリスクを低減し、安全で信頼性の高いIT環境を実現できます。
ここまでの内容を全体の中で捉え直したい方は、次の記事もご覧ください。
▼全体ガイドの記事
・DX戦略・業務改革の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。