
入出庫管理システムのリアーキテクチャにおけるPoCは、既存システムをドメインごとに分解した構造設計が技術的に成り立つかを確かめる工程です。会計に直結する記録・承認の正確性と、ハンディターミナルからのミリ秒単位の応答が求められるため、本格開発前のパイロットフェーズ(3〜6ヶ月)で技術検証を行います。
▼全体ガイドの記事
・入出庫管理システムのリアーキテクチャの完全ガイド
モダナイゼーション、刷新・更改、リニューアル、WMSのリアーキテクチャとは、検証の焦点が異なります。ここで扱うのは、4つの検証です。
- 境界設計:入庫検収と出庫承認の切り分け(コンテキストマップ)が妥当かの検証
- イベント駆動:Saga・CQRS等を用いた構成のPoC
- 現場端末連携:ハンディターミナル等とのリアルタイムAPI基盤の性能検証
- 段階移行:ストラングラーフィグパターンで、旧システムから少しずつ切り替えるPoC
中心にあるのは、入出庫トランザクションの構造設計そのものが技術的に成り立つかという論点です。データ移行の正確性は、前提として扱います。
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
入出庫管理システムのリアーキテクチャにおけるPoCの位置づけ(構造検証という論点)
リアーキテクチャのPoCが何を検証するのかを理解するには、隣接する記事群で扱うPoC・検証の位置づけとの違いを押さえておく必要があります。
入出庫管理システムのモダナイゼーションPoC(移行の正確性検証)との違い
「入出庫管理システムのモダナイゼーション」のPoCは、「移行の正確性」を主眼にしています。既存の入出庫トランザクション履歴と承認履歴を新環境へ正確に移せるか、旧システムとの並行稼働で数値がずれないかを確かめます。
これに対して本記事が扱うリアーキテクチャのPoCは、移行の正確性を前提としつつ、さらに一段深い構造設計の成立性を検証します。具体的には、入庫検収・出庫承認・理由コード管理のドメインをどう分解すべきか、分解したサービス同士がイベント駆動でどう連携すべきかを問います。
「今と同じ結果を再現できるか」を確かめるモダナイゼーションのPoCに対し、リアーキテクチャのPoCは、分解された複数のサービスが協調して、その結果を正しく再現できるかを問います。分散システム特有の難しさに踏み込む点が、最大の違いです。単一のコードベースでは発生しなかった結果整合性の問題や、サービス間通信の障害耐性は、このPoCで初めて本格的に検証の対象になります。
刷新・更改・リニューアル・WMSのリアーキテクチャにおける検証との違い
「入出庫管理システム刷新」のPoCは、投資対効果を経営層に示すための材料として位置づけられます。また、「入出庫管理システム更改」のPoCは、期限内に既存業務を代替できるかの確証を得ることに特化します。「入出庫管理システムのリニューアル」のプロトタイプは、画面の操作性や現場での迷いを特定するユーザビリティテストが中心です。
「WMSのリアーキテクチャ」のPoCは、ロケーション管理・ピッキング・入出庫という倉庫内オペレーション全体のドメイン分解と、マテハン機器との連携検証を扱います。対象範囲のより広い検証です。
これらに対して本記事が扱うリアーキテクチャのPoCは、アーキテクトが技術的な意思決定を下すための検証に絞られます。たとえば、入庫検収・出庫承認のドメイン境界の切り方は正しいかを問います。また、イベント駆動の非同期処理が本番相当の負荷でも整合性を保てるか、ハンディターミナルとのリアルタイム連携が要求されるレイテンシを満たせるかも確かめます。
入庫検収・出庫承認の境界設計(コンテキストマップ)の妥当性検証
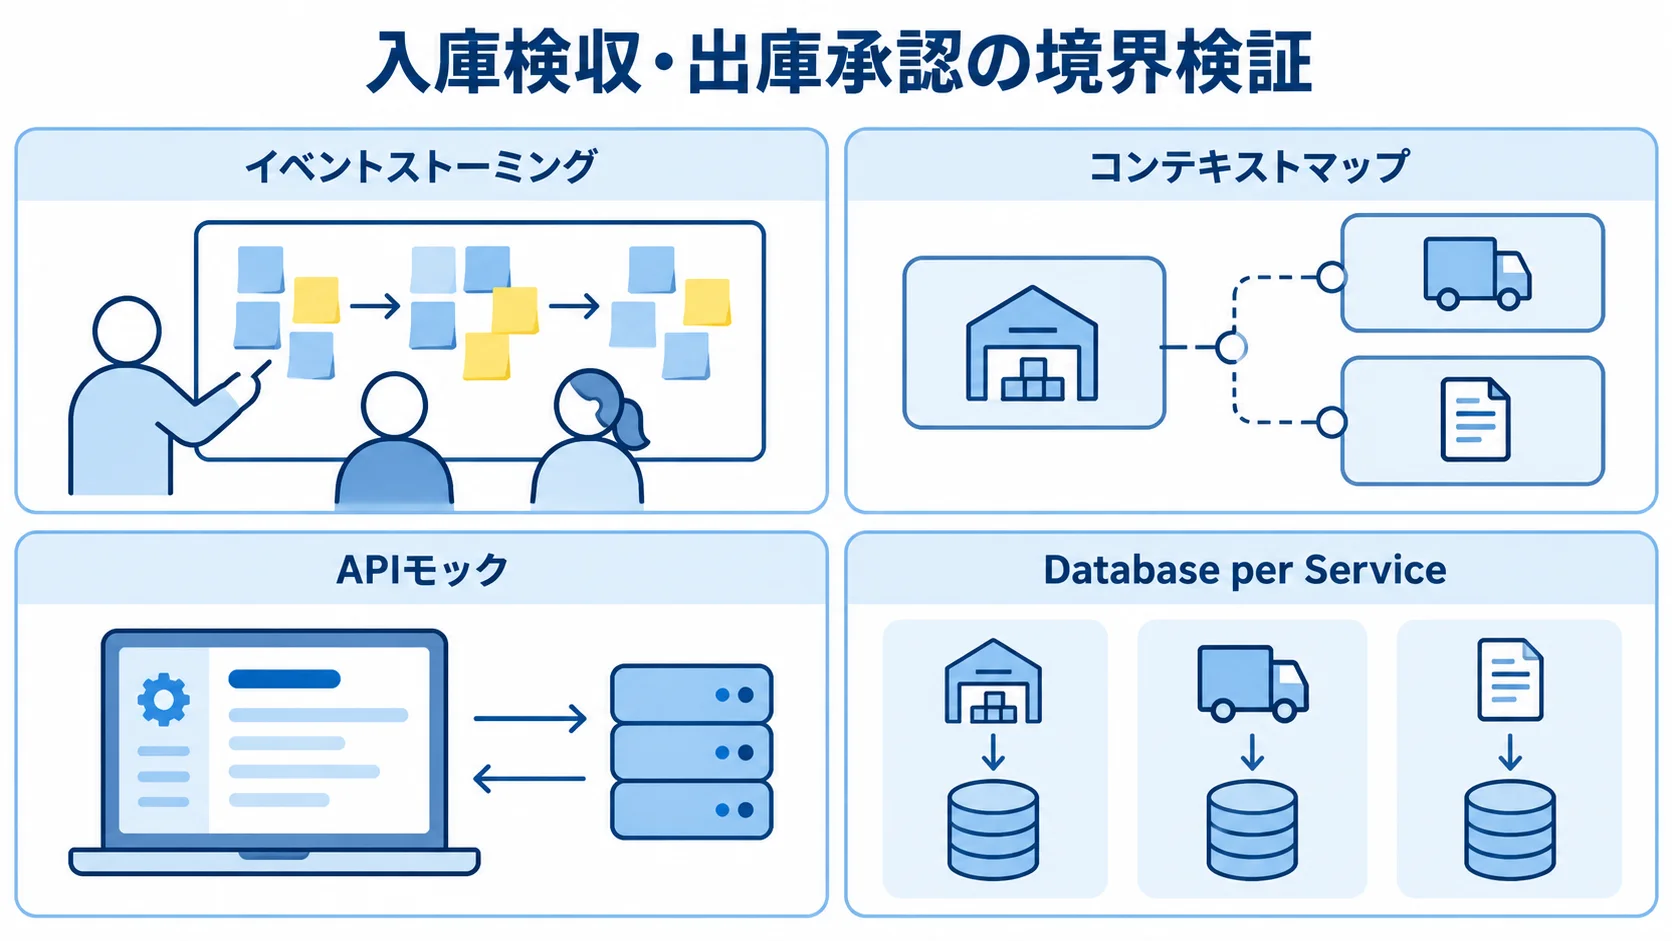
モノリスからマイクロサービスへ分解する際は、ドメイン駆動設計(DDD)でサービスの境界を正しく定められるかを確かめることが、リアーキテクチャのPoCの出発点になります。
イベントストーミングとコンテキストマップのモック検証
ドメイン境界の妥当性検証は、開発者とドメイン専門家(倉庫の検収担当者や承認権限を持つ管理職など)が共同で行う「イベントストーミング」から始まります。業務プロセスを付箋やホワイトボードに書き出し、「入庫予定受信」「検収完了」「出庫申請」「出庫承認」といったビジネスイベントを洗い出します。
そのうえで、「境界づけられたコンテキスト(Bounded Context)」と、関係者の間で用語の意味がずれない「ユビキタス言語」を決めていきます。この段階で固めた境界をもとに、「入庫検収サービス」と「出庫承認サービス」がどのAPIでどう依存し合うのかを、コンテキストマップとして描きます。
コードを書く前に、Prismなどのツールを使ってAPIのモックを作成し、想定した連携が意味のある形で成立するかを机上で検証します。この工程を省略していきなり実装に入ると、開発が進んでから境界の引き直しが必要になり、複数サービスにまたがる大規模な手戻りを招きます。
「分散モノリス」の回避テスト(Database per Serviceの検証)
境界の切り方を誤ると、出庫承認ロジックを変えるたびに入庫検収サービスのコードも修正し、同時にデプロイしなければならない「分散モノリス」に陥ります。これを防ぐため、PoCの段階で、各サービスが専用のデータベースを持つ「Database per Service」の原則を実際に適用します。
次に、入庫検収サービスの担当チームが、他チームと調整せずに独立してビルド・デプロイできるかを検証します。具体的には、入庫検収サービスだけをデプロイし直しても、出庫承認サービスや理由コード管理サービスの動作に一切影響が出ないことを確認するリリーステストを行います。
もし何らかの形で他サービスの再デプロイが必要になる依存関係が見つかった場合は、その時点で境界の引き直しを検討します。この回避テストをPoCの段階で実施しておくと、本開発で分散モノリス化に気づかないまま進んでしまう最悪の事態を防げます。
イベント駆動アーキテクチャ(Saga・CQRS等)のPoC
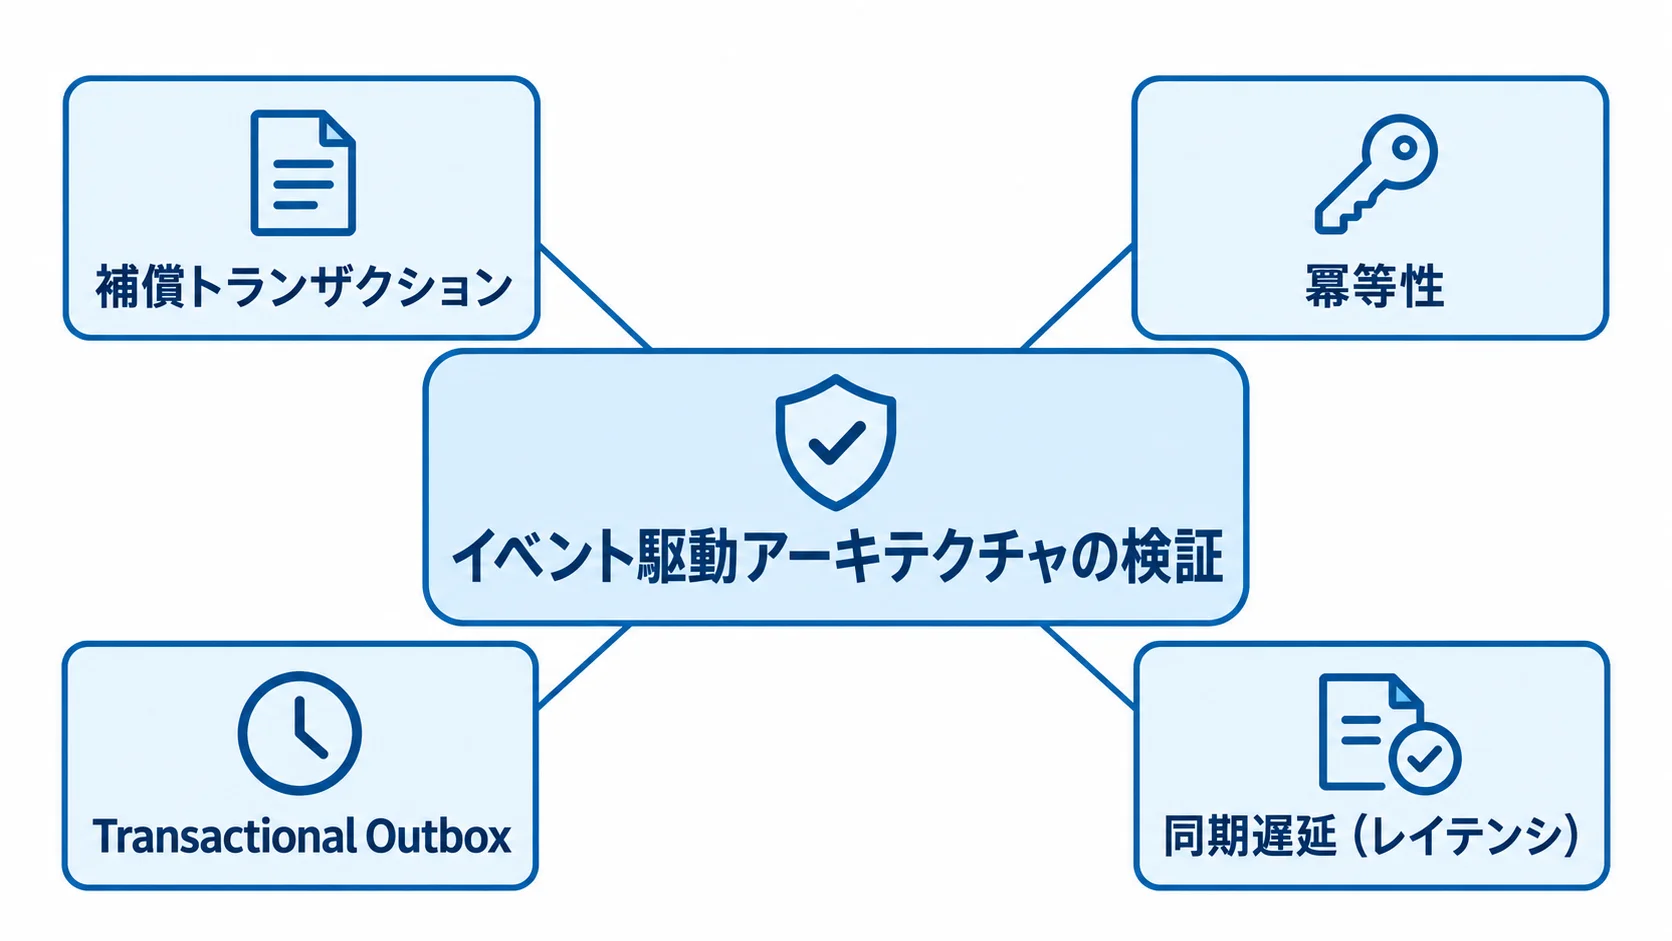
入出庫管理システムでは、在庫の二重引当やデータ不整合を防ぐ非同期処理の基盤を検証することが、リアーキテクチャのPoCのもう一つの中核です。
Sagaパターンの補償トランザクション検証
モノリス時代は単一データベースのトランザクション(ACID特性)で担保できた整合性が、サービス分割後は使えなくなります。そのため、Kafkaなどのイベントブローカーを用いた「Sagaパターン」で結果整合性を実装します。PoCでは、たとえば「出庫承認(在庫引当)」の後に配送や会計連携のサービスでエラーが起きた場合を想定します。
そのとき、イベントを遡って「在庫引当の解放(Restock)」を行う補償トランザクション(アンドゥ処理)が確実に実行されるかを検証します。また、入出庫のようにステータス管理が複雑な業務では、各サービスが互いにイベントを送り合う「コレオグラフィ」より、中央のコントローラーが進行を管理する「オーケストレーション」が有効とされています。
そこで、この方式のプロトタイプを作り、ステータスを追いやすいかを確かめます。あわせて、ネットワークの瞬断で同じイベントが2回届いても安全に処理できる「冪等性」や、データベース更新とメッセージ送信のずれを防ぐ「Transactional Outbox」パターンも確かめます。これを怠ると、稼働後にまれにしか再現しない在庫や承認ステータスの不整合が起き、原因の特定が難しい障害に悩まされます。
CQRS(コマンドクエリ責務分離)とイベントソーシングのパフォーマンス検証
CQRS(コマンドクエリ責務分離)は、書き込み用のデータベースと、在庫ダッシュボードなど検索や表示に使う読み取り用のデータベースを分けます。また、イベントソーシングは、イベントログから現在の入出庫状態を再構築します。これらを採用する場合は、書き込みから読み取り側への同期遅延(レイテンシ)を測るPoCが欠かせません。
特に、検収担当者がハンディターミナルで入庫検収を完了させてから、在庫ダッシュボードの数値や承認待ち一覧が更新されるまでの遅延は、現場の業務スピードと承認者の判断速度に直接影響します。
本番相当のトランザクション量を模したデータを流し込み、同期遅延が業務上許容できる範囲に収まるかを実測します。許容できない遅延が見つかった場合は、イベント配信の仕組みやインデックス設計を見直します。そのうえで、この検証と見直しのサイクルをPoCの段階で回しておくことが重要です。
ハンディターミナル等現場端末とのリアルタイムAPI連携基盤の性能検証
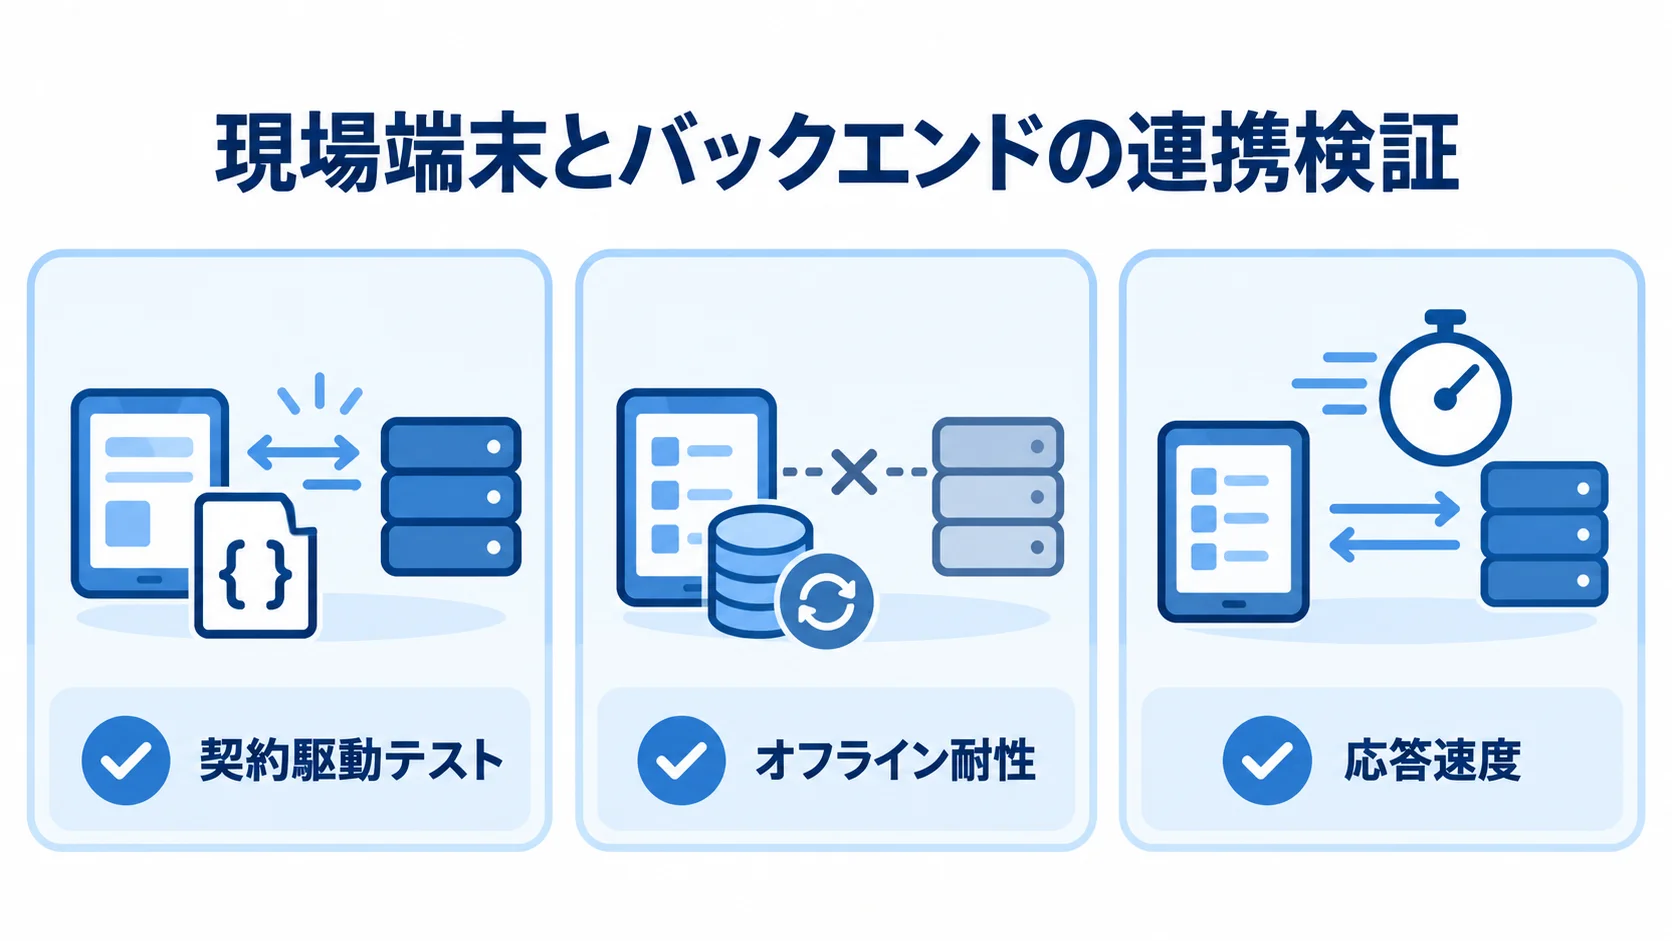
現場の検収担当者・出庫申請者・承認者が使うハンディターミナルやスマートフォンと、バックエンドを接続するAPI連携基盤の検証も、リアーキテクチャのPoCで外せない項目です。
API-First設計と契約駆動テスト(Contract Testing)の検証
バックエンドの実装を待たずに、OpenAPI等を用いてハンディターミナルとサーバー間のAPI仕様(契約)を先に定めます。そのうえで、Prism等のモックサーバーを用いて、端末側のバーコードスキャン画面や承認通知UIの開発と、バックエンド側の入出庫ロジックの開発が仕様のズレなく並行して進むかを検証します。
あわせて、入庫検収完了イベントが出庫承認サービスや在庫サービスへ正しく伝わるかを確かめるコントラクトテストを、CI/CDパイプラインに組み込みます。API仕様の変更で現場端末のアプリが突然動かなくなる破壊的変更を、自動で検知できる仕組みが機能するかも、この段階で確認しておく項目です。
オフライン耐性・冪等性の検証(カオスエンジニアリング)
倉庫内のネットワーク死角や通信の瞬断が起きても、ハンディターミナル側で検収や承認の作業が止まらずに続けられるかという耐障害性の検証も欠かせません。PoCの段階では、カオスエンジニアリングの手法で意図的にクラウドへのネットワーク接続を遮断します。
さらに、端末側またはローカルの中継サーバーが検収データを一時的にキャッシュし、作業をブロックしないか(フォールバック)を確認します。あわせて、ネットワークが復旧して、キャッシュしていた入庫完了イベントを再送した際に、通信の重複で同じイベントが2回届いても安全に処理できるか(二重登録を防止)を、冪等性の検証として確かめます。
承認者がハンディターミナルまたはスマートフォンで出庫承認を行うときの応答速度も、本番相当の負荷を模したデータで実測します。業務上求められるレスポンス性能を満たせるかを確かめておくと、後のインフラ設計とコスト見積もりの精度が高まります。
ストラングラーフィグパターンでの段階移行PoC
新しく構築したマイクロサービスへ、レガシーシステムから安全にトラフィックを切り替えていく検証は、PoCの最終段階に位置づけられます。
垂直スライスの切り出しとAPIゲートウェイによるルーティング検証
切り替えの単位は、「特定拠点の入庫検収フローのみ」といった業務単位の垂直スライスです。全体を一気に切り替える「ビッグバンリリース」は避け、APIゲートウェイで特定の条件を満たすトラフィックだけを新しいマイクロサービスへ振り分けます。旧モノリスシステムを稼働させたまま段階的に移行できるかを、PoCで検証します。
具体的には、一部の拠点や一部の部門だけを対象に新サービスへのルーティングを有効にし、旧システムと新サービスの処理結果が一致し続けるかを一定期間監視します。
この垂直スライスの検証がうまくいけば、次のスライスへ段階的に対象を広げていく判断ができます。逆にうまくいかなければ、境界設計やルーティングロジックをこの段階で修正できます。そのため、本開発フェーズでの致命的な手戻りを避けられます。
早期成功シグナル(CI/CD確立)とGo/No-Go判断
PoCの段階で、コンテナ化や自動テストを含むCI/CDパイプラインを併せて構築しておくことは、本開発フェーズへ移行すべきかを判断する重要な材料になります。最初の垂直スライスが旧システムに悪影響を与えず独立稼働し、デプロイの頻度や修正のリードタイムが旧モノリス時代より向上していることが確認できれば、「Go」の判断につながります。
その場合は、本格的なMVP開発フェーズ(6〜12ヶ月)へ進めます。逆に、境界設計の見直しが何度も必要になったり、イベント駆動の整合性検証で解決困難な問題が繰り返し見つかったりする場合があります。その際は、いったんモジュラーモノリスにとどめる「No-Go」の判断も選択肢に入れておくべきです。
PoCの目的は、進めるべきかどうかを事実に基づいて判断することにあります。この姿勢が、リアーキテクチャという大きな投資を成功させるための前提になります。
まとめ
ここまで、リアーキテクチャのPoC・プロトタイプ・モックアップを、構造検証という位置づけから順に見てきました。境界設計、イベント駆動アーキテクチャ(Saga・CQRS等)、ハンディターミナル等現場端末とのリアルタイムAPI連携基盤、段階移行の4つの検証を取り上げました。
モダナイゼーションのPoCが既存データの正確な移行を検証するのに対し、リアーキテクチャのPoCは分散システム特有の技術検証に主眼があります。
具体的には、イベントストーミングによるドメイン境界の妥当性、Sagaパターンの補償トランザクションの整合性、ハンディターミナル連携基盤のレイテンシと耐障害性を確かめます。さらに、段階移行では垂直スライスの独立稼働を見ます。
これらの検証結果を「Go/No-Go」の判断材料と位置づけ、境界設計や分割の粒度を柔軟に見直しながら本開発へ進むことが、リアーキテクチャを成功させる鍵となります。
まずは対象を絞ったPoCで、入出庫トランザクションの境界設計とハンディターミナル連携基盤の技術的成立性を検証します。検証で得た結果をもとに、本開発へ進むことをお勧めします。
▼全体ガイドの記事
・入出庫管理システムのリアーキテクチャの完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。