
入出庫管理システム更改のPoC・プロトタイプ・モックアップ開発は、保守契約の満了やサポート終了(EOS/EOL)という動かせない期限の中で、ベンダーの実力と移行の実現可能性を短期間で見極める検証です。
モダナイゼーション記事や刷新記事のPoCとは論点が異なり、期限内に移行が間に合うかの確認が中心になります。
- 検証の目的と期限内に確認する範囲
- 業務・データ・外部連携などの主要な検証対象
- PoC・プロトタイプ・モックアップの使い分け
技術的な検証項目はモダナイゼーションの記事に、経営層向けの実証デモは刷新の記事に任せます。本記事は、限られた期限の中で何をどこまで検証すれば安全に移行できるかに絞り、ベンダー選定段階のPoCからUATまでの流れを解説します。
全体像は、以下の記事をご覧ください。
▼全体ガイドの記事
・入出庫管理システム更改の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
入出庫管理システム更改の位置づけ(期限制約下の検証という論点)
入出庫管理システム更改のPoC・プロトタイプ・モックアップ開発を検討する前に、本記事の論点の位置づけを押さえておく必要があります。同じ入出庫管理システムというテーマでも、検証の目的と時間の使い方が、モダナイゼーション記事や刷新記事とは大きく異なるためです。
モダナイゼーション記事・刷新記事との違い
「入出庫管理システムのモダナイゼーション」が扱うPoCは、5つの技術的アプローチ(リホスト・リプラットフォーム・リファクタリング・リビルド・リプレース)のうち選んだ手法を対象にします。検証の中心は、その手法が技術的に実現可能かどうかを確かめる、エンジニア視点の技術検証です。
「入出庫管理システム刷新」の検証は、過剰在庫や誤出荷対応コストの削減効果をデモ環境で示し、投資対効果に納得してもらうための実証という色合いが強いものです。経営層やプロジェクトマネージャーの意思決定材料づくりに重心があります。
一方で、本記事が扱う「更改」のPoC・プロトタイプ・モックアップ開発は、保守契約の満了やサポート終了(EOS/EOL)という動かせない期限がすでに確定している前提で行われます。そのため、「この技術は実現可能か」「経営層は納得するか」より先に、「選んだベンダーと方式で、この限られた時間に期限までの移行を終えられるか」を検証の中心に据える点が、最大の違いです。
更改特有の検証=ベンダー選定段階の「短期集中型」検証
更改プロジェクトのPoC・プロトタイプ・モックアップ開発は、前段の記事(開発期間・スケジュール・納期)で解説したベンダー選定プロセスの中に組み込まれて実施されます。RFP提示後、契約に至るまでの標準的なプロセスは約1.5〜2.5ヶ月とされ、その中でPoCなどの実地検証にあてられる期間は3〜6週間程度で、決して長くありません。
この短い期間で、既存システムの出庫承認ワークフロー、入出庫理由コード体系、承認者権限マスタを、候補ベンダーの新システムがどこまで引き継げるかを見極める必要があります。時間に余裕がないからこそ、検証項目に優先順位をつけ、「絶対に外せない致命的なリスク」から順に検証していくことが、実務上の鉄則です。
以降のセクションでは、この短期集中型の検証を、ベンダー選定段階のPoCからUATまでの流れに沿って4つの観点で解説します。
ベンダー選定段階のPoCの目的と期間
更改プロジェクトのPoCは、期限が迫るなかで最短距離で「任せて大丈夫か」を見極めるために行います。要件をすべて満たせるかを網羅的に確かめるわけではありません。
そのため、何を検証し、どれくらいの期間をかけるべきかを、順に見ていきます。
PoCの位置づけ(技術力の裏付けと致命的リスクの早期発見)
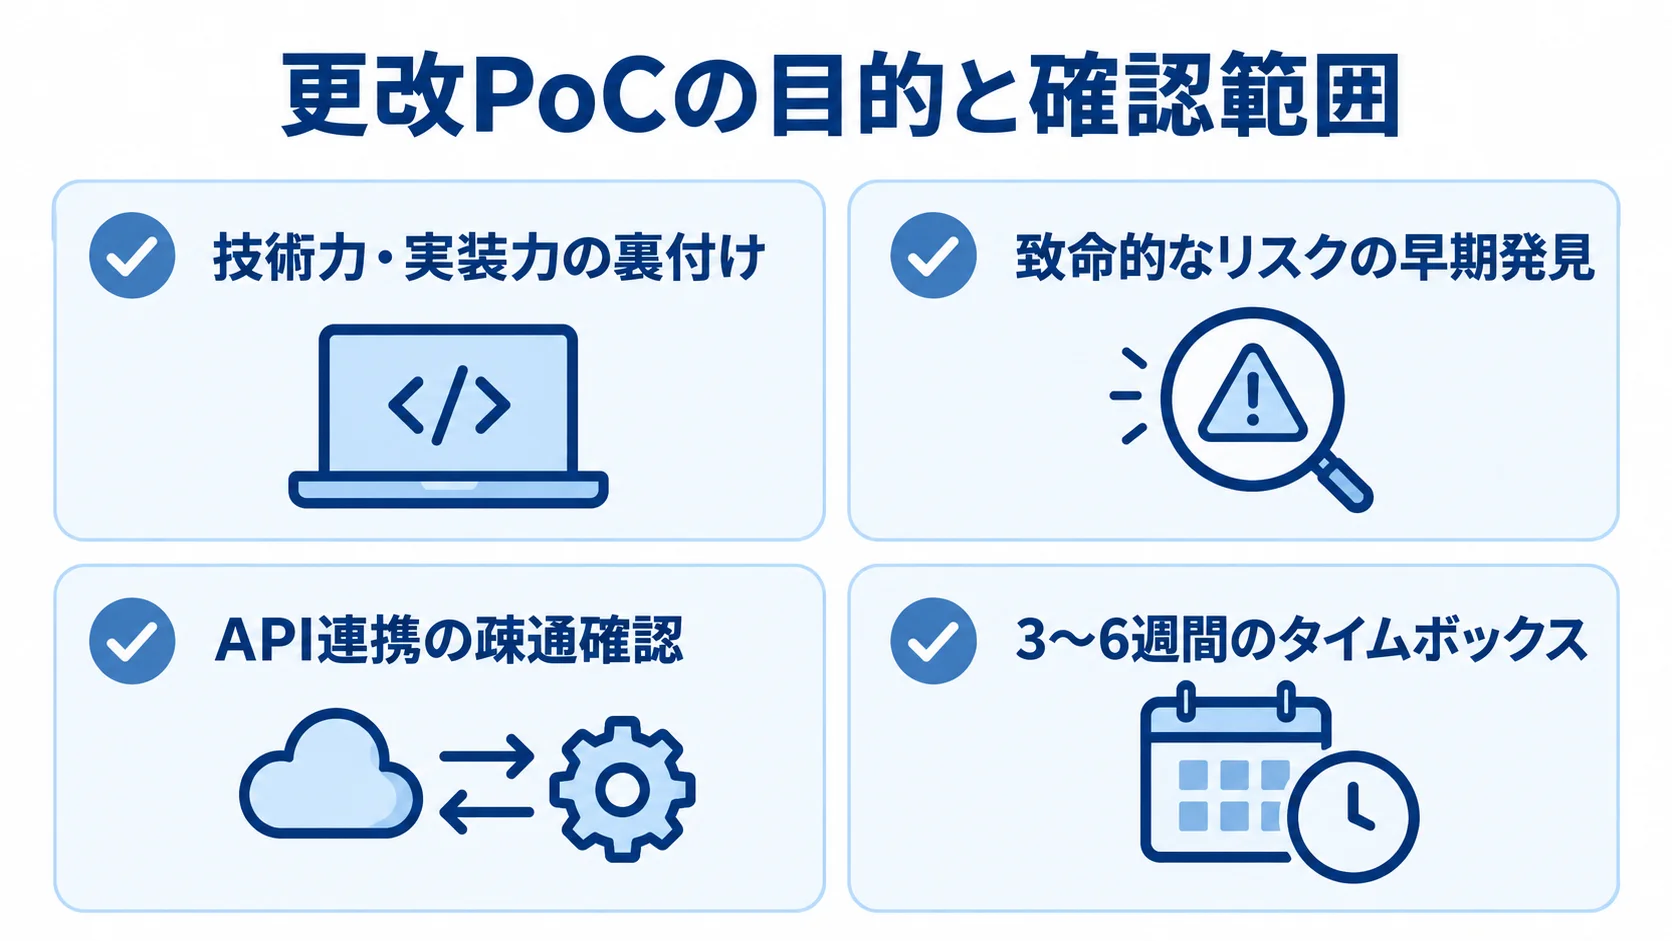
契約満了などの期限がある更改プロジェクトでは、ベンダー選定段階のPoCに2つの目的があります。ひとつは「ベンダーの技術力・実装力の裏付け」を得ること、もうひとつは「システム移行における致命的なリスク」を早期に見つけることです。
特に入出庫管理システムでは、既存の在庫管理システムや基幹システムとの連携(API連携など)が正常に機能するかを、技術的に疎通確認することが、PoCのなかでも最優先の検証項目です。この連携部分でつまずくと、後工程のデータ移行やUATにまで影響が及び、期限内の完了が一気に危うくなります。
PoCでもっとも大切なのは、自社の入出庫トランザクションデータの一部を使ってシステムを動かし、期待どおりの結果が出るかを自分たちの目で確かめることです。ベンダーの提案書やデモ画面を見るだけでは、この確認の代わりにはなりません。
期間の目安(3〜6週間のタイムボックス)
スケジュールに余裕がない更改プロジェクトでは、PoCでシステム全体を隅々まで検証するのではなく、難易度の高いコア業務や周辺システムとの連携部分に絞ります。期間は3〜6週間の短いタイムボックスを置き、そのなかで実地検証を行うのが標準的です。
あらかじめ検証項目に優先順位をつけ、「これが動けば移行可能と判断してよい」というクリティカルパスを定義しておくと、限られた期間でも意味のある結論を出せます。入出庫管理システムでは、出庫承認ワークフローの階層処理、入出庫理由コードのバリデーション、周辺システムとのデータ連携の3点を優先的に検証します。
これらが問題なく動けば、残りの機能はFit to Standardの考え方で、標準機能に業務を合わせる方向で進めやすくなります。更改では現場端末が切り替わることも多いため、新しいハンディターミナルでのスキャン都度記録の実機検証も、PoCの範囲に含めておきたいところです。動かせない期限を守るには、タイムボックスを厳格に守り、検証期間をずるずると延ばさない規律が欠かせません。
出庫承認ワークフロー・理由コード体系のFit to Standard検証
期限が迫る更改プロジェクトでは、長期間かけるスクラッチ開発型のPoCを行う余裕がないケースがほとんどです。そこで役立つのが、パッケージやSaaSの標準機能に自社の業務を合わせる「Fit to Standard」の考え方で、その進め方を見ていきます。
Fit&Gap分析の進め方
Fit to Standardは、自社の業務プロセスをSaaSやERPパッケージの標準機能に合わせて課題を解決するアプローチです。安易な追加開発(カスタマイズ)に頼らないことが、その特徴です。まず、新システムが受け入れ可能なコード体系や入力バリデーションの仕様を、事前に確認しておきます。
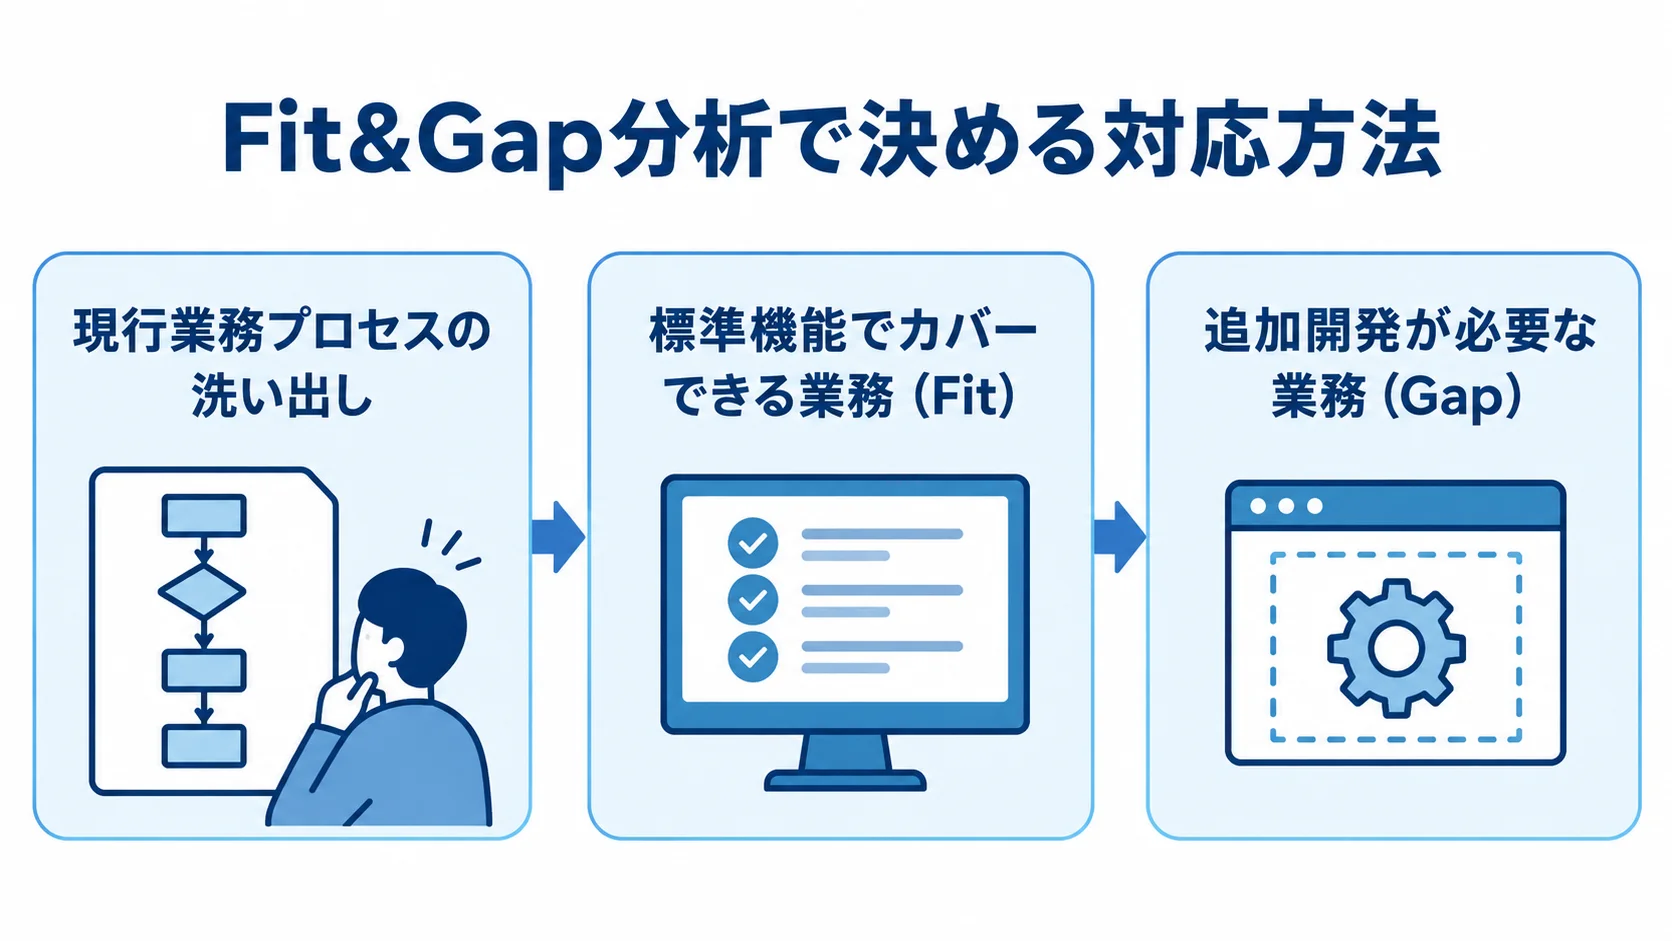
更改プロジェクトの検証フェーズでは、現行の入出庫管理システムの出庫承認の階層ルールや入出庫理由コードの分類を一つひとつ洗い出します。それぞれが候補システムの標準機能でどこまでカバーできる(Fit)か、どこが対応できず追加開発が必要になる(Gap)かを判定するのが「Fit&Gap分析」です。
旧システムの理由コードには、廃棄や棚卸差異、社内消費などがあります。返品入庫や工程間移動を含め、新システムの標準コード体系にどう対応するかを、この段階で明確にしておきます。ギャップは、カスタマイズ、業務フローの変更、運用のどれで埋めるかを、期限を意識して早めに決めます。
トライアル環境・モックアップを活用したPoCの短縮
ベンダーから提供されるトライアル環境や画面モックアップを活用すると、時間のかかる技術的なPoCを短縮できます。多くのSaaS型入出庫管理システムのベンダーは、標準機能を試せるトライアル環境やデモ用のサンドボックスを提供しており、そのぶん自前で検証環境を組む時間を省けます。
現場の入出庫担当者にトライアル環境を実際に触ってもらい、出庫申請から承認までの操作が現行システムとどう違うかを体感してもらうことも、Fit to Standardを受け入れられるかを早い段階で見極めるうえで有効です。
モックアップで現場から強い抵抗が出た場合は、その承認フローを個別対応にするか、業務フロー自体を見直してもらうかを、開発着手前の早いタイミングで決めておきます。これが、後工程での手戻りを防ぎます。
入出庫トランザクション・承認履歴のデータ移行リハーサル
入出庫管理システムの更改では、入出庫トランザクション履歴、出庫承認履歴、承認者権限マスタの移行に失敗すると、稼働後の業務が完全に止まってしまいます。データ移行の確実性をどう高めるかを、順に見ていきます。
複数回のリハーサルによる時間・手順の把握
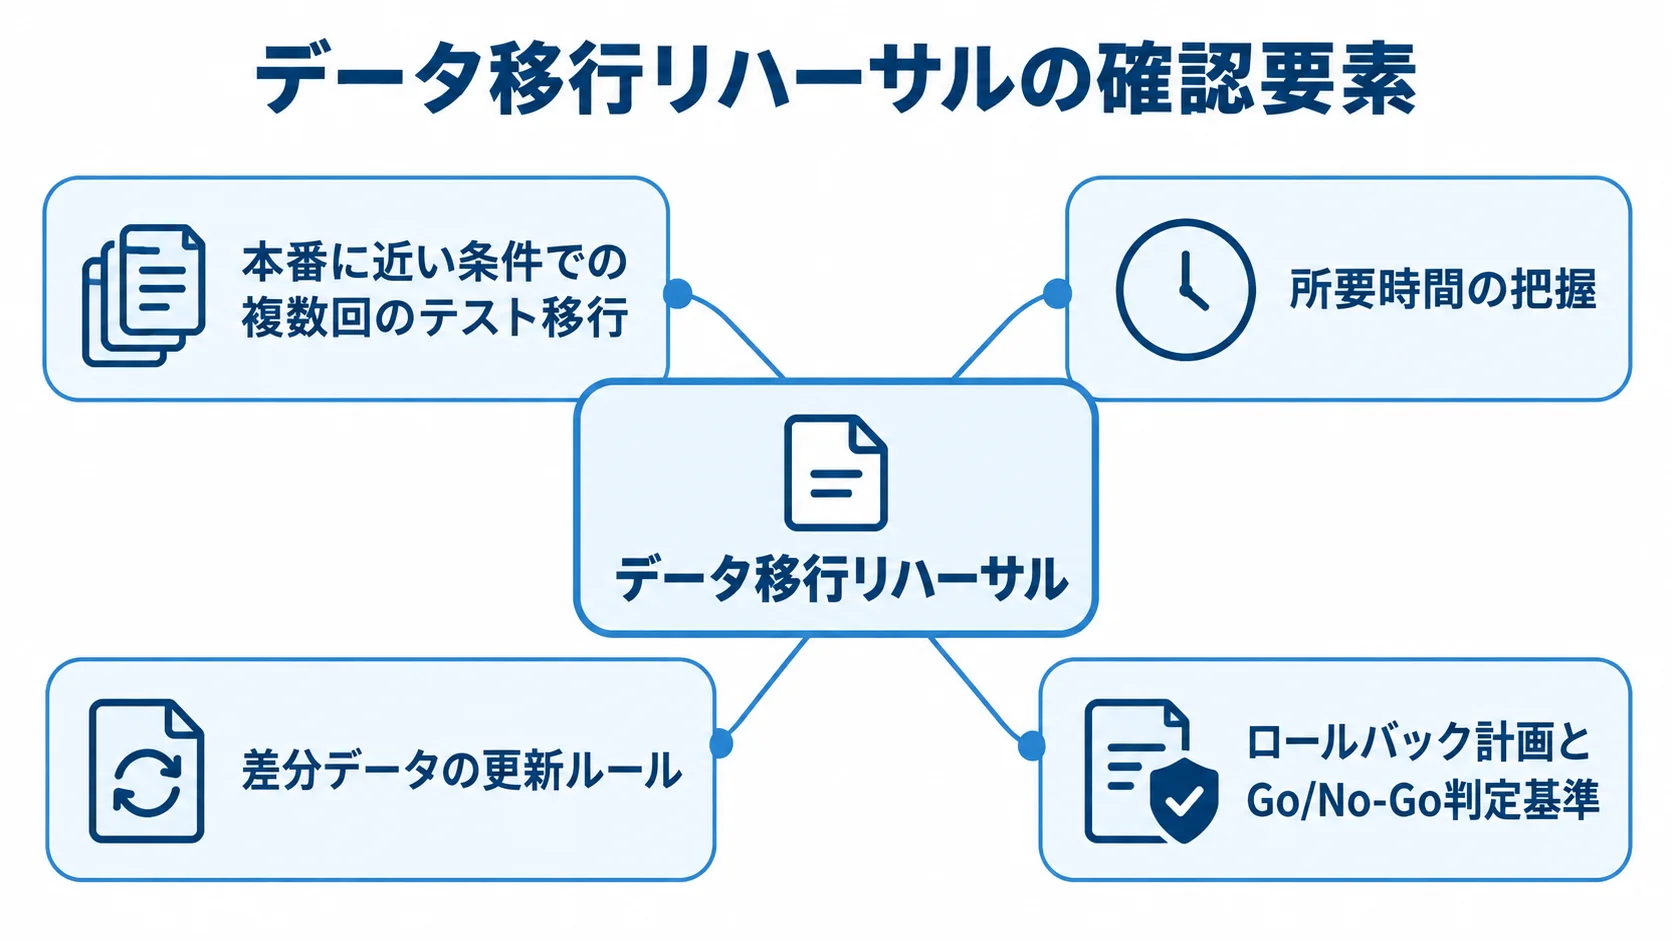
入出庫管理システムの大量データ移行では、登録処理が予想以上に長引き、システム停止時間内に終わらないリスクがつきまといます。そのため、本番にできるだけ近い条件(データ量、拠点数、承認階層の複雑さ)で複数回のテスト移行(リハーサル)を行い、手順の抜け漏れや実際の所要時間を正確につかみます。
特に更改では、期限に対してカットオーバー(新システムへの切り替え)の作業時間を厳密に見積もる必要があります。初回のリハーサルで想定より時間がかかった場合は、移行手順を見直すか、不要な入出庫履歴を棚卸・削除してデータ量を事前に減らし、本番の所要時間を確実に縮めておきます。
リハーサルを重ねるうちに、作業チーム全体が手順に「慣れ」て「確信」を持てるようになります。本番当日のトラブルを減らすうえで、この効果も見逃せません。
差分データの処理とロールバック計画
入出庫データは日々変動するため、移行期間中に発生する差分データ(リハーサル後から本番切り替えまでの間に発生した入出庫)の更新ルールを、厳密に決めておく必要があります。新旧システムの数値を突き合わせるチェック方法も定めておきます。
万が一致命的なエラーが起きた際に、すぐ旧環境へ切り戻せるよう、ロールバック計画(コンティンジェンシープラン)をリハーサルの段階で準備し、その実効性も確認しておくことが欠かせません。期限目前の本番移行で予期せぬトラブルが起きても、ロールバック計画がなければ「進むことも戻ることもできない」という最悪の事態になりかねません。
あらかじめ、「移行作業が予定時刻までに完了しなければ旧システムに切り戻す」というGo/No-Go判定の基準を明確にしておきます。そうすることで、当日の混乱を避け、冷静に判断できる体制が整います。
UAT(ユーザー受け入れテスト)の実施
UATは、本番稼働前の最後の関門です。期限が迫っていても、この工程を省くと、稼働後に「現場で使えないシステム」になるリスクが高まります。
実業務シナリオベースのUATシナリオ作成
UATは、開発者ではなく実際の現場ユーザーが、本番環境に近い状態でシステムを操作し、ビジネス要件や実業務フローに合っているかを最終確認するテストです。シナリオは、ボタンを押すと画面が遷移するかといったレベルの単純な機能確認にとどめず、イレギュラー対応や例外処理を含む実業務オペレーションで組むのが成功のコツです。
入出庫管理システムでは、「申請者の出庫依頼→承認者権限マスタに基づく承認→入出庫トランザクションの生成」という通常フローを確認します。加えて、承認者不在時の代理承認や緊急出庫も、シナリオに含めておきます。さらに、複数拠点間の工程間移動や返品入庫といった日常的なイレギュラー業務も、入れておく必要があります。
期限が迫っていても、シナリオを簡略化しすぎると、本番稼働後に想定外の業務パターンで不具合が見つかり、かえって初期流動期間が長引くおそれがあります。
入出庫管理システム特有の確認項目
入出庫管理システムに特化したUATでは、業務ごとの確認項目を設けて検証することが大切です。1つ目は承認者権限マスタに移行漏れがないかです。退職者や異動者の権限が正しく整理され、現行の承認階層どおりに承認フローが機能するかを確認します。
2つ目は入出庫理由コードの分類精度で、廃棄・棚卸調整・社内消費などの理由コードが旧システムと同じ粒度で記録・集計されるかを確認します。3つ目は在庫・基幹システムとの連動で、入出庫トランザクションが在庫数量に即時反映され、発注残数量や入荷予定日と整合しているかを見ます。
これらを徹底し、業務部門の指摘を取り入れて合否判定を行えば、稼働直後の「業務で使えない」トラブルを防げます。ただし、期限までに不具合をすべて直しきれない場合は、業務影響の大小で優先順位をつけます。致命的なものは期限内に必ず解消し、軽微なものは稼働後の初期流動期間で計画的に直す判断も、現実的な選択肢です。
まとめ
ここまで、入出庫管理システム更改のPoC・プロトタイプ・モックアップ開発について、ベンダー選定段階のPoCからUATまでの進め方を解説してきました。更改の検証は、刷新やモダナイゼーションとは違い、動かせない期限が確定したうえで行う「短期集中型」の検証です。
3〜6週間のタイムボックスでコア業務と連携部分に絞ってPoCを行い、出庫承認ワークフローと理由コード体系について、Fit&Gap分析で標準機能への適合度を見極めます。続いて、複数回のリハーサルとロールバック計画でデータ移行の確実性を高めます。最後に、通常フローと例外対応を含む実業務シナリオに基づくUATで最終確認を行います。
限られた時間でも、この流れを省かずに進めることが、期限内に安全な更改を実現する鍵です。検証すべき項目に優先順位をつけ、致命的なリスクから順に潰していく進め方を、更改の初期段階から徹底することをお勧めします。
▼全体ガイドの記事
・入出庫管理システム更改の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。