
アプリ運用保守とは、OSやストアの変化にアプリを適応させ続け、安定した体験を届け続ける業務です。
OS更新への追従とストア審査への対応、クラッシュ監視と緊急アップデートを循環させて進めます。追従を怠ると、ある日突然起動しなくなり、審査対応を放置すればストアから削除されることもあります。
スマホアプリ開発の工程ごとの進め方と注意点については、無料ホワイトペーパー「スマホアプリ開発の完全ガイドブック」で詳しく解説しています。
アプリ運用保守の全体像と特有の難しさ
アプリ運用保守は、Webシステムの保守とよく似ています。ただし、モバイルならではの事情として、最大の違いは自社でコントロールできない外部要因に常にさらされている点です。
まずはこの全体像を押さえることが、適切な保守計画の出発点になります。OSのバージョンアップ、ストアの審査ポリシー変更、利用端末の多様化は、いずれもアプリ提供者側の都合とは無関係に変化します。そのため、次の外部要因を年間の保守計画に最初から組み込んでおく必要があります。
- OS更新:iOSやAndroidの変更に合わせた動作確認
- ストア審査:App StoreやGoogle Playの方針変更への対応
- 端末の多様化:利用端末の違いを、監視と検証の対象に含めます。
「運用」と「保守」の役割の違い
アプリ運用保守という言葉は一括りにされがちですが、「運用」と「保守」は本来役割が異なります。運用とは、アプリを日常的に正常稼働させるためのオペレーションを指します。サーバーやAPIの稼働監視、クラッシュ率のチェックが代表的な業務で、問い合わせ対応やバックアップの取得も含まれます。運用は、いわばアプリを「動かし続ける」ための地道な作業の積み重ねです。
一方の保守は、アプリに変更を加えて品質を維持・向上させる業務を指します。OS更新への対応、不具合の修正、セキュリティパッチの適用が代表例で、ライブラリやSDKのバージョンアップもこれにあたります。
運用が「現状維持」だとすれば、保守は「変化への適応」と言えます。アプリの場合、この保守の比重が他のシステムより重くなりやすいことが特徴です。両者を切り分けて考えると、誰がどこまでを担当し、契約の範囲をどこに置くかを明確にできます。
アプリ特有の保守要因
アプリ運用保守を難しくしている最大の要因は、iOSとAndroidが毎年メジャーアップデートされることです。Appleは例年秋に新しいiOSを公開し、それに合わせてXcodeやSDKの最低要件も更新されます。古いビルド環境のまま放置すると、ある時点からアプリの更新自体がストアに受け付けられなくなります。
これはWebサイトには存在しない、アプリ固有の「期限付きの宿題」です。もう一つの要因がストア審査です。App StoreもGoogle Playも、新規公開だけでなくアップデートのたびに審査を通過する必要があります。
審査ガイドラインは予告なく強化されることがあり、これまで問題なかった実装が突然リジェクト(却下)される事態が起こります。さらに、利用される端末の画面サイズやメモリ容量は機種ごとに大きく異なるため、特定端末でだけ発生する不具合の検証も欠かせません。自社の都合では動かせない外部要因への継続対応こそが、アプリ運用保守の本質的な難しさです。
アプリ運用保守の進め方とライフサイクル
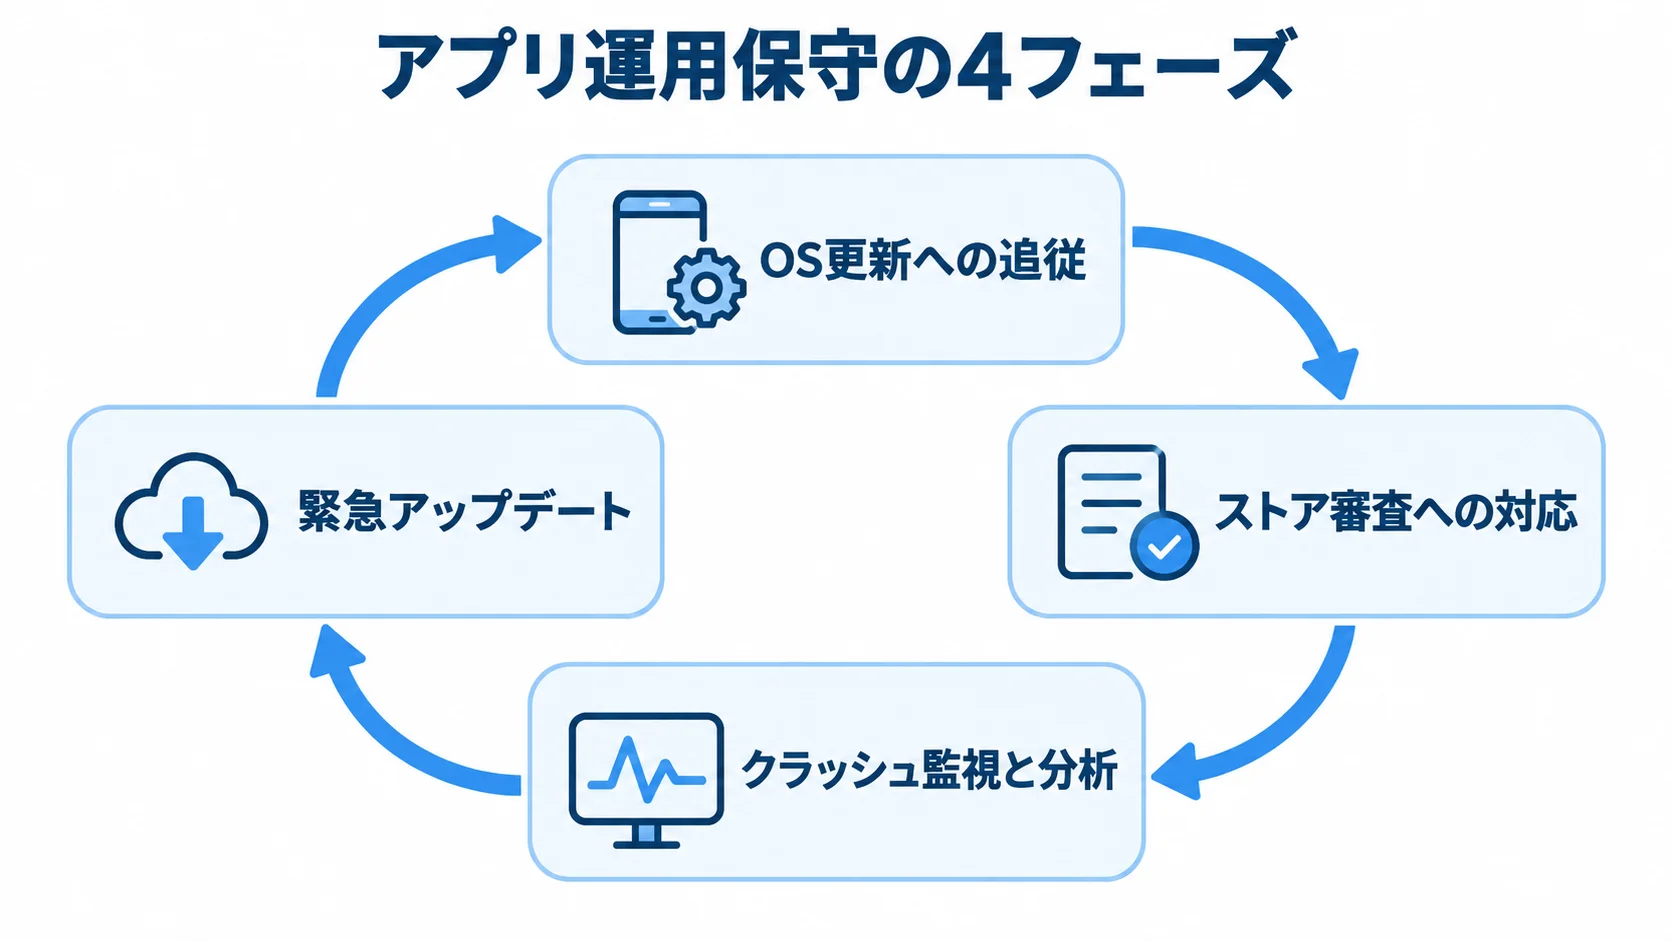
アプリ運用保守は、循環するライフサイクルとして捉えると全体像がつかみやすくなります。更新と監視を繰り返す、終わりのない流れだからです。
ここでは「OS更新への追従」「ストア審査への対応」「クラッシュ監視と分析」「緊急アップデート」の4つのフェーズに分けて、それぞれの進め方を具体的に説明します。
各フェーズは互いに連動しています。監視で見つかった問題が緊急対応につながり、その対応がまた次の更新計画に反映されます。
フェーズ1:OS更新への追従
最初のフェーズは、毎年訪れるOSメジャーアップデートへの追従です。Appleの開発者向けカンファレンスは例年6月に開催され、ここで次期iOSの方向性が示されます。この時点からβ版を入手して自社アプリの動作検証を始めるのが、理想的な進め方です。
秋の正式公開を待ってから着手すると、ユーザーの端末がすでに新OSに更新され、不具合が表面化してから後手で対応することになりかねません。そこで、追従作業では、まずβ版環境で主要な画面遷移と機能をひと通り検証し、レイアウト崩れや非対応APIの有無を洗い出します。
Androidの場合はメーカーごとの独自カスタマイズもあるため、シェアの高い機種を中心に検証端末を絞り込むのが現実的です。検証で問題が見つかれば修正し、正式公開のタイミングに合わせてアップデート版をリリースします。OS更新は、いつ来るかが事前にわかる数少ない変化なので、年間の保守計画に最初から組み込んでおくのが鉄則です。
フェーズ2:ストア審査リジェクトへの対応
アプリを更新するたびに避けて通れないのがストア審査です。App Storeでは、審査に通らずリジェクトされると、その理由がResolution Centerを通じて通知されます。よくある却下理由には、プライバシーポリシーの記載不備や課金まわりのガイドライン違反があります。
ほかにも、クラッシュやバグの残存、説明文と実際の機能の不一致が挙げられます。リジェクトを受けたら、まず通知されたガイドライン項目を正確に読み解くことが対応の第一歩です。対応には、実装を修正して再申請する方法と、審査側の解釈が誤っていると判断できる場合に根拠を示して再審査を依頼する方法の二通りがあります。
後者では、ガイドラインのどの条項にどう適合しているかを冷静に説明することが重要になります。審査基準は更新されるため、過去に通った実装が次回もそのまま通るとは限りません。また、リリーススケジュールには、審査落ちと再申請を見越して数日の余裕を持たせておくことが安全な進め方です。
フェーズ3:クラッシュ監視と分析
リリース後のアプリで中心となる日常業務がクラッシュ監視です。アプリが強制終了するとユーザー体験は大きく損なわれ、ストアのレビュー評価が一気に下がる原因にもなります。クラッシュ解析ツールを導入すれば、どの端末・どのOSバージョン・どの画面で落ちているのかをデータとして把握できます。
指標として「クラッシュフリー率」を継続的にモニタリングし、一定の水準を下回ったら原因調査に着手するのが一般的です。近年はこの監視業務にAIを活用する動きが広がっています。たとえば、膨大なエラーログをAIが解析し、複数の報告を同一原因のクラッシュとして自動でグループ化したり、発生頻度の急増を異常として検知したりすることで、人手で全ログを追う負担を減らせます。
さらにコード生成AIを使えば、典型的な不具合に対する修正案の提示まで自動化できる可能性があります。こうしたAI活用は、競合の保守サービスでもまだ手薄な領域であり、監視の精度とスピードを高めたい企業にとって有効な選択肢になります。
フェーズ4:緊急アップデートの実行
監視によって重大な不具合が見つかった場合は、緊急アップデートで対応します。ここでアプリ特有のもどかしさが立ちはだかります。Webシステムなら修正をサーバーに反映すれば即座に全ユーザーへ届きますが、アプリは修正版をストアに提出し、審査を通過してからでないと配信できません。
通常の審査でも時間を要するため、深刻な障害ほど「直したのに届かない」時間差が経営の痛手になります。この時間差に備えるには、サーバー側で機能を切り替えられる仕組みをあらかじめ組み込んでおく方法があります。たとえば、問題のある機能をアプリ更新なしで一時的に無効化できれば、審査を待たずに被害の拡大を止められます。
また、App Storeには深刻な問題に対して審査の優先処理を依頼できる仕組みもあり、緊急時には活用を検討します。緊急対応の手順は、平時のうちに連絡体制と判断基準を文書化しておくと、被害を最小限に抑える鍵になります。運用保守の費用感や規模別の目安については、アプリ運用保守の見積相場や費用について解説した記事もあわせてご覧ください。
保守品質を支えるSLAと監視体制
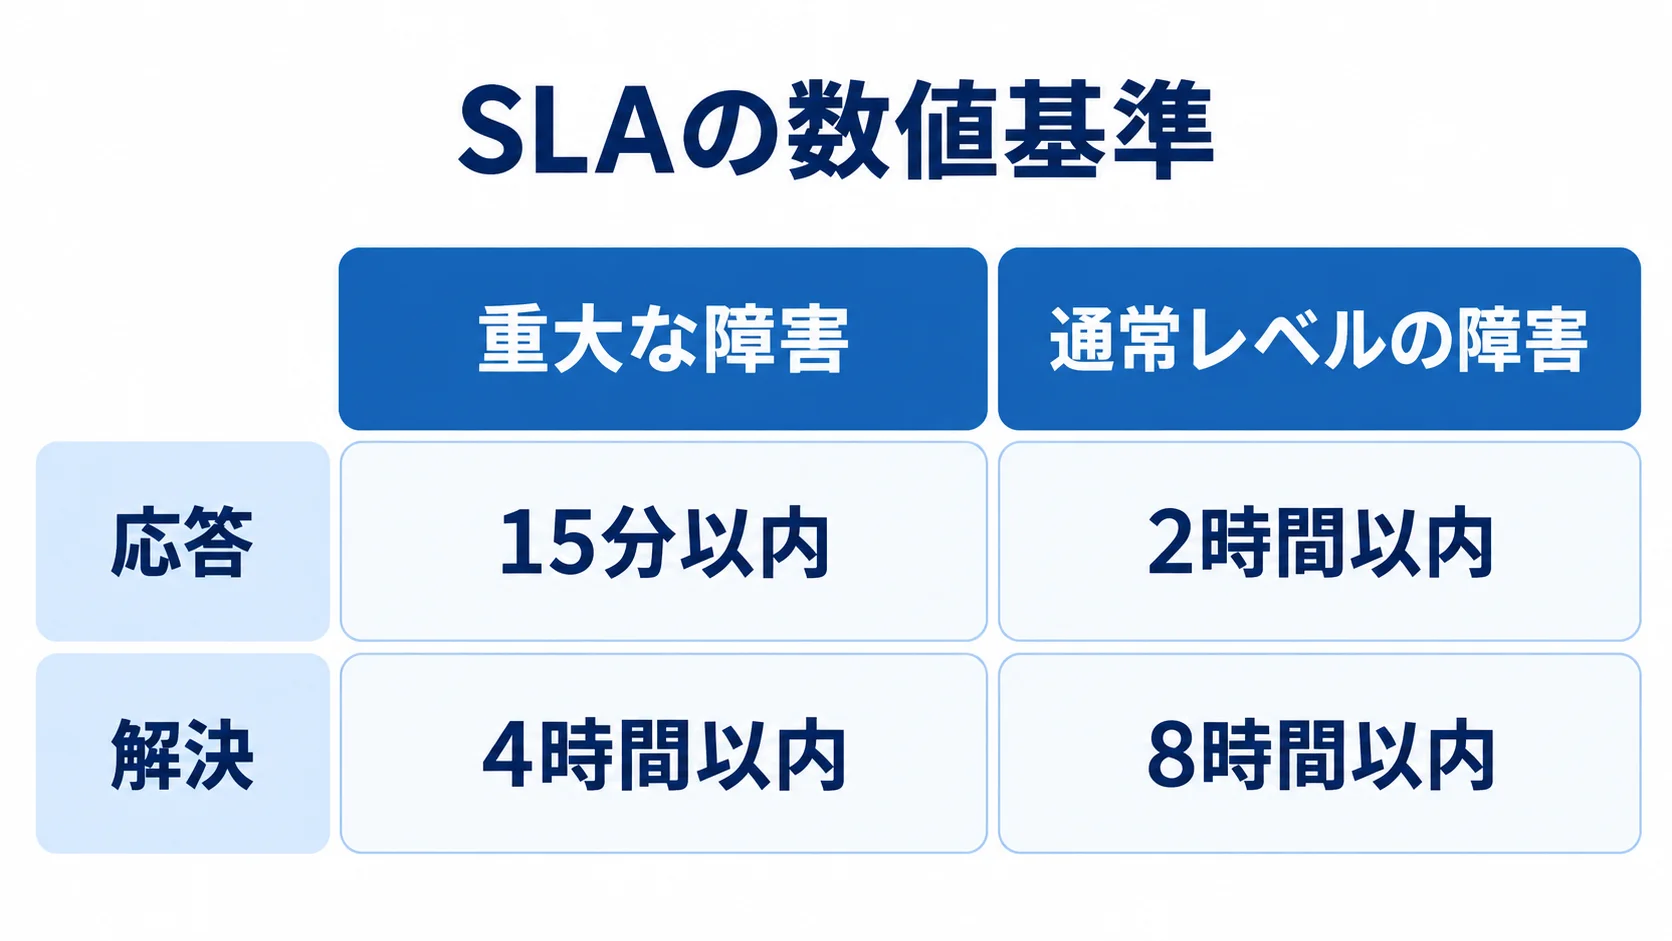
運用保守の品質を「なんとなく対応している」状態のままにすると、いざ障害が起きたときに対応スピードを誰も保証できません。そこで重要になるのが、SLA(Service Level Agreement、サービス品質保証)です。
SLAは、保守の品質を具体的な数値で取り決めるものです。そのため、自社運用でも外注でも、目標水準を明文化しておくことが安定運用の前提になります。
SLAで定めるべき具体的な数値基準
SLAで定める代表的な指標は、稼働率と障害対応時間です。IT運用アウトソーシングの一般的な目安として、重大な障害では「初回応答15分以内、解決4時間以内」、通常レベルの障害では「応答2時間以内、解決8時間以内」といった水準が設定されます。
バックエンドが落ちればサービス全体が止まるため、応答時間と復旧目標時間を契約や運用ルールに数値で書き込んでおく必要があります。稼働率の水準感をつかむ参考として、行政が公開している基準が役立ちます。ある自治体の防災アプリでは、20万台規模の端末で安定稼働し、プッシュ配信は1分以内に全端末へ届き、画面のレスポンスは2秒以内という性能要件が定められていました。
さらに稼働率は「99.99%以上」、システム停止は年1回以内かつ累計停止時間1時間以内という極めて厳格な基準でした。すべてのアプリにここまで求める必要はありませんが、人命や事業の根幹に関わるアプリほど、求める稼働率を引き上げて設計すべきだという指針になります。
監視体制と契約形態の選び方
SLAを実際の運用に生かすには、それを支える監視体制が必要です。サーバーの応答時間やエラー率を常時計測し、閾値を超えたら自動で担当者に通知する仕組みを整えておけば、ユーザーから問い合わせが来る前に異常を察知できます。さらに、24時間365日のサービスであれば、夜間・休日の一次対応をどうするかも決めておかなければなりません。
自社で当番制を組むか、夜間だけ外部の監視サービスに委ねるかは、アプリの重要度とコストのバランスで判断します。外注する場合は、契約形態の理解も欠かせません。運用保守では、成果物の完成を約束する「請負契約」よりも、業務の遂行そのものを目的とする「準委任契約」が一般的です。
日々の監視や問い合わせ対応は明確な完成形がないため、準委任が適しています。一方で、機能追加や大きな改修が絡む場合は、その作業が保守の範囲内か別途見積もりかの境界線を、契約時にはっきりさせておく必要があります。この線引きが曖昧だと、後述する想定外の追加費用トラブルにつながります。
属人化を防ぐドキュメント整備と引き継ぎ
アプリ運用保守で最も見落とされやすく、かつ最も深刻なリスクが属人化です。特定の担当者しかアプリの仕様や運用手順を知らない状態では、その人が退職や異動でいなくなった瞬間に、保守が立ち行かなくなります。
属人化は、自社運用でも外注でも起こりうる問題です。そのため、ドキュメント整備とナレッジ共有によって計画的に予防しておく必要があります。
暗黙知が引き起こす引き継ぎトラブル
属人化の怖さは、ドキュメントに残りにくい「暗黙知」に潜んでいます。ある工場システムの事例では、手順書に書かれていない運用ノウハウが多数ありました。たとえば、「特定の順番で再起動しないと立ち上がらない」「月初だけ特別なバッチを手動実行する」「ある設定値は現場の判断でその都度変更する」といったものです。
担当者にとっては当たり前すぎて文書化されず、引き継ぎの段階で初めて致命的な落とし穴として表面化したのです。アプリでも同様のことが起こり、リリース手順や証明書・鍵の管理場所、ストアアカウントの権限設定など、担当者の頭の中だけにある情報は数多く存在します。特定環境でのみ実行する作業も、文書に残りにくいものです。
こうした情報を「言わなくてもわかるだろう」と放置すると、引き継ぎ時や緊急対応時に必ずつまずきます。そこで、日頃から作業のたびに手順を書き残し、暗黙知を形式知へ変換していく地道な習慣が、属人化を防ぐ最も確実な方法です。
整備すべきドキュメントと管理ポイント
最低限そろえておきたいのは、システム構成図とリリース手順書です。加えて、障害対応マニュアルと、アカウント・権限の一覧も必要です。構成図には、サーバーやAPI、外部サービスの連携関係を一枚にまとめておくと、新しい担当者が全体像をすぐにつかめます。
リリース手順書には、ビルドから審査提出、公開までの一連の流れと、つまずきやすいポイントを具体的に記載します。ドキュメントは、更新され続けてこそ役に立ちます。実態と乖離した古い手順書は、かえって誤った操作を招きます。
そこで、アプリの更新やOS対応のたびにドキュメントも見直す運用ルールを定めておくと、常に最新の状態を保てます。また、外注する場合は、契約終了やベンダー変更の際に、ドキュメントやソースコード、各種アカウント情報を確実に返却・引き継いでもらえるよう、契約段階で取り決めておきます。
セキュリティ対応とよくある失敗
運用保守を怠ると、アプリが古くなるだけでなく、セキュリティ上のリスクも広がります。特に、セキュリティ対策の放置は、情報漏洩やシステム改ざんといった企業の信用を揺るがす事態に直結します。
継続すべきセキュリティ保守
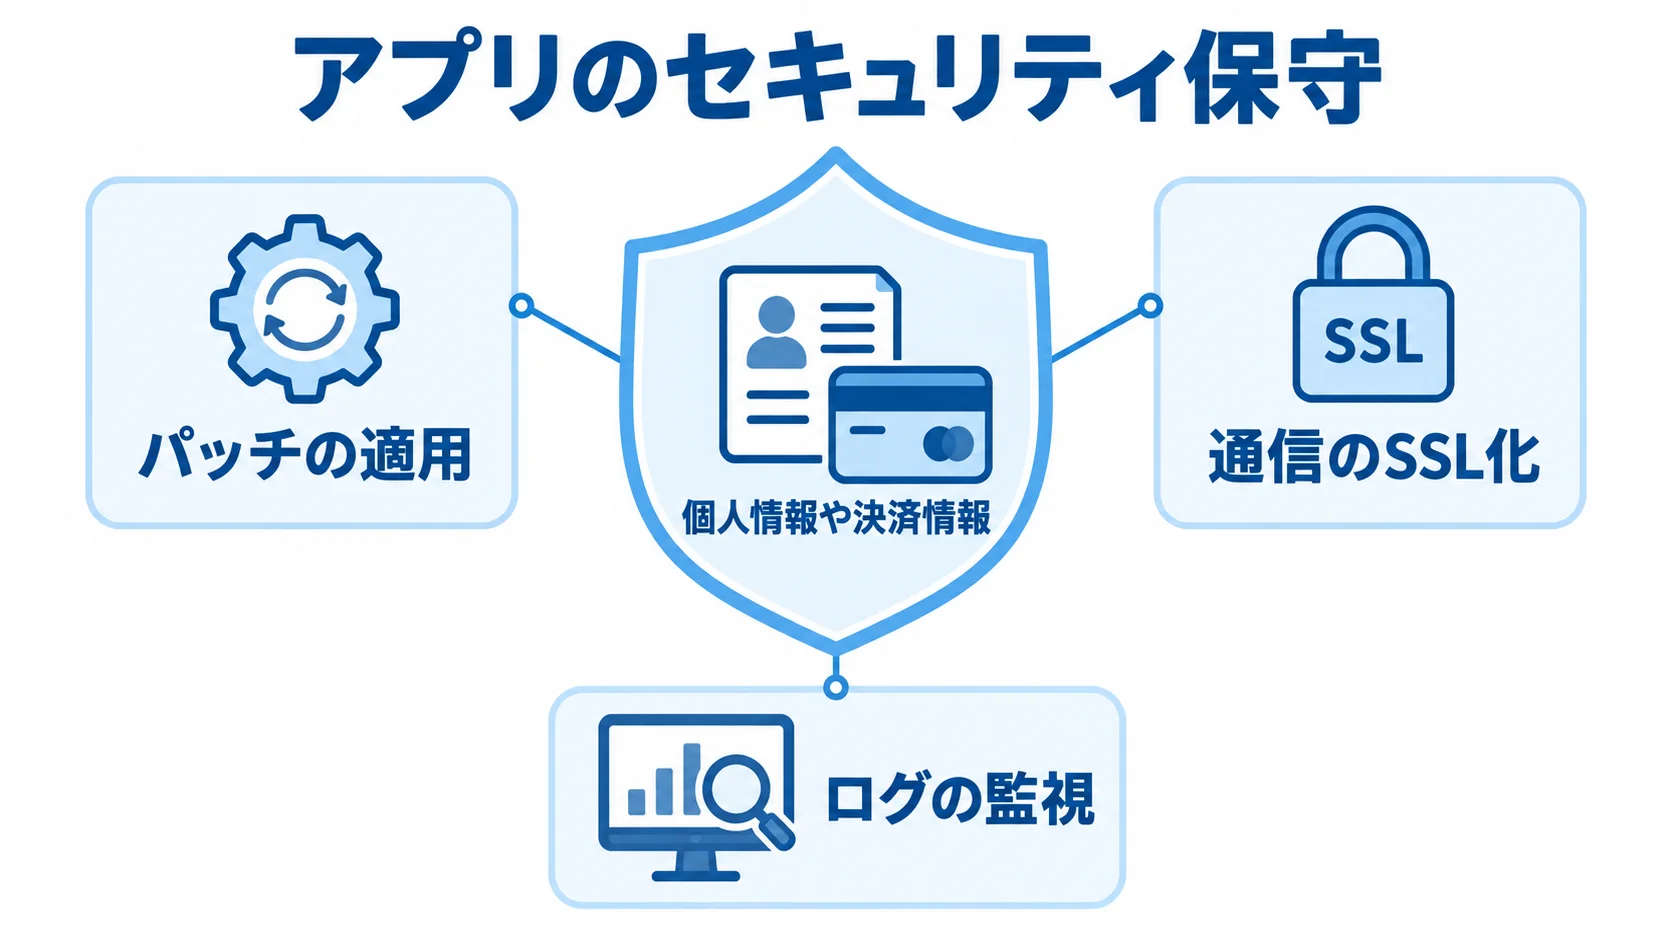
アプリのセキュリティ保守では、脆弱性が公表されたライブラリやSDKを更新し続けることが中心になります。アプリは多数のオープンソースライブラリを組み込んで作られており、どれか一つに重大な脆弱性が見つかれば、アプリ全体がリスクにさらされます。そのため、パッチが公開されたら速やかに適用し、更新版をリリースする体制を整えておく必要があります。
あわせて通信のSSL化、ログの監視、不審なアクセスの検知も日常的に行います。保守を放置した場合の実害は、現実に起こる問題です。たとえば、Webサイトの保守を怠った結果サーバーがハッキングされ、企業サイトが無関係なアダルトサイトの内容に書き換えられてしまった事例も報告されています。
アプリにおいても、個人情報や決済情報を扱う以上、適切なアクセス権限の管理と継続的なパッチ適用は最低限の責務です。そのため、ユーザーのデータを預かる立場として、セキュリティ保守を運用計画に必ず織り込んでおく必要があります。
よくある失敗パターンと回避策
アプリ運用保守で、よくある失敗の筆頭は「保守込み」という言葉の認識のズレです。発注側は軽微な機能追加も保守に含まれると思い込み、受注側は障害対応のみを保守と捉えている、というすれ違いが想定外の追加費用トラブルを招きます。この点について示唆的な裁判例があります。
ベンダーが見積工数を超過した分の報酬を請求した東京地裁の判決(平成24年4月25日)では、超過の原因がユーザー側の追加指示による場合に限り、ユーザー負担と判断されました。その結果、ベンダーの請求は一部しか認められませんでした。この事例が教えてくれるのは、保守の範囲と追加作業の扱いを契約時に明文化しておく必要がある、ということです。
保守費用の範囲と別途見積もりの範囲を曖昧にしたまま進めると、後々の費用負担をめぐって争いになりかねません。もう一つの典型的な失敗は、価格の安さだけでベンダーを選ぶことで、障害時の復旧が遅れ、結果的に機会損失のほうが高くつくケースも少なくありません。発注時の選定基準や契約のチェックポイントは、アプリ運用保守の発注・外注方法を解説した記事で詳しく整理しています。
内製と外注の判断と体制づくり
アプリ運用保守では、自社内製でやるか外部に委託するかが大きな判断になります。どちらにもメリットとデメリットがあるため、アプリの重要度、社内のエンジニアリソース、求められる対応スピードを総合的に見て決める必要があります。
内製と外注それぞれの向き不向き
内製の強みは、アプリの内部仕様を熟知したメンバーが対応するため意思疎通が速く、改善のサイクルを自社のペースで回せる点にあります。一方で、専任のエンジニアを確保し続けるコストがかかり、少人数だと属人化のリスクが高まります。担当者が一人辞めるだけで保守が回らなくなる事態は、小規模なチームほど起こりやすいものです。
外注の強みは、複数のエンジニアによる体制で属人化を避けやすく、24時間対応や専門性の高い障害対応を委ねられる点です。半面、アプリの仕様を理解してもらうまでに時間がかかり、コミュニケーションコストが発生します。
現実的な進め方としては、日常的な軽微な更新は自社で対応し、専門性の高い障害対応やOS追従は外注に任せるといった役割分担も有効です。そのうえで、対応範囲を絞ることでコストを抑えながら、いざという時の備えを確保できます。
外注から内製化への移行ロードマップ
立ち上げ期は外注で保守を回しつつ、中長期的に自社へノウハウを蓄積して内製化を目指す企業も増えています。この移行を成功させるには、計画的なロードマップが欠かせません。まず外注期間中から、ベンダーの作業内容を自社メンバーが横で学べる体制を作り、ドキュメントとして残してもらうことを契約に盛り込みます。
次に、軽微な作業から徐々に自社へ移管し、対応できる範囲を段階的に広げていきます。同時に、社内エンジニアの採用・育成計画も進める必要があります。一足飛びにすべてを内製化しようとすると、ノウハウが追いつかず品質が落ちるリスクがあります。
そこで、外注と内製を併走させる期間を十分に設け、知識移転の完了後に比重を移すのが安全です。こうした段階的な移行は、長期的に見れば保守コストの削減と、外部依存からの脱却という二つのメリットをもたらします。各パターンを横断的に把握したい場合は、アプリ運用保守の完全ガイドもあわせて参考にしてください。
まとめ
アプリ運用保守は、循環するライフサイクルで進めるものです。OS更新への追従とストア審査への対応、クラッシュ監視と緊急アップデートが、その循環を形づくります。Webシステムと違って自社の都合ではコントロールできない外部要因が多く、計画的に年間のスケジュールへ組み込んでおくことが安定運用の前提になります。
クラッシュ監視へのAI活用など、効率を高める新しい手法も積極的に取り入れたいところです。あわせて押さえたいのは、SLAによる品質の数値化、属人化を防ぐドキュメント整備、セキュリティパッチの継続適用です。
加えて、「保守込み」の認識ズレを防ぐ契約の明文化も、トラブルを未然に防ぐ鍵となります。内製と外注のどちらを選ぶにせよ、対応範囲を明確にして、将来の内製化まで見据えた体制づくりを進めることが、安定したアプリ運用につながります。本記事を出発点に、自社のアプリに最適な保守の進め方を設計していただければ幸いです。
アプリ運用保守の相談前には、スマホアプリ開発の完全ガイドブックと【2026年最新版】AI駆動開発の完全ガイドブックをご覧ください。
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。