
保守開発の発注は、まず現行システムを整理し、次にRFPで提案を比べて契約条項を固めます。その後、引継ぎと紛争への備えを経て、発注後のベンダー管理へ進みます。
保守では、契約・ドキュメント・責任分界の設計が成否を分けます。全体像は保守開発の完全ガイドもあわせてご参照ください。
▼関連記事
・保守開発の完全ガイド
Webサービス開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「Webサービス開発の完全ガイドブック」で詳しく解説しています。
- 発注前準備:現行システムの棚卸しと最低限の準備
- 契約設計:RFP、SLA、責任分界、賠償条項の設計
- 引継ぎ:旧ベンダーからの引継ぎと、セキュリティを保った並走
- 紛争対応と管理:契約、紛争時の対応、継続的な管理サイクル
保守開発の発注前に整理すべき前提条件
保守開発の発注で多い失敗は、現状把握が曖昧なまま見積もり依頼を出してしまうことです。現行システムの構成・運用ルール・属人化箇所を洗い出さないと、応募した保守ベンダーは正確な見積もりを出せません。その結果、契約後に「想定外の追加費用」が頻発します。
発注前に最低限整理しておくべき情報は、現行システムの把握と、属人化リスクの洗い出し、中小企業向けの最低限ラインです。
現行システム棚卸しと属人化リスクの洗い出し
発注の出発点は、現行システムの構成と運用実態を発注者側で正確に把握することです。整理する情報は、サーバー構成図、ミドルウェアとOSのバージョン、データベース設計です。加えて、外部連携先、定期バッチの一覧、月次・年次の運用イベントカレンダーも必要になります。
情シス担当者が1名しかいない、または前任者の退職で誰も全体像を把握していない企業では、まず社内ヒアリングと現行ベンダーへの情報提供依頼から着手することになります。そのうえで、「この処理はAさんに聞かないと分からない」「この設定は退職した前担当者しか知らない」といった箇所をリストアップし、新ベンダーへの引継ぎ時に重点的に補完する領域を特定します。
属人化チェックでは、運用手順書の有無、障害対応の文書化、定期作業の自動化、独自スクリプトや独自ツールの有無の4点を確認します。現行ベンダーの資料が手元にない場合は、契約書を確認して納品を請求します。請負契約なら設計書や運用手順書は原則として発注者の資産です。一方で準委任契約は作業ベースの契約となり、ドキュメント整備が契約に含まれていないことも多いため、現契約の条項を必ず読み返してください。
中小・情シスゼロ企業のための「最低限ライン」
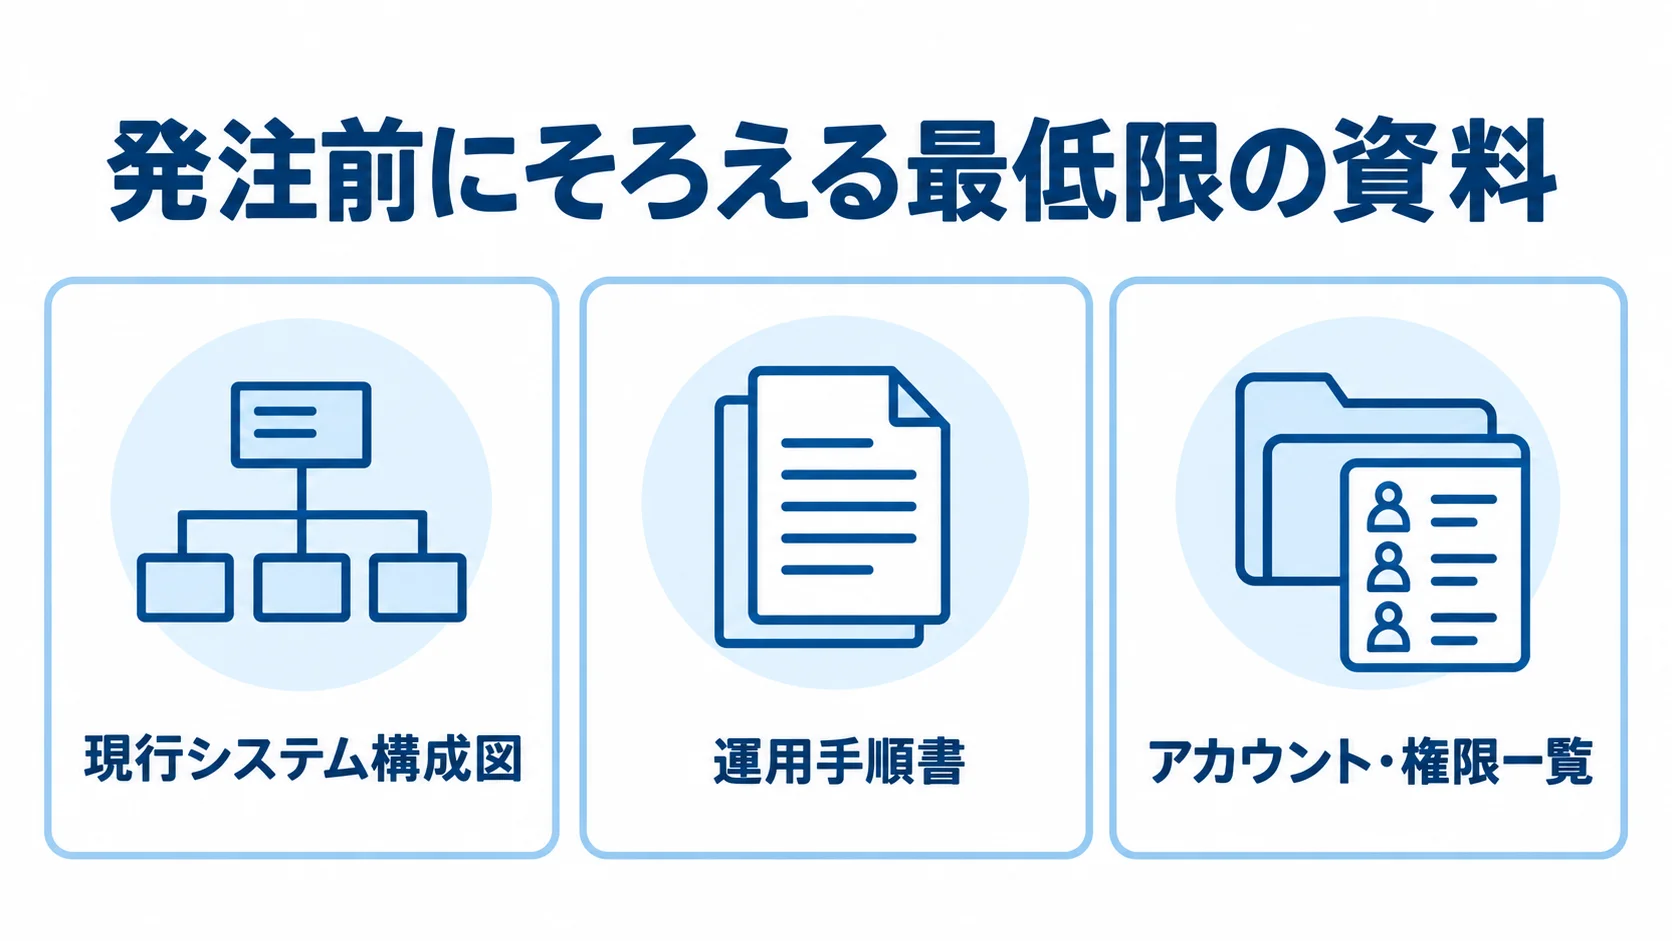
RFPのフルセット作成、厳密なSLA設計、マルチベンダー化は、専任IT部門を持つ大企業向けの理想形です。情シス担当者がいない、または1〜2名で全社を見ている中小企業では、「最低限ライン」に絞って準備するのが現実的です。絶対に揃えるべきドキュメントは3点で、現行システム構成図、運用手順書、アカウント・権限一覧です。
構成図はインフラ・データベース・外部連携を1枚絵にしたもの、運用手順書は月次・障害対応・バックアップの最低限の手順をまとめたものです。アカウント・権限一覧は、誰がどのシステムにどの権限でアクセスできるかを示します。設計書がなくても、この3点があれば新ベンダーは概算見積もりと初期対応ができ、揃わなければ見積もりが大きく上振れし、引継ぎ期間も2〜3倍に膨らみます。
必ず契約書に盛り込む条項は3点で、ソースコード・ドキュメント開示(保守期間中いつでも請求可能)、稼働率・復旧時間の最低保証(SLOレベルでも数値化)、契約解除時の引継ぎ協力義務(解約後の並走期間と協力範囲を明記)です。この3条項が無いと、乗り換えの際にベンダーロックインの典型パターンに陥ります。法務部がない企業でも、この3点はテンプレートに沿って必ず追記してください。
保守開発のRFP(提案依頼書)作成方法
RFP(提案依頼書)は、ベンダーから精度の高い見積もりと提案を引き出すための最重要文書です。新規開発のRFPとは異なり、保守開発のRFPは「既存システムの引き継ぎ要件」と「継続的な運用品質要件」を中心に組み立てます。
曖昧なRFPを出すと、ベンダーは「想定リスク」を上乗せして見積もるため、コストが必要以上に高くなります。
RFPに必ず盛り込むべき必須項目
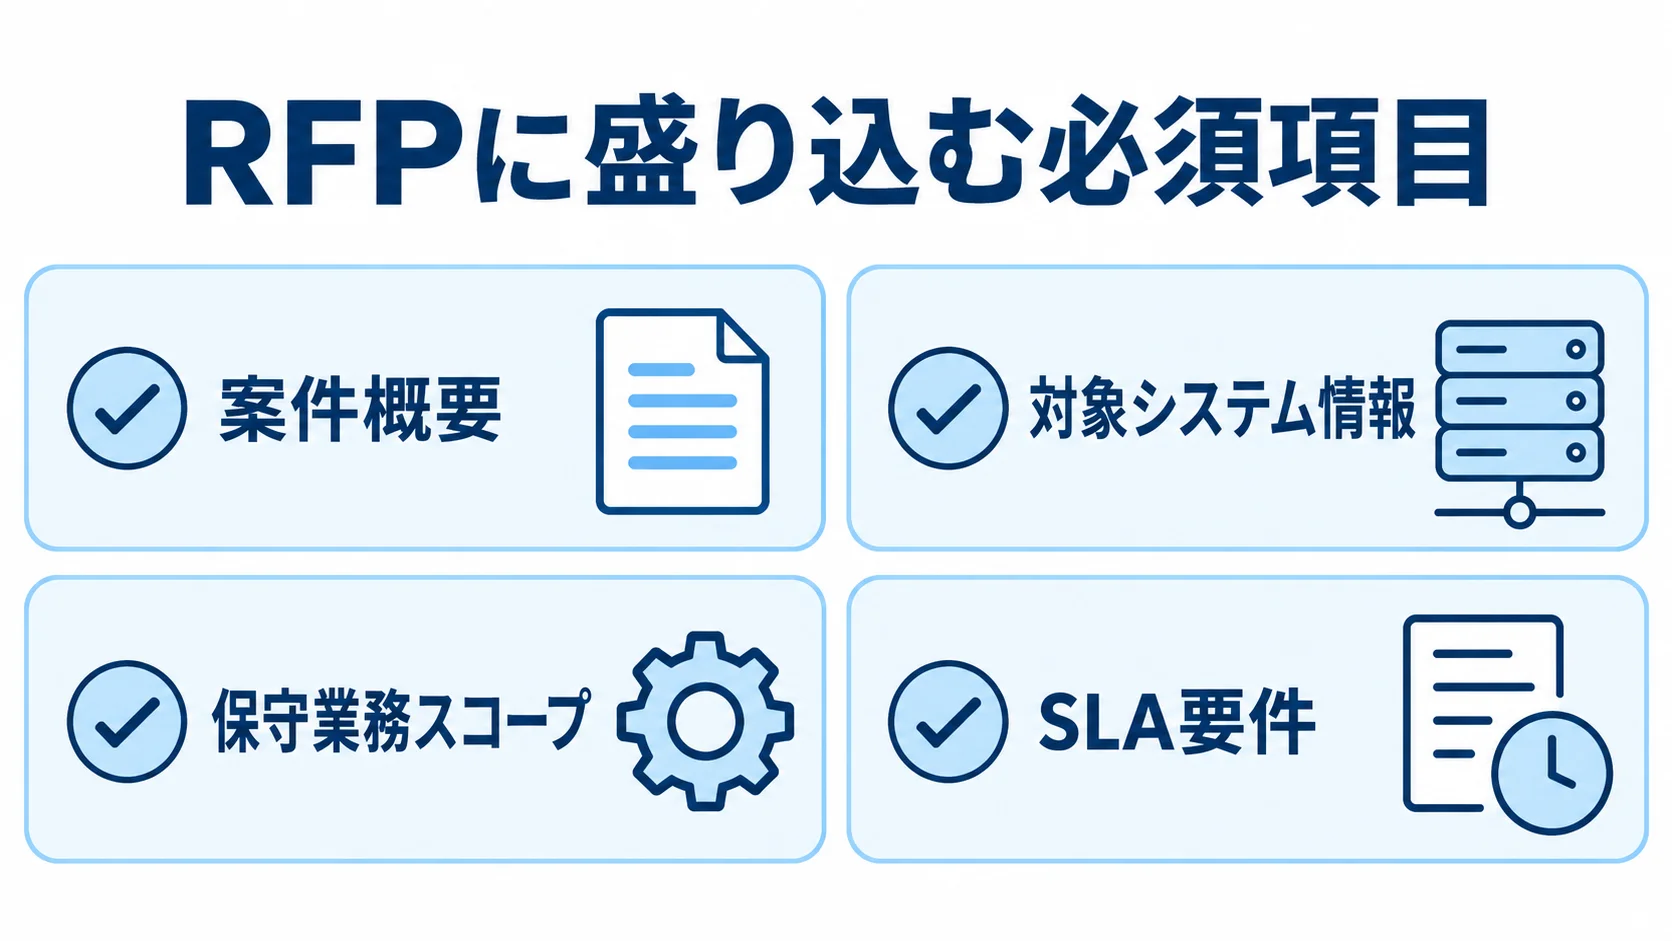
RFPに必ず含める項目は、案件概要、対象システム情報、保守業務スコープ、SLA要件の4つです。残る提出物、スケジュール、契約条件も、具体的に書くほど比較しやすくなります。
案件概要では、発注の背景(現行ベンダー満了・乗り換え・新規・体制強化など)を明示します。背景を書かないと、ベンダーは案件の温度感を測れず、提案の熱量が下がります。
提出物では、見積もりの内訳を求めます。内訳は、月額基本料、スポット対応単価、初期費用、引継ぎ費用の分離の4つです。あわせて、体制図、類似案件実績、SLA達成実績も求めます。
- 対象システム情報:サーバー構成と外部連携先のほか、OS、ミドルウェア、データベース、主要言語・フレームワーク、想定アクセス数、データ量を示す
- 障害・ヘルプデスク:障害対応、ヘルプデスク対応
- 保守作業:定期メンテナンス、セキュリティパッチ適用、機能改修(小規模)
- 監視・報告:インフラ監視、定期報告会
- 選定基準:技術力、コスト、体制安定性、コミュニケーション能力の4軸で点数化する
保守業務スコープは特に注意深く書き、上記の各業務について、対応時間帯、対応SLA、月間想定件数、除外事項を明記します。スコープ外を書かないと、「すべて含む」と解釈されてリスク料金を上乗せされるか、「含まない」と解釈されて後から追加見積もりが発生します。
なお、NDA締結を前提に、詳細は別添資料にしても問題ありません。
マルチベンダー化を前提にしたRFP設計
1社にすべてを依存すると、ロックインのリスクが高まります。そこで、RFPでは「インフラ保守」「アプリケーション保守」「ヘルプデスク」「セキュリティ運用」のように業務領域を分割し、それぞれ別ベンダーへ発注できる前提で書きます。1社包括契約とどちらが安いかは別途比較し、分けられる構造のまま見積もりを取れば、後から領域別の入れ替えが容易になります。
マルチベンダー化を技術的に支えるのは、領域間のインターフェース仕様の明文化です。アプリケーション保守とインフラ保守の責任分界点は「API/ログ/監視メトリクス」の層で切り分け、障害発生時のログアクセス権や監視ダッシュボードの相互参照を契約書に書き込みます。マイクロサービス構成なら、サービス単位で保守ベンダーを分けることも現実的です。
マルチベンダー化のデメリットは、領域をまたぐ障害で責任の押し付け合いが起きやすい点です。これを防ぐため、「インシデント対応の指揮系統」と「原因切り分け費用の負担ルール」をRFP段階で明文化します。原因が特定ベンダーにあると確定するまでは、各社が無償で初動対応に協力する義務を負わせる条項が現実的です。
声がけするベンダー数と相見積もりの進め方
相見積もりは3〜4社が適正です。2社以下では比較ができず社内の合意形成が難しくなり、5社以上では選定工数が膨らんでベンダー側の提案の質も落ちます。3〜4社の内訳は、現行ベンダーまたは大手SIer1社、中堅システム会社1〜2社、専門特化ベンダー1社を組み合わせるとバランスが取れます。
声がけ前は、同業界での保守実績、他社製システムの引継ぎ実績、SLA達成率の公表を確認します。加えて、24時間365日対応の有無と、最低3期分の財務情報で業績の安定性も見ます。特に他社製システムの引継ぎ実績の件数は移管失敗リスクの低さに直結し、少ないベンダーは後から追加費用を請求してくる傾向があります。
提案の期間は最低3週間〜1ヶ月で、短すぎるとベンダーが十分な現状調査をできず、テンプレ的な提案しか返ってきません。長すぎるとプロジェクト全体に影響するため、3〜4週間が現実的な落としどころです。期間中は質疑の窓口を1本化し、回答を全社へ展開して公平な比較条件を保ちます。
SLA設計と責任分界・賠償条項の実務
SLA(サービスレベルアグリーメント)は保守契約の中核です。「稼働率99.9%」「障害一次回答1時間以内」といった数値目標を契約書に盛り込み、未達時のペナルティを規定します。
SLAが曖昧な契約では、トラブル時にベンダーを追及しにくくなり、発注者側の損失が拡大します。
SLAとSLOの使い分けと定型約款リスク
SLAは契約とペナルティを伴うもの、SLOは事業者側の目標値で、両者は明確に区別される概念です。発注者はSLAで縛りたい一方、ベンダーはSLOにとどめたい立場になりがちです。SLAの目安は、稼働率で業務システムなら月間99.5%、ECサイトなど停止が売上に直結するものは99.9%以上です。重大障害の一次回答は15〜30分以内、復旧目標時間(RTO)は2〜8時間が一般的なレンジです。
中小規模の保守案件では、SLOベースで合意しつつ、月末締め日など特定の重要業務時間帯のみSLAを設定するハイブリッド方式が現実的です。サイボウズはSLOを採用しつつ、「連続24時間単位での返金保証規定」を併用する形で実運用しています。なお、Amazon S3は月間稼働率95%を下回ると「100%返金」を明記しており、サービス特性に応じた数値設計が必要です。
SLAに「稼働率〇〇%未満で利用料の〇〇%返金」といった条項を入れると、民法548条の2第1項の「定型約款」として扱われる可能性があります。変更時はインターネット周知などの法的要件を満たす必要があるため、メール通知に加えて自社サイトでの公示と個別通知を組み合わせるのが安全です。
責任分界点と賠償上限の交渉相場
責任分界点は、障害やセキュリティインシデント発生時に、どこまでがベンダーの責任かを線引きするものです。例えば「アプリケーション層はベンダー、OS以下のインフラはクラウド事業者、利用者の操作ミスは発注者」のように層別に整理し、グレーな部分は契約締結前に明文化して、SLA違反時に揉めないようにします。セキュリティインシデント発生時の責任分担は、特に注意が必要な領域です。
賠償上限は、ベンダーが負う損害賠償責任の上限額を契約書で定める条項です。相場は「月額利用料の1〜3ヶ月分」が一般的で、データ消失や情報漏洩など重大な過失がある場合に限り「月額の6〜12ヶ月分」か「個別協議」とするケースが多いです。
無制限賠償を求めるとベンダーが契約を拒否するか見積もりを大幅に上乗せするため、現実的な線で合意します。情報漏洩で「数千万円の損害賠償」に発展した実例もあり、上限を低くしすぎると発注者のリスクが極端に大きくなります。ベンダーにはサイバー保険加入を求め、発注者も自社で保険に入って上限超えを補う二重防御が望ましい運用です。
ソースコード開示条項とエスクロー
保守契約で最も見落とされやすく、後から最も深刻な問題に発展するのが、ソースコードの取り扱い条項です。請負契約のソースコードは原則として発注者の資産ですが、明記がないと「ベンダーの著作物」と主張されるトラブルが頻発します。そのため、開発時の契約まで遡って著作権の帰属を確認し、必要なら再交渉してください。
契約書に盛り込むべきは4点で、著作権の帰属(発注者帰属を明記)、引き渡しの時期と方法、保守期間中のアクセス権、契約終了時の一式引き渡しです。引き渡しはリポジトリへのアクセス権付与かZIP納品、アクセス権はGit/SVNへの常時アクセスか月次バックアップが選択肢になります。これらを明文化すると、ベンダー乗り換え時の障害を大幅に減らせます。
ベンダーが独自フレームワークを使い「コア部分は開示できない」と主張するなら、ソースコードエスクローを検討します。エスクローは第三者機関にソースを預け、倒産や契約違反など特定の条件時だけ開示される仕組みで、年間数十万円程度でも重要なシステムでは保険として有効です。オープンソースでも著作権が帰属したままだとロックインに陥るため、帰属を必ず確認してください。
旧ベンダーからの引継ぎと並走期間の設計
他社製システムの保守を引き継ぐ際の最大の難所は、旧ベンダーから情報を円滑に移すことです。引継ぎ期間は一般に1ヶ月半〜10ヶ月で、平均的には3〜6ヶ月を見込むのが現実的です。
旧ベンダーが非協力的だと期間はさらに延びるため、解約交渉の段階から「波風を立てない伝え方」を意識する必要があります。
並走期間は1〜3ヶ月が標準的で、並走中は障害対応を新ベンダー主体で行い、旧ベンダーは後方支援に回ります。並走期間の目的は、運用ノウハウの暗黙知を新ベンダーが実体験を通じて吸収することです。
月次バッチや年次の決算処理など、特定の時期にしか発生しない作業がある場合は、その時期を必ず並走期間に含めるよう調整します。並走費用は、旧ベンダーへの月額の30〜50%程度の追加コストが目安です。
波風を立てない解約交渉トークと並走期間
旧ベンダーへの解約通告は、引継ぎ協力を確実に得るために細心の注意が必要です。「対応が遅い」「費用が高い」と不満をストレートに伝えると、感情的なしこりが残り、引継ぎが滞ります。代わりに「社内の方針変更により保守体制を見直すことになりました」「内製化の取り組みを始めることになりました」など、中立的で自社都合を強調する言い回しを使うのが実務的なコツです。
解約通告は、契約満了の3〜6ヶ月前が望ましいです。短すぎると引継ぎ期間を確保できず、長すぎると旧ベンダーのモチベーションが下がります。通告と同時に、引継ぎ協力を「有償の追加業務として正式に発注」することを提案すると、旧ベンダーにとっても収益機会となり、協力姿勢を引き出しやすくなります。並走費用は、旧ベンダーへの月額の30〜50%程度の追加コストが目安です。
引継ぎ業務の見積もりは、RFP段階で新旧両方のベンダーから取り、相場感を把握しておきます。並走期間は1〜3ヶ月が標準的で、並走中は障害発生時の対応を新ベンダー主体で行い、旧ベンダーは後方支援に回ります。並走の目的は、運用ノウハウの暗黙知を新ベンダーが実体験を通じて吸収することです。月次バッチや年次の決算処理など、特定の時期にしか発生しない作業は、その時期を並走期間に必ず含めます。
アカウント引継ぎセキュリティの盲点
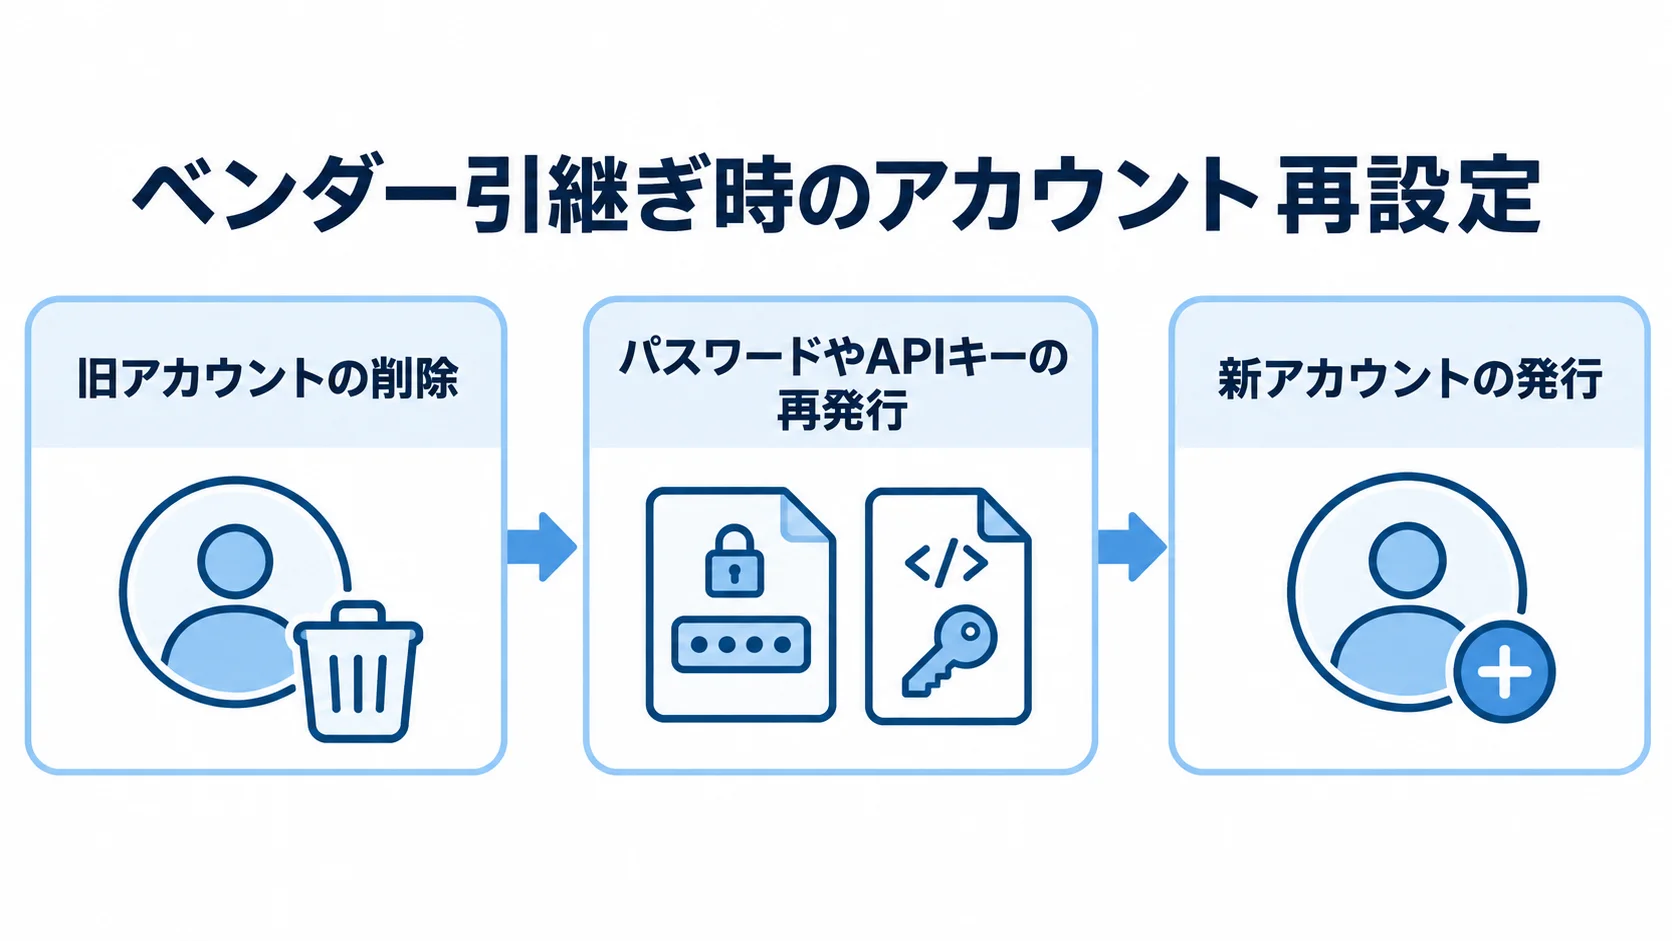
ベンダー乗り換え時に最も見落とされがちなのが、アカウント・権限の引継ぎです。新ベンダーへの権限付与だけを行い、旧ベンダー関係者のアクセス権を取り消し忘れると、退職者や離脱メンバーがアクセスできる状態が残ります。各項目は、旧アカウントの削除、パスワードやAPIキーの再発行、新アカウントの発行の順に実施します。
実際にこのパターンで内部不正アクセスや情報漏洩が発生した事例もあるため、引継ぎ時には全アカウントの棚卸しと再設定を必ず行います。チェックリストは8カテゴリで、SSH/RDPやDB接続、クラウドコンソール(AWS/Azure/GCP)のIAMユーザー、Gitのアクセス権を含みます。監視・チケットツール、VPN、業務システムの管理者、外部API認証情報も全て洗い出します。
特に注意すべきは、ハードコードされた認証情報です。古いシステムではDB接続情報やAPIキーがソースコードに直接書かれ、旧ベンダーの資格情報が有効なまま使われることがあります。引継ぎを機に、AWS Secrets ManagerやHashiCorp Vaultなどのシークレット管理ツールへ移行し、認証情報をソースコードから分離する作業を計画に含めることを強く推奨します。
紛争時の法的エスカレーションとリバースエンジニアリング
旧ベンダーがソースコード開示を拒否する、ドキュメントの引き渡しに応じない、過大な解約金を請求してくるなど、引継ぎ時に紛争が起きるケースは少なくありません。
穏便な交渉で解決しない場合に備えて、法的エスカレーションの選択肢と段階を理解しておくことが重要です。
弁護士相談・第三者仲裁・訴訟の3段階
紛争が顕在化したら、社内対応の段階から法務専門家の関与へ早期に切り替えます。第1段階はIT分野に強い弁護士への相談で、一般的な民事弁護士ではなく、ソフトウェア契約・著作権・SLA紛争の実績がある弁護士を選びます。弁護士費用の目安は、相談料が1時間1〜3万円、正式に介入を依頼する場合の着手金が30〜100万円です。
第2段階は、ITコーディネータ協会や日本仲裁人協会などの第三者機関による仲裁・あっせんです。専門知識を持つ仲裁人が調整するため、訴訟より時間と費用を抑えられ、技術的論点のある紛争に適しています。仲裁費用は紛争金額で変動しますが、訴訟の半分以下で済むケースが多く、仲裁合意条項を契約書に入れておくと移行がスムーズです。
第3段階は訴訟で、ソースコードの著作権帰属、契約不履行による損害賠償、SLA違反による返金請求などが主な争点です。地裁で平均1〜2年、控訴審を含めると3〜5年かかり、裁判費用で数百万〜数千万円に及ぶため、最終手段と位置づけます。訴訟を視野に入れた段階では、やり取りの文書化を徹底し、メール・チャット・議事録・契約書改訂履歴を証拠として保管します。
最終手段としてのリバースエンジニアリング
旧ベンダーが非協力的で、ドキュメントもソースコード(または最新のソースコード)も入手できない場合は、最終手段としてリバースエンジニアリングを行います。稼働中のシステムのバイナリやデータベース構造、APIレスポンスなどから設計書を逆生成する作業で、第三者のエンジニアリング会社へ依頼するのが一般的です。システム規模に応じて数百万〜数千万円の費用がかかります。
実施の判断は、現状維持コストとリバース費用の回収期間を試算して行います。例えば、リバース費用が500万円、移管で月額保守費が30万円下がるなら、約17ヶ月で投資を回収できます。3〜5年のスパンで見れば十分にペイするケースが多く、ロックインが長期化する前に決断するほうが総コストを下げられます。
法的には、自社で保有するソフトウェアのリバースエンジニアリングは、契約上の制限がなければ原則として可能です。ただし、独自フレームワークや外部ライブラリは、ライセンス条項で禁止されている場合があるため、事前に弁護士に確認します。OSS部分は自由に解析できますが、GPLなど一部のライセンスでは派生物の開示義務が生じる点に注意してください。
契約形態の選択とスポット契約活用
保守開発の契約形態は、請負契約、準委任契約、ラボ型契約の3つが代表的です。それぞれメリットとデメリットが異なるため、業務の性質に応じて使い分けると、コストの最適化と品質確保を両立しやすくなります。
年間契約とスポット契約を組み合わせる方法も、コスト削減の選択肢になります。
請負・準委任・ラボ型の使い分け
請負契約は、成果物の完成責任をベンダーが負う契約で、機能改修や年次の大型アップデートなど成果物を明確に定義できる業務に向いています。瑕疵担保責任があるため、納品後の不具合も一定期間はベンダーが無償で対応する義務を負います。一方で、契約時にスコープを厳密に決める必要があり、変更が生じると追加見積もりになる柔軟性の低さがデメリットです。
準委任契約は、業務の遂行自体を委託する契約で、月次の障害対応や運用作業など成果物を定義しにくい業務に向いています。ベンダーは善管注意義務を負うものの、成果物の完成責任は負いません。スコープ変更には柔軟に対応できる反面、品質の担保は契約書とSLAでしっかり規定する必要があります。
ラボ型契約は、請負と準委任の中間に位置する第3の選択肢です。6ヶ月〜1年単位で専任チームを確保し、仕様変更が頻繁な保守やアジャイルで機能追加を続けたいシステムに適しています。見積もりの手間が省け、業務知識の蓄積で生産性が上がる一方、稼働率が低い月も固定費を払う必要があります。
年間契約からスポット契約への切替判断
利用頻度が低いシステムや、安定稼働していてほぼ障害が起きないシステムは、年間保守契約をスポット契約(必要時のみ依頼する従量制)へ切り替えると、コストを削減できる場合があります。判断基準は、過去2〜3年の月次対応件数とスポット時の単価試算です。月の対応が0〜1件で年間でも10件未満であれば、切替を検討する価値があります。
スポット契約のリスクは、緊急時の対応優先度が下がる点です。年間契約の顧客が優先されるベンダーが多く、重大障害時に「来週まで手が空かない」事態も起こり得ます。これを回避するため、「月◯時間まで優先対応」「重大障害は24時間以内に着手」といった最低限のSLAを契約書に盛り込むのが望ましい設計です。
年間契約とスポット契約のハイブリッド運用も有効です。ミッションクリティカルなコアシステムは年間契約で安定運用し、利用頻度の低い周辺システムはスポット契約にする棲み分けで、全体の保守費を最適化します。実際に、年間保守費1,200万円の群を見直し、コア700万円の年間契約と周辺のスポット想定200万円で合計900万円とし、年間300万円削減した例もあります。
発注後の継続的なベンダーマネジメント
契約後も発注者側で継続的にベンダーを管理しないと、品質低下、コスト増、再ロックインのリスクが表面化します。
月次・四半期・年次の3つのサイクルでベンダー管理を仕組み化すると、長期的に健全な発注関係を保ちやすくなります。
月次・四半期・年次の管理サイクル
月次サイクルでは、対応件数、対応時間、SLA達成率、未解決チケット一覧、コスト実績をベンダーから報告させ、定例会議で共有します。SLA未達があれば、原因分析と再発防止策を提示してもらいます。月次定例は30〜60分の短時間で運用し、双方の負担を最小限にとどめるのがコツです。
四半期サイクルでは、運用改善提案のレビューを行います。AIOpsやSREの導入による自動化、監視ツールの見直し、不要処理の削減など、保守費を段階的に下げる提案をベンダーから出させる仕組みを契約書に盛り込みます。「改善提案を四半期に最低1件提出する」義務を課すと、現状維持にとどまらない積極的な保守体制を維持できます。
年次サイクルでは、契約条件の見直しと業務範囲の再定義を行います。実際の対応件数と契約範囲がずれていれば契約改定を提案し、不要なスコープを削って必要なものを追加します。年次の見直し時には、市場の保守費相場と自社の保守費を比べて適正かを検証し、他社の参考見積もりを取っておくと交渉の根拠になります。
再ロックインを防ぐドキュメント自社保管ルール
苦労してベンダーを乗り換えても、数年後に再びロックイン状態に陥る失敗は少なくありません。これを防ぐには、契約開始時からドキュメントとソースコードを発注者側で常時保管するルールを徹底します。具体的には、最新のドキュメント、ソースコード、DBスキーマを、社内サーバーや発注者管理のクラウドへ毎月自動転送します。
ドキュメントの更新ルールも契約に明記し、改修やインフラ変更のたびにドキュメント更新を作業に含め、検収条件にも加えます。コードは更新したのにドキュメントが古いままだと、数年後には実態と乖離した役に立たない資料になります。社内のドキュメント保管担当を1名以上任命し、最新性を定期的にチェックする運用も有効です。
ベンダー任せにせず、発注者側で常に最新のシステム情報を把握している人を1名でも持つことが、再ロックインの根本的な防止策になります。担当者の退職に備えて、引継ぎマニュアルも別途整備しておくことが望ましい運用です。
まとめ
保守開発の発注は、新規開発以上に発注者側の準備とマネジメントが成否を分けます。
発注前には、現行システムの棚卸し、属人化箇所の洗い出し、最低限ドキュメント3点の整備を進めます。RFPでは、マルチベンダー化を見据えた業務分割と必須項目8カテゴリを盛り込みます。そのうえで、SLA・責任分界・賠償上限の交渉相場を踏まえて契約条項を組み立てます。
ソースコード開示条項とエスクローを併用すると、将来のベンダー乗り換え時の障害を最小化できます。
旧ベンダーからの引継ぎでは、波風を立てない解約交渉、1〜3ヶ月の並走期間、アカウント・権限の全棚卸しと再設定という3つの実務を確実に進めることが重要です。
紛争が起きた場合は、IT分野に強い弁護士相談、第三者仲裁、訴訟の3段階で順に検討します。最終手段としてリバースエンジニアリングという選択肢を持っておくと、ロックイン状態が長期化するリスクを抑えられます。
契約形態は請負・準委任・ラボ型を業務性質に応じて使い分け、年間契約とスポット契約を組み合わせてコストを最適化します。
発注後は月次・四半期・年次の管理サイクルでベンダーマネジメントを続け、ドキュメントとソースコードを自社で保管するルールを徹底します。これにより、再ロックインを防げます。
中小・情シスゼロ企業でも、「最低限ライン」のドキュメント3点と契約条項3点を押さえれば、健全な発注関係を築けます。
本記事の内容を社内の発注プロセスに組み込み、長期的に安定した保守体制を実現してください。
RFP作成前に、Webサービス開発の完全ガイドブックと【2026年最新版】AI駆動開発の完全ガイドブックをご活用ください。
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。