
マッチングサイトの運用保守は、契約範囲や通報対応の水準を先に決め、契約形態と責任の分担を固めてから、ベンダーを選んで発注します。
マッチングサイトは、会員の個人情報や24時間体制での通報・違反対応を抱えるため、契約範囲、通報対応のスピード、個人情報の責任を契約段階で詰めておく必要があります。
Webサービス開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「Webサービス開発の完全ガイドブック」で詳しく解説しています。
- 運用と保守の範囲:マッチングサイト固有の業務を含めて整理
- 保守範囲とSLA:契約形態と裁判例の教訓
- 責任分界:個人情報、位置情報、スクレイピング対策
- 外注の実務:ベンダー選定、契約、移行、引継ぎ
マッチングサイト運用保守を外注する前に押さえる全体像
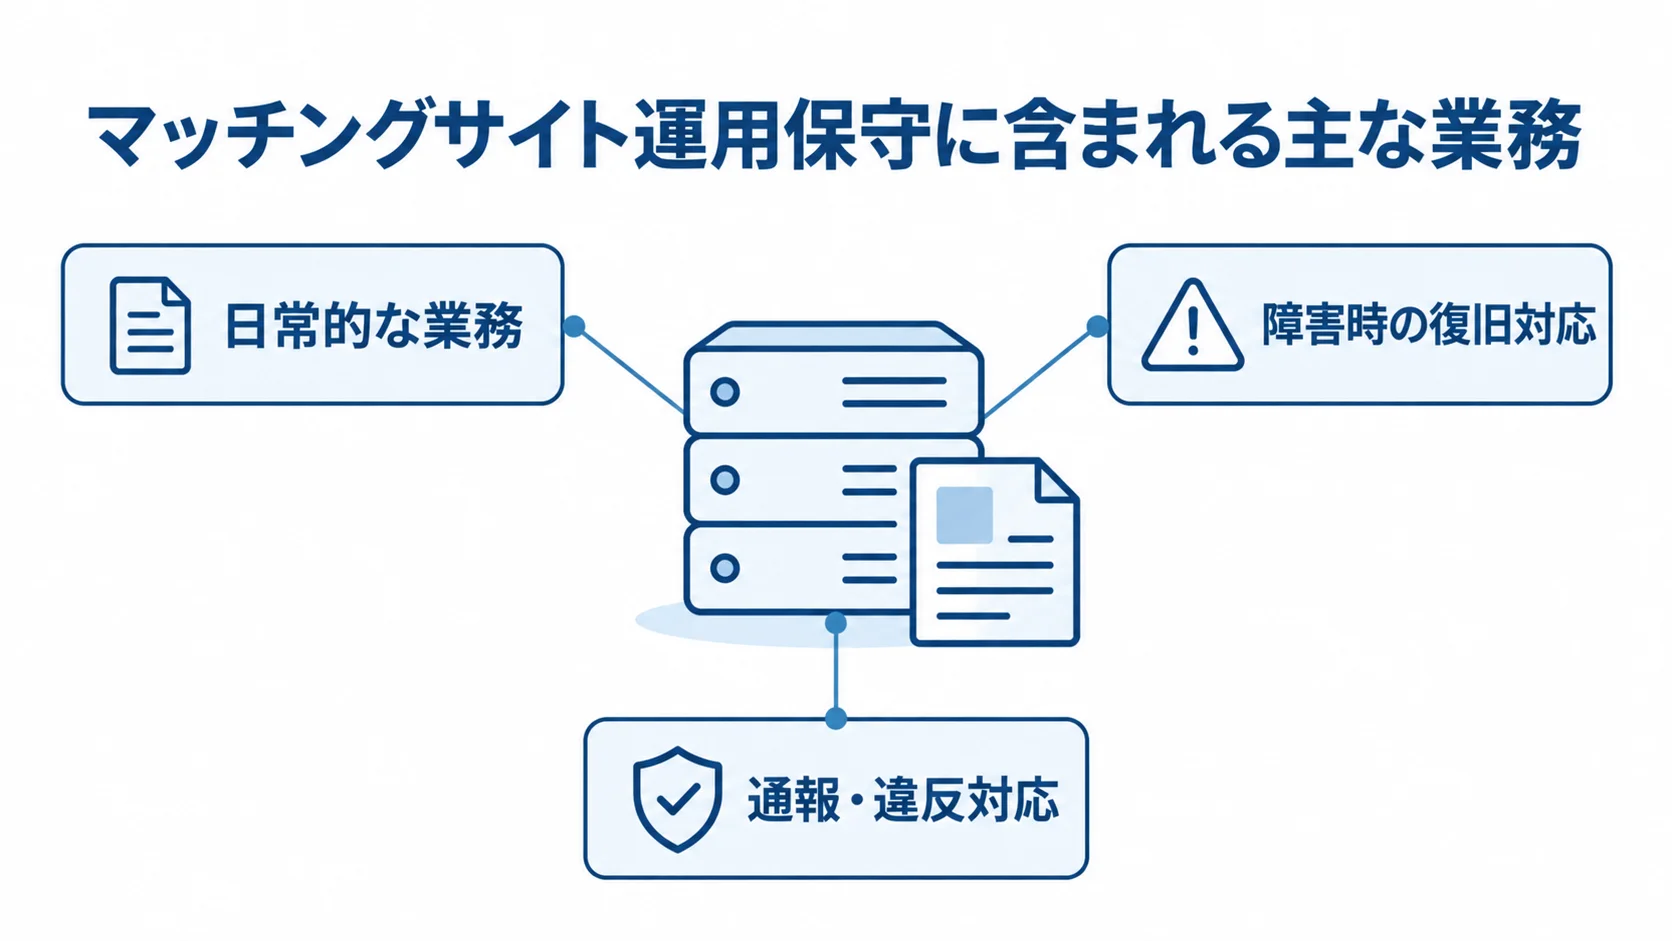
外注を考える前に、「運用」と「保守」がそれぞれ何を指すのか、マッチングサイト特有の業務がどこに含まれるのかを整理しておきます。ここが曖昧なまま発注すると、「思っていた業務が契約範囲外だった」という認識のズレが必ず生じます。
運用と保守の違いとマッチングサイト固有の業務
「運用」とは、システムを安定して動かし続けるための日常的な業務で、サーバーの稼働監視、データのバックアップ、アクセス状況の確認などが該当します。一方、「保守」は、障害時の復旧対応やOSやプラグインのアップデートなど、システムを正常な状態に維持・改善するための作業を指します。また、セキュリティパッチの適用や機能改修も保守に含まれます。
マッチングサイトでは、一般的な運用保守に加えて、固有の業務が大きな比重を占めます。具体的には、会員からの通報(迷惑行為・なりすまし・規約違反など)への対応フローと、悪質ユーザーの検知・アカウント停止があります。そのほか、マッチングロジックの調整・改善や、個人情報・位置情報の安全管理も含まれます。
これらは運用とも保守とも切り分けにくいグレーゾーンにあるため、外注時には特に明確な定義が求められます。たとえば「通報があったユーザーの調査」は、システム監視の延長としての運用業務とみるか、カスタマーサポート業務とみるかで、ベンダーによって解釈が分かれます。発注前にこの境界を文書で確定させないと、リリース後に「それはうちの契約範囲ではありません」と断られ、自社対応に追われかねません。
内製と外注を判断する基準
運用保守を外注するか内製で抱えるかは、自社のITリソースと事業フェーズで判断します。社内に専任のエンジニアがおらず、24時間365日の通報対応や障害対応を自前で組めない場合は、外注が現実的な選択肢になります。特にマッチングサイトは深夜帯にトラブルが集中しやすく、夜間の通報放置がユーザー離脱や炎上に直結するため、対応体制の厚みが事業の信頼性を左右します。
一方で外注には属人化のリスクが伴い、特定の担当者しか仕様や運用手順を把握していない状態では、異動や契約終了時に業務が止まる恐れがあります。これを避けるには、構成図・運用マニュアル・障害対応手順のドキュメント整備をベンダー側に義務付け、ナレッジが自社にも残る形で契約します。将来的に内製化へ移行する選択肢を残すうえでも、この点は譲れません。
保守範囲の明文化と通報対応SLAの設計
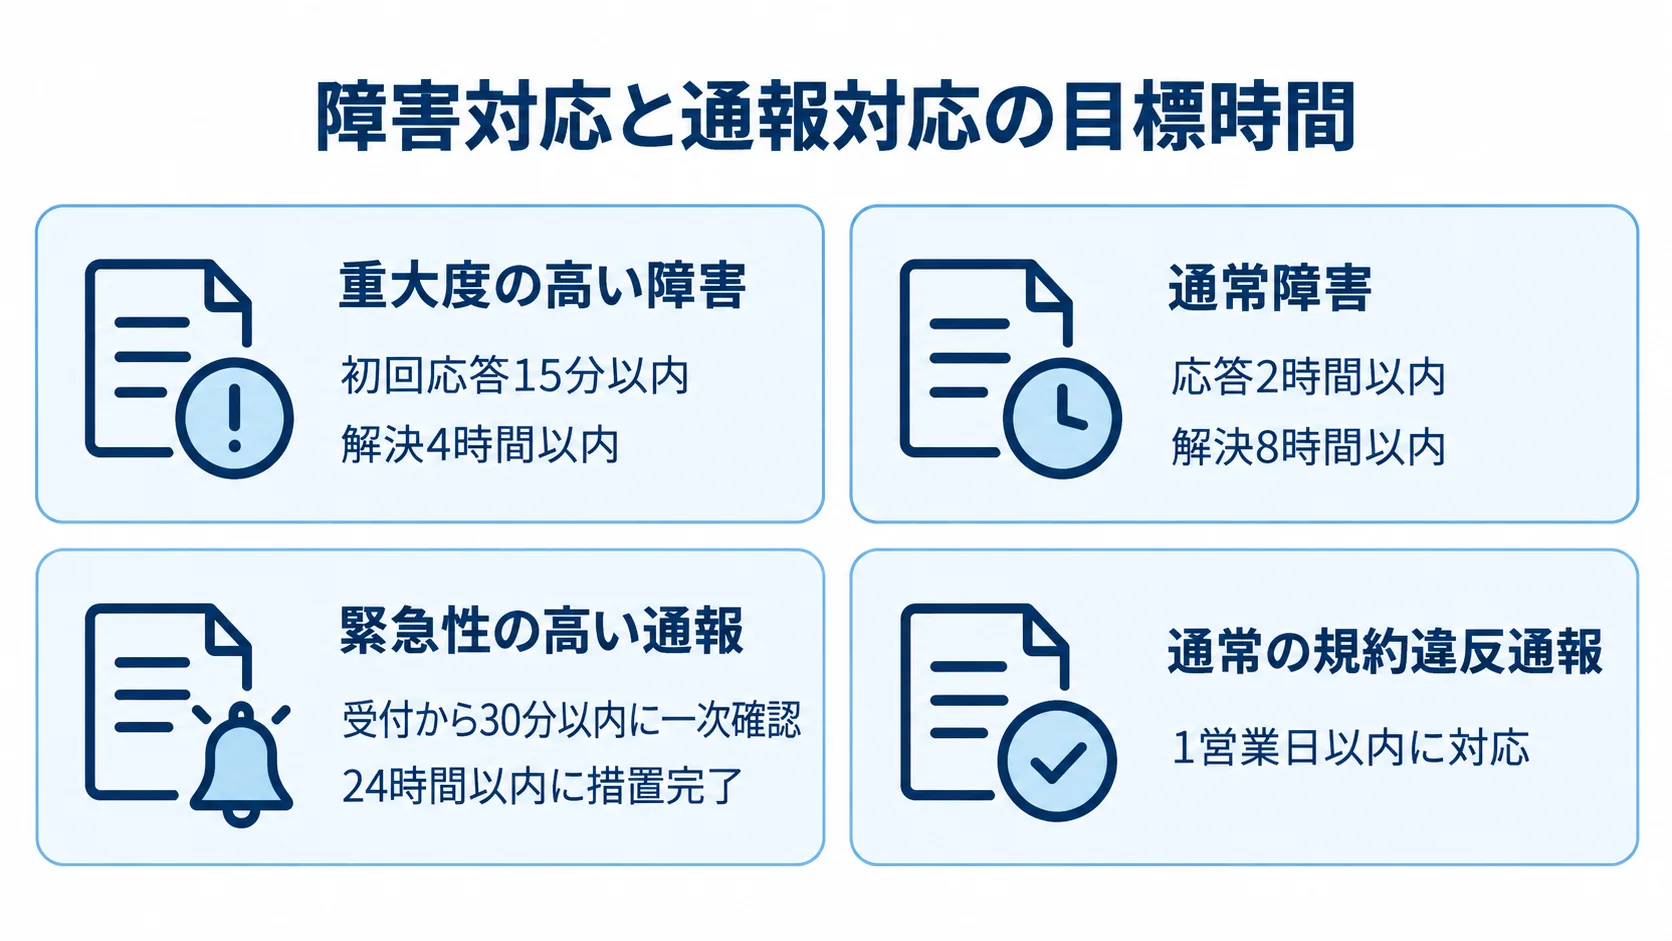
発注でまず重要なのは、保守範囲を文書で明確にすることと、対応スピードを数値で約束させるSLA(サービス品質保証)を結ぶことです。マッチングサイトでは特に、通報対応のスピードがユーザー体験と安全性に直結するため、一般的なシステム障害対応とは別建てでSLAを設計する必要があります。
契約範囲の文書による確定
「保守込み」という言葉は、認識のズレを最も生みやすい言葉の一つです。発注側は「軽微な機能追加も含まれる」と考え、ベンダー側は「障害対応のみ」と考えている、という食い違いが頻発します。これを防ぐには、契約書または別紙の業務範囲定義書に、含まれる作業と含まれない作業を具体的に書き並べることが欠かせません。
マッチングサイトで明文化すべき主な項目は次の5つで、項目ごとに、含まれる作業と含まれない作業を業務範囲定義書に分けて書きます。
- 定常運用:サーバー監視やバックアップなどの作業
- 障害時の復旧:対応内容と、その目標時間
- アップデートとパッチ:OS/ミドルウェア/プラグインの更新、セキュリティパッチの適用範囲と頻度
- 通報・違反対応:一次受付と調査の範囲
- マッチングロジックの調整:保守に含まれるか、改修扱いか
特に最後の「マッチングロジックの調整」は、軽微なパラメータ変更なのか新規開発なのかで費用負担が変わるため、境界を事前に合意しておくべきです。
通報対応SLAと稼働率の具体的な数値設定
SLAは、稼働率・障害応答時間・復旧目標時間を数値で定め、未達時のペナルティまで含めて事前に合意する取り決めです。IT運用アウトソーシングの一般的な目安では、重大度の高い障害は「初回応答15分以内・解決4時間以内」、通常障害は「応答2時間以内・解決8時間以内」といった水準が用いられます。
稼働率では、行政の防災アプリのような高信頼性が求められるシステムで、「年間稼働率99.99%以上、システム停止は年1回以内・累計停止時間1時間以内」という厳格な基準が設定された例もあります。マッチングサイトでは、これらのシステム障害SLAに加えて、通報対応の専用SLAを設けることを強く推奨します。
たとえば「緊急性の高い通報(脅迫・なりすまし・未成年関連など)は受付から30分以内に一次確認、24時間以内に措置完了」「通常の規約違反通報は1営業日以内に対応」といった形です。深夜帯の通報をどの体制でカバーするか、自動検知でどこまで一次フィルタリングするかも、SLAとセットで取り決めておくと、トラブル時の責任が明確になります。
契約形態の選び方と裁判例から学ぶリスク回避
運用保守の契約では、契約形態の選択が後々のトラブルを大きく左右します。請負契約と準委任契約の違いを理解し、裁判例も踏まえて自社の発注内容に合う形態を選ぶことが、追加費用や責任の所在をめぐる紛争を防ぐ第一歩です。
請負契約と準委任契約の選び分け
請負契約は「成果物の完成」を目的とする契約で、決められた仕様のシステムを納品する開発フェーズに適しています。一方、運用保守のように「継続的に業務を遂行すること」を目的とする場合は、準委任契約が一般的です。準委任契約では成果物の完成義務はなく、善良な管理者の注意をもって業務を遂行することが求められます。
マッチングサイトの運用保守は、通報対応や監視、継続的なロジック改善が中心で、明確な完成形がないため準委任契約が適しています。ただし、バグ修正や機能改修といった成果物を伴う作業は、その部分の責任が請負的に問われることがあります。そのため、どこまでが準委任で、どこからが請負的な成果責任を負うのかという境界線を、契約時に明確にしておくことが重要です。
追加費用トラブルを防ぐ裁判例の教訓
保守契約をめぐる追加費用の争いは、実際に裁判にまで発展しています。東京地裁の平成24年4月25日判決では、ベンダーが見積工数を超過した分の報酬を請求し、裁判所は「超過の原因がユーザー側の追加指示に起因する場合に限って」ユーザーが負担すべきとしました。その結果、ベンダーの請求は一部しか認められませんでした。
この判決が示すのは、工数超過分を誰が負担するかは、超過の原因が発注側の追加要求かどうかで判断されるということです。したがって発注側は、トラブルを防ぐために次の2点を徹底すべきです。
- 契約時:作業の範囲を明確にしておく
- 仕様変更・追加要求時:内容と費用負担の合意を、書面やメールで残す
口頭での「ちょっとこの機能も追加で」が積み重なると、後に高額な追加請求の根拠とされ、紛争に発展します。逆に、合意のない作業まで請求された場合は、この判決のように請求が制限されることもあります。裁判に発展すれば、弁護士費用や証拠集めに費やす社員の工数、事業への信用ダメージは計り知れません。
個人情報・スクレイピング対策の責任分界
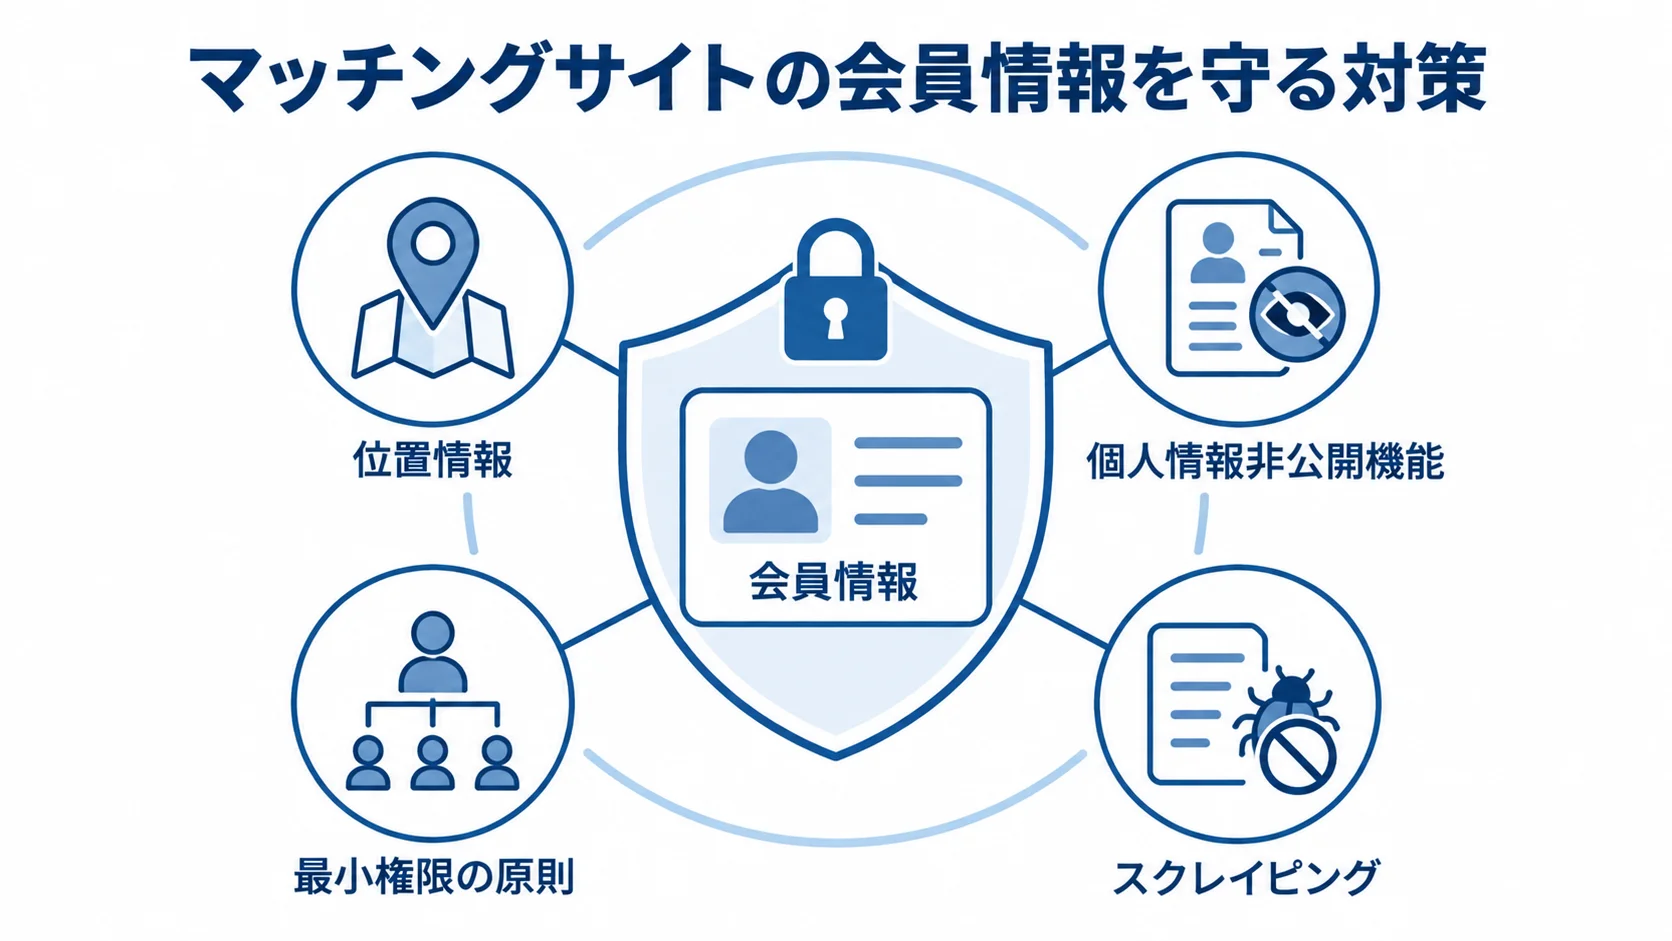
マッチングサイトは、氏名・連絡先に加えて、恋愛系であれば位置情報、転職系であれば現職や年収といった、極めてセンシティブな情報を大量に扱います。そのため、これらの情報をどう保護し、漏洩や不正利用が起きた際に誰が責任を負うのかを、発注時に明確にしておくことが不可欠です。
要配慮個人情報と位置情報の取扱い責任
マッチングサイト固有のリスクには、位置情報の取り扱いがあります。恋愛系のマッチングサービスでよくある「近くにいる人を探す」機能は、複数地点からの距離計測を組み合わせることで、ユーザーの自宅や職場が特定されてしまう危険をはらんでいます。そのため、設計段階から「意図的に精密な距離や場所を割り出せないようにする」という逆転の発想が求められます。
転職系のマッチングでは、「現在の会社にバレたくない」という心理に応える特定企業ブロック機能や個人情報非公開機能が欠かせません。これらの機能が保守作業のミスで誤作動すれば、ユーザーのキャリアに重大な不利益を与えかねません。このため、発注時には、プライバシー保護の機能仕様が改修で損なわれないよう、保守側にも仕様の意図を共有しておく必要があります。
センシティブな機能に関わる改修では、確認プロセスと承認フローを定め、誰が最終責任を負うのかを契約に落とし込むことが重要です。また、アクセス権限については、ベンダーのどの担当者がどこまでのデータにアクセスできるのかを明確にし、最小権限の原則を徹底させます。
スクレイピング・悪質ユーザー対策の範囲
マッチングサイトは、会員情報を狙ったスクレイピング(自動データ抽出)の標的になりやすいサービスです。実際、第三者が会員のプロフィールを自動的に大量収集し、別サービスへの勧誘や名簿業者への転売に悪用するケースは後を絶ちません。そのため、こうした自動アクセスを検知・遮断する仕組みの監視と更新を、運用保守の契約範囲に含めるかどうかを明確にしておく必要があります。
セキュリティ対策では、WAF(Webアプリケーションファイアウォール)の導入・監視やSSL化の維持を、それぞれ誰が担うかを定めます。不正アクセスを検知するためのログ監視や、脆弱性が見つかった際のパッチ即時適用についても、担当を明確にしておく必要があります。
Webサイトの保守を怠った結果、サーバーがハッキングされてサイトの内容が全く別の不適切なコンテンツに書き換えられた事例もあり、保守の放置は事業存続に関わる重大リスクです。そのため、発注時には、セキュリティ監視の頻度と、インシデント発生時に誰がどう動くかを、エスカレーションフローとして文書化しておくことが求められます。
ベンダー選定・契約締結・移行の実務手順
発注の最終段階では、信頼できるベンダーをどう選ぶか、契約前に何を確認するか、既存ベンダーから乗り換える際にどう安全に移行するかが実務上の焦点です。価格だけで選ぶ危険を避けるには、長く任せられるパートナーを見極める手順を、選定・契約・移行の順に押さえることが大切です。
失敗しないベンダー選定基準と契約前チェックリスト
ベンダー選定を価格だけで決めると、障害時の復旧が大幅に遅れたり、対応範囲が極端に狭かったりといった問題に直面します。選定では、次の5つの基準を確認します。
- 対応範囲:対応できる業務が明確か
- 障害対応:速度と24時間365日の体制があるか
- 保守実績:会員制サイトや位置情報を扱う経験があるか
- 技術理解:自社の技術スタックに精通し、改善提案などビジネス視点も持つか
- 契約終了時:データ返却・引き継ぎに応じるか
契約締結前には、保守範囲が文書で明文化されているか、SLAが具体的な数値になっているかを必ず確認します。途中解約のルールや免責事項の範囲も、あらかじめ確かめておく必要があります。
特にマッチングサイトでは、契約終了時の会員データの扱いが事業継続を左右します。そのため、データ引き渡し義務を含むExit条項(契約終了時の取り決め)を曖昧にせず、書面で具体的に定めておく必要があります。
また、ベンダー選定の際に的確な質問リストやRFP(提案依頼書)を用意しておくと、認識のズレによる後工程での手戻りコストを大きく抑えられるとされています。
安全なベンダー変更と移行時の責任分界
既存ベンダーから新しいベンダーへ乗り換える際は、引き継ぎの不備が深刻なトラブルを招きます。実際、障害発生時に「ネットワークは新ベンダー」「サーバーは旧ベンダー」「装置側は社内IT」と各社が責任を押し付け合い、復旧が大幅に遅延した事例があります。これを防ぐには、移行時に責任分界点を明確に定義し、どの領域を誰が担当するのかを書面で確定させることが不可欠です。
安全な移行のためには、構成図やIPアドレス、各種アカウント情報を旧ベンダーから確実に受領します。あわせて運用手順書を揃え、一定期間は新旧両ベンダーが並行稼働する期間を設けることが望ましい進め方です。特に注意すべきは、ドキュメントに残らない暗黙知です。
たとえば「特定の順番で再起動しないと立ち上がらない」「月初だけ特別なバッチを実行している」といった、現場でしか知られない運用ノウハウが引き継ぎ漏れになると、致命的なトラブルにつながります。そのため、移行では、こうした暗黙知を洗い出してドキュメント化し、そのうえで引き継ぐプロセスを必ず組み込んでください。
進め方、費用相場、委託先の比較は、次の関連記事をご覧ください。
まとめ
マッチングサイトの運用保守では、通常のシステム保守に加えて、通報対応や会員データの保護といった固有の論点があります。位置情報の安全管理やスクレイピング対策も含め、契約段階でどこまで明確にできるかが成否を分けます。
「運用」と「保守」の業務範囲を文書で確定し、システム障害SLAとは別に通報対応の専用SLAを設計することが、安全なサービス運営の前提になります。契約形態は、継続業務に適した準委任契約を基本としつつ、改修が絡む部分の責任境界を明確にします。
東京地裁の判決が示すように、追加費用の負担は原因の所在で判断されるため、仕様変更時の合意は必ず記録に残すべきです。要配慮個人情報や位置情報の取扱い責任、セキュリティ対策の責任分界は、契約に落とし込んでおく必要があります。ベンダー選定では、価格だけでなく実績、対応体制、Exit条項まで見極めることが大切です。
移行時には、責任分界点の明確化と暗黙知の引き継ぎを徹底し、属人化による業務停止を防いでください。本記事で示した発注の勘所を押さえれば、トラブルを未然に防ぎ、ユーザーが安心して使えるマッチングサイトの安定運営につながります。
RFP作成前に、Webサービス開発の完全ガイドブックと【2026年最新版】AI駆動開発の完全ガイドブックをご活用ください。
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。