
サーバーサイド開発の期間は、小規模で1〜2ヶ月、中規模で2〜4ヶ月、大規模で4〜12ヶ月以上が目安です。期間はビジネスロジックや非機能要件の水準で変わるため、非機能要件を早い段階で定めておくと、納期を見通しやすくなります。
▼全体ガイドの記事
・サーバーサイド開発の完全ガイド
Webサービス開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「Webサービス開発の完全ガイドブック」で詳しく解説しています。
サーバーサイド開発の開発期間の全体像
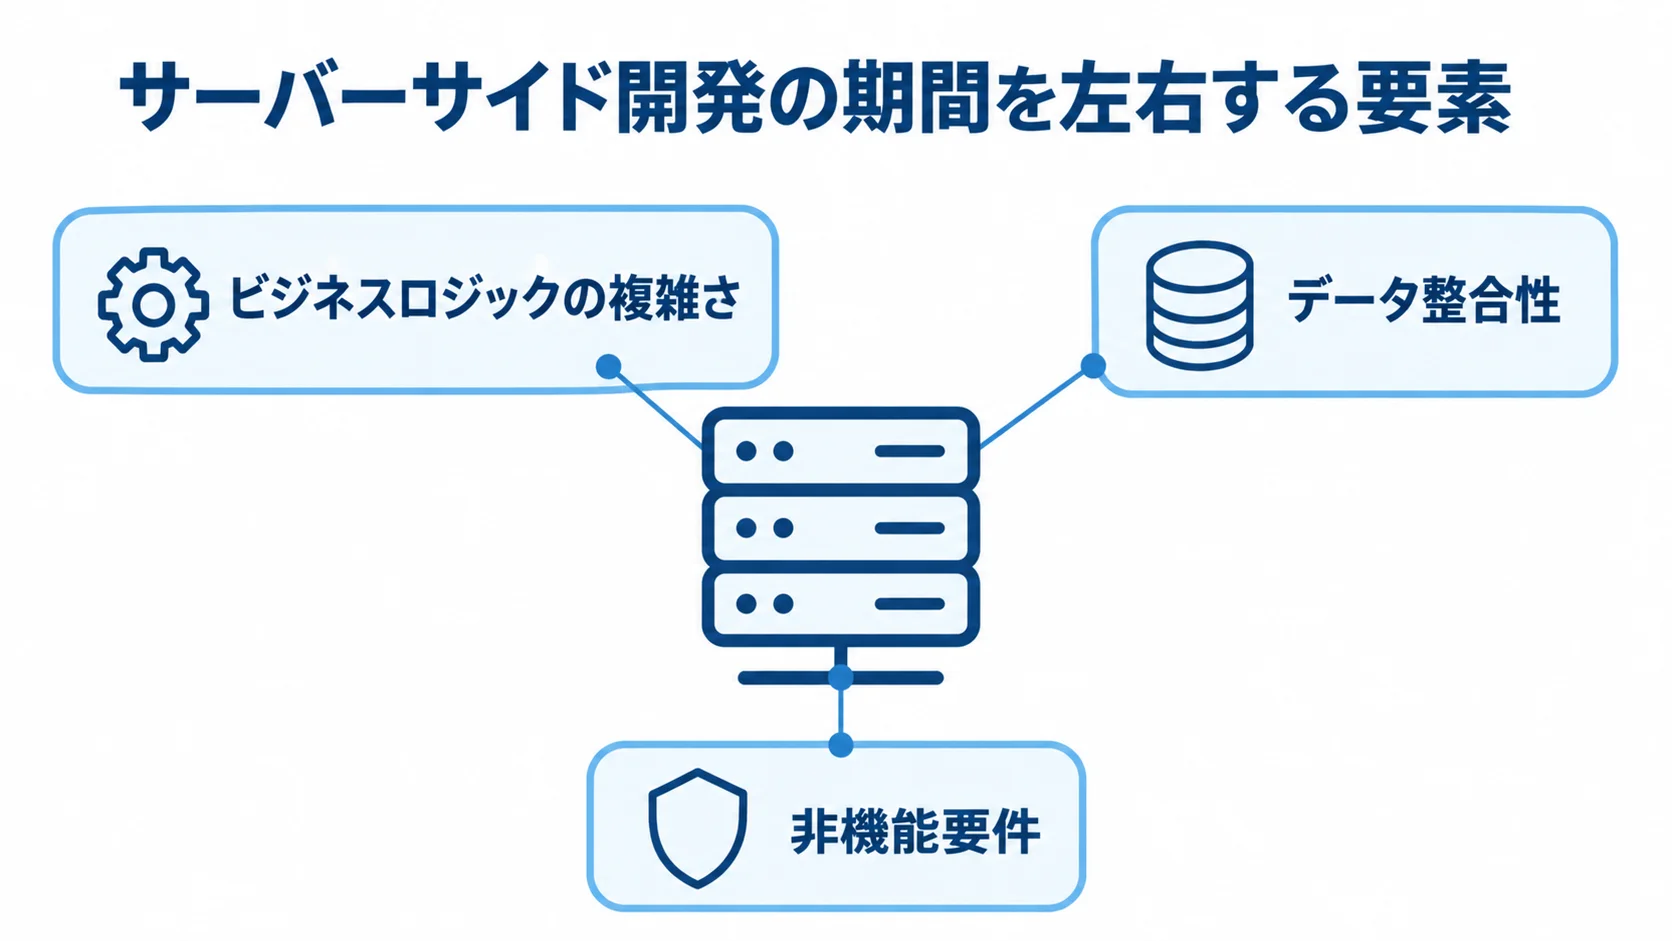
期間は、ビジネスロジックの複雑さと非機能要件の水準で変わります。たとえば、固定データを返すREST APIと、決済・在庫・会員ポイントを扱い、1日100万PVに耐えてデータ整合性をリアルタイムに保つ業務システムとでは、難易度が異なります。
フロントエンドが「見える品質」を担うのに対し、サーバーサイドは「見えない品質」を担います。障害やデータ不整合、情報漏洩は、バックエンドで表面化します。そのため、見積もりでは、必要なデータ整合性、性能、セキュリティの水準を先に切り分けておきます。
規模別の開発期間・費用・体制の目安
サーバーサイド開発の規模感は、大きく3つに分けて見ると見通しが立ちます。
- 小規模:1〜2ヶ月、50万〜100万円、エンジニア1〜2名が目安
- 中規模:2〜4ヶ月、100万〜500万円、バックエンドエンジニア2〜4名が目安
- 大規模:4〜12ヶ月以上、500万〜2,000万円以上が目安
小規模の例は、問い合わせフォームの受信処理、基本的なCMS、管理画面、固定データを返すREST APIなどです。この規模では、既製の認証サービスを使って、短期間で立ち上げられる場合があります。
中規模の例は、決済・会員管理・管理画面・外部API連携を含むECサイトや予約システムです。開発には、Java、Ruby、Laravel(PHP)、Pythonなど、実績豊富な言語やフレームワークが用いられます。
大規模の例は、業務システムやマッチングサービス、1日100万PVに耐えるサービスなどです。AWSなどのクラウドでDockerコンテナ化し、負荷分散や冗長化を組み込みます。また、バックエンド・インフラ・フロントエンドの複数チームで分業する体制も必要です。
機能単位で見ると、会員機能(認証認可)は30万〜80万円、決済機能は50万〜150万円が相場です。管理画面は50万〜200万円、API連携は30万〜100万円が目安です。
工数を左右するのは画面数ではなくロジックとデータ
サーバーサイドの工数は、画面数よりも処理の中身で大きく変わります。
- ロジック:ビジネスルールや処理の複雑さ
- データ整合性:データの正しさをどこまで厳密に保つか
- 非機能要件:性能・可用性・セキュリティに求める水準
管理画面が1枚でも、複数テーブルの集計や独自ルールの在庫引き当てがあれば、工数は増えます。一方で、画面が何十枚あっても、単純な登録・参照・更新・削除(CRUD)は雛形生成で効率化できます。
見積もりの際は、画面のワイヤーフレームだけでなく、処理するデータとルールも伝えます。同時利用者数と求める応答速度まで共有すると、より精度の高いスケジュールを立てられます。一方で、前提整理を省くと、後半になってロジックの複雑さが分かり、期間が延びることがあります。
サーバーサイド特有の工程が期間に与える影響
サーバーサイドには、フロントエンドにない工程や、比重が異なる工程があります。代表的なのは、API設計とDB(データベース)設計です。
- API設計:フロントエンドや外部システムとの契約です。公開後は仕様変更が難しくなります
- DB設計:データ蓄積後のスキーマ(テーブル構造)変更には移行が伴い、影響が広がります
- リリース前検証:想定アクセス時の性能を見る負荷試験と、セキュリティ確認
要件定義・設計には、全体の15〜20%の時間を割きます。画面・DB・APIを先に固めておけば、後工程での手戻りを防げます。
検証を軽視すると、リリース直後のアクセス集中による停止や、脆弱性による情報漏洩を招きます。そのため、見えにくくても不可欠な工程を、計画の段階からスケジュールに含めておきます。
工程別のスケジュールと期間配分
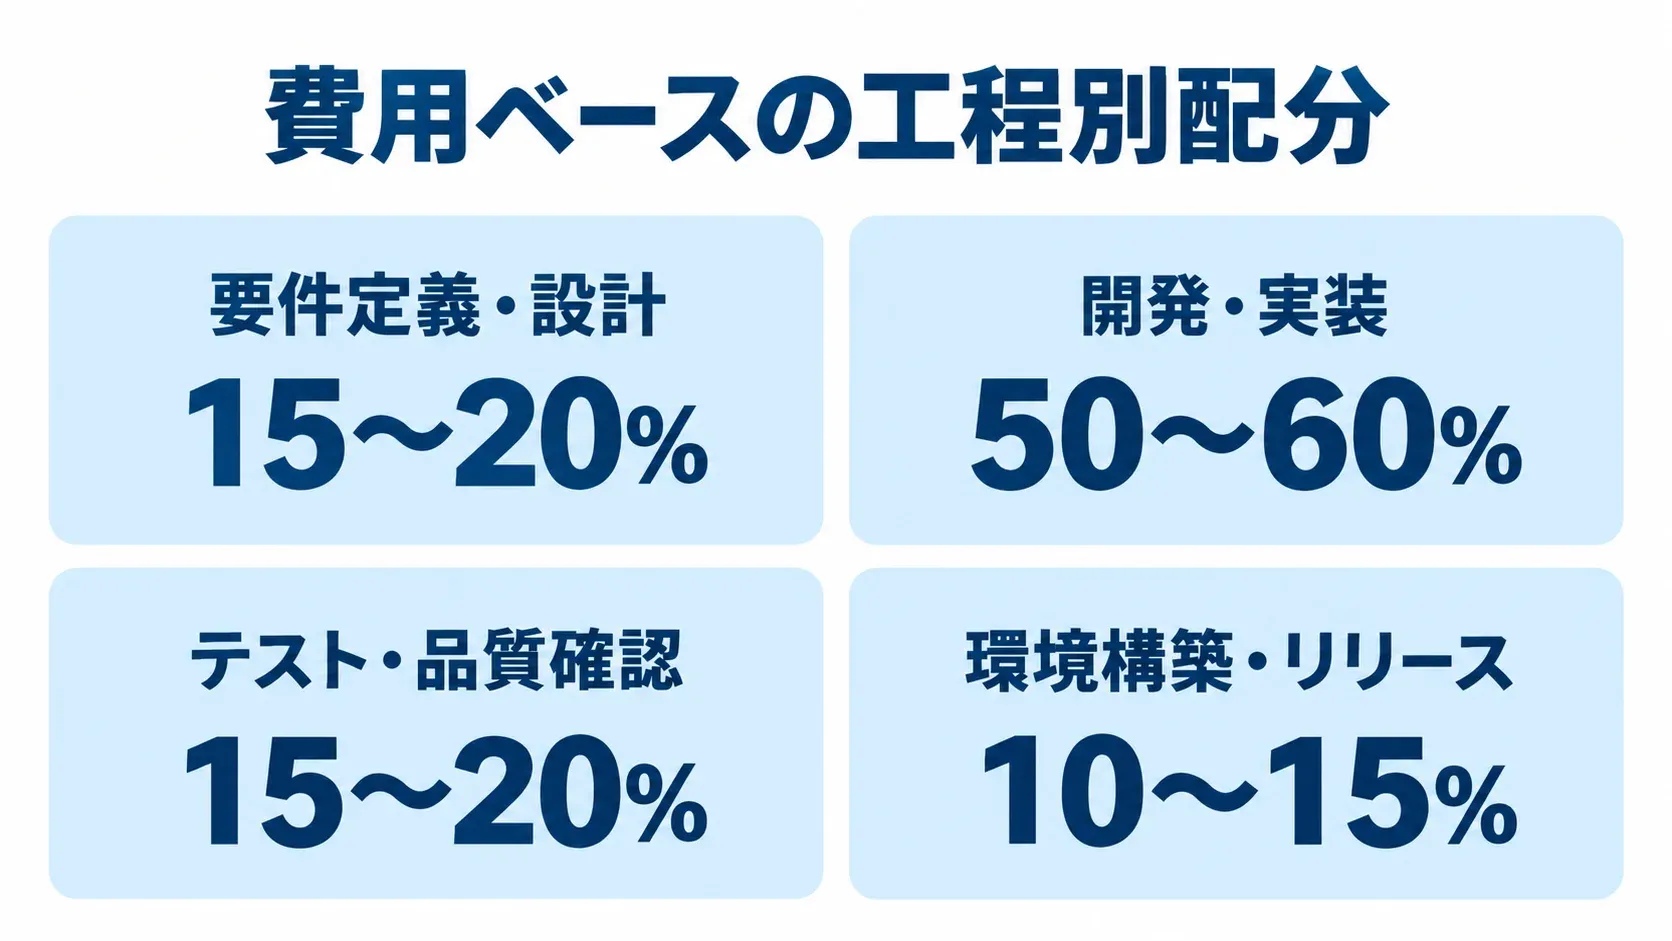
工程は大きく4つに分かれ、中心は開発と実装です。要件定義と設計、テストと品質確認、環境構築とリリースは、それぞれの節で扱います。費用ベースの配分は、要件定義・設計が15〜20%、開発・実装が50〜60%です。また、テスト・品質確認は15〜20%、環境構築・リリースは10〜15%が標準的です。
期間で見ても比率は近いですが、設計とリリース前の確認は、一般的なWeb制作より比重が大きい傾向です。
要件定義・設計フェーズ(API設計・DB設計)
要件定義・設計は開発の成否を左右します。期間は、中規模で2〜4週間、大規模では1〜2ヶ月となる場合があります。機能要件と非機能要件を確認したうえで、DBとAPIを設計します。
- 機能要件と、性能・可用性・セキュリティなどの非機能要件の整理
- 「月間○○万PVに対してレスポンスタイム1秒以内」などの目標設定と、個人情報・決済情報を暗号化する方針
- DB設計では、エンティティ(管理対象)と関係のER図化、正規化、インデックス設計
- API設計では、RESTかGraphQLかの選定、エンドポイントの命名規則、リクエスト・レスポンス形式、エラーハンドリングの定義
- 成果物として残すもの:要件定義書、ER図、API仕様書、アーキテクチャ設計書
テーブル構造が曖昧なまま実装を進めると、後から大規模な作り直しが起こり得ます。
開発・実装フェーズ
開発・実装は、費用・期間の50〜60%を占める中心の工程です。期間は、中規模で2〜3ヶ月、大規模では数ヶ月以上かかります。設計で固めたDBとAPIに沿って実装しつつ、品質管理も並行して進めます。
- 認証認可、業務ロジック、データアクセス層、外部API連携の実装
- コア機能からの着手と、早い段階で動くものの関係者による確認
- Laravel・Django・Ruby on Railsなどによる、基本機能の工数抑制
- 認証、ORM(オブジェクト関係マッピング)、マイグレーションの活用
- Gitのバージョン管理とブランチ戦略、コードレビューのルールの設定
- CI(継続的インテグレーション)による、プッシュごとの自動テスト
自動テストで既存機能の破壊(リグレッション)を早く見つけられれば、手戻りが減り、納期も守りやすくなります。
テスト・負荷試験・リリース
テスト・品質確認は全体の15〜20%を占めます。サーバーサイドでは、特に重要な工程です。
- 単体・結合テスト:関数の入出力や複数処理の連携を確認
- 負荷試験:想定アクセス時の応答速度や資源の余裕を検証
- セキュリティ確認:認証認可と代表的な脆弱性を点検
負荷試験では、同時接続数やリクエスト数を再現して、目標の応答時間を保てるかを確かめます。データベースがボトルネックにならないか、メモリやCPUが枯渇しないかも調べます。
性能が足りなければ、インデックスの追加、キャッシュの導入、処理の非同期化などで調整します。
脆弱性の確認では、SQLインジェクションやクロスサイトスクリプティングなどを対象にします。
環境構築・リリースは、全体の10〜15%を占めます。本番サーバーやドメイン、SSL証明書を設定し、データベースを本番環境へ移して、監視・ログ基盤を整えます。
リリース後は、エラートラッキングと性能監視を組み合わせて、障害を早く検知できる体制を整えます。
工数を押し上げるサーバーサイド固有の要素
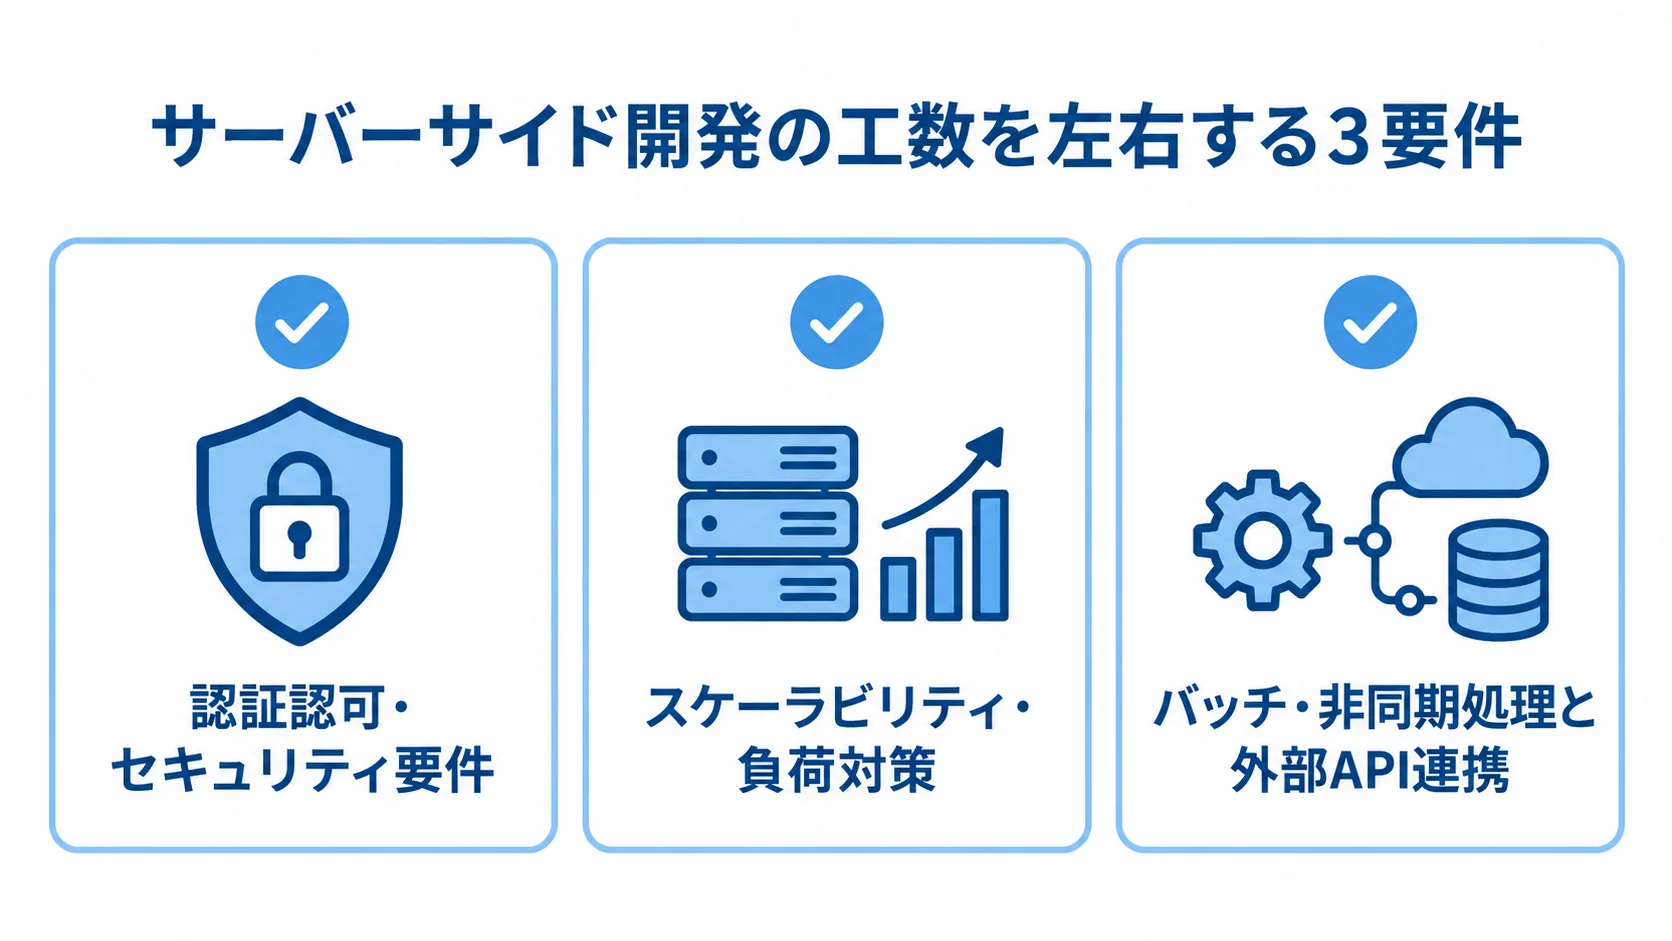
期間を見積もるには、工数を押し上げるサーバーサイド固有の要素を把握しておく必要があります。同じ認証でも、メール・パスワードの単純なログインと、複数の権限ロールや外部認証基盤を使う認証認可とでは、工数が数倍変わります。主な要因は3つあり、なかでも認証認可は、工数の振れ幅が大きい領域です。残る2つは、スケーラビリティ・負荷対策と、バッチ・非同期処理・外部API連携で、次の節で扱います。
認証認可・セキュリティ要件
認証認可は、工数の振れ幅が大きい領域です。会員機能の相場は30万〜80万円ですが、要件によって上下します。
- シンプルな認証:標準機能や外部認証サービスで実装できます
- 高度な認証:多要素認証や細かな権限設定で工数が増えます
- 情報保護:個人情報や決済情報には暗号化などが必要です
メール・パスワード認証であれば、Auth0やFirebase Authenticationなどのサービスが候補になります。要件によっては、OAuth2やOpenID Connectによるソーシャルログインも必要です。RBAC(ロールベースアクセス制御)や組織階層ごとの制御は、設計・実装・テストを増やします。
決済情報や個人情報を扱う場合は、通信と保存の暗号化、鍵管理、不正アクセス検知が加わります。情報漏洩は事業リスクに直結するため、これらは設計段階から組み込みます。要件を早い段階で明確にしておけば、後からの大幅な作り直しを防ぎ、納期も守りやすくなります。
スケーラビリティ・負荷対策
スケーラビリティ(拡張性)の工数は、想定するアクセス規模によって大きく変わります。
- 小規模な利用:単一サーバーとデータベースで足りる場合があります
- 高トラフィック:分散処理や冗長化、キャッシュが必要になります
- 将来の成長:設計時に想定規模を決めておくことが重要です
社内システムや立ち上げ初期なら、負荷対策が不要な場合があります。一方、1日100万PVクラスではAWSなどでDockerコンテナ化し、複数台に処理を分散します。
そのうえで、ロードバランシングや冗長化、ElastiCacheなどのキャッシュ層を組み込みます。データベースでは、読み書きを分けたり、マルチAZ構成で可用性を高めたりします。
スケーラビリティ対策は、設計段階で組み込むか後から追加するかで、難易度が異なります。後付けでは構造を見直す必要があり、そのぶん工数が大きく増える場合があります。
バッチ・非同期処理と外部API連携
バッチ・非同期処理と外部API連携では、正常時だけでなく失敗時の設計も工数に含めます。
- バッチ処理:夜間に大量のデータを集計する処理
- 非同期処理:メール送信や帳票生成を、操作と切り離す処理
- 外部API連携:決済代行・配送業者・SaaSなどとの接続
非同期処理には、メッセージキューやジョブワーカーを使います。そのうえで、失敗時の自動リトライや、二重実行でもデータを壊さない冪等性(べきとうせい)も設計します。外部システムが応答しない場合に備えて、タイムアウトも決めておく必要があります。
外部API連携は、1連携あたり30万〜100万円が目安です。また、自社で制御できないAPIの仕様変更、障害、レート制限にも備えます。
正常時の処理だけで見積もると、非同期処理や外部連携の工数は膨らみやすくなります。そのため、失敗時の挙動まで要件を詰めておくことが、納期遅延を防ぐ鍵になります。
納期を短縮する具体的な手法
サーバーサイド開発の納期は、進め方を工夫すれば大きく短縮できます。品質は保ったまま、手戻りを減らし、作る順序を整えることが大切です。主な手法は、MVPと段階リリース、既製機能の活用、APIファースト設計の3つです。
MVPと段階リリース
MVP(最小限の機能を備えた製品)から始め、段階的にリリースすると納期を短縮できます。
- 中核機能に絞る:価値を検証する機能を、最短で動く形にして実装・公開
- 反応を確かめる:早期に利用者の声を集め、必要な機能を見極める
- 段階的に拡張する:後続フェーズでの機能追加
将来必要になりそうな機能まで先回りして作ると、期間もコストも膨らみます。たとえば、ECサイトなら商品閲覧・カート・決済を先行させ、ポイント・クーポン・レコメンドは次段階に回せます。
段階リリースは初期投資を抑え、開発チームも小さく始められます。予算が固定されていても、フェーズ1でMVPを出し、後続で機能を拡張できます。そのため、予算内での立ち上げと継続的な改善を両立しやすくなります。
フレームワーク・既製コンポーネントの活用
「作らない」工夫も、納期の短縮に有効です。認証、DBアクセス、管理画面、バリデーションなど、共通機能は多くあります。
- フレームワーク:標準機能の利用による、一からの実装の削減
- 外部サービス:決済・認証・メール・保存の専門サービスへの委託
- 選択時の注意:利用料やロックインを踏まえた、コア機能と周辺機能の見極め
Laravel・Django・Ruby on Railsには、認証機能、ORMによるDB操作、マイグレーションによるスキーマ管理、雛形コード生成があります。
標準機能を使えば、車輪の再発明を避けられます。たとえば、決済にはStripeやPAY.JP、認証にはAuth0やFirebaseを使う方法もあります。
メール配信はSendGrid、ファイル保存はAWS S3に任せられます。外部サービスに任せると、その分の工数を、自社独自のビジネスロジックに集中できます。
並行開発とAPIファースト設計
API仕様を先に共有すると、フロントエンドとバックエンドを並行して開発できます。
- 仕様を確定:エンドポイントと入出力形式の決定
- 並行して実装:モックサーバーを使った画面開発
- 仕様を活用:文書やコードの自動生成
API仕様を「契約」として共有すれば、バックエンドの完成を待たずに画面を作れます。そのため、待ち時間がなくなり、全体の開発期間を圧縮できます。
OpenAPI(Swagger)などを使えば、仕様書からモックサーバーや文書、クライアントコードを生成できます。
並行開発を進めるには、API設計を上流で固めておくことが前提になります。それにより、後工程の高速化にもつながります。
納期遅延の典型要因と対策
サーバーサイド開発の遅延には、典型的な原因があります。事前に把握しておけば、計画の段階で対策を講じ、リスクを下げられます。主な観点は、仕様の曖昧さ、非機能要件の後回し、契約形態と体制の選択です。
仕様変更と要件の曖昧さ
開発途中の仕様変更と曖昧な要件は、納期遅延の主な原因です。
- 要件を詰める:テスト環境での動作確認による、認識のずれの早期発見
- 変更を管理:開始時に進め方を合意しておくこと
- 要件定義を分ける:要件が固まらない部分だけを先行して実施
サーバーサイドは発注側がイメージしにくく、「作ったら想定と違う」というずれが起きやすい領域です。
仕様変更は1つでおよそ5万円〜、外部API連携の追加は10万円〜の費用が生じます。いずれも期間の延長を伴うのが一般的で、DBやAPI設計の変更は、実装済みの部分にも影響します。
変更要求は、影響範囲の調査、工数・費用の見積もり、承認、実施の順に進めます。この手順を明文化しておけば、口頭の追加が重なって予算や納期を圧迫する事態を防げます。
非機能要件の後回し
性能・可用性・セキュリティを後回しにすると、終盤の遅延につながります。
- 性能:想定同時接続数と目標応答時間の設定
- 可用性:許容するダウンタイムの決定
- 情報保護:扱う個人情報の機微度の確認
機能実装を優先すると、リリース直前の負荷試験で性能不足が判明し、アーキテクチャの作り直しが必要になる場合があります。また、セキュリティ診断を最後に回すと、脆弱性の発見でリリースが延期される場合があります。そのため、要件定義で条件を数値にし、開発の早い段階から検証に含めると、手戻りを避けられます。
個人情報や決済を扱う場合は、年1〜2回の脆弱性診断も計画に入れます。診断費用は1回50万〜200万円が目安です。
非機能要件は後回しにされやすい反面、後から対応すると高くつく性質があります。
契約形態と体制の選び方
契約と体制は、費用の見通しや仕様変更への対応、納期の安定性に関わります。
- 請負契約:成果物の完成を約束し、予算を見通しやすい方式
- 準委任契約:実工数に応じて費用が発生し、変更に対応しやすい方式
- 体制・余裕:上流設計の経験を持つ人材と、計画上の余裕
請負は変更時に追加費用や納期延長が生じやすく、準委任は最終的な費用が変動するリスクがあります。そのため、要件が固まった小規模案件では請負、流動的な中規模以上の案件では準委任が近年の主流です。
サーバーサイドの設計力を持つエンジニアやアーキテクトが、上流から関わることが大切です。経験の浅いチームだけでは、設計の不備が後から表面化し、遅れを招く恐れがあります。
全体の予算と期間の15〜20%程度を、バッファとして確保しておきます。不確実な事態への備えになり、約束した納期を守りやすくなります。
まとめ
規模別の目安、工程配分、工数の要因、納期の短縮策、遅延対策は、どれも納期の見通しに関わる要素です。サーバーサイド開発の期間は、小規模で1〜2ヶ月、中規模で2〜4ヶ月、大規模で4〜12ヶ月以上が目安です。
期間を左右するのは、画面数ではなく、ロジックの複雑さ、データ整合性、非機能要件の水準です。API・DB設計に時間を割き、非機能要件を数値で定義すると、後戻りを抑えられます。
MVPで必要な機能から作り、段階的にリリースする方法も、現実的な計画につながります。
納期遅延の多くは、仕様変更と非機能要件の後回しが原因です。そのため、変更管理と15〜20%のバッファを、計画に含めておくことが大切です。
プロジェクトを成功させる鍵は、信頼できるパートナーと上流設計から協働する体制です。検討の際は、要件を整理してから、複数社に相談するとよいでしょう。
▼全体ガイドの記事
・サーバーサイド開発の完全ガイド
▼開発を相談する前に読みたい無料ホワイトペーパー
・Webサービス開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。