
運用中のサービスでは、見た目、操作感、技術的な実現性の順に問いを立て、モックアップ、プロトタイプ、PoCを使い分けます。本番前に段階的に確かめれば、障害を防ぎながら改善を続けられます。
SRE(サイト信頼性エンジニアリング)的なデリバリーも扱います。全体像は、サービス運用保守の完全ガイドもご覧ください。
▼全体ガイドの記事
・サービス運用保守の完全ガイド
Webサービス開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「Webサービス開発の完全ガイドブック」で詳しく解説しています。
運用保守におけるPoC・プロトタイプ・モックアップの全体像
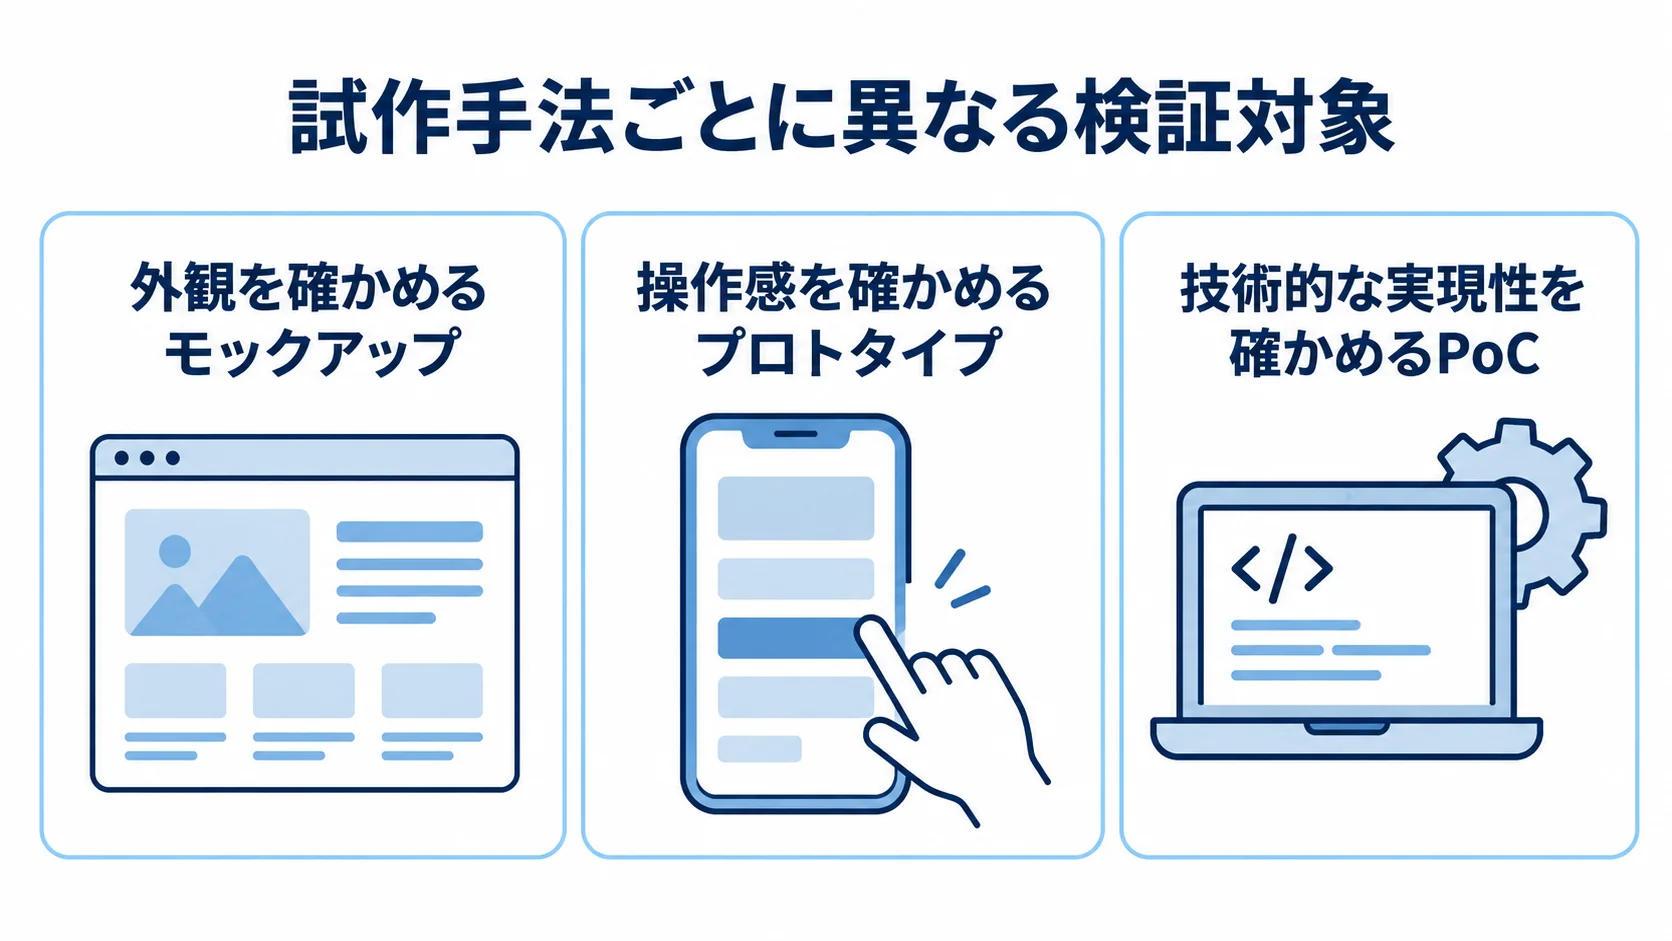
3手法は確かめる問いが異なり、混同すると目的を見失って、必要な検証を終える前に工数を使い切ってしまいます。そこで、モックアップは外観を、プロトタイプは操作感を、PoCは技術的な実現性を確かめるものと分けて考えます。
改善案は次々に生まれますが、すべてを即座に本番へ実装して全員へ出すと、信頼性を損なうリスクがあります。だからこそ、運用中は新規開発以上に慎重に手法を選びます。
見た目、使い勝手、技術的な実現性を段階的に検証してから本格開発に進めば、手戻りや障害を減らせます。運用保守で試作・検証を活かす方法を、次に見ていきます。
3手法の違いと使い分けの基本
3手法は、確認する対象も作るものも異なります。期間や検証内容を踏まえ、加える変更に合う入口を選びます。
- モックアップ:外観の確認が目的。データ処理は持たず、デザインツールで約1〜2週間かけて作成。
- プロトタイプ:UIや操作感の確認が目的。画面遷移するデモを1〜3週間程度で作成。
- PoC(概念実証):技術的な実現性の確認が目的。最小限のコードで数日〜2週間、最長でも3か月程度。
UI/UX改善はプロトタイプから、新技術や外部連携はPoCから始めるのが基本です。PoCでは、API連携、処理速度、負荷への耐性を見て、Go/No-Goを判断します。
運用保守フェーズで試作・検証が必要な理由
新規開発前の試作は、方向性を確かめるためのものです。一方で運用保守では、動いている機能を壊さないことも確かめる必要があります。
稼働中のWebサービス/SaaSには多数の利用者がいて、日常業務やビジネスがサービスに依存しています。そのため、新機能が既存の処理を壊したり、別の処理に負荷をかけたりすると、信頼性を損なうおそれがあります。
試作では、変更の価値、既存機能への影響、安全な実現性を本番反映の前に確かめます。試作の投資は一見するとコストに見えますが、本番障害による信頼の失墜や対応工数よりは小さく、リスクを抑えるための合理的な選択です。
稼働中サービスへ手を入れるリスク
本番変更で想定するリスクは、既存機能、性能、セキュリティへの影響の3つに大きく分けられます。試作・検証は、これらのリスクを本番前に洗い出すためのものです。
- デグレード:新しいコードが既存処理に影響し、既存機能の劣化や破壊を招く。
- 性能劣化:新機能でDB負荷が増えたりレスポンスタイムが悪化したりし、体感速度が落ちる。
- 脆弱性の混入:外部連携や認証・認可の変更が、情報漏えいや不正アクセスの経路になる。
本番へ直接変更を入れると、多数の利用者に同時に影響が及ぶおそれがあります。特に変更の多いサービスでは、変更のたびに検証を重ねることが信頼性を保つ要になります。
モックアップ・プロトタイプ・PoCの進め方
3手法は問いが異なるため、進め方や作るものも違います。運用中のWebサービス/SaaSへの改善や新機能追加を想定して、各手法の具体的な手順を見ていきます。
入口では、確かめたいことを明確にして、その問いに合う手法を選びます。問いが曖昧なままだと、見た目の確認に技術検証の工数を使うなど、目的からずれてしまいます。
モックアップ(外観・デザインの検証)
モックアップは内部処理を持たず、外観を確かめるための試作です。ダッシュボードに指標を追加する場合や、設定画面のレイアウトを見直す場合に使います。
- 完成イメージ:FigmaやAdobe XDなどで静的に作り、関係者とすり合わせる。
- 視覚要素:配色、余白、情報の優先順位、既存デザインとの統一感を見る。
- 既存画面との整合:デザインシステムやスタイルガイドに合わせ、既存画面との並びも意識する。
期間の目安は約1〜2週間です。見た目の方向性を先に固めておけば、後のプロトタイプや実装での手戻りを防げます。
プロトタイプ(UI・操作感の検証)
プロトタイプは、画面遷移を伴うクリックで操作できるデモで、UIや操作感を確かめる試作です。登録フォームの簡略化、ダッシュボードの追加、検索UIの変更などに使います。
- 複数案を作成:Figmaなどで操作できるデモを用意する。
- 利用者が操作:一部のユーザーや社内メンバーが、迷わず使えるかを確かめる。
- 既存体験を確認:業務フローや慣れた操作感を損なわないかを見る。
期間は1〜3週間程度です。長く使われたサービスでは、良かれと思った変更が利用者の混乱を招くこともあります。複数案を比べれば、そのリスクを実装前に見極められます。さらに、デモを共有すれば、仕様の認識のずれも早い段階で解消できます。
PoC(技術的な実現性の検証)
PoC(概念実証)は、見た目や使い心地は問わず、最小限のコードで技術的に作れるかを確かめます。対象になるのは、決済API、生成AIによる自動要約、外部基幹システムとの連携などです。
- 連携可否:既存DBと外部APIが想定どおりにつながるか確認。
- 処理性能:実データで実用的な速度や精度が出るか検証。
- 負荷耐性:想定される負荷に耐えられるか確かめ、Go/No-Goを判断。
期間は数日〜2週間が目安ですが、難易度が高い場合は最長で3か月程度かかります。本番環境とデータに影響しない隔離環境で実施します。本番DBへ直接接続すると、負荷やバグが稼働中のサービスへ波及するおそれがあるからです。
結果をもとに、本格開発、別の技術的アプローチ、見送りのいずれかを判断します。PoCは、技術リスクの高い変更を安全に絞り込む役割を担います。
運用中サービスへの機能追加・改善の検証フロー
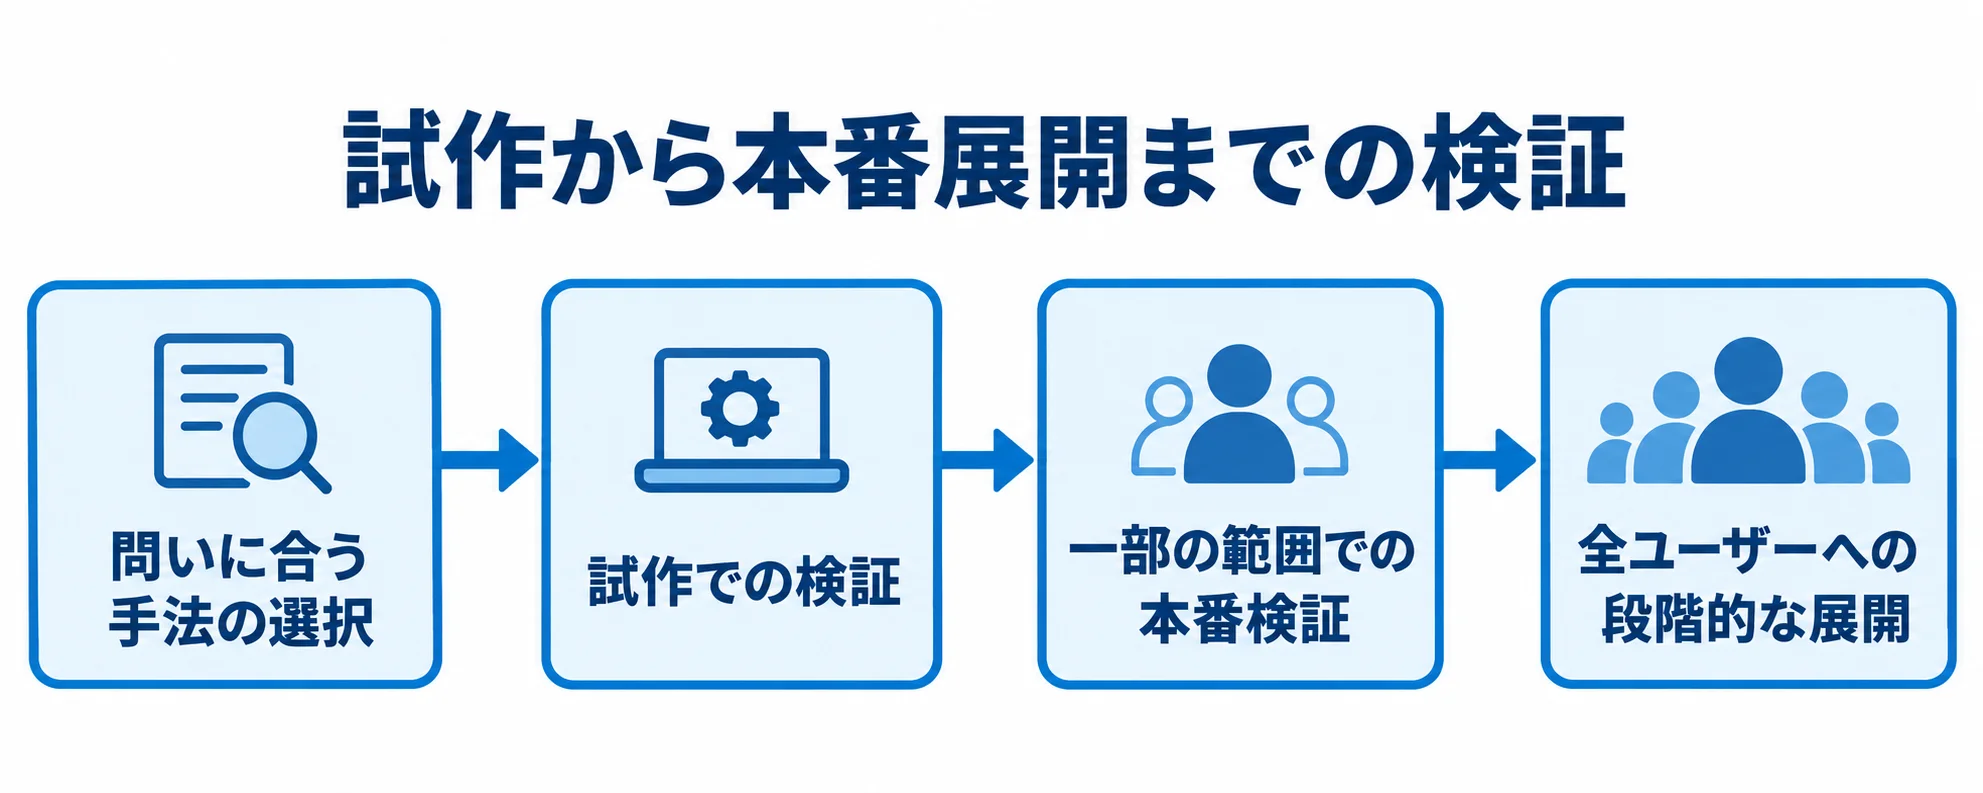
稼働中のWebサービス/SaaSでは、変更の性質に合う手法を選び、試作から本番反映まで一貫して進めます。UI/UX改善と新技術・外部連携では、入口が異なります。
どちらのケースも、試作で確かめたあとに一部の範囲で本番検証し、全ユーザーへ段階的に展開するのが基本の流れです。
UI/UX改善の流れ:プロトタイプからA/Bテスト
登録フォームや検索UIの改善は、技術的な実現性に目処が立つことが多いため、プロトタイプから始めます。複数案を作り、一部のユーザーや社内メンバーに操作してもらいます。
- 操作を確認:既存の業務フローや操作感を損なわず、迷わず使えるかを見る。
- A/Bテスト:本番で既存UI(A)と新UI(B)を一定割合のユーザーに表示する。
- 効果を比較:コンバージョン率(CVR)や離脱率などの定量データを比べる。
データで新UIが優位なら全体へ適用し、逆効果が出た場合も限定的な範囲で早く見つけられます。検証、計測、判断を素早く回し続けることが、継続的な成長を支える競争力になります。
新技術・外部連携の流れ:PoCと隔離環境
決済API、生成AI、外部基幹システムとの連携など、不確実性の高い変更はPoCから始めます。隔離環境で最小限のコードを使い、DBとAPIの連携や、実データでの速度・精度を検証します。
- 影響を隔離:本番環境や本番データに影響させない。
- 本格開発へ移行:Go判断後、ステージング環境で結合テストや負荷テストを行う。
- 障害を想定:外部連携先の障害や遅延に備え、例外処理、タイムアウト、リトライを設計する。
本番では、カナリアリリースやフィーチャーフラグを使って段階的に展開します。PoCで早くGo/No-Goを判断すれば、本格開発後の手戻りを防げます。外部サービスを取り込むSaaSを安全に拡張するうえでも役立ちます。
検証から本番反映への移行ステップ
試作で方向性と実現性を確かめ、本格開発を経て本番へ移行します。安全に移行するには、検証で得た知見を設計やリリース後の確認につなぐ手順が重要です。
- 採用するUI案、技術的な制約、性能の限界値を要件として整理し、本格開発の設計に反映する。
- 本番を模した環境で機能テスト・結合テスト・負荷テスト・回帰テストを行い、既存機能への影響を確認する。
- 全ユーザーへ一度に出さず、段階的に本番展開する。
- 処理速度が実用に耐えるか、UIが離脱率を下げるかを本番後も監視し、効果を測る。
- 問題が見つかった場合に備え、切り戻し手順を事前に用意する。
この流れを一貫して設計すると、稼働中サービスの信頼性を保ちながら継続的に価値を届けられます。
運用保守の信頼性を守る検証環境とリリース手法
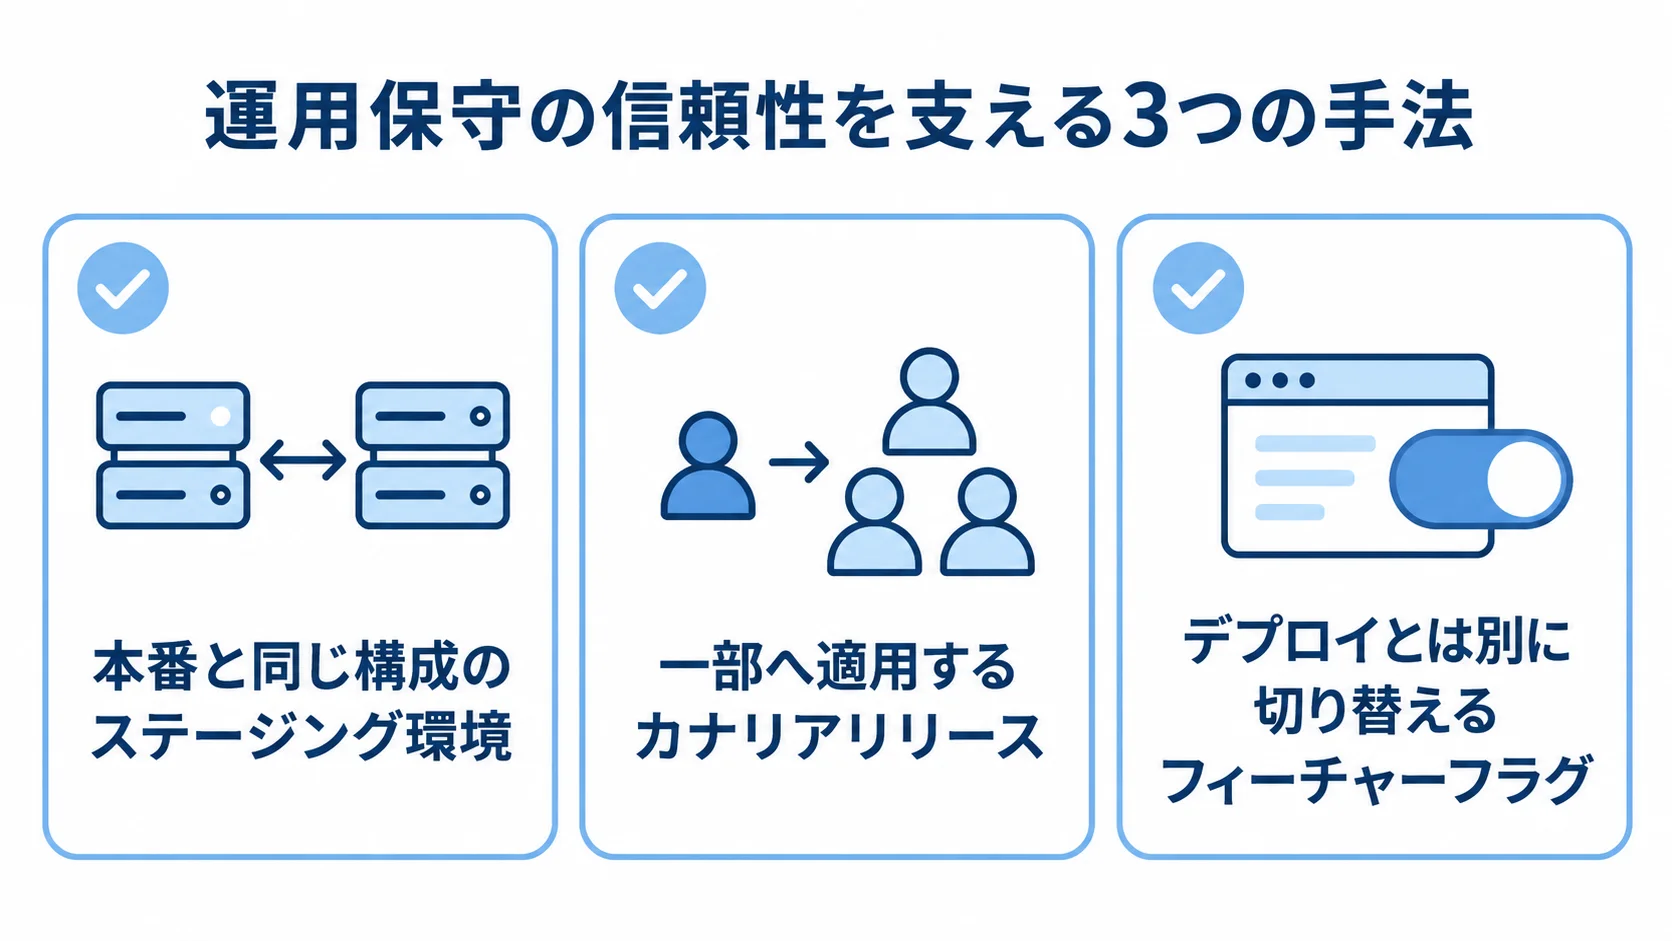
試作した変更を稼働中サービスへ安全に届けるには、本番を模した検証環境と段階的なリリースが必要です。ステージング、カナリアリリース、フィーチャーフラグは、SRE(サイト信頼性エンジニアリング)的な運用保守でリスクを抑える基本の手法です。
本番を模した検証環境(ステージング)
安全に検証するには、本番とできるだけ同じ構成のステージング環境を用意します。環境の差が大きいと、検証では見つからなかった不具合が本番で表に出てしまいます。
- 環境を再現:IaC(Infrastructure as Code)で構成管理をコード化し、ほぼ同一の環境を短時間で用意する。
- 機能・結合テスト:機能単体とシステム間の連携を確認する。
- 負荷・回帰テスト:ピーク時のアクセス耐性と既存機能への影響を調べる。
運用保守では、とりわけ既存機能を壊していないかを確かめる回帰テストが欠かせません。十分に検証してから反映すれば、デグレードや障害のリスクを抑えられます。
カナリアリリースによる段階的展開
検証環境で十分に試しても、本番の実トラフィックや実データの組み合わせで初めて表れる問題は残ります。そこで本番でも段階的に展開し、影響を限定します。
- 一部へ適用:新バージョンを一部のユーザーやサーバーに先行適用する。
- 状況を監視:エラー率、レスポンスタイム、主要な業務指標を確認する。
- 対象を拡大:問題がなければ範囲を広げ、問題時は旧版へ切り戻す。
問題が起きても、影響が一部にとどまっているうちに旧版へ戻せます。新旧2つの環境を瞬時に切り替えるブルーグリーンデプロイメントも有効です。
段階的リリースは、試作では拾えない本番固有のリスクを限定した範囲で受け止める仕組みです。標準化しておけば、リリースの頻度を上げても信頼性を保てます。
フィーチャーフラグによる安全な切り替え
フィーチャーフラグ(機能フラグ)は、新機能のオン・オフをデプロイとは別に切り替える仕組みです。コードを本番へ出しても、フラグをオフにしておけば利用者には見えず、準備が整ってから公開できます。
- 公開時期を分離:デプロイ後、準備が整った段階で機能を有効化する。
- 即時に停止:公開後の問題は再デプロイせず、フラグを切って機能を止める。
- 一部で先行検証:社内ユーザーや協力的な顧客に先に見せ、フィードバックを得る。
段階的な検証を経て全体公開することで、試作で確認した変更を本番へ安全につなげられます。
試作・検証フェーズの費用とよくある失敗
試作は本格開発のリスクを下げますが、進め方を誤ると工数と費用を浪費します。期間と費用の目安、そして失敗を避けるための判断を確かめます。
試作・検証の期間と費用の目安
試作・検証の費用は、手法と範囲によって変わります。期間は、モックアップが約1〜2週間、プロトタイプが1〜3週間、PoCが数日〜2週間で、難しいPoCは最長で3か月程度です。
- モックアップ・プロトタイプ:デザイナーやエンジニアの工数に応じ、数十万円程度。
- PoC:技術検証を伴い、数十万〜百数十万円程度。
試作は、特定の問いに答えるための最小限の投資です。答えが出たあとも作り込むと、本格開発を超える工数がかかることがあります。
運用保守では限られた予算で改善を続けるため、費用は1件ごとのリスクに見合う範囲に抑えます。検証で得た学びを本格開発に活かせば、全体の開発コストを下げられます。
検証目的の曖昧化という失敗
目的が曖昧だと、見た目を確かめたいのに技術検証をしてしまったり、実現性を調べたいのにデザインの議論で終わってしまったりします。その結果、問いへの答えが出ないまま工数を消費します。
- 問いを定める:試作で確かめる対象を開始前に明文化する。
- 判断基準を決める:どの結果ならGo、No-Goかを定義する。
- 定量化する:例として、外部APIの1リクエストが500ミリ秒以内ならGoとする。
判断基準が明確であれば、短期間で結論に達し、無駄な作り込みを避けられます。継続的な改善では、目的を定める規律が速度と品質を左右します。
PoC疲れと本番に乗らない問題
PoC疲れは、試作で良い結果が出ても、本番に必要な作り込みや既存システムとの統合が見送られ、利用者に価値が届かない状態を指します。
- 本番移行を前提にする:検証段階から本番反映の設計や体制を考える。
- 意思決定者が関与する:本番反映を決める人を検証に参加させる。
- 統合性も評価する:既存アーキテクチャとの整合性、保守性、運用負荷を確認する。
開始時に、Go判断後の担当者、時期、進め方を決めておきます。試作は本番反映までの通過点にすぎず、検証の学びを利用者へ届けるサイクルで価値が生まれます。
まとめ
モックアップは外観、プロトタイプは操作感、PoCは技術的な実現性を確かめるための手法です。UI/UX改善はプロトタイプから、新技術や外部連携は隔離環境でのPoCから始めます。
検証環境、カナリアリリース、フィーチャーフラグを使えば、既存機能への影響を確かめながら段階的に展開できます。目的と判断基準を明確にし、本番反映までの担当や手順も決めておくことが重要です。
運用中のサービスに機能を追加したり改善したりする際は、複数の会社に相談し、自社サービスに合う検証方法を見極めるところから始めてください。
▼全体ガイドの記事
・サービス運用保守の完全ガイド
▼開発を相談する前に読みたい無料ホワイトペーパー
・Webサービス開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。