
運用保守の失敗は、期限切れによる配信停止、OS追従の放置、責任のなすり合い、ロックインや引き継ぎの失敗、想定外の費用です。また、成功談以上に発注企業が学ぶべきなのは、なぜ運用保守でつまずいたのかというリアルな失敗の教訓です。
クラウドとの責任共有など複雑な前提があるため、Webサイトの保守より失敗のリスクが高くなります。まずはアプリ運用保守の完全ガイドで前提を押さえてください。
スマホアプリ開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「スマホアプリ開発の完全ガイドブック」で詳しく解説しています。
▼開発を相談する前に読みたい無料ホワイトペーパー
・スマホアプリ開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
証明書失念・OS追従放置による配信停止の失敗
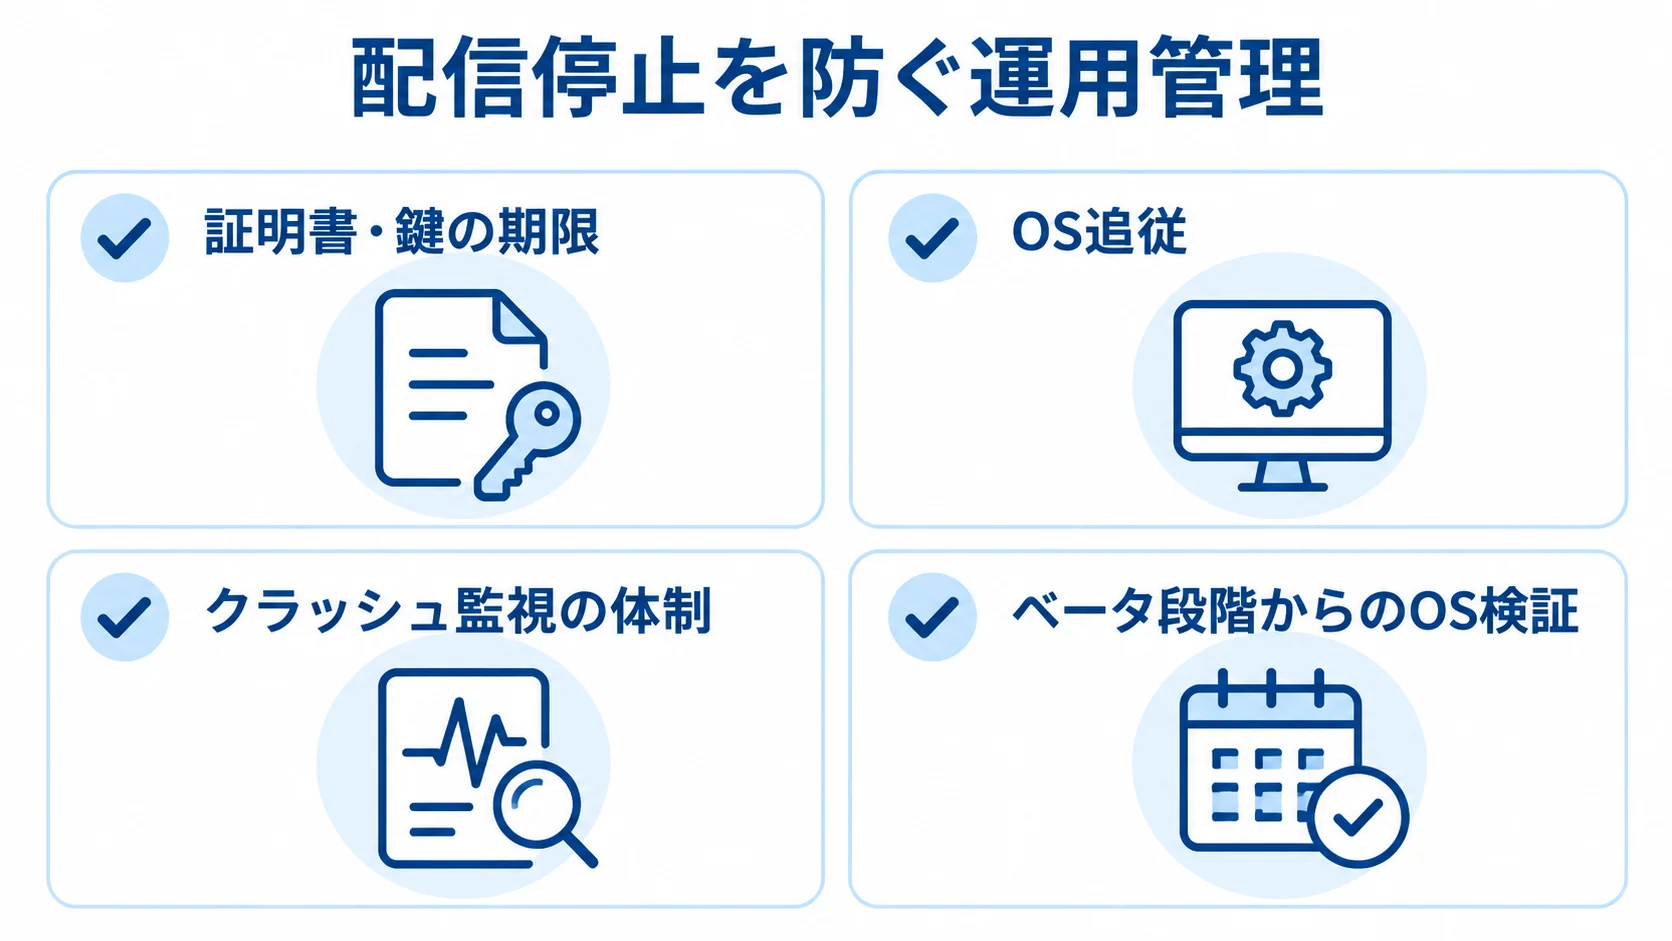
アプリ特有で、かつ最も致命的な失敗が、外部要因への追従を怠ったことによる配信停止です。
Webサイトは放置しても表示され続けますが、ネイティブアプリは違います。
証明書の期限切れ、OS追従の放置、ストア規約への未対応といった「やらなかったこと」が、ある日突然アプリを使えなくします。
原因は、技術力よりも運用タスクの管理を怠ったことにあります。
証明書・鍵の期限失念でプッシュや配信が止まる失敗
典型的なのが、証明書や鍵の期限失念です。既存アプリの動作にも支障が出ることがあります。
プッシュはアプリの重要な再訪導線であるため、止まるとユーザーのアクティブ率が静かに低下していきます。
この失敗が怖いのは、期限が切れるその瞬間まで異常が見えないことです。日々アプリは正常に動いており、誰も問題に気づきません。期限が切れた途端、配信やプッシュが止まります。
原因が「期限切れ」だと特定できれば対処は早いものの、保守作業の約30%は、原因を突き止める調査・分析が占めるとされています。
属人化した運用では、原因究明にさらに時間がかかります。
回避策は単純で、すべての証明書・鍵の期限を一覧にしてカレンダーに登録し、余裕をもって更新する運用を定着させることです。この地味な期限管理こそ、配信を守るうえで欠かせません。
期限管理が要る対象は、いずれも配信やプッシュに直結します。
- iOSの配布証明書とプロビジョニングプロファイル:有効期限があり、失念するとアプリのアップデートを提出できなくなります。
- APNs・FCMの認証鍵と証明書:更新を怠ると、ある日突然プッシュ通知がまったく届かなくなります。
OS追従を怠りクラッシュとレビュー悪化を招いた失敗
もう一つの典型が、OS追従を怠ったことによるクラッシュの放置です。
iOS・Androidは年1回のメジャーアップデートを行い、その都度UIの挙動やAPIの仕様が変わります。
運用保守でこれに追従していないと、ユーザーが新OSにアップデートした途端、アプリが起動しなくなったり、特定機能がクラッシュしたりします。
そうなると、ストアのレビューが「アップデートしたら使えなくなった」「星1」で埋め尽くされ、評価が一気に下がります。一度下がった評価は回復に時間がかかり、新規ダウンロードにも悪影響を及ぼします。
さらに深刻なのが、Googleが毎年引き上げるターゲットAPIレベルへの未対応です。一定期間内に新しいAPIレベルに対応しないと、アプリのアップデートが提出できなくなり、最終的には新規ユーザーへの配信も止まります。
受け身で「問い合わせが来たら直す」運用が、こうした失敗の温床です。
OS追従とクラッシュ監視を定常業務として回すことが、配信停止とレビュー崩壊を避ける王道です。
失敗を避けた成功事例は、関連記事『アプリ運用保守の導入事例・活用事例・成功事例について』もあわせてご覧ください。
OS追従の失敗を防ぐ柱になるのは、いずれも日々の検知と事前の検証に関わる取り組みです。
- クラッシュ監視の体制:問い合わせを待たず、能動的にクラッシュを監視して早期に検知する
- ベータ段階からのOS検証:OSのベータ段階で動作を確かめ、問題を未然に防ぐ
セキュリティ事故時の責任のなすり合いと訴訟
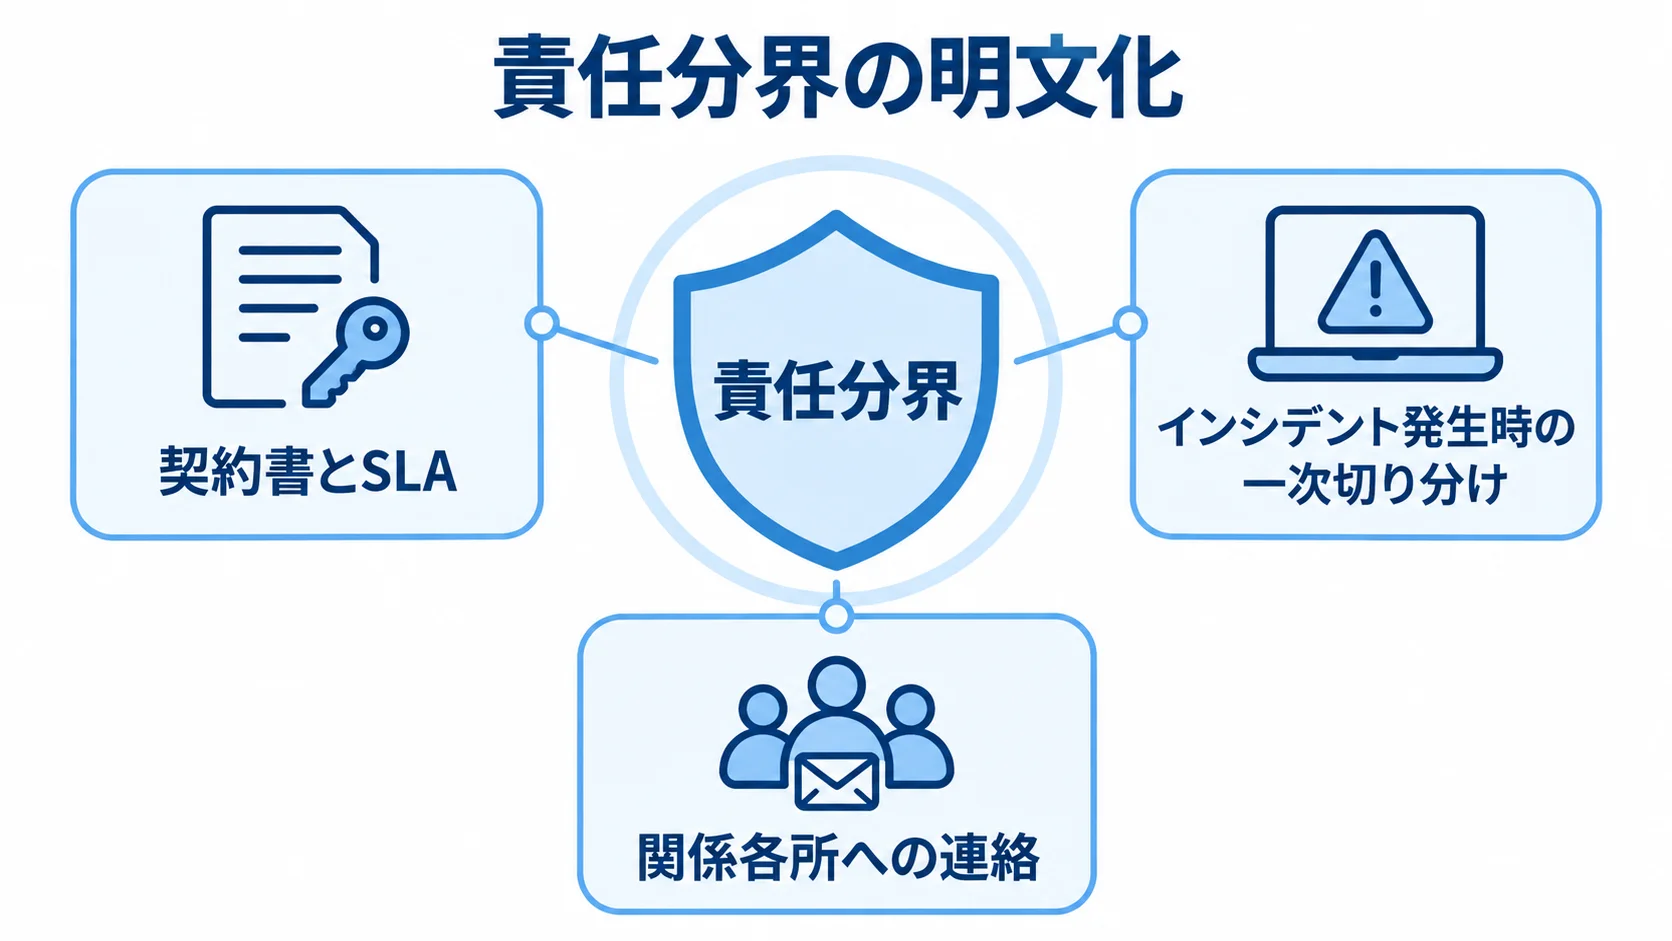
アプリ運用保守の失敗で、金額面でも信用面でも最も大きな打撃となりうるのが、セキュリティ事故とその後の責任のなすり合いです。
アプリが個人情報や決済情報を扱う場合、脆弱性を突かれた情報漏洩は、損害賠償や信用失墜に直結します。そして、こうした事故が起きたとき、「これは誰の責任なのか」をめぐって、発注企業とベンダー、さらにはクラウド事業者の間で深刻な対立が生じます。
責任分界の空白が訴訟リスクを生む失敗
責任のなすり合いが起きる根本原因は、契約段階で責任分界を明確にしていなかったことにあります。
クラウドの責任共有モデルでは、クラウド事業者が担う範囲と、利用者および運用保守ベンダーが担う範囲が分かれています。しかし、アプリのコードの脆弱性、SDKの脆弱性、サーバー設定の不備は、それぞれ責任を負う側が異なります。
また、クラウド基盤の問題といった層のどこに原因があるかが曖昧だと、事故時に各者が「うちの範囲ではない」と主張し、対応が遅れます。最悪の場合、責任の所在をめぐって訴訟に発展し、本来の復旧対応どころではなくなります。
この失敗の回避策は、契約時に責任分界を文書化することです。
たとえば、「SDKのセキュリティアップデート追従はベンダーが担う」「アプリのコードに起因する脆弱性はベンダーの責任」「クラウド基盤起因はクラウド事業者のSLAに依拠」といった線引きを、契約書とSLAに落とし込みます。
そのほか、「インシデント発生時の一次切り分けと関係各所への連絡はベンダーが代行」も、同じように書面に残しておく線引きです。責任分界の明文化は、訴訟という最悪の事態を避ける最大の予防策です。
契約前に責任分界を決める際は、業務の範囲と免責の扱いを具体的に見ておきます。
- 含まれない業務と免責事項:ベンダーが担わない範囲を、契約書に書いておく
- 契約形態ごとの責任の重さ:準委任契約か請負契約かで変わるため、選び方は慎重に決める
プレゼン力で選び実運用が下請けで品質低下する失敗
セキュリティや品質の失敗と密接に関わるのが、ベンダー選定の失敗です。
提案時のプレゼンが上手いベンダーを選んだものの、実際の運用保守は名も知らない下請けが担当し、品質が低く障害が多発したというケースは少なくありません。
とくに運用保守は、契約後の日々の対応こそが本質であり、提案の華やかさと実運用の品質は別物です。実際に手を動かすエンジニアの体制を確認せずに選ぶと、こうした失敗に陥ります。
回避策は、提案の良し悪しだけでなく、実際の運用体制と実績を確認することです。その際は、体制図で確かめます。
また、価格偏重の選定も品質低下を招きます。一次データでは、ベンダー選定における価格の配点は20点以下に抑えるべきとされており、安さで選ぶと結局は障害多発で割高になります。
運用保守は、価格や提案の見栄えではなく、実運用の体制と品質で選ぶことが、失敗を避ける鉄則です。
価格方式や内製との比較を含む判断基準は、関連記事『アプリ運用保守開発・導入のメリット・デメリット・効果と判断基準について』もあわせてご覧ください。
ベンダーを選ぶ段階では、提案の中身だけでなく運用の体制を見ます。
- 一次対応と原因解析を担う体制:誰が一次対応し、誰が原因解析を行うか
- 緊急時の連絡体制:障害時の連絡が、どこへどう回るか
ロックインによる塩漬けと引き継ぎ失敗
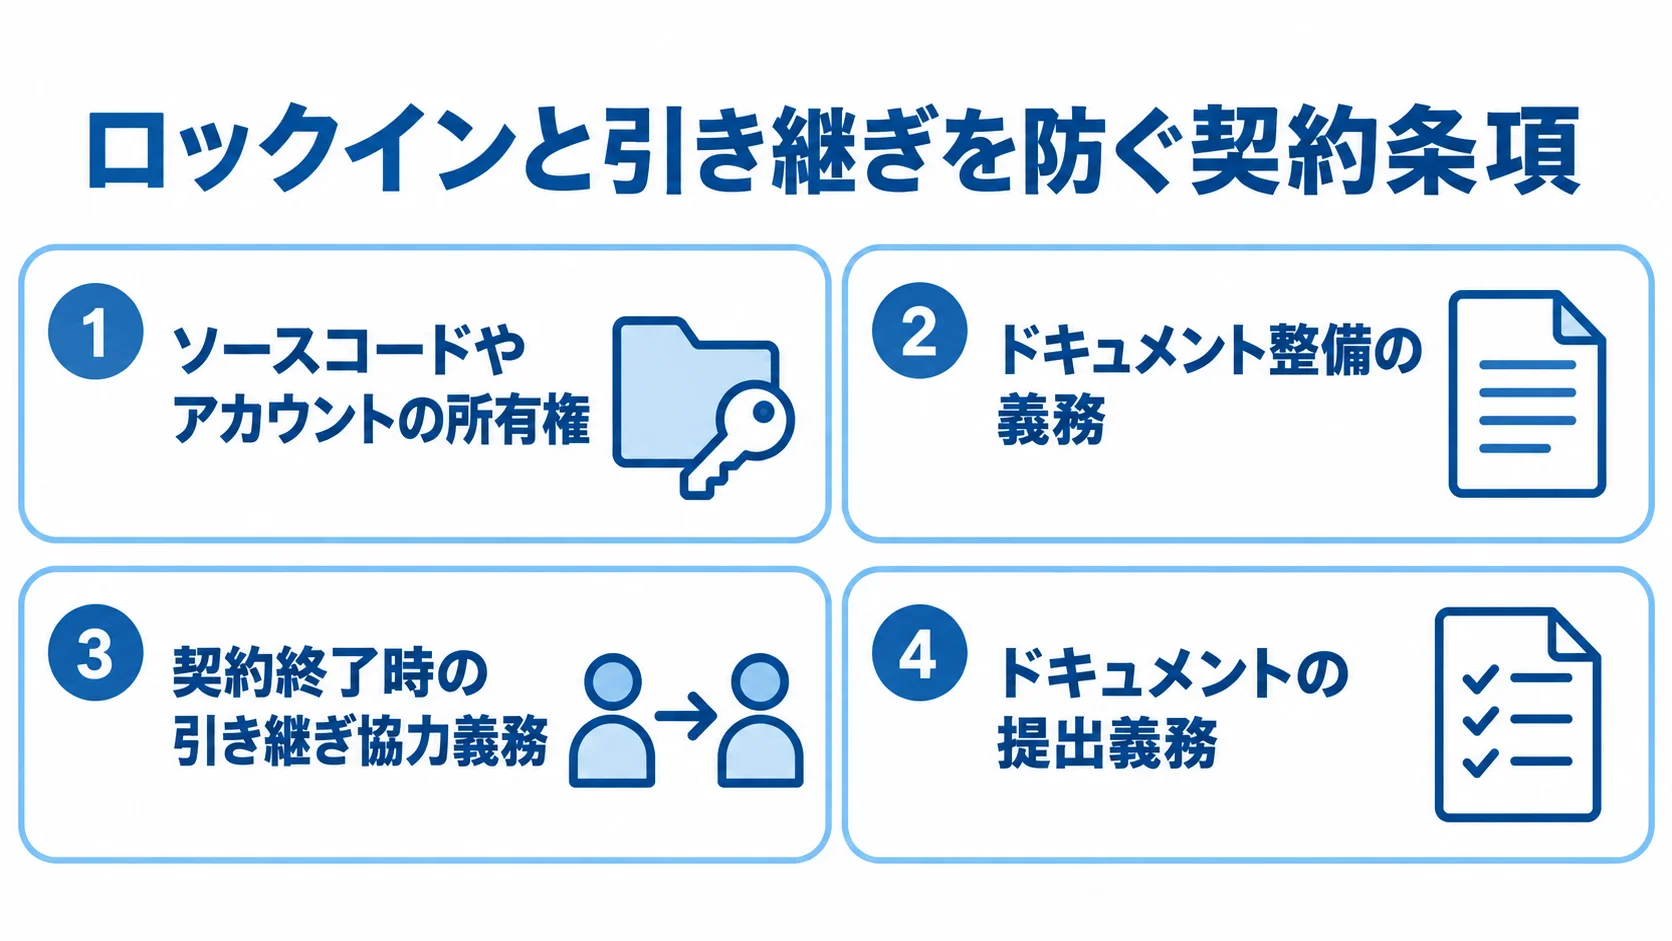
運用保守を長く続けるほど顕在化するのが、ベンダーロックインによる塩漬けと、引き継ぎの失敗です。
これらは契約時には見えにくいものの、数年後に「このベンダーから抜けられない」「乗り換えようとしたら引き継げない」という形で、深刻な経営課題として表面化するため、長期的な視点で最初から対策を講じておく必要があります。
ベンダーロックインで塩漬けになる失敗
ベンダーロックインとは、特定のベンダーしかアプリの内部を把握しておらず、他社に乗り換えられない状態を指します。ソースコードやストアアカウント、各種SDKやインフラの設定をベンダーが握っている場合が典型です。
ドキュメントも整備されていないと、発注企業はそのベンダーに依存し続けるしかありません。
そうなると、保守費の値上げを受け入れざるを得なくなり、品質に不満があっても抜けられず、機能改善も進まないまま「塩漬け」になります。アプリが古いまま放置されると、競合に後れを取る原因にもなります。
塩漬けを脱却しようとしても、移行には相応のコストがかかります。一次データでは、ベンダー移行のコストは300〜500万円に達し、これを織り込むと5年TCOがかえって逆転するケースもあるとされています。
それでも乗り換えるべきかは、移行コストと、塩漬けを続けることによる機会損失を比べて判断します。
ロックインを最初から防ぐには、契約の段階で備えておくことが有効です。さらに、引き継ぎへの協力義務も契約に明記しておきます。
ロックインを防ぐ条項は、所有権とドキュメントに関わるものです。
- ソースコードやアカウントの所有権:発注側が持つ形で、契約書に定める
- ドキュメント整備の義務:ベンダーの義務として、契約書に盛り込む
キーマン退職・既存ベンダー非協力での引き継ぎ失敗
引き継ぎの失敗も、運用保守ならではの深刻なリスクです。アプリの内部を知る唯一のキーマンが突然退職したり、乗り換え時に既存ベンダーが非協力的だったりすると、引き継ぎが破綻します。
ドキュメントが不十分なまま担当者が去れば、新しい担当者はコードを一から読み解く羽目になり、その間の運用品質は低下します。また、既存ベンダーが「乗り換えるなら協力しない」という姿勢を取れば、引き継ぎはさらに難航します。
引き継ぎ失敗を避けるには、計画的な引き継ぎプロセスが不可欠です。
一次データによれば、安全な引き継ぎには約8週間を要し、移行先のPM0.25人月とリードエンジニア1.0人月、現行担当の週2日程度の協力が目安とされています。
アプリの場合は、これにApp Store ConnectやGoogle Play Consoleの管理権限、各種SDK・プッシュ基盤の鍵の移管といった、アプリ固有の引き継ぎ項目が加わります。
重要なのは、当初の契約に引き継ぎの条項を入れておくことです。これにより、既存ベンダーの非協力を契約上防げます。
引き継ぎは、始める前に終わり方を決めておくのが鉄則です。
引き継ぎのために契約へ入れたい条項は、協力とドキュメントに関わるものです。
- 契約終了時の引き継ぎ協力義務:契約が終わった後も、既存ベンダーが引き継ぎに協力する義務を定める
- ドキュメントの提出義務:引き継ぎ時にドキュメントを発注側へ提出する義務を、契約に含める
まとめ
アプリ運用保守の失敗は、ほぼすべて「外部要因への追従放置」「責任分界の曖昧さ」「ベンダーロックイン」「引き継ぎ・想定外費用の軽視」のいずれかに起因します。
とくにアプリ固有の致命傷は、証明書・鍵の期限失念やOS追従放置による配信停止です。これは、期限タスクのカレンダー化と能動的なクラッシュ監視で防げます。
セキュリティ事故時の責任のなすり合いは、責任分界の明文化で防げます。ロックインと引き継ぎ失敗は、コード・アカウントの所有権確保と計画的な引き継ぎ(約8週間:出典ripla)で、それぞれ確実に回避できます。
失敗事例を読むときに大切なのは、「どんな技術で失敗したか」ではなく「どんな備えを怠ったから失敗したか」という視点です。
こうした失敗は、事前に構造を知っていれば確実に避けられたものばかりです。運用が始まってからでは手遅れになるため、契約前に防衛策を組み込んでおくことが何より重要です。
riplaはフルスクラッチ受託と国内運用保守を組み合わせ、責任分界の明文化や引き継ぎを見据えた契約設計など、失敗を構造的に防ぐ進め方を一貫して支援します。全体像の確認には、あらためて完全ガイドをご活用ください。
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。