
オークションシステムの失敗やリスクは、技術面、未払いなどの運営面、決済面、契約面の四つに大別できます。
いずれも事前に知っていれば回避できるものです。費用相場や開発の進め方をまだ把握していない方は、まずオークションシステムの完全ガイドから読むことをおすすめします。
▼全体ガイドの記事
・オークションシステムの完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
入札処理とピーク負荷に関する技術的失敗
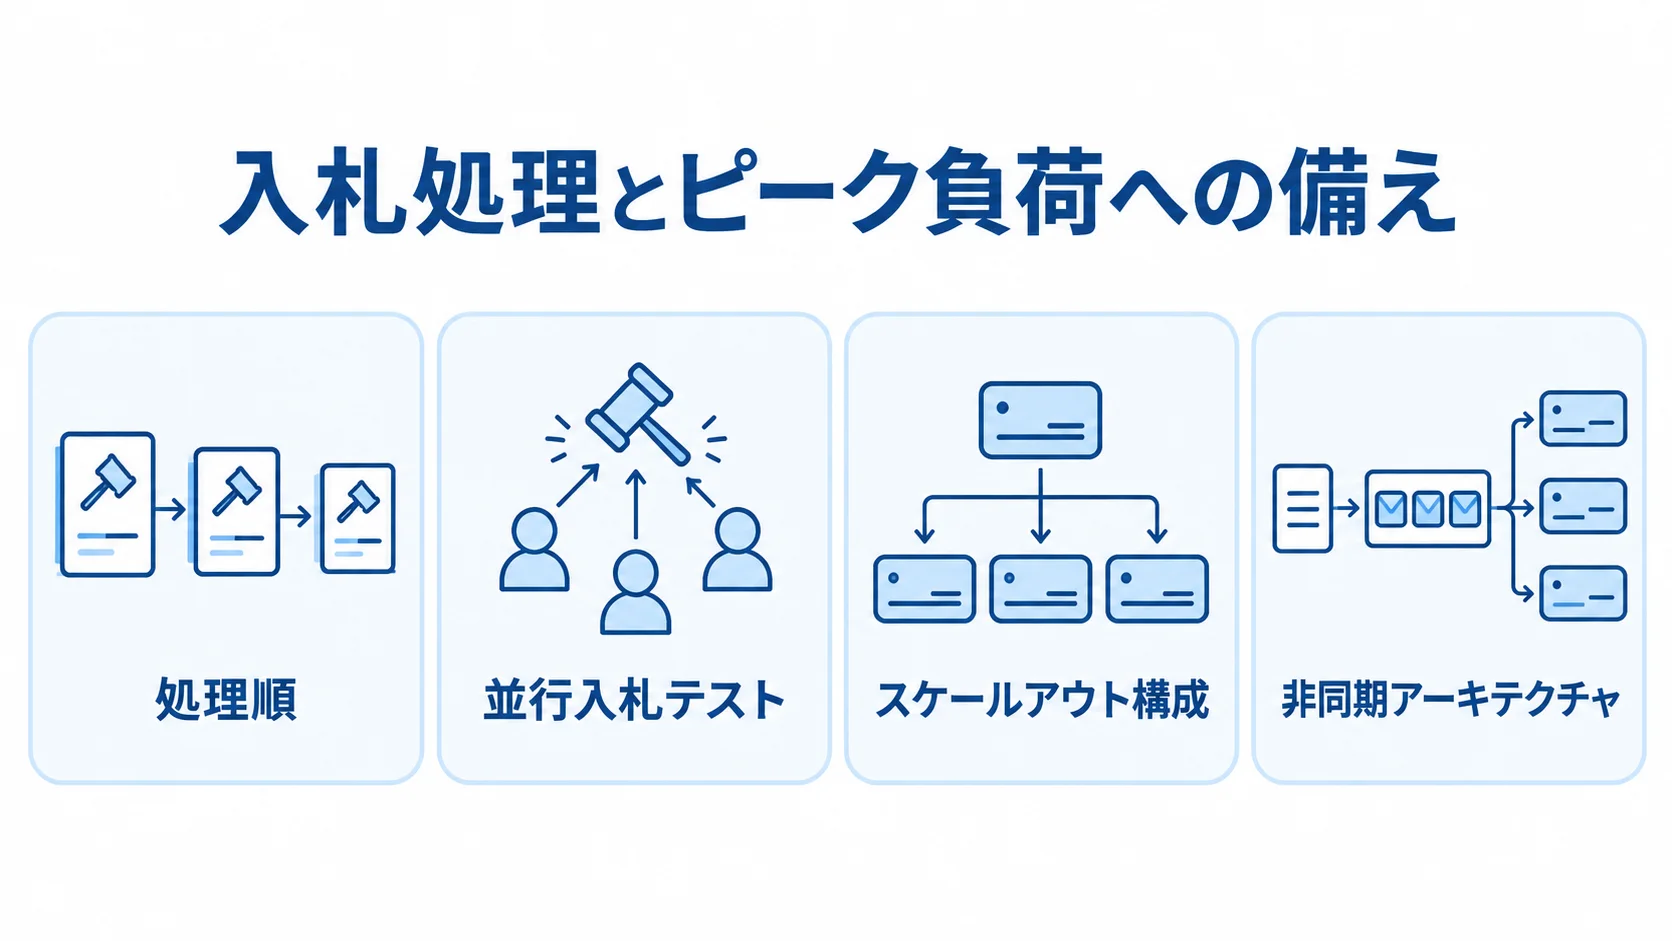
オークションシステムで最も致命的な失敗は、入札処理とピーク負荷に関する技術的な見落としです。締切に向けて入札が一気に集中する負荷は、即時購入型のECにはないオークション固有のものです。ここを甘く見ると、最も入札が盛り上がる瞬間にシステムが破綻します。
技術的な失敗は、リリース直後の本番で初めて表に出ることが多いものです。しかも、それが「最も重要な取引の瞬間」に起きるため、ダメージは極めて大きくなります。
同時入札の競合制御不足による二重落札
同時入札の競合制御が不足すると、二重落札が起きます。技術的な失敗のなかでも、最も典型的なものです。締切間際に複数の入札者が入札したとき、処理の順序が正しく確定されないと、最高額の判定が狂い、最悪の場合は同じ商品が二人に落札されてしまいます。これは、入札処理を単純なデータベース更新として実装し、排他制御や楽観ロックを組み込まなかった場合に起きます。
二重落札が起きると、一方の落札者にキャンセルを依頼することになり、信頼を損ない、クレームや返金対応に追われます。この失敗の根は、入札処理を「整合性が問われるトランザクション」として設計しなかったことにあります。さらに、通常の機能テストでは同時入札の競合が再現しにくく、本番でピーク負荷がかかって初めて表面化するため、開発段階で見過ごされがちです。
回避するには、要件定義の段階で入札の処理順と負荷時の性能を決めておくことが欠かせません。入札の整合性は自動延長ロジックとも連動するため、締切間際の入札を正しく検知して延長を発火させつつ矛盾なく処理する設計を、最優先で作り込むことが失敗回避の鍵です。
- 非機能要件:同時入札時の到達順と二重落札の禁止を、数値や条件で書くこと
- 検収条件:負荷をかけた状態での並行入札テストの結果
締切集中時のダウンと性能設計の甘さ
もう一つの重大な技術的失敗が、締切集中時のシステムダウンです。人気商品の締切時刻には、入札・再入札・自動延長のリクエストが爆発的に増えます。その負荷でサーバーが応答できなくなると、入札そのものが受け付けられず、落札も成立しません。
決済を扱うシステムの業界水準は、稼働率99.99%以上(月間ダウンタイム4.3分以下)とされます。ただし、オークションでは「平常時の稼働率」だけでなく、「ピークの一瞬で正しくさばけるか」が問われます。常時最小構成のままピーク対策を怠ると、最も重要な瞬間に落ちるという最悪の事態が起きます。
技術的失敗の多くは「平常時しか想定しなかった」ことに起因します。オークションはピーク時を基準に設計するという発想の転換が、失敗回避の出発点になります。締切が事前に分かるため負荷の山を予測でき、その時間帯の負荷に耐える構成を織り込むことが欠かせません。
さらに、決済が締切に集中して止まるリスクに備え、メインの決済経路の障害時にサブへ自動で切り替えるマルチホーミング(決済の冗長化)も検討すべきです。
- サーバー構成:締切の時間帯に、サーバーを自動で増強するスケールアウト構成
- 処理の分離:入札受付と通知・集計を切り離す非同期アーキテクチャ
未払い・不正入札など運営面のリスク
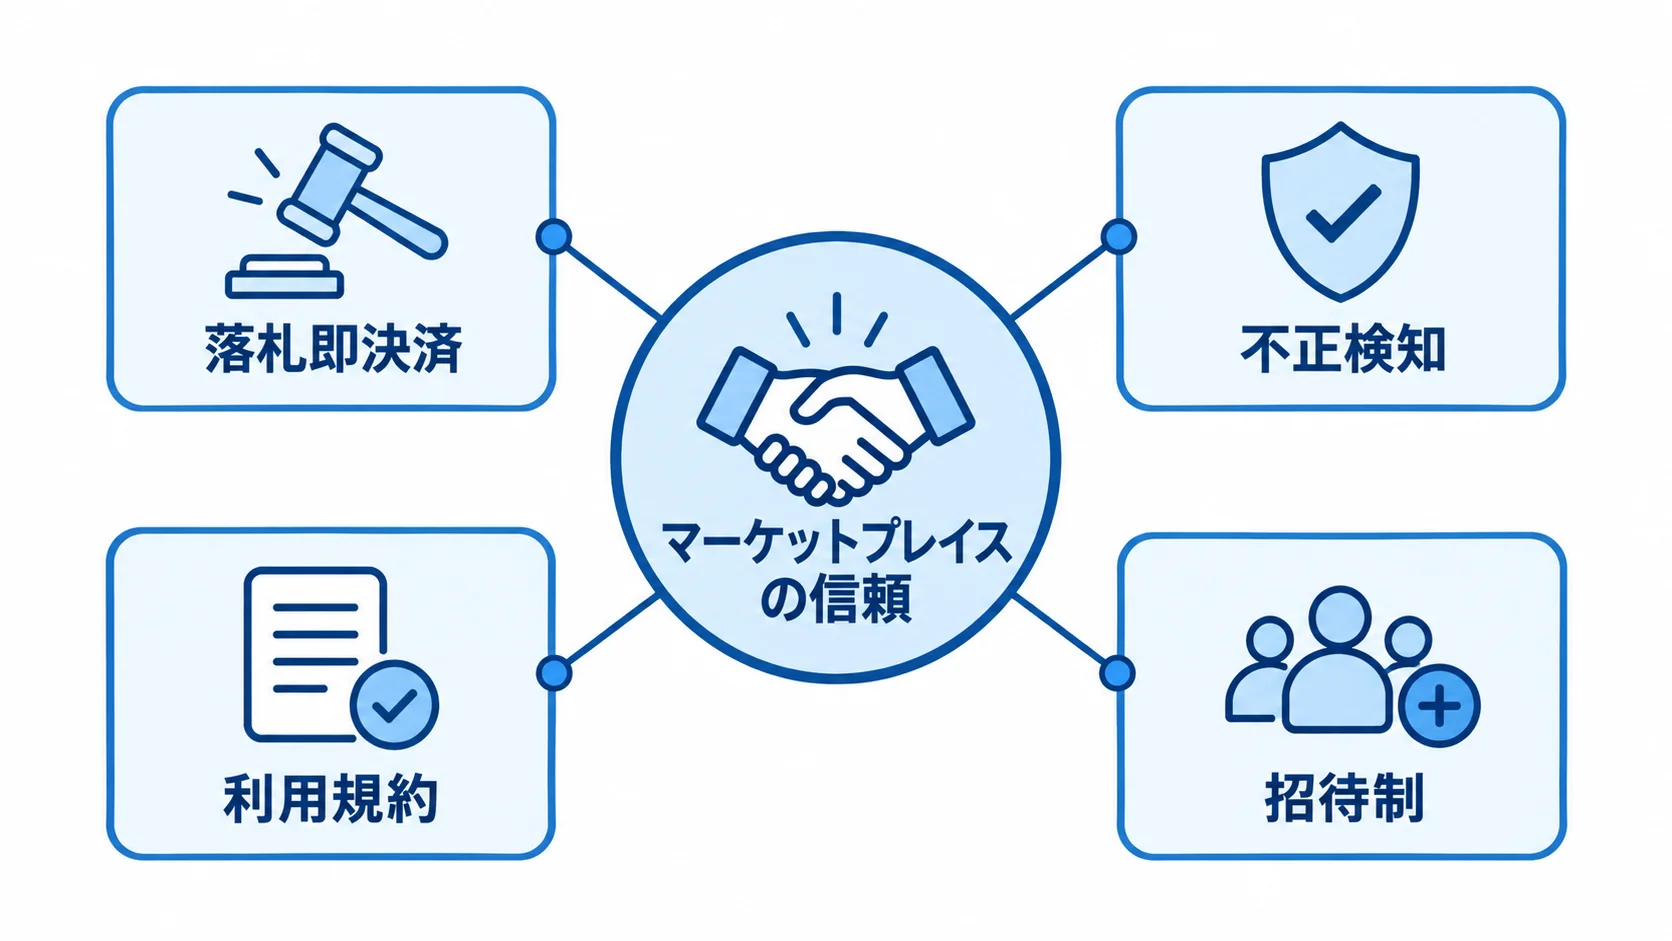
技術が正しく動いても、運営面の課題でオークションは失敗します。落札後の未払い、自作自演による価格操作、いたずら入札といった運営リスクは、放置するとマーケットプレイスの信頼を蝕み、優良な出品者・入札者を流出させます。
これらは「人」が起こす問題ですが、システムの設計とルールで構造的に抑え込むことができます。また、運営リスクへの備えを軽視すると、せっかく価格が上がっても、トラブル対応に運営が忙殺され、事業として回らなくなります。
落札後の未払い・落札放棄が招く信頼崩壊
運営面で最も頻発する失敗が、落札後の未払い・落札放棄です。入札のハードルを下げて参加を増やそうとすると、軽い気持ちで入札して支払わないユーザーが続出します。
出品者にとって「落札されたのに代金が入らない」状態は、固定価格販売にはない深刻なストレスです。これが続くと、優良な出品者が離れ、マーケットプレイス全体が機能不全に陥ります。入札を増やそうとした施策が、かえって市場の信頼を崩壊させるという皮肉な失敗です。
回避策は、入札と決済を構造的に紐づけることです。BtoBの高額取引では、会員審査と与信枠の設定、未回収保証付きの後払い決済を組み合わせます。この後払い決済は、限度額が最大5,000万円規模で、手数料は0.5〜3.5%と事務手数料125円前後です。
「入札のしやすさ」と「決済の確実性」のバランスを最初に設計しないと、後から取り返すコストは極めて大きくなります。
- 落札即決済:入札前のクレジットカード登録を必須にし、落札時点で決済を確定させる仕組み
- 決済手段の網羅:希望の支払手段がないと60%超が他店での購入をやめるという、SBペイメントの調査結果
自作自演入札・価格操作による公正性の喪失
オークション特有の運営リスクが、自作自演入札(シルビング)と価格操作です。出品者が別アカウントで自分の商品に入札して価格を不当に吊り上げたり、複数のアカウントで組織的に相場を操作したりする不正は、マーケットプレイスの公正性を根底から崩します。
一度「あのサイトはサクラが価格を吊り上げている」という評判が立つと、入札者の信頼は急速に失われ、回復は困難です。公正性は、オークションという仕組みそのものを支える前提です。
回避には、不正検知の仕組みが欠かせません。疑わしい会員にフラグを立てる機能も備えます。さらに、AI不正検知をチャージバック対策とあわせて導入する事例も増えています。
技術による検知と運営ルールを組み合わせて、不正を抑止します。公正性の喪失は、技術的なダウンよりも回復が難しい失敗です。そのため、運営の信頼を守る投資は、価格最大化のメリットを長く享受するための前提条件だと捉えるべきです。
- 不正検知:同一IP・同一デバイスの不審な入札、出品者と入札者の関係、不自然な入札の連鎖の監視
- 利用規約:禁止行為を明文化し、違反者を排除できるルールと運営体制
運営面のもう一つの落とし穴が、立ち上げ初期の「流動性不足」です。オークションは出品者と入札者の双方が一定数いて初めて競りが成立しますが、開設直後は出品も入札も少なく、競りが盛り上がらないまま閑古鳥が鳴くという失敗がよくあります。
入札が集まらなければ落札単価も伸びず、出品者が「売れない」と離れ、ますます入札者も減るという負のスパイラルに陥ります。
回避策は、流動性を意図的に作る運営設計です。初期は出品カテゴリや出品数を絞って一点ごとの注目を集める、運営者自らが魅力的な目玉商品を用意する、招待制で熱量の高い参加者から始める、といった方法があります。システムの機能だけでなく、こうした仕掛けを初期戦略に含めないと、せっかく作ったオークションが回らなくなります。
決済・チャージバック・コンプライアンスのリスク
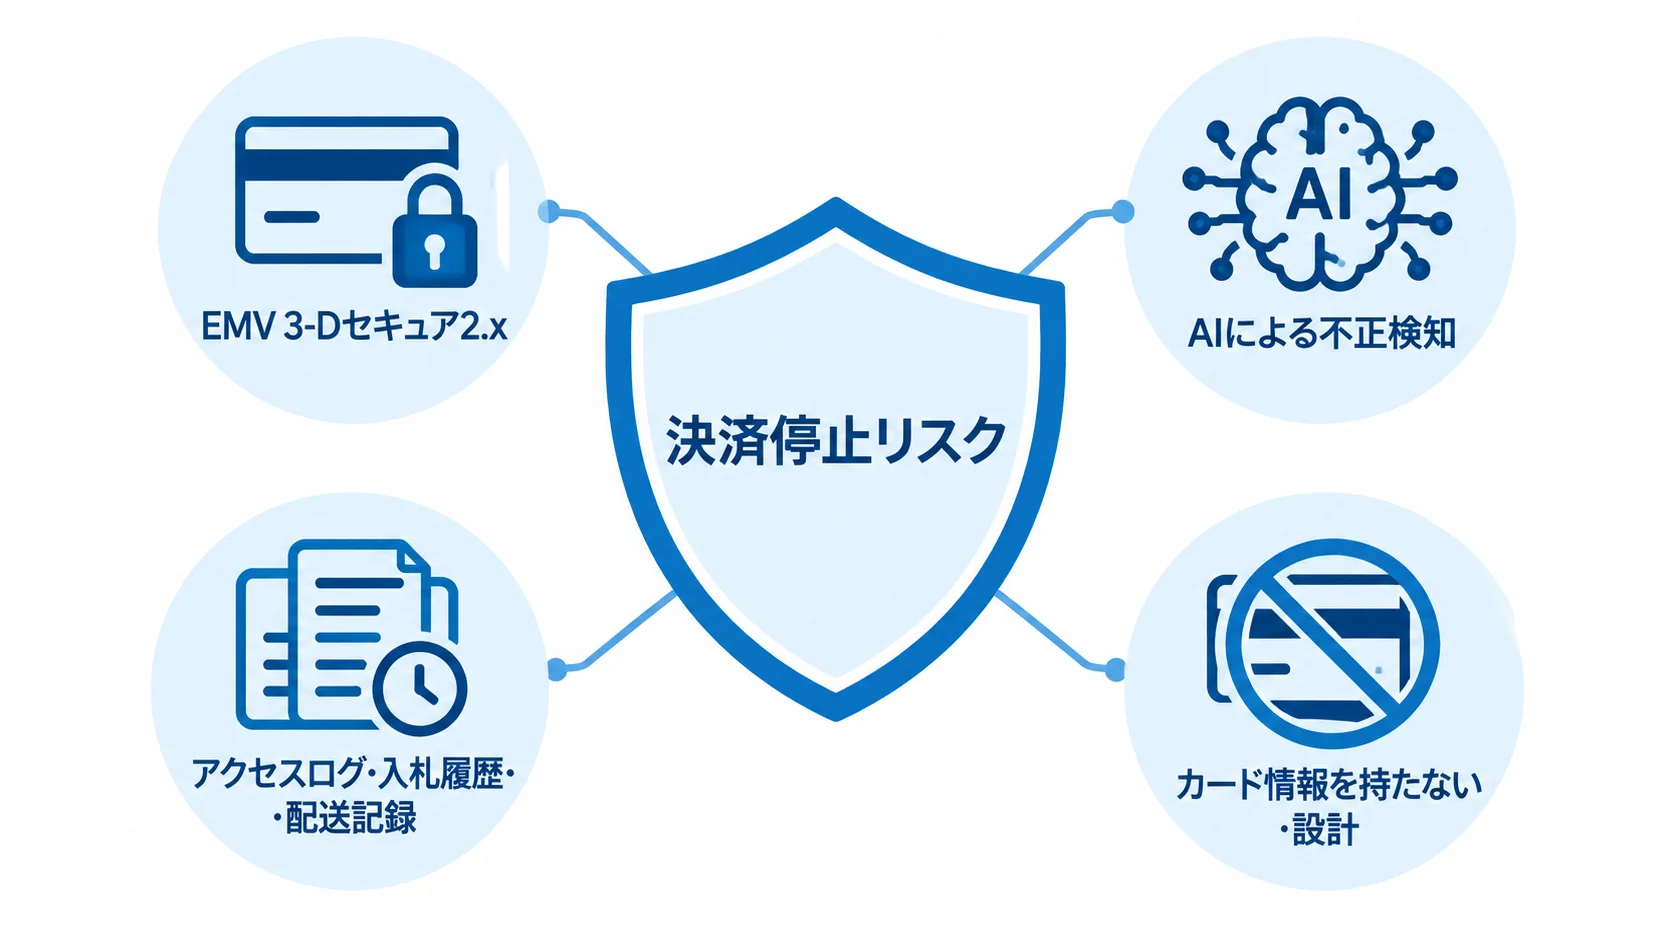
決済を扱うオークションには、チャージバックやコンプライアンスに関するリスクが付きまといます。これらは見積りの段階で見落とされやすく、リリース後に「想定外のコスト」「想定外のペナルティ」として発覚するため、被害が大きくなりがちです。
とくにPCI DSS対応コストの見積り漏れは、プロジェクトの予算を狂わせます。決済リスクは、技術や運営とは別の専門領域として、早い段階で正しく把握しておく必要があります。
チャージバック多発による決済停止リスク
チャージバック(不正利用などによる代金の取消)の多発は、オークションを決済停止に追い込む深刻なリスクです。落札・決済後に「身に覚えのない取引」として代金が取り消されると、その損失は出品者や運営者が被ります。
さらに、チャージバック率が一定(例:0.9%超)になると、アクワイアラ(決済を取り扱う金融機関)から違約金を課されることがあり、最悪の場合は決済そのものを停止されます。決済が止まれば、オークション事業は即座に立ち行かなくなります。
回避策は、予防と証拠の保全の二つに分けられます。予防では、AIによる不正検知で怪しい取引を事前に弾くことも有効です。チャージバックは「起きてから対応する」のでは遅く、率を低く保つ予防策を設計に組み込むことが、決済停止という致命的リスクを避ける唯一の道です。
- 予防:EMV 3-Dセキュア2.x(2025年3月末で原則義務化)への対応
- 証拠の保全:異議申立(ディスピュート)に備え、アクセスログ・入札履歴・配送記録を残し、正当な取引を証明できるフロー
PCI DSS対応コストの見積り漏れ
決済を扱うプロジェクトで頻発するのが、PCI DSS対応コストの見積り漏れです。カード情報を扱う以上、PCI DSSへの準拠は避けられませんが、その対応コストは決して小さくありません。
コンサルティングで数十万〜数百万円、QSAによる審査は年間数百万円規模、ASVスキャンも数十万円かかり、大企業の改修は年間数千万円に及ぶこともあります。これらを初期見積りに含めずに開発を進めると、リリース直前に巨額のコンプライアンスコストが発覚し、予算が破綻します。
回避策は、カード情報を持たない設計を要件定義の段階で前提に置くことです。そうすれば、後から準拠範囲が膨らんでコストが跳ね上がる失敗を防げます。
決済設計は、機能の実装だけでなく、コンプライアンスの範囲をいかに小さく保つかという視点が欠かせません。PCI DSSのコストを「あとで考える」のではなく、アーキテクチャの選択段階で織り込むことが、見積り漏れという失敗を避ける決め手になります。
- 非保持化:自社サーバーにカード番号を保持せず、決済代行のトークン決済を使う構成
- 準拠範囲:PCI DSSの監査スコープを最小化し、開発・セキュリティのコストを50〜70%削減できるとされる点
要件定義不足とベンダーロックインの課題
技術・運営・決済のリスクを生む根本原因の多くは、要件定義の不足にあります。曖昧な要件のまま開発を進めると、二重落札やピーク時のダウン、未払い対策の欠如といった失敗が、リリース後に一気に噴出します。
さらに、契約段階で将来の自由度を確保しなかったために、ベンダーロックインに陥り、身動きが取れなくなる課題も深刻です。これらは、開発の最上流である要件定義と契約で防げる失敗です。
要件の曖昧さとベンダー丸投げが招く失敗
要件定義の失敗で最も多いのが、入札ロジックや非機能要件を曖昧にしたまま、ベンダーに開発を丸投げするケースです。たとえば、「自動延長を実装」「高い性能を確保」といった抽象的な記述だけでは、ベンダーは正しく見積もれず、実装も発注者の期待とずれます。
とくに同時入札の整合性やピーク時の性能は、要件で数値化・明文化しないと、リリース後に二重落札やダウンという形で表面化します。要件の曖昧さは、開発途中の仕様追加(スコープクリープ)も招き、費用と納期を膨らませます。
回避策は、機能の挙動や条件まで具体的に書き込んだRFP・要件定義書を作ることです。そのうえで、ベンダーに丸投げせず、自社の業務とリスクを最も理解する発注者が、要件の中身に主体的に関与します。
失敗の多くは、コードではなく要件で決まります。riplaはフルスクラッチ受託と国内開発の立場から、入札ロジックの要件化や非機能要件の数値化を支援し、「作ってみたら期待と違った」という失敗を上流で防ぐことを重視しています。
- 数値の明示:入札単位、自動延長の発火条件、稼働率99.99%、ピーク同時接続数
- 受け入れ基準:同時入札時にも二重落札が発生しないという条件
トークン移行拒否によるベンダーロックイン
長期運用のオークションで顕在化しがちなのが、ベンダーロックインの課題です。とくに決済のトークン(カード情報の代替データ)を、契約で移行可能にしていなかった場合、別のベンダーや決済代行へ乗り換えようとしても、トークンの移行を拒否されます。そのため、全会員に決済情報を再登録させる羽目になります。
会員の再登録は離脱を招くため、事実上の乗り換えができなくなります。これがロックインであり、料率や仕様の不利な変更を受け入れざるを得なくなります。
回避策は、契約段階でデータポータビリティを確保することです。契約で押さえておく項目は、開発時にはコストに見えにくいものの、数年後に乗り換えや内製化を検討するとき、決定的な差を生みます。
ロックインは「気づいたときには手遅れ」になりやすい失敗です。開発の入口で将来の自由度を確保しておくことが、長期的な交渉力を守る唯一の方法です。
riplaはフルスクラッチと国内開発の立場から、データとソースコードを発注者の資産として残す進め方を一貫して重視しています。
- データの持ち出し:会員データ、入札履歴、取引データ、決済トークンを将来持ち出せること
- 権利とトークン移行:ソースコードや成果物の知的財産権の発注者への帰属、トークン移行の可否(RFP・契約に明記)
まとめ
ここまでの失敗やリスクは、技術面、運営面、決済面、契約面の四つに分けて整理できます。
技術面では、同時入札の競合制御不足による二重落札と、締切集中時のダウンが挙がります。運営面では、落札後の未払いと自作自演入札・価格操作があります。
決済面では、チャージバック多発による決済停止とPCI DSS対応コストの見積り漏れがあります。契約面では、要件の曖昧さとベンダー丸投げ、トークン移行拒否によるロックインが挙がります。
これらはいずれも、未然に防げるものです。手立てとして、ピーク負荷を前提にした設計や、決済と入札の構造的な紐づけがあります。また、非保持化アーキテクチャや、具体的な要件定義と契約も挙げられます。
失敗を避けるために最も大切なのは、オークションを「ピーク時」と「悪意ある利用」を基準に設計することです。また、コンプライアンスと将来の自由度を、最上流の要件定義と契約で固めることも欠かせません。
価格最大化というメリットは、これらのリスクを正しく抑え込んで初めて、長く享受できます。riplaはフルスクラッチ受託と国内開発を組み合わせ、入札の整合性とピーク負荷の設計、決済リスクの抑制、データポータビリティの確保まで、失敗を上流で防ぐ支援を一貫して行っています。
費用相場や開発の進め方を含む全体像は、あらためて完全ガイドでご確認ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。