
大手企業向けシステムの必要機能は、大きく4つの領域に分けて整理できます。
利用規模と組織構成から必須機能を見極め、標準機能と追加開発を分けて選びます。大手企業が備えるべき標準機能と、必要に応じて作り込む機能を、発注企業の視点から機能ごとに体系的にまとめました。全体像をまだつかめていない方は、まず大手企業向けのシステムの完全ガイドから読むことをおすすめします。
- 権限・組織管理:多階層の組織ごとの利用範囲と権限の決め方
- 監査・セキュリティ:操作ログと内部統制の要件
- SSO・外部連携:認証方式と既存システムとの連携範囲
- 性能・拡張性:大量のデータとアクセスへの対応力
▼全体ガイドの記事
・大手企業向けのシステムの完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
多階層の権限管理・組織管理機能
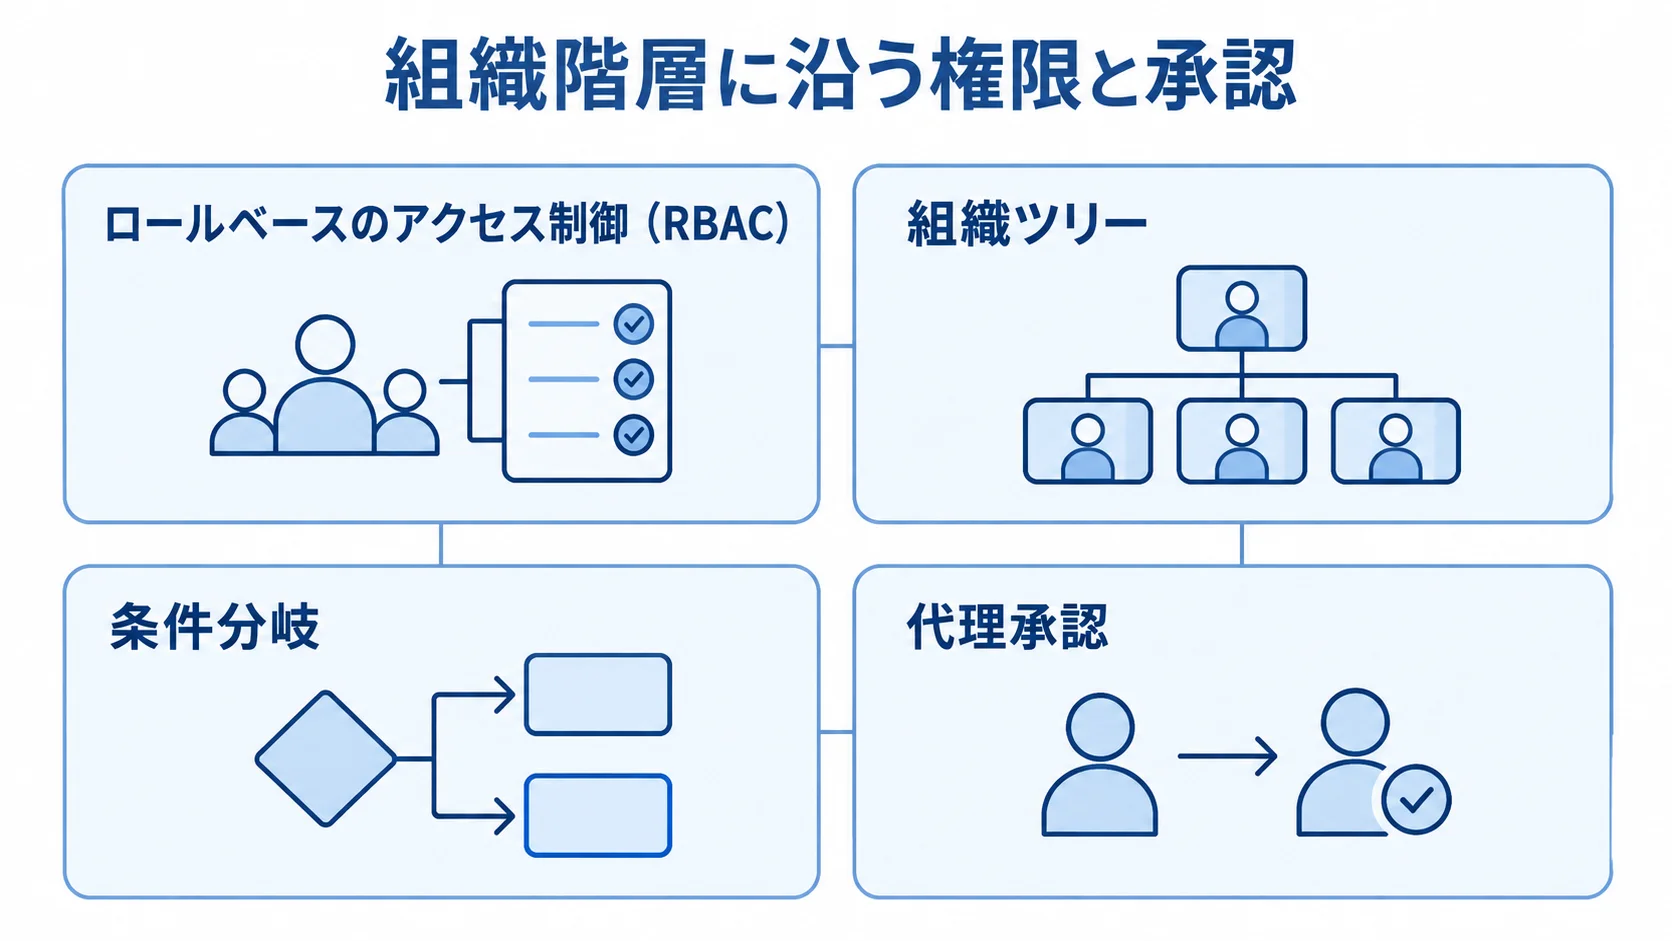
最初に押さえたいのは、権限管理と組織管理です。大企業では、数千人規模のユーザーが部門・役職・拠点によって見られるデータや実行できる操作が異なるため、「誰が・何を・どこまで」できるかを細かく制御する仕組みが欠かせません。
中小規模なら管理者と一般ユーザーの二段階で足りる場面でも、大手では何階層もの権限設計が求められます。この違いが、機能要件における最初の大きな分岐点になります。
ロールベースのアクセス制御(RBAC)機能
大手で標準となるのが、ロールベースのアクセス制御(RBAC)です。「営業課長」「経理担当」「拠点管理者」といった役割(ロール)を定義し、そのロールに権限をひも付けます。
人事異動でユーザーの役割が変わっても、ロールを付け替えるだけで権限が一括で切り替わるため、数千人規模でも権限管理が破綻しません。一方で、一人ずつ権限を設定する方式では、大手の人事異動の頻度に管理が追いつかず、不正アクセスの温床になります。RBACに加えて、組織階層に応じて見える範囲も制御します。
たとえば、ある部門長は自部門のデータしか見られず、本部長は配下の全部門を横断して見られる、といった形で、組織ツリーに沿って見せるデータを分けます。この連動を初期に固めておかないと、「上位者がデータを見られない」「他部門の機密が見えてしまう」といったトラブルが起きます。大手の権限機能は、組織図そのものをシステムに写し取る作業だと考えると理解しやすくなります。
多段階の承認ワークフロー機能
大手企業のもう一つの標準機能が、多段階の承認ワークフローです。中小企業なら申請者と承認者の一往復で済む決裁も、大手では「担当者→課長→部長→本部長→役員」と何段階もの承認を経るのが普通です。
金額や案件の種類によって承認ルートを分ける条件分岐、承認者不在時の代理承認、差し戻しと再申請の管理など、現実の決裁ルールを忠実に再現する機能が求められます。さらに、承認ルートを後から柔軟に変更できる管理画面を備えておくと、組織改編のたびにシステム改修を発注する必要がなくなり、運用コストを抑えられます。
このワークフロー機能は、内部統制の観点からも欠かせません。誰がいつ承認したかが記録に残り、規程どおりの決裁が行われたことを証跡として示せる点は、上場企業をはじめとする大手では必須要件になります。大手のワークフローは、現状の決裁ルールをそのまま写すだけでなく、将来の組織変更にも耐える柔軟性まで含めて設計することが大切です。
監査ログ・セキュリティ・内部統制機能
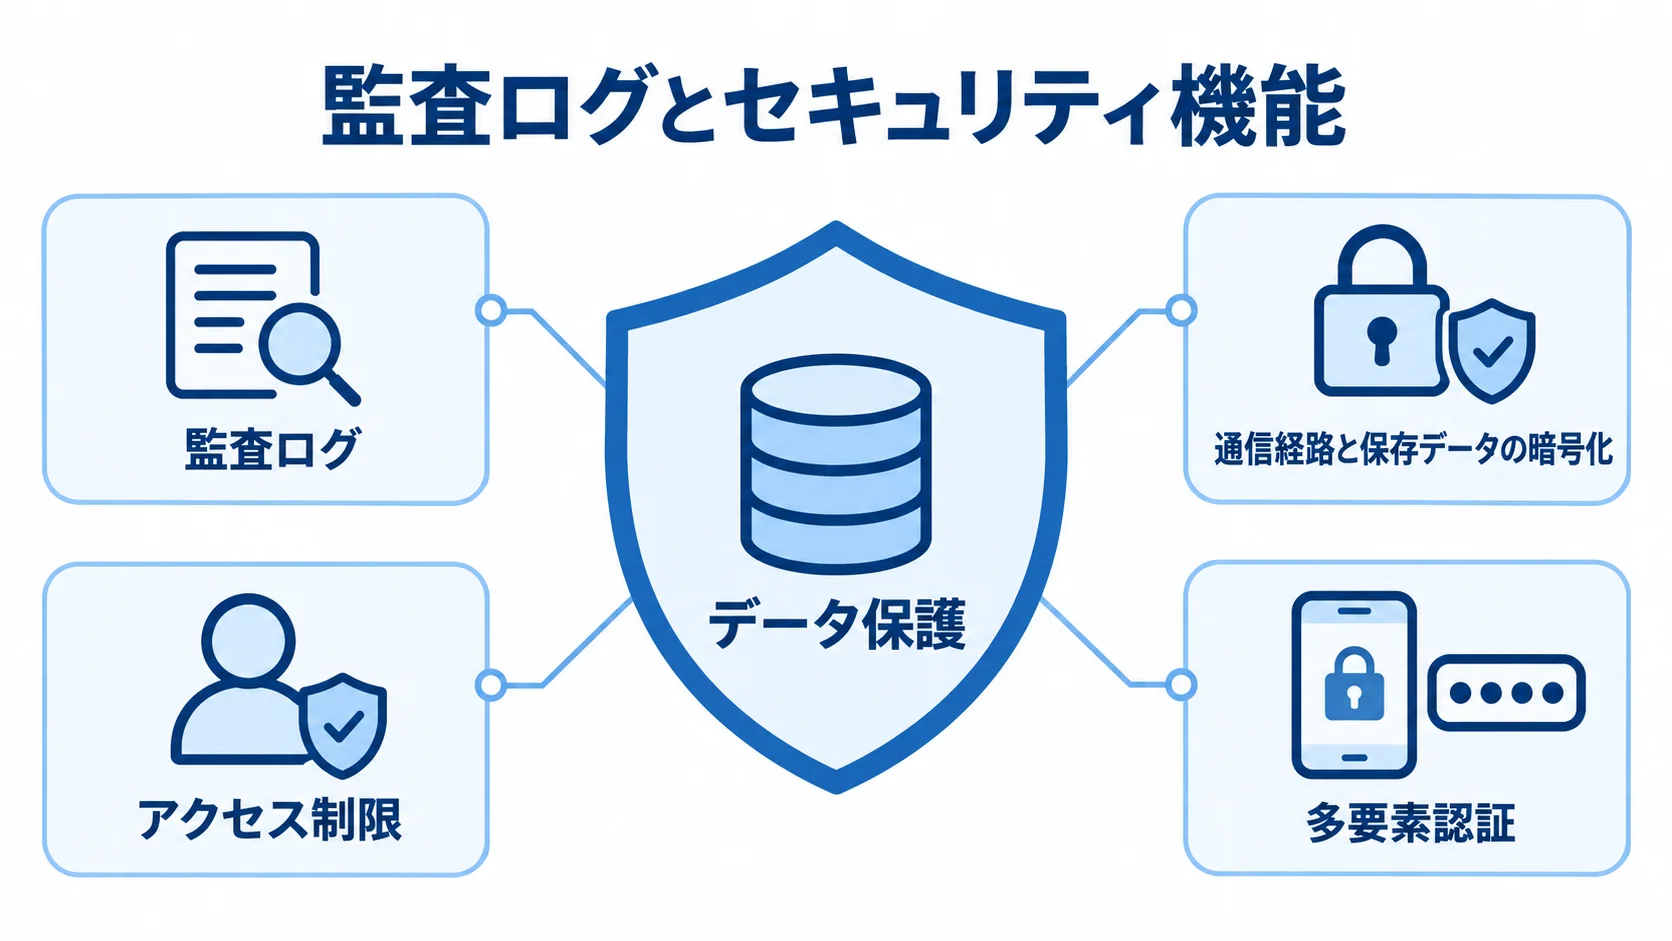
大手企業向けシステムが中小規模と大きく違うのは、セキュリティと内部統制に関わる機能が厚く備わっている点です。扱うデータ量も利用者数も桁違いに大きく、情報漏洩や不正操作が一度起きれば、企業の信用と事業に深刻な打撃を与えます。そのため大手では、「誰が何をしたか」を記録し、不正を検知し、コンプライアンス要件を満たす機能が標準装備になります。
操作履歴を記録する監査ログ機能
監査ログは、大手システムの内部統制を支える根幹機能です。操作の内容をすべて記録し、いつ誰が何をどう変えたかを後から追跡できるようにします。データの改ざんや不正な持ち出しが疑われたとき、この監査ログが事実関係を明らかにする唯一の証跡になります。
とくに上場企業では、財務報告に関わるシステムの操作履歴を一定期間保持し、監査法人の求めに応じて提示できることが求められます。監査ログを設計する際は、「何をどこまで記録するか」を要件定義で明確にすることが欠かせません。全操作を細大漏らさず記録すると、ログが膨大になり、性能やストレージコストに跳ね返ります。
一方で、記録が粗いと、いざというとき追跡できません。そこで、重要データへのアクセスや変更、権限の付与・剥奪といった統制上のクリティカルな操作に絞ってログを取る、という優先順位づけが現実的です。大手では、このログ要件を内部監査部門や情報システム部門と早めにすり合わせておくことが、後の手戻りを防ぎます。
暗号化・アクセス制限などのセキュリティ機能
大手のシステムには、データ保護のための多層的なセキュリティ機能が組み込まれます。通信経路と保存データの暗号化、IPアドレスや端末によるアクセス制限、多要素認証によるログイン強化が代表例です。さらに、パスワードポリシーの強制もそこに含まれます。
これらは、個人情報保護法やセキュリティガイドラインへの準拠の面でも避けて通れません。機能というより、「満たさなければシステムを稼働させられない前提条件」に近い性格を持ちます。こうしたセキュリティ要件は、性能やレスポンスといった他の非機能要件と並んで、要件定義の段階で水準を具体的に定めておく必要があります。
「セキュリティをしっかり」という曖昧な言葉のまま開発に進むと、後から「この暗号化方式では不十分」「この認証要件が抜けている」と判明し、大規模な作り直しに発展します。大手のセキュリティ機能は、情報システム部門やセキュリティ担当が求める水準を、機能仕様の形に書き直す作業だと捉えてください。
SSO・外部システム連携機能
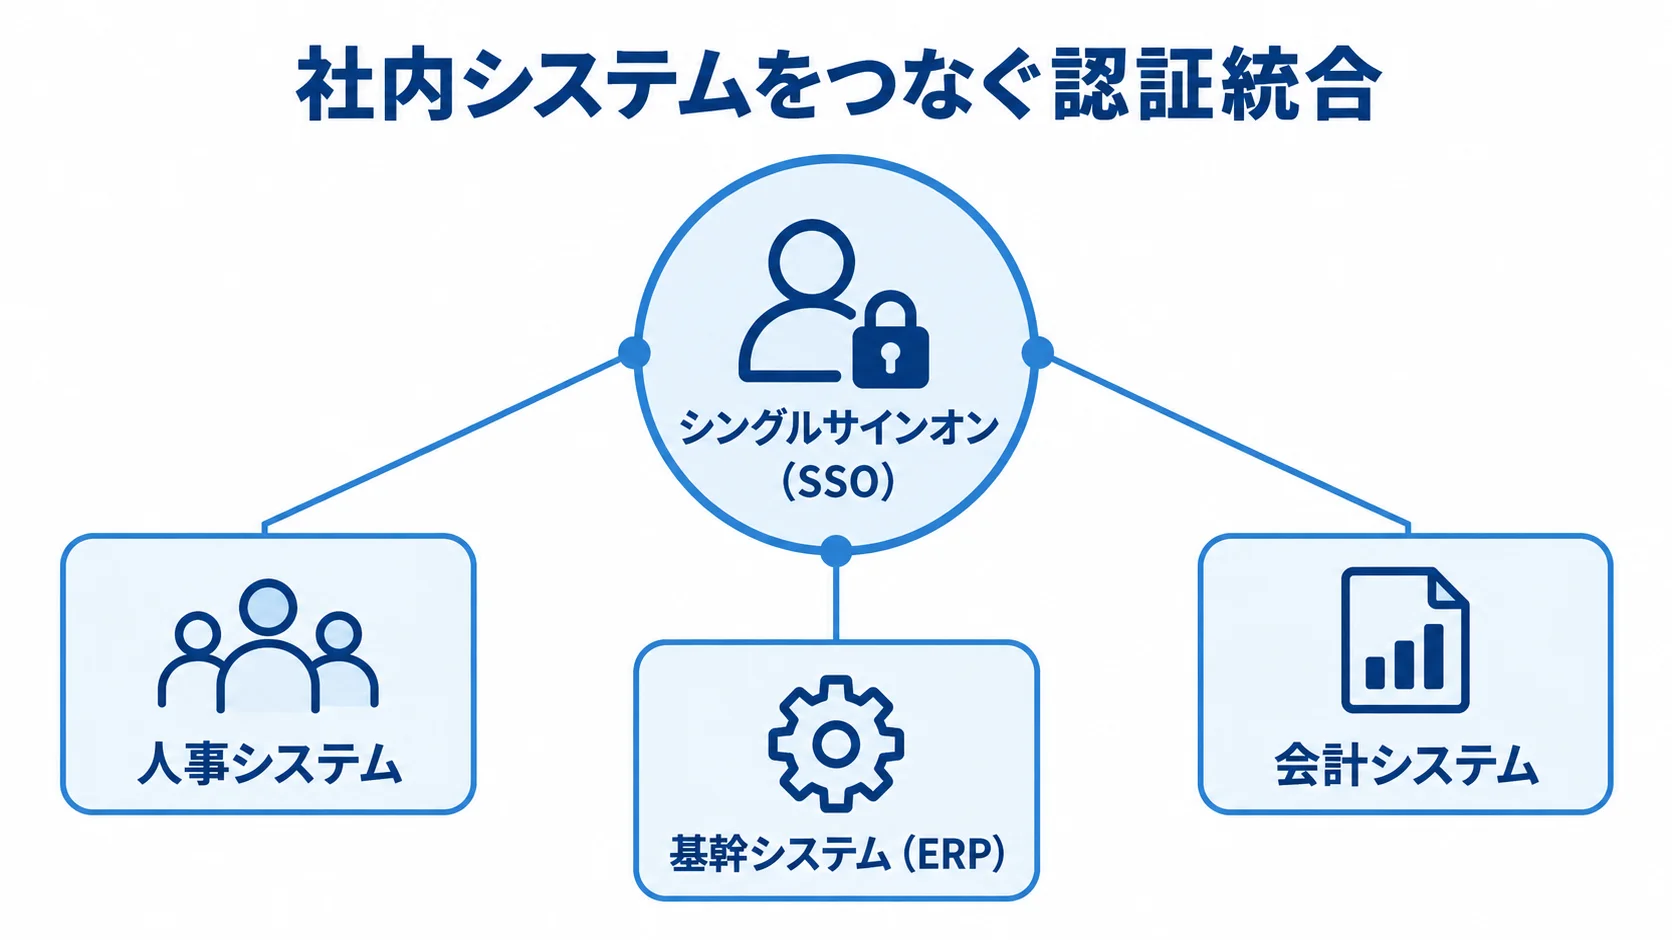
大手企業のシステムは、単体で完結することがほとんどありません。すでに社内では、人事システムや会計システム、基幹システム(ERP)などが稼働しています。
グループウェアなど多数のシステムも稼働しており、新しいシステムはそれらと連携してこそ価値を発揮します。連携の設計を軽く見ると、せっかく作ったシステムが他と切り離された「もう一つのサイロ」になり、二重入力やデータの食い違いを生んでしまいます。
シングルサインオン(SSO)による認証統合機能
数多くのシステムを使い分ける大手企業の従業員にとって、システムごとに別々のIDとパスワードを管理するのは大きな負担であり、パスワードの使い回しによるセキュリティリスクも招きます。そこで、これを解消するのがシングルサインオン(SSO)です。一度の認証で複数のシステムに連続してログインでき、社内の認証基盤と連携してアカウントを一元管理できます。
新しい大手システムを導入する際、この既存認証基盤とのSSO連携は、ほぼ必須の機能要件になります。そのため、導入の検討では、自社の認証基盤の方式に新システムが対応できるかを、早い段階でベンダーに確認してください。また、SSOは利便性だけでなく、退職者のアカウントを認証基盤側で一括停止できるなど、ガバナンスの面からも大切です。
SSO連携は後付けが難しく、設計の初期から組み込む前提で要件に入れておくべき機能です。とくに大手では、この認証統合の有無が従業員の日々の使い勝手と情報システム部門の運用負荷を大きく左右します。
API連携・データ連携によるシステム間連携機能
大手システムの中核を支えるのが、基幹システムや周辺システムとのデータ連携機能です。新システムで発生したデータを基幹システムへリアルタイムに送り、逆に基幹のマスタデータを新システムへ取り込むなど、APIやデータ連携基盤を通じた双方向の連携を実現します。これがあって初めて、受発注から会計・人事まで全社の業務が一気通貫でつながり、二重入力やデータの食い違いがなくなります。
連携機能の設計では、連携先のシステムの仕様を設計に入る前に確認しておくことが大切です。たとえば、古い基幹システムはAPIを持たず、夜間バッチでのファイル連携しかできないケースもあり、そうした制約が新システムの設計を大きく左右します。連携相手の都合を後から知ると、設計の前提が崩れて手戻りになります。
riplaはフルスクラッチ受託の立場から、既存システム群の連携要件を早い段階で洗い出し、新システムを「全社のデータフローの中に正しく組み込む」設計を重視しています。大手の連携機能は、社内のシステム全体の関係を整理したうえで設計する領域です。
大量データ・大量アクセスに耐える性能機能
大手企業向けシステムの機能を語るうえで見落とせないのが、性能やスケーラビリティといった「非機能」の領域です。画面に表示される機能ではないため軽視されがちですが、数千〜数万人が同時に使い、何百万件ものデータを扱う大手のシステムでは、この性能設計が稼働の成否を分けます。
たとえば、機能がそろっていても、ピーク時にレスポンスが返らず業務が止まれば、システムは失敗とみなされます。
同時アクセスとピーク負荷に耐える性能設計機能
大手システムでは、月末・期末や繁忙期に同時アクセスが集中し、平常時の何倍もの負荷がかかります。この瞬間でも一定のレスポンスを保つには、サーバーの構成やデータベースの設計を最初から負荷を見込んで作る必要があります。
レスポンスタイムの目標値(例:主要画面は3秒以内に表示)や、想定する同時接続ユーザー数を非機能要件として定義し、その水準を満たすことを開発の前提に据えます。この性能要件を曖昧にしたまま開発を進めると、本番で初めて遅さが露呈し、後からのチューニングや構成変更に多大なコストがかかります。
負荷テストをリリース前に実施し、想定ピークの負荷をかけても要件を満たすことを確認する工程も、大手では欠かせません。性能は機能の一覧表には現れないものの、大手システムの品質が最も厳しく問われる領域です。要件定義で具体的な数値目標を置くことが、後の安定稼働を支えます。
可用性・冗長化・バックアップ機能
大手企業の基幹的なシステムは、止まることそのものが事業の停止を意味するため、高い可用性(システムが継続的に動き続ける度合い)が求められます。サーバーを冗長化して一台が故障しても他が処理を引き継ぐ構成、定期的なバックアップ、災害時に別拠点へ切り替える仕組みなどが、可用性を支える機能群です。
これらは平常時には目に見えませんが、障害時に事業を守る備えとして働きます。こうした可用性の水準は、運用・保守のSLA(サービス品質保証)とも密接に結びつきます。「障害発生時に何分以内に初動するか」「年間の停止時間をどこまで許容するか」「バックアップからの復旧時間」といった条件を、契約前に保守範囲として明確にしておくことが大手では不可欠です。
バックアップ体制やSLAを曖昧にしたまま稼働させると、いざ障害が起きたときに「これは保守の範囲外」と言われ、追加費用と長い停止時間に苦しむことになります。性能と可用性の機能は、稼働後の安心を大きく左右する要素です。
まとめ
大手企業向けシステムの機能を整理すると、「数千〜数万人規模・多部門・既存システム群」という大企業特有の前提に応える機能群だといえます。
多階層の権限管理とRBAC、多段階の承認ワークフローは組織の複雑さに応えます。監査ログとセキュリティ機能は内部統制とコンプライアンスを支え、SSOとAPI連携は社内の他システムとの一体化を実現します。また、性能と可用性の機能は、大量アクセスや事業継続を守る役割を果たします。
中小規模では省略できる機能でも、大手では「外せない標準機能」として要件の中核に据えるべきです。機能を検討する際は、画面に見える機能だけでなく、権限・統制・連携・性能といった「規模ゆえに必須になる機能」を見落とさないことが大切です。
自社の組織構造や既存システム、セキュリティ要件に照らして、外してはいけない標準機能と、優先順位をつけて検討する機能を切り分けてください。
riplaはフルスクラッチ受託と国内開発を組み合わせ、大手特有の機能要件を業務から逆算して整理し、過不足のない機能設計を一貫して支援します。全体像の確認には、あらためて完全ガイドをご活用ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。