
決済システムのリスクは、解約と決済停止、準拠・運用費の見積り漏れ、乗り換えの難しさ、会計設計の不足の4つの面で現れ、売上や事業継続に大きく影響します。
特に、決済失敗による解約や、見積りから漏れやすい費用は、気づいたときには損失が積み上がっていることがあります。
▼全体ガイドの記事
・決済システムの完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
解約とチャージバックという見えにくいリスク
決済失敗による解約とチャージバックは、日々の運用の裏側で静かに進みます。そのため、気づいたときには損失が積み上がっていることがあり、この二つを最初に押さえることがリスク管理の出発点です。
インボランタリーチャーンで静かに解約が積み上がるリスク
インボランタリーチャーン(意図しない解約)とは、顧客が自ら解約しないまま契約が切れてしまう離脱のことです。カードの期限切れや限度額超過、再発行による番号変更などで、決済に失敗します。
本人は使い続けるつもりでも、決済の失敗によって契約は切れてしまいます。放置すると解約率は毎月上がり、洗替(カード自動更新)やダニング(自動リトライ)がなければ救える売上も失われます。
サブスクの決済手数料は3.3〜3.4%が突出して高いという調査結果もあります。また、獲得済みの顧客を決済の不備で失う損失も、小さくありません。
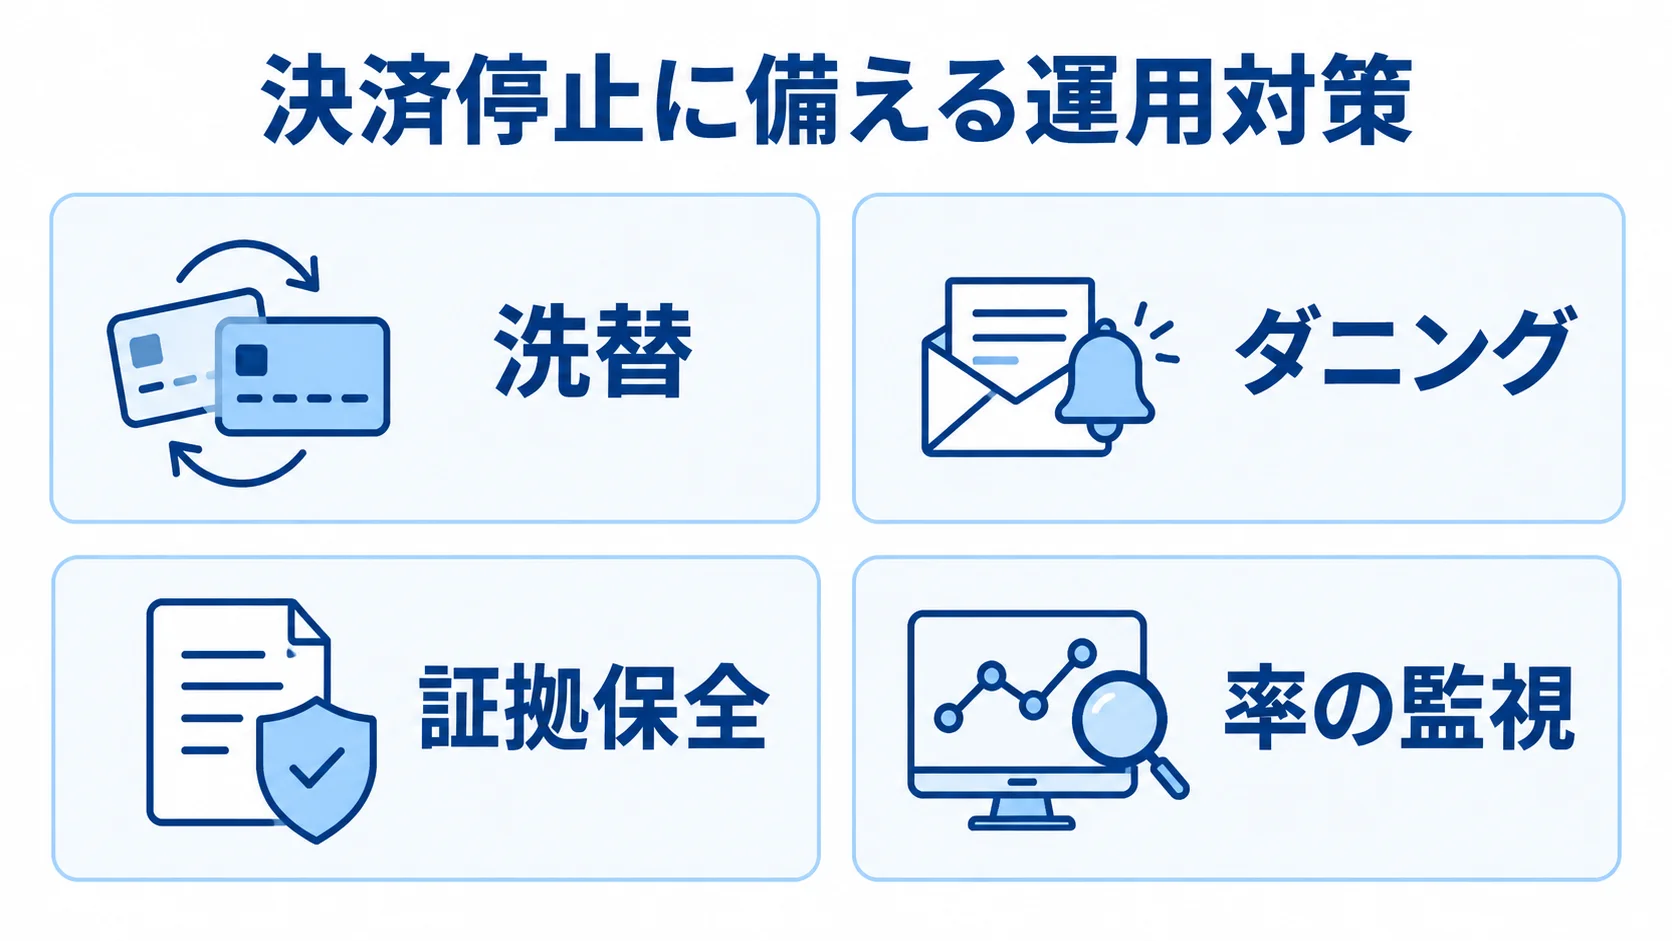
解約を防ぐ設計では、次の2つの対策を要件に含めます。
- 洗替:カード番号の変更を自動で吸収する仕組み。
- ダニング:失敗後、数日かけて段階的に再試行し、通知を送る。
決済失敗を即時の解約にせず、要件の段階で組み込んでおくことが、解約リスクへの最も有効な備えです。
チャージバック多発で決済を止められるリスク
チャージバック(不正利用などによるカード会社からの返金請求)の損失は、返金額だけにとどまりません。率が一定の水準を超えると、アクワイアラ(決済を扱う金融機関)から違約金を課される場合があります。
その水準の一例は0.9%超とされ、最悪の場合は決済そのものが停止されます。決済が止まれば事業は立ち行かなくなり、存続にも関わります。
開発では、不正を抑えることと、発生時に異議申し立て(ディスピュート)で対抗できる準備を並行して組み込みます。
- 未然防止:3DセキュアやAI不正検知を組み込む。
- 証拠保全:アクセスログや配送記録を取引データに紐づけて保存する。
- 率の監視:常時監視し、閾値に近づいたら通知する運用。
証拠は、必要なときにすぐ提出できる状態で保管しておきます。また、EMV 3-Dセキュア 2.xは2025年3月末で原則義務化されており、本人認証は不正対策と法令対応の両面で必要です。
PCI DSS対応コストの見積り漏れリスク
PCI DSS対応費は、決済システム開発の見積りから漏れやすく、後から膨らみやすい費用です。カード情報を自社で扱う設計では、国際基準への準拠の負担が大きくなります。
準拠コストが数千万円規模に膨らむリスク
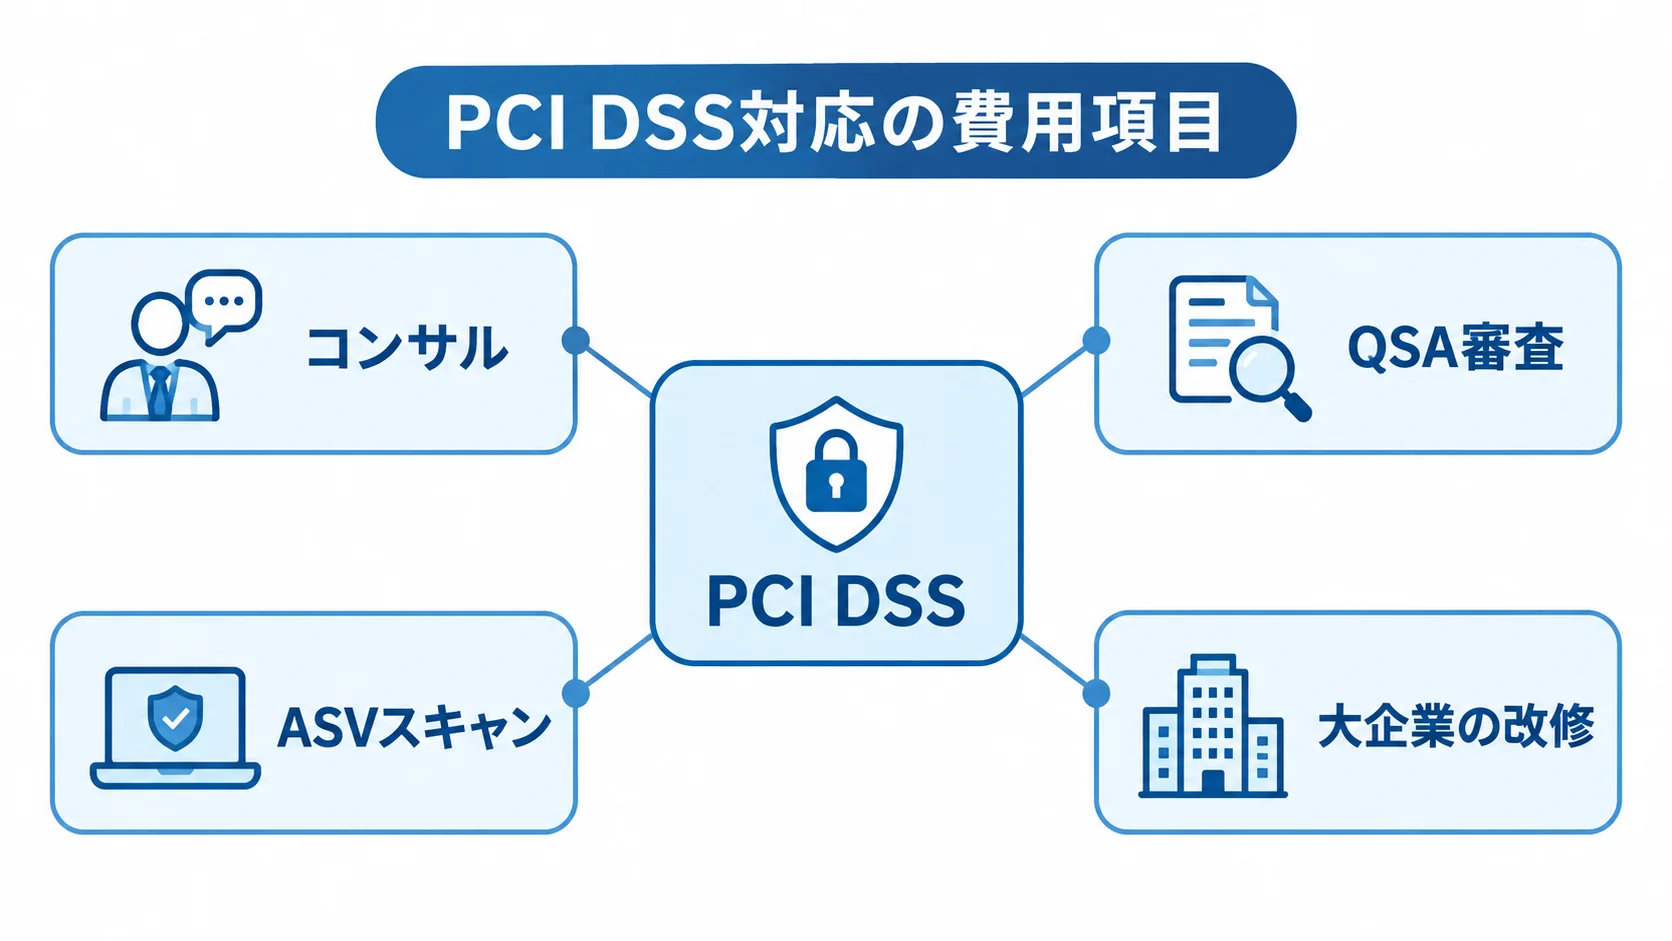
PCI DSS対応費は規模によって異なり、コンサルは数十万〜数百万円、QSA審査は年間数百万円規模、ASVスキャン(脆弱性診断)は数十万円です。
大企業の改修では、年間数千万円規模に達することもあります。費用を見積りに含めていないと、セキュリティ準拠の段階で予算が尽きるおそれがあります。
カード情報を持つ前提で設計すると、後から変えるのが難しくなります。このリスクを避ける最も有効な手段が、非保持化(トークン決済)です。
非保持化の効果は、構成と費用の両方に現れます。
- トークン保管:カード番号を持たず、決済代行発行のトークンを保管する。
- スコープ縮小:PCI DSSの準拠範囲を小さく抑えられる。
- コスト削減:開発・セキュリティ費を50〜70%削減できるという一次データがある。
設計の初期からカード情報を持たない方針を置き、そのうえで構成を選びます。見積りには、セキュリティ費を項目として必ず計上しておきます。
保守・運用コストの見落としという課題
PCI DSSと並んで見落とされやすいのが、保守・運用コストです。投資を判断する際は、継続作業と費用の内訳をあわせて確認しておきます。
- 継続作業:セキュリティ更新、代行会社の仕様変更、不正対策の調整。
- 月額保守費:初期開発費の5〜10%が目安。初期500万円なら月25〜50万円程度。
- 人件費:人月単価はエンジニア60〜100万円、セキュリティ/アーキテクト120〜200万円が相場。
- 数年間の総額:初期費、保守、セキュリティ、従量手数料を含めて比べる。
初期予算だけで判断すると、運用が始まってから資金繰りが苦しくなります。専門人材の人件費も見込んでおく必要があり、初期費用の裏には継続運用費が隠れています。
ベンダーロックインと乗り換え障壁のリスク
決済システムは導入時には便利でも、後からベンダーロックインが問題になる場合があります。別の決済代行やシステムへ移る際に、データを持ち出せず、顧客に再登録を求めるケースもあります。
トークン移行拒否で抜けられなくなるリスク
非保持化でカード情報をトークン化する場合、そのトークンを他社の決済代行へ移せるかが、乗り換えの自由度を左右します。移行を拒否されると、既存顧客全員に再登録を求めることになります。
再登録の過程で、顧客を失う可能性があります。継続課金が前提のサブスクでは、大量解約のきっかけにもなりかねません。
そのため、契約の時点で乗り換え時の条件を確かめ、出口要件として明文化しておきます。
- トークン移行:移行の可否、手数料、条件を確認する。
- データ返還:契約終了時の返還方法と出力形式を定める。
- 契約条件:違約金と最低契約期間の有無を確かめる。
出口条件を決めておかないと、不満があっても乗り換えにくく、不利な条件を受け入れ続けることになりかねません。乗り換えの自由度は、導入の前の段階で確保しておきます。
隠れコストと違約金という落とし穴
契約後に表面化する隠れコストも、見逃せないリスクです。返金や決済失敗の手数料、オプション課金、最低利用料、解約違約金は初期見積りから漏れやすく、運用が始まってから響くことがあります。
トランザクション費用は1回数円〜数十円(30円など)で、取消処理は5円〜数十円です。サービス利用料は決済金額の0.3〜1%です。
件数が多い事業では、小さな費用も積み上がります。導入費用については、400名規模のアンケートで「0円」が14.8%、「5万〜10万円未満」が18.8%で最多でした。
安く見えるプランでも、従量手数料や隠れ費用で回収する構造になっている場合があります。費用は、次の4つに分けて見ておきます。
- 初期費:導入時にかかる金額。
- 月額費:毎月発生する利用料金。
- 従量費:決済件数や取扱高に応じた手数料。
- 隠れ費:返金や解約などに伴う費用。
契約の前に、自社の想定取扱高で総額を試算し、運用シナリオごとに比べておくと判断しやすくなります。
収益認識・会計連携のミスというリスク
最後に確認したいのは、表からは見えにくいものの、経営に直結する収益認識と会計連携のミスです。サブスクは入金と売上計上の時期がずれるため、誤ると監査や税務で問題になるおそれがあります。決済を入金処理だけで設計すると、この二つのリスクを見落としやすくなります。
前受金・繰延収益の管理を誤るリスク
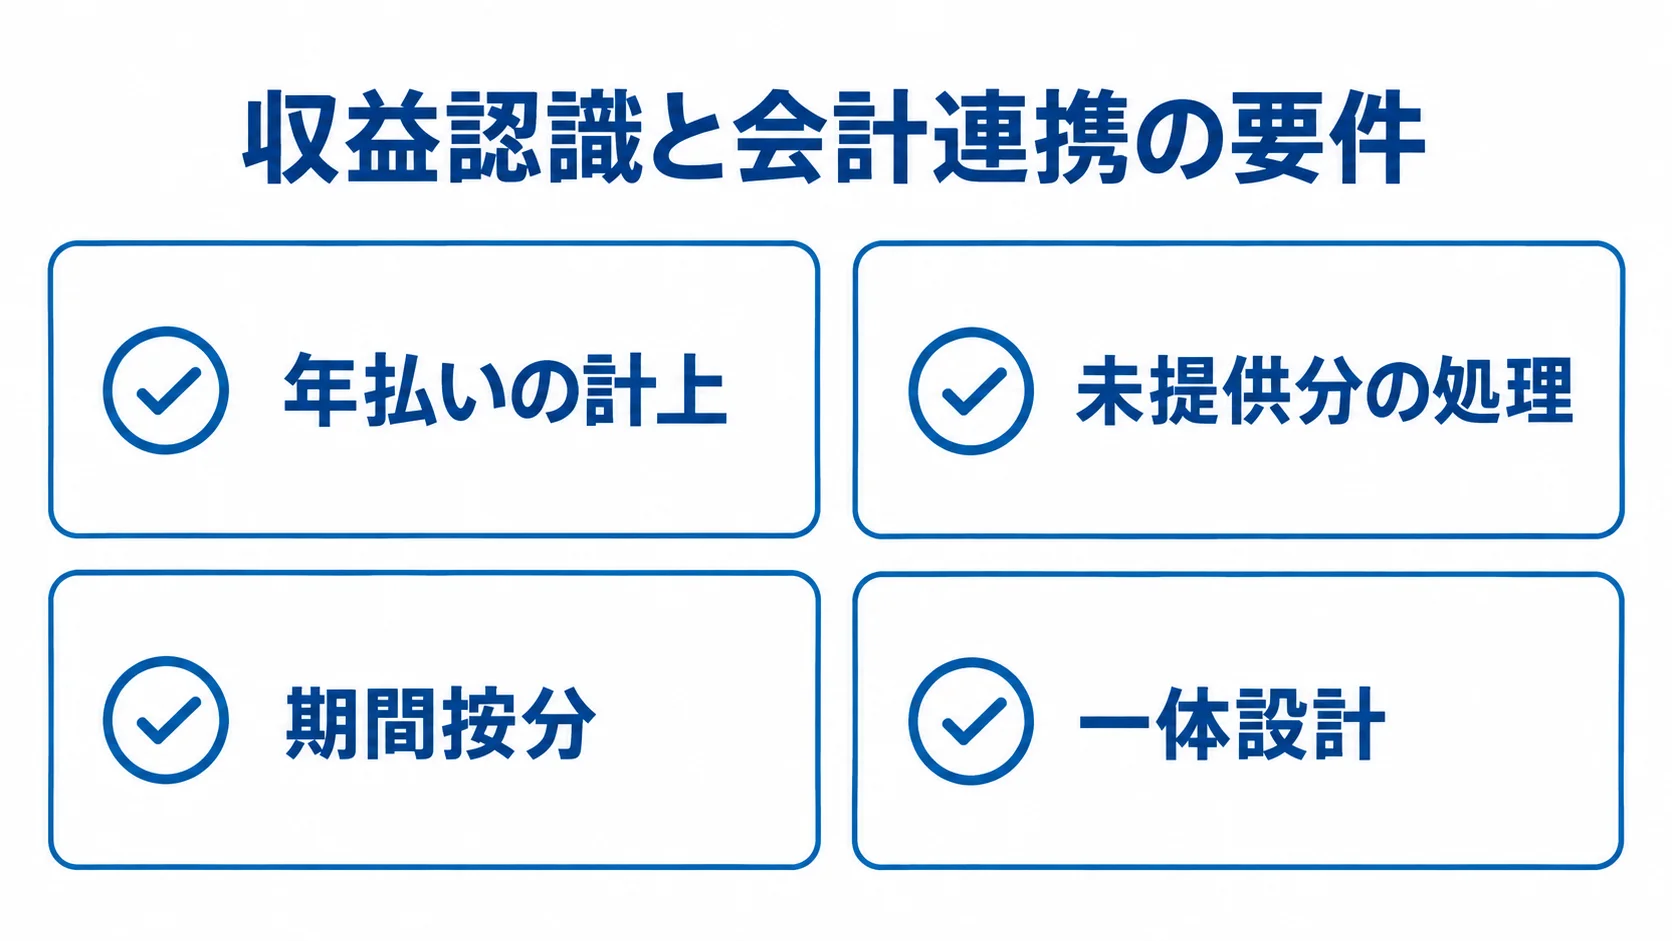
前受金と収益認識を適切に管理するには、決済システムの要件に4つの項目を含めておく必要があります。
- 年払いの計上:1年分をまとめて受け取っても即時に全額を売上にせず、提供期間に応じて月割計上する。
- 未提供分の処理:前受金(繰延収益)として負債に計上する。誤ると売上を過大計上し、新収益認識基準にも反する。
- 期間按分:正確な決済データを会計と連携し、提供期間に応じた日割の売上計上を自動化する。
- 一体設計:要件に含めないと収益認識が手作業になり、月次決算でミスのリスクが続くため、入金と合わせて設計する。
決済まわりの会計連携は、多くの競合システムが手薄になりがちな領域です。
要件を詰めずベンダーに丸投げする失敗
ここまでのリスクの多くは、要件を十分に詰めないままベンダーへ丸投げすることに行き着きます。発注者が明示しなければ、見積りや設計に反映されません。
技術力だけでなく要件定義の精度も関わるため、発注者は次の5項目を確認しておきます。
- 解約対策:インボランタリーチャーンへの備え。
- チャージバック:発生時に、どこまでを誰が受け持つかを決める。
- PCI DSS:準拠スコープの設計。
- トークン移行:乗り換え時の移行条件。
- 収益認識:会計との連携。
決済が止まれば売上も止まり、誤れば会計が狂い、抜けられなければ将来まで縛られます。だからこそ、発注者が見えにくいリスクを先回りして要件に入れられるかで、決済システムの成否が分かれます。
riplaは、フルスクラッチ受託と国内開発の立場から、決済システムの要件定義と開発を支援しています。非保持化や洗替とダニングに加え、会計連携やデータポータビリティも考慮しています。
まとめ
主なリスクは五つで、前半は①意図しない解約、②チャージバックによる決済停止、③PCI DSS費の見積り漏れです。後半は、④トークン移行拒否などのベンダーロックイン、⑤収益認識・会計連携のミスです。
いずれも日々の運用の裏側で進み、表面化したときには手遅れになりやすい、見えにくい落とし穴です。その多くは、要件定義の精度を高めることで未然に防げます。
「決済は止まる・狂う・縛られる」と想定して、最悪の事態を先回りした設計を進めます。要件には、洗替とダニング、不正検知と証拠保全、非保持化を含めます。加えて、トークン移行と出口条件、会計連携も押さえておきます。
これらを要件として一つずつ解消していくことが、最大の備えになります。
riplaは、フルスクラッチ受託と国内開発を組み合わせ、リスクを踏まえた決済システムの設計・開発を支援します。全体像とリスクを確かめる際には、あらためて完全ガイドをご活用ください。
▼全体ガイドの記事
・決済システムの完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。