
金融・銀行・保険業界のAIエージェント開発は、対象業務を絞り、RFPで安全条件を定め、PoCから本番へ段階的に進めると、効果と説明責任を両立できます。
業務の選定から契約、導入、費用、委託先選びまで、発注の順に見ていきます。
AIシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「AIシステム開発の完全ガイドブック」で詳しく解説しています。
金融・銀行・保険業界でAIエージェント開発が求められる背景
金融庁は2026年3月にAIディスカッションペーパー第1.1版を公表しました。そこでは、AI活用をためらい続けることで生じる「チャレンジしないリスク」にも言及されています。
金融サービスの判断にAIを組み込むほど、誤回答や不正利用への備えも重くなります。だからこそ、発注は、AIを入れることより先に、どの業務のどの判断を、どの条件で、どこまで自動化するかを決めるところから始まります。
従来型AIやチャットボットとの違い
従来型チャットボットは、FAQの検索が中心です。一方、AIエージェントは複数のシステムを続けて処理します。たとえば、融資担当者の依頼を受けて、面談履歴、財務諸表、口座残高、商品情報を確認し、提案書案を作れます。
自由度が高いぶん、権限を広く与えすぎると、誤った更新や顧客への誤送信につながります。そのため、外注時には、実行できる操作の一覧を先に決めておきます。
金融機関が発注を検討する理由
金融機関では、人手不足や事務負担の増加に加えて、審査・保全・顧客対応のスピードが競争力に直結しています。
七十七銀行は2025年1月に、七十七信用保証が保証する住宅ローンの仮審査へ、三菱総合研究所の審査AIサービスを導入しました。
これは、AIが人の審査の一部を代わって行う実例です。AIエージェントの発注でも、対象業務を限定して効果とリスクを測るという進め方の参考になります(出典: 株式会社七十七銀行、2025年)。
業務領域別のAIエージェント活用事例
発注候補は、融資・与信、営業、問い合わせ、保険金請求・査定など、業務の単位で挙げます。そのうえで、顧客向けか社内の補助かを分けておきます。初回は社内利用や担当者による確認を前提にすると、データと評価指標を整えやすくなります。
融資・与信審査の自動化の範囲
審査の流れのうち、AIに任せる作業と、人が担う最終承認を分けて決めておきます。
- AIの補助作業:申込情報の不備確認、必要書類の抽出、過去事例の検索、スコアリング説明資料の作成
- 人の確認:判断項目や不足情報、確認すべき理由を踏まえた、審査担当者による承認
京都銀行向けにNTTデータが行った検証では、稟議書の審査役評価合格率が約30%から約95%へ向上しました。さらに、年間最大11,700時間の削減も見込まれています(出典:NTTデータグループ、2026年)。
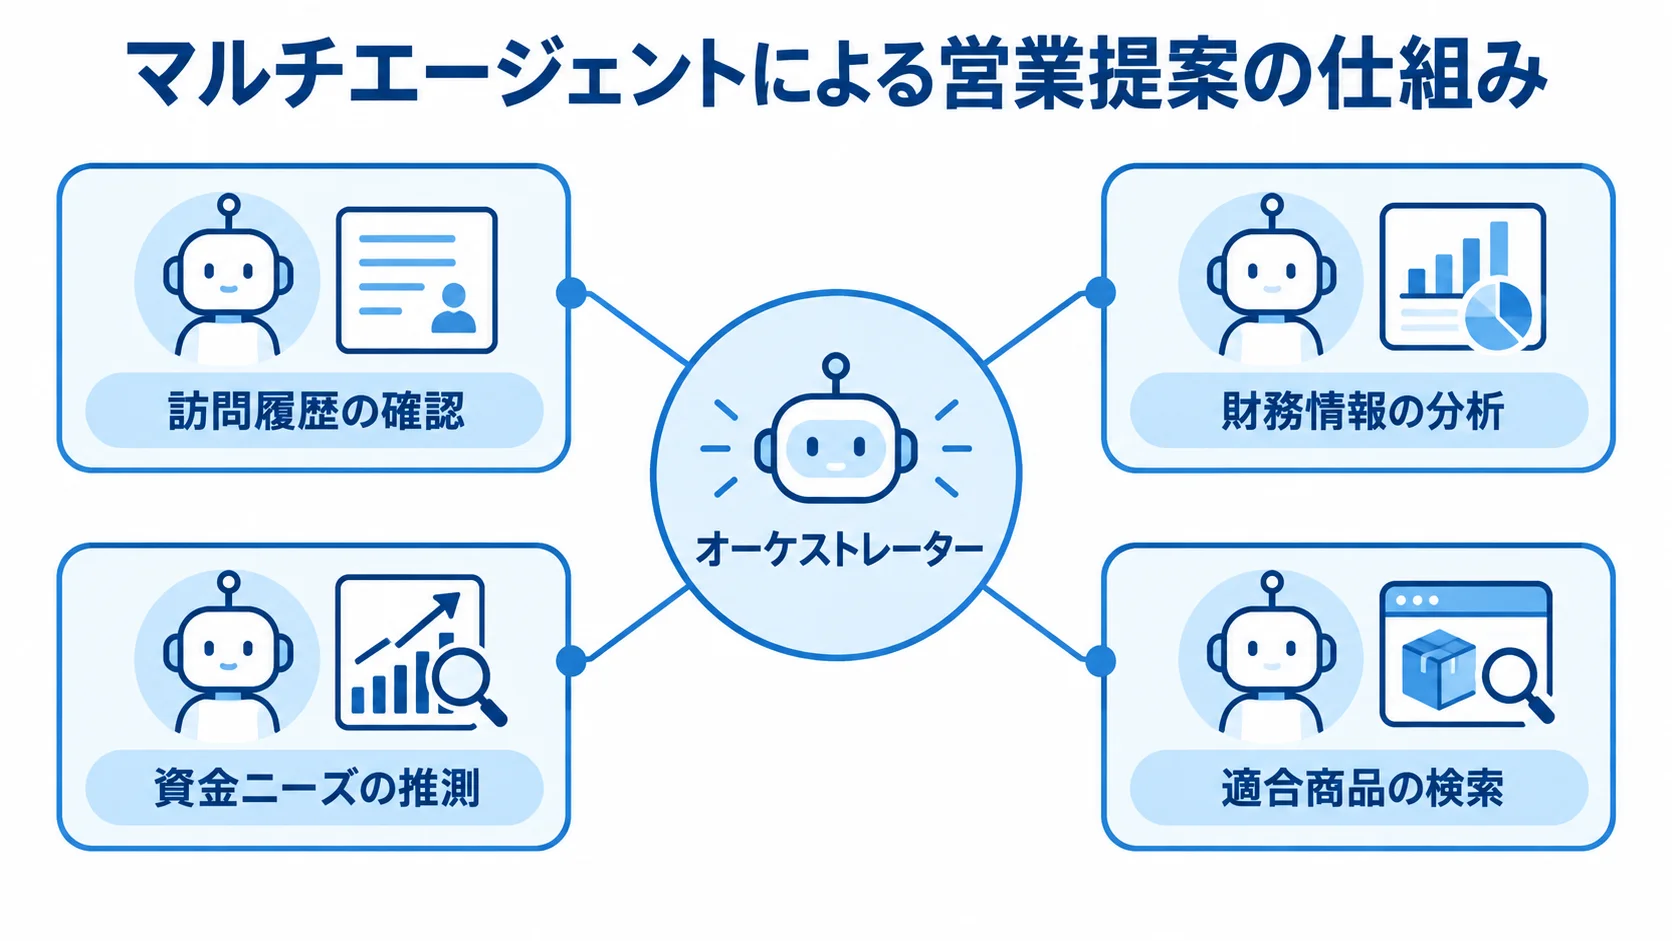
マルチエージェントによる営業提案の仕組み
役割ごとのエージェントをオーケストレーターが順に呼び出し、一つのAIにすべてを任せないのが特徴です。
- visit history agent:訪問履歴の確認
- financials agent:財務情報の分析
- account balance agent:資金ニーズの推測
- product info agent:適合商品の検索
- 統合エージェント:根拠と注意点を添えた担当者への報告
RFPには、各エージェントが参照できるデータと、呼び出せるAPI、失敗したときの戻り先を明記します。
顧客対応や保険業務で任せられる作業
顧客対応では、FAQ案、ローン・保険商品の検索、書類案内、請求書の読取、査定確認事項などを候補にします。回答には根拠を限定したRAGを使い、禁止表現の確認、信頼度が低いときの有人転送、会話ログの保存を設けます。
横浜銀行には、AIエージェント型のボイスボットの事例もあります。また、外注する要件には、音声認識の精度、本人確認、録音データの保存期間を含めておきます。
発注形態の選び方と外注先の役割分担
金融機関側が業務知識とリスク判断、受入基準を持ち、外注先がAI基盤と連携、テストを担う共同体制が現実的です。発注形態は、丸投げか内製かの二択で決めなくても構いません。
まず、自社のデータ整備の状況とAI人材を確かめます。既存ベンダーとの関係や顧客接点への影響も見たうえで、PoCだけを外注するか、要件定義から運用まで委託するかを決めます。
一括請負・準委任・共同開発の使い分け
構想、データ診断、小規模PoC、要件定義は準委任とし、本番実装は受入基準が確定してから請負へ移す段階契約が適しています。実データで精度と適合性を確かめておくと、追加費用や仕様変更を抑えやすくなります。
地銀や保険会社が共同利用モデルを選ぶメリット
地銀共同センターのような共同利用モデルでは、共通基盤や審査ロジックの開発・運用費を、複数の行で分担できます。
自社単独で独自LLMや大規模なマルチエージェントを構築する場合と比べると、標準機能を短期間で使える点が利点になります。
ただし、業務ルールや監査権限が行ごとに曖昧なままだと、運用の段階で揉めることがあります。データの保管場所や障害時の優先順位も、あらかじめ決めておく必要があります。そこで、共同利用を発注する際は、共通部分と個別カスタマイズ部分を見積書で分けてもらいます。
勘定系レガシーシステムとのAPI連携で確認する点
API連携では、接続先の一覧と、参照専用か更新可能かを先に確認します。そのうえで、応答時間や障害時の再実行、監査ログの保存を見ておきます。
メインフレームや古い業務システムにAIを直接つなぐ構成は避け、APIゲートウェイや中間データ基盤を置きます。また、許可した項目だけをトークン化して渡す設計にするのが基本です。
発注の前に、サンプルデータを匿名化して、項目名とコード体系を調べておきます。さらに、更新頻度と欠損率も確かめます。データクレンジングを見積の対象外にすると、開発の後半で工数が膨らむおそれがあるため、初期診断は独立した作業項目にします。
RFPと要件整理で外注先に伝えるべき内容
RFPは、技術用語を並べる文書ではなく、業務上の成果と制約を同じ条件で比べるための文書です。
まず、現状の業務フロー、対象ユーザー、データソースを書きます。業務の情報がそろっていないと、提案会社ごとに前提が変わり、比べにくくなります。そのため、利用件数と目標時間、許容する誤りも、同じ形式で示します。
有人確認の位置やセキュリティ要件も、同じように記載します。納品物と保守範囲は、契約の範囲を決めるうえで欠かせません。また、提案会社から同じ粒度の回答を得られるよう、回答様式と見積内訳のテンプレートも添付します。
RFPに盛り込む業務要件と非機能要件
業務要件では、誰がいつ何を入力するかを書きます。AIが何を調べ、どの形式で結果を返し、誰が承認するかも、業務の流れに沿って記載します。
非機能要件では、可用性や応答時間、同時利用数を指定します。暗号化やアクセス制御、データの国外移転可否も、同じ要件として書き込みます。ログ保存期間やバックアップ、障害復旧時間は、運用に関わる要件です。
保険業務では契約者情報や請求書類、銀行業務では口座や信用情報を扱います。そのため、学習利用の可否と、ベンダー側での再利用禁止を明記します。
PoCと本番の評価指標
PoCでは、正解率に加えて、根拠文書の提示率を測ります。回答不能時の有人転送率や、危険な操作を拒否する率、1件あたりの処理時間も測定します。
本番では、処理件数と担当者の削減時間、再作業率を月次で追います。加えて、顧客への誤案内件数や審査の滞留時間、APIエラー率も見ていきます。
たとえば「稟議書作成時間を40%短縮し、最終判断は人が行う」のように、成果指標と安全指標をセットで置きます。そうすると、AIにどこまで任せるかを判断しやすくなります。
データ準備と説明可能性の要件
RAGを採用するなら、文書を格納するだけでは足りません。まず、文書の有効期限や改定履歴、適用商品をメタデータとして管理します。さらに、対象地域と参照権限もメタデータに含め、回答には引用元を付けます。
審査や保険金査定では、担当者が判断の過程を後から再現できるように、記録を残します。記録の対象は、重要な特徴量と参照した規程です。除外した情報とモデルのバージョンも、あわせて残します。
XAIの手法は、モデルに応じて異なります。そのため、先に特定の技術を決めず、「顧客・監査・当局に説明できる証跡」という目的を伝えて、外注先に提案を求めます。
契約形態・ガバナンス・責任分界を発注前に決める方法
金融向けAIエージェントでは、開発契約だけでなく、責任の流れ全体を見ておく必要があります。データ処理とモデル提供、クラウドの責任をつなぎ、さらに監視と保守の責任も含めて考えます。
FDUAの金融生成AIガイドライン第1.1版や金融庁の議論を参照して、自社のリスク評価に反映させることが大切です。準拠していると宣言するだけでなく、誰が何を確認し、どの証跡を残すかを、契約書と運用手順に書いておきます。
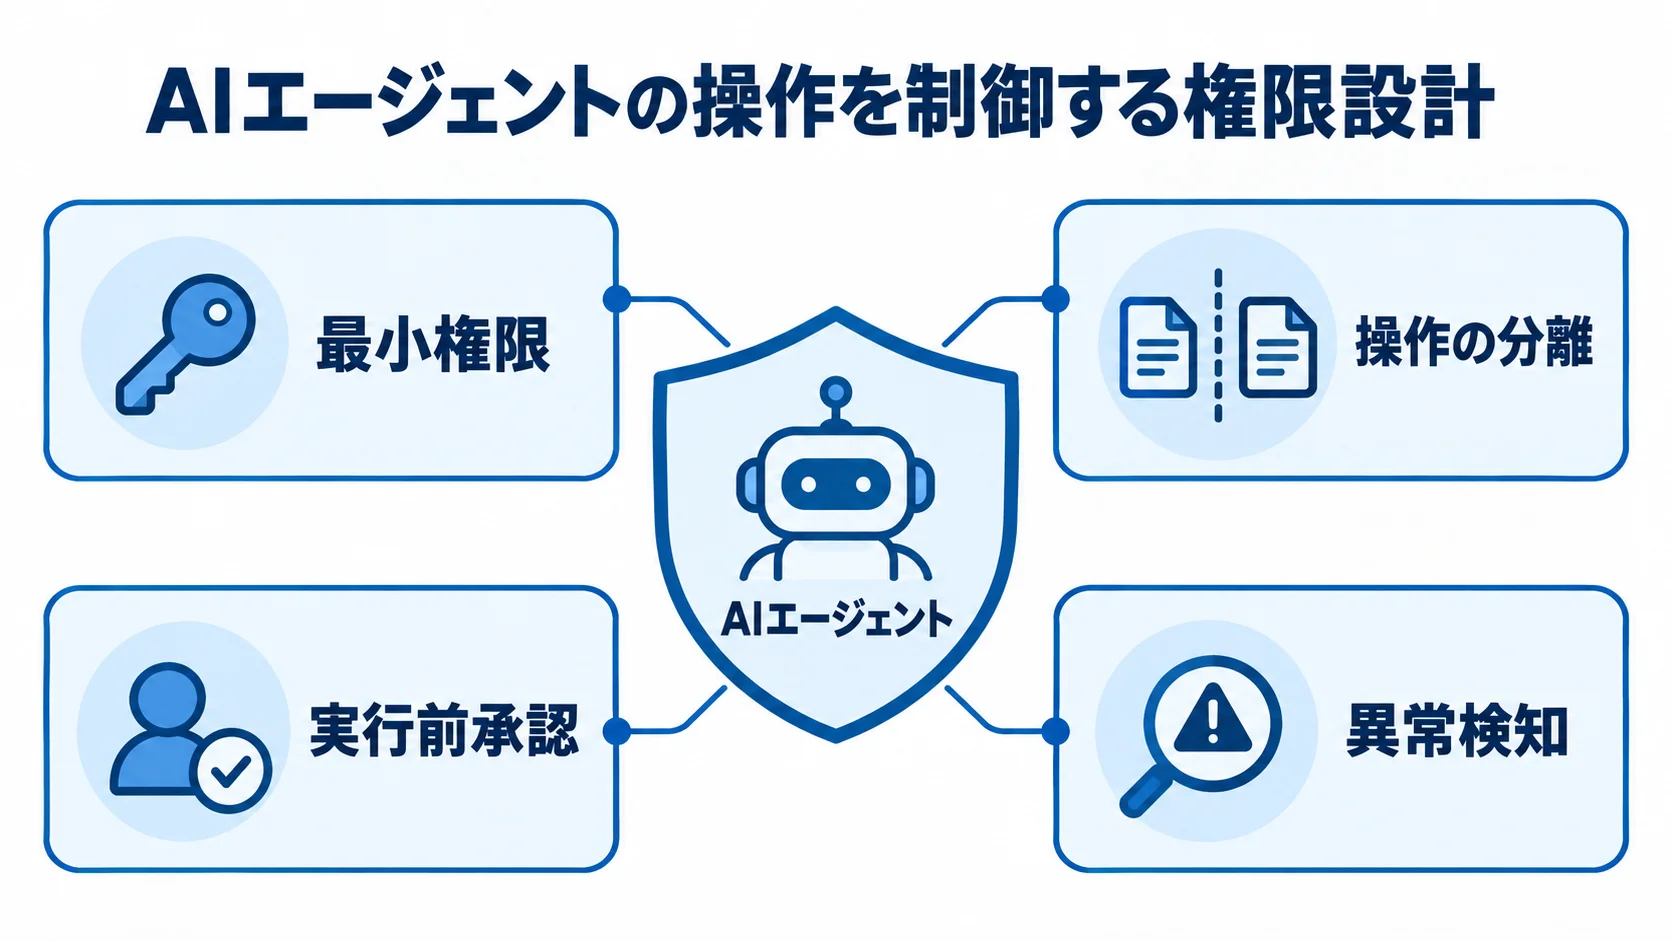
AIエージェントの暴走を防ぐ権限設計
暴走を防ぐには、最小権限、操作の分離、実行前承認、異常検知の四つを組み合わせます。参照は自動でもかまいませんが、送金や与信結果の確定には人の承認を求めます。契約変更や顧客への確定回答も、承認の対象に含めます。
エージェントごとに、許可するツールとデータの範囲を分けておきます。あわせて、1回の処理で呼び出せる回数や金額にも上限を設けます。
プロンプトインジェクションや誤った指示で想定外の操作が起きても、APIゲートウェイ側で止められる状態にしておきます。
誤作動や顧客損害が起きた場合の責任分界とSLA
誤作動が起きたときの責任は、原因別に決めて、契約に定めておきます。
- 責任の例:業務ルールの誤登録は金融機関側、権限チェックの実装不備は開発会社、基盤停止はクラウド提供者
- 対応担当:検知、報告、復旧、顧客対応の担当を、原因別の表で整理
- SLA:稼働率、重大インシデントの通知時間と暫定復旧時間、ログ提供時間、モデル更新の事前通知、脆弱性対応、再発防止報告
誤案内による返金や取引停止の扱いは、契約の前に法務・コンプライアンスと協議して合意しておきます。
自律型セキュリティとSOCの役割分担
AIを守る仕組みも、発注の範囲に含めておきます。そのうえで、監視の自動化と人の承認を分けて考えます。
- 監視エージェント:アクセス異常の検出、ログの収集、隔離候補の提示
- SOC担当者:顧客口座の停止や大規模な遮断の承認
- RFP:監視、承認、証跡の三層を記載
Anthropicの2026年の報告では、AIエージェントを悪用したサイバー活動において、戦術的な作業の80〜90%をAIが自律的に実行したとされています(出典: Anthropic、2026年)。
段階的な導入ロードマップと発注の進め方
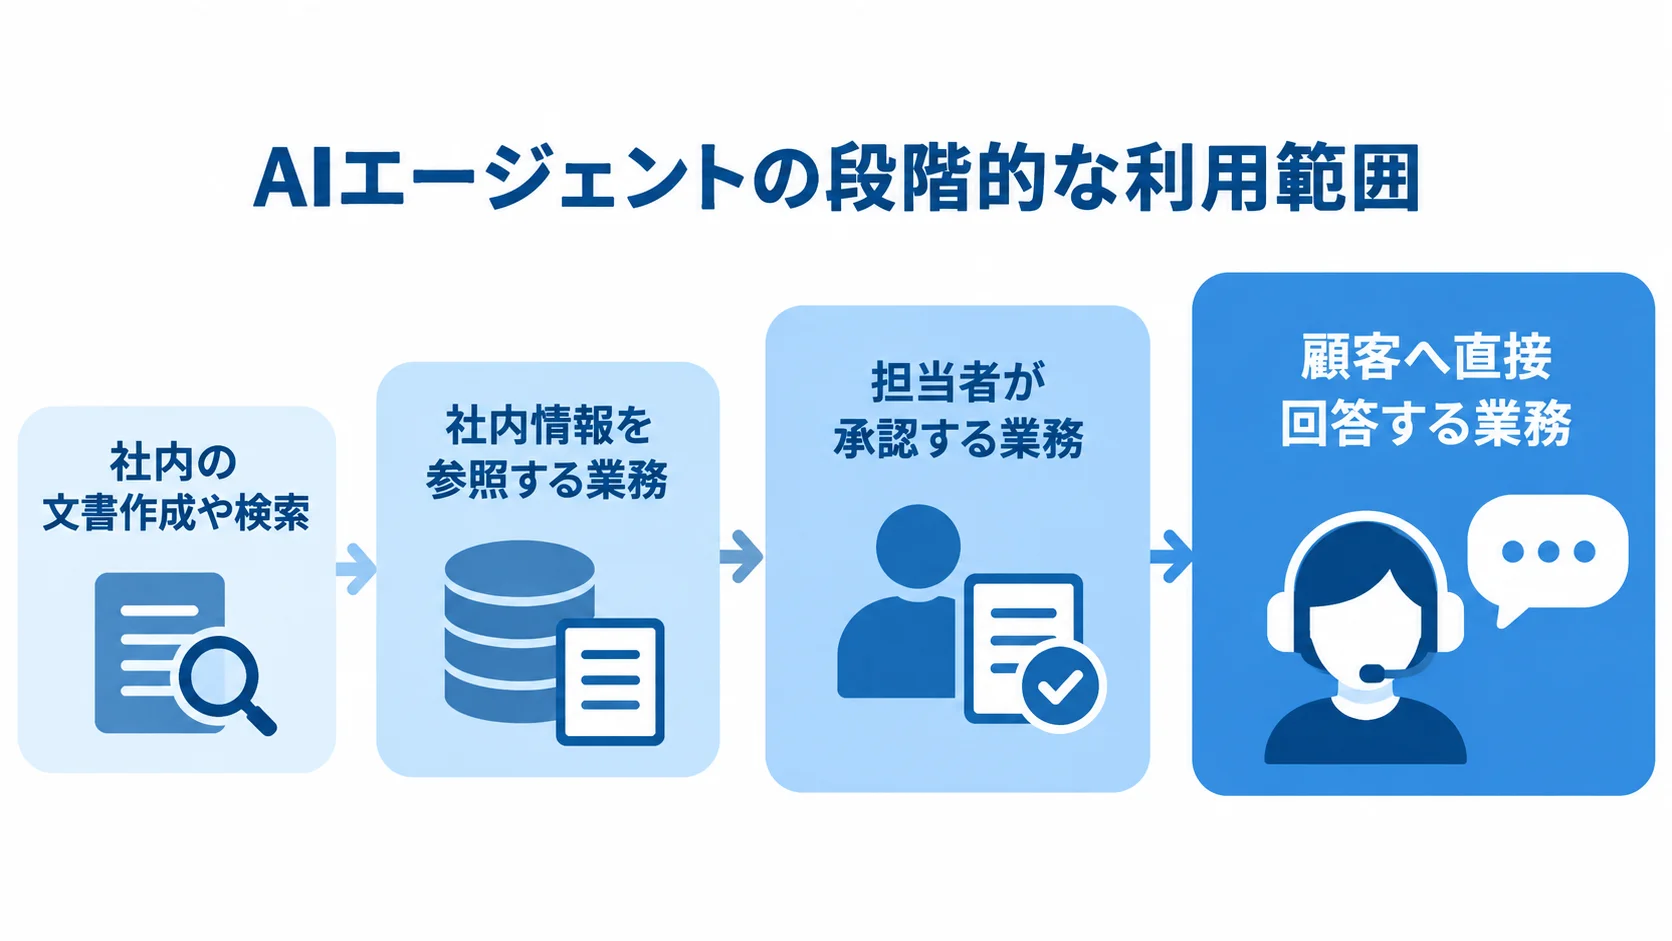
導入は、社内の文書作成や検索から始めるのが基本です。そのあと、社内情報を参照する業務、担当者が承認する業務、顧客へ直接回答する業務へと、段階的に広げていきます。
金融庁の資料でも、社内利用、顧客サービスへの間接的な利用、直接の利用では、リスクの種類が異なると整理されています。
最初から顧客向けの完全自動化を目指すより、測定できる範囲で成功パターンを作り、統制を確認してから次の段階へ進めます。
レベル1・2の社内利用から始める進め方
レベル1では、出力を担当者が確認する業務を選びます。たとえば、規程検索や議事録要約、稟議書の下書き、問い合わせ分類などです。レベル2では、社内文書をRAGで参照し、回答に出典を表示します。
発注では、まず2〜4週間程度の業務・データ診断を依頼します。次に、匿名化データを使ったPoCで、精度と処理時間を検証します。
PoCの終了条件は、「動くデモ」ではなく「本番で使わない条件と、改善すべきデータが分かった状態」と定めると、次の稟議につなげやすくなります。
本番移行前のゲート
本番移行の前には、精度評価や負荷試験、権限試験を行います。さらに、プロンプトインジェクション試験や個人情報のマスキング試験、障害復旧試験も実施します。最後に、担当者の受入試験を行います。
特に、正しい回答をするケースだけでなく、失敗しやすいケースもテストケースに入れます。根拠がない質問や古い規程、相反する指示がその例です。API停止やデータ欠損も含めます。
承認者が忙しい時間帯でも処理が滞らないか、誤回答を見つけたときに止められるかを、業務リハーサルで確かめます。
金融・銀行・保険業界のAIエージェント開発費用相場
2026年の公開目安では、小規模な汎用API支援が500万〜1,000万円、特定のFAQや文書処理が1,000万〜5,000万円です。
さらに、複雑な対話・審査支援は1億〜3億円、全社規模の自律型システムは5億円以上の場合があります。
これらは機能規模の目安にとどまります。金融機関では、データ整備や監査、連携、セキュリティによって費用が変わります(出典:株式会社ripla「金融・銀行・保険業界AIエージェント開発の費用相場」、2026年)。
初期費用の工程別内訳
初期費用は、工程ごとに分けて確認します。たとえば、企画・要件定義、データ診断、PoC、UI・ワークフロー開発のように、工程を一つずつ書き出します。API連携、セキュリティ設計、テスト、教育も、同じ単位で並べます。
特に勘定系との連携は、接続方式の調査や中間基盤が必要になります。認証や監視、テスト環境も要るため、AIモデルの費用だけでは判断できません。
見積書で「一式」と書かれた項目は、作業時間や成果物、前提条件を質問します。あわせて、どの条件で追加費用が発生するかも確かめます。
ランニングコストとROIの試算
運用費とROIは、費用の内訳と効果の内訳をそろえて試算します。
- 運用費:基盤の利用料(LLM API、検索基盤、クラウド)、監視とログ保管、モデル評価とプロンプト改善、データ更新、人件費
- 効果:削減工数、審査回答の短縮による離脱の減少、提案機会、再作業と誤入力の減少、問い合わせの一次解決率
- 試算:(月間件数×1件あたりの削減時間×担当者の実コスト)から、API・運用費と段階導入費を差し引いた額
売上の増加を見込む場合は、AIだけの効果と、人員配置や商品設計による効果を分けて、稟議に書きます。
委託先選定と見積比較で失敗しないポイント
委託先は、価格だけでなく、金融業務への理解、データとシステムを扱う力、運用時の説明責任で評価します。そのうえで、提案書のデモが自社の実データに近いかを確かめます。失敗時の挙動まで説明しているか、担当者が本番運用にも残るかも見ておきます。
複数社に同じRFPを渡し、各社の見積を同じ単位で並べて比べることが大切です。並べる項目は、初期費用、追加費用、月額費用、第三者サービス費、保守です。
委託先の実績と体制の確認
金融機関でのAI導入実績は、社名や導入件数だけで判断しないようにします。対象業務や連携したシステム、稼働後の利用率、障害対応まで確認します。
秘密保持の範囲で、匿名化した画面やテスト計画、運用体制図、インシデント報告の例を見せてもらいます。
体制については、PM、AIエンジニア、データエンジニア、セキュリティ担当、業務コンサルタントが誰なのかを確かめます。あわせて、再委託先の有無と、担当者が途中で交代する条件も確認します。
見積金額の差の内訳
見積の金額差は、モデルの違いだけから生まれるとは限りません。データクレンジングや評価データ作成、API連携、監査ログも、差を生む要因です。さらに、セキュリティ試験や移行支援、保守の含有範囲によっても、金額は変わります。
各社の見積は、WBSの階層まで分解して、比べられる形にそろえます。作業と成果物、工数と単価を照合し、前提と除外項目も同じように突き合わせます。
特に、安い提案に除外項目が多い場合は、本番移行時に追加費用が発生する可能性があります。逆に、高い提案であっても、ガバナンスや運用設計を含むなら、3年間のTCOで比べると妥当な場合があります。
契約前の最低限のチェック項目
データの所有権と利用目的、学習利用の禁止、成果物とソースコードの権利を確認します。あわせて、モデル、プロンプト、評価データの管理者を定めます。再委託や監査協力、脆弱性対応、終了時返却、賠償上限も、契約に定めます。
基盤を更新する前の通知や検証環境、ロールバック、性能劣化時の扱いを決めます。AI出力を最終判断に使う場合は、参考情報か業務上の保証かを明確にします。
よくある質問(FAQ)
金融・銀行・保険業界のAIエージェント外注では、費用のほかに、どの段階から外注するか、顧客データをどう守るか、完成後に誰が運用するかがよく問題になります。発注前によく寄せられる質問に、順に答えていきます。
金融機関のAIエージェント開発は最低いくらから外注できますか?
小規模な業務支援やPoCであれば、数百万円から検討できるケースがあります。個人情報を扱う本番環境、勘定系連携、厳格な監査ログ、顧客向け回答を含めると、データ整備やセキュリティの費用が加わります。
安いPoCを選ぶよりも、本番化に必要な追加作業を最初に示してもらうことが大切です。
AIエージェントは内製と外注のどちらがよいですか?
業務要件、リスク判断、運用ルールは金融機関が持ち、基盤開発や専門技術は外注するハイブリッド型が現実的です。
内製だけでは勘定系連携やセキュリティ評価の経験が足りず、外注だけでは現場に定着しにくくなります。だからこそ、PoCの段階から業務担当者とIT・リスク部門を加え、納品後の設定変更や評価を自社で行えるようにします。
AIの誤回答で顧客に損害が出た場合、開発会社が補償しますか?
開発会社が一律に補償するとは限らず、原因と契約条項によって変わります。まず、業務ルールの誤登録や金融機関の承認手続き、ベンダーの実装不備、基盤障害などを切り分けます。そのうえで、通知、停止、復旧、顧客対応の手順を契約前に定めます。
AIの出力を人が確認する前提であれば、その確認者の役割と記録方法も、運用規程に書いておく必要があります。
まとめ
金融・銀行・保険業界のAIエージェント開発を発注するときは、まず対象業務と自動化の範囲を絞ります。そのうえで、RFPに業務要件、データ、非機能要件、評価指標をそろえて書きます。
PoCや要件定義は準委任とし、本番実装のうち、受入基準などの完成条件が定まった部分は請負とする段階契約にすると、未知の技術リスクを管理しやすくなります。
発注前に確認する項目
見積では、モデル価格だけでなく、データクレンジングや勘定系API連携、RAGの出典表示、XAIの証跡、権限制限を確認します。
Human in the loop、SOC連携、SLA、保守・モデル更新の各項目にも、処理時間や業務品質の具体的な指標を置きます。
京都銀行や七十七銀行の事例も参考にしながら、3年間のTCOとROIで判断します。自律性が高いほど、停止権限と責任分界が発注の成否を左右します。
参考情報
金融機関のAIエージェント導入と費用相場を整理するため、以下の資料を参照しました。
- 金融庁「AIディスカッションペーパー第1.1版」
- 七十七銀行「住宅ローン審査業務におけるAI審査の取扱開始」
- NTTデータグループ「京都銀行向け融資稟議書作成AIサービス」
- FDUA「金融生成AIガイドライン第1.1版」
- Anthropic「Mapping AI-enabled cyber threats」
相場は、規模やデータ、連携、セキュリティ、運用条件によって変わります。同一条件のRFPで個別見積を取得してください。
▼RFP作成前に読みたい無料ホワイトペーパー
・AIシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。