
顔認証の開発・導入では、設置環境の軽視、代替手段の未整備、説明・同意の不足が失敗につながります。漏えいやなりすまし、拠点ごとの調達、連携費の見落としや運用の放置もリスクです。発注企業の視点から、顔認証の開発・導入の失敗や注意点を扱います。
現場での精度検証や同意を段階的に進めれば、失敗を防ぎやすくなります。全体像は顔認証システムの完全ガイドもご覧ください。
▼全体ガイドの記事
・顔認証システムの完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
設置環境を軽視して本人拒否が多発する失敗
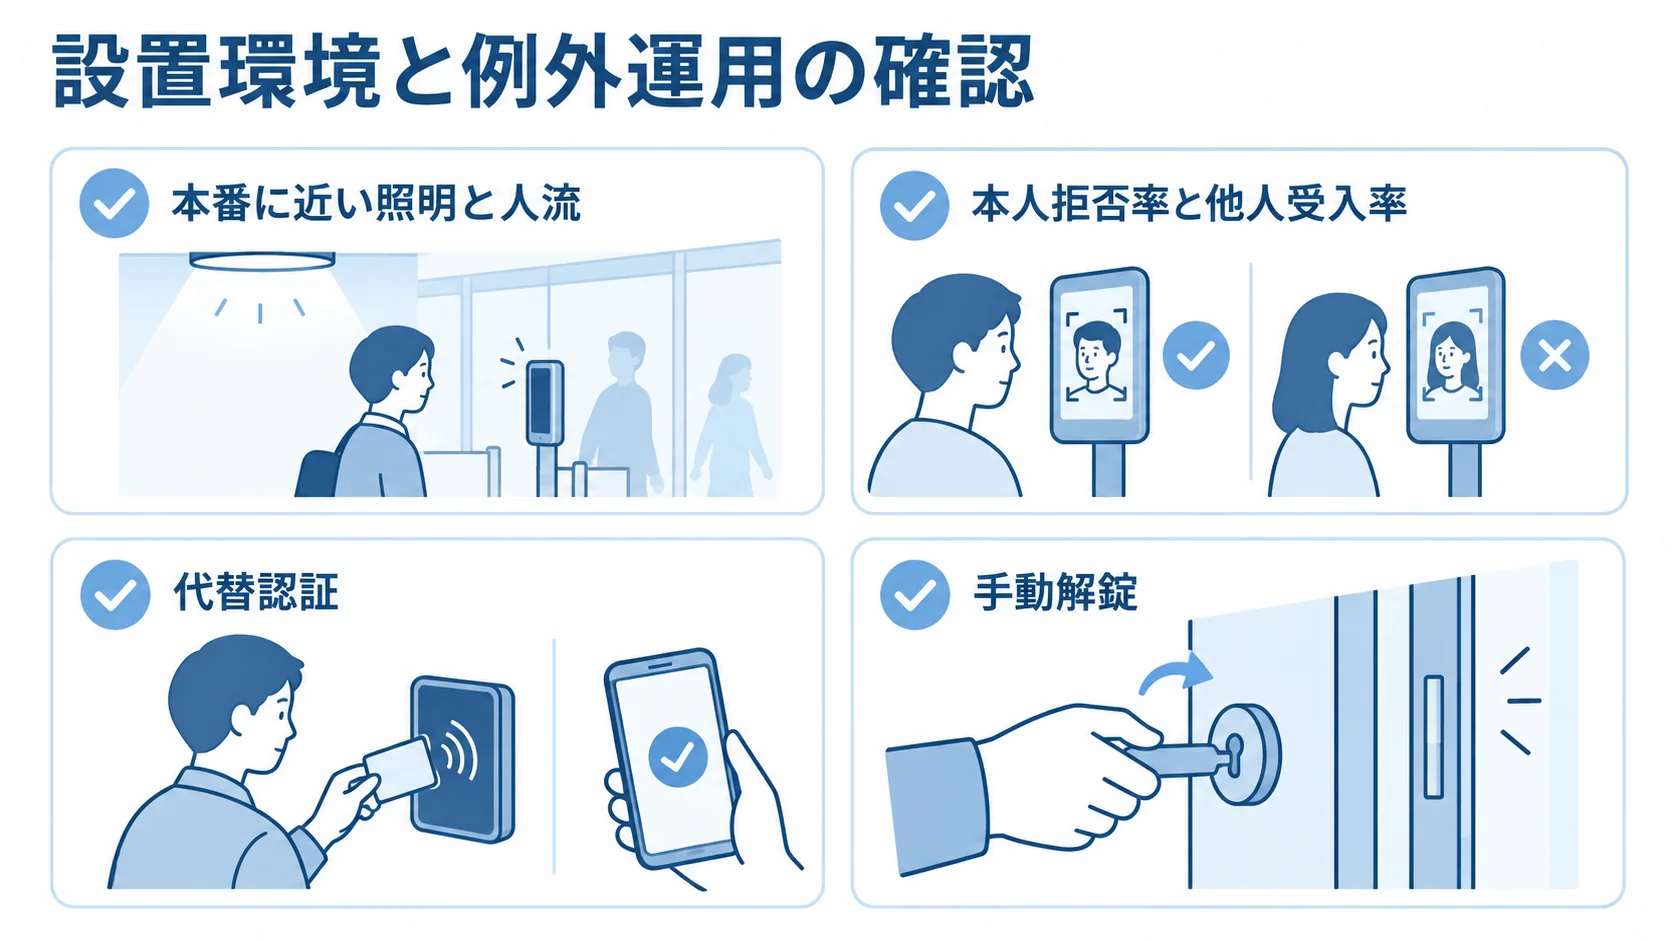
設置環境を軽視すると認証精度が出ず、誰にも使われないまま投資が無駄になる形骸化が起きます。その原因は、技術力よりも、自社の実環境で精度を検証しないまま本番導入してしまうことにあります。
逆光・暗所で本人拒否が頻発し信頼を失った失敗
暗く逆光になりやすい出入口にカメラを設置したところ、本人拒否が頻発した事例があります。従業員の不満が噴出し、導入直後に現場の信頼を失いかけました。この原因は、アルゴリズムよりも設置環境にありました。
静かで明るいデモと、逆光・暗所・人流が重なる現場とのあいだには差があります。その差を軽く見ると、稼働後に精度不足が表れます。顔認証の成否は、製品スペックに加えて、現場環境の作り込みにも左右されます。
契約前に、本番に近い照明と人流のなかでPoC(概念実証)を行い、本人拒否率と他人受入率を実測しておきます。マスクや帽子、保護具など自社特有の条件も、検証の対象に含めます。
- 環境調整:照明の増設と、カメラ位置・角度の調整。
- 登録写真の更新:撮り直しによる認証率の向上。
- 全面展開前の確認:現場条件で認証率を見たうえで、対象を広げる。
実際にこれらの対策で、認証率を実用レベルまで改善できた例もあります。一方で、要件定義の不備を後から補う再開発では、100万〜500万円規模の追加費用がかかることもあります。
代替フロー未整備で現場が立ち往生する失敗
認証失敗時の代替手段がないと、入室や打刻ができず業務が止まります。これも、形骸化を招く失敗の一つです。
本人拒否は、精度を高めても避けられない場合があります。認証されないたびに管理者を呼ぶ運用では、顔認証の利便性が現場の不満に変わります。また、屋外の逆光や寒冷地の結露、季節による顔の変化も、考慮しなければなりません。
そこで、本人拒否で入室や打刻が止まらないよう、発注側と開発会社で、認証失敗時の許容範囲と例外運用を導入前に決めておきます。
- 代替認証:暗証番号やICカードによる認証。
- 手動解錠:管理者の承認を得て開錠する。
うまくいく場面だけでなく、例外時の運用フローまで設計しておくことが、技術の定着につながります。
生体情報の同意不足とプライバシーの失敗
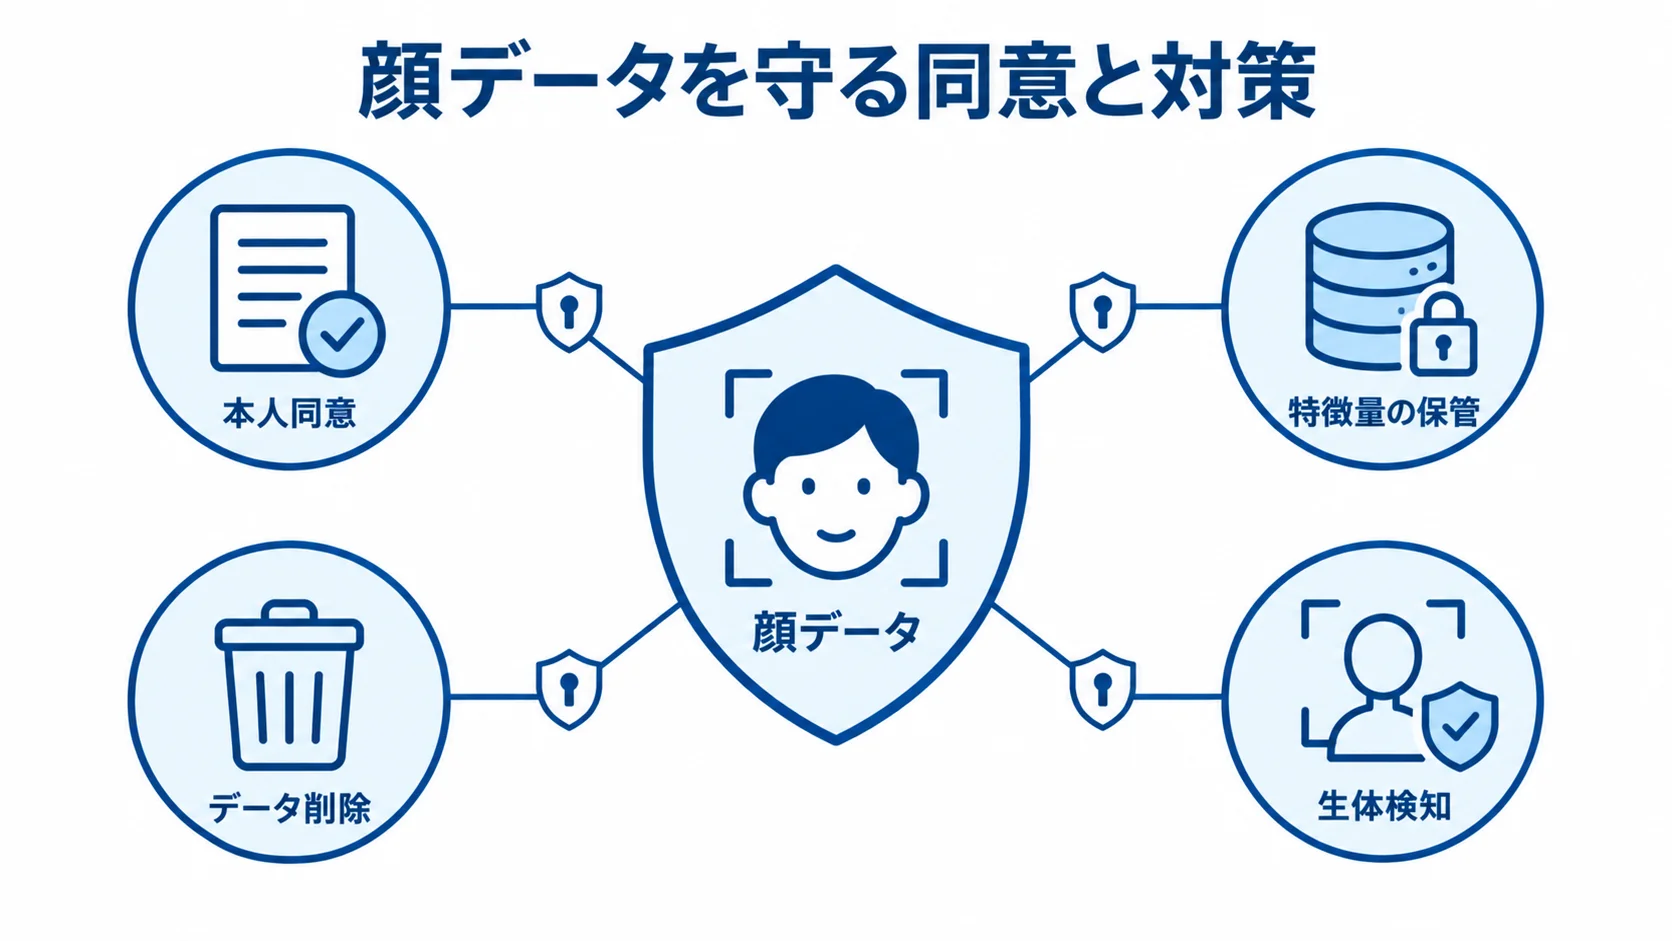
顔は個人を特定しやすい機微な情報であるため、技術や精度の問題を解決しても、生体情報の扱いは顔認証特有のリスクとして残ります。見落とされがちですが、取得・利用・保管を誤ると、信頼を失うだけでなく、コンプライアンス問題にもなり、プロジェクトの成否を左右します。
説明・同意を欠いて現場が反発する失敗
便利さを理由に一方的に導入すると、「顔を勝手に登録されるのは抵抗がある」と、従業員や顧客が反発することがあります。顔データを預けることへの心理的なハードルを軽く見て、利用目的や保管方法、削除時期を説明しないままだと、現場が使わず、わざと協力しないなど、定着が阻まれます。そこで、利用目的や顔データの扱いを丁寧に説明し、本人同意を得る手順を、設計に組み込んでおきます。
- 取得と利用:何のために顔データを集め、どう使うか。
- 削除:退職・退会時に、データをどう消すか。
- 利用方法:顧客向けには強制せず、便利な選択肢として示す。
顧客向けの用途では、会員証やフロント対応などの従来の手段も残しておくと、幅広い層に受け入れられます。反発を避けるため、利用者が納得できるかを起点に設計します。
顔データ漏えい・写真によるなりすましの失敗
顔データの漏えいとなりすまし対策の不足は、大きな代償を招きます。顔特徴量はパスワードと異なり、漏えい後に変更できません。画像の無暗号保管や退職者データの放置も、漏えいリスクを高めます。
たとえば、情報漏えい時の対応費用は500万円以上に及ぶこともあります。さらに、信用の失墜という、金額に換算できない損害も伴います。
生体検知(ライブネス検知)のない安価な構成では、印刷写真やスマートフォンの画像で認証を突破される恐れがあります。特に、写真一枚で本人性を破られると、顔認証の目的を果たせません。
この重大な失敗を防ぐため、発注側と開発会社で、要件定義の段階から対策を具体化しておきます。
- 特徴量の保管:画像の代わりに、不可逆な特徴量を暗号化して残す。
- データ削除:退職・退会時に、確実に消去する運用を組み込む。
- 生体検知:セキュリティ要件に応じた、ライブネス検知の備え。
拠点バラバラ調達とロックイン・連携費の失敗
導入時は見えにくいものの、場当たりの調達や初期費用だけで選ぶと、ロックインや連携費の膨張を招きます。さらに、統合や乗り換えの費用も増えます。
拠点ごとに別システムを入れて統合に苦しむ失敗
複数拠点の企業では、各拠点が別々のシステムを選び、後から統合に苦労することがあります。ベンダーや仕様、認証方式が異なると、データ形式も揃わず、本社で入退室ログを突合できない場合があります。
監査のたびに各拠点からデータを集め、退職者のアカウントが残るリスクもあります。また、投資が分散すると全体最適を得にくく、場当たりの調達は全体コストを押し上げます。
そこで、複数拠点へ展開するなら、最初から全拠点の統合管理を前提に設計します。統合管理に必要な機能には、次のようなものがあります。
- ログの一元管理:本部のダッシュボードで、全拠点のログをリアルタイムに把握する。
- 権限の一括管理:人事異動や退職に伴う権限の付与と剥奪を、中央でまとめて行う。
- 横展開:拠点が増えるたびに、同じ仕組みを広げられる設計。
一拠点目の段階から拡張性を考えておけば、監査対応や内部統制が楽になり、後の統合コストも抑えやすくなります。
連携費の見落としとデータ移行不能のロックイン
勤怠や入退室、人事、基幹システムとの連携は、投資効果を高めます。一方で、範囲や移行条件が曖昧だと、費用や乗り換えに影響します。
連携費の見落としも、コスト面の失敗です。契約前に、費用とデータ移行の条件を確認しておきます。
- 連携費:初期費用に含めて見積もり、後からの追加を防ぐ。
- 費用の規模:連携開発は1件あたり数十万円規模になることがあり、複数の連携で積み上がる。
- 連携範囲:どこまでつなぐかが曖昧だと追加請求されることがあり、費用と合わせて確かめる。
- データ移行:顔データや入退室ログ、登録情報が独自形式だと、より良いサービスへ乗り換える際に移せず、値上げを受ける恐れがある。
- 移行条件:データの所有権とエクスポートの可否。
riplaは、フルスクラッチ受託と国内開発の立場から連携要件を整理します。そのうえで、データやログを発注側の資産として残し、特定ベンダーへの過度な依存を生まない設計を重視します。
運用放置で精度が劣化し形骸化するリスク
導入を終えても運用を放置すれば、システムは静かに形骸化します。登録データの更新や本人拒否の傾向分析を担う人がいないと、精度が落ち、現場が離れていくことがあります。顔認証は、作って終わりにせず、運用しながら維持するインフラです。
運用リソース枯渇で登録・更新が滞る失敗
運用リソースの枯渇は、形骸化の主な原因です。導入後も、新入社員の顔登録や退職者データの削除が必要です。さらに、本人拒否が増えた人の写真更新や、誤認傾向の分析も求められます。
担当者の異動や多忙で運用が後回しになる場合があり、その結果、退職者の顔データが残って、新入社員が未登録のまま入口で立ち往生することもあります。運用の滞りは、現場の不満にもつながります。
運用を業務として位置づけ、責任者と工数を割り当てておきます。継続作業を滞らせない方法には、次の選択肢があります。
- 人事システムとの連携:入社・退職に合わせて、登録と削除を自動化する。
- 運用伴走サービス:ベンダーの支援を活用し、運用を自社だけで抱え込まない。
運用体制の設計は、技術選定と同じく、システムの成否を分ける要素です。
失敗からのリカバリーと段階的な立て直し
万一形骸化しかけても、立て直しは可能です。回復した企業は、現場の実態に立ち返り、原因を切り分けています。
精度不足なら照明やカメラ位置を整えます。利用されない場合は説明・同意や代替フローを、運用が止まっている場合は責任者と工数を、それぞれ見直します。一斉導入で使われない事態を避けるには、対象を絞った検証から入ります。
- なりすましが実害になっている拠点や機密エリアなど、効果が明確な場所から始める。
- PoCで精度と現場の受容度を確かめる。
- 課題を解消しながら、対象を段階的に広げる。
原因は環境・人・運用に分けて特定し、効果の大きい対策から一つずつ進めることが現実的です。導入前には、環境・同意・なりすまし対策・連携・運用の五つをすべて点検しておきます。
riplaは、フルスクラッチ受託と国内開発を組み合わせて、PoCを起点にリスクを減らします。そのうえで、データを発注側の資産として残す設計と運用伴走を重視しています。
契約・検収で失敗を防ぐ防衛策
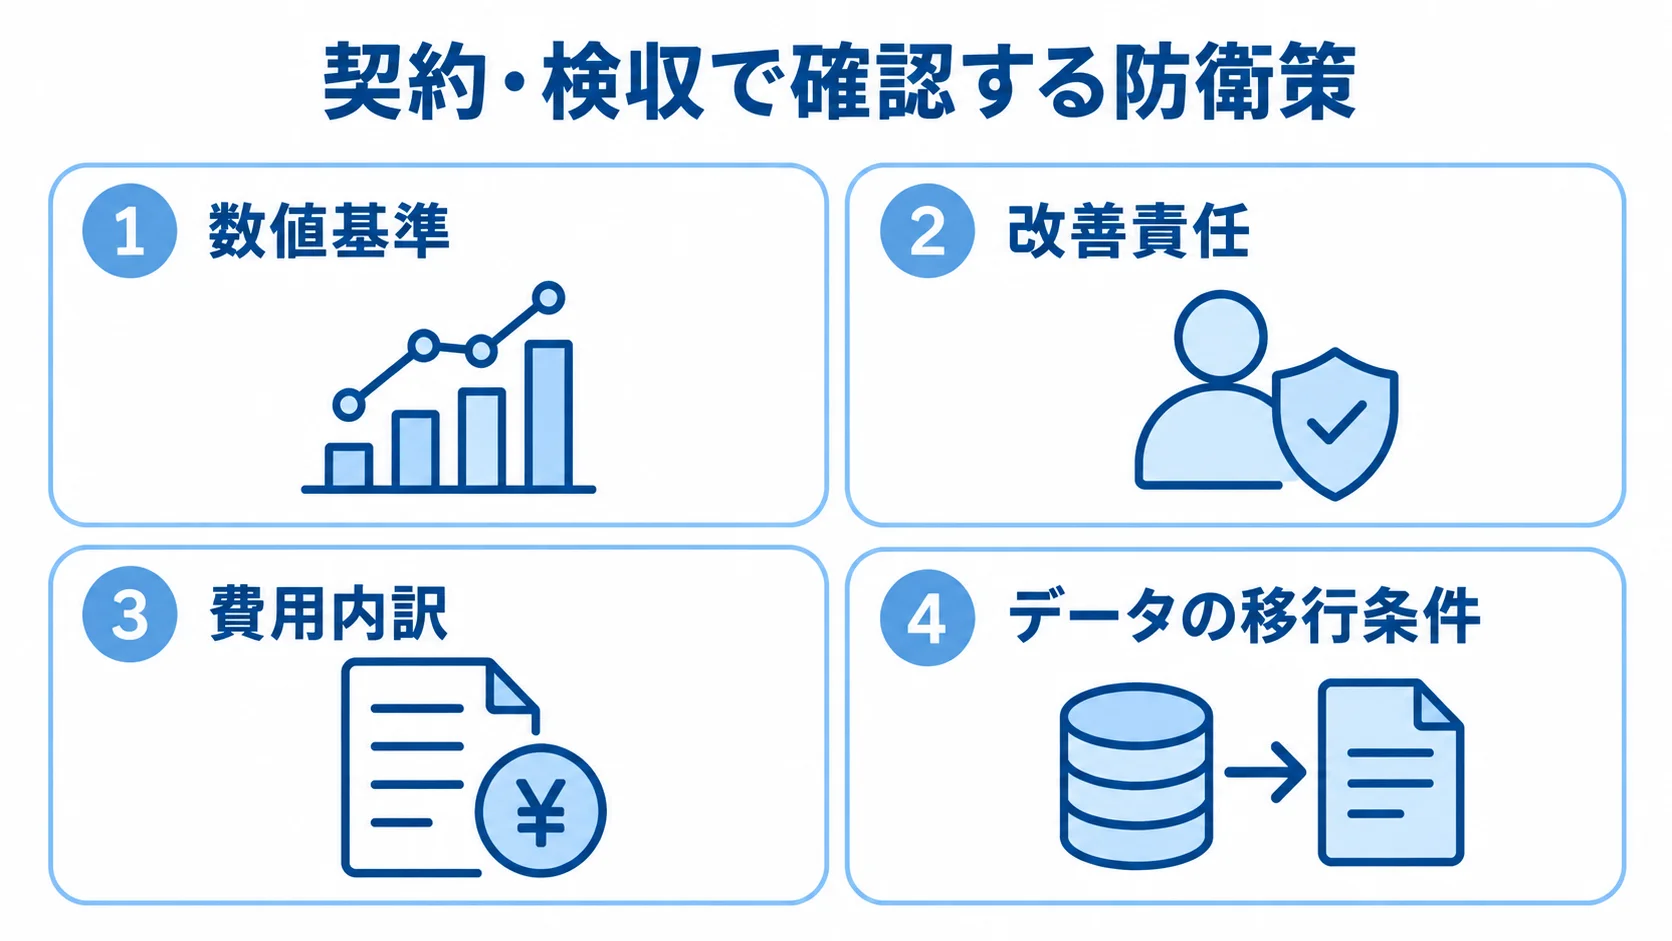
失敗の多くは、契約・検収の歯止めで構造的に防げます。技術や運用に加えて、ベンダーとの取り決めでもリスクを抑えられます。
PoCの合否基準を検収条件に組み込むこと
発注側は、環境の軽視による本人拒否を防ぐため、PoCの合否基準を検収条件として契約に組み込みます。そのためには、本番に近い環境で、合格水準を事前に数値で定めておきます。
合格基準を納品条件にすれば、「デモでは動いたが現場では使えない」という事態を防ぎやすくなります。基準があいまいだと、問題が本番で表面化することがあります。また、精度が想定を下回った場合に責任範囲が定まっていないと、稼働後の対応を自社で抱え込むおそれがあります。
- 数値基準:本人拒否率、他人受入率、認証速度の合否水準を決める。
- 改善責任:基準未達のとき、誰がどこまで改善するかの取り決め。
- 保守範囲:追加チューニングを保守契約に含めるかどうかの確認。
PoCは、単なるデモではなく正式な検証工程として位置づけ、結果と責任範囲を契約に明記します。これは、精度不足を防ぐための契約上の備えです。
費用内訳とデータ移行性の契約条件
総額だけでは妥当性を判断できず、連携費が後から追加請求される余地も残ります。そこで、見積もりは費用項目ごとに分けて提示してもらいます。
- 初期・端末費:初期構築費と端末費。
- 利用・保守費:ライセンス・月額費と保守費。
- 連携・検証費:連携開発費とPoC費用。
必要な連携は、RFPの段階ですべて洗い出して個別に見積もり、予算超過を抑えます。データの所有権とエクスポートの可否も、契約条件に盛り込みます。顔データや入退室ログ、登録情報を標準形式で取り出せるか、解約時にどこまで引き継げるかを確認します。
データの移行条件を決めておけば、より良いサービスへの乗り換えが可能になり、値上げを一方的に受け入れずに済みます。精度・費用・データへの契約上の歯止めが、導入後の後悔を防ぎます。
まとめ
失敗には、環境軽視による本人拒否や形骸化、代替フローの不足、説明・同意の不足があります。ほかにも、漏えい・なりすまし、拠点別の統合の難しさがリスクです。また、ロックイン、連携費の見落とし、運用の放置もリスクです。
多くは、技術より検証・合意・設計・運用への配慮が足りないことが原因で、事前に知っておけば避けられる失敗です。
導入前にはPoCと代替フローを押さえ、データ保護から運用体制までを確認しておきます。形骸化が起きても、原因を切り分けて立て直せます。さらに、効果が明確な領域から段階的に広げることが、リスク管理になります。
riplaは、フルスクラッチ受託と国内開発を組み合わせて、失敗を防ぐ進め方と必要に応じたリカバリー支援を行います。全体像は、あらためて完全ガイドでご確認ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。