
AWSのフルスクラッチ開発は、AWSのサービスを土台にして、業務機能を作り込む開発です。サーバーやネットワークを一から作るわけではなく、要件、セキュリティ、運用体制を見極めて進めます。
AWSの導入では、多くの企業がまずSaaSやテンプレートなどの既存の選択肢から検討します。そのほかに、マネージドサービスの組み合わせや全体のフルスクラッチがあります。
▼全体ガイドの記事
・AWS導入・構築の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
AWSにおけるフルスクラッチ・オーダーメイド開発の位置づけ
AWSでの実現方法は、SaaSやテンプレートを使う方法から、全体をフルスクラッチで作る方法まで分けられます。その間には、マネージドサービスを組み合わせる方法と、必要な部分だけ独自開発する方法があります。
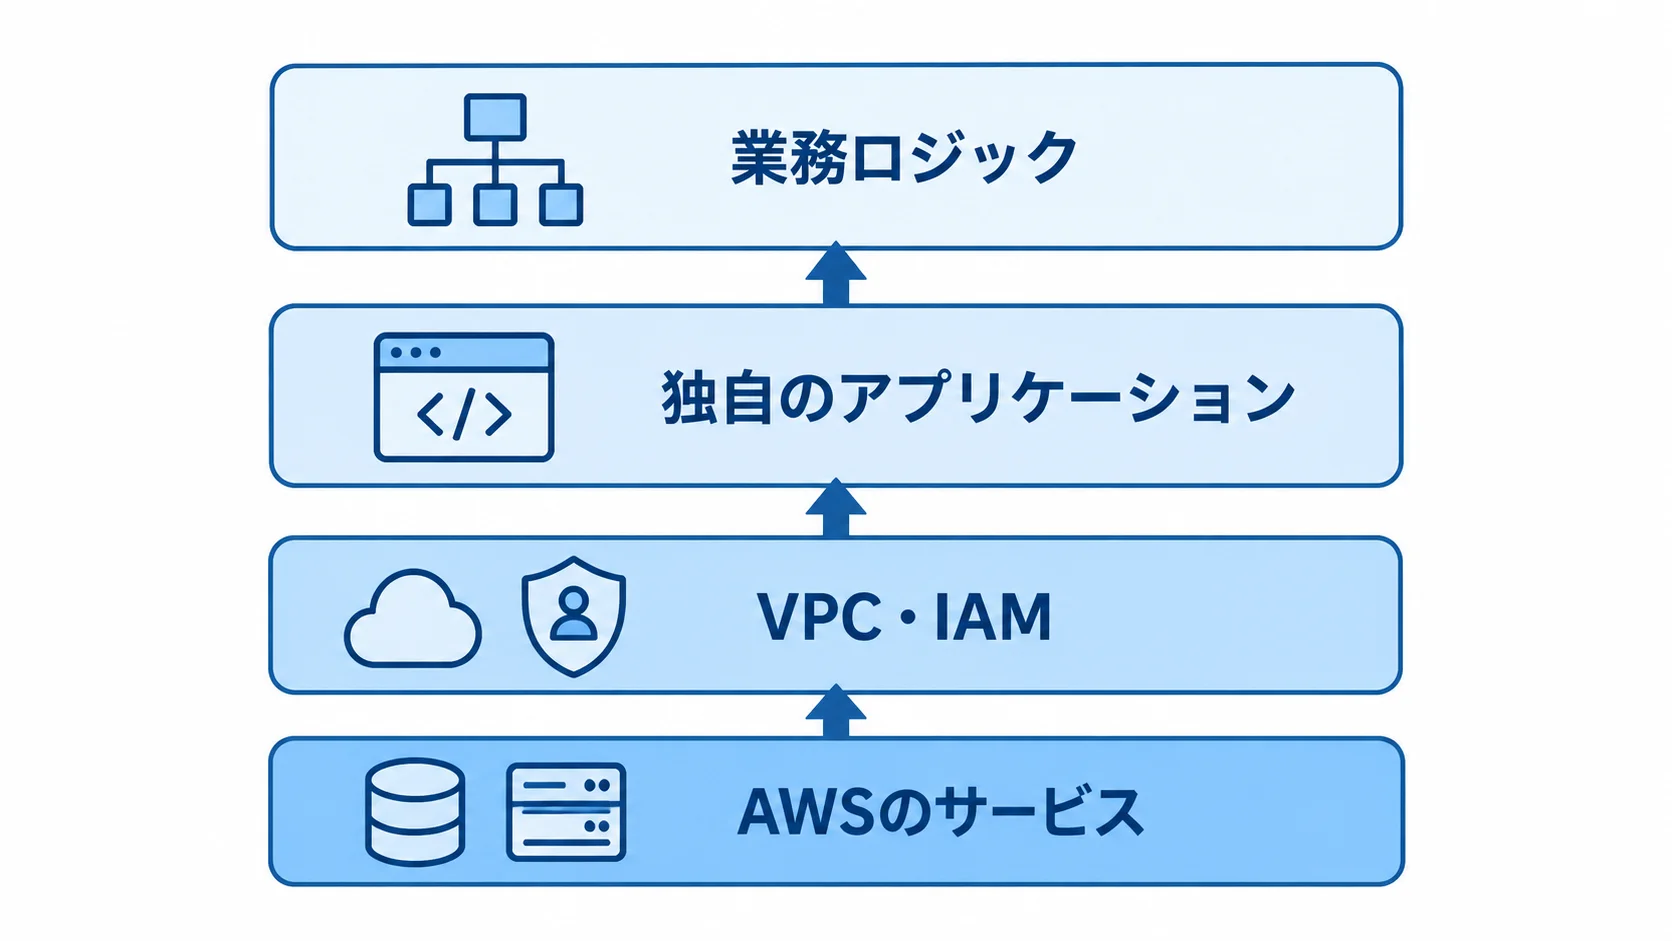
AWSのフルスクラッチは、サーバーやネットワークをすべてゼロから作るわけではなく、AWSのサービスを基盤として活用する方法です。基盤の例は、EC2(仮想サーバー)・RDS(マネージドデータベース)・S3(オブジェクトストレージ)・Lambda(サーバーレス関数)です。
その基盤の上に、VPC(仮想ネットワーク)やIAM(アクセス権限管理)も活用しながら、独自のアプリケーションや業務ロジックを作り込みます。なかでも設計の中心的な論点は、マネージドサービスに任せる範囲と独自開発の線引きです。
フルスクラッチとテンプレート・マネージドサービス活用の違い
方式ごとに、テンプレートの立ち上げやすさ、運用工数、要件に合わせる自由度がどう違うかを比べます。
- テンプレート活用:標準構成を、短期間かつ低コストで立ち上げられます。
- マネージドサービス活用:AWSにインフラ運用を任せ、工数を抑えられます。
- フルスクラッチ:自社の要件に合わせて、業務機能を細部まで設計する方法。
テンプレートには、CloudFormation、AWS Solutions Library、ベンダー独自の構築テンプレートがあります。
マネージドサービス型では、EC2でミドルウェアやデータベースを構築する代わりに、RDS・Lambda・S3・ECS Fargateを組み合わせます。そのため、インフラの構築・運用工数を大幅に削減できます。
フルスクラッチでも同じ土台を使い、業務ロジックとデータモデルを中心に、画面や外部連携まで要件どおりに作り込みます。
自由度が高い一方で、ノーコードやテンプレート活用に比べて、費用が数倍以上に膨らむこともあります。
フルスクラッチが適するケース(高セキュリティ要件・複雑なマイクロサービス構成)
既製テンプレートやSaaSでは要件を満たせない明確な理由がある場合に、フルスクラッチが適します。判断材料になるのは、データ管理の厳格さと、連携の複雑さです。
- 厳格な情報管理:保存場所、アクセス制御、監査ログに基準がある。
- 複雑な業務要件:複数サービスを連携させる独自ロジックが必要。
金融、医療、官公庁など、高度なセキュリティとコンプライアンスの要件を持つ領域では、データ管理に厳格な基準が求められます。
たとえば、VPCでネットワークを分離し、IAMで最小権限を設計し、CloudTrailで操作ログを記録するなど、要件に沿った設計が必要です。
マイクロサービスでは、ECS・EKS・Fargateなどのコンテナ基盤やLambdaを組み合わせる場合があります。
サービス間の連携、データの整合性、スケーリングは、独自に設計することになります。一方で、汎用的な要件であれば、テンプレートやマネージドサービスを活用するほうが、費用・期間の面で合理的です。
内製開発とSIer・外部委託の違い
AWS開発では、内製にするか、SIer・専門ベンダーへ外部委託するかが、費用とノウハウの蓄積を左右します。内製と委託には、それぞれ利点と課題があり、組み合わせる体制もあります。
内製開発のメリットと課題(AWS専門人材の採用・育成)
内製では、社内にAWSのノウハウが残り、長く使うほど委託費の負担を抑えられます。ただし、AWS人材をどう確保し育てるかが課題になります。
- 費用対効果:長く使うほど、委託費の負担を抑えられます。
- 継続改善:業務を理解する自社チームが、改善を続けられる体制。
- 人材確保:AWS人材の採用・育成に、費用と時間がかかります。
内製では、EC2・RDS・Lambda・VPC・IAMの設計に加えて、コンテナやサーバーレス、セキュリティ、コスト最適化まで担える人材が必要です。なかでも、設計経験が豊富なSolutions Architect AssociateやProfessionalなどの資格保有者は需要が高いです。
DevOps Engineer ProfessionalやSecurity Specialtyの資格保有者も、採用競争が激しい状況です。
安定運用では、24時間365日の監視・対応が必要になる場合もあります。そのため、専門人材の確保・育成や、体制を維持するためのシフト、人件費も課題になります。
外部委託のメリットと課題、ハイブリッドアプローチの推奨
外部委託では、専門人材の採用・育成や24時間監視の負担を減らせる一方、知見が社内に残りにくい面もあります。
- 専門性:設計経験のあるパートナーが構築を支援します。
- 知見の偏り:設計・運用の知識がベンダー側に集まりやすい。
- 役割分担:内製と委託を組み合わせて、バランスを取ります。
多くの企業では、内製との併用が費用対効果に優れます。
AWSパートナーに頼ると、Well-Architectedに沿った設計、セキュリティ実装、コスト最適化を短期間で進められます。一方で、委託を続けると費用が発生し続け、営業時間外の対応に制約が生じる場合もあります。
分け方のひとつに、コア業務のアプリ開発や日常運用は内製し、高度な設計、セキュリティ、24時間365日の監視を外部委託する方法があります。また、委託で立ち上げてから社内人材を育て、内製比率を高めていく方法もあります。この方法なら、知見を蓄積しながら、費用・品質・自走力のバランスを取れます。
マネージドサービス・テンプレート活用との比較
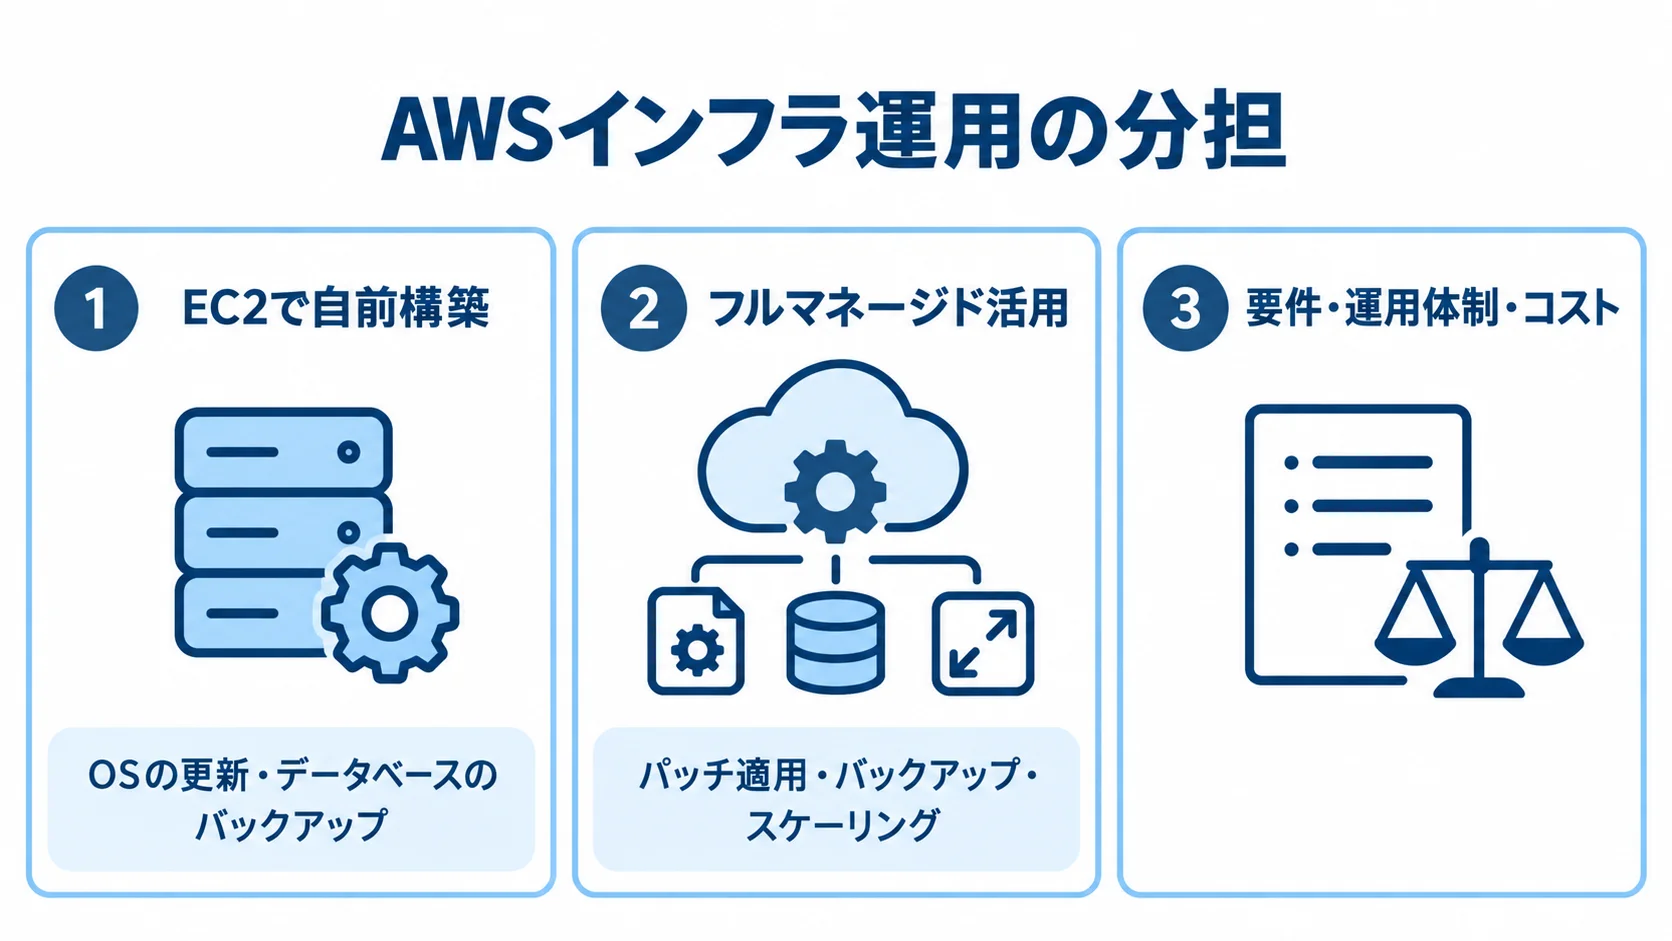
AWSのフルスクラッチでは、マネージドサービスに任せる範囲が費用と運用工数を左右します。自前構築との違いや、サーバーレスへ移行したときのコスト削減の例も、判断材料になります。
EC2上の自前構築とRDS・Lambda・S3などフルマネージド活用の比較
発注側と開発会社で、自社が管理する範囲と、AWSに任せる運用作業を設計の段階で比べておきます。
- EC2で自前構築:OSやミドルウェアを細かく制御できます。
- フルマネージド活用:パッチやバックアップなどをAWSに任せられます。
- 設計の判断軸:要件・運用体制・コストから分担を決めること。
自前構築では、OSの更新やデータベースのバックアップを含め、冗長化やスケーリングも自社で担います。
一方で、RDSはデータベース、Lambdaはバッチや軽量処理、S3は静的ファイルやデータの保管に使えます。そのため、パッチ適用、バックアップ、スケーリングの多くをAWSに任せられます。
業務ロジックは独自に作り込み、インフラはできる限りマネージドサービスに任せれば、開発チームはアプリの価値づくりに集中できます。
サーバーレス移行によるコスト削減事例(インフラコスト約64.8%削減等)
フルマネージド活用をさらに進めた形が、必要なときだけ処理を動かすサーバーレスです。サーバーを常時起動させず、利用量に応じた従量課金になります。
- 従量課金:リソースを使った分だけ支払う構成にできます。
- 削減事例:Web3層構成からの移行で約64.8%削減した例があります。
- 適用判断:処理の負荷と状態保持の要件を見極めること。
EC2による従来のWeb・アプリ・データベースの3層構成では、アクセスの少ない時間にも、サーバー費用が常時発生します。
一方で、ECS Fargate、Lambda、AWS AppSyncを中心とする構成では、使った分だけ支払う従量課金の恩恵を受けられます。たとえば、AWS AppSyncではGraphQLのスキーマとリゾルバを実装すればよく、サーバー側の実装コストを抑えられます。
ただし、サーバーレスは常時高負荷の処理や、状態を長時間保持する処理には向かない場合もあります。そのため、サーバーレスとEC2などの常時稼働型を処理ごとに使い分けると、コストと性能を両立しやすくなります。
マルチアカウント統制・Well-Architectedを踏まえた設計のポイント
AWSのフルスクラッチでは、個々のサービスを選ぶことに加えて、アカウント全体の統制と設計原則が、安全性と運用性を左右します。
統制は、Organizations・Control Tower・Landing Zoneの考え方で整えます。設計は、Well-Architected Frameworkの6つの柱に沿ってレビューします。
AWS Organizations・Control Tower・Landing Zoneの考え方
一定規模のシステムでは、本番・検証・開発環境や事業部門ごとにAWSアカウントを分ける構成が一般的です。
- AWS Organizations:複数アカウントと共通ポリシーを管理する仕組み。
- AWS Control Tower:環境を立ち上げ、ベストプラクティスに沿った管理を支援します。
- Landing Zone:セキュリティとガバナンスのベストプラクティスを組み込んだ初期環境です。
アカウントを分けると、権限、コスト、障害の影響範囲を明確に区切れます。また、Organizationsでは、組織共通のサービスコントロールポリシーを適用し、請求を統合できます。
そこで、Landing Zoneの考え方を踏まえ、初期にアカウント・権限・ログ集約・ネットワークを整えておくと、環境が増えても統制を保てます。土台の整備を後回しにすると、アカウントが乱立して、権限やコストの管理が煩雑になりがちです。
Well-Architected Frameworkの6つの柱に基づく設計レビュー
AWS Well-Architected Frameworkは、クラウド設計を評価するための指針です。自由度の高い開発では観点が抜けやすいため、6つの柱に沿ってレビューします。
- 運用上の優秀性・セキュリティ:監視、ログ、権限、ネットワークの状態。
- 信頼性・パフォーマンス効率:冗長性と、負荷に応じた拡張性を点検します。
- コスト最適化・持続可能性:費用とリソースの効率。
具体例は、CloudWatchやCloudTrailによる監視とログ管理、IAMの最小権限です。そのほか、VPCの分離や、複数のアベイラビリティゾーンによる冗長化も挙げられます。
負荷に応じたスケーリングや、リザーブドインスタンス・Savings Plansの利用、過剰なリソースを避ける構成も点検します。
PoCや設計の段階でレビューしておくと、スケーラビリティや可用性の数値目標が曖昧なまま進むことによる手戻りや追加費用を防ぎやすくなります。
費用・期間の目安と発注のポイント
AWSのフルスクラッチを発注するときは、費用と期間を把握したうえで、適切なパートナーを選ぶことが大切です。費用の幅は規模が大きくなるほど広がり、人月単価はスキルによって差があります。上流工程の要点は、要件定義・設計に十分な工数を割くことです。
規模別費用目安と人月単価(AWS認定資格保有エンジニアの単価も含む)
開発費は規模によって大きく変わるため、検証環境、業務支援システム、SaaS・基幹システムごとに目安を分けて見ます。
- 小規模な検証環境:20万〜30万円程度。
- 中規模の業務支援システム:60万〜920万円程度。
- 大規模なSaaS・基幹システム:250万〜3,000万円以上。
ノーコードやSaaS型では250万〜600万円程度の領域でも、フルスクラッチは数倍以上に膨らむことがあります。
開発費の約8割は人件費が占めるのが一般的で、人月単価もスキルによって幅があります。
- 初級エンジニア:月額の目安は25万〜50万円。
- ミドルクラス:月額の目安は50万〜80万円。
- シニア・アーキテクト:月額の目安は80万〜120万円以上。
Solutions Architect Professionalなどの資格を持ち、Well-Architectedに沿った設計経験が豊富な人材は需要が高く、月額100万円を超えるケースも多く見られます。
AWSは従量課金のため、開発費とは別に、稼働後のインフラ利用料と保守運用費が継続してかかります。年間保守費用は、開発費の10〜20%程度が目安です。
ランニングコストを抑える手段には、リザーブドインスタンスやSavings Plansを使う方法のほか、AWS Cost Explorerで費用の内訳を定期的に見直す方法があります。
パートナー選定と要件定義・設計フェーズの重要性
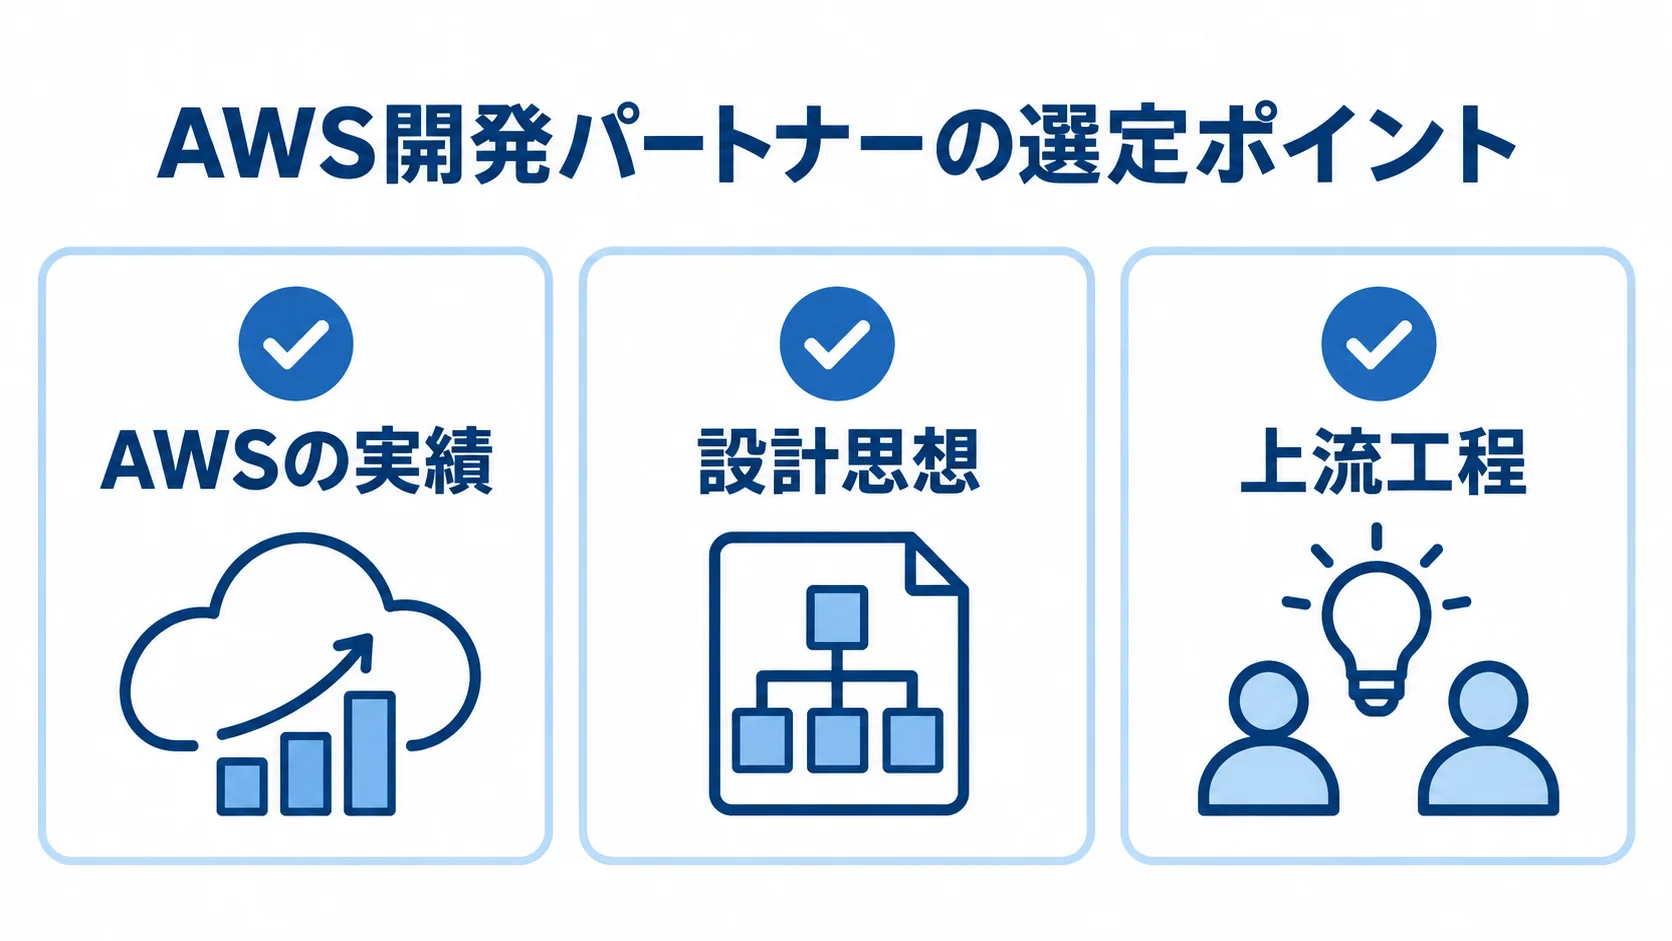
AWS開発を外注する場合、パートナー選定が成否を左右します。選ぶときは、AWSでの実績、設計の考え方、要件定義・設計にかけられる時間を見ます。
- AWSの実績:基盤サービスや統制、コスト最適化の経験の有無。
- 設計思想:Well-Architectedに沿った設計の考え方。
- 上流工程:要件定義・設計に割ける十分な時間。
資格保有者の在籍状況、AWSパートナーの認定ティア、過去の構築事例は、技術力を判断する材料です。
発注側は、可用性・拡張性・セキュリティなどの非機能要件を、どう具体化するかを打ち合わせで確認します。
要件定義・設計には全体工数の20〜30%を充てるのが理想とされます。その理由として、着手後の仕様変更は、要件定義時より修正コストが10倍以上になるという「デバッグコストの法則」が知られています。
いきなり大規模開発を契約する前に、EC2・RDS・Route 53によるシングル構成のPoCで、負荷特性、費用、期間を確かめる方法があります。
発注側は、技術と業務の両面から提案できるパートナーを選び、段階的に規模を広げていくと、AWS導入・構築を進めやすくなります。
まとめ
フルスクラッチは、EC2・RDS・Lambda・S3などを基盤にして、独自の要件を作り込む方法です。すべてをゼロから作るわけではありません。
マネージド化と独自開発の線引きが、設計の中心になります。テンプレートと比べたときに、高度なセキュリティや複雑なマイクロサービスに向くケースも整理しました。さらに、内製か外注か、サーバーレスの使い方、統制の設計についても取り上げました。
費用と期間を見通したうえで、要件定義に工数を割き、PoCで検証することが大切です。そのうえで、AWSに詳しいパートナーへ相談し、段階的に本開発へ進む方法があります。
▼全体ガイドの記事
・AWS導入・構築の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。