
BtoCシステムの開発・導入は、失敗すると数百万円から数千万円の投資が丸ごと無駄になります。BtoCはとくに、不特定多数のユーザーを相手にし、負荷とセキュリティのリスクを抱えるため、固有の落とし穴が数多く存在します。
失敗は、ユーザー不在の作り込み、ピーク負荷やセキュリティの欠陥、隠れコストと運用破綻、炎上後の立て直しに分けられます。全体像はBtoCシステムの完全ガイドから押さえておくと、論点がつかみやすくなります。そのうえで、失敗の構造を知ることは、それを避けるための最良の防御になります。また、失敗事例は、誰かが高い授業料を払って得た教訓です。
▼全体ガイドの記事
・BtoCシステムの完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ユーザー不在の作り込みで使われない失敗
BtoCシステムで最も多く、根の深い失敗は、「ユーザーが本当に使うか」を検証しないまま作り込んでしまうことです。社内の論理や思い込みで機能を盛り込み、多額の費用をかけて完成させても、公開したときにユーザーに刺さらなければ、使われずに終わります。
そうなると、技術的には正しく動いていても、事業としては完全な失敗になります。BtoCは消費者の行動がすべてを決めるため、この「ユーザー不在」が致命傷になります。
機能を盛り込みすぎて検証前に大金を失う失敗
この失敗は、要件定義の段階で「あれもあったほうがいい」「念のためこの機能も」と要望を膨らませ続けることから始まります。社内の各部署が思い思いの要望を出し、それをすべて取り込むと、肝心のコア価値が埋もれた多機能なシステムができあがります。
要件が曖昧なまま膨らむと、工数は1.3〜1.5倍に膨張するとされ、費用も期間も当初の見込みを超えます。最悪なのは、これだけ投資したのに、ユーザーがコア価値に魅力を感じず、大半の機能が一度も使われないことです。
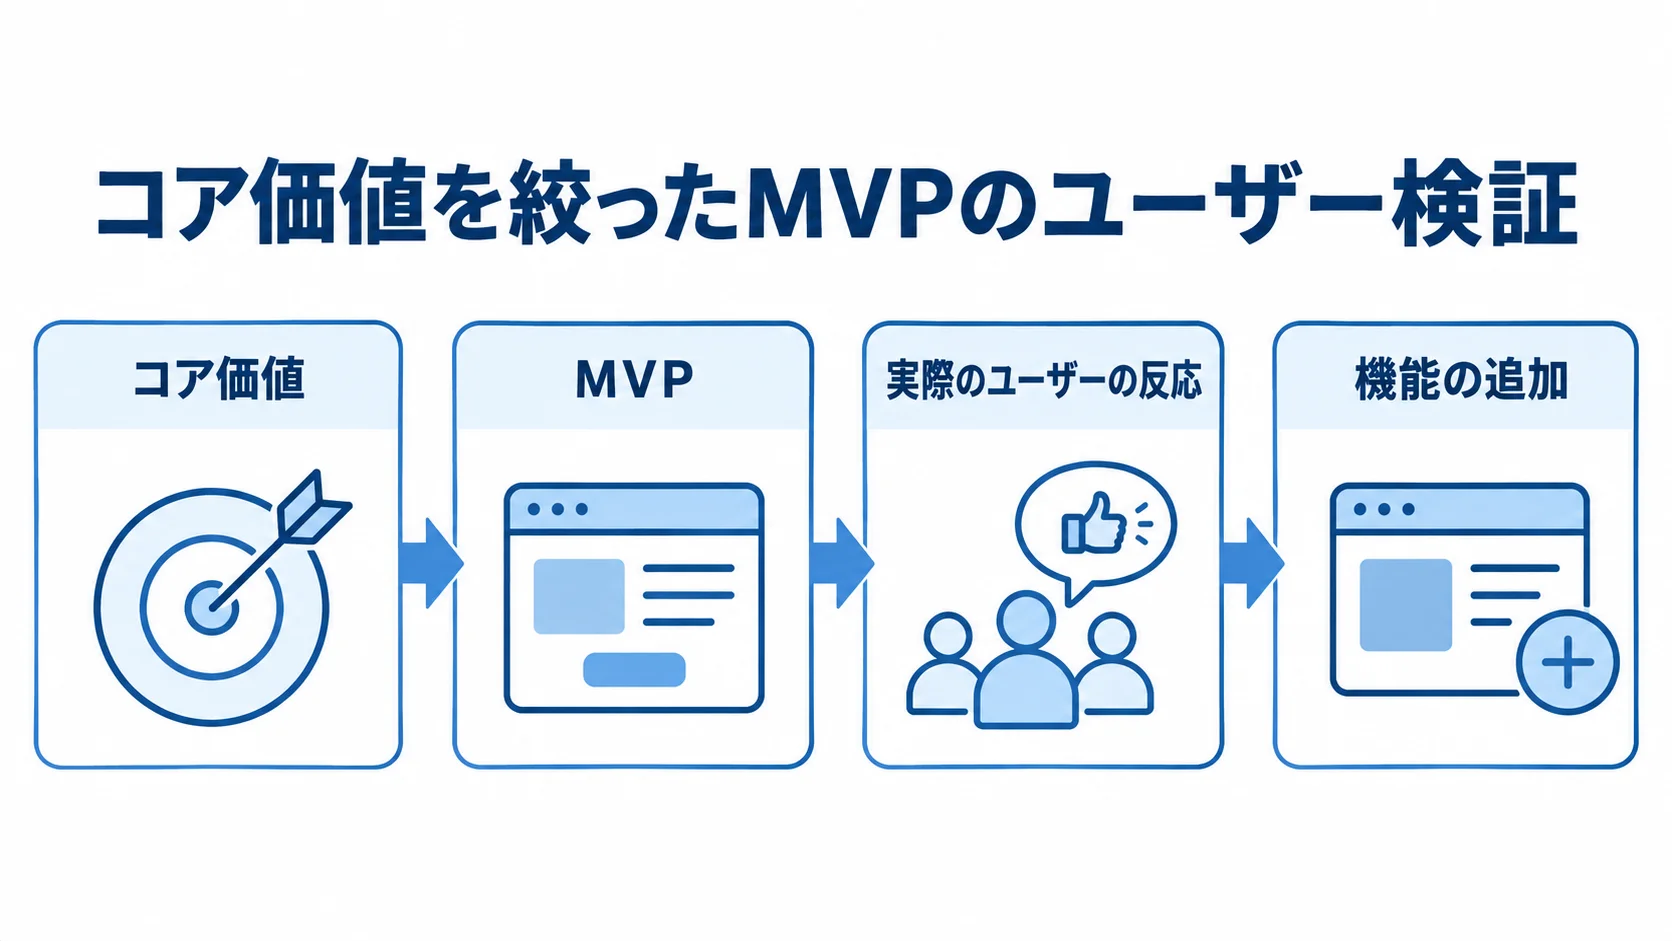
この失敗を避ける鍵は、最初にすべてを作らないことです。コア価値を1つに絞ったMVPから始め、実際のユーザーの反応を見てから機能を足していきます。検証前に大金を投じない、という規律が最大の予防策です。
「全部入りで一気に作りたい」という考えは、BtoCでは最も危険です。前述のとおり、検証を回しながら段階的に投資を広げる進め方が、この失敗の対極にあります。
投資額の大きさは成功を保証しません。むしろ、検証なしの大型投資ほど、失敗したときの傷が深くなります。
予防の観点は、段階ごとに分けて考えると整理がつきます。
- 要件定義の段階:要望を一覧にし、コア価値にどう効くかで並べ替える
- リリース後の段階:ユーザーの反応を見てから、機能の追加や大型の投資を判断する
ベンダー丸投げで現場の意図とズレる失敗
ユーザー不在の失敗とよく併発するのが、ベンダーへの丸投げです。「専門家に任せておけば良いものができるだろう」と考え、要件を詰めず検証もしないまま、開発会社にすべてを委ねてしまうケースです。
すると、ベンダーは言われたとおりに作るしかなく、発注側の事業の意図やユーザー像が反映されないシステムができあがります。完成してから気づいても、手戻りには多額の追加費用がかかり、間に合わないことも多くあります。
丸投げの本質的な問題は、システムの良し悪しを判断する責任を手放してしまう点にあります。BtoCシステムは自社のビジネスそのものなので、ユーザーに何を届けたいかを最もよく知っているのは発注側です。
それをベンダー任せにすると、技術的には正しくても事業としては的外れなものになります。失敗を避けるには、発注側がオーナーシップを持ち、目的・ターゲット・コア価値を自分の言葉で書き出し、ベンダーと対話しながら作り上げることが欠かせません。
riplaは、フルスクラッチ受託の立場から、丸投げではなく、発注側と一緒に要件を磨く伴走を重視しています。
丸投げを防ぐために、発注側が関わるべき場面を挙げます。
- 要件の詰め:目的とターゲットを、発注側が自分の言葉で説明できる状態にする
- 完成前の確認:画面や動きを早い段階で見て、思い違いを手戻りの前に正す
ピーク負荷とセキュリティで起きる致命的リスク
BtoCシステムに特有で、技術面で致命的になりうるリスクが、ピーク負荷での障害とセキュリティの欠陥です。これらは普段は表に出にくいものの、いざ起きるとブランドへの信頼を一瞬で失い、損害賠償や事業停止に直結します。
BtoBの社内システムなら許容される多少の不具合も、BtoCでは大量のユーザーの目にさらされ、SNSで瞬く間に広がります。だからこそ、この2つはBtoCで決して軽視してはならないリスクです。
セール・話題化のピークでシステムが落ちる失敗
BtoCで最も悔しい失敗は、最大の商機にシステムが落ちることです。大型セールの開始直後や人気商品の発売、テレビやSNSでの紹介で一気にアクセスが集中すると、サーバーが処理しきれずダウンします。
せっかく多額の広告費をかけて集めたユーザーも、「つながらない」「決済できない」と感じるとそのまま離脱し、二度と戻ってきません。売上機会を失うだけでなく、「あの会社のサイトはすぐ落ちる」という悪評がブランドに刻まれます。この失敗の原因は、平常時のアクセスしか想定せずに設計したことにあります。
このリスクを避けるには、要件定義の段階で「想定する最大ピーク」を数値で定め、それに耐えるオートスケール構成や負荷分散を設計しておく必要があります。さらに、リリース前に実際にピーク相当の負荷をかける負荷テストを行い、本当に耐えられるかを確認することが欠かせません。
負荷テストを検収項目に入れないまま、ぶっつけ本番で公開すると、最初のセールで落ちる失敗は後を絶ちません。ピーク負荷は起きてから対応しても手遅れで、設計と事前テストでしか防げません。BtoCの負荷対策は、保険ではなく必須投資だと考えるべきです。
負荷対策で押さえるのは、設計とリリース前の検証です。
- 想定する最大ピーク:平常時ではなく、セールや話題化の瞬間を基準に数値で決める
- リリース前の負荷テスト:ピーク相当の負荷をかけ、耐えられるかを検収項目に含める
個人情報漏えいという事業を揺るがすリスク
BtoCシステムで最も恐ろしいリスクが、個人情報の漏えいです。大量の会員の氏名・住所・連絡先・購買履歴、場合によってはクレジットカード情報を預かるBtoCでは、ひとたび漏えいが起きると、損害賠償や行政対応が必要になります。
さらに、信頼を失うという複合的な打撃を受け、事業の継続そのものが危うくなります。漏えいの多くは、コスト削減のためにセキュリティ対策を削ったこと、あるいは「うちは狙われない」と過小評価したことが原因です。安さを重視してセキュリティの薄い見積もりを選ぶと、後から取り返しのつかない代償を払うことになります。
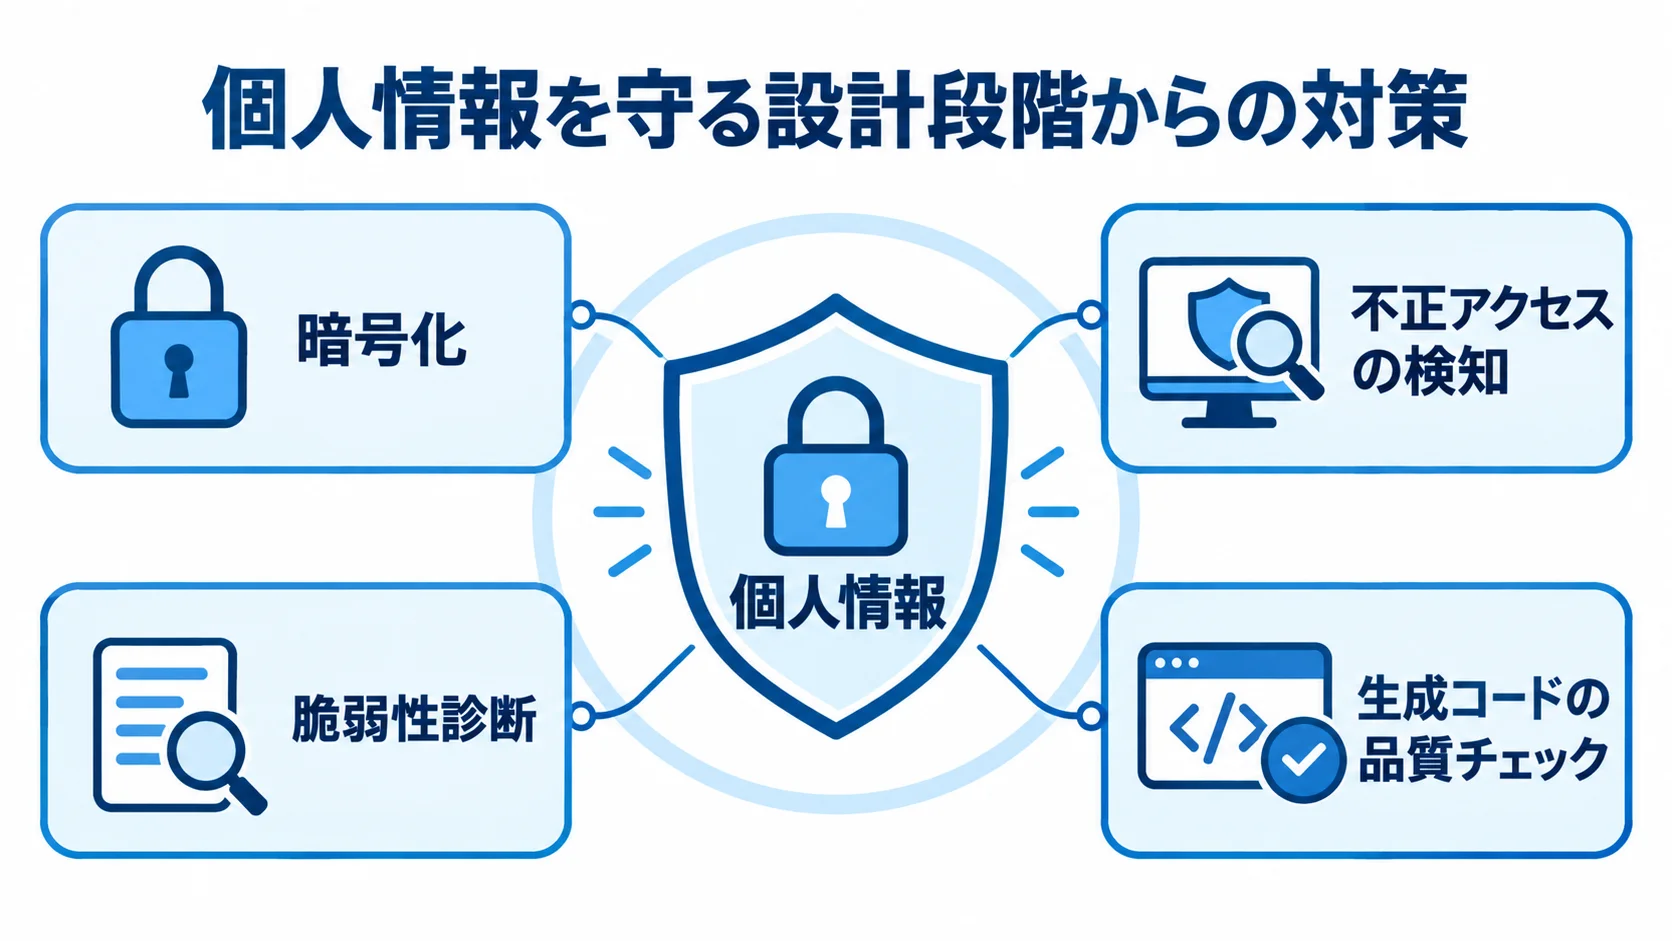
このリスクを抑えるには、設計段階からセキュリティを前提条件として織り込むことが不可欠です。
セキュリティは「削れるコスト」ではなく「削ってはいけない前提」です。漏えいの代償の大きさを考えると、ここへの投資は最も合理的な保険になります。
セキュリティ対策は、設計段階と、リリース前の診断に分けて考えます。
- 設計段階の織り込み:暗号化や不正アクセスの検知を、後付けではなく要件に含める
- リリース前の診断:第三者による脆弱性診断と、生成コードの品質チェックを予定に入れる
標準の対策には、パスワードと通信の暗号化、クレジットカード情報を自社で保持しない非保持化も含めます。また、近年はAIが生成したコードに脆弱性が潜むリスクも加わっています。
隠れコストと運用破綻のリスク
初期構築を無事に終えても、リリース後に待ち受けるのが隠れコストと運用破綻のリスクです。BtoCシステムは公開してからが本番であり、毎月のランニングコストと運用の手間が、じわじわと事業の体力を奪います。
初期費用ばかりに目を向け、運用の負担を軽く見たことが、後の破綻につながります。見えにくいからこそ、事前に直視しておくべきリスクです。
サーバー代・外部API・保守費が重くのしかかるリスク
BtoCの隠れコストの代表が、リリース後に毎月かかるランニングコストです。サーバー代、外部サービスの利用料、保守費用が継続的に発生し、保守だけでも年額で初期開発費の15〜25%が目安になります。
とくにBtoC特有なのは、ユーザーが増えるほどサーバー代が膨らむことです。アクセスが増えると、決済代行の手数料や外部サービスの従量課金もかさみ、想定以上の月額負担になります。「売上は伸びているのに利益が残らない」という事態は、このコスト構造を事前に試算しなかったことから生まれます。
ランニングコストは、増え方と保守範囲の両方から見ておきます。
- ユーザー増加時の月額:会員数が増えたときの金額を、契約前に試算しておく
- 保守範囲の境目:障害対応やOSのアップデートが、保守に含まれるか別料金かを明らかにする
契約前の試算では、初期費用だけでなく、ユーザー数が増えたときのランニングコストの増え方も見ておく必要があります。たとえば「会員が1万人、10万人になったとき、月額はいくらになるか」を見積もりの段階で確認し、事業計画に織り込んでおきます。
保守範囲については、SLA(サービス品質保証)の内容も確認し、セキュリティのアップデートが保守に含まれるかも押さえておきます。これを曖昧にしておくと、トラブルのたびに「それは契約外」と追加費用を請求され、運用費が想定外に膨らみます。隠れコストは、見積もりの読み込みと試算でしか防げません。
運用体制を組めずシステムが放置されるリスク
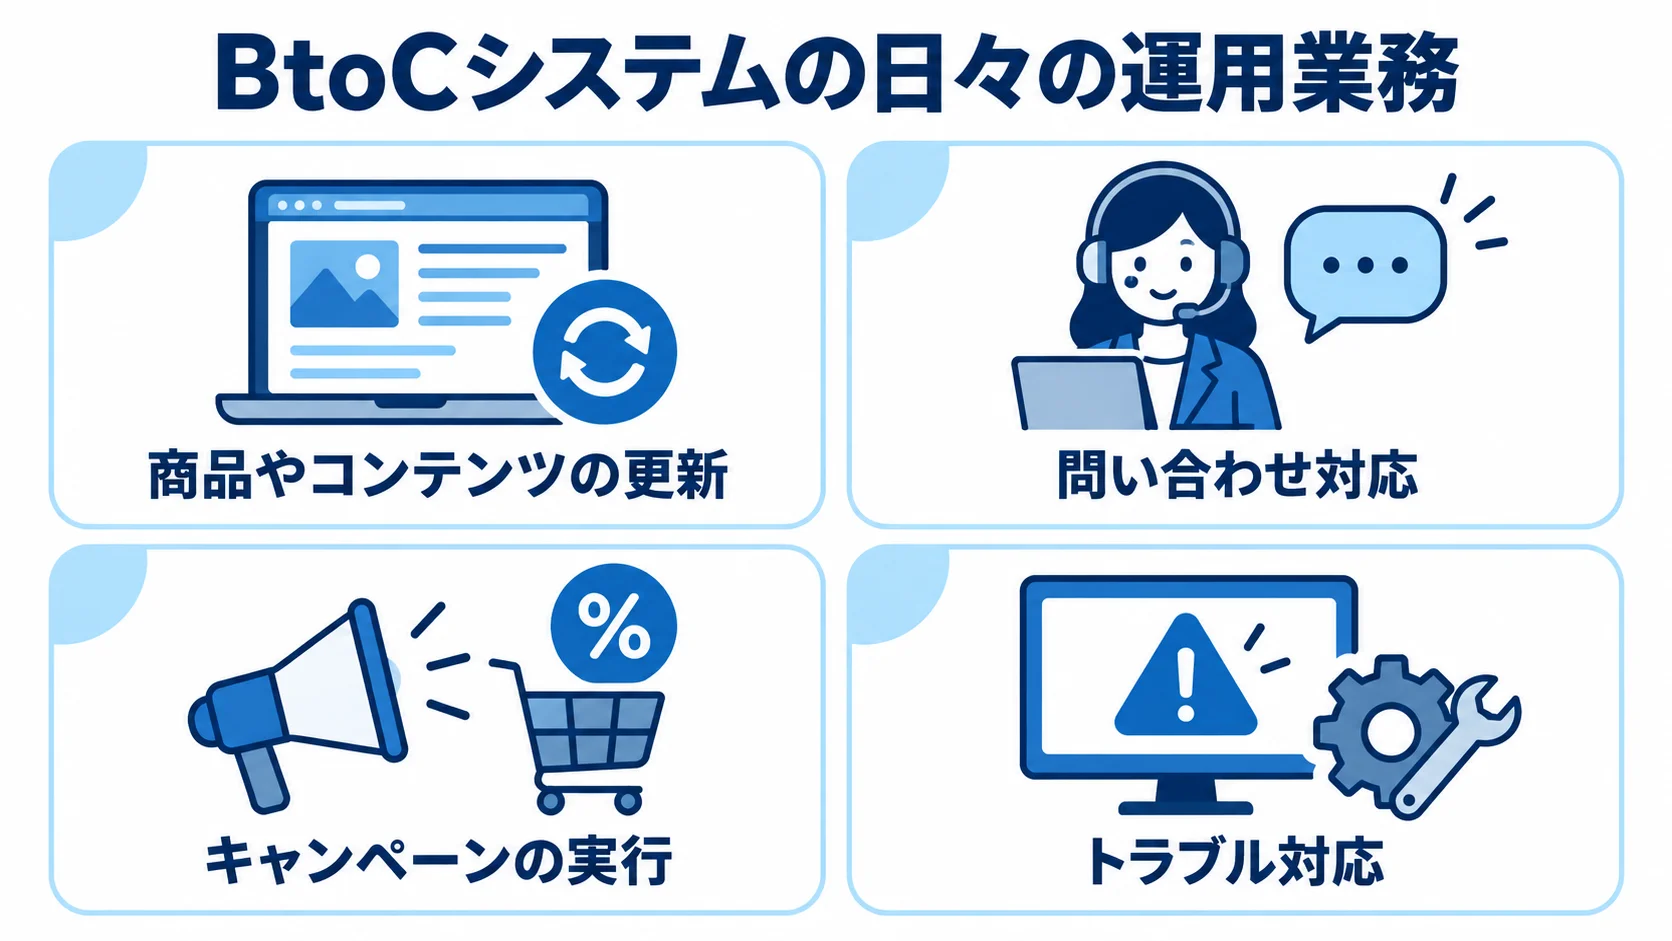
金銭以外の運用破綻として深刻なのが、運用体制を組めずにシステムが放置されるリスクです。BtoCシステムは、商品やコンテンツの更新、問い合わせ対応、キャンペーンの実行、トラブル対応など、日々の運用に人手がかかります。
導入時にこの体制を用意していないと、情報が古いまま放置され、問い合わせに返信がなく、施策も打てないという状態に陥ります。こうなると、高い投資をしたシステムが宝の持ち腐れになるどころか、放置された古い情報がかえってユーザーの不信を招きます。
あわせて、属人化のリスクにも注意が必要です。一人の担当者やベンダーに依存していると、その人が抜けた途端に運用が止まります。そのため、引き継ぎ可能なドキュメントを残し、複数人で運用できる体制を整えておくことが、長く安定して運用するための保険になります。
運用体制は、担い手と引き継ぎの面から考えます。
- 運用の担い手:更新や問い合わせ対応を誰が受け持つかを、導入前に決めておく
- 引き継ぎの備え:ドキュメントを残し、特定の担当者が抜けても運用が止まらない形にする
運用では、更新や対応のフローを設計しておき、必要なら運用を外部に委託することも検討します。作る前から運用フェーズの体制まで設計しておくことが、運用破綻を防ぐ唯一の方法です。
炎上後の立て直しと損切りの判断基準
失敗を語る記事の多くは予防論で終わりますが、現実には「すでに炎上している」「プロジェクトが泥沼化している」という渦中の企業も少なくありません。
予防だけでなく、火が付いた後にどう立て直すか、どこで損切りするかという、実務で最も悩ましい論点も扱います。多くの解説が手薄にしてきた領域です。
炎上中のプロジェクトの立て直し
すでにプロジェクトが炎上している場合、まずは状況を客観的に把握することです。何がどこまでできていて、何が問題なのかを、感情的な責任追及ではなく、冷静に洗い出します。
そのうえで、優先順位を付け、「最低限これだけは動かす」というラインまで対象を絞り込みます。炎上時にありがちなのは、すべてを一度に直そうとして、かえって混乱することです。そのため、コア価値だけに集中し、それ以外を一旦切り離して、まず動く状態を取り戻すのが立て直しの定石です。
炎上の原因がベンダーとの相性や能力の場合は、ベンダー切り替えも選択肢になります。ただし、途中で開発会社を変えると、これまでのコードや経緯の引き継ぎに大きなコストがかかり、リプレイスの隠れ費用で泥沼化するおそれもあります。
切り替えを判断する際は、「今のベンダーで立て直せる見込みがあるか」「切り替えのコストと、続けるリスクのどちらが大きいか」を冷静に比較します。立て直しは、新しい機能を足すのではなく、何を捨てて何を守るかを決める引き算の意思決定で進めるのが鉄則です。
炎上時に確かめたい点は、現状の整理と、動かす範囲の決め方です。
- 現状の整理:何ができていて何が問題かを、感情を抜きにして一覧にする
- 動かす範囲:最低限動かすラインを決め、それ以外は一旦切り離す
サンクコストにとらわれず損切りを決める基準
立て直しを試みても見込みが立たないとき、最後の判断が損切りです。「ここまで投資したのだから」と続けてしまうのは、サンクコスト(すでに払って戻らない費用)にとらわれた典型的な誤りです。
重要なのは、過去にいくら使ったかではなく、これから先に投資する金額に見合うリターンが本当に得られるかです。今後さらに費用と時間を投じても、ユーザーに使われる見込みや採算が立たないなら、勇気を持って撤退し、傷を最小限に抑えるほうが合理的です。
損切りの判断基準は、感情に流される前にあらかじめ決めておくことが有効です。「この期限までにこの状態に達しなければ撤退する」「追加投資がこの額を超えたら見直す」といった撤退ラインを最初に設定しておけば、いざというときに冷静な判断ができます。
撤退や作り直しの判断をしたあとは、最初の失敗を繰り返さないよう、ユーザー検証から積み直すことが大切です。riplaはフルスクラッチ受託と運用伴走の立場から、新規開発だけでなく、炎上したプロジェクトの立て直しや、損切り後の作り直しの相談にも応じています。失敗は終わりではなく、正しく向き合えば次の成功の土台になります。
損切りの判断は、撤退ラインと今後の見込みで考えます。
- 撤退ライン:期限と追加投資の上限を、感情が絡む前に決めておく
- 今後の見込み:これから投じる費用に見合うリターンが得られるかを、冷静に問い直す
まとめ
BtoCシステムの失敗・リスクは、ユーザー検証をせずに作り込み、ベンダーに丸投げして使われないシステムを生む失敗と、ピーク負荷やセキュリティの欠陥による致命的リスクに分けられます。さらに、サーバー代や保守費といった隠れコストと、運用体制を組めないことによる運用破綻があり、炎上後の立て直しと損切りの判断も問われます。
ERPのような大規模システム導入では、その70%以上が失敗と評価されたという調査もあります(Gartner 2024)。システム開発は失敗が常態であり、成功は意図的な設計の産物です。
これらの失敗に共通する処方箋は、コア価値を絞ってMVPから検証することです。負荷とセキュリティは設計段階で織り込み、隠れコストと運用体制は事前に見積もっておきます。加えて、撤退ラインを最初に決めておくという規律も欠かせません。万一炎上しても、サンクコストにとらわれず、引き算で立て直すか損切りするかを冷静に判断できれば、傷は最小限に抑えられます。
riplaはフルスクラッチ受託と運用伴走の立場から、こうした失敗の予防から、炎上中の火消し、損切り後の作り直しまでを一貫して支援します。全体像の確認には、あらためて完全ガイドをご活用ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。