
変更管理システムは、変更の分類、リスクに応じた承認、実施後の記録をつなぐことで、安全性と開発スピードの両立に役立ちます。
変更の種類や機能、導入方式と費用、開発会社の選び方を説明します。製造業のチェンジマネジメントとは別領域なので、対象範囲は先に確認してください。
▼関連記事一覧
・変更管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・変更管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・変更管理システム開発の見積相場や費用/コスト/値段について
・変更管理システム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
変更管理システムの全体像
変更管理システムは、変更の目的、対象サービス、リスク、実施手順、承認者、結果を一つの記録に結び付けるものです。申請を受け付けるだけの仕組みとは、役割が異なります。
変更前の統制と変更後の学習を一つの流れにまとめると、何を、なぜ、誰が、いつ変更したのかを後から説明できます。一方で、メールや台帳だけの運用では、この流れが途切れやすくなります。
管理対象の範囲
対象は、サーバー設定、ネットワーク機器の交換、クラウド権限、データベース更新、業務アプリのリリース、セキュリティ設定の変更などです。
社内のIT担当者は、ITサービスや利用者に影響する可能性がある変更を、規模を問わず記録対象にします。一方で、業務システムの改修そのものは、開発プロジェクト管理やリリース管理と役割を分けて扱います。
専用システムが必要な理由
メールや表計算ソフトでは、承認者の変更や差し戻し、添付資料を一つの証跡として残すことに限界があります。実施ログや関連障害も、同じ証跡にまとめるのが難しくなります。
担当者が不在だと承認状況が分からず、変更の重複や障害原因の特定漏れが起きやすくなります。
専用システムは、入力項目と承認条件を標準化し、履歴、通知、権限、レポートを自動化します。そのため、担当者の記憶に頼る場面を減らせます。
変更の種類とライフサイクル
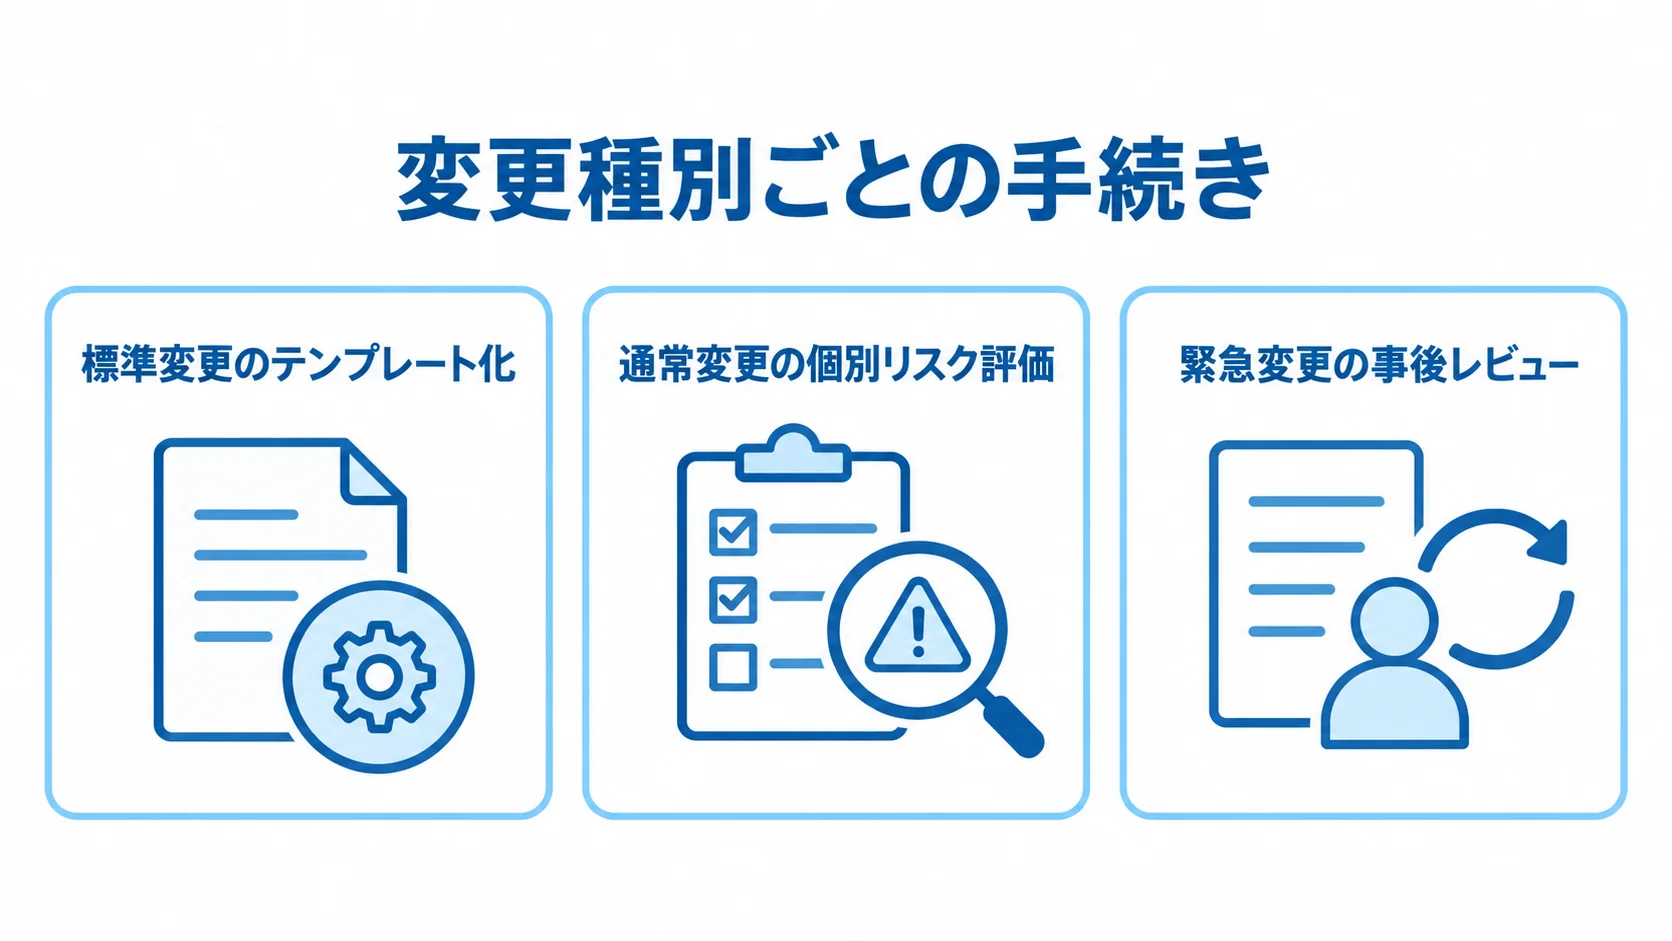
ITサービスマネジメントでは、変更を標準・通常・緊急の3種類に分けます。分類は、リスクごとに手続きを変えるために使います。そのため、低リスクの変更に過剰な承認を重ねずに済みます。
標準変更のテンプレート化と自動化
標準変更は、手順とリスクが確認済みの定型作業で、繰り返し発生するものです。証明書更新や監視対象の追加などが該当します。
申請フォームには、対象と実施時間を設定します。担当者とロールバック条件も入れておくと、入力の負担を抑えながら必要な記録を残せます。さらに、一定の条件で承認を自動化すれば、統制を保ったまま、確認済みの作業に人手を使いすぎずに済みます。
通常変更と緊急変更の判断基準
変更の種別によって、判断に使う材料と残す記録は違います。手続きの重さは、リスクに応じて変えます。
- 通常変更:対象、停止の有無、利用者数、テスト結果、手順、バックアウト条件をもとに、個別のリスク評価を行います。
- 通常変更の承認:必要に応じて、複数部門の承認や変更諮問会議での審議が加わります。
- 緊急変更:重大障害やセキュリティ脅威など、通常の承認を待つと被害が広がる場合に限ります。
- 事後記録:実施者、判断理由、作業内容を残し、事後レビューにつなげます。
申請からクローズまでの流れ
まず変更要求を登録し、分類、影響評価、承認、実施日時の確定と進みます。次に、テストとバックアウト計画を確認してから、本番実施へ移ります。
実施後は結果を確認し、事後レビューを経てクローズします。各段階には担当者と期限を設定し、差し戻しや承認者の変更も履歴に残します。
申請と実施記録を一つの変更番号で結んでおけば、障害や監査の問い合わせがあったときに、事実を順にたどれます。
主要機能と必要なデータ項目
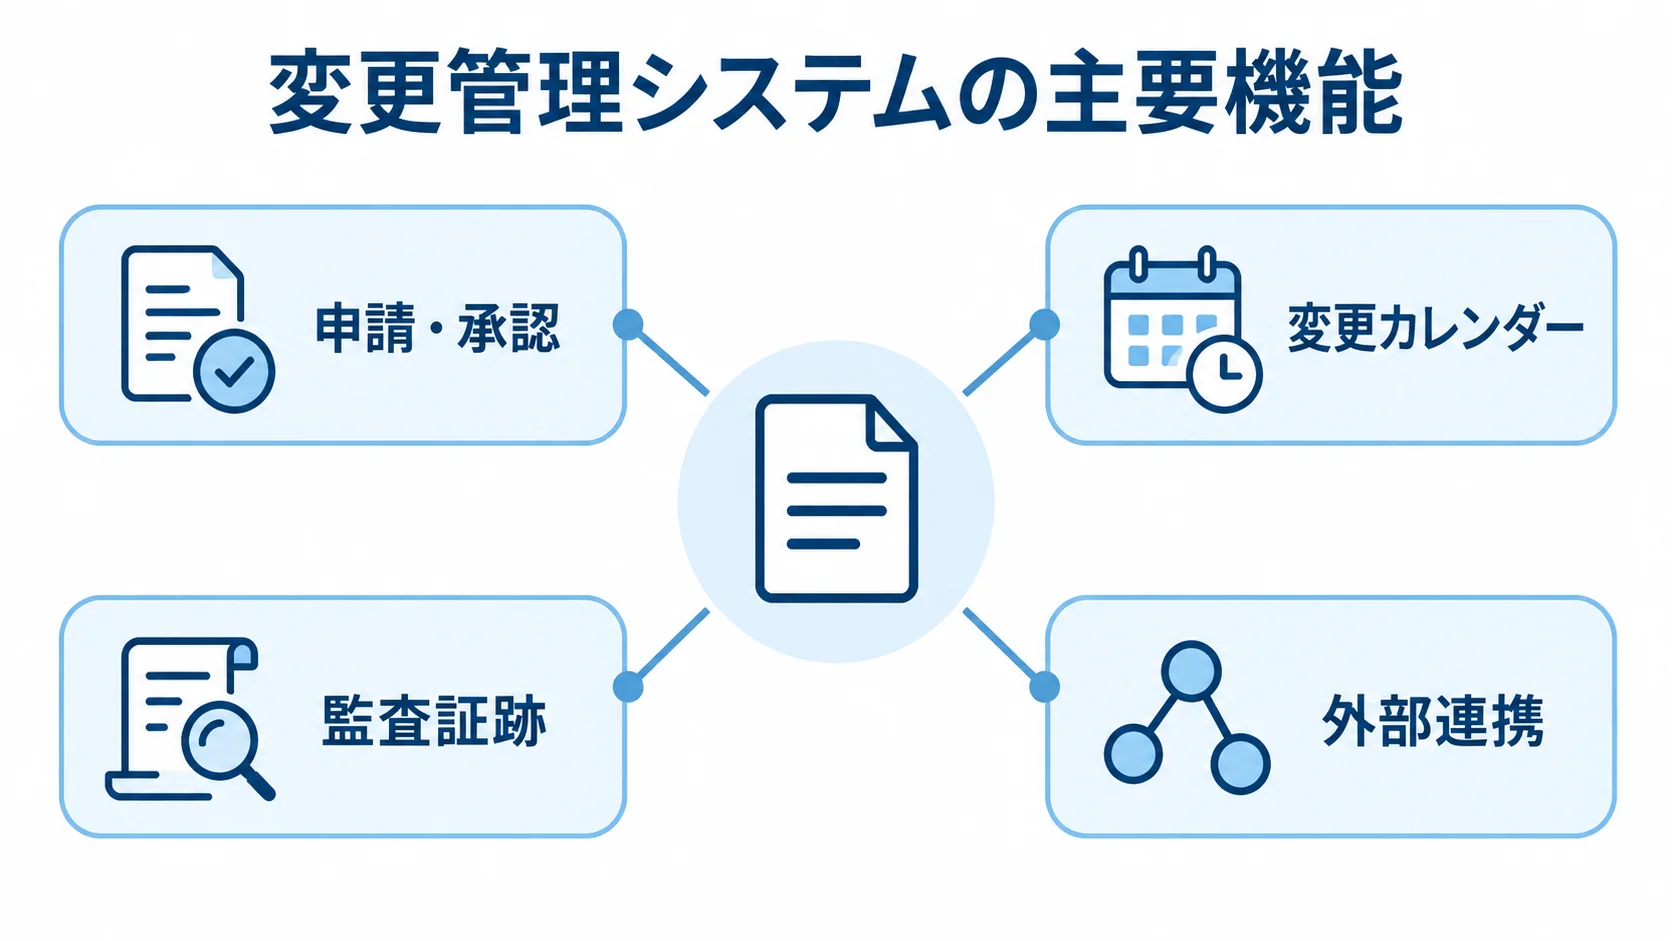
製品の選定では、画面の数より、変更前後の情報が途切れずに残るかを確認します。
申請・承認から始める場合でも、後から構成管理やインシデント管理を追加できるデータ構造が必要です。リリース管理やCI/CD連携を加えられるかも、同じ観点で確かめます。そうしておけば、作り直しを避けられます。
申請・承認の漏れと承認待ちの防止
申請フォームには、変更理由、対象サービス・構成アイテム、予定を入れます。影響範囲、リスク、テスト結果を記録する欄も必要です。さらに、手順とバックアウト条件を持たせます。担当者と連絡先も入れます。
リスクや変更種別に応じて承認ルートを分岐させ、同じ部門の承認が重複しないようにします。承認期限の通知と差し戻し理由を設計し、代理承認の条件と有効期間も決めておきます。こうしておくと、承認が滞った原因を追跡できます。
変更カレンダーと影響分析
変更カレンダーでは、メンテナンス時間帯、リリース予定、繁忙期を並べて、他の変更との重複を確認します。
対象サービスと構成アイテムが登録されていれば、同じ基盤を使う変更や関連インシデントを参照でき、影響範囲も評価できます。
完全な構成管理データベースを最初から作る必要はありません。たとえば、重要サービスと担当部門、依存基盤、オーナーを登録すると、判断の質が上がります。
監査証跡と外部連携の設計
監査証跡の保持条件と、二重入力を抑える外部連携を、次の項目でまとめて設計します。
- 監査証跡:変更者、時刻、承認前の作業、実施後の確認者を追跡できる状態にします。
- 履歴の管理:保存期間、改ざん防止、エクスポート、閲覧権限、時刻同期の各条件。
- 外部連携:SSO、通知、監視、脆弱性・ソースコード管理、デプロイ基盤との接続。
- API設計:どこから始まった変更も、一つの正本レコードに集約する仕組み。
ITILとDevOpsを両立する変更管理
変更管理は、リスクに応じて手続きを軽くし、繰り返し可能な変更を自動化する仕組みです。こうすると、人の判断を高リスクの変更に集中できます。承認を増やして開発を遅くすることが狙いではありません。
変更の分類、テスト自動化、デプロイ情報の連携を組み合わせることで、ITILの統制とDevOpsのスピードを両立できます。
標準機能に業務を合わせる範囲
導入初期は、製品や基盤の標準ワークフローに合わせるFit to Standardを基本にします。独自の承認をすべて再現しようとすると、設定とテストが複雑になり、アップデート時の保守費用も増えます。
法令や監査、職務分掌、重要サービスのリスク管理に関わる差異は、追加要件として扱います。一方で、単なる慣習は見直します。
CI/CDとの連携による二重入力の解消
ソースコード管理やデプロイ基盤と別々の画面に同じ内容を手入力すると、申請漏れや記録の不一致が起きます。
変更レコードは、パイプラインの実行時に作成し、コミット・ビルド・テストの記録、デプロイ先、実行者を自動で結び付けます。
ただし、自動化しても、条件を満たさない変更は止めます。条件は、サービスの重要度、テスト結果、承認状態などです。実施時間帯も、条件の一つとして確認します。
AIによる判断の補助
2026年時点では、AIが過去の類似変更や影響を受ける構成情報、脆弱性対応を参照する機能が登場しています。作業計画を含めて、リスク評価や変更計画を補助する仕組みも現れています。
公式ドキュメントでも、変更管理と脆弱性対応を連携させ、エージェント型ワークフローでタスクを扱う方向が示されています(出典: ITSM製品公式ドキュメント、2026年3月更新)。
AIの提案は、そのまま承認に結び付けず、人が最終判断する形を保ちます。誤判定が起きたときに慌てないよう、運用の段階で決めておきたい点があります。
- 判断根拠:AIの提案を支えるデータを確認します。
- 責任者:誤判定があったときの担当者。
- ログと情報管理:プロンプトや出力の記録、機密情報の扱い。
導入方式(クラウド・パッケージ・スクラッチ)の選び方
導入方式は、会社の規模だけでは決まりません。まず、認証基盤、データ保管要件、運用体制を比べます。そのうえで、変更件数や連携、将来の拡張も見ておきます。
初期費用に加え、5年間の総保有コストを比べます。さらに、アップデート対応や障害時の責任分界、データ返却条件も確認します。
SaaS・クラウドの早期導入と標準化
SaaS・クラウドは導入しやすい一方で、契約の中身によって負担が変わります。導入する場面と、契約前に確かめる点を分けて見ておきます。
- 早期導入:サーバー調達や更新を抱えず、短期間で申請・承認・履歴を始められます。
- 利用場面:少人数の情シスや、一部門で効果を検証したい場合。
- 契約条件:契約前に、データ保管場所、認証方式、ログ保存期間、外部連携を確認します。さらに、料金改定、障害時の復旧目標、解約時のデータ返却も見ます。
- 課金対象:利用者数に加え、申請者と承認者、閲覧者、連携アカウントの定義を決めておきます。
パッケージ・ローコードの拡張性
パッケージ・ローコードでは、共通機能をどこまで使えるか、業務に無理なく合うか、後から連携を足せる設計かを確かめます。
- 機能の拡張:申請や承認、通知、権限、履歴を生かして、独自項目や社内ルールを加えられます。
- 定着しやすさ:既存のグループウェアや認証基盤に利用者が慣れていれば、導入後に広がりやすい利点があります。
- 連携の準備:構成管理やCI/CDを後から加えると識別子や権限設計が複雑になるため、外部連携用ID、API、変更番号、監査ログの扱いを初期に決めると安全です。
独自統制と深い連携が必要な場合のスクラッチ開発
標準製品で対応しにくい要件があるときに、スクラッチ開発が選択肢になります。たとえば、業界固有の承認や複雑な組織構造があります。深い連携や厳格なデータ保管も、標準製品では対応しにくい例です。
申請画面だけなら短期間で作れても、職務分掌や改ざん防止ログ、権限分離の再実装には費用がかかります。さらに、バックアップや可用性、API、監査レポートにも、費用がかかります。
要件に加えて、5年後の保守担当者とアップデート方針を決めてから採用します。
変更管理システムの費用相場と開発期間
費用は、ライセンスだけでは判断できません。申請・承認だけを扱うか、構成管理や認証まで含むかで変わります。さらに、CI/CDや脆弱性管理、移行、複数拠点まで含めるかでも、差が出ます。
ここで示すのは、2025〜2026年に公開された料金情報とITSM導入の作業範囲から整理した目安です。個別案件の見積もりではありません。
▶ 詳細はこちら:変更管理システム開発の見積相場や費用/コスト/値段について
クラウド導入のライセンス費と初期設定費
小規模導入では、初期費、初年度の総額、導入期間を分けて見ます。公開料金は、利用人数や前提条件で金額が変わるため、そのまま並べにくい点に注意します。
- 初期費:申請、承認、通知、履歴、簡易レポートを扱う場合、業務設計・設定費は100万〜300万円です。
- 初年度と期間:総額は150万〜500万円、導入期間は4〜8週間が目安です。
- 公開料金例:SaaS型ITSMは1エージェントあたり月額19〜99ドルです。
- 10人利用時:1ドル150円換算で年間約34万〜178万円です(出典: ITSMサービス公式料金ページ、2026年8月確認)。
公開料金例には、為替、税、追加機能、契約条件、導入支援費が含まれていません。そのため、単純には比べられません。
連携や複数部門を含む場合の費用
費用と期間は、連携範囲と運用条件で変わり、中規模と大規模で大きく違います。それぞれの範囲と目安を、続けて比べます。
- 中規模の範囲:CMDB・資産管理、SSO、複数部門承認、カレンダーを含みます。さらに、インシデント・CI/CD連携、教育、データ移行も入ります。
- 中規模の目安:初期費用300万〜1,000万円、初年度総額500万〜1,500万円、期間3〜6か月です。
- 大規模の範囲:複数拠点、24時間運用、監査要件、脆弱性管理まで統合します。
- 大規模の目安:1,000万〜3,000万円を超えることもあり、期間は6〜12か月以上です。
スクラッチ開発の見積もり方
見積もりは、申請・承認に絞るか、統制機能や連携まで作り込むかで大きく変わります。規模ごとの目安と期間を、続けて見ておきます。
- 申請・承認のみ:数百万円から検討できます。
- 中規模:監査ログ、権限分離、構成管理、CI/CD・API、レポート、可用性を含めると、500万〜1,500万円程度です。
- 大規模:1,000万〜3,000万円超を見込みます。固有の公的統計ではなく、類似業務システムの工数からの推定です。
- 期間:要件定義1〜2か月、設計・開発2〜6か月、連携・移行・テスト1〜3か月で、全体は6〜12か月が目安です。
見積書の5年間の総額
見積書では、ライセンス、初期構築、移行を分けて記載してもらいます。さらに、連携開発、テスト、教育も、別の項目にしてもらいます。保守、バージョンアップ、ログ保管も分けて示し、追加ユーザーやインスタンスの費用も見ておきます。
国内向けITSM製品の公開価格例では、年間ライセンスが29.1万円から、オンプレミスの通常ライセンスが119.9万円からです(出典: ITSM製品公式価格ページ、2026年8月確認)。
料金は予告なく変わることがあります。そのため、初年度だけでなく、利用者が増えたときと5年間の総額で比べます。
変更管理システムの導入・開発手順
まずは現状の変更業務と目指す統制を整理し、製品はその後に選びます。直近6〜12か月の変更履歴から、件数や緊急・失敗変更、変更起因のインシデントを把握します。
さらに、承認リードタイムと対象サービスも確認します。現状を見ずに理想のワークフローを作ると、入力項目が多すぎて定着しません。
▶ 詳細はこちら:変更管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
現状把握と運用ルールの設計
まず、誰が申請し、リスクを評価し、承認して、実施後に確認するのかを決めます。
標準・通常・緊急の判定基準、リスク評価項目、承認権限を文書にします。さらに、変更諮問会議の開催条件と実施禁止時間を書きます。また、バックアウト条件と事後レビュー期限も文書に残します。
ツールは、このルールを実行するために設定し、画面に業務を無理に合わせないようにします。
小さな範囲での試行と連携の拡大
まず一部門や重要度が中程度のサービスに絞り、申請と承認、変更カレンダーを稼働させます。さらに、実施記録とKPIも同じ範囲で動かします。
標準変更のテンプレートを用意したうえで、入力時間や承認待ち時間を測ります。差し戻し率と記録漏れも、あわせて確認します。
定着したあとに、構成・資産管理、監視、脆弱性管理との連携を広げると、要件の膨張を抑えられます。さらに、CI/CDやチャット、データ分析基盤との連携も、段階的に進めます。
教育と月次改善による定着
申請に時間がかかると現場が感じると、口頭承認や事後入力が増えてしまいます。そこで、申請者には、変更種別の判断例や入力項目の意味、標準変更の使い方を手順書や実演で伝えます。
承認者には、確認すべきリスクと承認期限を整理して伝えます。導入後は毎月KPIを確認し、承認者が多すぎないか、標準変更の定義が狭すぎないかを見直します。
事後レビューが形だけになる問題は、ワークフローに反映します。
セキュリティ・監査で確認すべきポイント
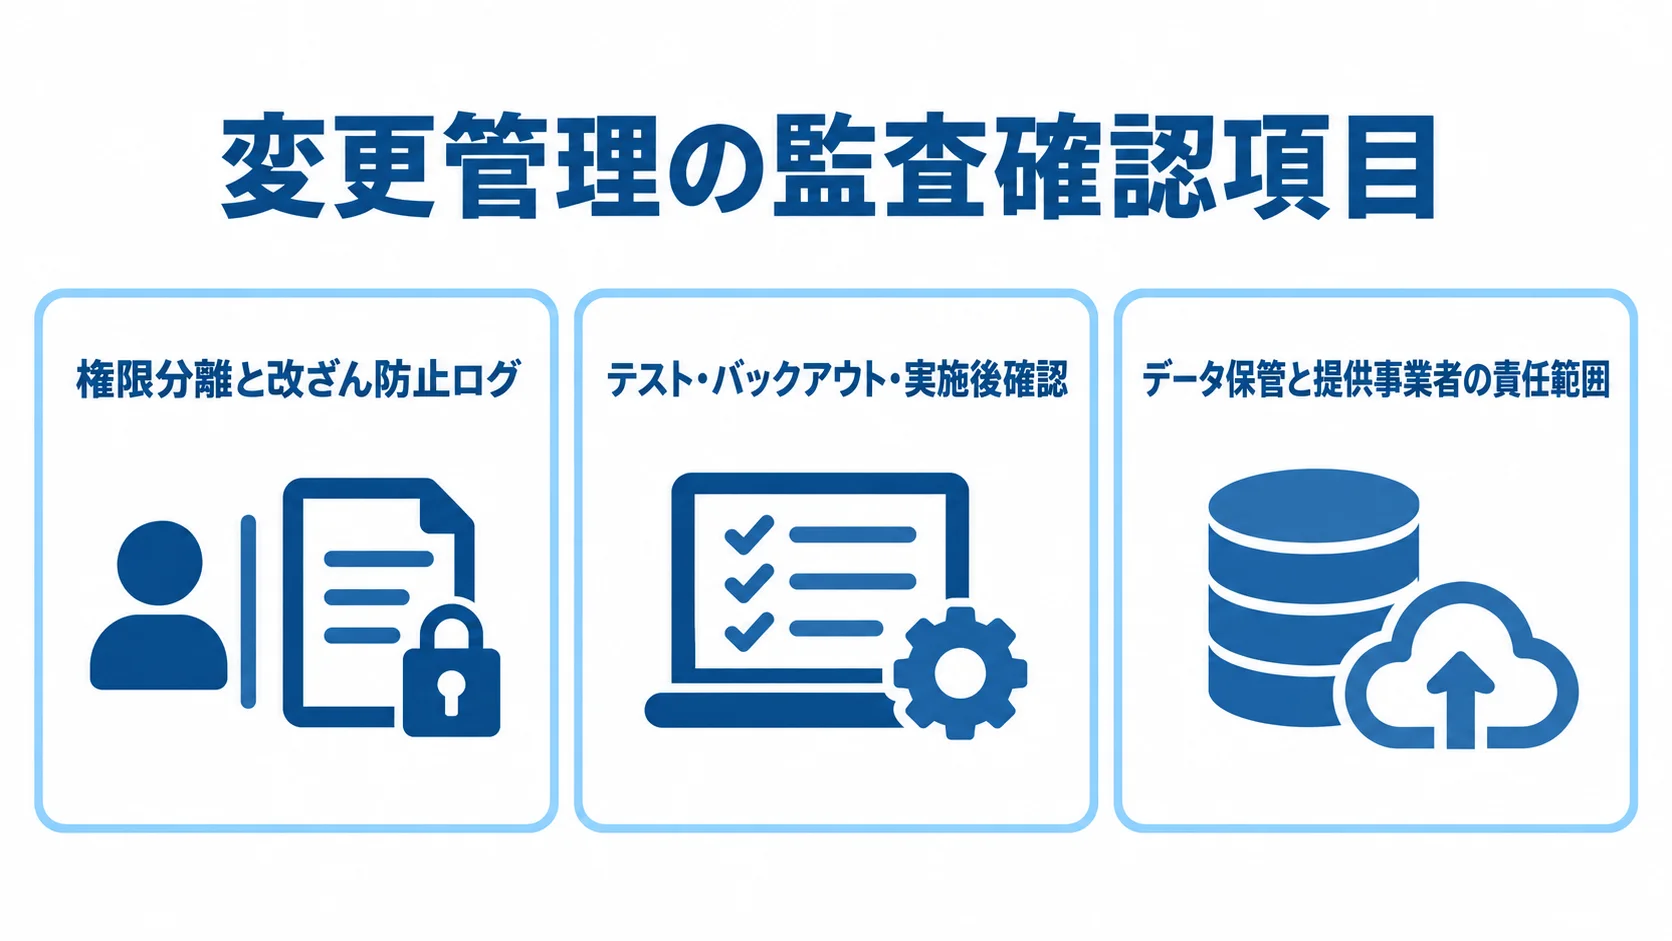
変更管理は、障害の予防だけでなく、IT統制やセキュリティ監査の証拠にも関わります。経済産業省は、システム監査基準とシステム管理基準を、リスク統制の基準として公表しています。
財務報告に係るIT統制ガイダンスの追補版は2024年12月に改訂されています(出典: 経済産業省「システム監査制度について」、2026年6月更新)。
まずは、自社の監査要件に照らして、必要な証跡を決めてください。
権限分離と改ざん防止ログ
権限分離とログ管理は、変更の記録を後から書き換えられないようにするために欠かせません。確認する項目は4つあります。
- 役割分離:申請者が自分の変更を単独で承認・実施し、結果まで書き換えられる状態を避けます。
- 承認記録:申請、承認、実施、検証を分けたうえで、代理承認の条件と期限を残します。
- ログ保全:管理者が削除できないこと、変更前後の値が残ること、時刻の同期。
- 監査閲覧:監査担当者が必要な範囲だけ閲覧・出力できるようにします。
テスト・バックアウト・実施後確認
承認記録だけでは、安全に実施できた証拠として不十分です。そのため、テスト環境と結果、検証者を保存します。バックアウト条件と手順も残します。
実施後の監視時間、利用者影響、関連インシデントも記録します。さらに、失敗時に戻せるか確認できない変更は、承認段階で差し戻します。
緊急変更では事前テストが限られることがあるため、実施後レビューの期限と参加者を決めておきます。
データ保管と提供事業者の責任範囲
クラウドでは、データセンターの場所、暗号化、バックアップを確認します。さらに、復旧目標と委託先を見ます。サポート担当者のアクセスや脆弱性対応も、確認が必要です。
契約終了時のデータ返却と消去証明も確認します。オンプレミスでは、サーバーや冗長化、パッチの担当を明確にします。さらに、監視やバックアップ、障害対応についても、担当を決めておきます。
申請書に個人情報や機密情報を添付する場合は、添付ファイルの権限と保存期間も対象になります。
導入効果を測るKPIとよくある失敗
導入しても、変更事故がゼロになるわけではありません。そのため、変更の質や運用の詰まりをKPIで測り、現場の速度、安全性、監査可能性のバランスを見ながら、ルールとワークフローを継続的に改善します。
変更成功率と変更起因インシデント率の把握
基本KPIは、変更成功率、変更起因インシデント率、緊急変更率です。さらに、承認リードタイム、標準変更比率、事後レビュー完了率も見ます。
変更成功率は、一定期間内にロールバックや障害を起こさず完了した変更の割合と定義します。
分母、対象期間、除外条件を先に決めておきます。数字を部門の評価に直結させると、緊急変更や失敗を隠す逆効果が出ます。そのため、数字は改善指標として扱います。
導入で起きやすい失敗パターン
導入で起きやすい失敗は、ルールや入力の負担を後回しにしたときに出てきます。
- 運用ルール不足:ルールより先にツールを買ってしまう
- 承認者過多:現場が承認を迂回する
- 構成管理の停滞:データを完璧にしようとして、作業が止まる
- 二重入力:CI/CDと申請が分断される
- 費用・緊急対応の漏れ:保守費や追加ユーザー費を見ず、緊急変更の記録・事後レビューも行わない
対策の出発点は、現状の変更を分析して最小範囲を決めることです。そのうえで、標準変更で入力を減らし、重要サービスから構成情報を整えます。さらに、連携用IDを設け、5年TCOを比べ、緊急変更の事後レビューを必須にします。
導入事例の読み方と条件の確認
公開事例では、構成管理とITサービスマネジメントをつなぎ、チームごとのリリース判定基準を統一した取り組みが紹介されています。
運用履歴やノウハウを蓄積する事例もあります(出典: ITSM製品公式の導入事例、2025年)。
事例を自社に当てはめる際は、条件の違いと追加作業を照らし合わせます。
- 前提条件:組織規模と既存データ、変更件数、導入体制を、自社と比べます。
- 必要な作業:自社と共通する前提と、追加で必要になる作業を切り分けます。
開発会社・ベンダーの選び方
製品の知名度や機能数だけでなく、業務設計やデータ移行まで支援できるかを見ます。連携やセキュリティ、運用定着も、支援の範囲に入るかを確認します。製品販売、導入支援、独自開発のどれを担うかで、会社ごとに責任範囲と得意領域が異なります。
RFPには、対象サービス数、月間変更件数、承認者を明記します。構成管理やCI/CD、SSO、ログ保存年数、SLAも含めます。初年度費用と5年費用も必ず書き込み、同じ条件で提案を比べます。
業務設計力と連携実績
現行の申請経路を標準・通常・緊急にどう分類するか、承認過多をどう防ぐかについて、説明を求めます。標準変更をどこまで自動化するかも、あわせて聞きます。
認証基盤や資産・構成情報、監視との連携方式を確認します。さらに、脆弱性管理やソースコード管理、デプロイ基盤との連携方式も見ます。
事例では、社名や規模だけでなく、変更件数と移行対象を聞きます。さらに、導入期間、担当範囲、導入後KPIも確認し、自社との近さを判断します。
保守体制と見積もりの透明性
導入後のワークフロー変更者と問い合わせ受付時間、障害時の連絡先を確認します。さらに、アップデート検証や追加連携費、引き継ぎ方法も見ておきます。
見積もりは一式表記を避けて、要件定義、設定、開発を分けてもらいます。移行やテスト、教育、保守も、項目ごとに示してもらいます。
対象外の作業と利用者増加時の料金を明記します。データ返却や契約終了時の支援も書いておくと、追加費用を抑えられます。
提案依頼で聞くべき質問
提案依頼では、承認、連携、監査、障害、費用に関わる点を、会社ごとに同じ質問で確かめます。
- 承認運用:標準変更の自動承認条件と、緊急変更の事後レビュー画面はどうなっていますか。
- 開始・連携:構成情報が不完全でも始められますか。CI/CDから変更レコードを作れますか。
- 監査ログ:何年間、どの形式で保存できますか。
- 障害対応:復旧目標と責任分界はどうなっていますか。
- 費用:5年分の費用はいくらですか。
製品機能だけでなく、運用ルールや移行、教育、KPIまで具体的に示せるかが、選定の決め手になります。
▶ 詳細はこちら:変更管理システム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:変更管理システム開発の発注/外注/依頼/委託方法について
よくある質問(FAQ)
導入の検討でよく聞かれる質問に答えます。方式は変更件数や監査要件で変わるため、要件整理の出発点として使ってください。
10人程度の情シスでも変更管理システムを導入できますか?
導入できます。全社の構成管理や複雑な承認会議は最初から作り込まず、重要サービスの申請・承認と、実施記録、変更カレンダーから始めます。
標準変更をテンプレート化し、申請者と承認者の入力負担を抑えることが、定着の条件です。
申請と承認だけなら簡易なワークフローで十分ですか?
短期的には十分な場合があります。一方で、将来連携するなら、変更番号や対象サービス、構成アイテム、実施結果、監査ログを持てる設計にします。
後からインシデントやリリースとつなぐと、データ移行や再設計が発生しがちです。そのため、小さく始めても拡張できる識別子とAPIを確保しておきます。
変更管理で開発スピードが落ちませんか?
承認を一律に増やす設計なら、スピードは落ちます。そこで、標準変更の自動承認とリスク別ルートを組み合わせ、テスト結果の自動取得やCI/CD連携も加えます。
低リスクの変更を速く処理し、高リスクの変更に人の判断を集中できます。承認リードタイムと緊急変更率を測り、承認過多を確認します。
緊急変更も必ずシステムに登録する必要がありますか?
必要です。事前承認を短縮できても、実施者や判断理由、対象を事後に記録します。さらに、作業や影響、結果も残し、定めた期限内にレビューします。
記録がないと、再発防止や監査、責任範囲の確認ができません。なお、記録を省略できるのは、定義済みの例外手続きの範囲だけです。
まとめ
変更管理システムは、ITインフラや業務アプリの変更を申請から事後レビューまで一つの証跡として管理します。
標準・通常・緊急変更を分けて、リスクに応じた承認を設定すれば、安全性と開発スピードを両立しやすくなります。
導入効果は、機能数よりも、記録が続き、変更前の影響評価と変更後の学習がつながるかで決まります。
導入前に確認する項目
導入前に、対象サービスと変更件数、変更種別の基準を確認します。承認権限やカレンダー、構成情報も見ておきます。さらに、CI/CD連携と監査ログの扱いも確かめます。
権限分離やバックアウト、KPIを確認します。さらに、保守体制と5年間の総額も確かめます。ツールを入れること自体を目的にせず、安全に速く通したい変更を明確にします。
自社に合う方式の比較と小さな開始
組織規模や監査要件に合わせて、始め方と比べる範囲を選びます。
- 少人数の組織:クラウドの標準機能から始め、複雑な統制や深い連携が必要な段階で拡張します。
- 大規模・厳格な監査要件:導入支援、データ移行、運用保守まで含めて比較します。
相談時は申請経路、変更件数、監査要件、既存ツール、5年予算を整理しておくと、実行可能な提案を受けられます。
▼関連記事一覧
・変更管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・変更管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・変更管理システム開発の見積相場や費用/コスト/値段について
・変更管理システム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。