
信用情報管理システム開発は、対象業務の切り分け、要件整理、方式選定、設計・開発、テストの順に進みます。稼働と定着まで含めて進めると、判断の根拠を説明できる運用につながります。
対象業務と必要機能、六つの開発フェーズ、費用と見積もりの順に見ていきます。
▼全体ガイドの記事
・信用情報管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
信用情報管理システムの全体像
信用情報管理システムは、個人や法人の信用データを集め、照会し、審査や取引判断に使い、後から追跡できるように保管する業務基盤です。
顧客台帳と違い、データの出どころや利用目的、承認者を管理する点が特徴です。
更新や訂正の履歴を追えることも、重要な点です。
必要なシステムの種類を先に決めておくと、開発範囲を定めやすくなり、見積もりの精度向上にもつながります。
三つの対象業務の区別
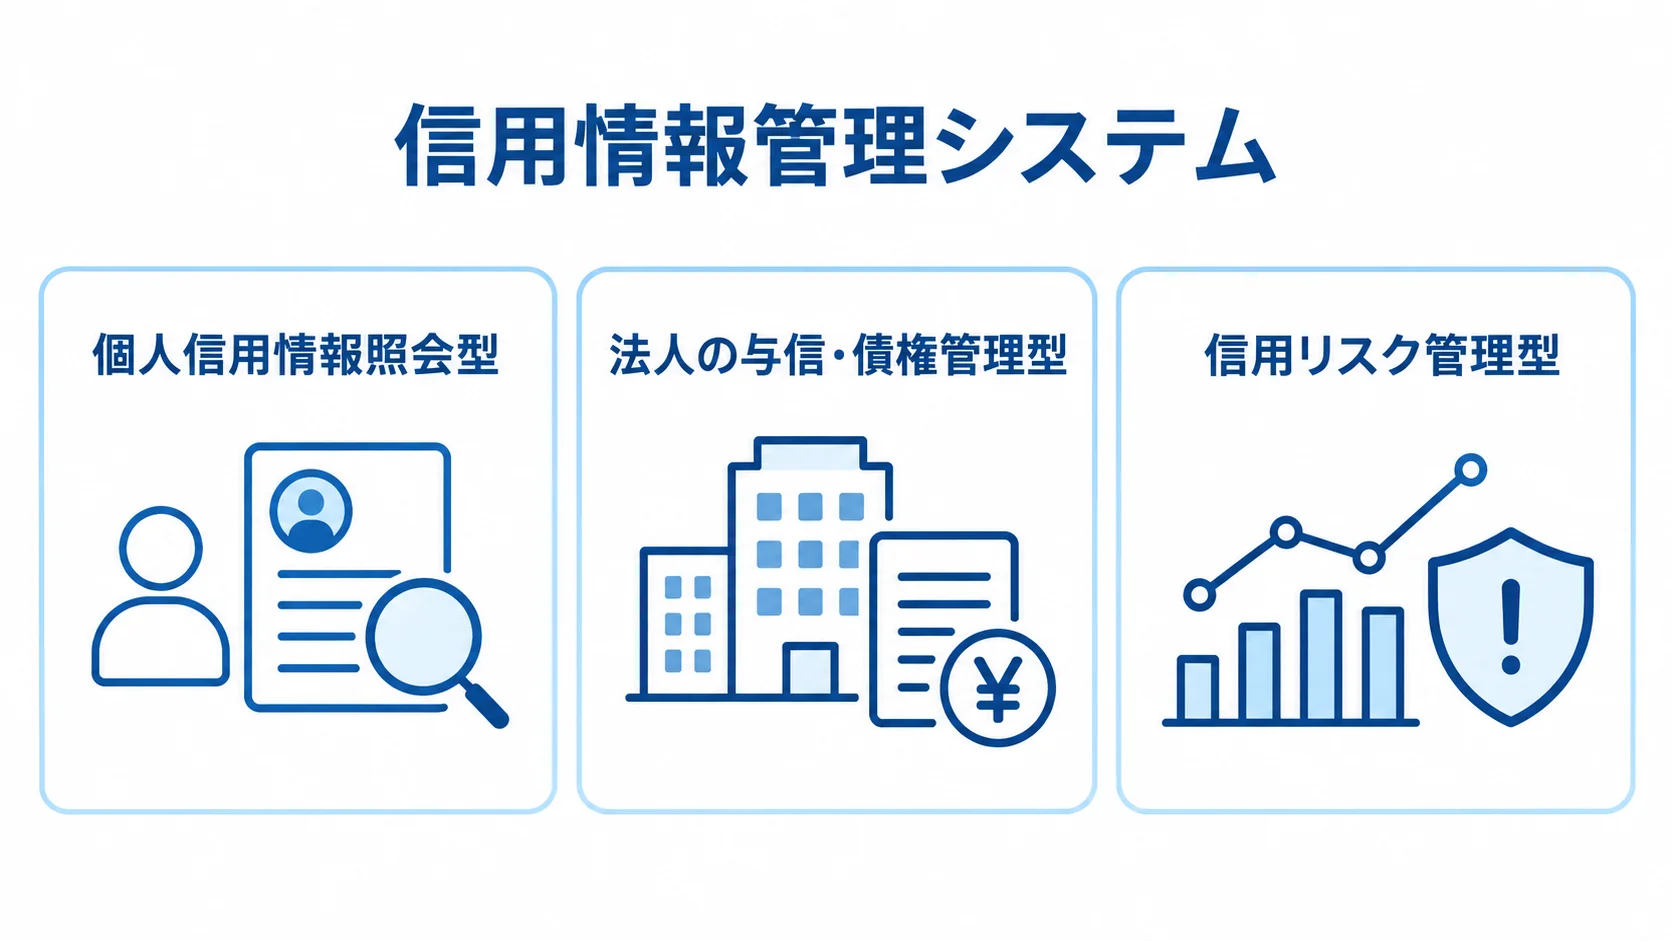
信用情報管理システムは、主に三つの業務に分かれます。そのため、対象となる利用者と業務範囲を先に定めておく必要があります。
- 個人信用情報照会型:本人同意の確認と、信用情報機関への照会。
- 法人の与信・債権管理型:取引先の限度額と支払状況の管理。
- 信用リスク管理型:銀行などによる格付やポートフォリオの分析。
個人向けでは、貸金、カード、信販、保証、リースなどの申込者を対象に、本人同意を確かめてから信用情報機関へ照会します。その回答を取り込み、審査画面や承認ワークフローにつなげます。
中心機能は、照会の依頼と結果の取り込み、エラー時の再処理です。照会履歴や閲覧権限、登録や訂正の履歴も、中心機能に含まれます。
CIC、JICC、全国銀行個人信用情報センターは同じではないため、契約条件とデータ項目を接続先ごとに定めます。
法人向けでは、取引先ごとの与信限度額と支払条件を管理し、残高や入金、延滞、回収の状況も扱います。受注や出荷の判断には、この情報を使います。
個人信用情報機関への照会が必ず必要とは限りません。
基幹や会計、販売管理、企業情報サービスとの連携が中心になる場合もあります。
銀行などの信用リスク管理では、内部・外部格付や自己査定、PD推計を扱います。加えて、エクスポージャーも扱い、ポートフォリオ分析や規制対応も対象になります。
三つの業務を混ぜないよう、対象範囲を一文で説明できる状態にしておきます。
共通して必要になる機能と管理項目
共通機能では、情報管理や名寄せの範囲を定めます。審査と監査の範囲も、あわせて定めます。特に、誤登録を審査へ流さない設計が必要です。
- 管理データ:顧客・取引先、本人確認、契約、保証人・担保。
- 取引・審査情報:限度額、審査状態、返済・支払状況、添付書類の記録。
- 履歴と操作:照会・承認・変更などの操作ログ。
名寄せでは、氏名や住所だけに頼らず、社内顧客IDや法人番号、契約番号、生年月日を組み合わせます。
同一人物・法人と判断した根拠を保存し、入力チェック、重複検知、差分表示も設けます。
審査は、申込受付から契約、モニタリングまでの各段階の状態を管理します。途中の情報照会や一次判定、上席・例外承認も、同じ流れの中で扱います。
誰がいつ何を見て、どのデータを根拠に承認したかを、監査証跡に残します。
AIスコアリングを追加する場合も、スコアだけで自動否決はしない設計にします。
入力データやモデルのバージョン、判定理由を記録し、人の確認と異議申立ても残します。
基盤の規模感は、自社のデータ量だけでなく、接続先の業務量からも見ると参考になります。
JICCの2026年6月末統計では、加盟総会員数は1,234社、当月の総照会件数は1,467万件です(出典:日本信用情報機構「信用情報に関する統計」2026年6月末現在)。
同統計の登録件数は5億2,107万件、登録残高の合計額は328兆7,793億円です(出典:日本信用情報機構「信用情報に関する統計」2026年6月末現在)。
自社の規模が小さくても、名寄せや可用性、更新漏れ、監査ログは軽く扱えません。
信用情報管理システム開発の進め方と六つのフェーズ
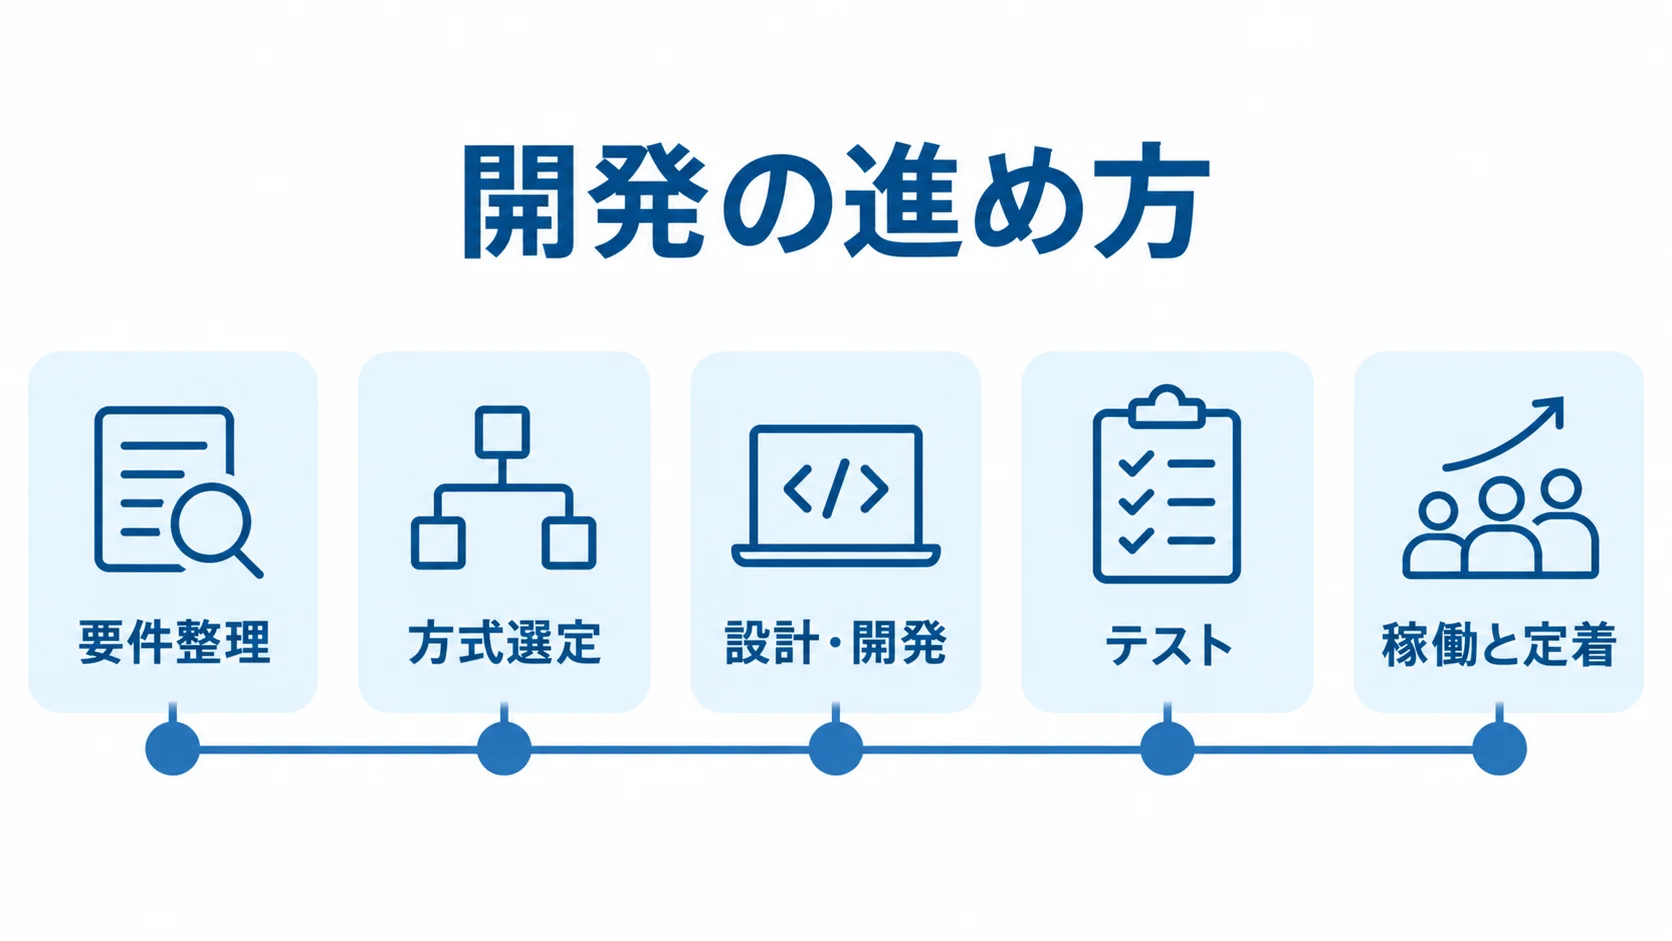
最初に画面作りから始めると、業務やデータの境界が曖昧になりやすくなります。そのため、要件整理を先に行い、方式選定、設計・開発、テストへと進めます。
そのうえで、稼働と定着まで計画します。現場が継続して使える状態までを、開発プロジェクトの範囲に含めてください。
フェーズ1:要件整理で「何を信用情報と呼ぶか」の決定
要件整理では、業務とデータの範囲、関係者、既存環境を洗い出します。さらに、現場の手作業も確認します。
- 業務と利用者:対象顧客、利用部門、照会先、処理件数、業務時間。
- 既存環境:既存システム、法令、社内規程、データ項目。
- 例外対応:今どの画面へ何を転記しているか、例外時の確認先、誤登録に気づく時点。
受付から完了までの現行フローを描き、入力と判定、承認の各段階に責任者を付けます。
出力と保管にも、責任者を置きます。
要件をMUST、SHOULD、WANTに分けたうえで、初期リリースの範囲を決めます。
MUSTには、本人同意と権限、照会結果の保存を含めます。監査ログや訂正、障害時の手動運用も、初期リリースに入れます。
たとえば、AI予測や高度なダッシュボードはWANTに置くと、初期範囲を調整しやすくなります。
完了時には、業務フローとデータ項目、外部連携、権限マトリクスをそろえます。
非機能要件と受入基準も加え、六つの成果物がそろうことが完了の条件です。
フェーズ2:パッケージ・クラウド・スクラッチの選定
方式と開発会社は、業務の標準性や独自性、運用負担を比べて選びます。
- パッケージ:標準的な個人信用情報照会や与信ワークフローが中心なら、金融・与信向け製品を基礎に、差別化部分を追加開発します。
- クラウド:複数拠点で同じ業務を使い、運用負担を抑えたい場合。
- スクラッチ:独自審査や勘定系連携、特殊な承認が競争力に直結する場合。
スクラッチの場合は、ソースコードや設計書を契約で確かめます。加えて、データの所有権と保守体制も、契約上の確認事項になります。
「API対応」かどうかは、接続先ごとに確かめます。自社が接続先を利用できる契約状態か、接続と認証の方式、テスト担当を、各社に質問します。仕様変更への対応も、同じ観点で確認します。
候補を2〜3社に絞り、同じ業務シナリオとサンプルデータを使って、デモや小規模なPoCを行います。そのうえで、照会の取り込みやエラー再送を確かめ、権限別の画面、CSV出力まで見ます。
フェーズ3:設計・開発での統制と連携の組み込み
画面より先に、データモデルを定めます。そのうえで、履歴と利用制御を設計します。
- データモデル:顧客、契約、照会、回答、審査、承認、訂正、監査。
- 履歴設計:過去値、変更理由、変更者、承認者を追跡します。
- 参照制御:利用目的と権限を対応させ、必要な情報だけを表示します。
逆に画面から始めると、同じ情報の重複保存や、履歴の追加漏れが起きるおそれがあります。
連携では、タイムアウトや重複送信、部分成功を想定します。先方の停止や文字コードの不一致、項目の追加にも備えます。
たとえば、照会依頼に一意の受付番号を付けると、再送時の二重登録を防げます。
安全対策も設計書に反映します。暗号化や秘密情報の保管、ネットワーク分離に加えて、バックアップ、監視、脆弱性対応も含みます。
個人情報保護委員会の信用分野ガイドラインでは、利用目的の特定や安全管理措置が示されています。委託先の監督や本人同意なども、取り上げられています。そのため、法務・コンプライアンス担当者も設計レビューに参加させます。
フェーズ4:テストでのデータ品質と業務継続性の検証
テストでは、表示の確認に加えて、機能と連携を検証します。さらに、業務、性能、セキュリティも検証の対象です。
- 基本テスト:単体、連携、業務シナリオ、性能、セキュリティ。
- 運用テスト:障害復旧、受入、手動運用への切替。
- 照会例外:該当なし、本人特定不可、先方エラー、再照会、訂正、取消。
- データ確認:期限切れや重複登録も試し、移行結果を旧システムと突合します。
移行データは、件数や金額、状態を比べます。
日付やキーの重複も比べたうえで、差異の許容条件を決めます。
受入基準には、業務処理時間とログ追跡を入れます。加えて、権限外の閲覧の遮断や帳票の再現性も入れます。
バックアップからの復旧時間と、手動運用への切替時間も測ります。また、担当者が例外を処理できるかも確かめます。
テスト結果と課題を記録し、重大な課題が残っている間は稼働日を決めないようにします。
フェーズ5:稼働における並行運用と切り戻しの準備
旧システムはすぐに止めず、対象業務や拠点を限定した段階稼働か、一定期間の並行運用を選びます。
- 切替前:最終バックアップや移行件数、アカウントと権限を確認します。外部接続、監視、問い合わせ窓口も確かめます。
- 稼働判定:重大障害がなく、受入に合格し、手動手順が配布されていること。
- 切り戻し:条件と責任者を決めておきます。
障害時に処理を止めるか、手動受付にするかは、業務部門が判断できるようにしておきます。
手動で記録した照会依頼や承認結果を、復旧後に二重登録なく戻すための台帳も用意します。
障害訓練は、稼働前だけでなく、担当交代や外部接続の変更の後にも行います。
その訓練に合わせて、復旧時間と連絡経路も更新します。
フェーズ6:定着での利用率と判断品質の改善
定着後は、利用数だけでなく、処理時間や判断品質の変化も確認します。
- 効率:二重入力の削減時間と審査リードタイム。
- 品質:差戻し率、照会エラー率、登録漏れ、権限違反アラート。
- 運用:訂正処理の完了時間の推移と、導入前の基準値との比較。
京都信用金庫の公開事例では、個人信用情報審査の1件あたりの所要時間が、導入前の約7分から約3分短縮されました。
導入後は、1日平均40件の照会で約2時間の省力化につながりました(出典:セイコーソリューションズ「導入事例(京都信用金庫)」)。
機能数ではなく、現場の処理時間と判断品質で導入効果を測ります。
業務責任者や管理者、セキュリティ担当、ベンダーの役割を、あらかじめ明確にしておきます。
月次ではデータ品質と権限を点検し、四半期ごとに審査ルールやモデルを見直します。
機能を追加する前に、目的と利用者、効果を確認します。
リスクと保守費用も確認します。
定着とは、研修だけでなく、例外処理も迷わず続けられる状態を作ることです。
信用情報管理システムの費用相場とコストの内訳
費用は、接続先や照会件数、審査ルールによって変わります。
既存システムや移行量の多さ、可用性や監査要件によっても、費用は変わります。
ここで示すのは、公開定価ではなく、企画段階の推定レンジです。正式な見積もりの代わりにはなりません。
推定には、NotebookLMのERP・基幹調査が示す月額80万〜120万円のエンジニア費を使います。
工程別の一般的な工数比率と類似業務システムの相場をもとに、特有の連携・安全要件を加味しています。
規模別の初期費用と開発期間の目安
初期費用と期間の目安は、機能範囲と連携数に応じて見ます。いずれも企画段階の推定です。
- 小規模:300万〜1,000万円、2〜4か月程度。パッケージ中心の構成。
- 中規模:1,000万〜3,000万円、4〜9か月程度。個別連携や監査帳票を含む。
- 中堅金融機関:3,000万〜8,000万円、9〜15か月程度。
- 大規模:8,000万円〜2億円超、12〜24か月程度。
小規模の対象は、台帳や権限、照会受付です。
結果取込と基本ログも、対象に含まれます。
中規模で個別に開発するのは、CICやJICC接続、審査、名寄せです。さらに、基幹・CRM連携と監査帳票も含まれます。
小・中規模の目安は、照会件数や接続契約が確定していることを前提にしています。
中堅金融機関向けは、複数チャネルと保証会社を含みます。内部格付やデータウェアハウスも加わります。
冗長化、移行、並行稼働も対象です。
大規模では、勘定系や融資管理、信用リスクを統合します。
大規模構成の数字は、24時間運用、災害対策、厳格な受入試験を行う場合の推定です。
特定企業の見積額ではありません。
要件が増えるほど、連携やテスト、移行、運用設計の工数も増えます。
初期費用以外にかかるランニングコスト
月額費用には、システム利用料以外のものも含まれます。範囲と数量を分けて見積もります。
- 基盤と保守:クラウド、保守、監視、バックアップ。
- 外部利用:信用情報機関、専用線、証明書、本人確認。
- 安全と支援:脆弱性診断、ログ保管、問い合わせ対応。
クラウド型パッケージの場合、初期設定・移行・連携は300万〜1,500万円程度が仮置きの例です。月額の利用料と保守は、10万〜100万円程度が例になります。ただし、公開定価ではありません。
データ量と可用性、監視時間、サポート範囲を、分けて確認してください。
NECの金融クラウドは、2025年6月の公表時点で、最小構成が月額50万円からでした。
初期構築費とAWS利用料は別途です(出典:NEC「金融機関のクラウド導入をトータルで支援するサービス」2025年)。
金融向けの監視・安全対策を含む環境は、一般業務SaaSの利用料とは比べにくいものです。保守費は、初期開発費の年額5〜15%程度を仮置きし、含まれる作業を確かめます。
デジタル化・AI導入補助金2026の通常枠は、業務プロセス数により、5万円以上150万円未満、または150万円以上450万円以下です。補助率は原則として2分の1以内です。
対象経費には、ソフト購入や、最大2年分のクラウド利用料などが含まれ得ます。導入設定や研修、保守も対象になり得ますが、登録ITツールと登録支援事業者の利用が前提です。一方で、任意のスクラッチ開発費がそのまま補助される制度ではありません。
申請の前に、対象経費を確認します(出典:中小企業基盤整備機構「通常枠|デジタル化・AI導入補助金2026」)。
信用情報管理システムの見積もりを取る際のポイント
安く見える提案でも、外部接続や移行、監査が別料金になる場合があります。
RFPには、業務と利用者数、月間とピーク時の照会件数を記します。接続先や既存システム、保存期間も、あわせて書いておきます。
可用性や移行対象を明記し、テスト範囲と稼働後支援も書き添えます。そのうえで、各社へ同条件で提示します。
見積書は、初期、連携、移行、テストの費用に分けてもらいます。さらに、教育や保守、従量、追加変更の費用も示してもらいます。
要件定義書とRFPに入れるチェック項目
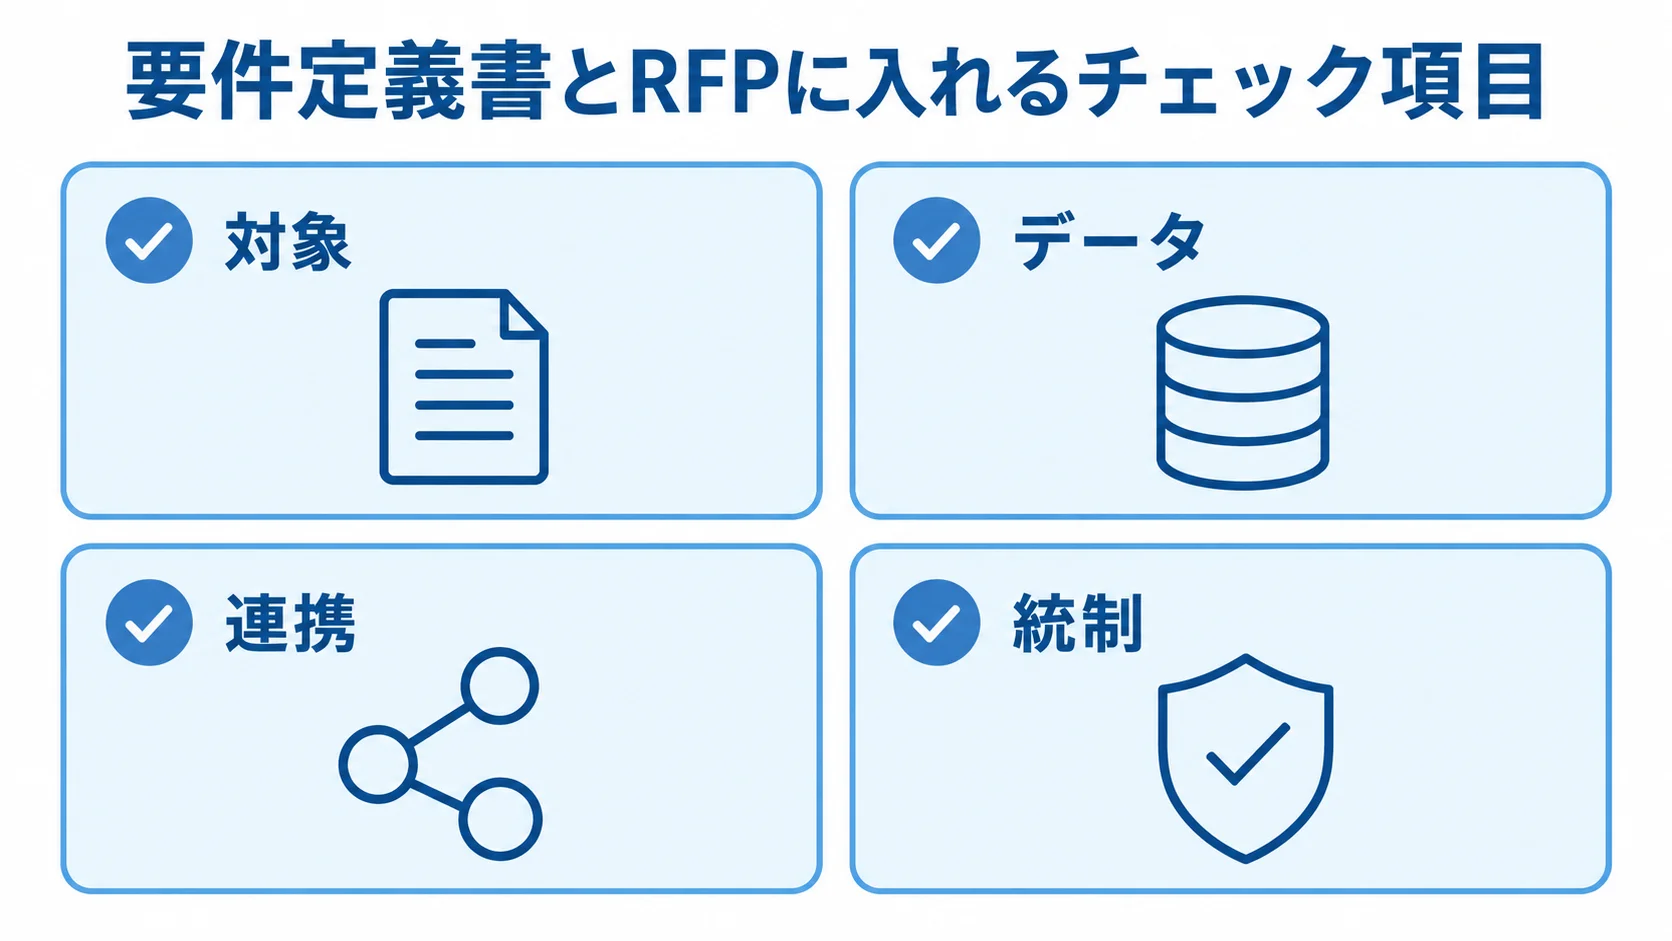
見積もり条件を明確にするため、業務、データ、連携、統制を一覧にします。
- 対象:個人照会、法人与信、信用リスク分析のいずれか。
- データ:顧客、契約、照会、回答、返済、延滞、担保、格付。
- 連携:信用情報機関、勘定系、融資管理、CRM、会計、eKYC、反社・AMLチェック。
- 統制:目的、同意、権限、保存、訂正・削除、ログ、帳票、出力、匿名化。
非機能要件では、平常時とピーク時の処理時間、同時利用者数、稼働時間を指定します。復旧目標とバックアップ頻度、障害通知を明記します。脆弱性対応とログ保管期間も、同じ要件に書きます。
移行では、件数のほか、名寄せや欠損値の扱いを決めます。旧新コードや過去履歴、移行後の照合方法も、あわせて決めます。
未確定の事項を「一式」に含めず、仮定や除外、追加時の単価を記載してもらいます。
開発会社の比較と実績の種類のそろえ方
金融実績は種類ごとに分け、自社の業務に近い経験を比べます。
- 業務実績:個人照会、法人債権管理、銀行の信用リスク管理。
- 運用実績:外部接続、24時間運用、手動対応、移行、監査。
- 連携実績:既存基幹との接続や、似た規模・件数・業務の事例。
公開事例では、機能数よりも、何分・何件・何人分の改善があったかを確かめます。そのうえで、効果が再現する条件を判断します。
責任者と実装担当者、要件から運用までの支援体制を確かめます。品質保証の担当も、あわせて確認します。
契約前には、設計書やテスト仕様書、ソースの返却条件を確認します。データの返却条件と再委託先も、確かめておきます。
事故時の連絡や仕様変更の料金、契約終了時の移行支援も、確認項目に入れます。
2〜3社に同じシナリオを渡し、デモと見積もりの前提を並べて比べます。
見積もり前に押さえるリスクと対策
見積もり前に、業務や接続、データのリスクを洗い出します。審査と運用のリスクも、同じように押さえます。
- 要件:対象業務の混同、接続条件の未確認、名寄せ不足。
- データと審査:移行欠損、ルール属人化、AI判定の説明不足。
- 運用:ログ不足、クラウド制約、現場教育の遅れ。
要件整理の初期には、法務や審査、情報システムを集めます。監査と現場も加わり、論点を一覧にします。
CICやJICCとの接続時は、加盟資格や契約、利用目的を確認します。接続テストの担当も、ベンダーだけでなく関係機関の案内で確かめます。
AIでは精度に加えて、誤判定の検知や属性ごとの偏りを要件に含めます。モデル更新の承認、説明文の出力、人による再審査も、要件として定めます。
個人情報保護委員会の信用分野ガイドラインは、機関からの取得と提供を利用目的として特定し、本人同意を得る考え方を示しています(出典:個人情報保護委員会「信用分野における個人情報保護に関するガイドライン」令和6年5月)。
機能追加を急ぐ場合でも、利用目的や権限、ログ、保存期間は後回しにしないことが大切です。
よくある質問(FAQ)
相談では、外部機関との接続やクラウド、費用、AI審査に関する質問が寄せられます。まず、自社の業務が三分類のどれに当たるかを確認し、要件整理の出発点にしてください。
CICとJICCを一つの信用情報管理システムにつなげられますか?
複数の接続先を一画面で扱う構成は検討できます。ただし、資格や契約、目的は機関ごとに異なり、方式や項目も違います。対応できるという説明を受けた場合も、申込から訂正までの流れと接続テストの担当を確認します。
信用情報管理システムをクラウドで運用できますか?
クラウドも候補になりますが、データの所在や委託先、アクセス制御を確認する必要があります。暗号化やログ、バックアップも確かめます。
災害対策や閉域接続、監査資料も確認します。金融機関の場合は、自社の規程や監督上の要請との適合性を審査します。見積もりでは、標準機能と個別対応、復旧目標、月額に含まれないAWSなどの利用料を分けて見積もります。
信用情報を自社データベースに保存しても問題ありませんか?
信用情報を自社データベースに保存できるかは、ケースごとに判断します。目的や同意、取得・提供の記録を、法務担当者と確かめます。保存期間と権限も、同じ場で確認します。
訂正や開示、委託先の管理も確認します。保存項目は絞り、目的ごとに領域と閲覧権限を分けます。
そのため、不要な情報を消去でき、誰が何の目的で見たかを説明できる設計が求められます。
AI審査を最初から導入したほうがよいですか?
最初から必須とは限りません。まず、データ品質や名寄せ、照会取込を安定させ、審査手順と承認記録も整えます。その後、補助スコアや確認順の決定にAIを加えると、効果とリスクを検証しやすくなります。
AIでは、学習データとモデル版、判定理由を要件にします。人による再審査や、更新の承認と監視も要件に含めます。
信用情報管理システムの開発に補助金を使えますか?
登録ITツールやクラウド、導入支援などは、デジタル化・AI導入補助金2026の対象になり得ます。
通常枠の要件と補助率、経費を確認します。申請時期と支援事業者の登録も、あわせて確かめます。
任意のスクラッチ開発が対象になるとは限りません。そのため、業務要件とツールの適合性を先に確かめます。
まとめ:信用情報管理システムの業務・データ・統制を順に固める進め方
まず、個人照会と法人与信、金融機関の信用リスク管理を切り分けます。
その後は、要件整理と方式選定を経て、設計・開発、テストへ進みます。稼働と定着まで含めると、全体は六段階になります。
接続可否や目的、権限を初期要件に含めます。監査や名寄せ、訂正、障害時の手動運用も、初期要件に入れます。早めに定めておくと、後からの追加費用や運用事故を抑えやすくなります。
着手前に確認する五つの判断基準
これらがそろえば、範囲と運用の前提を開発会社と共有できます。
- 業務・データ:対象を一文で説明できる。
- 接続・同意:接続先、契約、目的、本人同意を確認した。
- 初期範囲:MUSTとWANTを分けた。
- 運用準備:移行、テスト、手動対応を見積もりに含めた。
- 効果測定:処理時間、エラー率、登録漏れなどの指標を決めた。
どれかが曖昧なら、開発に着手する前に、要件定義やPoCを置くのが適切です。
次に行う業務シナリオの作成
開発会社に相談する前に、業務シナリオと比較条件を用意します。
- 申込受付から審査完了までの代表的なシナリオを作成します。
- 照会先エラーや名寄せ失敗、訂正のシナリオに加え、延滞と例外承認のシナリオも用意します。
- 同じ条件を2〜3社に渡し、デモと方式、期間を比べます。初期費用と運用費、除外事項も比べます。
- 契約終了時のデータ返却も比較項目に含めます。
判断の根拠を説明できる状態が、成功の基準になります。
▼全体ガイドの記事
・信用情報管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。