
与信管理システム開発は、要件整理、方式選定、設計・開発の順に進みます。その後、テスト、稼働、定着と続きます。この順で進めると、審査の迅速化と貸倒れリスクの抑制につながります。全体像は与信管理システム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・与信管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
与信管理システム開発の全体像
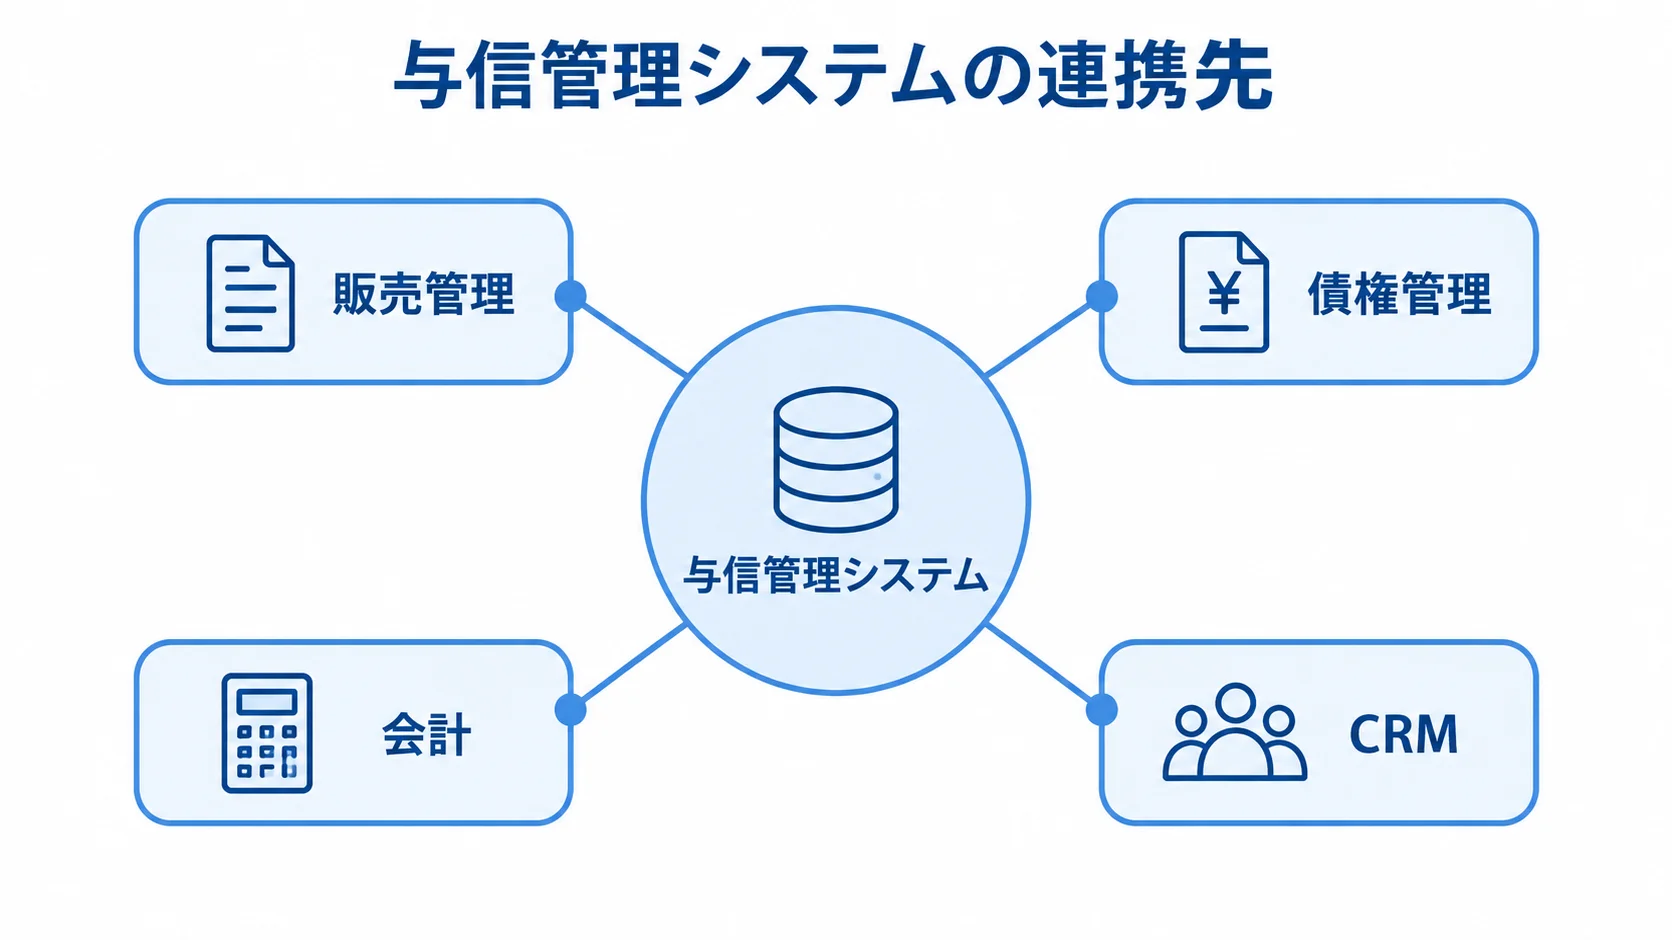
与信管理システムは、企業間取引で「どの取引先と、いくらまで、どの条件で取引するか」を調査・審査・承認します。取引を始めたあとも継続して監視し、販売管理・債権管理・会計・CRMと連携します。
与信管理システムは、融資審査に加えて、営業機会を守りながら売掛金の未回収リスクを下げる役割も持ちます。
与信管理システムで一元化する業務
どの業務を一元化するかは、申請から監査証跡までの流れを見て決めます。流れが見えていないと、どこまでをシステムに載せるかの判断が曖昧になります。
- 取引先情報:法人番号や所在地、決算情報、グループ会社などを登録し、名寄せ漏れを防ぎます。
- 審査・承認:調査、スコアリング、限度額算出、上長や審査会の承認を一つの流れにします。
- 取引後の管理:限度額超過アラート、定期見直し、監査証跡まで扱います。
取引先マスタには、商号、代表者、資本金、海外拠点も登録します。
まずは現状の申請書・メール・Excel台帳をもとに、誰がいつ何を見て判断しているかを業務フローに書き出します。
経験に頼った判断は、そのままではシステムに置き換えられません。そのため、必須項目、例外条件、承認権限、見直し期限をルールとして決めておきます。
パッケージ・SaaS・API・スクラッチの違い
方式は、標準機能への適合度と、独自要件をどこまで含むかで選びます。
- パッケージ・SaaS:企業情報の更新、ワークフロー、反社チェック、継続監視を導入しやすい方式です。
- 企業情報API:クラウドサービスと組み合わせて情報を表示できる一方、利用料、名寄せ、再送、利用許諾の設計が必要です。
- ローコード・業務基盤:マスタ、申請、承認、台帳から始められます。ただし、複雑な計算や大量データ、厳密な監査要件を加えると、費用が増えることがあります。
- スクラッチ開発:多拠点、多通貨、独自格付、深いERP連携に対応しやすい一方、要件の膨張とベンダーロックイン対策が必要です。
パッケージやSaaSは、短期間で使い始めたい場合や、標準機能に業務を合わせられる会社に向きます。一方、スクラッチを選ぶ場合は、複数会社や海外拠点、独自ルールに対応する設計と契約を整えておきます。
与信管理システム開発の6フェーズの進め方
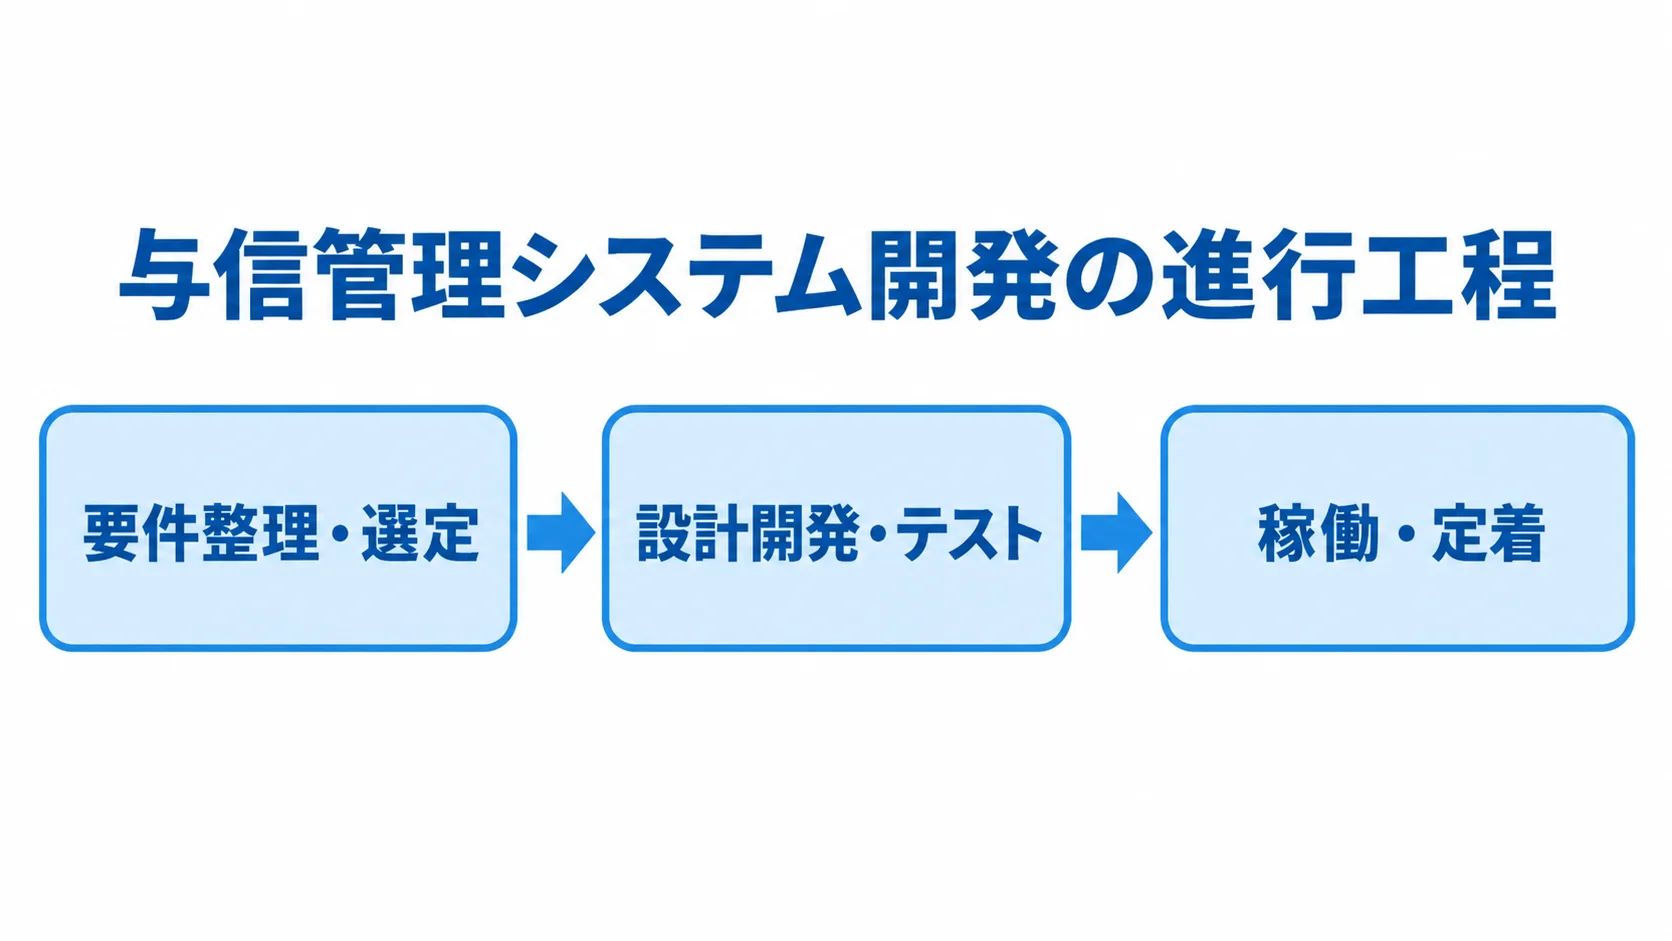
与信管理システムの導入は、機能だけでなく、社内の判断基準とデータの流れも変えるプロジェクトです。そのため、要件整理、選定、設計・開発の順に進めます。その後、テスト、稼働、定着と続きます。各段階で成果物と次へ進む条件を先に決めておくと、手戻りを抑えられます。
フェーズ1:要件整理によるKPIと判断ルールの設定
要件整理では、導入の目的を測定可能なKPIにしたうえで、必要な機能とデータを決めます。
- 審査時間:平均3営業日から1営業日への短縮など、数値で示せる目標です。
- 運用指標:期限内見直し率95%以上や、超過発見から方針決定まで1営業日以内を検討します。
- 対象と必須要件:取引先数、審査件数、拠点、売掛残高、海外取引、個人情報の有無です。
- 完了条件:業務フロー、機能・データ・権限・連携・非機能要件、移行対象、KPIがそろった状態です。
対象は、月間の新規審査件数と既存取引先の見直し件数まで含めて把握します。また、個人事業主や保証人の情報を扱うかも確認します。
貸倒額は景気や取引構成に左右されるため、それだけでは成果を判断しにくくなります。そこで、業務時間、不備率、アラート対応時間も測ります。
MUSTには、名寄せや申請・承認を置きます。また、限度額根拠の保存、権限・操作ログ、販売管理や会計との連携も含めます。
AIスコアリングや高度な分析はWANTとして扱います。最初から本番必須にはせず、データ品質と運用体制を確かめてから段階的に導入します。
要件は、営業・審査・財務の代表者に加え、情シスと監査の代表者もレビューします。例外時の承認者まで、ここで合意します。
フェーズ2:選定での標準機能と追加開発の切り分け
選定では、自社の規模と連携要件にどこまで合うかを、同じ条件で比べます。
- 小規模:取引先100社未満で審査が少ない場合は、従量課金型SaaSやモニタリングが候補になります。
- 中規模:数百〜数千社や複数部署、ERP連携がある場合は、ワークフローと企業情報APIを検討します。
- 複数会社:SAP利用や基準統一が課題なら、ERP連携とデータガバナンスを中心に見ます。
- デモ:候補を3社以上に絞り、同じ企業・申請例で営業入力から審査承認、超過アラートまで実演してもらいます。
RFPには、情報の出所と更新頻度、名寄せの方法、計算式や承認経路の変更可否を書きます。反社確認、海外調査、API・CSV・SSOの扱いも記します。さらに、障害時の代替、データ返却、解約条件も記載します。
AI機能については、精度に加えて、判定理由やモデル更新履歴を確認できるか、人へ戻せるかも質問します。また、ベンダーのデモでは、画面の印象だけで判断しないよう、転記作業や例外処理がどう動くかを見ます。
フェーズ3:設計・開発でのデータと権限の具体化
画面の一覧より先に、データモデルと業務ルールを固めます。そのうえで、連携・権限・契約の条件を決めます。
- データ:取引先、申請、審査、格付をIDで結びます。限度額、売掛残高、通知、承認履歴も、IDでつなぎます。
- 権限:営業と審査、決裁者、監査担当者の役割ごとに、操作の範囲を分けます。
- 連携・契約:入出力の方向と頻度、エラー時の再送と障害時の運用を決めます。成果物の帰属も取り決めます。
たとえば、営業は申請と担当先の閲覧、審査部門は調査結果と限度額案の編集を担い、決裁者は承認、監査担当者は履歴の参照を担います。
取引先は法人番号や自社コードをキーにして管理し、商号変更や合併、グループ再編の後も履歴を保ちます。さらに、同一企業の二重登録を検知できる設計も必要です。
代表者や保証人などの個人情報を扱う場合は、必要最小限の権限を設けます。そのうえで、認証の強化と暗号化を行い、アクセスログを残します。あわせて、委託先の監督も行います。
個人情報保護委員会の信用分野ガイドラインを踏まえて、法務と情報セキュリティの担当者が設計をレビューします。
販売管理や会計から残高を受け取る方向と、限度額や審査結果を戻す方向は、仕様書に書きます。API遅延や外部停止時の表示方法と、手動審査への切り替えも決めておきます。
契約には、設計書、ソースコード、API仕様の帰属を明記します。データの所有権や移行手順の帰属も書いておくと、保守会社を変えるときに備えられます。
フェーズ4:テストでの通常ケースと例外ケースの検証
テストでは、画面が表示されるかに加えて、判断ルールと業務上の例外が想定どおりに動くかを確かめます。
- 通常ケース:登録、名寄せ、調査、申請、差し戻しから承認までを確認します。格付更新、取引停止、監査ログ出力も見ます。
- 例外ケース:限度額の境界値、期限切れ、承認者不在、二重送信、欠損データを試します。
- 受入条件:不具合、操作性、移行データの件数とサンプルを、業務担当者が判定します。
受入ケースは、業務で使う言葉で作ります。たとえば、リスクスコアが一定水準を下回り、売掛残高が推奨限度額を超えた場合です。この場合は、審査部門と営業責任者に通知し、承認前の受注を止めます。
単体・結合テストは開発会社に任せきりにせず、受入条件、証跡、未解決課題、再テスト費用を計画書や契約に明記します。
本番データを使う場合は、マスキングや匿名化を行います。あわせて、バックアップからの復旧、操作ログの検索、権限変更後の履歴表示も確認します。
テストの完了は、重大な不具合がなく、業務部門が操作でき、移行データが一致した時点とします。
フェーズ5:稼働での段階導入と切り戻しの準備
いきなり全社で切り替えると、移行や障害時の問題が見つかりにくくなります。そこで、全社一斉切替の前に小規模なパイロットを行い、移行と障害時の手順を整えます。
- 対象範囲:国内1拠点、営業10名、取引先100社などに限定します。
- 運用期間:申請から承認、残高連携、アラート対応までを2〜4週間試します。
- 移行準備:データ清掃、リハーサル、アカウント、権限、契約を整え、旧Excelを参照できる期限も決めます。
- 切り戻し:連携が一定時間復旧しない、重大な限度額不整合、承認ログ未保存などの条件を定義します。
パイロットでは審査時間、申請不備、問い合わせ件数を測ります。そのうえで、見つかった例外を標準ルールで吸収するか、個別開発するかを判断します。
また、障害時の手動運用も計画に含めます。稼働初週は、開発会社、情シス、業務責任者がすぐ判断できる体制にしておきます。
フェーズ6:定着でのKPIとルールの継続的な改善
稼働後は、利用者ごとに利点を伝えたうえで、KPIと運用ルールを継続して見直します。
- 営業:申請を省力化し、例外申請の条件を手順書で示します。
- 審査部門:調査情報と判断根拠を集約し、アラート対応の担当と期限を定めます。
- 経営層:リスクの集中を把握し、格付や限度額の妥当性を確認します。
申請から結論が出るまでが遅い、入力項目が多い、限度額と商談がつながらないといった不整合は、利用が広がらない原因になることがあります。そこで、例外申請の条件と、アラート後に誰が何時間以内に対応するかを手順書にまとめます。
月次では、審査時間、期限内見直し率、不備率を確認します。あわせて、超過件数、アラート対応時間、回収遅延額も見ます。四半期や半期では、業種やグループへの集中、解約条件、API量と費用を見直します。
AIを使う場合は、実績との乖離と判定不能率を追います。担当者の修正理由やモデル更新履歴も、追跡します。
なお、IPAは2026年3月に、中小企業向け情報セキュリティ対策ガイドライン第4.0版を公開しました。この版では、情報セキュリティ6か条にバックアップを加え、サプライチェーン全体の対策も強調しています。
復旧テストを行い、クラウド事業者との間でどこまでを誰が受け持つかを確認します。委託先の事故連絡とAPI停止時の代替運用も点検します。
与信管理システム開発の費用相場とコストの内訳
費用は、公開サービスを使う場合と自社向けに開発する場合に分けて考えます。初期費用、月額・従量料金、連携費、保守費を3年分にそろえると、両者を比べられます。
公開サービスを使う場合の費用目安
公開サービスは、利用企業数や審査メニュー、従量料金を組み合わせて、年間費用を見積もります。
- リスクモンスター:少数の取引先から使う場合、年間数十万円から100万円程度で導入できるサービスがあります。
- アラームボックス:ライト月額2,800円、ビジネス月額9,800円、エンタープライズ月額4万8,000円です。
- AGS:入会金と基本料金は0円で、スコアリング信用格付1,200円/件などの従量料金です。
- 東京商工リサーチ:TSR与信限度額レポートは1社4,800円(税抜)で、tsr-van2の月額利用が別途必要です。
リスクモンスターは、入会金3万円とシステム利用料の月額2万円(税抜)を公開しています。
調査や反社チェックの従量料金は、メニューによって変わります。そのため、年間の審査件数と追加メニューをもとに試算します(出典:リスクモンスター公式「ご利用料金」、2026年8月確認)。
アラームボックスのエンタープライズには100社が含まれ、101〜500社の追加枠は1社月450円など、社数に応じて料金が変わります。追加単価とAPI連携の有無も、確かめておきます(出典:アラームボックス「モニタリングの料金プラン」、2026年8月確認)。
AGSの企業ウォッチャーは1,200円/件、財務ウォッチャーは2,000円/件です。なお、TSRの価格は2025年8月現在の表示で、公開条件はメニューや契約によって変わります。
金額は、導入時点の見積書で確かめます(出典:AGS「料金メニュー」、東京商工リサーチ「与信限度額サービス」、2026年8月確認)。
自社向けに開発する場合の費用相場
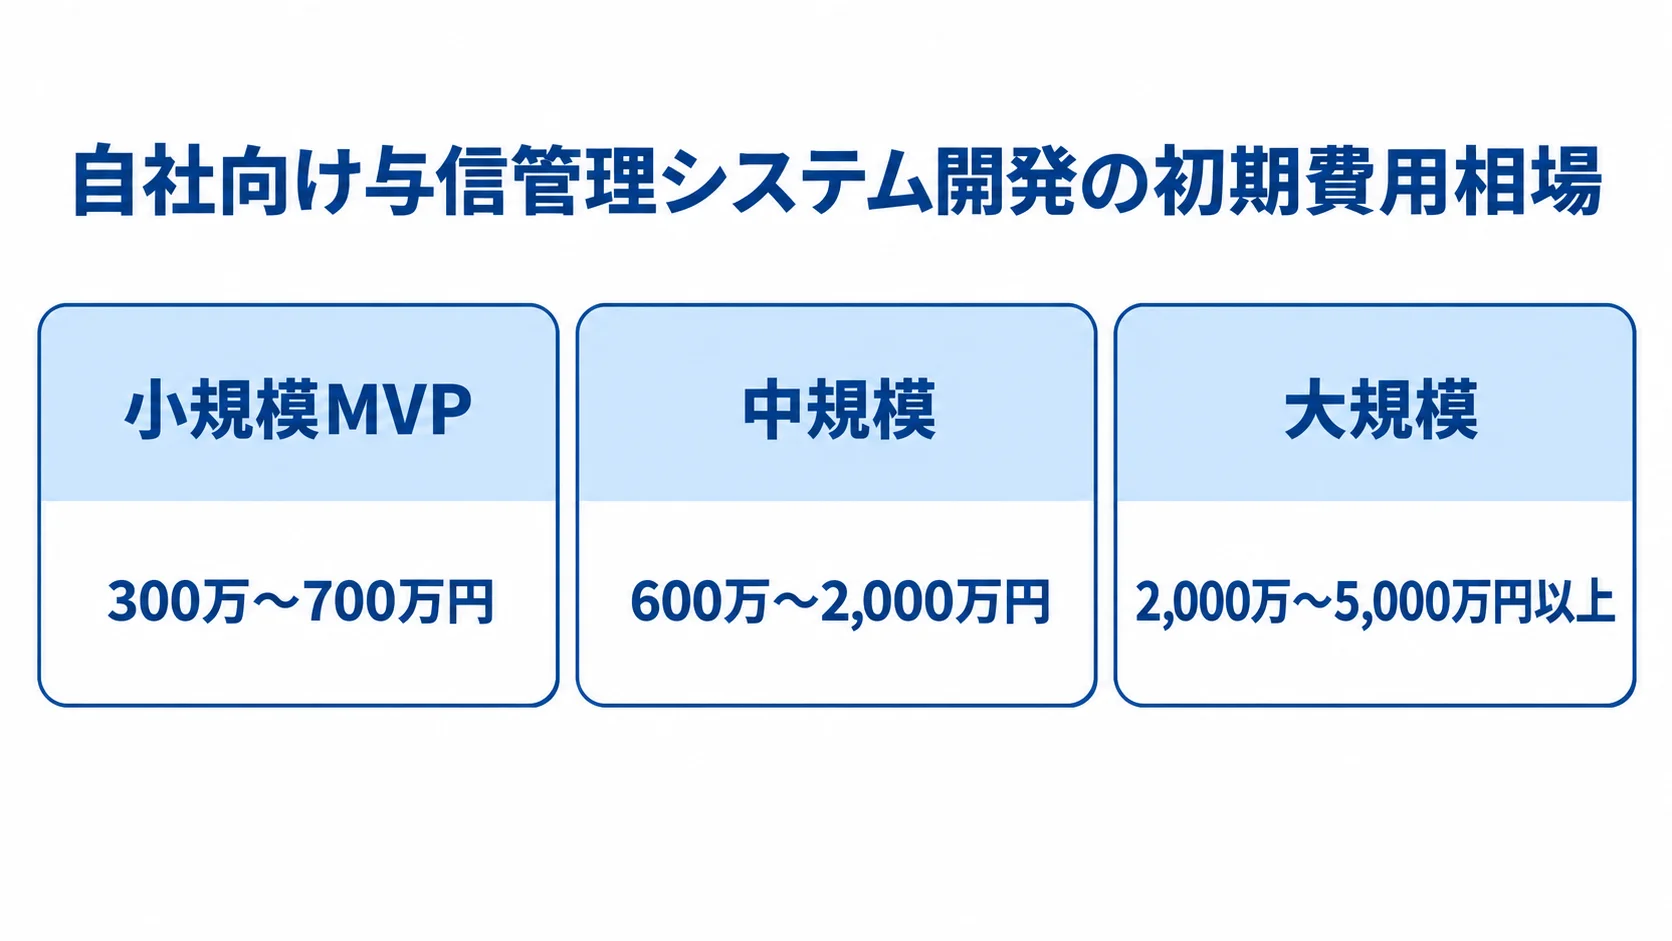
開発費は機能の範囲と連携の深さで変わります。そこで、規模ごとの初期レンジを比べます。
- 小規模MVP:300万〜700万円、期間3〜6か月程度です。
- 中規模:600万〜2,000万円、期間6〜12か月程度です。
- 大規模:2,000万〜5,000万円以上、期間1〜2年程度になる可能性があります。
- AI与信審査:ROXの事例では1,000万円〜、期間8か月以上です。
小規模MVPは、既存サービスやAPI利用を前提に、取引先マスタ、申請・承認、限度額登録、簡易レポートを対象にします。このレンジは概算で、公定価格ではありません。類似システムの公開目安と機能の分解をもとにしています。
中規模では、販売管理・会計・ERP連携、債権残高、監視を扱います。権限、監査ログ、移行も含みます。一方、大規模では、複数会社と海外、多通貨を想定し、さらに複数ERPやAIスコアリングも含めます。
また、信用情報、API、データ清掃、教育費は別枠になることがあります。さらに、正解データの作成と、稼働後の品質確認も計上しておきます。
ROXの事例は、単純なAI追加料金ではありません。データ整備、モデル検証、説明可能性、再学習、精度監視を含んだ金額です(出典:株式会社ROX「与信審査の自動化・高速化」、2026年8月確認)。
保守・クラウド・データ料金の扱い
3年TCOは、初期費用に加えて、運用や追加対応も含めて算出します。
- 保守:初期開発費の年10〜20%程度を目安にします。
- インフラ:クラウド、ログ、バックアップは月5万〜30万円程度が目安です。
- 追加費用:利用料、信用情報、反社確認、API、ストレージも含めます。
- 移行・終了:並行運用、制度変更、追加開発、解約時のデータ出力も確認します。
開発費が1,000万円の場合、年間保守は100万〜200万円に加えて、インフラ費も発生する想定です。保守費は、24時間監視、脆弱性対応、API仕様変更、問い合わせ、ユーザー数、更新件数の範囲によって変わります。
初期費用には、連携、移行、教育、テストの費用も加えます。同じ要件表で複数社から見積もりを取り、相場を更新します。
与信管理システムの見積もりを取る際のポイント
見積もりの品質は、発注前にどこまで業務とデータを整理したかで変わります。
「与信管理システム一式」とだけ書かれた見積もりでは、連携や移行が別料金になり、予算が膨らむことがあります。そこで、作業範囲、成果物、前提条件、除外事項を分けて記載してもらいます。受入条件と追加費用の条件も、同じように分けてもらいます。
要件表に入れる件数・頻度・例外・連携先
要件表には、処理量と例外、受入条件が伝わる情報をそろえます。
- 規模:取引先数、月間審査・年間見直し件数、利用者、拠点、承認階層、保存年数を記載します。
- データ:名寄せ件数、Excel列数、欠損率、海外企業比率、個人情報項目を示します。
- 連携:対象システム、API・CSVの方式、更新頻度を書き添えます。
- 受入条件:業務結果と証跡で合否を判定できる条件を決めます。
要件表の情報が足りないと、ベンダーは工数を多めに見込むか、後工程で追加の見積もりを出すことがあります。
登録時は重複候補、限度額の計算では根拠と計算日時、承認では差し戻し理由、監視では対応状況を、それぞれ確認できるようにします。さらに、監査では過去の格付と変更者を検索できることも条件にします。
見積書の工程・成果物・契約形態による分解
費用の内訳と契約条件を分けて書いてもらうと、変更が出たときの扱いを確かめられます。
- 工程:企画、要件定義、設計、画面開発、連携を一つずつ書き、移行、テスト、教育、稼働支援、保守も分けます。
- 成果物:人月に加えて、納品物とレビュー回数を明記します。
- 契約:準委任は時間と体制、請負は完成責任と受入条件を確認します。
- 外部費用:信用情報、API、AI関連の料金を、外部サービスへの支払いとして見ます。
要件や連携先の仕様が変わったときの扱いを決めておきます。そのうえで、契約形態がそうした変わりやすさに合っているかを確かめます。
開発会社とデータ提供会社の費用は、別々に表示してもらいます。利用許諾が環境ごとに必要か、開発・検証・本番で課金されるかを確かめます。API制限や最低利用料、解約時のデータ返却も確認します。
AIを含む場合は、学習データと評価を分けます。説明画面や再学習、監視、人的レビューは、それぞれ別の項目として書いてもらいます。
複数社比較での価格以外の運用力
候補は方式ごとに分けて比べ、自社の課題に合う提供会社を選びます。方式の違う会社を同じランキングで並べても、判断材料にはなりにくいからです。
- 完成済みサービス:導入の早さと標準機能の範囲。
- 企業情報・API会社:既存システムへ組み込める柔軟性。
- 受託開発会社:独自ルールへの適合性を確かめます。
同じ質問を各社に行い、データの出所と更新頻度、限度額式の変更、海外・反社対応を確かめます。また、ERP等との連携実績、障害時の手動運用、教育・保守、データ返却、解約条件も確認します。
回答の具体性と、導入事例でどこが改善したかを見ます。最終判断では、3年TCOや審査時間、貸倒リスクを中心に、監査負荷や社内で運用を変えられる範囲も並べて考えます。
会議の途中で要件を追加する場合は、MVPの必須範囲と次期の拡張に分けて、予算と納期を整えます。
与信管理システム開発でよくある質問(FAQ)
導入期間、方式、AI、セキュリティの判断について、よくある質問をまとめました。
与信管理システムの開発期間はどのくらいですか?
期間は規模と連携範囲で変わります。そのため、要件整理や教育まで含めて見積もります。
- 小規模MVP:3〜6か月程度です。
- 中規模:ERPや会計連携を含み、6〜12か月程度です。
- 大規模:複数会社、海外、AIを含み、1〜2年程度です。
期間の差は、要件定義、データ清掃、既存改修、受入テスト、教育を含むかどうかでも生じます。全社展開の前に、部署と取引先を絞ったパイロットを行うと、業務の例外を洗い出せます。
パッケージやSaaSとスクラッチ開発はどちらがよいですか?
標準業務を早く始めたいか、独自ルールや連携を重視したいかで、適する方式が変わります。
- パッケージ・SaaS:標準的な審査、承認、監視を早く始めたい会社に合います。
- API・スクラッチ:独自限度額、複数会社の共通ルール、深いERP連携、特殊な海外取引が必要な会社に向きます。
- 段階構成:共通機能をSaaSにし、差別化部分をAPIや追加開発で補います。
AIに与信判断を任せても問題ありませんか?
AIは、情報の読み取り、候補の提示、異常の通知、情報収集の自動化に使えます。一方で、最終承認を完全に置き換えるかどうかは慎重に検討します。
判定理由、利用データ、モデル時点、担当者の修正理由は、記録できるようにしておきます。
学習データの偏りや欠損によって判定できなくなる場合に、人による例外審査へ戻す方法も要件に含めます。
個人情報や信用情報のセキュリティで何を確認しますか?
個人や信用に関わる情報は、取得から保管、委託までの流れごとに守り方を決めます。
- 情報の扱い:利用目的、取得範囲、権限、保管期間、委託先、海外移転を整理します。
- 技術対策:認証、暗号化、操作ログ、バックアップ、脆弱性対応を確認します。
- 運用:事故連絡で誰が何を受け持つかを決め、本番の個人データをテスト環境へコピーしないようにします。
法人情報が中心の場合でも、営業機密や売掛残高は守る必要があります。IPAの第4.0版ガイドラインを参照しながら、対策を段階的に整えます。
まとめ:要件とデータの整理と段階的な定着
与信管理システム開発は6フェーズで、要件整理、選定、設計・開発の順に進みます。その後、テスト、稼働、定着へと続きます。まず、導入の目的をKPIに置き換え、取引先数や審査件数、売掛残高、連携先、海外取引、個人情報の有無を整理します。
最初に決める業務の判断基準
限度額、承認者、例外申請、見直し期限、アラート後の対応を決めてから、方式を比べます。
- 業務整理:Excel、メール、申請書から、通常ケースと例外ケースを一覧にします。
- 判断基準:誰がどの根拠で判断するかを合意します。
- 方式比較:要件に合わせてパッケージ、SaaS、API、スクラッチを選びます。
判断基準が曖昧なままでは、高機能なシステムでも定着しません。
見積もりと導入の最終チェック
費用、統制、運用を確かめたうえで、まずは小さく始め、成果を測ってから広げます。
- 費用:初期費用と3年TCOを確認します。外部データ、API、移行、教育、保守の金額も確かめます。
- 統制:AIの説明可能性と人の最終承認を設計し、個人情報、権限、ログ、委託先の扱いも決めます。
- 段階導入:MVPで成果を測り、会計連携や監視、分析へ広げます。
この進め方であれば、予算と現場の負担を調整しながら導入できます。与信管理システムは、貸倒れを防ぐことに加えて、根拠のある判断や営業機会、リスクの集中を支える共通の基盤です。
稼働後のKPIと改善会議まで含めて、自社の業務やデータに合った開発計画をつくってください。
▼全体ガイドの記事
・与信管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。