
DevOpsツールの発注は、現状と目標を整理し、要件と委託範囲を決めたうえで、PoCから導入、引き継ぎへと段階的に進めるのが基本です。この順で進めると、安全な運用と内製化につながります。
▼全体ガイドの記事
・DevOpsツール開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
DevOpsツールを発注・外注する前に知るべき全体像
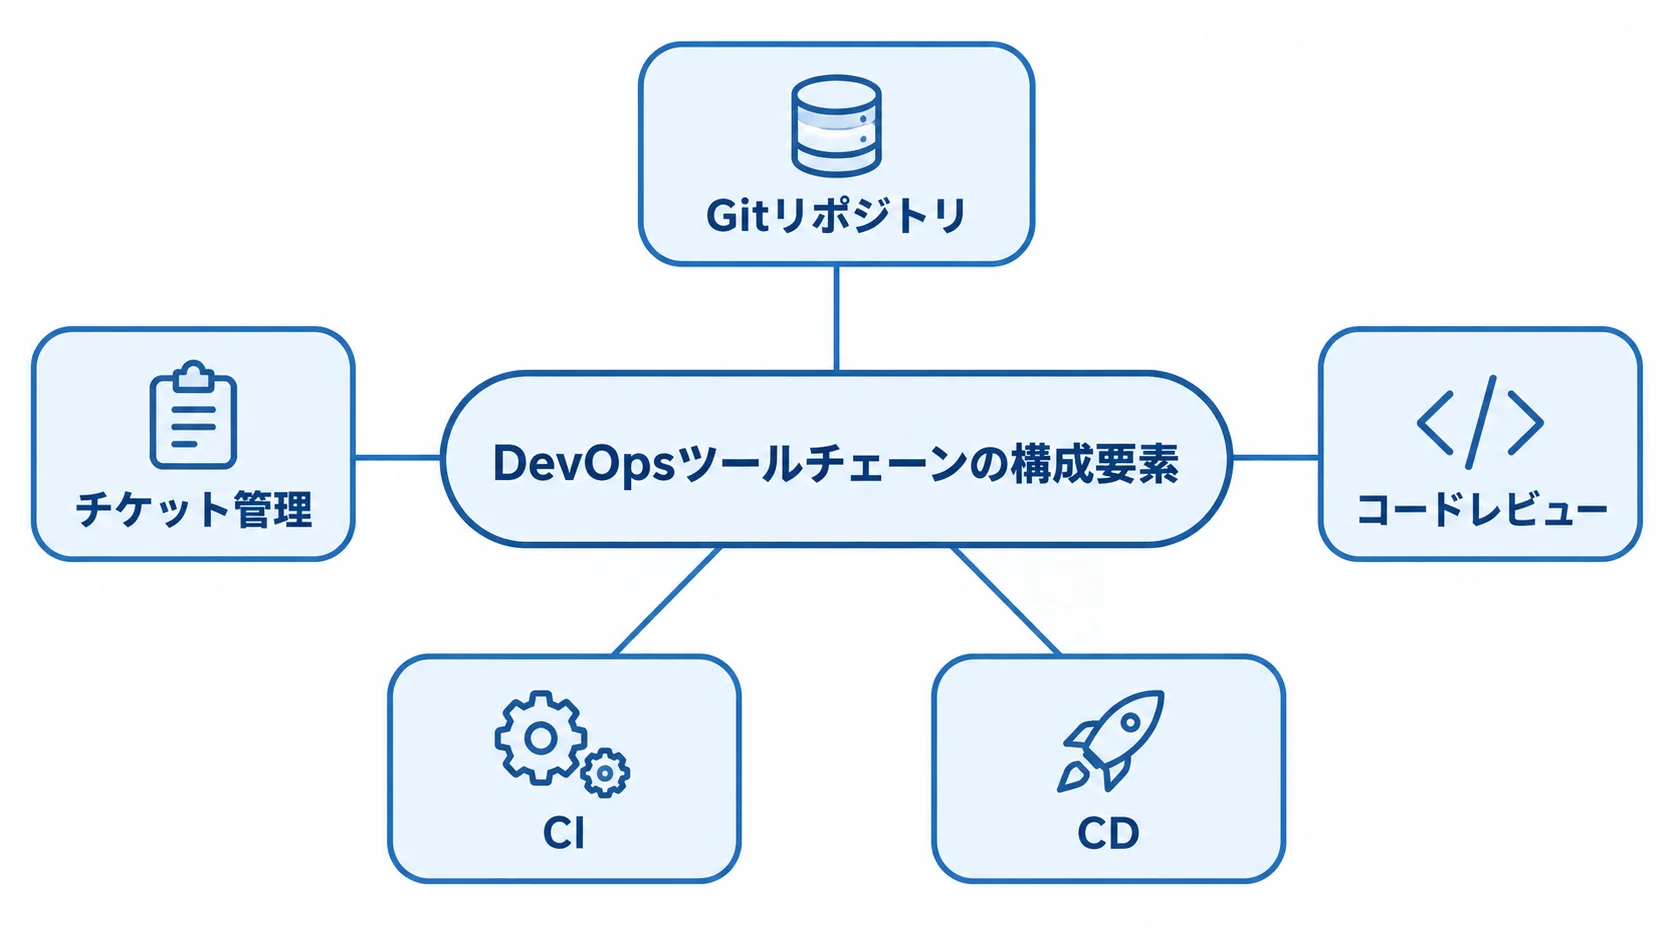
DevOpsツールは開発と運用の基盤で、Gitリポジトリ、チケット管理、コードレビュー、CI、CDといった機能を組み合わせたものです。また、コンテナ、IaC、監視、脆弱性管理も構成要素です。
製品を導入しただけでは、DevOpsは完成しません。さらに、発注側が誰を承認者にし、失敗時にどう戻すかを決め、導入後の保守担当も定めて初めて、業務で使えるようになります。
DevOpsツールは単一製品ではなくツールチェーン
典型的な構成では、GitHub、GitLab、Bitbucketをソース管理とレビューに使います。
ビルドとテストの自動化は、GitHub ActionsやGitLab CI/CDなどで行います。Jenkins、AWS CodePipelineも候補になります。
その後、クラウドやオンプレミス環境へデプロイします。Docker、Kubernetes、Terraformを使うかどうかは、要件で決めます。
- 判断材料:サービス数、リリース頻度、運用人員、可用性、閉域網の要件
- 導入リスク:未使用の機能があると、教育、権限管理、障害対応が複雑になる
- 費用への影響:機能が過剰だと、発注費と保守費がそのぶん上がる
外注範囲は設計・移行・運用に分けた考え方
発注範囲は工程ごとに洗い出し、自社が判断する範囲と委託する範囲を分けます。
- 企画・設計:現状調査、構想、要件定義、ツール選定、アーキテクチャ設計
- 構築・移行:パイプライン構築、リポジトリ移行、テスト改修
- 運用・定着:監視・セキュリティ設定、教育、運用引き継ぎ
「構築一式」「運用支援一式」のように一括で書くと、納品物や障害対応の担当が不明確になります。
発注形態の選び方
発注形態は、要件の確定度、変更の見込み、自社のDevOps人材を基準に選びます。
全工程を一括で発注するほかに、先に現状診断やPoCを行う方法もあります。
不確実性を減らし、構築と運用を分けて発注すると、業務システムのリスクを管理しやすい場合があります。
統合クラウド型が向く企業
GitHubやGitLabを中心にCI/CDとクラウド実行環境を組み合わせると、標準機能を使って短期間でPoCを始められます。
- 運用の負担:アップデートや可用性は、サービス提供者に任せられる部分です。
- 見積の項目:実行分数、キャッシュ、成果物保管に加えて、AI機能とデータ所在地も見積もります。
- 統制の確認:業務システムでは、SSOや監査ログ、IP制限、環境保護ルールを確かめ、特に必要な統制が契約プランに含まれるかを見ます。
OSS・自社運用型の制御性と運用体制
OSS・自社運用型では、制御性と継続運用にかかる費用を合わせて確認します。
- 構成候補:Jenkins、GitLab Self-Managed、Argo CD、Harbor、SonarQube、Prometheus、Grafana
- 設計条件:閉域網やオンプレミスの制約に合わせて調整できる
- 運用費:サーバー、バックアップ、監視、更新、脆弱性対応、障害当番、人材
- TCO:5年間の運用工数と更新責任を、委託先に提示してもらう
ライセンスが無償でも、実行用サーバーや専門人材などの費用は発生します。そのため、「OSSなので無料」と説明された場合は、運用工数を含めたTCO(総所有コスト)で比べます。
不確実性の高い案件に向く段階導入型
段階導入では、対象サービスを一つに絞り、小さな流れを通してから対象チームを増やします。
- 開発から承認:コード管理、レビュー、ビルド、単体テスト、脆弱性スキャン
- リリース:検証環境へのデプロイ、承認、本番デプロイ、ロールバック
- 効果測定:リードタイム、デプロイ頻度、変更失敗率、復旧時間、自動テスト率
PoCで効果と課題を確かめたら、その学習結果を次の契約や追加発注に反映します。そのため、現場を確かめないまま全社共通の基盤を作るより、段階導入のほうが実情に合わせやすくなります。
DevOpsツール開発・導入の進め方
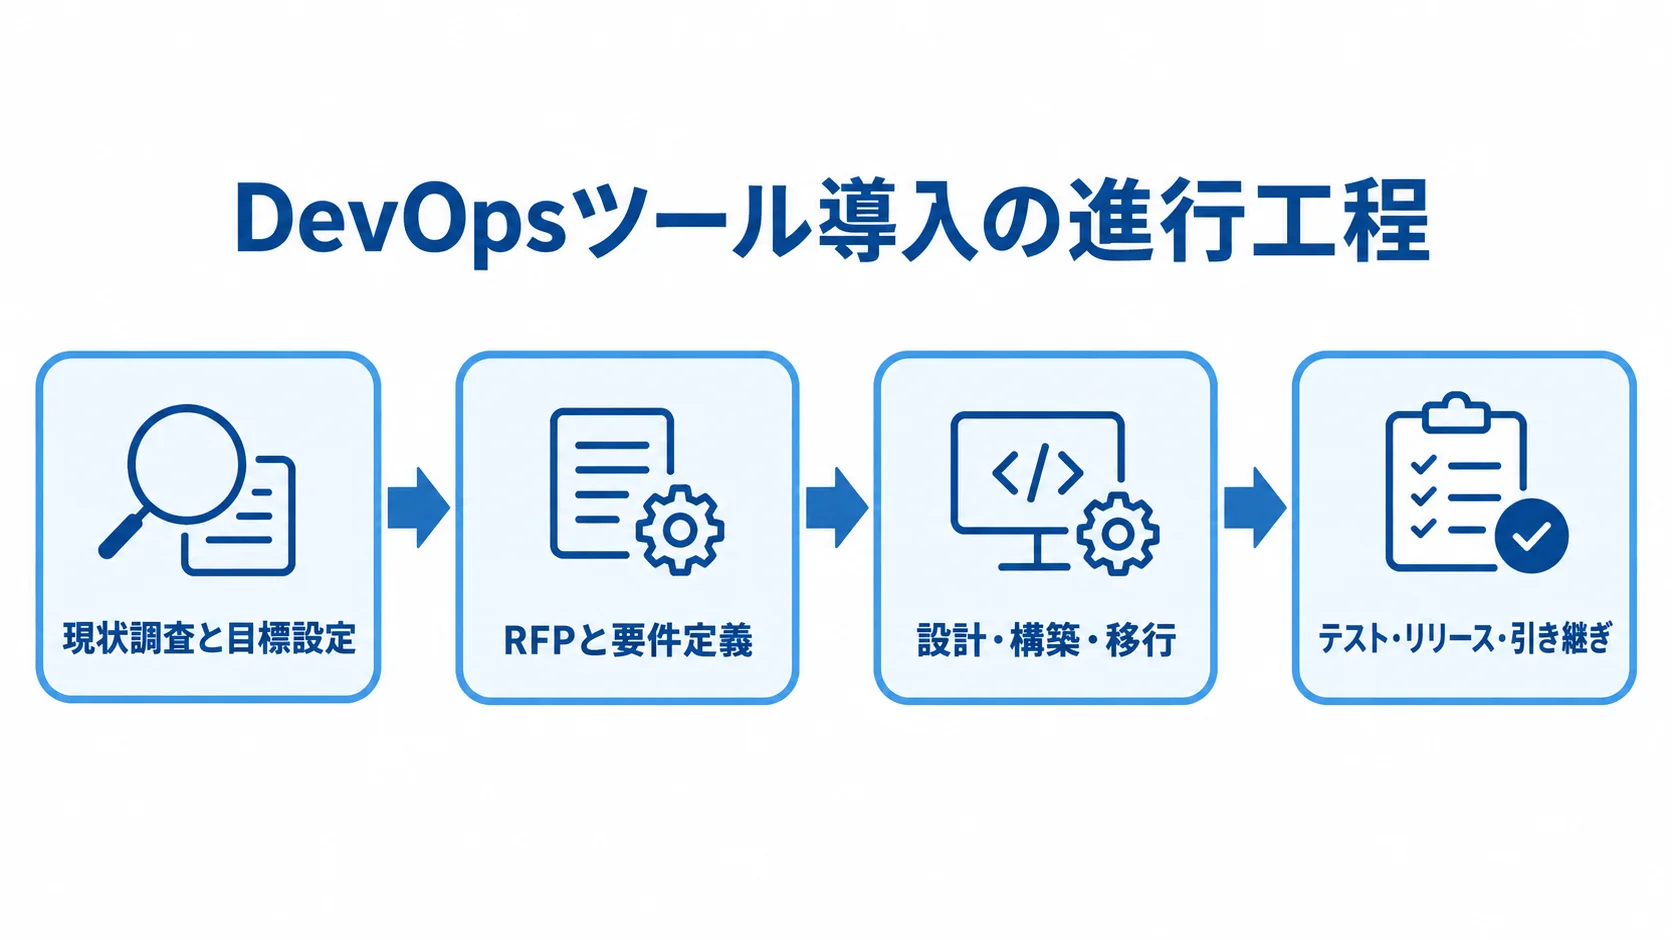
まず、発注前に手作業とリリース頻度を把握し、テスト時間や障害件数も確認します。復旧時間や権限管理の課題も洗い出します。工程は要件定義、設計・構築、移行の順に分け、検証、教育、運用引き継ぎへ進めます。
各工程の完了条件を合意し、現場の作業と失敗時の手順まで具体化します。
現状調査と目標設定
現状の作業と課題を把握し、測定できる目標に落とし込みます。
- 環境:言語、リポジトリ、ブランチ運用、テスト有無、デプロイ先
- 運用:秘密情報の管理、監視方法、障害時の連絡先
- 現状値:本番準備に3日、手動テストに2時間などの所要時間
- 課題:復旧手順が個人に依存する状況
- 目標:検証環境への毎回の自動デプロイ、本番反映時の2名承認
目標には、「自動化する」と書くより、達成を測れる具体的な条件を入れます。
RFPと要件定義でのMUSTとWANTの区分
RFPには開発条件と責任分界を記し、必須要件と追加候補を分けて書きます。
- 背景・対象:目的、対象サービス、既存環境、利用者、対象クラウド
- 制約:ネットワーク、セキュリティ基準、監査要件、希望日程、予算
- 納品・保守:成果物、保守範囲、提案書形式、見積内訳
- 運用要件:RTO・RPO、ログ保存期間、承認者、ロールバック方法
- 所有権・優先度:データとパイプライン定義の所有者、MUST・WANTの区分
MUSTは稼働に必須の条件、WANTは費用と効果を見て追加する条件です。二つを分けておくと、提案を比べやすくなります。
既存資産を前提にした設計・構築・移行
新しいツールを選ぶ前に、今ある資産を一覧にします。
移行対象は一括で決めず、代表サービスで検証します。
- 洗い出し:Jenkinsジョブ、GitLabプロジェクト、Dockerfile、Terraform
- 関連資産:テストコード、認証連携、ログの保存先
- パイロット検証:移行時間、互換性、権限差分、失敗時の戻し方
- 切り替え条件:旧パイプラインを残す期間、切り戻し条件
- 移行後:データの完全性と所有権を、提案書に明記
テスト・リリース・引き継ぎの納品条件
正常系と異常系を検証し、引き継ぎまで受入条件に含めます。
発注側は、自社の担当者が運用できる状態かを確かめます。
- 異常系テスト:テスト失敗、承認拒否、デプロイ途中の停止
- 運用テスト:秘密情報の誤設定、脆弱性検出、監視アラート、ロールバック
- 引き継ぎ資料:手順書、権限一覧、構成図、パイプライン定義、IaC
- 運用情報:監査ログの取得方法、障害時の連絡網
- 受入条件:自社担当者がリリースと復旧を実行できる
教育は、実際の操作を確認して進めると、外注への依存を減らせます。
DevOpsツールの費用相場と見積の内訳
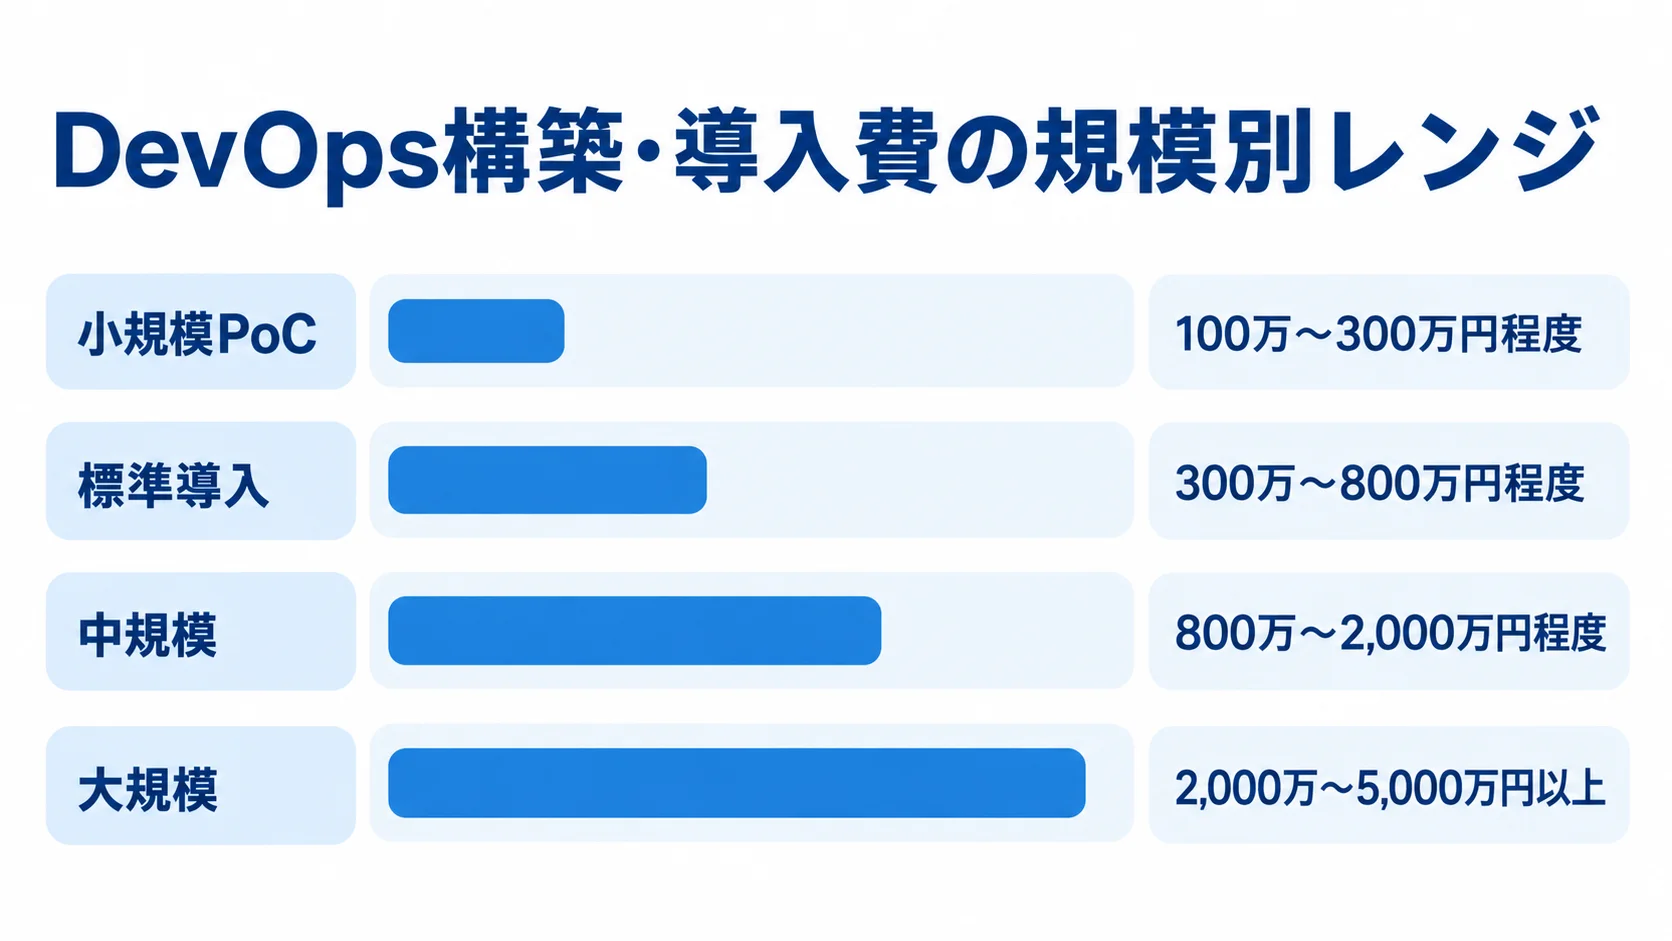
製品利用料に加えて、設計、構築、移行の費用も予算に入れます。テスト改修やネットワーク、認証も、費用として見込みます。さらに、セキュリティ、教育、保守も費用に含めます。
一律の公的相場は少なく、ここで示すのは要件別の概算です。金額は、サービス数、既存コードの品質、クラウドやオンプレミスの制約によって変わります。
監査・可用性要件や内製化の範囲でも変わります。そのため、発注時は個別見積に置き換えます。
ツール利用料の席数と実行量
GitHubは、席数の基盤料金とActionsの実行量を分けて見積もります。
- Team:1ユーザー月額4米ドル、Actions月3,000分
- Enterprise:1ユーザー月額21米ドル、Actions月50,000分
- 別途確認:超過実行、ストレージ、Codespaces、セキュリティ機能
- 実行量:実行分数、並列数、キャッシュ、成果物保管量
たとえば20人なら、1米ドル150円として基盤料金は月約1万2,000円から約6万3,000円です(出典: GitHub Pricing、2026年8月確認)。
GitHubは2026年、GitHub-hosted runnerの料金見直しと、利用量を意識した料金モデルを告知しました。そのため、self-hosted runnerの適用時期や無料枠も含めて、契約時点の料金表と計算ツールで確認します。古い見積書は流用しません(出典: GitHub「Pricing changes for GitHub Actions」、2026年)。
クラウド従量課金のモデルケース試算
AWSでは、パイプライン方式と実行量をモデルケースにして、従量課金を試算します。
- CodePipeline V1:30日超に変更実行したアクティブな1本は月1米ドル
- CodePipeline V2:アクション実行1分あたり0.002米ドル
- CodeBuild例:5分のビルドを月100回、合計500分実行
- 無料枠後:100分を引き、small環境の1分0.005米ドルで計算
V2は、種類によって課金対象外のものもあります。そのため、段数と実行時間を分けて見積もります(出典: AWS CodePipeline Pricing、2026年8月確認)。
この条件でのCodeBuild費用は月2米ドルです。ただし、S3成果物、CloudWatch Logs、KMSも別途加算されます。特に、コンテナレジストリやネットワーク転送も含め、CI/CD単体を総費用と見なさないでください(出典: AWS CodeBuild Pricing、2026年8月確認)。
要件別の構築・導入費レンジ
規模ごとの期間と金額を概算し、要件に応じた個別見積で確かめます。
- 小規模PoC:1サービスのGit管理、CI、単体テスト、自動デプロイ。2〜6週間、100万〜300万円程度
- 標準導入:複数環境、承認、IaC、監視、SSO、既存リポジトリ移行。1〜3か月、300万〜800万円程度
- 中規模:複数サービス、コンテナ、Kubernetes、複数チーム、セキュリティ検査。運用引き継ぎ込みで3〜6か月、800万〜2,000万円程度
- 大規模:オンプレミス、マルチクラウド、レガシー移行、24時間運用。監査・災害復旧込みで6〜12か月、2,000万〜5,000万円以上
小規模PoCは、既存クラウドと標準テンプレートを使い、運用設計を最小限にする想定です。
金額は、NotebookLMリサーチの業務システム相場と工数整理に基づく推定です。開発会社の実見積や公的統計ではありません(出典: NotebookLM Q&A・リサーチノート、2026年8月)。
見積書では、ライセンス、クラウド実行料、CI/CD設計・構築を分けて書きます。既存コードの改修やネットワーク・認証は、セキュリティ診断とあわせて別の項目にします。
監視や教育、保守は項目にし、移行と予備費も個別に挙げます。初期費用と月額、スポット費を比べ、従量課金の上限も確かめます。単価や工数だけを見ると、周辺連携費や運用費が漏れやすいためです。
RFP・要件整理と委託先選定のポイント
委託先は、扱うツールの数より、現状を運用に落とし込めるかで選びます。得意分野は領域によって大きく異なります。大規模SIとクラウド運用、内製化支援、DevSecOpsや規制対応では、強みが分かれます。
提案を同じ条件で比べるため、RFPの質問と見積フォーマットをそろえます。
RFPに書く成果物と責任分界
納品物と運用責任を並べ、完了条件とデータ返却方法まで決めます。
- 設計成果物:現状分析書、基本・詳細設計書、構成図
- 開発成果物:CI/CD定義、IaC、テスト計画・結果、移行計画
- 運用成果物:手順書、教育資料、障害対応フロー
- 所有・管理:クラウド・リポジトリ契約者、秘密情報の保管先、データ返却方法
- 責任分界:監視通知の一次受け、脆弱性修正、本番承認者
「一式」と書くと完成条件が曖昧になり、後から追加費用になりかねないため、具体的に書きます。
委託先の実績・体制・引き継ぎ力の評価
技術経験、実際の担当体制、引き継ぎ力を確認し、自社でも再現できるかを判断します。
- 技術・運用:クラウド、既存言語、CI/CD、監視、障害対応
- 支援実績:セキュリティ、監査、内製化、教育
- 実働体制:設計・構築・保守担当者の経歴と稼働率、再委託の有無
- 連絡体制:問い合わせ時の対応体制
- 事例確認:導入前後の指標、移行対象、体制、測定方法
たとえば、Avalaraは買収で増えたJenkinsやGitHubなどをGitLabへ集約しました。パイプラインゲートとセキュリティを標準化し、月次中心のデプロイを週4日にしたと説明されています。
ただし、組織・製品・条件は同社固有のものです(出典: GitLab「Avalara customer story」、2026年8月確認)。そのため、自社での再現性も確かめます。
見積比較の基準は安さより含まれる範囲
比較条件と費目をそろえ、それぞれの金額にどこまでが含まれるかを確認します。
- 初期費用:構築、移行、テスト・教育
- 継続費用:月額保守、クラウド・ライセンス
- 追加費用:変更単価、緊急対応費
- 前提条件:「含まないもの」、利用者数・実行分数の上限
- 変更手続:想定外が起きた場合の対応を文書化
たとえば、A社にネットワーク設定が含まれ、B社では別費用となる場合は、合計額だけで判断できません。
見積比較に含めるロックインとセキュリティ
契約前に、移行のしやすさとセキュリティ要件を確認します。
- 持ち出す資産:リポジトリ、パイプライン定義、IaC、テストコード、コンテナイメージ、ログ、監査証跡
- 専用機能:標準形式への出力、API条件、データ保管場所
- 解約条件:保存期間、削除証明の有無
- アクセス管理:MFA、最小権限、短命トークン、Secrets Manager、本番権限分離
- 保護・証跡:ブランチ保護、依存関係・コンテナ・IaCスキャン、SBOM、署名
契約形態と発注後の運用の決め方
DevOpsでは、導入後もパイプラインや権限を更新し、監視や脆弱性対応も続くため、契約と運用を一体で考えます。成果物が固まった作業は、請負が候補になります。変化の多い設計や伴走には準委任を使い、保守では対応時間と責任範囲を定めます。名称だけで決めず、成果物や完成責任を合意したうえで、作業時間、変更手続、検収の扱いも決めます。
請負契約で定める成果物の完成条件
請負は、完成条件を定められる成果物の発注に向いています。
- 契約の責任:ベンダーが成果物を完成させ、発注者が報酬を支払う
- 対象例:パイプライン定義、構成図、テスト結果、移行手順
- 変更への備え:前提条件、変更受付、追加見積単価、検収期間
契約後に対象サービスやセキュリティ要件が増えると、納期と費用の調整が必要になります。
変化する設計と伴走に使う準委任契約
準委任は、学びながら計画を変える調査や支援業務で使います。
- 契約の責任:合意した業務を実施し、成果物の完成は当然の責任としない
- 対象例:PoC、現状調査、アーキテクチャ検討、内製支援、段階移行
- アジャイル:基本契約と機能単位の個別契約を組み合わせる考え方
IPAは、請負と準委任を一般的な契約類型として整理しています(出典: IPA「非ウォーターフォール型開発」、2026年8月確認)。
保守契約とDevSecOpsの責任範囲
保守の対応範囲を定め、脆弱性管理とインシデント記録を残せる設計にします。
- 対応条件:監視対象、受付時間、一次切り分け、復旧目標、月次報告
- 保守作業:パッチ適用、脆弱性の優先度、休日対応、再委託
- 契約終了:引き継ぎ方法
- 記録:SBOM、脆弱性管理、リリース履歴、監査ログ、インシデント対応
欧州委員会によると、EU向け製品などは2026年9月11日から、EU Cyber Resilience Actの報告義務が始まります。報告が必要になるのは、悪用中の脆弱性や重大インシデントです(出典: 欧州委員会「Cyber Resilience Act – Reporting obligations」、2026年)。
法が直接適用されるかどうかにかかわらず、記録を残す設計はサプライチェーン管理に役立ちます。
よくある質問(FAQ)
発注では、費用とあわせて、自社で安全に運用できるかも判断の中心になります。
DevOpsツールはどこまで外注するべきですか?
作業の一部を委託しつつ、目的や最終判断は自社で持つ形が現実的です。
- 外注できる作業:調査、設計、初期構築、移行支援、運用手順整備
- 自社に残す判断:目的、判断基準、承認、最終的な所有権
- 追加委託時:24時間監視・高度なセキュリティ対応の時間と復旧目標
- 連携・終了:エスカレーションと契約終了時の引き継ぎ
DevOpsツールの発注費用はどう予算化しますか?
要件別の概算レンジを置き、見積条件をそろえて複数社へ依頼します。
- 小規模PoC:100万〜300万円程度
- 標準導入:300万〜800万円程度
- 要件確定:対象サービス数、移行量、環境、監査・可用性
- 別途見積:教育・保守、ライセンス、クラウド従量課金
- 比較条件:前提条件と対象外作業をRFPで統一
金額は概算で、発注額を保証するものではありません。
請負と準委任はどちらを選べばよいですか?
作業の完成条件と変更の多さを基準に、契約を工程ごとに選びます。
- 請負:構成図、パイプライン、移行、テストなど完成条件が明確な作業
- 準委任:調査、PoC、設計検討、内製化支援など変更が多い作業
- 組み合わせ:現状調査は準委任、要件確定後の構築は請負
- 稼働後:監視・改善は保守または準委任
契約類型にかかわらず、成果物と範囲を定め、検収と変更の扱い、責任分界を確かめます。
委託先の提案は何社比較すればよいですか?
社数より比較条件をそろえ、価格と提案範囲を同じ基準で見ます。
- 比較社数:同条件なら2〜4社程度
- RFP:見積項目、成果物、前提条件を統一
- 体制・契約:担当体制、保守範囲、データ返却条件を指定
- 安価な提案:移行、テスト、教育、監視、セキュリティ診断の有無を確認
同じ条件で比べると、価格、技術方針、支援体制の差が見えてきます。
まとめ
製品機能を比べる前に、解決したい課題、委託範囲、導入後の担当を決めておきます。そのうえで、RFPには現状と目的を書き、MUSTとWANT、対象環境、セキュリティ要件も記載します。成果物や保守の範囲、データ所有権、見積条件をそろえてから、提案を同じ条件で比べます。
最初に整理する1サービスのPoC要件
代表的な1サービスを選び、PoCで流れと成功条件を整理して、小さく検証します。
- 開発工程:リポジトリ、レビュー、ビルド、テスト
- リリース工程:脆弱性スキャン、検証環境、本番承認、ロールバック
- 検証条件:現在の所要時間、目標値、担当者、成功条件
条件を整理しておくと、提案を比べやすくなります。対象を広げるときも、過剰投資や不適合を避けられます。
発注前に相談する設計・運用・契約
設計から運用、契約までの条件を整理し、無理のない発注計画を立てます。
- 技術:CI/CD構築、既存システムとの接続、権限、監査、セキュリティ
- 継続運用:教育、保守、将来のベンダー変更
- 契約:工程に応じた請負と準委任の組み合わせ
- 費用:ライセンス、従量課金、構築、移行、運用に分ける
発注側は、自社の現状と目指すリリース・運用を整理してから、経験のある開発会社へ相談します。
▼全体ガイドの記事
・DevOpsツール開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。