
DevOpsツール開発は、要件整理から定着までの6フェーズで進みます。まず改善目標を数値にし、既存環境に合うツールを選びます。そのうえで、小さなパイプラインを作って検証し、成果を確かめながら対象を広げます。
全体像は、DevOpsツール開発の完全ガイドもあわせてご覧ください。
▼全体ガイドの記事
・DevOpsツール開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
DevOpsツール開発の全体像
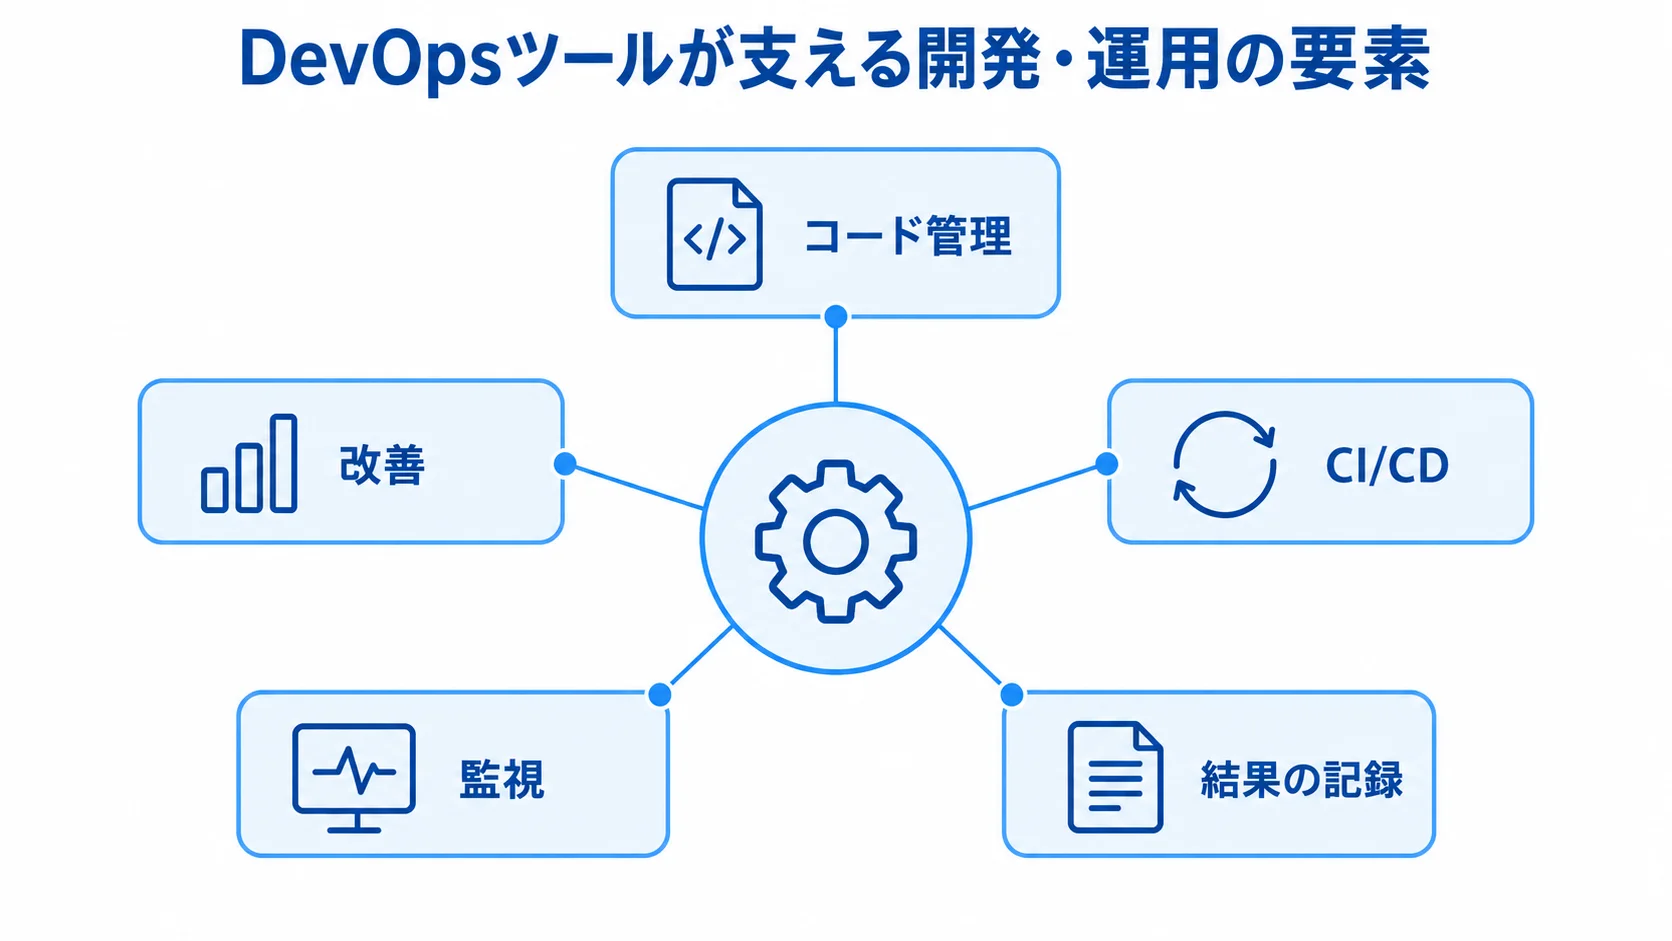
DevOpsは、DevelopmentとOperationsを分けずに考える考え方です。企画、コード作成、ビルドを一つの流れで管理し、テストとリリース、監視、改善も同じ流れに含めます。
DevOpsツールは、その流れを自動化し、見える状態にする手段です。
導入の目的は、安全な変更を短いリードタイムで届け、障害から早く復旧できる状態を目指すことです。ツールの数を増やすことは、目的ではありません。
DevOpsとCI/CDの違い
DevOpsは、開発と運用の協働や役割分担、改善サイクル、指標を含む広い活動です。
CI/CDは、コードを統合、ビルド、テストし、検証環境や本番へ継続的に届ける仕組みです。
CI/CDを導入しても、障害時の連絡体制や承認、監視、振り返りが整っていなければ、DevOpsが定着したとはいえません。
最初にそろえる機能は、開発の流れを確かめられる次の項目です。
- コード管理:リポジトリ、レビュー、CI、CD
- 結果の記録:テスト結果、デプロイ履歴、監査ログ
DockerやKubernetes、Terraformは、必要なものから選べば足ります。既存の実行環境が仮想マシンなら、まずCI/CDと構成管理を整えます。コンテナ化は、期待する効果と移行リスクを比べてから決めます。
業務の流れで選ぶツール
代表的な構成では、GitHub、GitLab、Bitbucketなどをソースコードとレビューの中心に置きます。
パイプラインは、GitHub Actions、GitLab CI/CD、Jenkinsなどで動かします。AWS CodePipelineなども、同じ役割で使えます。
自社運用型では、アップデート、バックアップ、脆弱性対応まで自社の責任です。
比較では、運用責任と業務上の確認事項をそろえて見ます。
- クラウド型:更新や可用性の管理を任せやすい
- OSS・自社運用型:閉域網や細かな制御に向く
確認するのは、誰が承認するか、どの環境へ何分で届けるか、失敗時にどう戻すかです。
対象サービスを1つ選び、導入前から指標を記録します。使う指標は、リードタイム、デプロイ頻度、変更失敗率です。復旧時間と自動テスト率も加えると、実績で選定を評価できます。
DevOpsツール開発の進め方|6フェーズ
最初から全社共通の大きな基盤を作るより、1サービスか1チームで流れを完成させる方が、成果につながりやすいです。
6フェーズのそれぞれで作るものを決め、次へ進む判断基準も明確にします。
1. 要件整理|改善目標の数値化
まず現在の状態を測り、改善目標を具体的な数値に置き換えます。
- 現状把握:リリース頻度、リードタイム、手作業、テスト時間、障害件数、復旧時間
- リリース頻度:月1回から週1回を目指す
- 作業・復旧時間:デプロイを3時間から30分に短縮し、ロールバックは30分以内を目指す
この段階で作るのは、構成図、現状フロー、MUST・WANT要件表です。また、関係者一覧、導入前KPI、リスク一覧も作ります。
要件を具体的にするため、開発環境と本番運用の前提も整理します。
- 開発環境:既存リポジトリの場所、ブランチ運用、テストの有無
- アクセス:認証方式、秘密情報の保管先、本番アクセス権限
- 運用・監査:障害時の連絡先、監査で必要な証跡
要件が曖昧なまま製品を比べると、機能の多さに引っ張られて、要件が膨らみやすくなります。
2. 選定|既存環境と運用体制との適合
既存環境と運用体制を基準に、製品の種類とPoCで確かめる事項をそろえます。
- 統合クラウド型:GitHubやGitLabなど、コード管理とCI/CDをまとめて使う
- クラウドネイティブ型:AWS CodePipelineやAzure DevOpsなど、クラウド基盤と連携する
- OSS・自社運用型:JenkinsやArgo CDなど、運用を自社で管理する
既存コードや認証、ネットワークを評価します。
AWSを使っているという理由だけでAWS製品に決めることは避け、監視や担当者のスキルも確かめます。
評価表には、必要機能、既存ツールとの連携、オンプレミスや閉域網への対応を書きます。
保管と権限の面では、データ保管場所、SSO・MFA、ロール管理を並べます。
運用の面では、監査ログ、手動承認、ロールバックも記します。加えて、API、料金の単位、サポート時間を入れます。
PoCでは、コードをpushしてテストが走り、失敗したデプロイを止められるかを確かめます。あわせて、本番権限を分離できるか、ログを検索・保存できるかも見ます。
ベンダーを変える場合に備えて、定義と履歴を持ち出せるかまで確認します。
3. 設計・開発|最小構成のパイプライン
設計・開発では、まず必要な工程と運用ルールを決め、最小限の流れを作ります。
- 環境・ルール:環境構成、ブランチとレビュー、秘密情報の注入方法
- IaC管理:可能な範囲でパイプライン定義やTerraformなどをリポジトリで管理
- パイプライン:コード管理、ビルド、単体テスト、脆弱性スキャン、検証環境へのデプロイ
- リリース:承認、本番デプロイ、失敗時の復旧
IaCをリポジトリで管理すると、変更のレビューと環境の再現性を確保できます。
Kubernetes、サービスメッシュ、複雑なマルチクラウドは、対象サービスの課題を解決するために必要な場合にだけ加えます。
開発会社に依頼する場合は、パイプライン定義やIaC、テストコード、設計書を納品物に含めます。
納品後に自社で変更できる状態も求めます。
4. テスト|失敗時の停止と復旧の確認
テストでは、正常系だけでなく、障害時の停止や復旧も確かめます。合格基準は「動いた」ではなく、証跡を残せる形で定めます。
- 承認記録:承認者と承認時刻をログに残す
- 復旧:手順書どおり直前の安定版へ戻せる
- 通知・時間:担当者が通知を受け取り、復旧時間が目標内に収まる
手動での復旧を試していないと、本番で新たな障害の経路になるおそれがあります。
5. 稼働|本番の安全策と責任分界
本番稼働の前に、安全策と責任分界を定め、影響範囲を抑えて切り替えます。
- 変更と役割:本番への直接アクセスを避け、通常・緊急変更を分けてRACI等に記載
- 段階導入:小さなサービスから始め、稼働後1週間から1か月は頻度、失敗率、復旧時間、失敗理由、手作業を確認
- 利用料金:GitHub Actionsの実行分数とビルド成果物の保管量、AWSのS3・CloudWatch Logs・KMS・CodeBuildなどを記録
6. 定着|チームの習慣と改善指標づくり
導入担当者しか操作できない状態を解消し、複数の部門で運用できるようにします。
- 共有資料:操作動画、FAQ、トラブル時の判断フローを用意し、新メンバーへの属人化を防ぐ
- KPIの振り返り:月次または四半期ごとに確認し、頻度と失敗率がともに上がればテストや承認を見直す
- 展開判断:利用者の声、障害再発、運用費、セキュリティ指摘、ベンダー依存度を見て決める
- 自動化の評価:自動化率だけを追うと、使われない機能が増えることがある
DevOpsツール開発の費用相場とコストの内訳
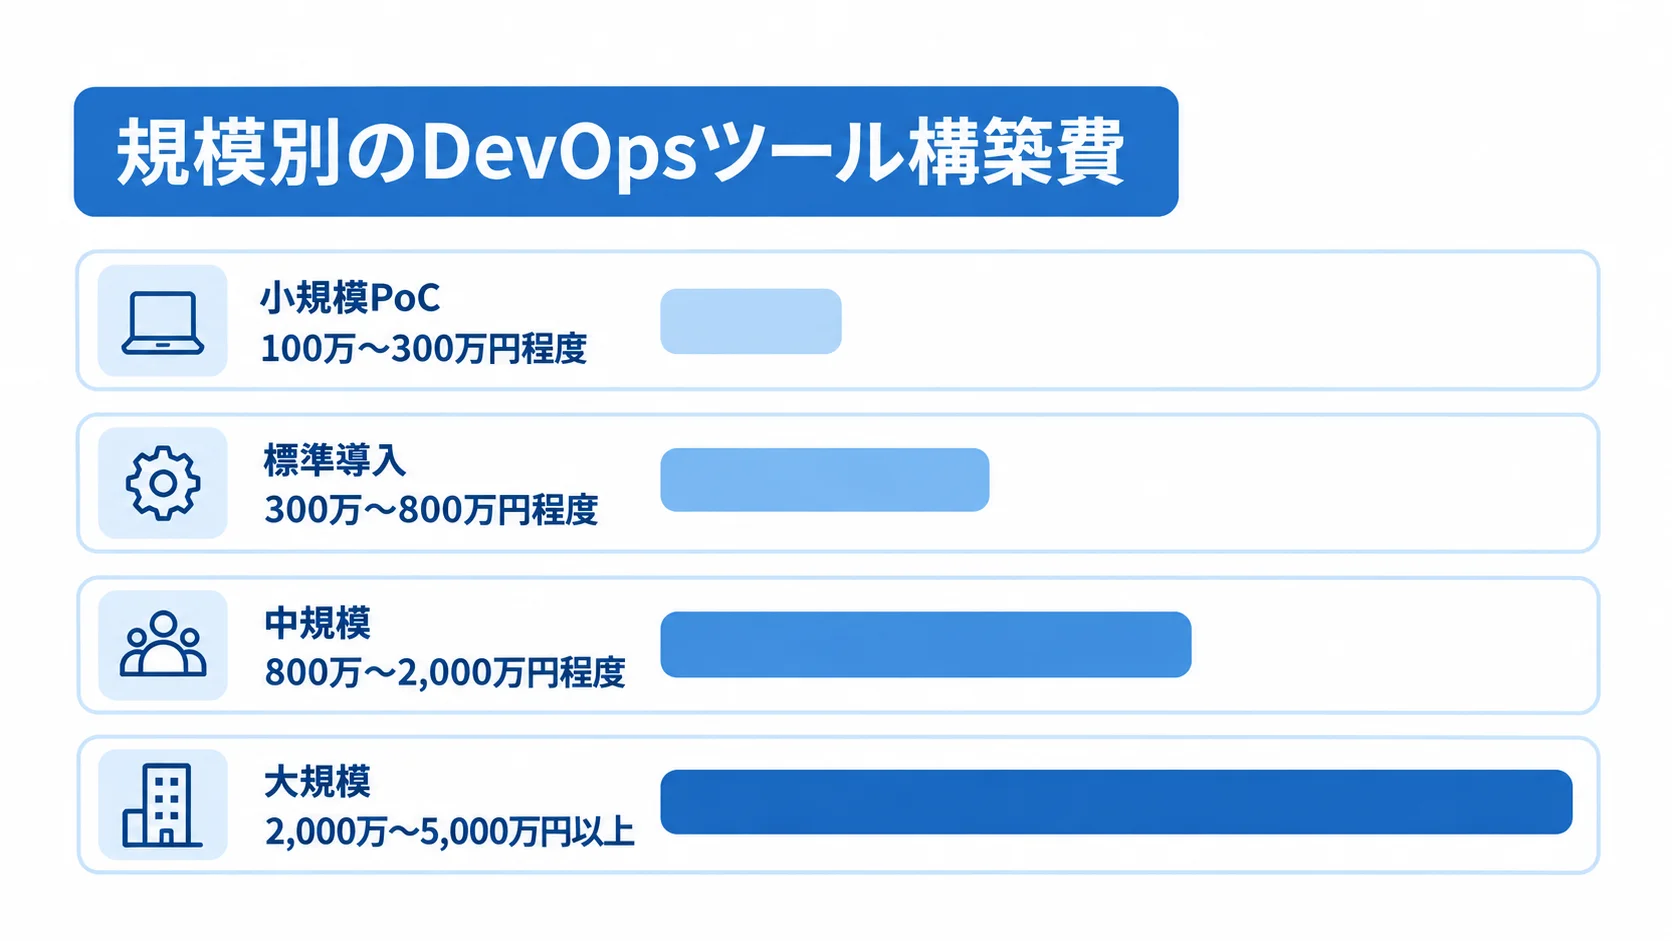
DevOpsツール単体には、公的な一律の相場が少なく、ここに示すのは要件別の概算です。
費用は、クラウドや対象数、既存コードの品質で変わります。
テストやネットワーク、監査・可用性要件、教育・保守の範囲によっても、費用は左右されます。
ここに示す数字は、初期相談で条件をそろえるための目安で、確定金額ではありません。
導入・構築費の規模別の目安
構築費の概算は、対象規模と含める工程によって異なります。
- 小規模PoC:2〜6週間、100万〜300万円程度
- 標準導入:1〜3か月、300万〜800万円程度
- 中規模:3〜6か月、800万〜2,000万円程度
- 大規模:6〜12か月、2,000万〜5,000万円以上
小規模PoCは、1サービスのGit管理、CI、単体テスト、自動デプロイを対象とし、既存のクラウドと標準テンプレートを使って運用設計を絞ります。
標準導入には、複数環境、承認、IaCを含みます。監視、SSO、既存リポジトリ移行も入ります。手順書と教育も、対象になります。
中規模では、複数サービス、コンテナ、Kubernetesを想定します。加えて、複数チーム、セキュリティ検査、運用引き継ぎも想定に含めます。
大規模では、オンプレミス、マルチクラウド、レガシー移行が費用に影響します。24時間運用や災害対策、厳格な監査も、費用に響きます。
ここに示す推定は、リサーチノートの業務システム相場と、エンジニア月額80万〜120万円の前提に基づいています。
開発会社の確定見積ではありません。
ツール料金とクラウド費の切り分け
ツールの料金は、ユーザー数で決まるものと、パイプラインや実行時間などの利用量で決まるものに分かれます。
- GitHub:Teamは1ユーザーあたり月額4米ドル、Enterpriseは1ユーザーあたり月額21米ドルです。
- CodePipeline:無料枠超過後、V1はアクティブパイプライン1本あたり月額1米ドル、V2はアクション実行1分あたり0.002米ドルです。
- CodeBuild:公式料金の試算例は月額2米ドルです。
- GitLab Credits:対象機能のオンデマンド利用は1クレジットあたり1米ドルです。
1ドル150円で単純換算すると、20人分の基盤料金は月額約1.2万円〜6.3万円です。
今回の試算には、契約期間や為替、Actions、ストレージ、Codespaces、セキュリティ機能は含まれていません。
料金は更新されるため、見積もりの時点で公式価格を確認します。
たとえば、AWS CodeBuildの公式例では、small環境で月500ビルド分を実行します。無料枠100分を差し引いた400分に、0.005米ドルを掛けています。
実際には、S3、CloudWatch Logs、KMSの費用も加わります。また、コンテナレジストリとデプロイ先の費用もかかります(出典: AWS CodePipeline Pricing、AWS CodeBuild Pricing、2026年確認)。
GitHubの公式発表では、2026年1月1日からGitHub-hosted runnerの価格を最大39%引き下げるとしています。Actionsのクラウドプラットフォーム料金として、1分あたり0.002米ドルも示しています。
なお、同発表ではself-hosted runnerへの新料金は延期とされています。古い「必ず3月から課金」という記述に頼らず、契約対象と最新料金を確認します(出典: GitHub「Pricing changes for GitHub Actions」、2025年12月発表)。
GitLab 18.7以降、対象のAI・エージェント機能は、利用量に応じてGitLab Creditsを消費します。これはCI/CDの基本料金とは別の従量課金です。
サブスクリプション単位とユーザー単位での上限設定が案内されています。AI機能を使う場合は、月間上限や通知を見積条件に入れます。利用者別の集計も、見積条件に加えます(出典: GitLab Docs「GitLab Credits and usage billing」、2026年確認)。
DevOpsツールの見積もりを取る際のポイント
ライセンスと構築費だけでは、見積もりを比べられません。そのため、初期費用と月額費用の範囲を分けて確認します。
見積もりの項目には、移行、テスト改修、ネットワークを含めます。また、認証や監視、セキュリティも項目に入れます。教育や保守、運用引き継ぎ、予備費も加えます。
要件と納品物を載せる資料
RFPや依頼資料には、導入後のKPIと、次に示す前提条件を記載します。あわせて、対象外にする機能も書いておきます。
- 環境:サービス数、言語、リポジトリ、既存CI/CD、クラウド・オンプレミス、環境数
- 運用:リリース頻度、テスト状況、承認者、監査要件、SLA、利用者数
- データ:データ保管条件
対象外が明確だと、提案会社ごとの追加提案を並べて比べられます。
納品物には、要件定義書、構成図、選定理由を含めます。加えて、パイプライン定義、IaC、テスト計画・結果も入れます。
セキュリティ設定、監視設計、運用・復旧手順を確認します。教育資料と移行計画も、確認の対象です。定義ファイルや権限設計が残らない契約は、改修費やベンダーロックインにつながります。
複数社の同一前提での比較
2〜3社程度に同じ要件資料を渡し、提案方式の違いを切り分けて比べます。
- 契約方式:固定価格、準委任、PoC後の段階契約
- 経験:基盤設計、Jenkins・GitLab移行、対象クラウド
- 支援:セキュリティ、内製化、障害時の対応時間
公開定価がない会社は、価格の高低を決めつけず、作業範囲と体制で判断します。
固定価格の請負は予算を管理しやすい一方で、要件変更の手続きを決めておく必要があります。準委任では、稼働時間、納品物、責任分界を定めます。終了条件も、あらかじめ決めておきます。
PoCを前提にする場合は、成功条件と、製品を採用しない条件を契約書に記載します。また、納品物の帰属と次段階の判断日も、あわせて書き入れます。
セキュリティと法令対応の早期からの組み込み
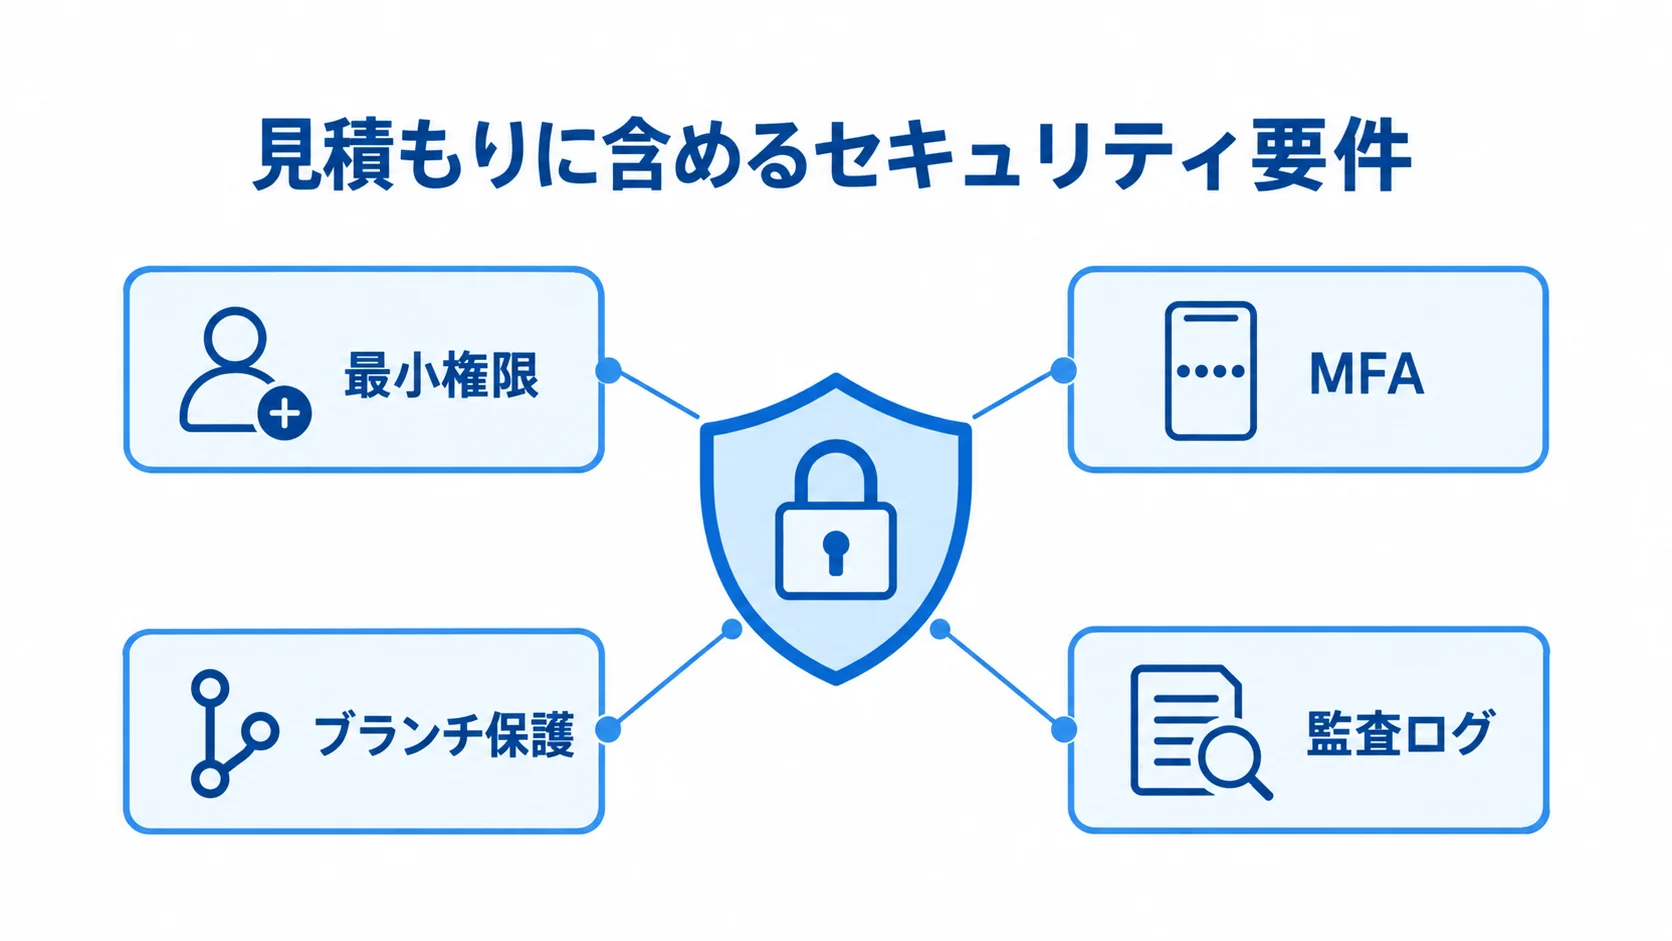
セキュリティ要件、診断範囲、修正責任は、見積もりに含めます。
- アクセス:最小権限、MFA、短命トークン、権限分離
- 保護:Secrets Manager、ブランチ保護、レビュー必須化
- 検査と記録:依存物・コンテナ・IaCのスキャン、SBOM、署名、監査ログ
診断を別契約にする場合は、対象、再診断、検出時の修正責任を明記します。
EU向けにデジタル要素を持つ製品を出す場合は、Cyber Resilience Actの適用可能性も確認します。
欧州委員会の公式説明では、積極的に悪用されている脆弱性について、24時間以内の早期警告と72時間以内の主要報告が示されています。
対策後の最終報告も示されています(出典: European Commission「Cyber Resilience Act – Reporting obligations」、2026年確認)。
適用範囲は製品や役割で変わるため、法務・セキュリティ担当と確認します。
SBOM、脆弱性管理、リリース履歴の証跡を残せる設計にします。さらに、インシデント対応の証跡も残せるようにします。
DevOpsツール開発でよくある質問(FAQ)
成果を左右するのは、技術選定だけでなく、組織の運用と継続的な改善です。
導入前に判断の材料となる質問を、次に並べます。
DevOpsツールは小規模から始められますか?
はい。1サービス・1チームであれば、レビューとCI、テストまでを一つのPoCにできます。さらに、検証環境へのデプロイ、承認、ロールバックまで含められます。
全社展開は先に決めず、導入前後の数値を比べてから広げます。
見るのは、リードタイム、デプロイ頻度、変更失敗率です。復旧時間も比べます。
DockerやKubernetesは必ず導入すべきですか?
必須ではありません。コンテナ化やKubernetesが有効なのは、環境差分、スケール、複数サービスの運用を改善したいときです。
一方で、学習、監視、更新の負担が増えます。障害対応の負担も増えます。
仮想マシンのままでもCI/CDとテスト自動化の効果が先に出るなら、必要性を確認してから導入します。
DevOpsツール開発会社には何を確認すべきですか?
開発会社を選ぶときは、提案内容の良し悪しだけでなく、導入後にどこまでを会社が受け持つのかを確かめておく必要があります。見積書や契約書で比べたい観点は、対象の範囲から運用体制までです。
- 対象と移行:対象クラウドと言語、既存のJenkins・GitLabからの移行
- 監視と障害対応:CI/CD以外の範囲で、どこまでを受け持つか
- 契約と納品物:セキュリティ・監査、内製化支援、納品物の所有権
- 保守と解約:月額保守と解約時のデータ返却
- 運用体制:導入後の伴走期間と問い合わせ体制を見積書で比べる。特に運用担当が扱えなければ、優れた提案でも定着しません。
DevOpsツール開発の費用を抑えるにはどうしますか?
基本は、対象を絞ることです。既存のクラウドやリポジトリを使い、不要なKubernetesや全社共通機能は初期導入しません。
ただし、テストや監査ログを削りすぎると、事故や手戻りの費用が増えます。ロールバックや秘密情報管理も、省いた場合は手戻りの原因になります。
初期費用だけでなく、TCO(総所有コスト)で比べます。TCOには、3年間のライセンスやクラウド費、保守を含めます。教育、移行、障害対応も加えます。
まとめ|小さく始め、測ってから広げる進め方
DevOpsツール開発は6フェーズで進みます。要件整理と選定に始まり、設計・開発、テストを経て、稼働と定着に至ります。
まず現状を数値で把握し、小さなパイプラインから始めます。
対象を広げる前に、復旧、権限、監査証跡を確かめ、運用体制も確認します。
着手前に確認する項目
着手前に、対象と目標、環境を整理します。さらに、要件、責任者、PoC条件も決めておきます。
- 対象・KPI:対象サービスと改善したい指標
- 環境:既存ツールと基盤
- 要件:セキュリティ・監査条件
- 体制:運用責任者
- PoC:成功条件
前提がそろえば、候補ツールや開発会社から同じ条件で提案を受けられます。そのため、機能の多さや初期価格だけで決めるリスクも抑えられます。
次の一歩となる小さなPoCの計画
PoCでは、対象を1サービスに絞り、期間と測定項目、検証範囲を定めます。
- 期間と計測:2〜6週間程度で、リリース時間と障害対応を測る
- 確認項目:自動化、承認、監査、復旧、費用、運用担当の使いやすさ
- 小規模・標準:小規模PoCは100万〜300万円程度、標準導入は300万〜800万円程度
- 中規模・大規模:中規模は800万〜2,000万円程度、大規模は2,000万〜5,000万円以上
金額は、対象数や既存資産、セキュリティで変わります。ネットワークや移行、教育、保守の範囲でも差が出ます。各費目を分けて見積もり、3年間のTCOで判断します。
DevOpsを実現するには、開発と運用が同じ指標を見て、安全に復旧し、改善を続けられる設計が必要です。ツールを入れるだけでは、その状態にはなりません。
▼全体ガイドの記事
・DevOpsツール開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。