
Dockerのシステム開発は、業務目的と非機能要件を先に決めてから技術を選び、要件整理から運用定着まで6フェーズで進めます。各フェーズの終了条件を確認して進めると、安全なリリースと復旧しやすい運用につながります。
全体像は、Dockerのシステム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・Dockerのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Dockerのシステムの全体像
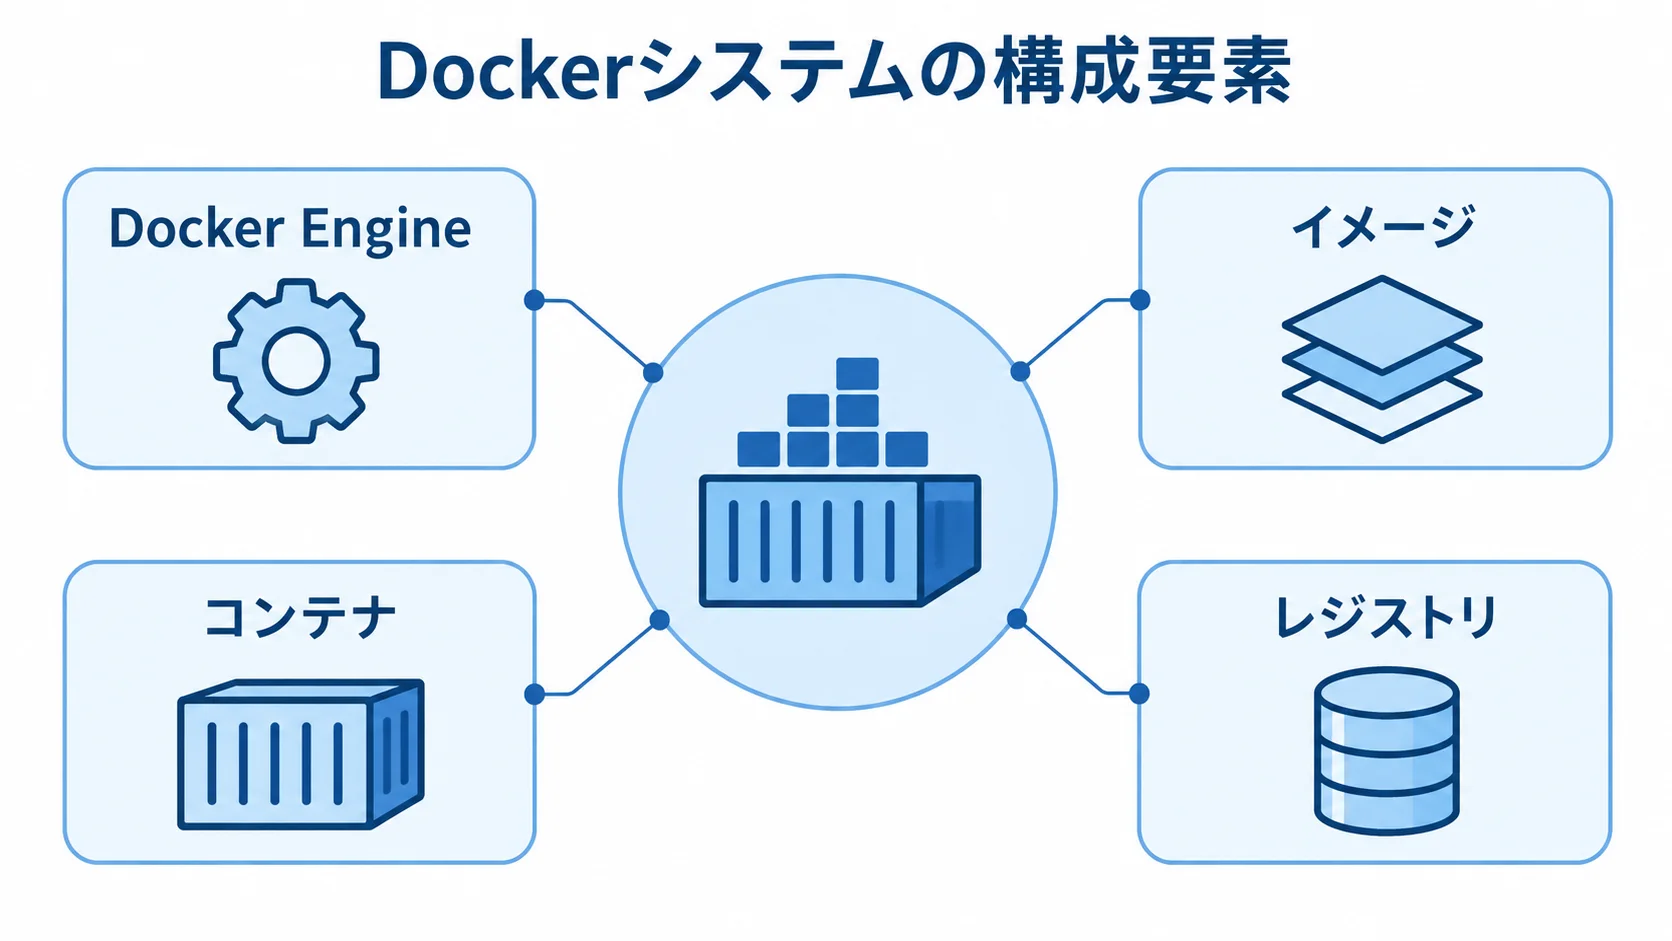
Dockerのシステムは、Docker Engineのほか、イメージやコンテナ、レジストリを組み合わせて、業務アプリを動かす仕組みです。開発やテストに加え、配布や本番での実行にも使います。
Dockerは業務システムの一部です。また、画面やデータベース、認証、監視は、業務アプリとクラウドまたはオンプレミスの実行基盤を組み合わせて構築します。
Dockerfile・イメージ・コンテナのつながり
Dockerシステムの構成要素と運用上の扱いは、次のように整理できます。
- Dockerfile:ソースコード、実行環境、ライブラリ、起動コマンドの設計図です。
- イメージとコンテナ:イメージをレジストリに保存し、起動した実体をコンテナと呼びます。
- 環境の再現:開発、検証、本番で同じイメージを使い、環境差を減らします。
イメージにはパスワードや個人情報を含めず、依存パッケージのバージョンも固定します。さらに本番では、タグだけでなくイメージのダイジェストも確認します。
秘密情報は、Secrets Managerなどの外部の管理基盤から実行時に渡します。また、Dockerfileやイメージ生成履歴、脆弱性スキャン結果を納品物に残しておくと、担当者が変わっても保守しやすくなります。
業務システムの構成要素と責任範囲
アプリ、データ、運用機能の配置は、次の構成要素に分けて考えます。
- 通信と保存:WAFやロードバランサーからWeb・APIへ振り分け、DBとファイルを別に保存します。
- 監視と配布:ログ・メトリクスを監視サービスへ送り、プライベートレジストリに保管したイメージを、CI/CDのテストと脆弱性検査後に本番へ配置します。
- Compose:Web、API、DB、キャッシュをYAMLで定義し、一括起動します。
Composeは開発・検証や小規模な単一ホスト構成に向きます。なお、Docker公式の「Docker Compose」(2026年)は、開発からステージング、本番、テスト、CIまで利用できる仕組みと説明しています。
高可用性や自動スケールが必要な場合は、実行・監視・スケールをAmazon ECSやKubernetesなどへ分担します。
運用要件から見たDockerの採用判断
Dockerを採用する効果と注意点は、運用要件に応じて次のように分かれます。
- 効果が出やすい場合:開発者や環境が複数あり環境差を減らしたい場合、段階的なクラウド移行、CI/CDで同じテスト環境を繰り返す場合。
- 慎重に判断する場合:特定OS・機器に強く依存するアプリ、コンテナ化を許可しない商用ライセンス、特殊な入出力装置と密接な処理。
- 選定の基準:停止許容時間、復旧目標、個人情報、ピーク量、永続性、担当者のスキル。
- 導入の進め方:PoCで確認し、本番要件が見えてから実行基盤を広げます。
運用を高度にするには、Kubernetesの導入に加えて体制が必要です。まず、クラスタのアップグレードや権限、ネットワークを担う体制を整えます。そのうえで、監視や障害対応も担えるようにします。
Dockerのシステム開発の6フェーズ
技術を選ぶのは、業務目的と非機能要件を決めてからです。そのため、先にDockerfileを書く進め方は避けます。
発注側と開発会社は、各フェーズに成果物と終了条件を置き、次の工程へ進む前に確認すると、途中の仕様変更や本番直前の追加費用を抑えやすくなります。
フェーズ1:要件整理での業務・データ・非機能要件の洗い出し
要件整理では、業務と現行環境を押さえたうえで、非機能要件と成果物を順に確認します。
- 業務と現行環境:「誰が、いつ、どの画面で、どのデータを使い、何を完了するか」を整理し、現行構成とコンテナ化範囲を分けます。
- 例外処理:月末締め、大量取込、通信断、担当交代、データ訂正も確認します。
- 非機能要件:同時利用者数、ピークリクエスト数、許容レイテンシ、稼働時間、RTO・RPO、個人情報の範囲などを定めます。
- 目的:導入のねらいを業務指標へ置き換えます。
現行環境では、OSや言語、フレームワーク、外部APIを一覧にします。バッチやファイル保存先、固定IPも加えます。ライセンスと認証方式も対象に含めます。
非機能要件には、監査ログの保存期間や利用拠点、データの保管地域も含めます。
成果物は、業務フローや機能一覧、連携一覧を用意します。加えて、データ一覧や権限表、非機能要件、優先順位表も残します。
本番対象を明確にし、DBやファイルを一時領域に置かず、停止と復旧の時間を数値で合意します。なお、Kubernetesを先に決めると、技術導入そのものが目的になり、費用も膨らみます。
フェーズ2:選定でのCompose・ECS・Kubernetesの使い分け
実行基盤は、開発・検証と本番を分け、規模や運用体制に合わせて選びます。
- Compose:手元や結合テストでWeb、API、DB、キャッシュを起動します。
- マネージド基盤:本番の運用負担を抑えたい場合にECSなどを検討します。
- Kubernetes:複雑な制御や自動復旧、マルチクラウド、厳格な配置要件に対応する基盤で、運用体制がある場合に比べます。
- 比較条件:サービス数、冗長化、デプロイ、監視、権限、月額費、社内の障害対応範囲。
Composeは単一サーバーの小規模稼働にも使えます。ただし、冗長化や監視、バックアップ、障害時の復旧手順は別に設計します。
AWS公式の「What is Amazon Elastic Container Service?」(2026年)は、ECSをフルマネージドサービスと説明しています。具体的には、ECSはコンテナ化したアプリのデプロイや管理、スケールを支援する仕組みです。
ベンダーには、採用理由やComposeから本番へ移す方法、Kubernetes移行の制約を質問します。また、採用しない案も記録してもらいます。
フェーズ3:設計・開発でのイメージ、ネットワーク、永続化の定義
構成図とデータ保存から始め、イメージの安全性、CI/CDの順に設計します。
- 通信設計:サービスの責任範囲と経路を図示し、サービス名など安定した名前を使います。外部公開、内部用、管理用のポートを分けます。
- データ保存:本番DBはコンテナ内のローカル領域に置かず、DB、ファイル、セッションを性質に応じて分け、復元時間を実測します。
- イメージ作成:最小イメージ、依存固定、非root、ヘルスチェック、ログ、環境変数分離を採用します。
- CI/CD:テスト、秘密情報・脆弱性スキャン、SBOM生成、イメージ署名、レジストリ公開、ステージング配備、本番承認を順序化します。
デジタル庁の2025年改定資料「CI/CDパイプラインにおけるセキュリティの留意点に関する技術レポート」は、Trivyのスキャンを例示しています。さらに、SBOMやSLSA Provenanceの生成、成果物の署名も例に挙がります。同資料は、ビルド時とレジストリの権限を最小化する例も示しています。
チェックポイント:Dockerfile、Composeまたはマニフェスト、IaCをレビューします。CI/CD定義と環境変数一覧、秘密情報登録手順も対象です。監視設定とログのマスキング方針も含めます。
タグを上書きせず、ビルドしたイメージを一意に識別して昇格させます。そのため、切り戻しを判断しやすくなります。
フェーズ4:テストでの機能・性能・脆弱性・復旧の検証
本番に近いイメージとデータ量を用いて、機能や性能、権限を確認します。脆弱性や復旧も、あわせて確かめます。
- 機能・権限:単体、結合、通常処理、大量取込、同時更新、二重送信などを試します。
- 性能:CPU・メモリ上限による遅延やOOM、平均値だけでなくP95・P99、エラー率、キュー、DB接続、ログ量を測ります。
- 復旧:ホスト・レジストリ障害、DB断、遅延、バックアップ復元、旧版への戻しを試します。
- 脆弱性:修正期限、例外承認者、再スキャンを決め、重大度などを受入基準にします。
業務シナリオには、外部APIのタイムアウトやバッチ途中の再実行を含めます。アップロード失敗や権限外閲覧も、シナリオに入れておきます。負荷を上げたとき、どのサービスを増やせば回復するかも記録します。
チェックポイント:結果には、イメージ版と実行基盤、データ量を残します。負荷条件や脆弱性、復旧時間も含めます。重大障害が残る場合の延期条件も、あらかじめ合意しておきます。
フェーズ5:稼働での段階移行と切り戻し条件の決定
新規開発と既存移行で手順を分け、測定できる切り替え条件を決めます。
- 新規開発:受入テスト済みのイメージを承認し、同じ成果物を本番へ配備します。
- 既存移行:一括、照合後の切り替え、二重書き、段階切り替えを比較します。
- 稼働手順:停止、告知、担当、連絡先、ログ確認、旧環境へ戻す条件を時系列化します。
- 完了判定:エラーや照合差異の基準を定め、対象データと監査ログを確認します。
二重書きでは、正とするシステムや更新順序の保証、失敗イベントの再送方法を明記します。
切り戻しの基準は、エラーの継続時間や重要業務の失敗件数、データ照合の差異件数などで、測定できる形にします。顧客・受注情報は件数と金額を照合します。ステータスと監査ログも照合します。
サーバーワークスのハルメクホールディングス導入事例(2026年確認)では、コンテナなどで業務Web基盤を構成しています。構成には、AuroraとCloudFront、ALB、EFSも含まれます。
移行では、DBやファイルに加えて、ネットワークやセキュリティも一体で切り替えます。
フェーズ6:定着での運用・教育・改善
運用定着では、業務監視、引き継ぎ、改善指標を用意して、継続的に見直します。
- 監視:CPU、メモリ、ディスク、再起動、HTTPエラー、遅延、DB接続を集約します。
- 引き継ぎ:構成・ビルド・運用手順を渡し、自社管理の権限で再構築できるか確認します。
- 改善:リリース頻度、リードタイム、変更失敗率、平均復旧時間、脆弱性の修正日数、手作業の回数、問い合わせ件数などを追います。
キュー滞留、バックアップ成否、新たな脆弱性もダッシュボードに表示します。アラートごとに、一次対応とエスカレーションを決めます。復旧確認と事後報告も、ランブックにまとめます。
納品物には、Dockerfile、Composeまたはマニフェスト、IaCを含めます。CI/CD定義とイメージ一覧、SBOMも加えます。ライセンス一覧と環境変数一覧も、納品物に入れます。
バックアップと復元、障害対応、アップグレードの手順も渡します。そのうえで、委託先が変わっても再ビルドと再デプロイができるかを確認します。30日、60日、90日で指標を振り返り、安定性と改善速度で効果を判断します。
Dockerのシステム開発の費用相場と内訳
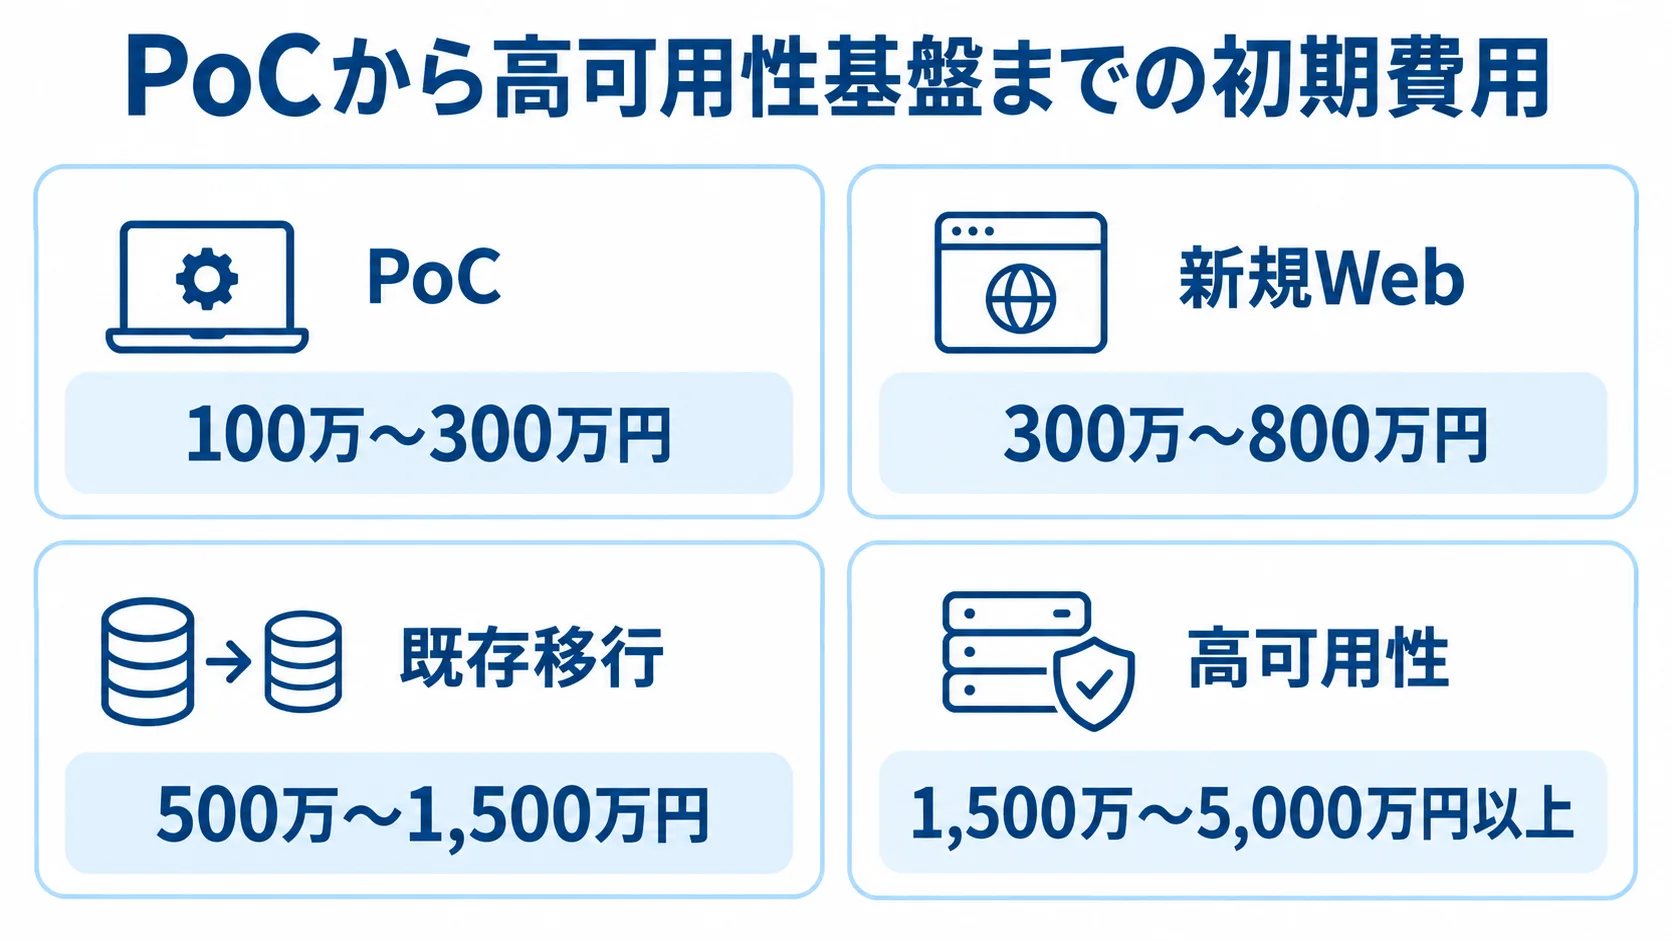
Docker固有の業務システム開発費には、公的な一律相場がありません。下に示す予算レンジは、2026年7月更新の一般的な開発費、人月単価、Docker化・CI/CD・運用設計の追加工数を組み合わせたものです。
金額は、機能数や既存コード、データ移行で変わります。連携先やセキュリティ、可用性によっても変わり、運用時間でも差が出ます。提案前の概算として扱います。
PoCから高可用性基盤までの初期費用の違い
初期費用と期間は、対象範囲と可用性によって次のように変わります。
- PoC:1〜2サービス、Dockerfile・Compose、簡易CI、基本的な性能・脆弱性確認まで。100万〜300万円、期間は1〜2か月程度が目安です。
- 新規Web:要件定義、画面・API、DB連携、実行基盤、テスト、初回リリースを含め300万〜800万円、期間は3〜6か月程度を置くことがあります。
- 既存移行:依存調査、データ移行、ネットワーク、監視、バックアップ、切り替えと切り戻しを含め500万〜1,500万円、期間は4〜9か月程度が検討レンジです。
- 高可用性:複数サービス・複数AZ、認証、IaC、負荷試験、24時間運用では1,500万〜5,000万円以上、6〜12か月以上の場合があります。
ここで示す金額は、開発・移行・運用設計を含む推定です。Dockerのライセンス料は、次の見出しで別に扱います。人月単価については、秋霜堂株式会社「システム開発の費用相場は?」(2026年7月更新)が、50万〜150万円程度と紹介しています。
費用は「工数×人月単価」で算出するため、見積もりでは各工程の人月を確認します。
Docker Desktopの料金とサーバー側の費用の内訳
Docker公式「Pricing」(2026年8月確認)を基に、Desktopやレジストリの契約費、開発・移行費、運用費に分けます。
- Personal・Pro:Personalは無料、Proは月額11米ドルまたは年払いの月額9米ドルです。
- Team・Business:Teamは月額16米ドルまたは年払いの月額15米ドル、Businessは1ユーザーあたり月額24米ドルです。
- Business機能:SSO、SCIM、イメージやレジストリのアクセス管理、強化されたコンテナ隔離などを含みます。
- 円換算:1ドル150円の参考値はPro月約1,350〜1,650円、Team月約2,250〜2,400円、Business月約3,600円です。
- サーバー費:小規模な本番環境のクラウド・監視・バックアップは月5万〜50万円、中規模の冗長構成は月50万〜300万円以上という推定レンジです。
円換算は、為替や税、契約形態、ユーザー数で変わります。なお、Personalの無料条件は企業規模や利用形態で異なるため、会社で使う場合は適用範囲を確認します。
サーバー費には、Docker Engineやレジストリのほか、ECSやKubernetes、仮想マシンが含まれます。マネージドDBやストレージ、ロードバランサー、通信も対象です。
ログやメトリクス、バックアップ、秘密情報の管理も見積もります。なお、月額レンジは構成からの推定のため、各クラウドの料金表と利用量で再計算します。
脆弱性対応と復旧を含む保守費
Dockerの保守には、アプリ改修のほか、イメージやOS、依存ライブラリの更新が含まれます。
脆弱性の対応後に行う再ビルドや、SBOM・証明書の更新も保守の作業に入ります。さらに、権限管理やクラウド設定の変更、バックアップ復元テストも必要です。
- 更新:ベースイメージ、OS、依存ライブラリ、証明書、SBOMを保守します。
- 復旧・管理:再ビルド、権限、クラウド設定、バックアップ復元を確認します。
- 見積範囲:問い合わせ、一次対応、修正期限、報告、更新、追加開発を分けます。
年間保守は初期開発費の15〜20%程度という資料もあります(NotebookLM Q&A「業務システム全般」、2026年確認)。なお、アプリ改修も保守対象となる場合があります。
24時間監視、オンコール、クラウド従量課金は別に積算します。そのうえで、バックアップ確認やクラウド費の範囲も確かめ、更新や切り戻しの都度課金を含めて総費用を比べます。
Dockerのシステム開発で見積もりを取る際の確認点
アプリ開発費だけを比べると判断を誤るため、各社の見積もりでは、要件定義、現行調査、Docker化に加えて、次の工程の範囲も揃えて比べます。
- クラウド構築
- データ移行
- テストとセキュリティ
- 稼働支援
- 保守
そのうえで、それぞれの見積もりに含む範囲と含まない範囲を確認します。
RFPに書く業務要件とコンテナ運用の条件
RFPでは、業務要件とDockerの依頼範囲を示し、成果物と受入条件を明確にします。
- 業務条件:目的、業務、利用者・拠点、現行構成、言語、連携、データ量、ピークを記します。
- 運用範囲:稼働時間、RTO・RPO、個人情報、監査ログ、時期と依頼範囲を示します。
- Dockerの対象:Docker化、Compose、CI/CD、レジストリ、基盤、監視、バックアップ、切り戻しを明記します。
- 成果物:設計、コード、イメージ、SBOM、試験、移行・運用手順、ライセンス、教育資料を指定します。
ソースコードが揃っていても、安全にイメージを再生成できず、引き継ぎが完了しない場合があります。さらに、クラウド料金の試算条件とデータ移行の件数・品質も確認します。
チェックポイント:要件ごとに、優先度と受入条件があるかを確認します。工程別の工数や前提、除外事項、追加料金の条件を書いてもらうと、会社間で比べやすくなります。
同じ課題と受入条件での複数社の比較
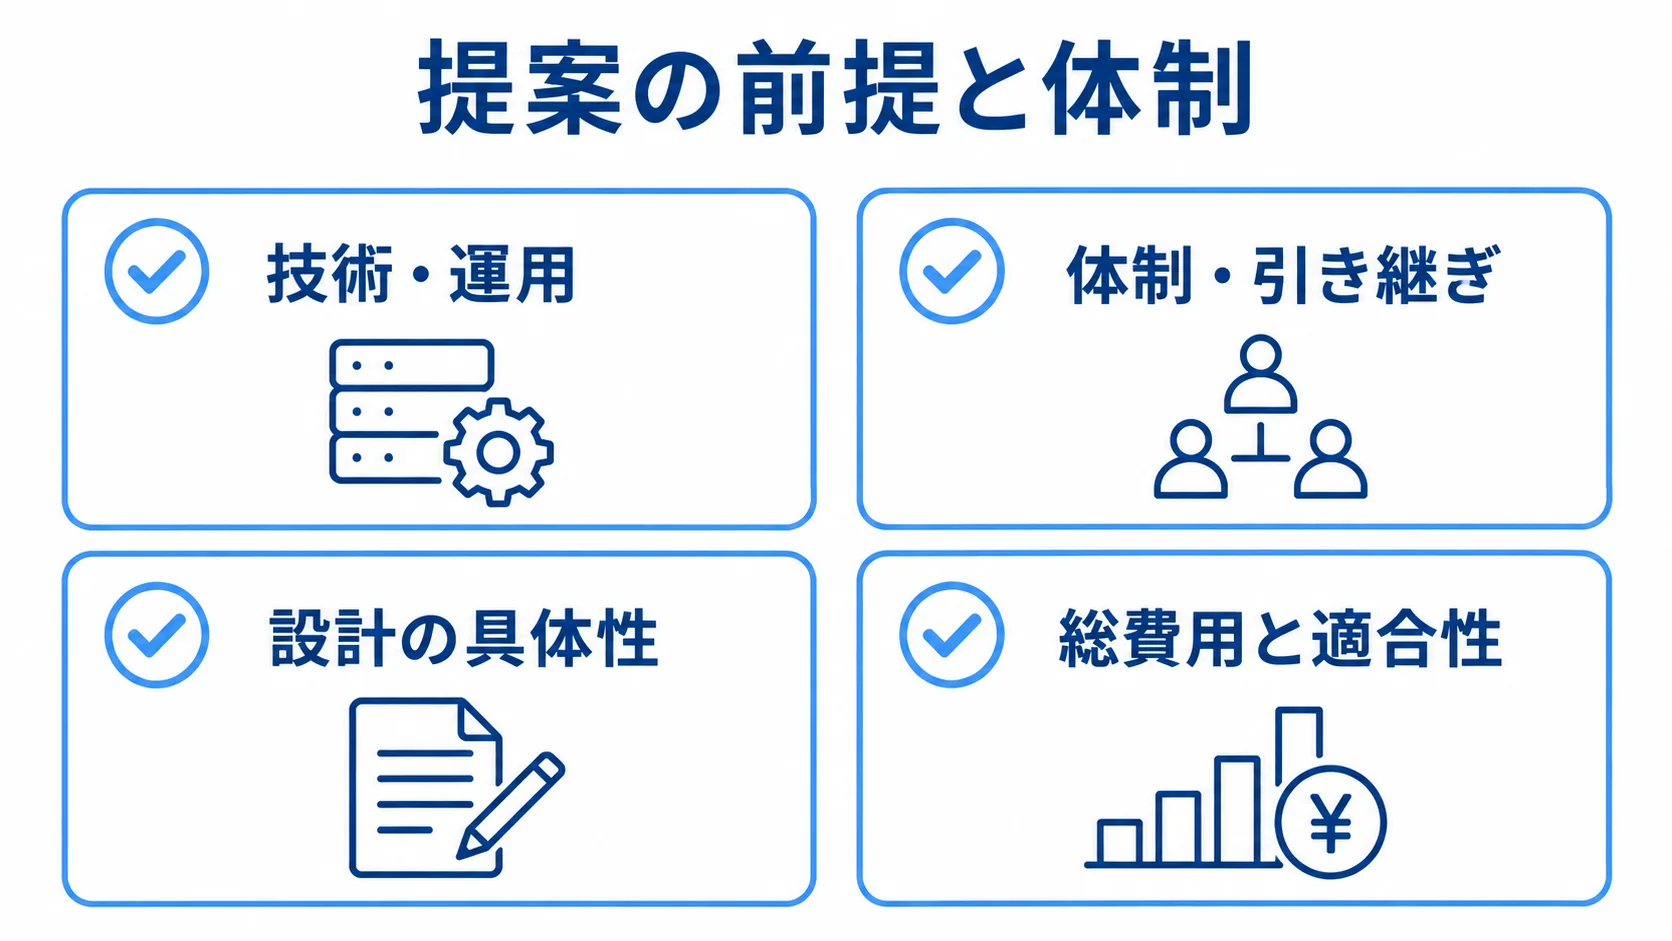
相見積もりでは、少なくとも3社程度に同じRFPを渡し、価格だけでなく提案の前提と体制を比べます。
- 技術・運用:Docker化、クラウド、ネットワーク、移行、CI/CD、脆弱性、監視の経験。
- 体制・引き継ぎ:24時間運用、業務理解、担当者の経験、成果物の引き継ぎ範囲。
- 設計の具体性:本番昇格、DB配置、イメージ承認、ロールバック所要時間。
- 総費用と適合性:除外作業の追加費用と、自社の開発・移行・運用課題への経験。
公開事例の規模は自社と異なる場合があるため、担当者が設計や障害対応をどこまで担ったかを聞きます。
Dockerの知識に加えて、業務要件を技術設計へ翻訳できるかも見ます。必要な経験は、新規Webと既存移行、製造現場連携で異なります。クラウド運用や短期PoCでも、必要な経験は変わります。
監視や負荷試験、バックアップ復元が除外されていれば、別費用を加えて総額を比べます。脆弱性修正やリリース後教育も、除外されていないか確かめます。
現行課題を聞かないままKubernetesやマイクロサービスを勧める会社には、提案理由を確認します。
契約前の責任分界と追加費用の条件の明文化
契約では、責任者と追加費用を明確にします。変更管理と、資産の所有者や返却条件も含めて決めておきます。
- 責任分界:アプリ、基盤、クラウド、DB、監視、バックアップの管理者と復旧担当。
- 別費用:従量課金、有料プラン、外部SaaS、証明書、ドメイン、24時間対応。
- 追加条件と変更:既存コード、データ、連携、性能、可用性、監査、リハーサル、休日切替。
- 資産と終了時:自社所有のアカウント、管理者権限の一覧、データと設定の返却・削除。
変更時は、内容と理由に加えて、納期や費用、品質への影響、承認者を記録します。口頭合意をそのまま作業指示にしないことで、認識違いを減らします。
リポジトリ、レジストリ、クラウドは自社側を所有者にします。DNSと証明書、監視とバックアップも、自社で所有します。
管理者権限は一覧にして、ベンダー個人のアカウント任せにしない形にします。また、契約が終わったときのデータと設定の返却・削除も、契約書と運用手順に残します。
Dockerのシステム開発でよくある質問
Dockerの業務システム採用では、技術や費用の面から、既存環境やデータ、運用体制まで疑問が出ます。発注前によく確認される質問に、順に答えます。
Dockerは本番の業務システムで使えますか?
使えます。ただし、本番運用には、Dockerを起動する以外の設計が必要です。
具体的には、実行基盤とネットワーク、監視とログを設計します。バックアップや脆弱性対応、障害時の切り戻しも決めておきます。
停止許容時間や同時利用者数が小さければ、単一ホストのComposeも候補になります。一方で、高可用性や自動スケールが必要なら、マネージド基盤やKubernetesを比べます。
Dockerのコンテナ内にデータベースを置いても問題ありませんか?
開発や検証では、コンテナ内のDBが便利です。ただし、本番では、永続化とバックアップ、復元を別に設計し、冗長化やアップグレードも個別に決めます。
要件や体制によっては、マネージドDBや専用ストレージへ分けます。また、コンテナを作り直しても、DBデータに影響しない構成にします。
コンテナ内に置く場合も、ボリュームとバックアップ、復元試験を用意し、障害時の責任者を明文化します。
既存のJavaやPHPのシステムをDocker化できますか?
多くの場合は可能ですが、判断の前に、OS依存や固定パス、ローカルファイルを調べます。常駐プロセスや古いミドルウェアも確認します。
商用ライセンスや外部機器との接続も確認します。まず1サービスをPoCとしてイメージ化し、起動とログを確かめます。そのうえで、外部接続とファイル保存も試します。
バッチや性能、脆弱性も検証します。変更量が大きい場合は、既存環境を残したまま、一部のAPIやバッチから段階移行すると、業務停止のリスクを下げられます。
最初からKubernetesを導入した方がよいですか?
最初からの導入は、サービス数や可用性、自動スケールに加えて、マルチクラウドや社内スキル、障害対応時間を基準に判断します。
たとえば、小規模なシステムはComposeやマネージド基盤で始め、将来の分割や移行を妨げない設計にすると、初期費用と運用リスクを抑えやすい場合があります。
Dockerのシステム開発の進め方まとめ
Dockerは導入そのものを目的にせず、業務の安定性や環境の再現性を高める手段として使います。各フェーズで終了条件を確かめてから次へ進めば、安全なリリースと復旧の速さにつながります。
6フェーズの終了条件の合意と次工程への進行
各フェーズの確認事項をそろえ、次の工程へ進むかの判断材料にします。
- 要件整理で業務目的と、データ・非機能要件を定義します。
- 運用体制と費用を踏まえて、Compose、マネージド基盤、Kubernetesから実行基盤を選びます。
- 設計と開発で、イメージ、永続化、セキュリティ、CI/CDを固めます。
- ピーク負荷と脆弱性、復元、切り戻しを試験します。
- 段階移行と、測定できる稼働判断基準を用意します。
- 監視、教育、脆弱性対応、改善指標を運用します。
最初の一歩:1業務のPoCと同条件での相見積もり
最初は対象業務を一つに絞り、現行構成と目標を整理します。そのうえで、DockerfileとComposeを用意し、CIや基本監視、脆弱性確認まで小さく検証します。
結果をもとに、本番の可用性やデータ移行、クラウド費、保守範囲を含むRFPを作ります。次に、複数社から同じ条件で見積もりを取り、業務理解やデータ保護、障害復旧、引き継ぎを提案できる会社を選びます。
▼全体ガイドの記事
・Dockerのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。