
GitLabのシステム開発は、要件整理から定着まで6フェーズを順に進めることで、業務に定着する開発基盤になります。
開発基盤の全体像、導入の6フェーズ、費用相場、見積もりの確認点の順に説明します。全体像はGitLabのシステム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・GitLabのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
GitLabのシステム開発・導入の全体像
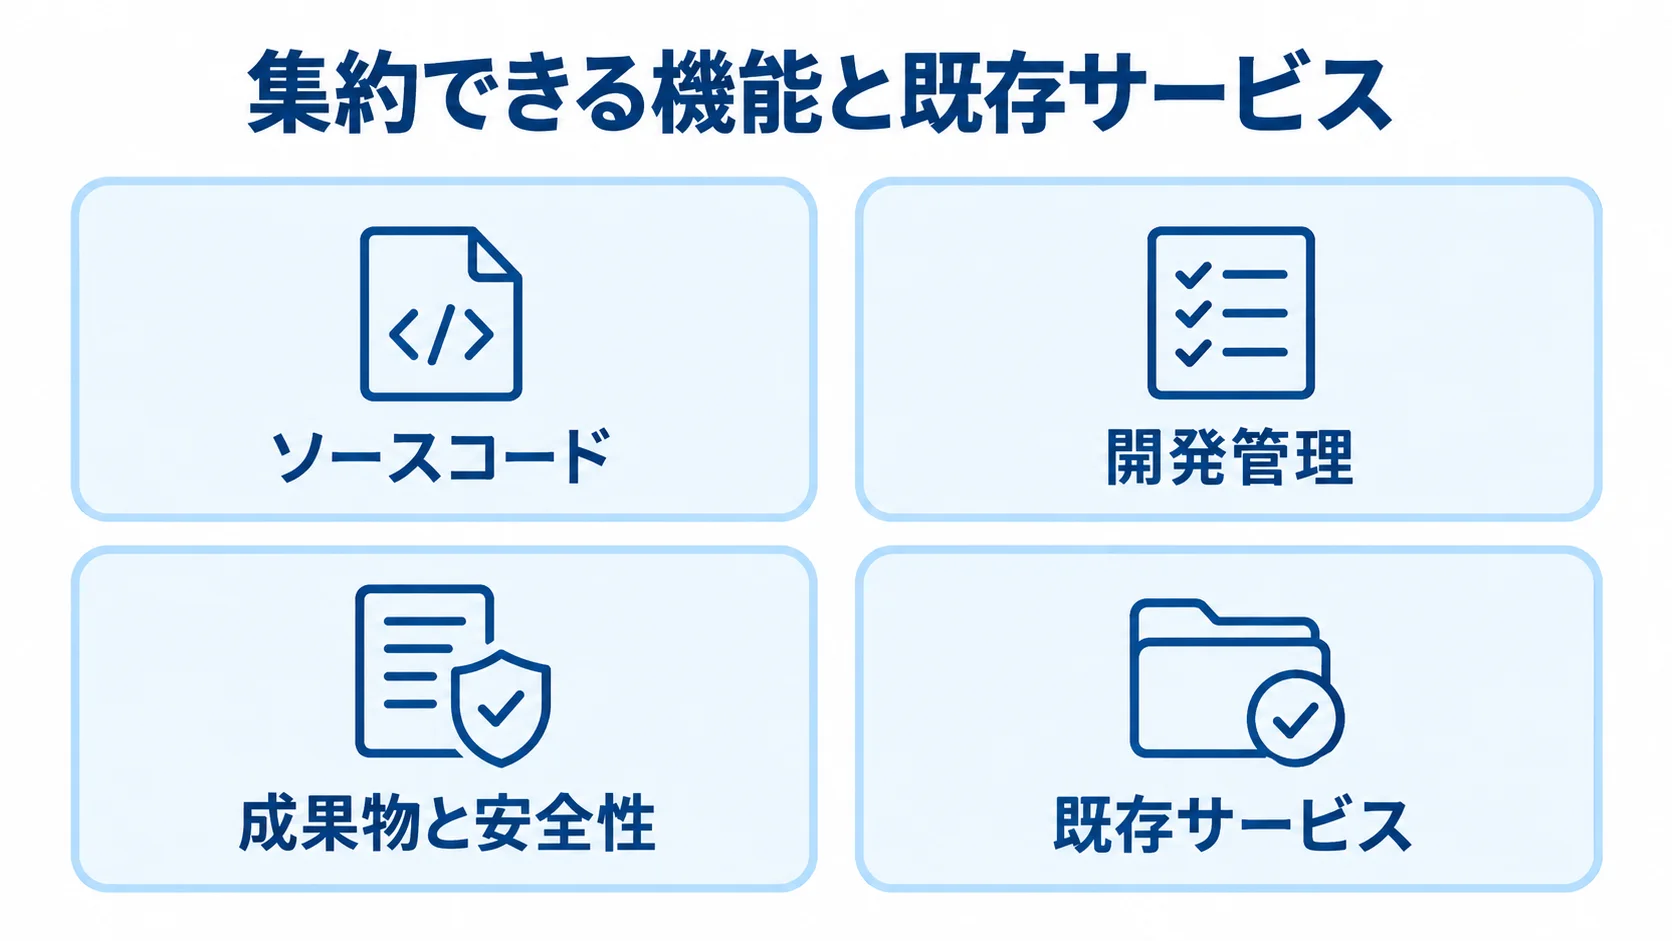
GitLabのシステム開発では、GitLab自体を作るより、開発ライフサイクルをGitLabに集約し、既存のクラウドや認証基盤と連携して改善します。
「何をGitLabへ移すか」と「何を既存ツールに残すか」を先に分けておくと、過剰な移行を防げます。
GitLabのシステムの概要
GitLabのシステムは、開発作業、セキュリティ検査、リリース管理を一つの流れにまとめるDevSecOps基盤です。
- 主な機能:Gitリポジトリ、Issue、マージリクエスト、レビュー、CI/CDを相互につないだ機能です。
- 提供形態:GitLab.com、Self-Managed、Dedicatedの三つがあります。
- 導入対象:社内基盤の移行・標準化、またはGitLab上での業務アプリ開発です。
提供形態は、GitLab側と利用企業側のどちらで運用するか、単一テナントかを確認して選びます(出典: GitLab公式Pricing、2026年確認)。
提供形態の判断では、データの保管場所、ネットワーク接続、運用責任、監査要件まで含めて考えます。
基盤移行では、移行と権限の設定、教育と運用設計が中心になります。一方で、業務アプリ開発では、業務要件、画面、APIなどの費用が加わり、データベースとテストの費用も見込む必要があります。両者を区別しないと、見積もりを比べられません。
GitLabへ集約できる機能と、残すべき既存サービス
開発の変更履歴を同じプロジェクトで追えるように、集約する対象を選びます。
- ソースコード:リポジトリ、ブランチ保護、マージリクエストの管理。
- 開発管理:Issue、コードレビュー、パイプライン、テスト結果を一つの場で扱う。
- 成果物と安全性:アーティファクトと脆弱性の検出結果の記録。
誰が変更し、どの検査を通過し、誰の承認でリリースしたかを、後から確認できます。
特に、開発者、レビュアー、セキュリティ担当者、運用担当者が同じ変更履歴を見ることが重要です。
Jiraのチケット、Slackの通知、既存のSIEMやクラウド監視を残す構成も可能です。また、REST APIやWebhookで疎結合に連携する方法もあり、一度に全てを置き換えないほうが安全な場合があります。
集約するかは、開発判断を速くするデータか、既存サービスの専門機能を失えるか、連携障害で業務が止まらないかで決めます。
GitLab導入で得られる効果と、先に決めるKPI
導入効果は、変更を安全に本番へ届ける時間と品質で測ります。
- 開発速度:企画から本番反映までのリードタイムとデプロイ頻度。
- レビューと品質:レビュー完了時間とパイプライン成功率。
- 安全性と作業:重大な脆弱性の修正日数と、手作業のリリース件数。
改善で足りるのか、画面の置き換えが必要なのかを判定するには、現状値が要ります。
金融分野の公式事例では、みんなの銀行がGitLabを中核に据えています。単体テスト、SAST、依存関係チェック、機密情報検知をCI/CDへ組み込んでいます。
みんなの銀行は、承認後のデプロイ自動化や、Code Ownersによる責任意識にもつなげています(出典: GitLab公式「みんなの銀行」事例、2026年確認)。
事例は参考にとどめ、自社のリスクと開発体制に合う目標を、一つのチームで測ります。
GitLabのシステム開発・導入の進め方
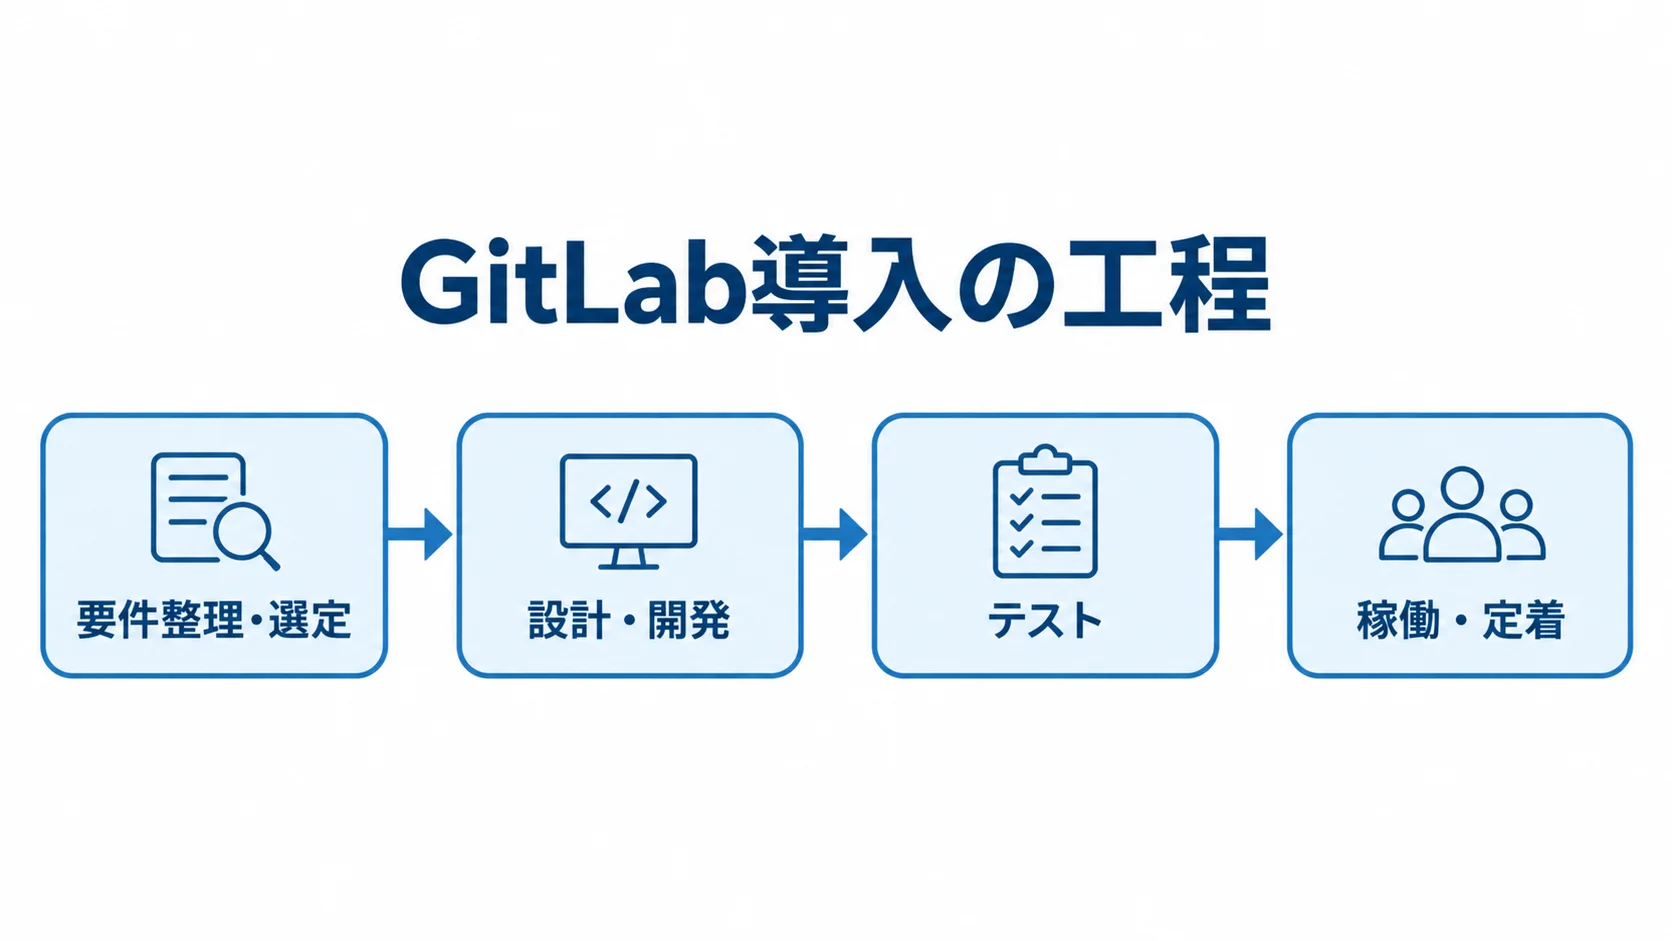
GitLabの導入は、要件整理から定着まで6フェーズの順に進みます。各段階で成果物と完了条件を決めておくと、次へ進む判断が明確になります。
移行前に現状を洗い出し、稼働後の運用設計も省かないことが、導入後の混乱を減らします。
フェーズ1:要件整理で決める目的・対象・責任範囲
課題は業務成果まで含めて定義し、GitLab導入と業務アプリ開発を別の案件として分けます。
- 目的:「リポジトリをまとめたい」だけでなく、承認と検査結果の追跡など業務成果を定める。
- 対象:ユーザー、チーム、リポジトリ、言語、デプロイ先と現行ツールを洗い出す。
- 基盤要件:認証、MFA、権限、保護ブランチ、承認者、Runnerの置き場所。
- 運用要件:保存期間、バックアップと復旧目標、監査ログ、個人情報や機密コードの扱い。
現行ツールには、GitHub、Jenkins、Azure DevOps、Redmineなどを含めます。
アプリ開発を含める場合は、業務機能と画面、APIを記載します。さらに、データ移行と非機能要件もRFPに書きます。
フェーズ2:選定でのGitLab.com・Self-Managed・Dedicatedの比較
環境の違いは、運用主体とデータ管理の要件に照らして比べます。
- GitLab.com:GitLab運用のSaaSで、短期間に始めやすく、インフラ更新やDB運用を減らせます。
- Self-Managed:オンプレミス、AWS、Azure、GCPなどに自社か委託先が構築し、ネットワークとデータを細かく管理できます。
- Dedicated:GitLab管理の単一テナントSaaSで、データ分離が必要な企業の選択肢です。
Dedicatedは、データレジデンシーが重要な場合にも候補になります(出典: GitLab公式Pricing、2026年8月確認)。まずは、データ所在と閉域接続が必要かを確認します。
Self-Managedでは、Linuxやデータベース、ストレージの担当者を確認します。さらに、Runner、バックアップ、監視の担当も確かめます。担当者を置けない場合は、自由度だけで選ばず、運用費も含めて比べます。
Free、Premium、Ultimateは、ユーザー数よりも必要な統制機能で選びます。監査、脆弱性管理、承認、コンプライアンスなどが、その判断材料になります。
移行対象が少なく、クラウドを前提とするチームなら、GitLab.comでPoCを始められます。なお、規制やデータ分離の要件が明確になれば、DedicatedやSelf-Managedを再評価する方法もあります。
本番コードを閉域環境に置く場合は、ネットワーク、暗号鍵、バックアップ先を決めます。また、障害時の連絡経路も選定の段階で定めておきます。
フェーズ3:設計・開発での標準パイプラインと権限の整備
設計・開発では、権限と標準パイプライン、秘密情報の管理、移行対象を一体で決めます。
- 権限と標準:階層、ロール、保護ブランチ、テンプレート、Code Owners、承認の設計。
- CI/CD:lint、単体テスト、ビルド、SAST、依存・コンテナ検査、ステージング、承認、本番反映の順に組む。
- 安全な実行:Runnerを分離し、本番権限を制限する。鍵は保護変数やSecrets Managerで管理する。
- 移行:非本番の1〜3リポジトリから始め、履歴、Issue、Wiki、LFS、タグ、保護設定を確かめる。
チームの自由領域と共通の標準は分けておきます。一律に強制すると抜け道が生まれ、また、標準が未整備のままだと品質がばらつきます。
移行対象には、CI/CD変数、Runner、Webhookを含めます。さらに、アーティファクトや権限も対象に入ります。特に、変数やWebhookの不備は、移行後の停止や旧環境への誤デプロイにつながるため、台帳に「移行済み」「再設定」「廃止」を記録します。
フェーズ4:テストでの機能・権限・移行・障害復旧の確認
テストでは、機能と権限、データ移行、復旧、脆弱性対応を確認します。
- 操作と権限:ブランチ作成からMR、レビュー、承認、ステージング、本番反映まで通し、想定した人だけが操作できるかを見る。
- 移行データ:履歴、タグ、LFS、Issue、添付、Wiki、パイプライン結果、成果物を照合する。
- 切り替えと復旧:読み取り専用期間、差分移行、切り戻し時間、旧環境の保管期間の設定。
- セキュリティ:通知先、修正期限、例外承認者の決定。
退職者のアカウント停止や権限変更、秘密情報の誤コミット、脆弱性検出、承認者不在も、テストで試しておきます。さらに、バックアップから復旧して、実際に何分でどこまで戻せるかを記録します。
経済産業省は2025年3月、開発環境の安全確保も扱うSSDF導入ガイダンス案を示しました(出典: 経済産業省「第15回サイバー・フィジカル・セキュリティ確保に向けたソフトウェア管理手法等検討タスクフォース」、2025年)。
社内の修正責任は、GitLabのスキャンとは別に、社内で割り振る必要があります。
フェーズ5:稼働での段階移行とリリース責任の明確化
稼働では、代表チームを先に移し、切り替え後の責任分担を明確にします。
- 段階移行:先行時の失敗をテンプレート、手順書、FAQ、権限申請に反映し、対象を広げていく。
- 切り替え体制:移行責任者、GitLab管理者、プロジェクトオーナー、セキュリティ担当、旧環境管理者の待機。
- 承認責任:Code Ownersやチーム別ルールに基づき、アプリを理解する担当者が承認する。
ツール管理者とアプリケーション責任者は分けておきます。GitLab管理者がすべてのリリースを承認するとボトルネックになるため、基盤管理者は権限と仕組みの監督に回ります。
フェーズ6:定着での利用ルールと改善サイクルの運用
研修内容は役割別に分けて、定期点検とAI機能の利用境界も関係者で共有します。
- 研修:役割別に、MRを使う理由、秘密情報をコミットしない理由、失敗時の担当を説明し、演習する。
- 定期点検:月次か四半期ごとに、KPI、失敗したパイプライン、未解決の脆弱性、権限、Runner、容量、ライセンスユーザー数を確認する。
- 監査:監査イベントの対象プランと、SIEM連携時の保存期間・重複排除の確認。
- AI利用:入力可否、レビュー、ライセンス、脆弱性検査、利用ログの取り決め。
PremiumとUltimateでは、グループ・プロジェクトの監査イベントを確認できます。さらに、Ultimateでは外部宛先へのストリーミングも選べます。
たとえば、公式の監査イベントでは、ユーザー追加や権限変更を追跡できます。SIEM連携が要件なら、保存期間と重複排除を設計します(出典: GitLab Docs「Audit events」「Audit event streaming」、2026年8月確認)。
認証や認可、決済、監査ログ、秘密情報に関わるコードは、AIの出力だけで本番に入れないルールにします。
GitLabのシステム開発・導入の費用相場
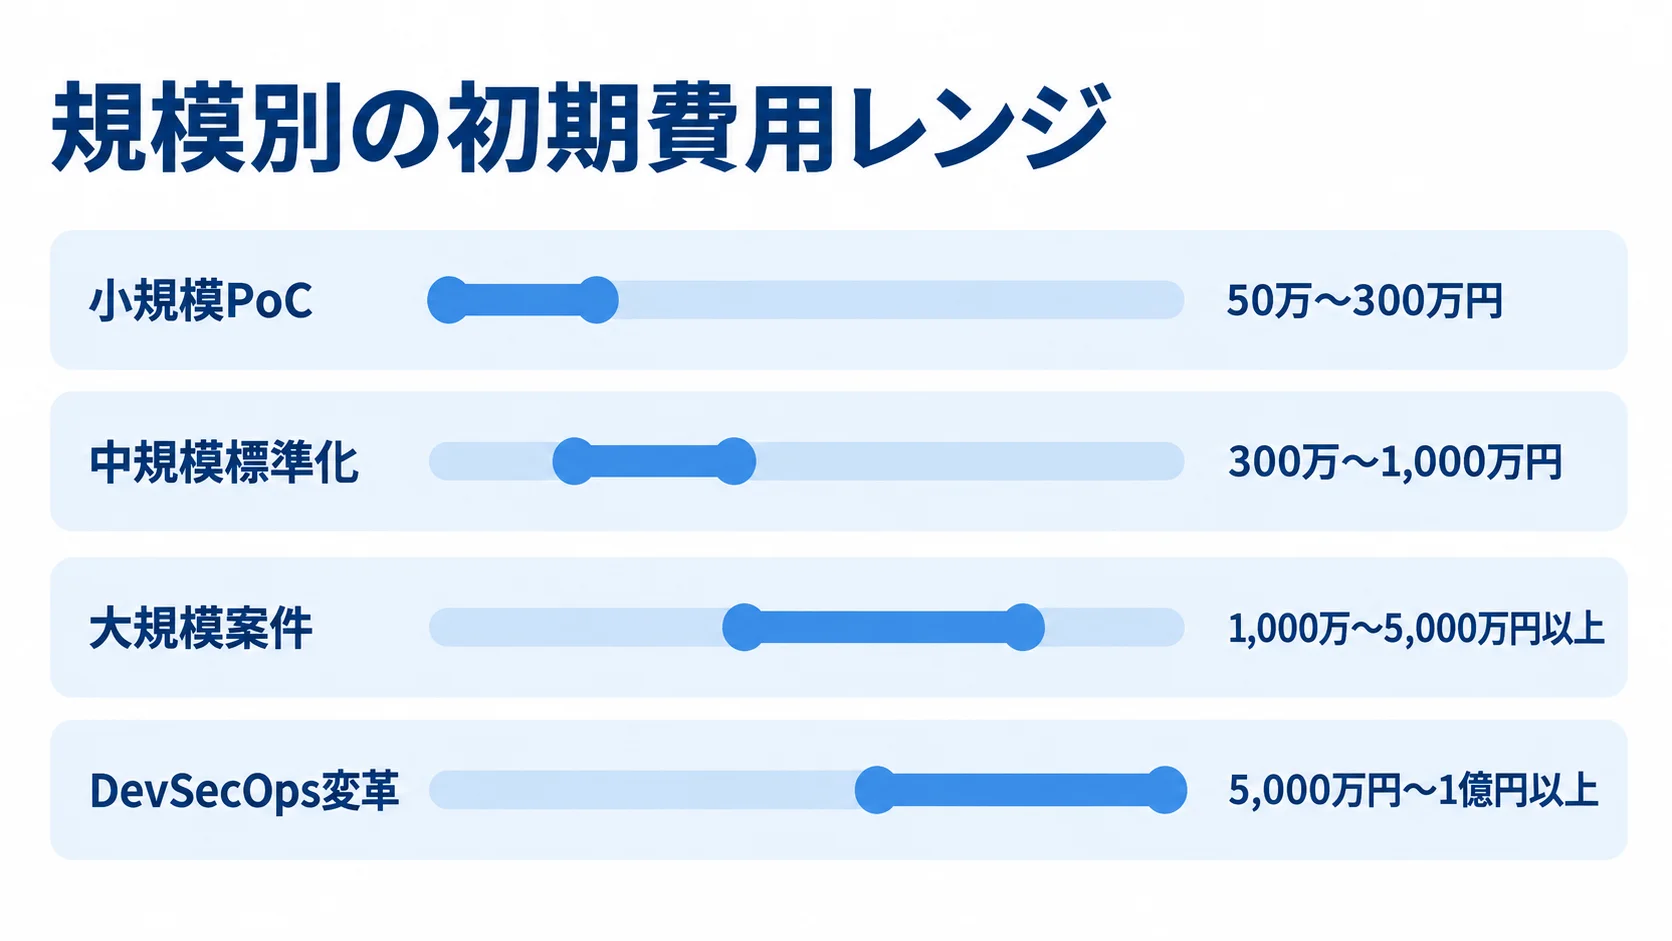
費用は、ライセンス、導入支援、移行の三つに分けて考えます。さらに、クラウドやSelf-Managedの基盤、CI/CD、セキュリティに加えて、教育と保守の費用も分けて見ます。
GitLab専用の日本円相場は公開されていません。そのため、導入費は、リサーチノートにある業務システム開発の一般目安と公式価格を組み合わせた推定になります。
公式定価と受託サービス費は分けて確認します。
ライセンス費用を左右するユーザー数・プラン・追加利用料
プラン料金と追加利用料を分けて、利用規模に応じた総額を試算します。
- プラン料金:Free、Premium、Ultimateで料金体系が異なります。
- 円換算例:1ドル=160円の場合、Premiumは10ユーザーで年約56万円、50ユーザーで年約278万円、100ユーザーで年約557万円。
- 追加利用料:追加AI、CI/CD実行時間、ストレージ、Enterprise Agile Planningは、別料金になる場合があります。
- 追加単価:GitLab Creditsは1クレジット1米ドル、Compute minutesは1,000分で10米ドルです。
GitLab公式Pricingでは、Freeは0米ドル、Premiumは年払いで1ユーザー月額29米ドル、Ultimateはカスタム価格です(出典: GitLab公式Pricing、2026年8月確認)。
換算例には、為替、税、販売パートナー価格、契約条件を含めていません。そのため、確定見積もりではありません。
パイプラインの実行量と成果物の保存量を試算し、従量課金も見積もりに記載してもらいます。また、追加ストレージは10GiBあたり月5米ドルです(出典: GitLab公式Pricing、2026年8月確認)。
導入支援・移行・開発費の規模別レンジ
規模ごとの推定レンジは、対象チームや移行・運用要件で変わります。
- 小規模PoC:1〜3チーム、数件のリポジトリなら、初期50万〜300万円。
- 中規模標準化:30〜100ユーザー、複数プロジェクトなら、初期300万〜1,000万円。
- 大規模案件:数百〜数千リポジトリなどでは、初期1,000万〜5,000万円以上。
- DevSecOps変革:周辺基盤も刷新する場合は、5,000万円〜1億円以上。
小規模の場合は、基本ルール、テスト・ビルド、利用者教育が含まれ、期間は2週間〜2か月程度です。一方で、設定支援だけなら、これより小さくなる場合があります。SSO、既存CI/CD、クラウド、複雑な権限を加えると、上振れします。
SSO、Runner、ステージングに加え、自動テストや脆弱性スキャンも含みます。既存ツール連携、移行、教育まで含む場合は、初期300万〜1,000万円、期間3〜6か月程度が推定の目安です。
大規模では、複数拠点、閉域ネットワーク、HA/DR、SIEM連携が加わる場合があります。また、Self-Managedの運用設計まで含むと、期間は6〜12か月程度になる可能性があります。
アプリのテスト自動化、Kubernetes、クラウド基盤、セキュリティ運用まで刷新する場合もあります。その場合の期間は、12か月〜2年以上を想定します。
いずれも、業務システムの一般的な規模別の目安をGitLab導入に当てはめた推定で、市場の一律価格ではありません(出典: NotebookLMリサーチノート「GitLabのシステム」、2026年8月)。
保守運用費の範囲:アップグレード・監視・復旧
保守費は、対応範囲と契約方式、Self-Managedの運用難度で見積もります。
- 保守作業:問い合わせ、GitLab更新、OS等の脆弱性対応、バックアップ、復旧訓練の確認。
- 運用点検:権限、監査ログ、容量、パイプラインテンプレートの更新を含める。
- 費用方式:一般的な業務システムの推定では、初期費の年15〜25%程度が出発点。
- 更新費:利用者、プラン、Credits、Compute minutes、ストレージの再計算。
定額か時間単価か、障害時に追加費用が出るかを、見積書で確認します。
保守費は、Self-Managedの運用難度やSLAによって増減します。また、ユーザー追加や販売パートナー経由によって、価格が変わる場合があります。
2年目・3年目の更新、利用者とデータ量の増加、終了時のデータ出力も、総保有コストに含めます。
GitLabのシステム開発で見積もりを取るポイント
「環境構築一式」や「移行一式」と書かれた見積もりでは、各社を比べられません。そのため、見積もりは作業範囲、成果物、前提、除外事項を分けて示してもらいます。
体制や期間、保守条件も別々に記載してもらいます。ライセンス費とサービス費も、別の行にしてもらいます。パイプライン設計や移行データの整合性確認は、会社ごとに範囲が異なります。
RFPに記すユーザー数と移行・運用条件
見積もり条件をそろえるため、RFPに規模と連携先を記載します。
- 利用規模:ユーザー、チーム、リポジトリ、年間の新規プロジェクト数。
- 利用量:LFS・成果物容量、月間パイプライン数、同時実行数。
- 環境:開発言語、デプロイ先、現行ツールと認証基盤。
- 移行範囲:履歴、Issue、Wiki、LFS、変数、Runner、Webhook、権限、成果物を明記。
連携先も一覧にしておきます。GitHubやJenkins、Azure DevOpsの連携に加えて、チケット管理、Slack、監視との連携も含めます。
非機能要件には、可用性、バックアップ、復旧目標を含めます。ログ保存期間とデータ所在地も記載します。暗号化やMFA/SSO、最小権限の要件に加えて、脆弱性対応時間とインシデント通知も書きます。
再委託の条件や、契約終了時のデータ返却条件も定めます。また、Issue、ログ、テストデータ、成果物に個人情報を含める場合は、委託先と再委託先を確認します。
外国での取扱いも、法務・セキュリティ部門と確認します(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年8月確認)。
発注先ごとの販売・導入・アプリ開発の範囲
発注先ごとに得意な範囲が異なるため、担当範囲を提案書で確認します。
- ライセンス販売会社:ライセンスの調達が主な役割。
- 公式サービス:GitLab公式のプロフェッショナルサービスの提供。
- 導入支援会社:CI/CDテンプレートやクラウドの構築支援。
- SIer:業務アプリケーションの開発を担う場合がある。
販売会社が移行やアプリ開発まで担当するとは限りません。そのため、ライセンス、要件整理、移行の担当を一つずつ確認します。認証、Runner、CI/CD、クラウドについても、誰が担当するかを確かめます。また、アプリ開発、教育、保守の担当者も、提案書で確かめます。
相見積もりでは、価格だけでなく、同じ前提条件で工数を比べます。加えて、Self-Managedの更新担当、秘密情報の保管先、移行失敗時の切り戻しも質問します。
さらに、脆弱性例外の承認者、契約終了時のソースコードとIaCの返却形式を確認します。再委託先と担当範囲を開示できるかも質問します。
回答が曖昧なままだと、契約後の追加費用や責任の押し付けにつながりかねません。
見積もりに含めるリスクと予備費
移行や連携の不確実性は工程と予備費に反映し、契約範囲も明確にします。
- 想定リスク:形式差、変数漏れ、Runner権限、容量、SSO、二重運用、承認者不在の確認。
- 別工程:調査、PoC、移行リハーサル、差分移行、切り戻し、教育、手順書の見積もり。
- 契約範囲:標準機能、追加開発、利用者設定の担当を分けた合意。
- 予備費:不確実性に応じた一定割合の確保と、利用目的の合意。
未知の移行対象が多い場合は、固定価格で全体を約束するより、調査とPoCを先に契約する方法もあります。
検査や監査を後から加えると手戻りが大きいため、セキュリティ担当者は要件整理と設計の段階から参加します。
GitLabのシステム開発・導入でよくある質問
製品選定と開発プロジェクトの境界、費用、運用責任は、導入前に疑問が出やすい論点です。よく寄せられる質問ごとに、判断の考え方を説明します。
GitLabはGitHubやJenkinsから移行するべきですか?
移行は、課題とKPIが明確で、統合の効果が運用負担を上回る場合に検討する選択肢です。
- 候補となる組織:リポジトリ、レビュー、CI/CD、検査、監査を一元管理したい組織。
- 小規模検証:影響の小さい非本番などの1〜3リポジトリで、移行を試す。
- 確認項目:履歴、Issue、LFS、変数、Runner、Webhook、差分、切り戻し時間の確認。
Free、Premium、Ultimateはどのように選びますか?
プランは、どの統制機能が必要かで選びます。
- Free:基本的なリポジトリとCI/CDを使う小規模検証で検討できる。
- Premium:チーム運用、優先サポート、監査、高度なCI/CDが必要な場合の候補。
- Ultimate:アプリ安全性、脆弱性・サプライチェーン管理、統制の比較。
コンプライアンスやガバナンスを含めて、必要な機能が公式の機能表と契約条件に含まれるかを確認します。
GitLab.comとSelf-Managedはどちらが向いていますか?
選択は、早く始めることを優先するか、自社基準の管理を重視するかで変わります。
- GitLab.com:早く始めて、インフラ運用を減らしたい企業向け。
- Self-Managed:データ、ネットワーク、認証、バックアップを自社基準で管理できる。
- 運用体制:更新、Runner、OS・ミドルウェアの脆弱性対応、障害対応、復旧訓練の担当と予算の確認。
担当者や予算を確保できない場合は、GitLab.comやマネージドサービスも比べます。
GitLabのAI機能を業務で使っても安全ですか?
安全に使うには、データの入力範囲、権限、出力確認、監査方法を先に決めます。
- 利用条件:機密コードと個人情報の扱い、使えるモデル、利用権限。
- 出力確認:レビュー担当、脆弱性検査、ライセンス確認の決定。
- 監査と記録:問題時の記録方法と、契約条件と合わせて確かめるログ。
GitLab公式DocsにはDuoのエージェントセッションに関するAI監査イベントがあります。また、認証・認可などの重要なコードは、人がレビューします。
まとめ:GitLabのシステム開発における段階導入と定着設計
GitLabの導入は、要件整理から定着まで6フェーズで進めます。
基盤導入と業務アプリ開発を分け、KPI、対象、データ所在、運用責任を定めます。
GitLab.com、Self-Managed、Dedicatedと各プランを、機能だけでなくセキュリティと保守の責任で比較します。
着手前に確認するチェックポイント
着手前に移行と運用の条件をそろえ、初年度以降の費用まで比較します。
- 対象とアクセス:規模、移行範囲、認証、権限、Runner、秘密情報の保管の確認。
- 運用:脆弱性対応者、監査ログ、バックアップ、切り戻し、教育、保守の決定。
- 費用:ライセンス、導入、移行、CI/CD、セキュリティ、教育、保守と更新費を分けて見る。
最初の一歩:小さなPoCと現状の洗い出し
全社切り替えの前に、代表チームと少数のリポジトリでPoCを実施します。
- 測定:開発速度、成功率、レビュー時間、脆弱性対応、運用負担の確認。
- 反映:結果をRFP、標準テンプレート、権限設計、教育資料に反映する。
- 展開:開発・セキュリティ・運用が共通ルールで改善できる基盤を目指す。
▼全体ガイドの記事
・GitLabのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。