
IAM開発会社は、対応するID領域、既存環境との連携力、監査・運用支援の範囲で比べると、自社に合う会社を選びやすくなります。
IAMは連携先が多いぶん、会社選びの差が稼働後に表れやすい分野です。株式会社riplaと実在する5社を含むおすすめ6社を、対応領域や連携力の観点から比べます。全体像は、IAM(認証・認可)システム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・IAM(認証・認可)システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
IAM(認証・認可)システムのパートナー選びが重要な理由
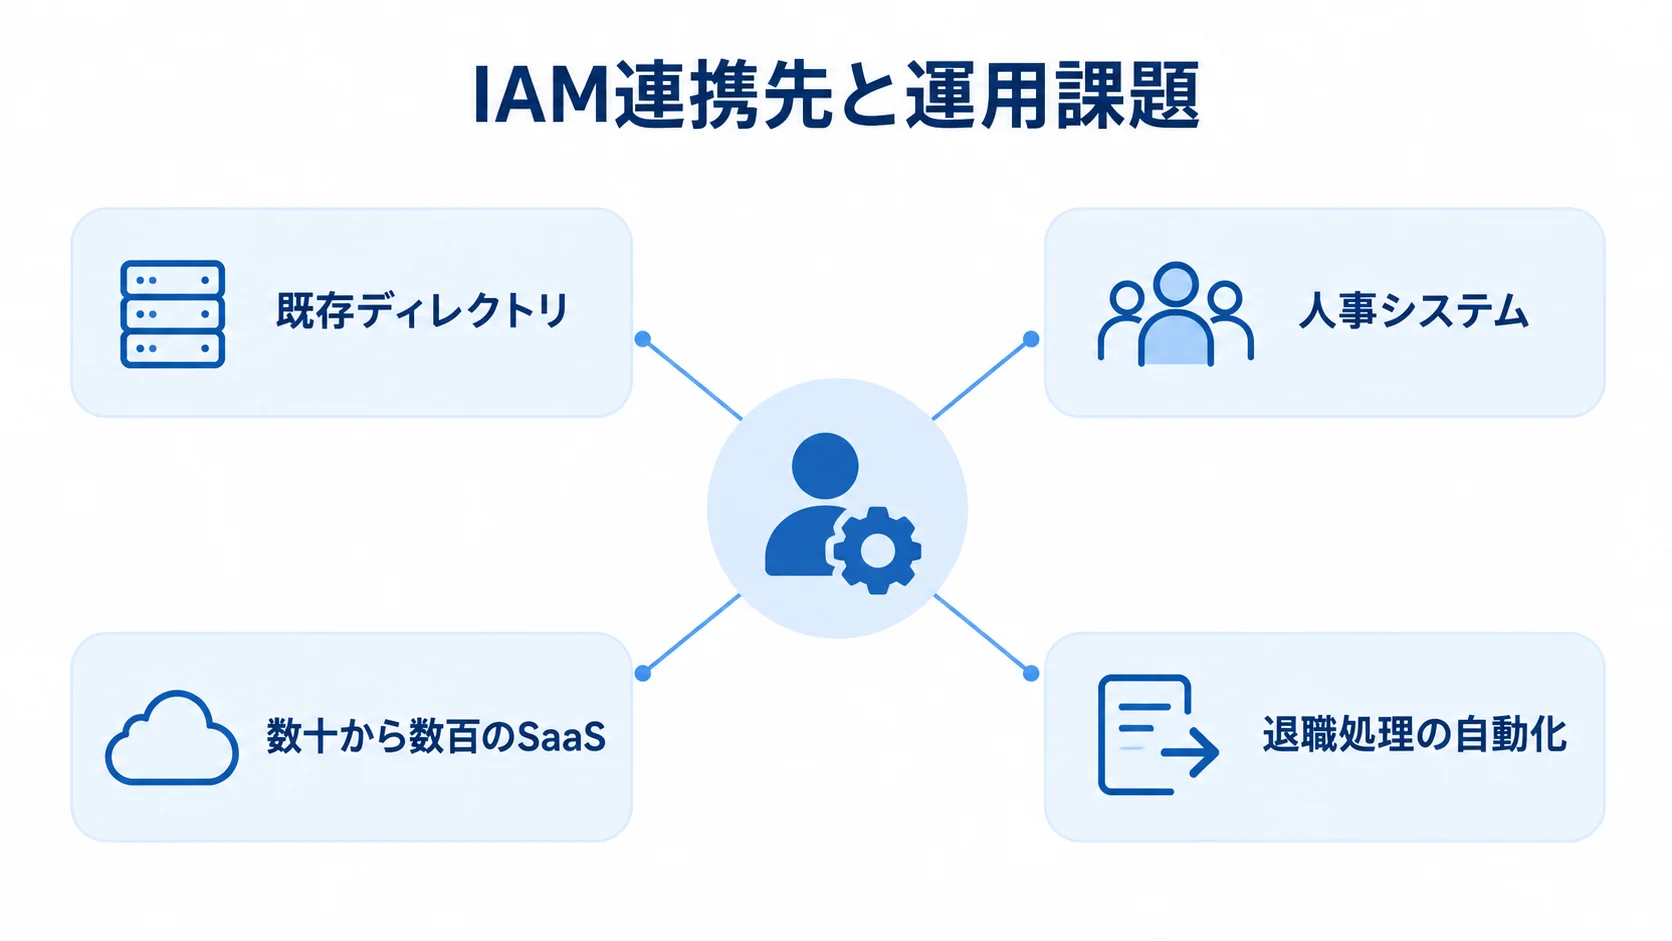
IAMは、既存ディレクトリや人事システム、数十から数百のSaaSとの連携が必要です。一般的な業務システムより連携範囲が広いため、選定を誤ると、一部アプリでSSOを使えず、退職処理も自動化されないことがあります。
そのため、会社選びでは自社環境に合う実績を持つかどうかを見極めることが欠かせません。見極める際の判断材料は、Microsoft 365中心か、マルチクラウドか、顧客向けかといった自社の環境です。
適切なパートナー選定が成否を分ける理由
製品ベンダーはEntra IDやOktaなどの製品を開発します。一方で、SI・導入支援会社は業務要件に合わせて設計・連携し、運用を担う会社です。
機能一覧だけで選ぶと、連携作業や運用設計の担当が曖昧になります。その結果、稼働後の相談先に困ることがあります。
IAMでは本人情報や認証ログをSaaS事業者に預けるため、発注側はデータ保管場所と可用性を確認します。加えて、障害時の代替認証と監査対応も確かめます。同規模・同業種・同じ連携数の実績がある会社なら、想定課題を事前に共有してもらいやすくなります。
発注前に確認すべきポイント
まず、自社の主軸環境と強化したいID領域を決めておきます。環境と対象によって比較候補が変わるため、ここを決めないと比べる土台がそろいません。
- 主軸環境:Microsoft 365中心、AWS/GCPを含むマルチクラウド、オンプレミスAD中心のいずれか
- 対象領域:従業員向けIAM(Workforce Identity)か、顧客向け認証基盤(CIAM)か
相見積もりでは、同規模・同業種・同じ連携数の実績、標準コネクタの範囲、担当者の継続性を共通の質問にします。さらに、運用体制やSLA、契約終了時のデータ返却方法も、各社に同じ形で聞きます。そうすることで、提案内容を公正に比べられます。
株式会社ripla|コンサルから開発まで一気通貫で支援
riplaは、コンサルティングから開発まで一貫して支援する企業です。IT事業会社として社内DXを推進してきた経験を活かし、成果の創出とシステムの定着を支援します。営業・顧客・生産・販売管理など幅広い基幹システムの構築・導入実績があり、業務要件に合わせて柔軟に対応できる体制を整えています。
特徴と強み
IAMを新規に検討する企業では、情報システム部門だけで全社の業務要件を洗い出すことが最初の壁になります。riplaは、現場へのヒアリングや、権限・アカウントの一覧づくりを支援します。また、部門ごとの業務要件を上流から整理し、開発後の利用定着まで見据えて進められる点が、riplaを候補に挙げる理由です。
認証・認可・ID連携・監査を一度に作らず、優先度を付けて段階的に導入したい案件に向いています。そのうえで、標準化する業務と個別開発する業務を分け、将来の組織変更や事業拡大に備えた権限モデルも検討できます。
得意領域・実績
公開されている紹介テキストでは、営業・顧客・生産・販売管理など幅広い基幹システムの構築・導入実績が示されています。特に、既存のAD・人事システムや業務システムを活かし、IAMの不足部分を段階的に整えたい企業は相談しやすい候補です。riplaのIAM支援で確認する点は、次の2つです。
- 対象と専門性:専用パッケージ実績を前提にせず、対象範囲と専門知識を補う体制を初回相談で確かめられます。
- 提案内容:ロール設計と退職処理の自動化範囲、監査ログ設計、運用引き継ぎの成果物が、提案に盛り込まれているかどうか。
日本マイクロソフト|Microsoft Entra IDで実現する統合ID基盤
Microsoft Entra IDは、日本マイクロソフトが展開するID基盤です。Microsoft 365、Azure、Active Directoryを使う企業では、候補になります。
Entra IDのP1/P2プラン、条件付きアクセス、PIM(特権ID管理)を提供します。また、顧客向けEntra External IDもあり、社内IAMと顧客IAMを段階導入しやすい構成です。
特徴と強み
Microsoft 365を利用している企業は、Entra IDへ移行しやすい傾向があります。また、社内IAMと顧客IAMの対応機能も、選定材料として比べられます。
- 社内IAM:既存ライセンスを活かし、MFAや条件付きアクセスを段階的に拡張できます。
- 顧客IAM:顧客向け認証基盤ではEntra External IDが選択肢になります。
2026年8月時点の表示価格は、Entra ID P1が1ユーザーあたり月899円、P2が月1,349円、Entra Suiteが月1,799円です(出典: Microsoft Entra のプランと価格、2026年8月確認)。この価格をもとに、既存ライセンスとの重複を避けて費用を見積もれます。
たとえば、日本精工は複数IDによる顧客体験と管理負荷を課題とし、2025年からEntra External IDを段階導入する事例を公開しています(出典: Microsoft Customer Stories「日本精工のMicrosoft Entra External ID導入事例」、2025年6月掲載)。
得意領域・実績
Microsoft 365やAzureを主軸とする企業、オンプレミスADからクラウドディレクトリへ段階移行したい企業に向きます。導入は認定パートナー経由で進めることが一般的なので、業務要件を理解し、設定・連携を担当できるパートナーかどうかも選定の材料にします。
Okta Japan|マルチクラウド・多様なSaaSを横断するIDaaSのパイオニア
Okta Japanは、特定のクラウド基盤に依存せず、多様なSaaSを横断する従業員IAM(Workforce Identity)に強みを持ちます。SSO、MFA、Universal Directoryに加え、上位プランではライフサイクル管理、アクセスガバナンス、特権アクセスを組み合わせられます。
特徴と強み
Okta Workforce Identityは、料金と中立性の両面で比べられます。複数のクラウド基盤やSaaSを横断して管理する企業も、候補になります。
- 認証の標準化:グローバル拠点や外部委託先を含む企業で、認証方式を標準化したい場合に適しています。
- 中立性:AWS・GCP・Azureの併用や、M&Aによる異なるディレクトリの統合に向きます。
Okta Workforce IdentityはStarterが月6米ドル/ユーザー、Essentialsが月17米ドル/ユーザーからです(出典: Okta Plans and Pricing、2026年確認)。この価格をもとに、規模やガバナンス要件に応じてプランを選べます。
得意領域・実績
マルチクラウド環境、多数のSaaS利用、グローバル拠点を持つ企業の従業員IAM統合の候補になります。導入時は、既存AD/LDAP環境との連携方法も確かめます。また、標準コネクタで対応するSaaSと個別開発が必要なアプリを分けて確認すると、見積もりの精度が上がります。
Auth0(Oktaの顧客向け認証プラットフォーム)|CIAMをAPIで組み込む開発者向け基盤
Auth0は、Oktaが提供する顧客向け認証プラットフォーム(CIAM)です。顧客向けWeb・モバイルアプリやB2B会員サイト、API、ソーシャルログインを短期間で実装したい企業の候補になります。
開発者体験と拡張性が評価されています。また、従業員向けのWorkforce Identityとは異なり、MAU(月間アクティブユーザー)単位の課金です。
特徴と強み
Auth0の特徴は、料金体系、利用対象、実装方法にあります。
- 利用対象:顧客向けサービスの新設や既存Webへの認証追加など、幅広い規模で使われます。
- 実装:SDKやAPIで、自社開発チームは認証実装を短縮できます。
料金には無料枠のほか、Essentialsが月35米ドル、Professionalが月240米ドルなどのプランがあります(出典: Auth0 Pricing、2026年確認)。ただし、各プランにはMAU上限があります。
企業向けSSO連携、ログ保管期間、レート制限は、プランごとに条件が異なります。そのため、契約前に確認が欠かせません。
得意領域・実績
顧客向けサービスのログインやソーシャルログイン、B2B組織管理、API認可を短期間で組み込みたい企業に適しています。比べるときは、従業員IAMと顧客IAMを分けて、対象領域を明確にします。
NTTデータ|大規模SIと運用設計まで含むID統合の実績
NTTデータは、金融・公共や複数法人にまたがる大規模SIを手がけています。OpenCanvas IDaaSなどの自社製品と、認証・認可のSI知見を活かせる点が特徴です。また、既存基幹システムとの統合や監査要件を含むIAM導入も、大規模SI体制で支援しています。
特徴と強み
NTTデータの体制は、ID統合の範囲や監査要件、大規模刷新への対応力で比べられます。
- ID統合:複数法人・拠点やグループ会社間のディレクトリ統合に対応します。
- 監査要件:要件の厳しい金融・公共分野の案件も手がけます。
- 一貫管理:要件定義から設計、開発、運用引き継ぎまで管理し、大規模IAM刷新に向きます。
大規模案件では、既存基幹システムとの間でどこまでを誰が受け持つか、移行時のダウンタイム管理、複数ベンダーとの調整が課題になります。そのため、NTTデータのような大規模SI実績を持つ会社では、これらのプロジェクト管理能力も比較材料になります。
得意領域・実績
金融・公共機関や、複数法人・グループ会社を持つ大企業のID統合基盤刷新に適しています。
相見積もりでは、担当技術者を継続して配置できるか、稼働後の運用体制はどうか、追加改修時の単価表はあるかを確認します。
NEC|オンプレミスとクラウドを組み合わせたIGA/PAM統合
NECは、WebSAM SECUREMASTERをはじめ、Okta、Saviynt、OneGateなどのIAM関連製品を扱っています。オンプレミスとクラウドを組み合わせ、SSOや特権ID、IGA(アイデンティティガバナンス)までそろえたい企業の候補になります。
特徴と強み
国内の大規模認証基盤や公共・企業システムで、証明書認証や生体認証との連携実績があります。複数の製品を扱うため、要件に応じてパッケージ製品とクラウドサービスを組み合わせられます。
特権ID管理やIGAを含めた統合提案が可能です。特に、監査対応やアクセスレビューの自動化を重視する企業にとって、選択肢になります。提案では、適用する製品と範囲、どこまでを誰が受け持つかを明確にします。
得意領域・実績
オンプレミスとクラウドが混在する環境や、特権ID管理・IGAを含む統合基盤の構築に適しています。複数製品を組み合わせるため、ライセンス費と個別開発費を分けた見積もりを依頼します。
IAM(認証・認可)システムパートナー選びのポイント
6社は同じ条件で単純にランキングできません。riplaは上流から定着までの業務設計、日本マイクロソフトはMicrosoft環境との親和性が特徴です。
Okta Japanはマルチクラウド横断、Auth0は顧客向けCIAMに強みがあります。また、NTTデータは大規模SI、NECはオンプレミス・クラウド混在のIGA/PAM統合を担います。そのため、案件との相性を重視して選ぶことになります。
実績と経験の確認方法
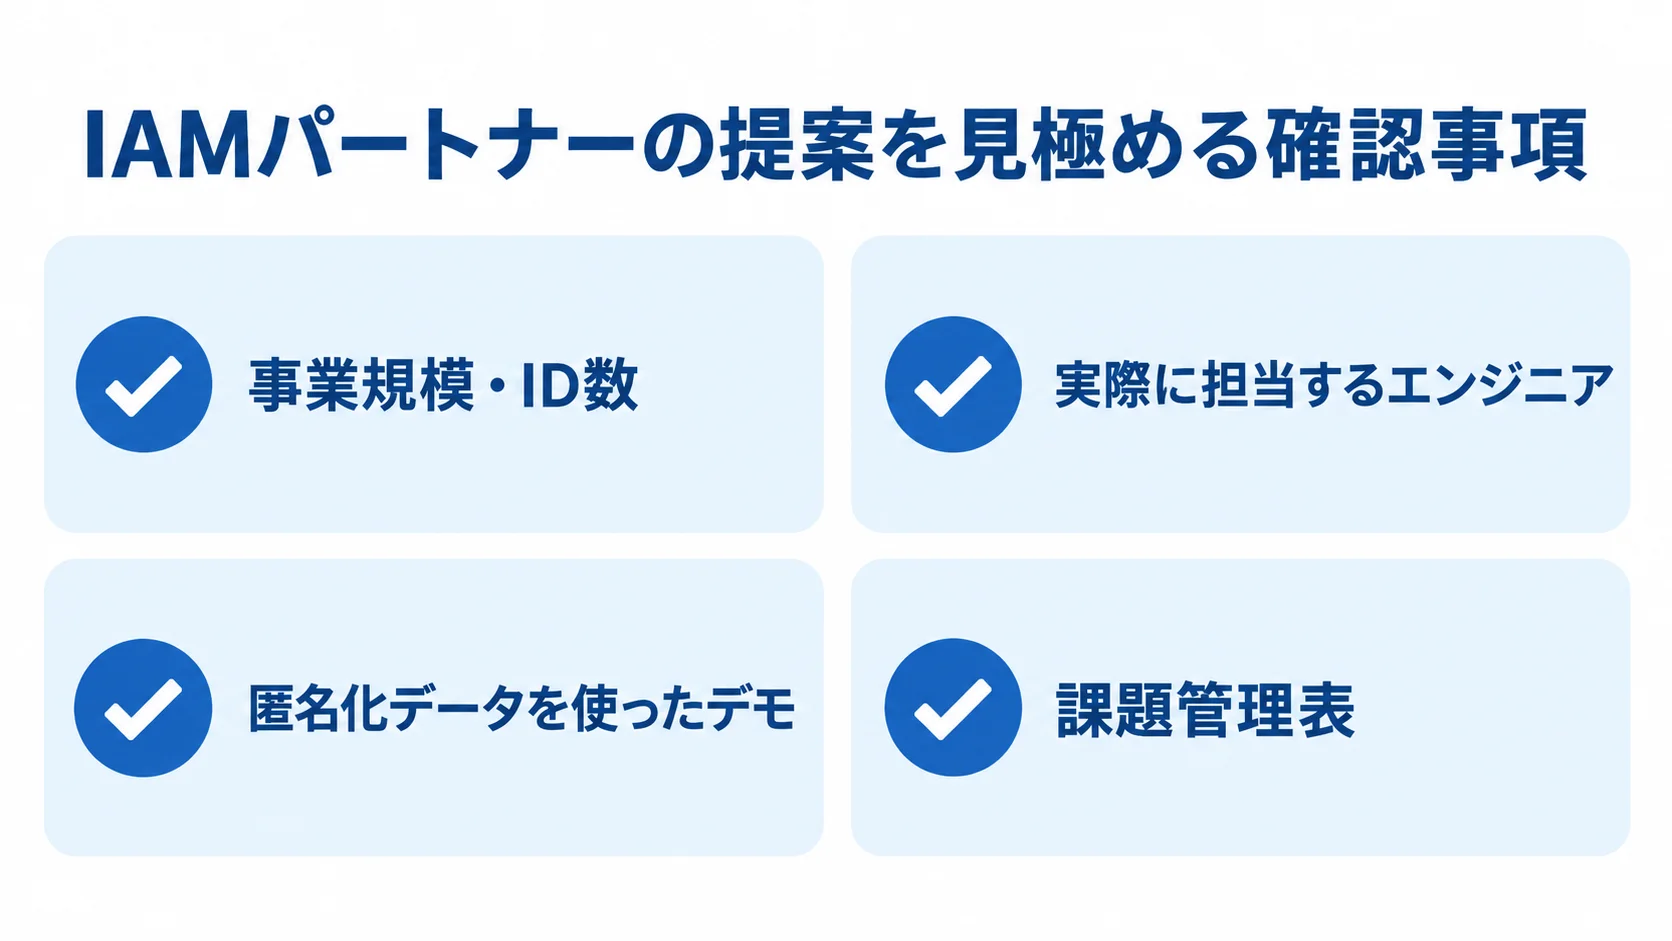
実績は、会社名や導入件数だけで判断しません。自社と同じ事業規模・ID数で、同じ範囲の認証・認可を担当したかを確認します。
稼働後の保守を担当する人も、発注側が確認します。「大手なら安全」と決めつけず、実際に担当するエンジニアの経験を重視します。
可能であれば、匿名化データを使ったデモや、退職処理・権限変更のテストシナリオを提案段階で見せてもらいます。営業資料だけでは分からない、実装担当者の理解度を見極められます。
技術力と専門性の評価
技術面では、対応範囲と切り分け方を確認します。
- プロトコル:SAML、OpenID Connect、OAuth 2.0、SCIM、LDAP/Active Directoryへの対応
- 連携方式:標準コネクタ対象のSaaSと個別開発が必要なレガシーシステムの切り分け
また、2025年公開のNIST SP 800-63 Revision 4は、パスキー、フェデレーション、継続的なリスク評価を扱います(出典: NIST SP 800-63 Revision 4、2025年7月)。こうした新しい指針に追従できているかも、開発会社の専門性を測る材料になります。
サービスアカウントやAIエージェントなど、非人間ID(NHI)の管理方針も、あわせて確認しておくとよいでしょう。
プロジェクト管理体制の確認
IAM刷新では、要件定義の後に部門ごとの例外要件が判明しやすくなります。そのため、業務責任者と情報システム部門が、同じ課題管理表を使います。セキュリティ担当者と開発責任者も、この表を共有します。
課題管理表には、決定事項、保留事項、変更理由を記録します。さらに、契約前に請負・準委任の範囲と成果物、受入基準、変更管理の手順を確認します。
よくある質問(FAQ)
会社選びに迷ったときの判断材料として、よくある質問を取り上げます。
製品ベンダーとSI/導入支援会社の違いは何ですか?
製品ベンダーはEntra ID、Okta、Auth0のようなIDaaS製品を開発・提供します。SI・導入支援会社は業務要件に合わせ、製品設定や連携、既存システムとの統合、運用設計を担います。そのうえで、IAM導入では両者の役割分担を最初に明確にします。
何社くらいに相見積もりを依頼すればよいですか?
相見積もりは3〜4社程度に依頼するのが一般的です。依頼先が多すぎると、要件説明や質疑応答に時間がかかり、比較検討の質が下がる場合があります。また、従業員向けIAMと顧客向けCIAMのように対象領域が異なる候補は混ぜず、同じ条件で比べられる会社を選びます。
中小規模の企業でも大手ベンダーに依頼できますか?
依頼はできますが、大手ベンダーの標準提案が自社の規模に対して過剰になる場合があります。そのため、中小規模では小規模PoCから始められる会社を選び、段階的に拡張する方法が費用対効果の面で現実的です。
会社選びで最も見落とされがちなポイントは何ですか?
稼働後の運用体制は、見落とされがちな部分です。追加改修の単価や、担当者異動時の引き継ぎ、契約終了時のデータ返却が曖昧だと、想定外の費用や手続きが生じます。そのため、契約前に条件を書面で確認しておきます。
まとめ
IAM開発会社は、会社規模や知名度よりも、自社環境との相性で選びます。あわせて、認証・認可・監査まで一貫して支援できる体制かどうかも確認します。
株式会社ripla、日本マイクロソフト、Okta Japan、Auth0、NTTデータ、NECは、それぞれ異なる強みを持つ比較候補です。
最初に整理するべき発注条件
まず、自社の主軸環境を確定します。Microsoft 365中心、マルチクラウド、オンプレミスADのどれに当たるか、また顧客向けサービスかどうかを整理します。
次に、対象ID数や連携アプリ数などの条件を、RFPにまとめます。認証方式、権限モデル、監査要件も、同じ書類に含めます。そうすれば、同じ条件で複数社へ相談でき、提案と見積もりを公正に比べられます。
会社へ相談するときの進め方
会社への相談から依頼先の比較まで、順を追って進めます。
- 業務フローとID管理の現状を共有します。現状の洗い出しと要件定義だけを、先に発注する方法もあります。
- 候補会社には、公開情報の強みと自社案件で実際に担う範囲を分けて説明してもらいます。
- 最安値だけで判断せず、認証・認可・監査を含む総保有コスト、担当者の継続性、運用定着を比べます。
▼全体ガイドの記事
・IAM(認証・認可)システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。