
内部統制システム開発は、対象範囲の決定、六つの工程の完了条件の設定、稼働後の運用管理の順に進めると、監査証跡と現場定着につながります。
全体像は内部統制システム開発の完全ガイドにまとめています。導入の進め方、費用相場、見積もりの取り方は、この記事で順に取り上げます。
▼全体ガイドの記事
・内部統制システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
内部統制システム開発の全体像
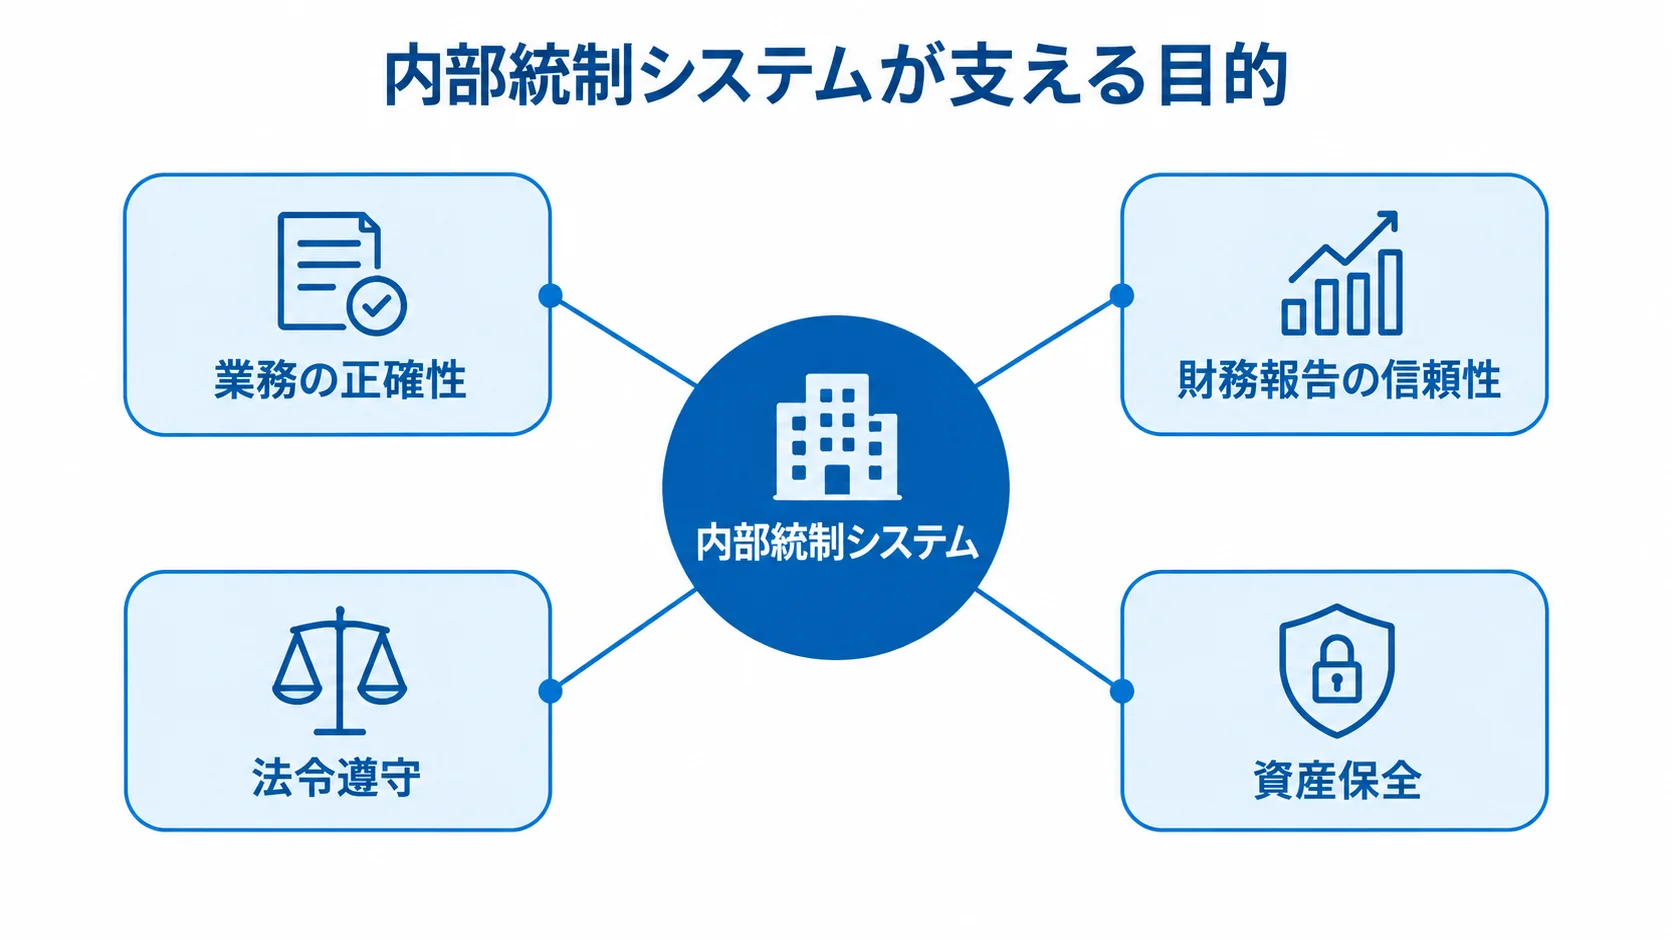
内部統制システムは、業務の正確性や財務報告の信頼性を支える仕組みです。法令遵守や資産保全も、その目的に含まれます。
特定の一製品を指す言葉ではありません。
会社法上の内部統制システムには、取締役会が決議する基本方針が含まれます。
一方、J-SOXは財務報告に係る内部統制の評価・監査を指します。そのため、開発の前に目的と評価範囲を分けておく必要があります。
目的と適用範囲の切り分け
まず「何を証明したいシステムか」を一文で決めておきます。上場準備企業であれば、財務報告に重要な影響がある業務が対象になります。
- 対象業務:売上計上、購買、支払、決算、ITアクセス権
- 対象範囲:対象会社、拠点、利用者、証憑の保存期間
- 評価条件:評価頻度と、会社法のリスク管理や情報セキュリティを含めるかどうか(別欄で決める)
対象範囲を一覧にしておくと、後から機能を過剰に足すことを防げます。
金融庁は2023年4月に改訂基準を公表し、2024年4月1日以後に始まる事業年度から適用されます。
改訂基準は、評価範囲の選定や不正リスクへの対応を重視しています(出典: 金融庁「財務報告に係る内部統制の評価及び監査の基準・実施基準の改訂について」、2023年)。
そのため、製品を導入しただけでは法令対応は完了しません。自社のリスク評価と運用責任を、設計に反映させておく必要があります。
3点セットとシステム機能の対応付け
J-SOXで使う業務記述書、業務フロー図、RCM(リスク・コントロール・マトリクス)は、別々に扱わず、同じ業務ステップIDで結びます。
各リスクには、統制、担当者、実施頻度を登録します。証憑と評価者も、あわせて登録しておきます。こうして結ぶと、評価調書の作成や不備の追跡を進めやすくなります。
- 業務管理:ワークフロー、権限、職務分掌
- 証跡管理:監査ログ、証憑、文書の版
- 統制管理:リスク、統制、評価。ERPや会計との連携を含む
全機能を同時に入れる必要はありません。
重要な1〜2業務で、申請から承認、証憑の出力、評価まで確認してから広げます。
内部統制システム開発の進め方
開発は六段階で進めます。要件整理から始まり、定着で終わります。
各段階の完了条件を決めてから、次の段階に着手します。
次の工程へ進む前には、関係部門の責任者が確認します。
業務部門や情報システム部門に加え、内部監査、経理、法務も含まれます。また、監査法人の論点を早めに共有しておくと、稼働直前に証跡不足が判明するリスクを抑えられます。
フェーズ1:要件整理での現状とゴールの把握
製品の機能一覧を見る前に、現行業務を取引単位で追っておきます。
たとえば購買では、承認、照合、証憑保存の場所を記録します。
確認の範囲は、発注依頼から見積比較、発注、検収までです。
その後は、請求と支払、仕訳、月次レビューまで追います。
紙やExcelの運用は、メールや共有フォルダ、ERPの利用状況とあわせて書き出します。
規程上の業務と実運用の差を確かめます。整理した結果には、対象業務と業務フロー、リスク・統制を含めます。また、利用者・権限と連携先も残します。
- 要件資料:非機能要件と移行対象データの一覧
- 必須機能:申請者と承認者の分離、代理承認理由の記録
- 追跡機能:変更前後の記録、評価者による証憑の検索
通知などの便利機能はWantに分けておきます。
必須要件を絞ると、予算と納期を守りやすくなります。
フェーズ2:選定での製品と運用支援の比較
比較の対象は、ワークフローやGRCのパッケージ、SaaSのほか、既存ERPの拡張やスクラッチ開発です。選定で見るのは、標準機能と連携方法です。
- SaaS・パッケージ:帳票と承認ルートが標準機能に収まる場合に有力
- 追加開発:独自のグループ会社構造や複雑な職務分掌がある場合に検討
- 既存連携:APIやCSVによる既存システムとの接続可否
RFPでは、サンプルデータで現状のフローを再現できるかを尋ねます。
監査ログをCSVやPDFで出せるかも、あわせて確認します。
異動や退職の際に、権限が自動で変わるかも確認します。
クラウドでは、MFA・SSO、IP制限、暗号化などのセキュリティ設定に加え、バックアップも対象です。
データの所在、返却・削除、障害通知も調べます。
SOC 1またはSOC 2、ISO 27001などの報告書や認証の有無も確かめます。ただし、SaaSの報告書は、自社の設定や利用者管理までは保証しません。
フェーズ3:設計・開発での統制の設定への落とし込み
設定の抜けを防ぐため、権限の分離からシステム連携までを一続きで設計します。
- 統制設定:役割、組織、承認権限、例外処理、ログ、証憑の保管場所
- SoD(職務分掌):申請・承認・支払・マスタ変更の分離、緊急時の代替手順と事後レビュー
- 権限レビュー:組織改編や異動を見越した、担当者と期限つきの継続管理
- システム連携:会計・販売・購買・人事・ID管理の正データ、頻度、再送、補正権限、ログ
- AIと要件追跡:AIの元データ、利用者、指示、確認者の記録。3点セットと画面・ログ・帳票を対応表で結ぶ
AIの異常検知や文書要約を使う場合も、出力をそのまま承認の根拠にしない設計が必要です。また、3点セットと機能を結ぶ対応表は、開発中の要件漏れを防ぐうえで役立ちます。
フェーズ4:テストでの平常時と例外時の一貫した検証
業務として正しく動くかは、画面の動作確認とは別に確かめます。平常時と例外時の業務を、一件ずつシナリオにします。
- 承認業務:申請、承認、差戻し、代理承認、取消、再申請
- 変更対応:金額変更、組織異動、退職者のアカウント停止
- 障害対応:連携エラーと、障害時の代替処理
各テストには、入力、期待結果、実結果を記録します。証憑、実施者、実施日を残し、是正状況も書き添えます。これにより、監査人に説明できる受入基準になります。
ユーザー受入テストでは、経理や購買、営業などの代表者が、実際の業務を操作します。
月末にも申請できるかを確かめます。また、スマートフォン承認の証跡が残るかや、期間・部門・統制IDでの検索も確認します。
未解決の重大な不備を残さないことが大切です。重大な不備があれば本番へは進まず、軽微な操作性の課題と統制上の欠陥は分けて判定します。
フェーズ5:稼働での移行と切り戻しの準備
稼働前には、移行結果を照合します。照合の対象は、利用者と組織、権限と承認ルートです。加えて、帳票、証憑、3点セットも同じように確認します。
移行の確認は、件数に加えて中身も対象にします。
旧帳票の版や適用期間、承認状態を見るほか、添付ファイルと統制IDの紐付きも確かめます。
業務責任者と内部監査が移行サンプルを確認し、承認後に旧システムを参照専用にします。切替当日には、問い合わせ窓口と障害時の連絡網も用意します。
- 暫定運用:手作業の暫定承認と、後日入力の期限
- 切替判断:切り戻し条件の設定と、月末決算や組織改編直前の回避
- 展開方法:一部門からの稼働と、全社への展開方法の検討
稼働判定では、ログインできるかに加えて、重要統制を実施できるかを見ます。
必要な証憑を検索・出力できることも確認します。
フェーズ6:定着での不備と規程改定の継続管理
定着は、開発会社と社内の各部門が分担して進めます。
業務部門は統制を実施し、情報システム部門はアカウントや連携、障害に対応します。
内部監査は評価と不備管理を担い、経営者は重要な判断と改善を承認します。そのうえで、RACIで各役割を明文化します。
- 利用支援:操作マニュアル、FAQ、異動時の教育
- 定期確認:月次の利用状況確認と権限レビュー
- レビュー周期:権限の四半期または半期ごとの見直し
KPIには、承認期限超過率、差戻し率、未処理例外件数を含めます。加えて、証憑検索時間と権限レビュー完了率も追います。
不備の是正期限遵守率もKPIにします。
規程や組織が変わったときは、フローとRCM、設定、テストケースを同時に更新します。
運用が変わらなければ、Excelやメールに戻る恐れがあります。そのため、稼働後90日間は改善会議を定例化します。
内部統制システム開発の費用相場とコストの内訳
費用は、利用者数や帳票数で変わります。さらに、3点セットの整理やデータ移行、ERP・会計連携の量も影響します。権限設計と監査支援の量も、費用を左右します。
ここで示す金額は、公開料金と類似する導入相場をもとにした目安です。
専用GRCや監査法人報酬の有無は、別に分けて見積もります。
導入規模別の費用レンジ
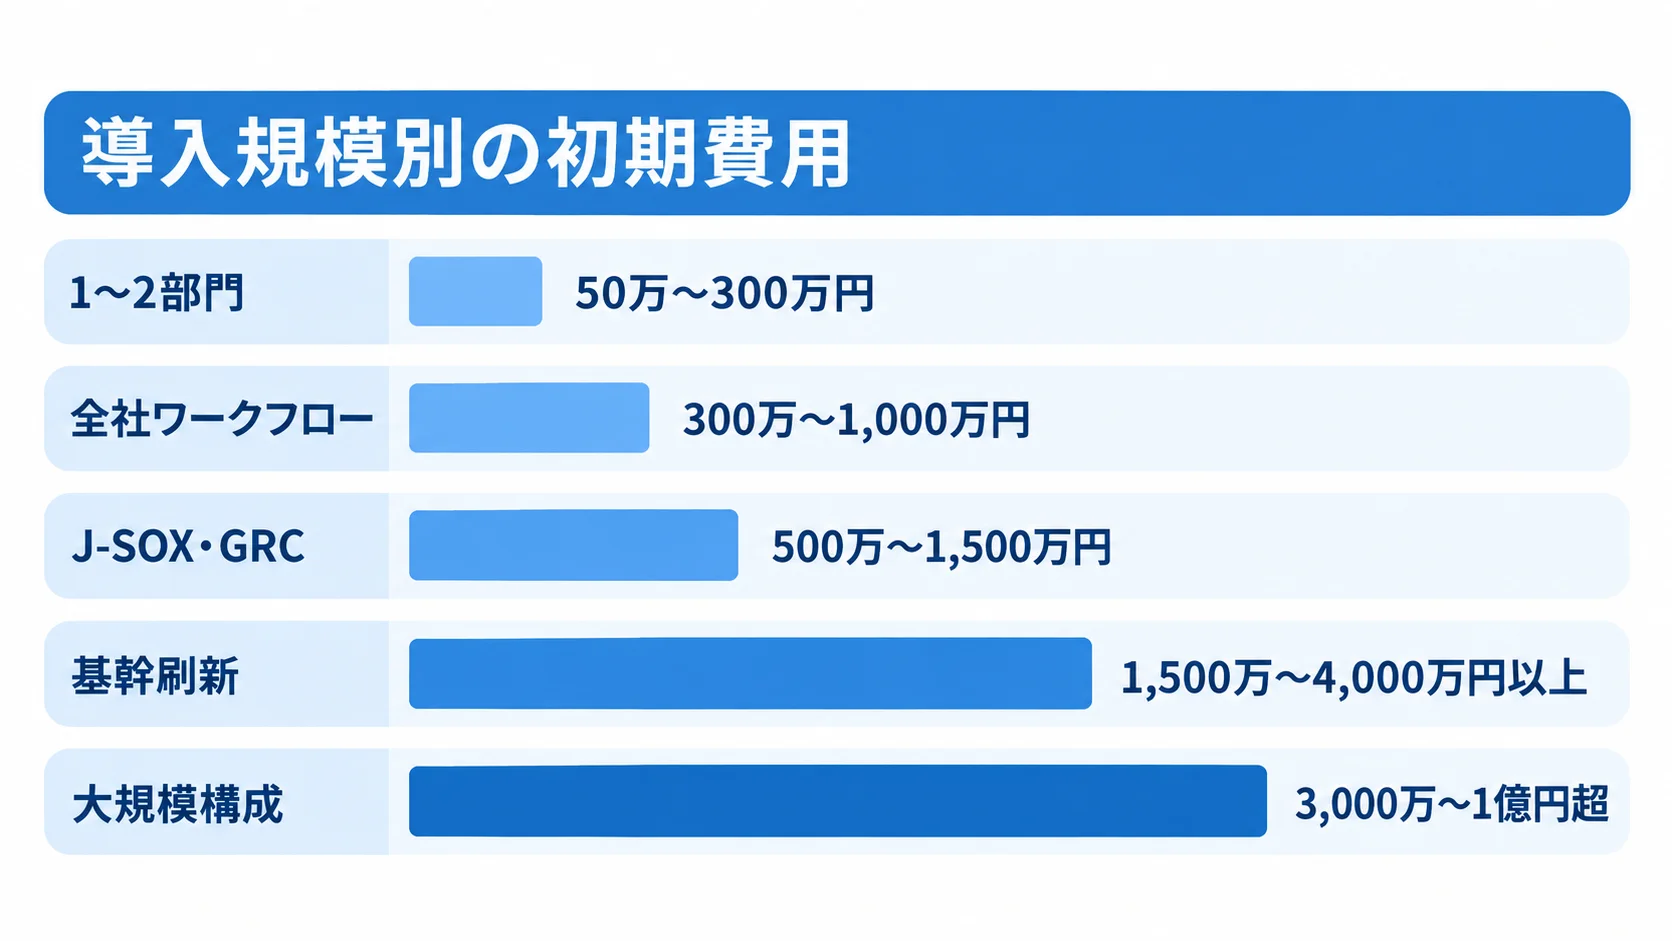
導入規模ごとの初期費用と期間は、次のレンジが目安です。
- 1〜2部門:申請・承認を導入し、帳票や連携先を絞る場合は50万〜300万円、1〜3か月
- 全社ワークフロー:帳票移行、権限・SSO、会計連携、教育を加える場合は300万〜1,000万円、3〜6か月
- J-SOX・GRC:3点セット、リスク・統制・評価、不備管理を含むクラウドは500万〜1,500万円、4〜9か月
- 基幹刷新:ERP・会計・購買・人事の横断刷新は1,500万〜4,000万円以上
- 大規模構成:グループ、多言語、スクラッチGRCを含む場合は3,000万〜1億円超
金額は、一般的な導入構成からの推定で、確定した価格ではありません。
会社数や業務数、データ量で増減し、海外展開や監査支援の範囲によっても変わります。
初期費用とランニング費用の内訳
初期費用と継続費用は分けて、見積もりの対象を確かめます。
- 初期費用:ライセンス、要件整理、文書の洗い出し、設定、追加開発、API連携、移行、テスト、教育、稼働支援
- 継続費用:月額・年額ライセンス、基本容量、セキュリティオプション、保守、問い合わせ、バージョンアップ、追加ユーザー、データ容量、監査対応支援
- 公開料金例:X-point Cloudは初期費用0円、基本サービス20,000円、1ユーザー月額500円(税抜)から
- 利用料の試算:100ユーザーでは月5万円、年60万円。サービス利用料のみ
複雑な帳票設定やSSO、IP制限は、別料金になる場合があります。
API連携や教育、3点セット作成も、別料金になることがあります(出典: 株式会社エイトレッド「X-point Cloud 料金」、2026年確認)。
公開単価は比較の起点で、内部統制全体の導入総額とは異なります。
補助金と3年間の総保有コスト
補助金の対象条件と、導入後3年間にかかる費用は、あわせて確かめておきます。
- 補助対象候補:中小企業・小規模事業者の通常枠。ソフト購入、クラウド利用、設定、研修が対象になり得る
- 補助額・率:プロセス数などにより5万円以上150万円未満、または150万円以上450万円以下。率は1/2以内または2/3以内
- 申請条件:補助率は、枠と事業者区分によって異なる
- 3年間のTCO:ライセンス、追加ユーザー、容量、保守、連携改修、教育、監査資料、移行、終了時のデータ搬出の合算
- 段階導入:購買と支払からの開始と、利用率や不備削減を見た拡大
前提として、対象ITツールと登録支援事業者を確認します。ただし、内部統制機能が必ず対象になるとは限りません(出典: 中小企業基盤整備機構「デジタル化・AI導入補助金2026 通常枠」、2026年)。
帳票を大量に個別設定したり、ERP連携を毎年改修したりすると、TCOが高くなる場合があります。そのため、最初は購買と支払に絞って広げる方が、初年度の投資を抑えやすくなります。
内部統制システムの見積もりを取る際のポイント
見積もりの精度は、対象業務と納品物の決め方で変わります。
同じ業務、利用者数、連携条件をそろえて比べます。
標準機能で足りる範囲と、追加費用がかかる範囲を明確にします。また、提案の前に必要な資料もそろえておきます。
- 会社情報:対象業務、組織図、利用者数、既存システム
- 統制資料:3点セットと監査指摘
- 導入条件:希望稼働日、移行対象、社内で担える作業
要件定義書とRFPの完了条件
RFPには、機能名に加えて、導入後にできる状態を書きます。受入条件は、実際に確認できる形にしておきます。
- 承認設定:組織と金額によるルートの分岐、代理承認理由の必須化
- 権限記録:変更申請、承認、実施の別々の記録
- 証憑検索:監査担当者による、統制IDと期間での検索
処理件数や同時利用者数、保存年数を明示します。添付容量、応答速度、稼働時間も、あわせて示します。これらは非機能要件です。
RFPには、3点セットの更新責任や移行件数を含めます。品質基準、連携方式、エラー再処理も書き添えます。テストデータを誰が準備するかも決めておきます。
教育の対象と稼働後の問い合わせ窓口も記載します。監査法人への相談事項と、ベンダーへの技術確認事項は、分けておきます。
監査で説明する証跡を、双方でどこまで整えるかを合意しておきます。「監査に通ること」そのものは、納品条件にしません。
複数社の同条件比較とPoC
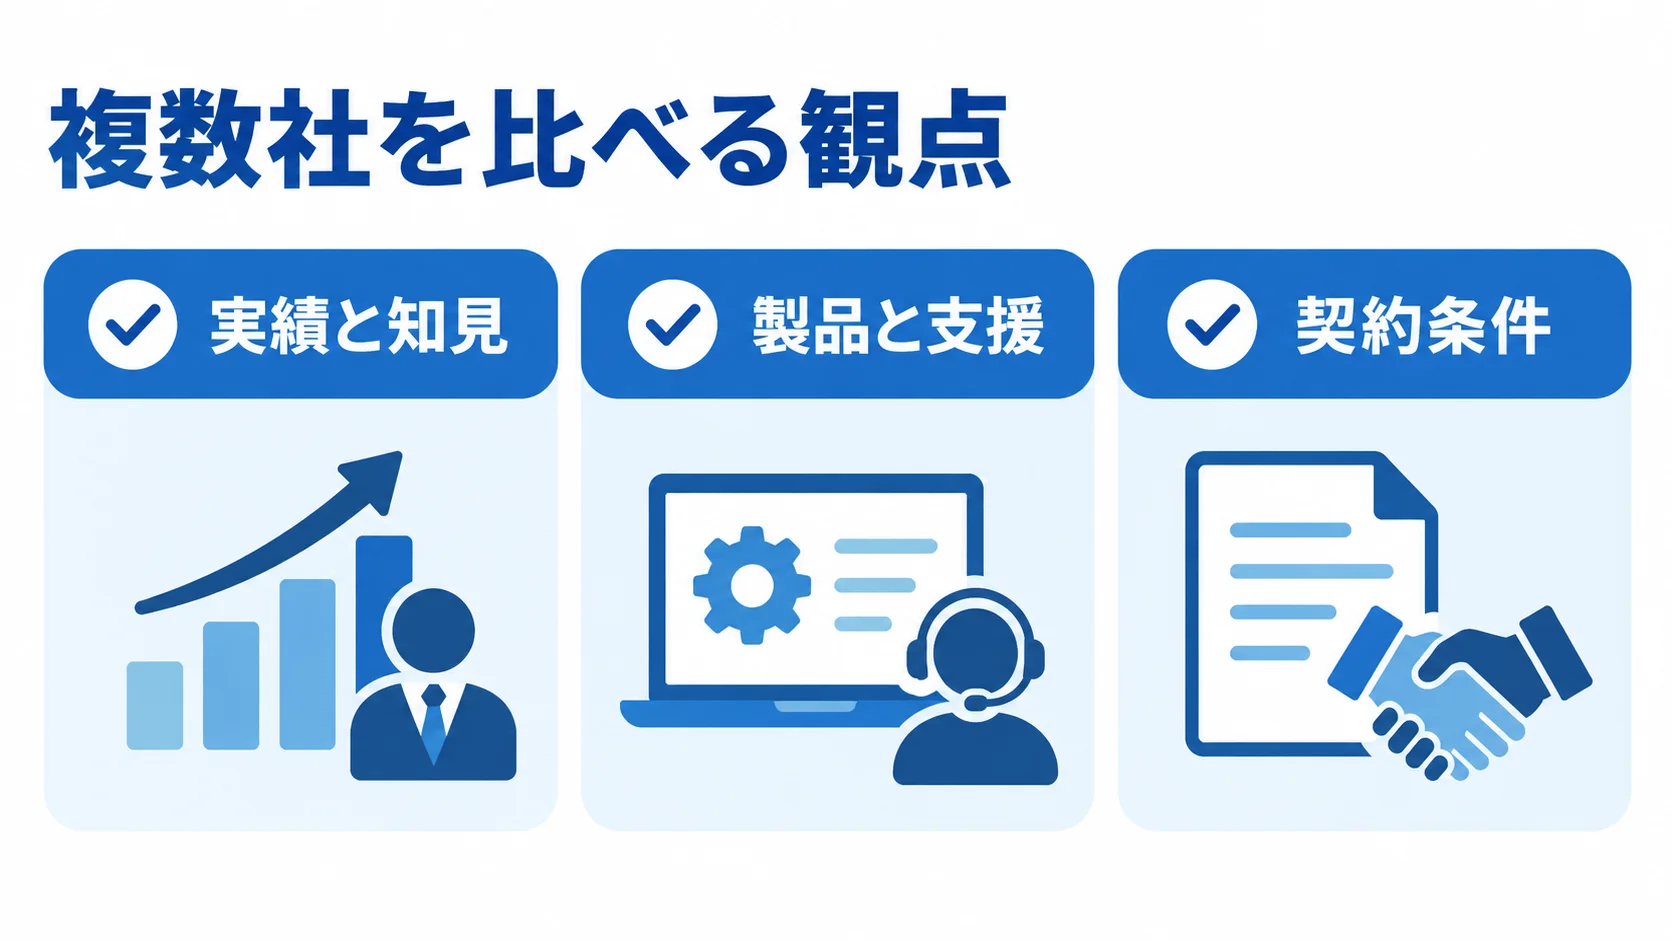
候補は、内部統制コンサル、ワークフロー製品の開発元、ERP・会計連携に強いSIerに分けて比較します。各社には、同じ条件を提示します。
- 実績と知見:類似業務、J-SOX、3点セットへの理解
- 製品と支援:連携力、権限・ログ、セキュリティ資料、運用支援
- 契約条件:担当体制、データ搬出、見積もりの透明性
選定では、大手かどうかや価格の安さを判断材料のひとつに留め、自社の規模と内製体制に合うかも見ます。
最終候補には、購買申請など一つの実業務を使った短期PoCを依頼します。役割は、申請者と承認者、経理、内部監査に分けて設定します。
試す内容は、通常処理や差戻し、代理承認です。権限変更、証憑検索、監査用出力も試します。
現場が入力を続けられるかも確かめます。内部監査が必要資料を自力で出せるか、社内で設定変更を管理できるかも評価します。PoCでは、運用への適合性も見られます。
追加費用と導入リスクの確認条件
追加費用、契約時のリスク、委託先の統制情報は、同じ見積もり条件で確認します。
- 追加費用:帳票設定、データ整備、旧資料の版管理、API、SSO、権限設計、監査帳票、教育、海外拠点対応
- 見積条件:含む・含まない・条件付きの区分、条件付きの増加時の単価や上限、3年間のTCOでの比較
- 契約リスク:要件変更、遅延、著作権・利用権、脆弱性、復旧目標、バックアップ、再委託、終了時のデータ返却の取り決め
- 第三者保証:報告書の対象期間とサービス、自社側に残る統制
SCSKは2026年4月、ERP「PROACTIVE」のSOC1保証報告書Type2の受領を公表しました(出典: SCSK株式会社ニュースリリース、2026年)。こうした情報は、委託先統制を比べる材料になります。
よくある質問(FAQ)
内部統制システムは、法令対応に加えて、業務の重複や承認待ちを減らす業務基盤でもあります。監査資料を探す時間を短くすることにも役立ちます。
内部統制システムの導入は義務ですか?
導入義務があるかは、製品の導入と、会社に適用される制度を分けて確かめます。
- 特定製品:一律に導入が義務付けられているわけではない
- 上場会社:金融商品取引法に基づく、財務報告に係る内部統制の評価・報告・監査
- 会社法:取締役会が基本方針を決議する会社もある
規模や上場状況、監査対象、決議内容を確かめたうえで、システム化を判断します。
ワークフローだけでJ-SOX対応できますか?
ワークフローが担う機能と、J-SOX対応で別に必要になる管理は、分けて考えます。
- ワークフロー:申請、承認、差戻し、承認履歴の電子化。それだけで対応は完了しない
- 統制資料:業務記述書、業務フロー図、RCM、評価調書、不備是正の管理
- 周辺管理:アクセス権、変更管理、バックアップの整備
- 製品選定:対象に応じたGRC、文書管理、ERP、ID管理の組み合わせ。3点セットや評価情報と紐づけられる製品なら拡張しやすい
購買や経費から始める場合も、将来の拡張性は確かめておきます。
クラウドの内部統制システムでも監査に対応できますか?
クラウドであること自体は、監査対応ができない理由にはなりません。
委託先の統制と自社の統制を、分けて説明できることが大切です。
- 委託先側:サービスのセキュリティ、可用性、ログ、バックアップ、変更管理
- 自社側:利用者登録、権限レビュー、設定変更、承認業務、証憑保管の記録
- 保証報告書:SOC 1 Type2などがあれば、対象サービスと期間を監査人に確認し、自社側の統制証跡も整える
Excelや紙の運用から移行するときの注意点は何ですか?
Excelは一つずつ分類し、移行する資料を選びます。分類の対象は、規程と業務記述書、フローとRCMです。証憑や参考資料も含みます。
版の異なる資料を一括で投入すると、古い承認ルートや重複統制が残る恐れがあります。そのため、業務責任者が正本と適用期間を決め、移行前に確定させます。
移行の前後では、件数やサンプル、添付ファイルを照合します。アクセス権と検索結果も確かめ、移行完了の証拠を保存しておきます。
まとめ
着手前の対象範囲と完了条件
開発の前に、会社法、J-SOX、情報セキュリティのそれぞれの対象範囲を分けておきます。そのうえで、3点セットと実業務を照合します。
要件整理から定着までの六段階に、それぞれ完了条件を置きます。業務は、申請から証憑、評価までを一続きで設計します。
発注後の証跡と運用責任の継続管理
発注後の費用と導入判断で確かめたい内容を、規模ごとにまとめます。
- 小規模ワークフロー:1〜2部門で帳票・連携先を絞る場合、50万〜300万円、1〜3か月
- 全社ワークフロー:帳票移行、権限・SSO、会計連携、教育を加える場合、300万〜1,000万円、3〜6か月
- J-SOX・GRC:3点セット、リスク・統制・評価、不備管理を含むクラウドは500万〜1,500万円、4〜9か月
- 基幹刷新:ERP・会計・購買・人事を横断する場合は1,500万〜4,000万円以上
- 大規模構成:グループ、多言語、スクラッチGRCを含む場合は3,000万〜1億円超となる可能性
文書化や移行、連携を含む3年間のTCOで比べます。教育や保守、監査対応も含めて考えます。
各金額は、一般的な導入構成からの推定レンジです。確定価格ではありません。
PoCで現場と内部監査が使えることを確かめてから発注します。
法令や補助金、公的認証は、導入時の公式資料と監査法人に確かめます。価格やサービス範囲も、同じ確認先で押さえておきます。
▼全体ガイドの記事
・内部統制システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。