
ITシステムの仕様変更対応は、一見すると「プログラムを少し直すだけ」の地味な作業に見えますが、実際にはプロジェクトを炎上させ、本番業務を止めてしまいます。影響範囲の見誤り、責任分界点の曖昧さ、ベンダーロックイン、想定外費用という落とし穴があり、ベンダーとの関係を壊す火種も数多く潜んでいます。
なお、全体像をまだ把握していない方は、まずITシステム仕様変更対応の完全ガイドから読むことをおすすめします。
▼全体ガイドの記事
・ITシステム仕様変更対応の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
影響範囲の見誤りによる本番障害の失敗
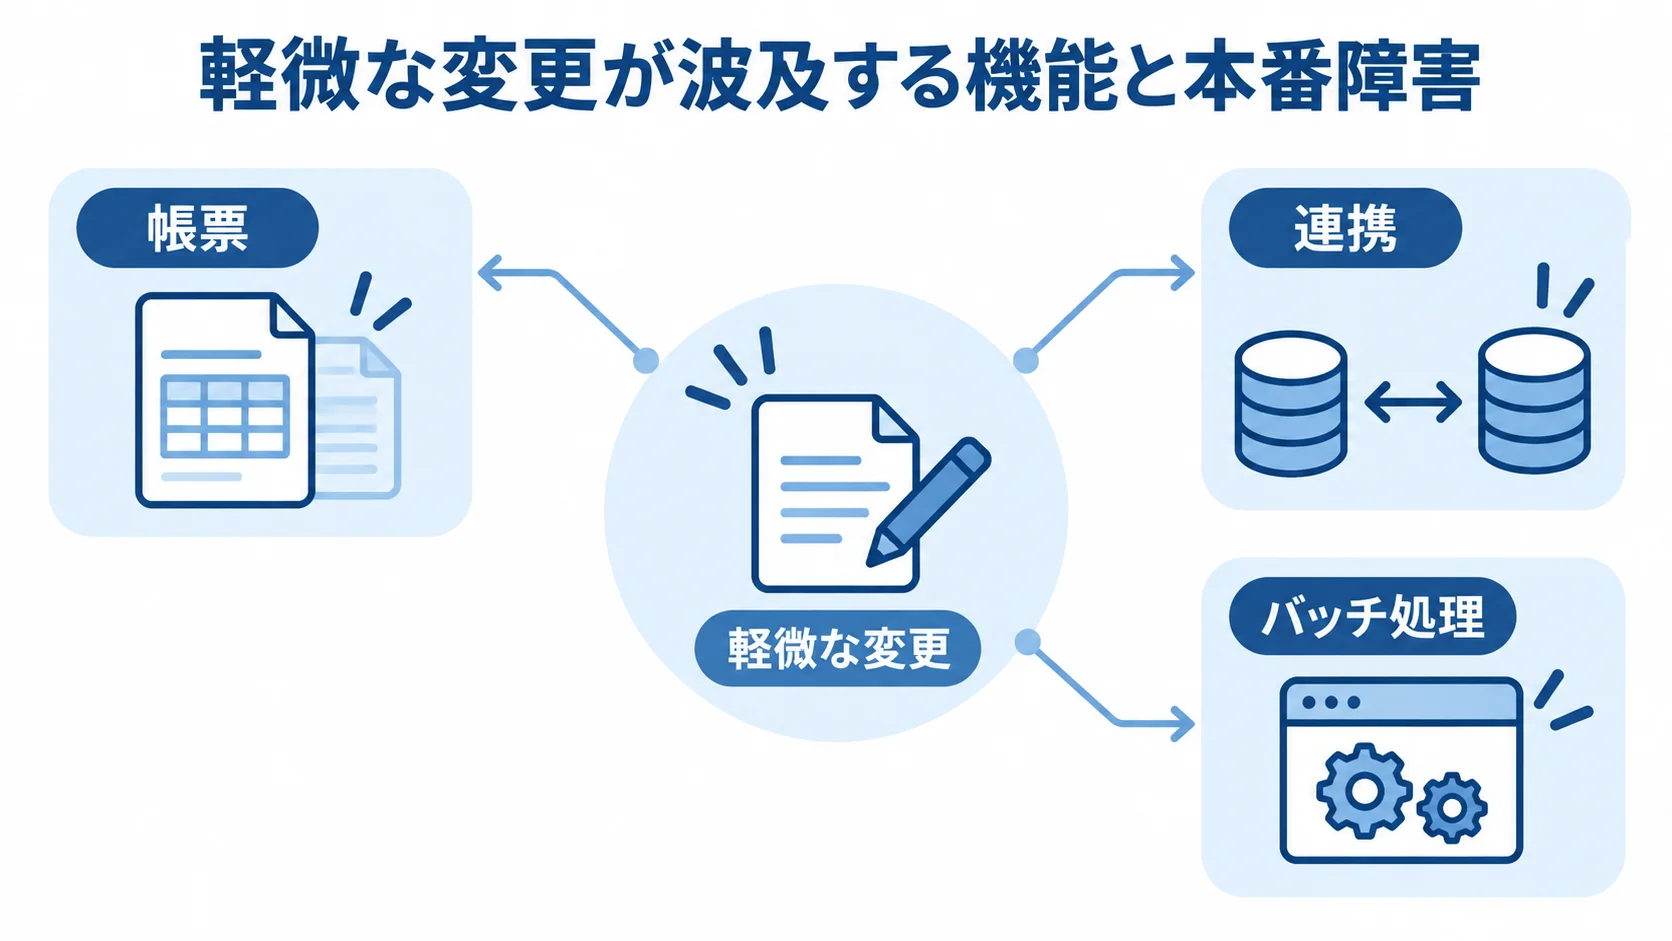
仕様変更対応で最も多く、最も痛いのが「影響範囲の見誤りによる本番障害」です。変更そのものは正しく動いても、その変更が他の機能に波及し、これまで正常だった処理を壊してしまうことがあります。
新規開発の失敗は語られることが多い一方、リリース後の仕様変更でつまずく失敗は表に出にくく、発生頻度は高いのが実情です。
この副作用こそ、仕様変更の最大のリスクです。既存システムに手を入れる以上、目に見えない依存関係が必ず存在します。
「軽微な変更」が大規模障害になる落とし穴
典型的な失敗は、「ちょっとした変更だから大丈夫」という油断から生まれます。
たとえば、入力項目を一つ足す、計算式を少し変えるといった軽微に見える変更ほど、影響範囲の調査が省かれがちです。
しかし、その項目が帳票、連携、バッチ処理など複数の機能で使われていれば、一つの変更が連鎖的に複数の機能を止めることがあります。
稼働率99.9%は、月あたり約43分の停止しか許容しない厳しい基準です(出典:ripla)。こうした障害は、その許容時間を一気に食い潰してしまいます。
この失敗を避ける鍵は、変更の見た目の大小に惑わされず、影響範囲の調査を必ず行うことです。小さな変更ほど油断が生まれやすいと自覚し、「軽微だからこそ調査を省かない」という逆説的な姿勢が求められます。
ベンダーに依頼する際も、「この変更の影響範囲をどう調べたか」を必ず確認してください。
影響範囲を説明できないベンダーに、安全な仕様変更は任せられません。
軽微に見える変更ほど、依頼の段階で調査の中身を見ておく必要があります。
- 影響先の一覧:変更箇所を参照している帳票、連携、バッチ処理が洗い出されているか
- 調査の省略:変更の大小にかかわらず、影響範囲の調査を省いていないか
テスト省略とぶっつけ本番リリースのリスク
影響範囲を調べたあとも、テストを省かずに進めることが欠かせません。
「急ぎだから」「簡単な変更だから」とテストを飛ばし、本番にぶっつけでリリースすると、それが障害の引き金になります。
とくに既存機能が壊れていないかを確かめる回帰テストを省くと、変更した箇所は動いても、波及先で起きた不具合に気づかないまま公開してしまいます。
もう一つのリスクは、問題が起きたときに元の状態へ戻せないままリリースすることです。戻せなければ、障害の影響時間は長引いてしまいます。
重大障害の復旧は4時間以内、通常障害は8時間以内、恒久対応は5営業日以内が一つの目安とされます(出典:ripla)。
元に戻す手段がなければ、この時間を守ることはできません。
テストや切り戻しを省いた「速さ優先」の仕様変更は、いずれ大きな代償を払うことになります。スピードと安全のバランスを軽く見てはいけません。
テストと切り戻しは、本番リリースの前に段取りと戻し手段が決まっているかで差が出ます。
- 検証の順序:テスト環境での検証を済ませてから、本番にリリースしているか
- 切り戻し手段:障害時に元の状態へ戻す方法と、その準備を受け持つ側
とくに気をつけたいのが、繁忙期や締め日の直前に急ぎの変更をねじ込むケースです。業務がもっとも混み合う時期は、障害が起きたときの影響も最大になります。本来であれば、こうした時期はリリースを避け、業務が落ち着いたタイミングを狙うべきです。
「現場が今すぐ欲しい」という理由だけで危険な時期にリリースを強行すると、得られる利便性よりはるかに大きな損失を招きかねません。そのため、リリースの時期を業務カレンダーと照らして計画することも、立派なリスク管理です。
責任分界点の曖昧さが生むトラブル
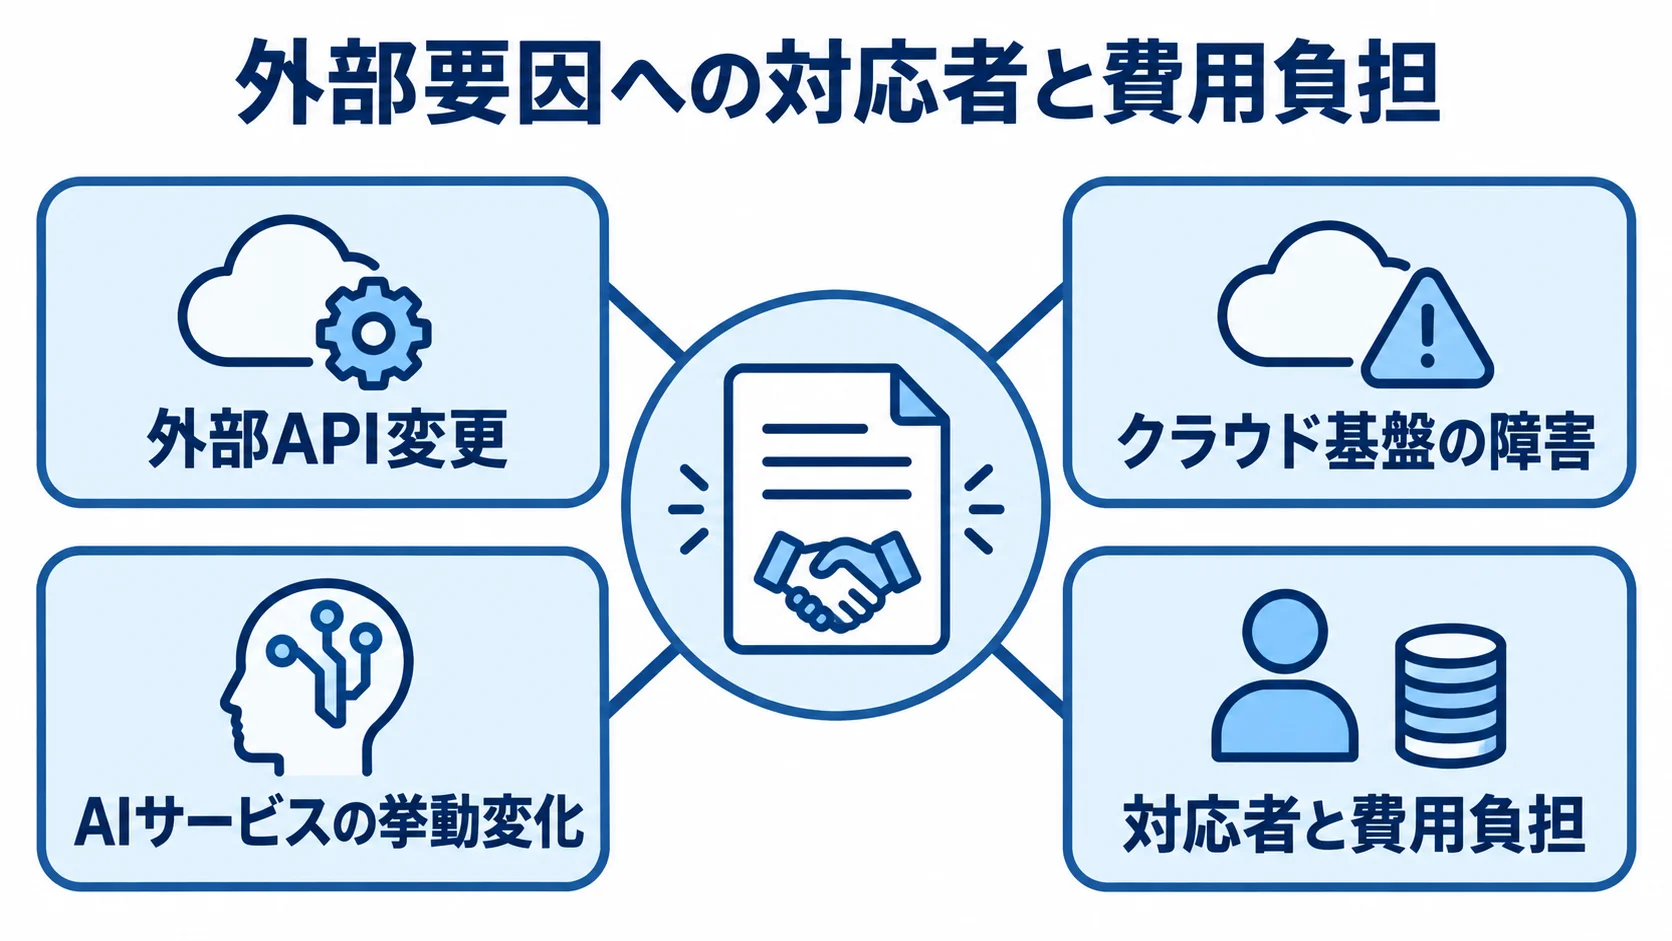
クラウドやSaaSと連携する現代のシステムでは、「責任分界点の曖昧さ」が新たなトラブルの温床になっています。
自社、保守ベンダー、クラウド事業者、連携先のSaaSと関係者が増えるほど、障害や変更が起きたときに「誰の責任で、誰が費用を負担するのか」が不明確になります。この曖昧さは、あまり語られない現代の仕様変更対応の最大の落とし穴です。
外部SaaSのAPI仕様変更を誰が直すか問題
典型的なトラブルが、「自社は何も変えていないのに、連携先のSaaSがAPI仕様を変えたため、改修が必要になった」というケースです。このとき、ベンダーから「これは契約外の追加対応です」と言われ、急な出費を迫られます。
期限までに直さなければ業務が止まるため、足元を見られた価格でも対応せざるを得ず、弱い立場に追い込まれます。
このリスクを避けるには、契約段階で「ベンダーのコントロール外で発生する仕様変更」の扱いを明文化しておくことが欠かせません。
外部API変更、クラウド基盤の障害、AIサービスの挙動変化などで、自社にもベンダーにも責任のない事象が起きることがあります。
そのとき、誰がどう対応し、費用をどう負担するかを契約で曖昧にしたままだと、いざというときに不毛な押し付け合いが始まります。責任分界点の明文化は、現代のシステム保守における最重要の防御策です。
連携先の仕様変更への対応は、契約で対応者と費用の扱いを先に決めておく必要があります。
- 外部API変更への追随:保守契約の対象に含まれているか
- 責任のない事象の扱い:対応者と費用負担の取り決め
SLAペナルティが有耶無耶にされる現実
SLAにペナルティ条項を入れていても、それが機能しないという落とし穴もあります。たとえば、障害が起きたとき、原因の切り分けが曖昧なまま「これは外部要因による事象です」とされ、ペナルティが適用されないことが現実には起こります。
ペナルティの減額相場を契約に書いても、適用条件があいまいなら、実際には使えない条項になりかねません。
この問題の根は、やはり責任分界点の曖昧さにあります。原因がベンダー側にあるのか外部要因なのかを切り分けられなければ、ペナルティの適用可否も判定できません。
SLAを実効性のあるものにするには、ペナルティの金額だけでなく、どういう場合に適用され、どういう場合に免責されるか、原因をどう切り分けるかまで契約で具体化する必要があります。
条項を入れたことで安心せず、それが本当に機能する設計になっているかを見極めることが肝心です。
SLAのペナルティ条項を確かめるときは、次の点を見ます。
- 適用と免責の条件:具体的な場面で判断できる書き方になっているか
- 原因の切り分け:ベンダー側か外部要因かを分ける手順
ベンダーロックインによる塩漬けと法的トラブル
仕様変更対応を長年続けるなかで、静かに進行する深刻なリスクがベンダーロックインです。システムの中身をベンダーしか把握しておらず、他社では手が出せない状態になると、発注側は交渉力を完全に失います。
変更を頼むたびに言い値で支払い、他社へ乗り換えることもできない状態が続きます。この塩漬けは、ある日突然ではなく、何年もかけてじわじわと固まっていきます。
ドキュメント不足が招く移管不能のリスク
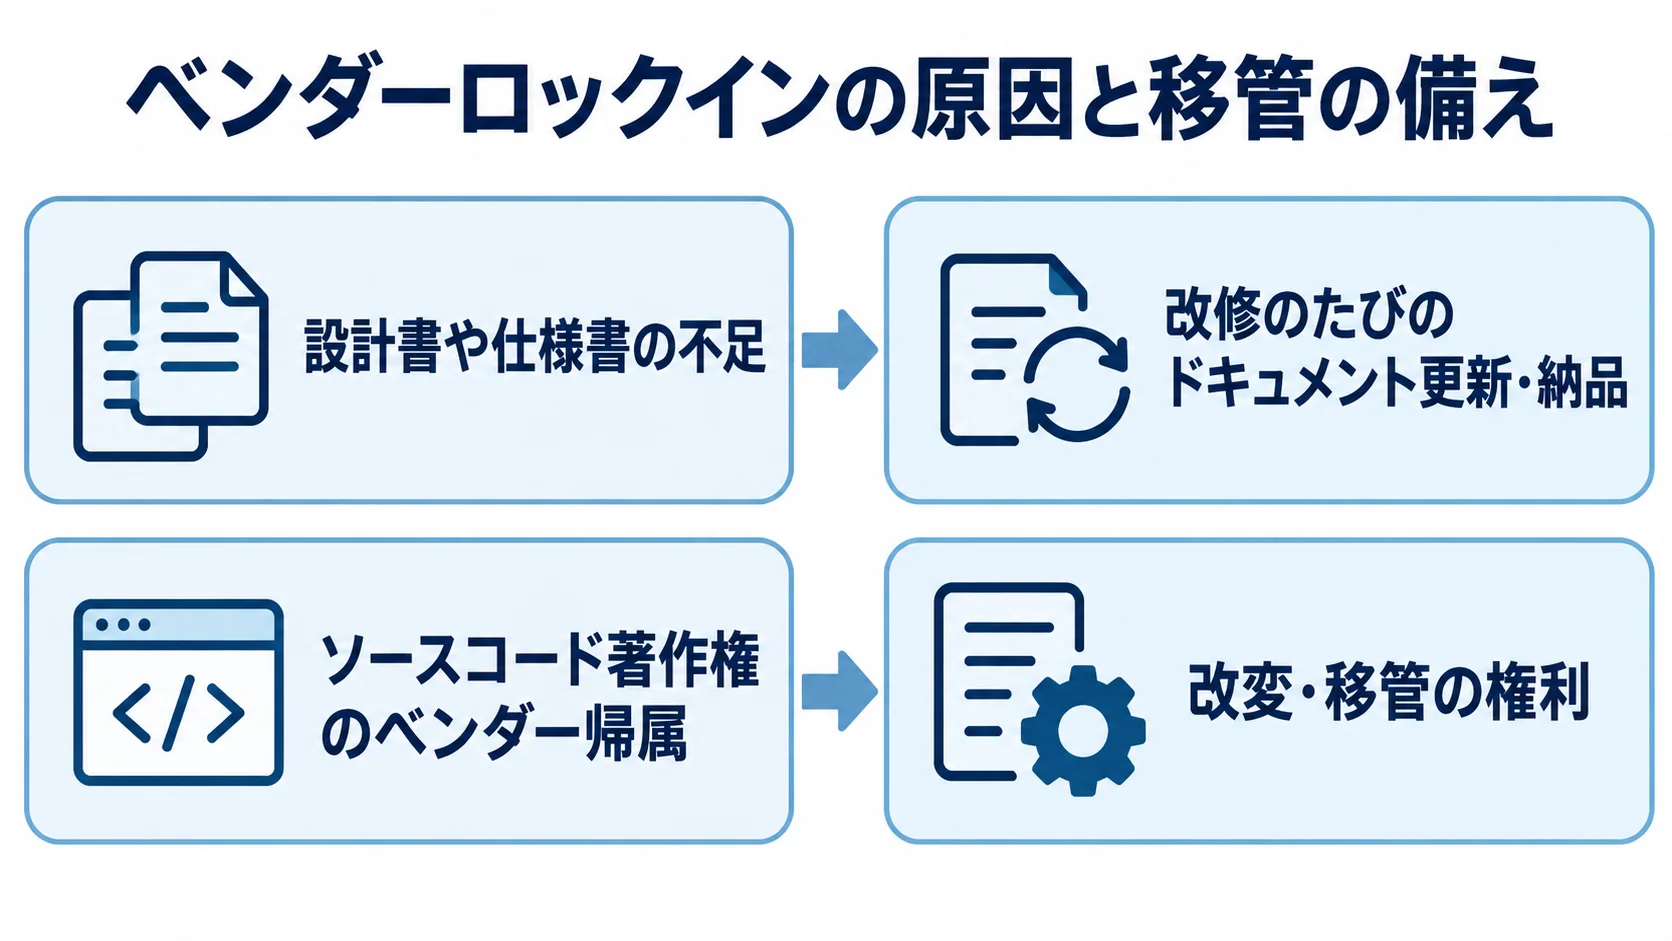
ロックインの最大の原因は、ドキュメントの不足です。設計書や仕様書が整備されないまま改修だけが繰り返されると、システムの内部は現ベンダーの担当者の頭の中にしか存在しなくなります。
この状態で別のベンダーへ移管しようとしても、引き継ぐべき情報がないため、移管先は一からシステムを解析することになります。その結果、移管自体が困難になり、費用も高額になります。
移管に踏み切れば、現ベンダーと新ベンダーの両方に費用を払う二重コストの期間が生じ、引き継ぎも難航します。これらを恐れて移管を諦めると、不満を抱えたまま現ベンダーに依存し続けることになります。
ドキュメントは、いざというときに自社を守る資産です。
このリスクを防ぐには、保守契約に「改修のたびにドキュメントを更新・納品する」ことを明記し、定期的にその内容を確認することが欠かせません。
移管を見据えるなら、引き継ぎに使えるドキュメントが揃っているかを早めに見ておく必要があります。
- 更新と納品:改修のたびに、設計書や仕様書が更新されて納品されているか
- ドキュメントの十分さ:現在のドキュメントだけで、別のベンダーへ渡せる内容か
ソースコード著作権を盾にした移管拒否
さらに根深いのが、法的なロックインです。ソースコードの著作権がベンダー側に帰属していたり、ベンダー独自のパッケージに依存していたりすると、それを盾に移管を拒まれることがあります。
「このコードは当社の著作物なので渡せない」と言われれば、発注側は身動きが取れません。仕様変更を頼むしかなく、しかも言い値で支払うという泥沼に陥ります。
このリスクは、契約の最初の段階で防ぐべきものです。ソースコードの著作権を自社に帰属させるか、少なくとも改変・移管の権利を確保する条項を、開発・保守契約に盛り込んでおく必要があります。
これを怠ると、後から覆すのは極めて困難です。すでにロックインに陥っている場合は、法務の専門家を交えて契約条項を精査し、脱却に向けた段取りを踏む必要があります。
仕様変更対応を依頼する前に、まず自社が法的にどういう立場にあるかを確認することが、長期的な主導権を守る第一歩です。
移管を拒まれないためには、ソースコードの権利の定めを契約書で見ておく必要があります。
- 権利の帰属:ソースコードの著作権を誰が持つか、契約書での記載箇所
- 改変と移管の権利:自社で行使できる内容になっているか
想定外費用とシステム複雑化のリスク
仕様変更対応で見落とされがちなのが、想定していなかった費用が後から噴き出すリスクと、変更を重ねるうちにシステムが複雑化していくリスクです。
当初の保守見積もりには含まれていなかった出費が、運用が進むにつれて次々と現れます。これが予算管理を狂わせ、経営層の信頼を損ないます。
軽微改修の枠超過による追加請求の累積
想定外費用の代表が、軽微改修の枠を超えた追加請求の積み重ねです。
保守費の構成では、軽微改修が10〜15%を占めるとされます(出典:ripla)。ただ、現場の要望に際限なく応えていると、すぐにこの枠を超えてしまいます。
その都度の追加請求が積もり、気づけば当初想定の何倍もの保守費を払っていた、という事態は珍しくありません。中規模システムの月額保守は15〜50万円が相場ですが(出典:ripla)、変更が多発すると、これを超えることもあります。
このリスクを抑えるには、契約で軽微改修と追加見積もりの線引きを決め、枠をどれだけ使ったかを毎月確認できるようにすることが有効です。
あわせて、OSSの保守切れ対応、データ復旧、クラウド側の障害への対処など、めったに起きないが起きると高額になる費用も、誰が負担するかを事前に取り決めておくべきです。
想定外費用は、契約の曖昧さから生まれます。起こりうる出費をあらかじめ洗い出し、負担の所在を決めておくことが、予算の予測可能性を守ります。
保守費を予算内に収めるには、想定外の費用が誰の負担になるかを事前に見ておく必要があります。
- 保守費の内訳:毎月の保守費を、軽微改修の枠の内と外に分けて見られるか
- 保守切れ等の負担者:OSSの保守切れやデータ復旧の費用を、誰が負担するか決まっているか
つぎはぎ改修が積み上げる技術的負債
もう一つの静かなリスクが、技術的負債の蓄積です。場当たり的な変更を繰り返すと、設計の一貫性が失われ、システムはつぎはぎだらけになります。
すると、新たな変更がますます難しくなり、影響範囲の調査にも時間がかかり、障害も起きやすくなります。変更すればするほど次の変更のコストとリスクが上がる悪循環に陥ります。これが技術的負債の正体です。
この負債を放置すると、いずれ「もう手を入れられない」状態に達し、数千万円規模の全面刷新を迫られます。
これを防ぐには、目先の変更だけでなく、定期的にシステムの構造を見直し、つぎはぎを整理するリファクタリングの視点を持つことが大切です。
riplaはフルスクラッチ受託と国内開発の立場から、こうした「将来の変更を見据えた設計を保ち、技術的負債をためずに継続伴走する」進め方を重視しています。
仕様変更対応の失敗の多くは、目先の速さを優先し、長期の保守性を犠牲にすることから生まれます。失敗事例から学ぶべきは、いかに速く直すかより、いかに将来も安全に直し続けられる状態を保つかという視点です。
つぎはぎが進んでいないかを確かめるため、次の点を見ておきます。
- 調査時間の伸び:変更を依頼するたびに、影響範囲の調査にかかる時間が延びていないか
- 構造の見直し:定期的に構造を見直す予定が、保守の計画に入っているか
まとめ
ITシステムの仕様変更対応の失敗・課題・リスクを整理すると、主な落とし穴は四つに集約されます。
第一に、影響範囲の見誤りとテスト省略による本番障害です。
第二に、外部SaaSのAPI変更やSLAペナルティをめぐる責任分界点の曖昧さです。
第三に、ドキュメント不足とソースコード著作権を盾にしたベンダーロックインによる塩漬けと法的トラブルがあります。
第四に、軽微改修の枠超過による想定外費用と、つぎはぎ改修が積み上げる技術的負債です。いずれも、目先の速さや契約の曖昧さから生まれます。
これらのリスクを避ける鍵は、影響範囲を必ず調査し、テストと切り戻しを省かないことです。そのうえで、責任分界点とソースコードの権利を契約で明文化し、ドキュメントを更新し続けることが求められます。さらに、想定外費用と技術的負債をためない長期の視点も欠かせません。
仕様変更対応は、速く直すことより、将来も安全に直し続けられる状態を保つことが本質です。
riplaはフルスクラッチ受託と国内開発を組み合わせ、どこまでを誰が受け持つかの整理から、ドキュメントの維持、技術的負債の抑制まで、継続して伴走する形で支援します。全体像は、あらためて完全ガイドでご確認ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。