
定期メンテナンスの失敗やリスクは、責任分界の曖昧さやベンダーロックインによる塩漬けが代表例で、ほかに保守移管と想定外費用、メンテナンスの先延ばしがあります。本記事は、起こりがちな失敗・課題・注意点・リスクを、発注企業の視点で深掘りする「リスク特化」の解説です。
費用相場や契約形態は、ITシステム定期メンテナンスの完全ガイドで先に確認しておくと、ここでの論点がつかみやすくなります。
▼全体ガイドの記事
・ITシステム定期メンテナンスの完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
責任分界が有耶無耶になる失敗
現代の定期メンテナンスで最も深刻な失敗は、責任分界点の曖昧さに起因するトラブルです。
多くのシステムはクラウドや複数のSaaSを組み合わせて動いており、障害の原因は保守ベンダーが制御できる範囲の外にも広がっています。たとえば、クラウド事業者の障害や連携SaaSのAPI仕様変更、AIのハルシネーション(誤った出力)が挙げられます。
発注側が「ベンダーの外側」の責任を契約で詰めていなければ、いざ障害が起きたときに泥沼化します。
クラウド・SaaS起因の障害による押し付け合い
典型的な失敗は、クラウド事業者の大規模障害や連携先SaaSのAPI仕様変更でシステムが止まったときに、誰も責任を取らない状態に陥ることです。保守ベンダーは「これはクラウド側の問題で、契約範囲外です」と言い、発注側は「メンテナンスを任せていたのだから対応してほしい」と求めます。
この押し付け合いの間も、システムは止まったままで、業務は滞り続けます。また、原因がベンダーのコントロール外にあるとされると、SLAのペナルティも適用されず、損害だけが発注側に残ります。
AI連携システムでは、ハルシネーションによる誤出力を誰がどう監視し、是正するかも論点になります。責任分界を曖昧なまま運用を始めることは、現代の定期メンテナンスで特に避けたい点です。
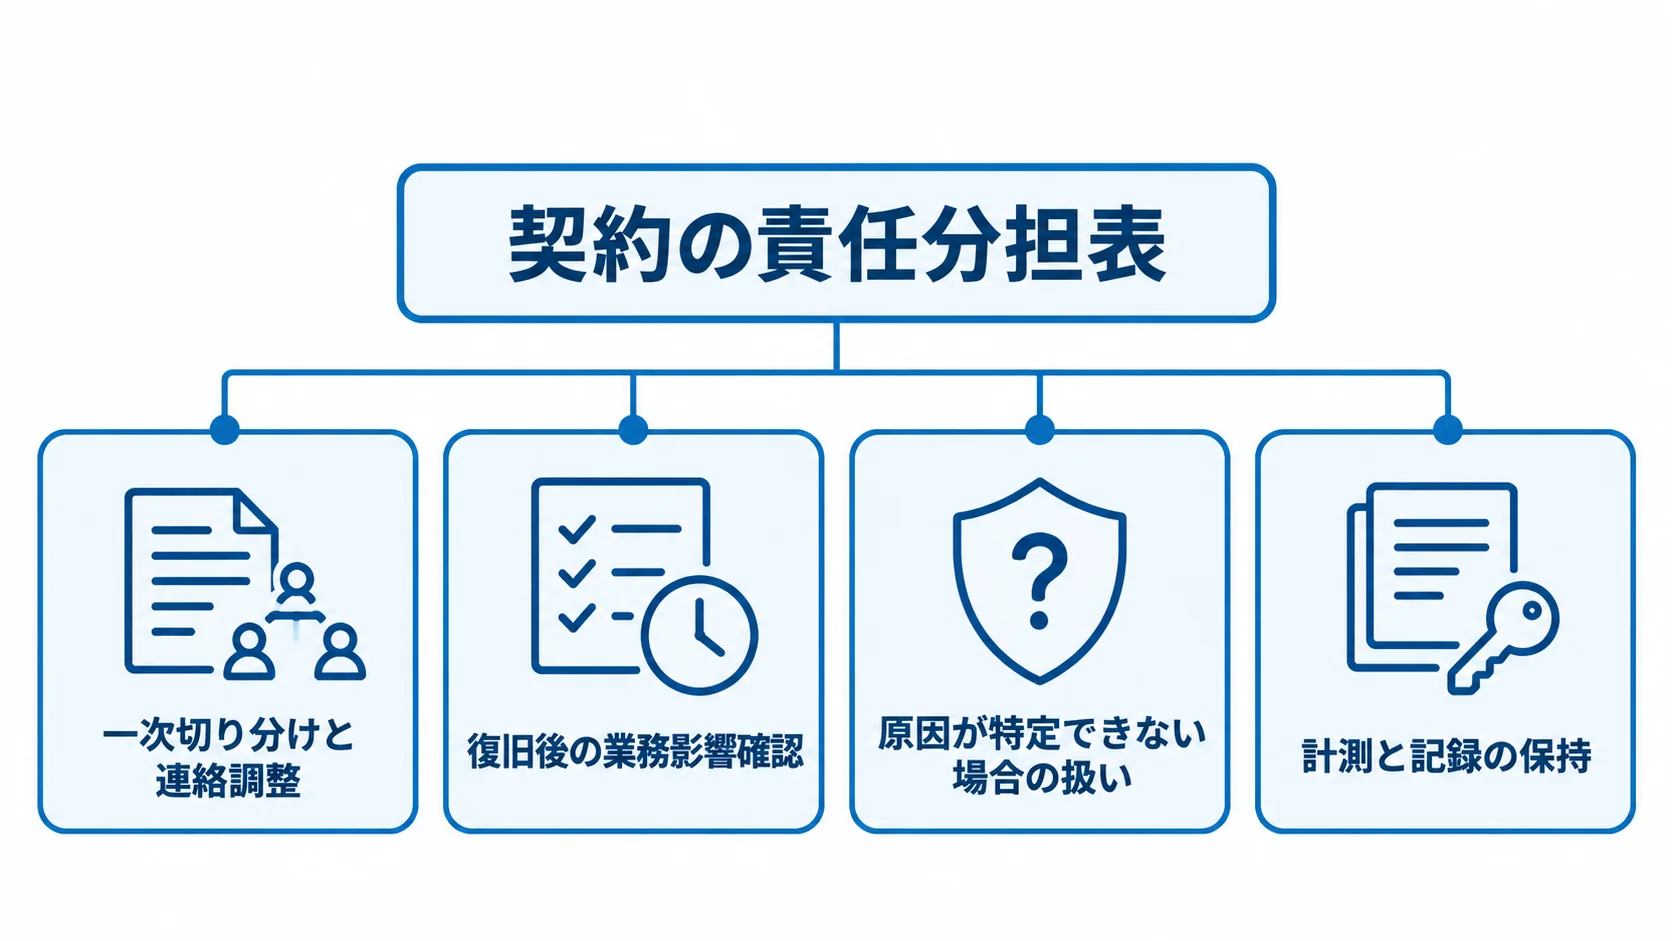
外部要因が絡む障害でも、ベンダーが受け持つ役割は、初動から復旧後まで段階ごとに分けて契約の責任分担表に書けます。
- 一次切り分けと連絡調整:クラウド側の障害でも、ベンダーが最初の原因の見極めと関係先への連絡を担う。
- 復旧後の業務影響確認:システムを戻したあとに、業務へどれだけ影響が残ったかをベンダーが確認する。
ここで注意したいのは、責任分界の曖昧さが、多くの場合「想定の漏れ」から生まれる点です。契約時にはクラウドやSaaSが安定して動くことを前提にしがちで、それらが止まったときの取り決めまで踏み込まないまま運用に入ってしまいます。
だからこそ、最悪のシナリオを先に並べ、それぞれで誰が動くかを文書化しておくことが効果的です。特に複数のSaaSを組み合わせた構成では、どこか一つの仕様変更が連鎖して他の機能を止めることがあり、原因の特定だけで時間を取られます。
平時のうちに連携先ごとの監視と通知の仕組みを整えておけば、変更の予兆を早くつかめ、責任の押し付け合いを未然に防ぐ実務的な備えになります。
SLAペナルティが実際には適用されない落とし穴
SLAにペナルティ条項を入れていても、実際には機能しないという失敗も多く見られます。稼働率99.9%や復旧4時間といった目標を保証型で結んでも(出典:ripla)、未達の原因が「外部要因」として整理されたり、原因の特定があいまいなまま進んだりして、ペナルティの適用が見送られることがあります。
減額の対象や条件を曖昧に書いていると、ベンダー側に有利な解釈で運用され、ペナルティは実効性のない条項になります。
この落とし穴を避けるには、ペナルティの発動条件と減額の相場(月額の何%か)を契約で詰めておく必要があります。
SLAは結んだだけでは守られず、実効性を担保する条文設計と計測の体制がそろって初めて意味を持ちます。計測の主導権がベンダー側にしかないと、未達の事実そのものを争えなくなるためです。特に、未達の原因が分からない場合の扱いと、計測と記録の持ち方を条文で詰めておく必要があります。
- 原因が特定できない場合の扱い:未達の原因が分からないときに、減額の判断をどう進めるかを決めておく。
- 計測と記録の保持:稼働率や応答時間の計測を誰が行い、記録をどちらが持つかを明確にする。
そもそもペナルティの金額は、減額相場が月額の数%程度にとどまることが多いため、システム停止による事業損失を埋め合わせるには足りないのが実情です。
つまりペナルティは、損害を補うものというより、ベンダーに品質を守らせる動機づけとして捉えるべきものです。本当に守りたいのは、減額そのものより、未達が起きにくい体制と、起きたときに迅速に動く運用です。
発注側は、SLAの条文を詰めるのと並行して、ベンダーの体制や障害対応の手順そのものを評価しておくことが、実効性を確かめるうえで欠かせません。
ベンダーロックインによる塩漬けと法的トラブル
もう一つの根深い失敗は、特定のベンダーへの依存が進みすぎてシステムが塩漬けになり、最悪の場合は法的トラブルにまで発展するケースです。
保守を長く一社に任せきりにすると、システムの内部仕様やノウハウがそのベンダーにしか分からない状態になります。保守費が高止まりしても、引き継げる情報がないため他社に切り替えることが難しく、契約を続けざるを得ません。
この依存構造は、発注側の交渉力も奪います。
ソースコード著作権を盾にした移管拒否
ロックインがもっとも深刻化するのが、法的ロックインです。ソースコードの著作権がベンダー側に留保されていたり、独自パッケージから派生した部分の権利関係が曖昧だったりすると、ベンダーがそれを盾に移管を拒否する事態が起こります。
発注側は「自社のためのシステムなのに、中身を渡してもらえない」という状況に陥り、保守を続けるか、ゼロから作り直すかの二択を迫られます。これは数百万から数千万円規模の損失に直結する泥沼です。
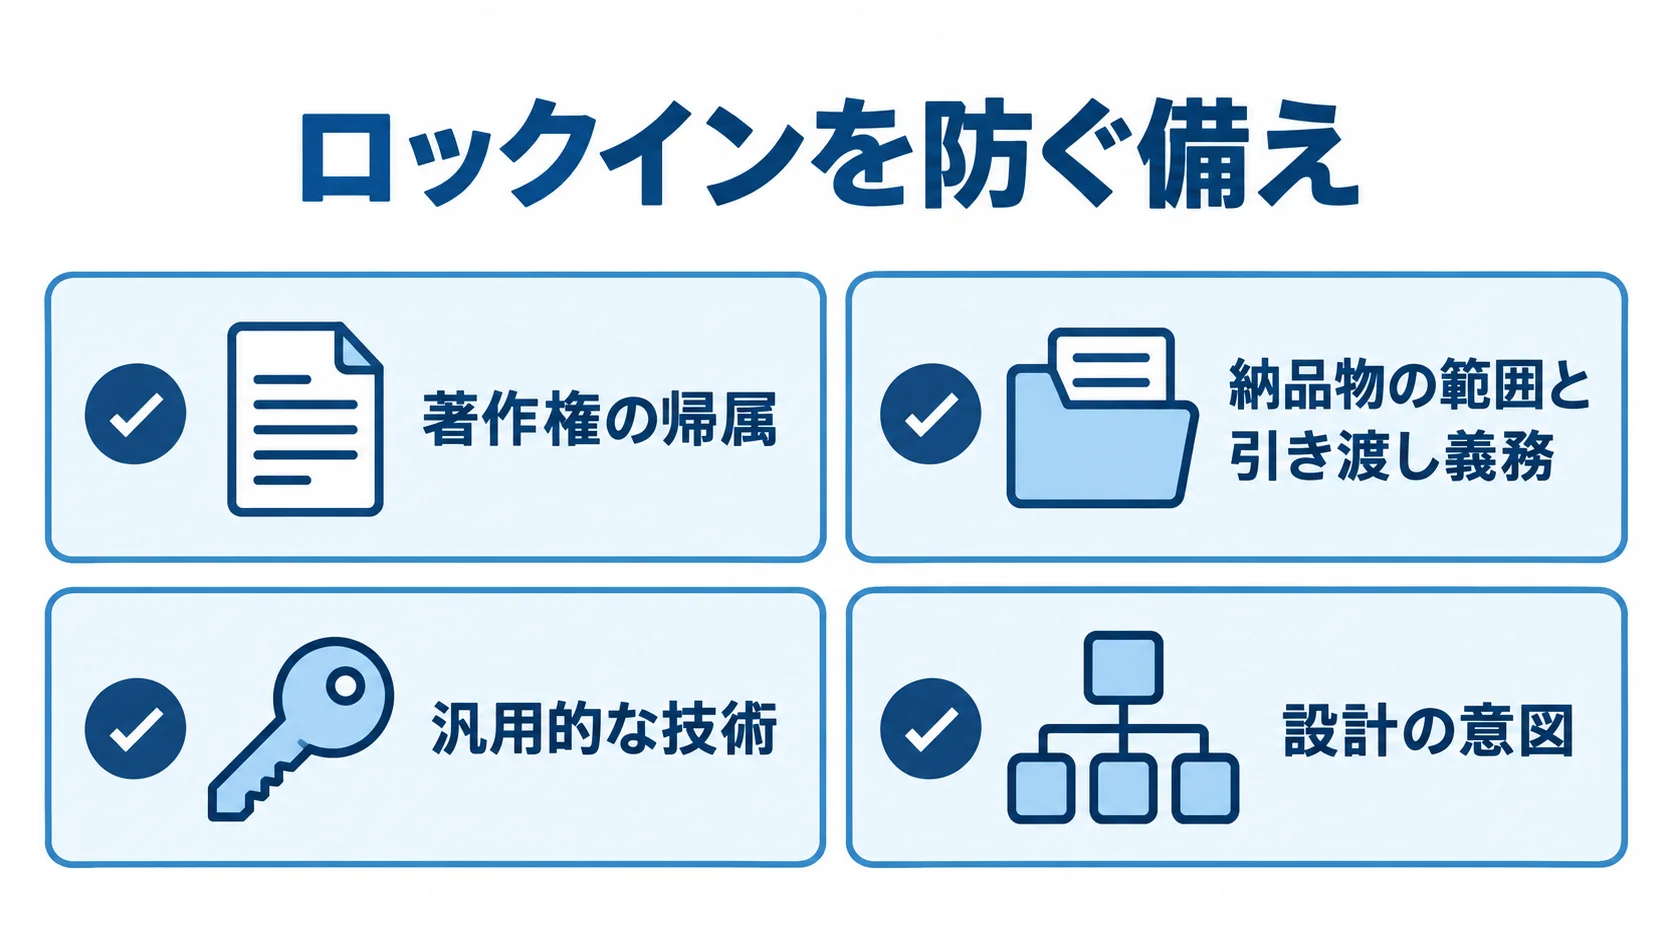
移管を拒まれないためには、契約段階でソースコードの著作権を誰が持つか、納品物をどこまで引き渡すかを明記しておく必要があります。
- 著作権の帰属:ソースコードの権利を発注側とベンダーのどちらが持つかを明記する。
- 納品物の範囲と引き渡し義務:何を納品に含め、契約が終わったときにどう引き渡すかを決めておく。
すでにロックインに陥っている場合は、契約条項を精査し、解除に向けた法務の手順を踏む必要があります。基幹システムの保守費は、製造業で年間500万〜1,500万円に達することもあります(出典:ripla)。
この規模の費用を人質に取られないためにも、権利関係は最初に握っておくべき最重要事項です。
権利関係に加えて、独自パッケージやフレームワークへの依存度も、ロックインの強さを左右します。ベンダー固有の作り込みが多いほど、他社が引き継ぐ難度は上がり、移管の見積もりも高くなります。
契約段階では、できるだけ汎用的な技術を採用してもらい、独自部分があれば設計の意図を文書化させておくと、将来の選択肢が広がります。塩漬けは、こうした小さな依存が年月をかけて積み重なり、数年後に「もう動かせない」状態になることで起こります。
定期的に構成と依存関係を洗い出し、ロックインの度合いを把握しておくことが、泥沼化を防ぐ地道な予防策です。
保守費が高止まりする利益構造の裏側
塩漬けを防ぐうえで、保守費がなぜ下がらないのかを理解しておくことも、リスク回避につながります。高止まりの背景には、多重下請け構造や、いつでも対応できるよう要員を確保しておく待機要員コストがあります。
発注側が払う保守費の一部は、こうした構造的なコストに充てられており、単純な作業量だけでは決まりません。相手側の台所事情を知らないまま値下げ交渉をしても、なかなか成果は出ません。
高止まりを是正するには、保守費を作業ごとの工数に分けて見直すことが第一歩です。そのうえで、開発費との比率を交渉の根拠に使います。
- 作業の内訳:保守の作業ごとに工数を出してもらい、必要な工数と過剰な部分を見分ける。
- 開発費との比較:年間保守費は開発費の15〜20%が目安とされ(出典:ripla)、自社の実態と比べて交渉の根拠にする。
ロックインと高止まりは表裏一体であり、依存を弱めることが、結果として費用の適正化にもつながります。塩漬けを避けるには、定期的にセカンドオピニオンを取り、依存度を測る習慣が有効です。
保守移管の失敗と想定外費用のリスク
ベンダーを変える、あるいは内製化に切り替える際に立ちはだかるのが、保守移管の失敗と想定外費用というリスクです。移管は、定期メンテナンスのなかでもっとも事故が起きやすい局面の一つです。準備不足のまま進めると、新旧ベンダーの間でシステムが宙に浮いてしまい、障害対応の空白期間が生まれます。
あわせて、契約に書かれていない費用が次々と顔を出すことも珍しくありません。
ドキュメント不足と二重コストによる移管の難航
保守移管が失敗する最大の原因は、ドキュメント不足です。旧ベンダーがシステム構成図や手順書、過去の障害履歴を十分に残していないと、新ベンダーは手探りで状況を把握するしかなく、引き継ぎが長期化します。
その間、旧ベンダーと新ベンダーの双方に費用を払う二重コストが発生し、移管予算を圧迫します。引き継ぎが難航すれば、その期間中の障害対応が手薄になり、業務リスクも高まります。
移管はリスクを伴うプロジェクトなので、計画の初期にドキュメントの不足を確かめ、不足分の受け取りと並走期間を契約に組み込んでおく必要があります。
- ドキュメントの受領:不足分を旧ベンダーから受け取る取り決めを、契約に組み込んでおく。
- 並走期間の設定:一定期間は旧ベンダーが質問に答え、新体制で初回のパッチ適用とバックアップ運用を完走できてから完全移行する。
そもそも、こうした移管の難しさは、平常時のドキュメント整備によって軽減できます。
保守契約のなかに、構成図や手順書、障害履歴を維持・更新する義務をあらかじめ組み込んでおけば、いざ移管というときに引き継ぎ資料が揃っています。移管の成否は、日々の地道な記録の積み重ねで静かに決まっています。そのため、いつでも変えられる状態を保っておくことが、ロックインと移管失敗の両方を防ぐ最善の備えになります。
OSS保守・データ復旧・クラウド障害の想定外費用
定期メンテナンスのリスクで見落とされがちなのが、定額の保守費に含まれない想定外費用です。代表的なのが、利用しているOSS(オープンソースソフトウェア)の重大な脆弱性対応、障害時の大規模なデータ復旧作業、そしてクラウド側の構成変更に伴う再設定です。
これらは平時には発生しませんが、いざ起きると高額になり、定額契約の範囲外として別途請求されることがあります。予算化していないと、突然の出費に経営が動揺します。
想定外費用は、契約段階で発生条件を洗い出しておかないと、定額の対象外となる作業の単価も突発対応の予備費も見えないままになります。
- 定額外の作業と単価:どの作業が定額の対象外で、その単価がいくらかを明示させる。
- 突発費用の予備費:年間保守費とは別に、突発対応のための予備費を確保しておく。
定期メンテナンスの費用は、毎月の定額だけでなく、低頻度・高額の突発費用まで含めて全体像を描いておくことが、想定外のリスクに備える鍵になります。
想定外費用は、システムの構成を把握していれば、ある程度は事前に予測できます。利用しているOSSの一覧とそのサポート状況、クラウドサービスの仕様変更の頻度、データ量の増加ペースを定期的に確かめておけば、将来の出費の見通しが立ちます。たとえば「来年あたり、このミドルウェアのサポートが切れて大きな対応が必要になる」と、先に気づけます。
突発に見える費用の多くは、実は予兆があったのに見ていなかっただけ、というケースが少なくありません。定期メンテナンスの報告に、こうした中長期のリスクを確かめる項目を組み込んでおくと、突発を計画的な投資に変えられます。
riplaはフルスクラッチ受託と国内開発・運用保守の立場から、作った後も継続して伴走し、こうしたリスクを契約と運用の両面から手当てすることを重視しています。
メンテナンスの先延ばしと塩漬け化の失敗
契約や移管にまつわるリスクと並んで、定期メンテナンスそのものを先延ばしにする失敗も、静かに深刻な被害をもたらします。定期メンテナンスは、うまく動いている間はその価値が見えにくく、トラブルが起きて初めて備えの大切さに気づく領域です。そのため、後回しにされがちです。
「動いているのだから、いま手を入れて壊すのは怖い」という心理から、アップデートや改修を見送り続けるうちに、システムは塩漬けになっていきます。
先延ばしは一見すると安全な選択に見えますが、実際にはリスクを将来へ積み増しているにすぎません。
アップデート先送りによる脆弱性の蓄積
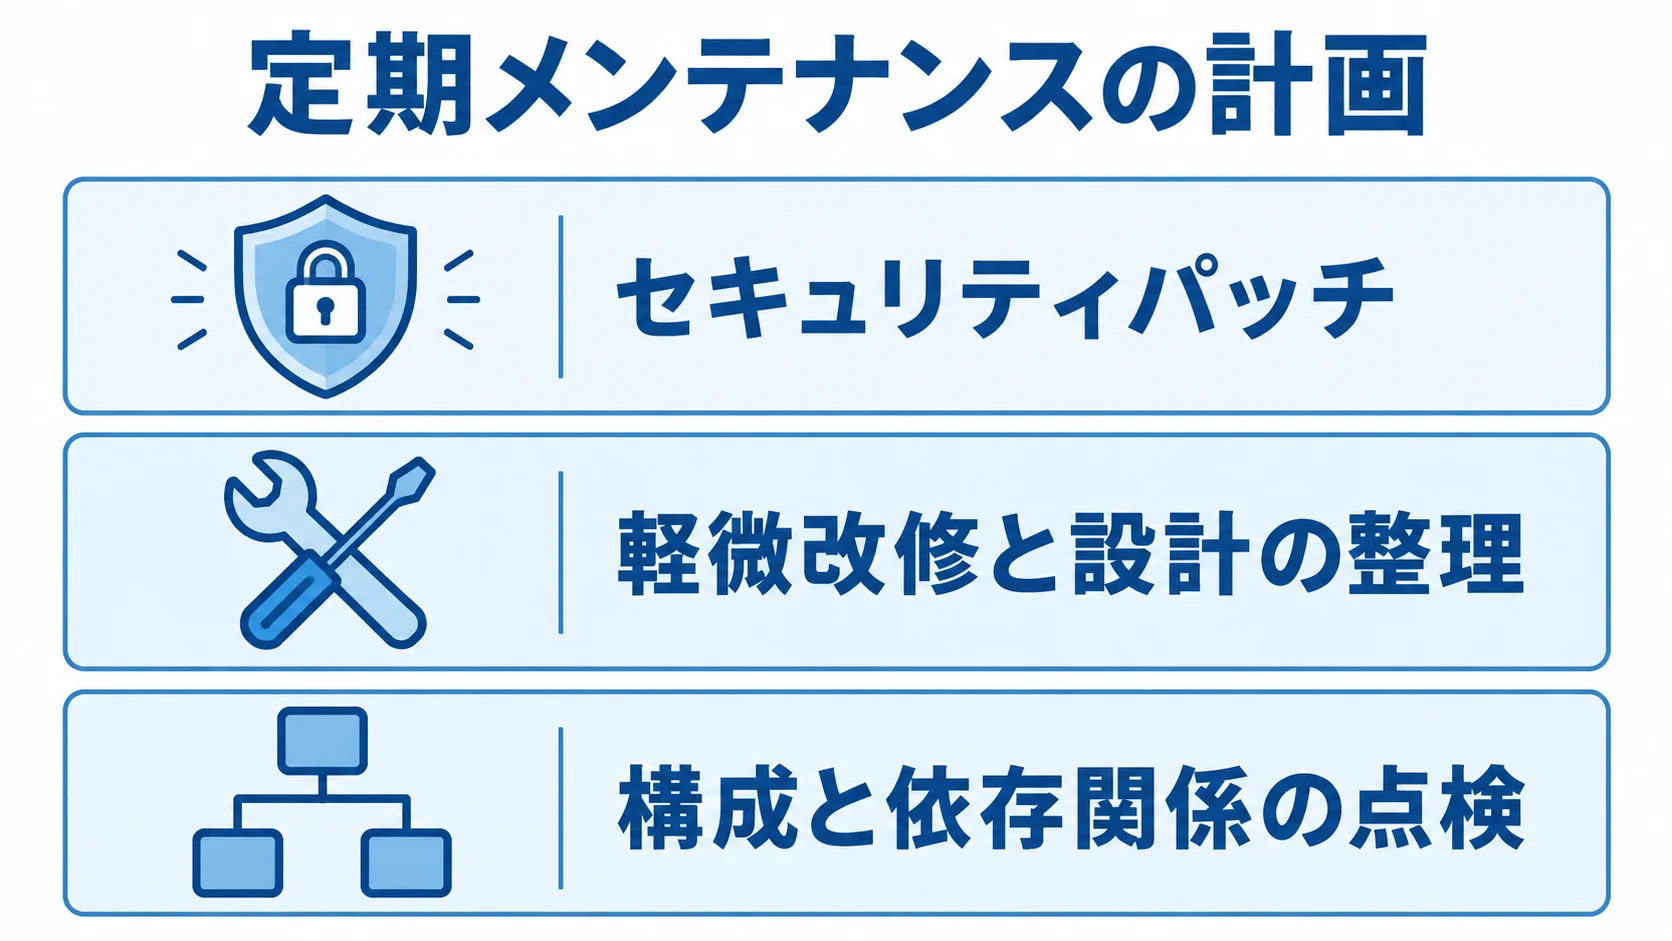
定期メンテナンスを先送りにする最大の危険は、セキュリティ脆弱性の蓄積です。OS・ミドルウェア・ライブラリのセキュリティパッチを当てずに放置すると、既知の脆弱性が攻撃者の侵入口として残り続けます。
サポート切れのソフトウェアを使い続ければ、新たな脆弱性が見つかっても修正パッチすら提供されません。塩漬けのシステムは、外からは静かに見えても、内側ではセキュリティリスクが膨らみ続けているのです。
アップデートは定期メンテナンスの計画に組み込んで小刻みに回すと、一度に大きな変更を当てる危険を避けられます。回すときは、事前の確認と戻し方を先に用意しておきます。
- 検証環境での事前テスト:本番に当てる前に検証環境で確かめ、「触ると壊れる」という不安を和らげる。
- 切り戻しの手順:問題があったときに元へ戻せる手順を、あらかじめ用意しておく。
先送りを続けるほどアップデートの幅が広がり、一度に大量の変更を当てることになって、リスクが増します。小さく頻繁に当てることが、結果的に最も安全な進め方です。
技術的負債の積み上がりと改修不能
先延ばしのもう一つの代償が、技術的負債の蓄積です。軽微改修や仕様変更対応を「あとでまとめて」と先送りにし続けると、その場しのぎの修正が積み重なって、システムの構造は次第に複雑で読みにくいものになります。
やがて、簡単な変更すら影響範囲が読めず、手を入れること自体がリスクになる「改修不能」の状態に陥ります。こうなると、業務の変化にシステムが追従できず、現場が手作業で穴埋めする非効率が常態化します。
負債が雪だるま式に増える前に、改修の整理と構成の点検を定期メンテナンスの中で回しておく必要があります。
- 軽微改修と設計の整理:定期メンテナンスのなかで継続的に行い、負債を小さいうちに返済する。
- 構成と依存関係の点検:定期的に見直し、システムの健全性を確かめ続ける。
塩漬けは一夜にして起こるのではなく、日々の先送りの積み重ねが、数年後に「もう動かせない」状態を招きます。
riplaはフルスクラッチ受託と国内開発・運用保守の立場から、作った後も継続して伴走し、システムを塩漬けにしない定期メンテナンスを重視しています。
まとめ
ITシステム定期メンテナンスの失敗やリスクを振り返ると、四つの落とし穴が浮かび上がります。
第一に、クラウドやSaaS、AI起因の障害で責任分界が曖昧になると、SLAペナルティも適用されないまま損害だけが残ります。
第二に、ソースコード著作権を盾にした移管拒否や保守費の高止まりは、ベンダーロックインによる塩漬けと法的トラブルにつながります。
第三に、ドキュメント不足と二重コストで保守移管は難航し、定額に含まれない想定外費用も重なります。
第四に、保守を先延ばしにすると、脆弱性の蓄積と技術的負債が膨らみます。
いずれも、契約や体制の設計、そして日々の運用で予防策を講じられるものです。これらの失敗に共通するのは、うまくいっているうちに、いざというときの備えを契約と運用に書き込んでおかなかったことです。
責任分担表とソースコード著作権の帰属、引き継ぎドキュメントの義務化、想定外費用の単価明示という四点を最初に押さえておけば、多くの泥沼は避けられます。
riplaはフルスクラッチ受託と国内開発・運用保守を組み合わせ、作った後も継続して伴走しながら、責任分界の明確化と契約面のリスク手当てを支援します。
費用相場や契約形態を含む全体像の確認には、あらためて完全ガイドをご活用ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。