
ITシステム軽微改修では、残る不確実性に応じてPoC・プロトタイプ・モックアップを選びます。影響範囲の分析は、規模にかかわらず欠かせません。
PoCなどを一律に実施すると非効率なため、検証の要否と本番反映の進め方を案件ごとに整理します。全体像は、ITシステム軽微改修の完全ガイドもご覧ください。
▼全体ガイドの記事
・ITシステム軽微改修の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
軽微改修でも検証が必要になる理由
PoCなどは、本開発の前に「作らないと分からない不確実性」を小さなコストで解消する手段です。軽微改修にも不確実性は残るため、まずその種類を見極めて、検証の要否を判断します。
PoC・プロトタイプ・モックアップの違いと使い分け
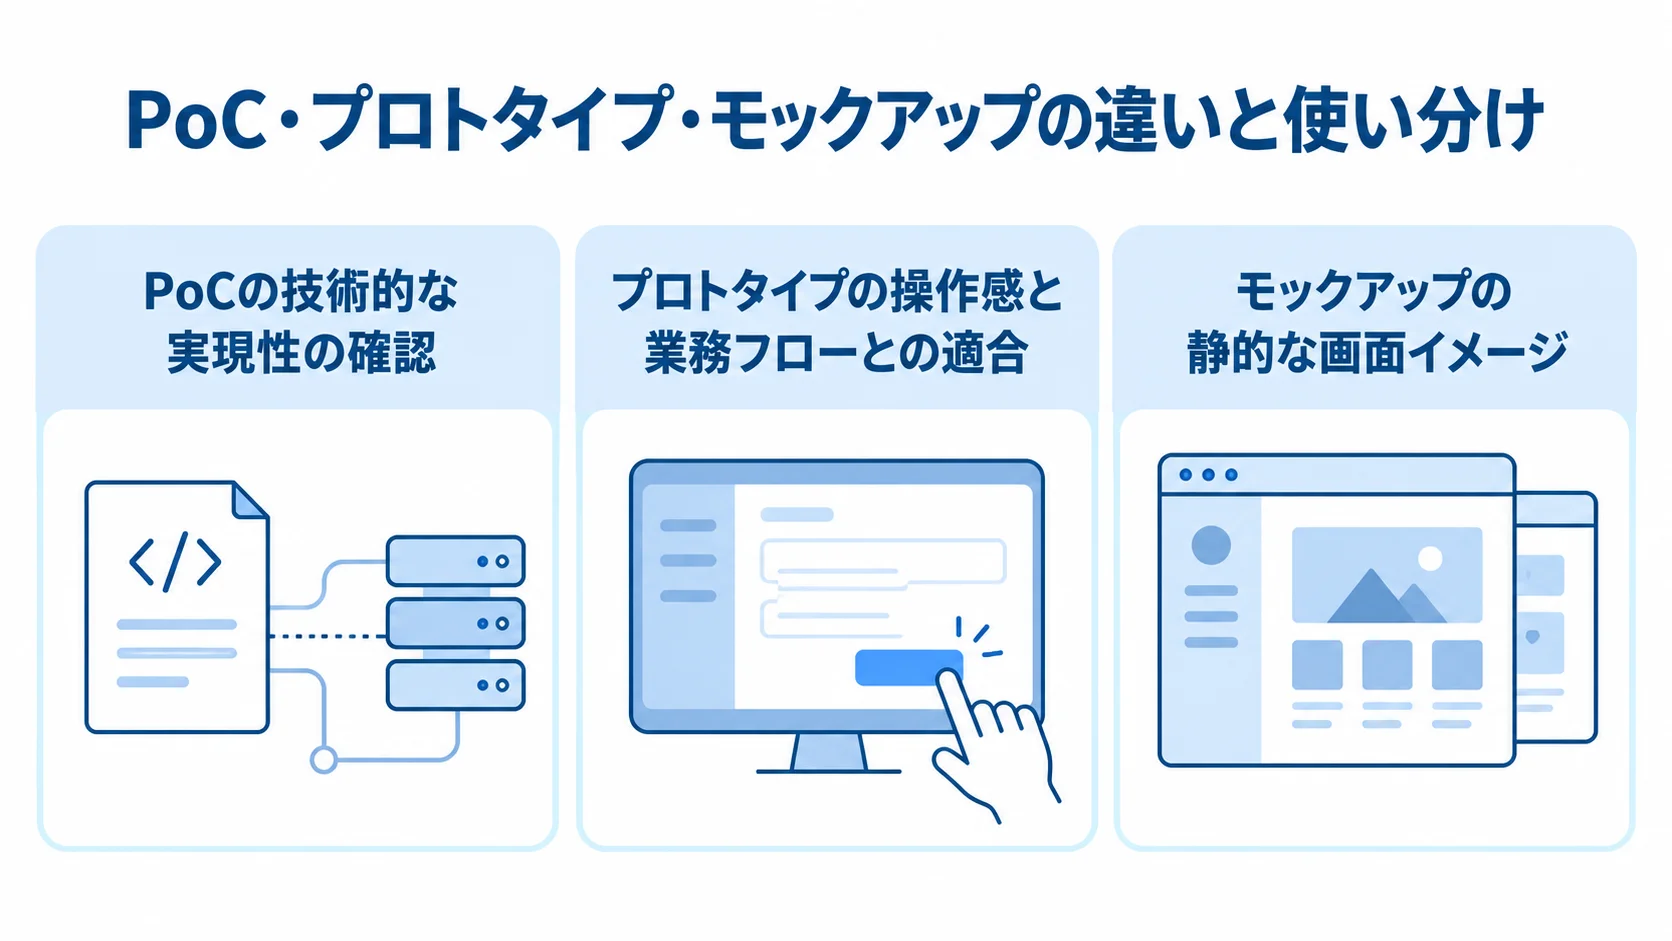
三つの手法は、それぞれ確かめる対象が異なります。
- PoC(概念実証):技術的な実現性の確認。
- プロトタイプ:動く試作で、操作感と業務フローとの適合を確かめる。
- モックアップ:静的な画面イメージで、外観をすり合わせる。
PoCでは、新しい外部APIや複雑なロジックが既存環境で成り立つかを検証します。プロトタイプでは、新機能が既存業務にどう組み込まれるかを、現場の担当者が操作して確認します。モックアップは処理を持たず、要件定義や基本設計の段階で、発注者と開発者の画面イメージを合わせる手段です。
軽微改修で三つすべてを行う必要は基本的にありません。このため、残る不確実性に応じて必要な手法だけを選ぶと、速度を落とさずに検証できます。
検証要否の判断基準——不確実性の種類による見極め
軽微改修の検証要否は、「この変更に、作ってみないと分からない要素が残っているか」と問うと判断の手がかりになります。
- 省略できる変更:既存構成内の単純な項目追加や一画面の文言修正は、不確実性がほぼなく、直接開発へ進めます。
- 検証のサイン:小規模でも、新しい外部サービス連携、性能への影響、業務フローに関わる画面変更のどれか一つに当たれば、検証の対象です。
- 基準の共有:典型ケースはチェックリストにまとめ、判断者が複数いる組織では、基準も文書にしておきます。
- ルールの例:外部連携はPoCで確かめ、金銭や個人情報の画面はプロトタイプで現場確認します。
- 定期的な見直し:インシデントや現場の意見を踏まえ、半年〜1年に一度程度見直します。
判断の基準を特定の人の経験に頼らないことが、軽微改修を安全かつ迅速に続ける土台になります。
検証が必要になる軽微改修のケース
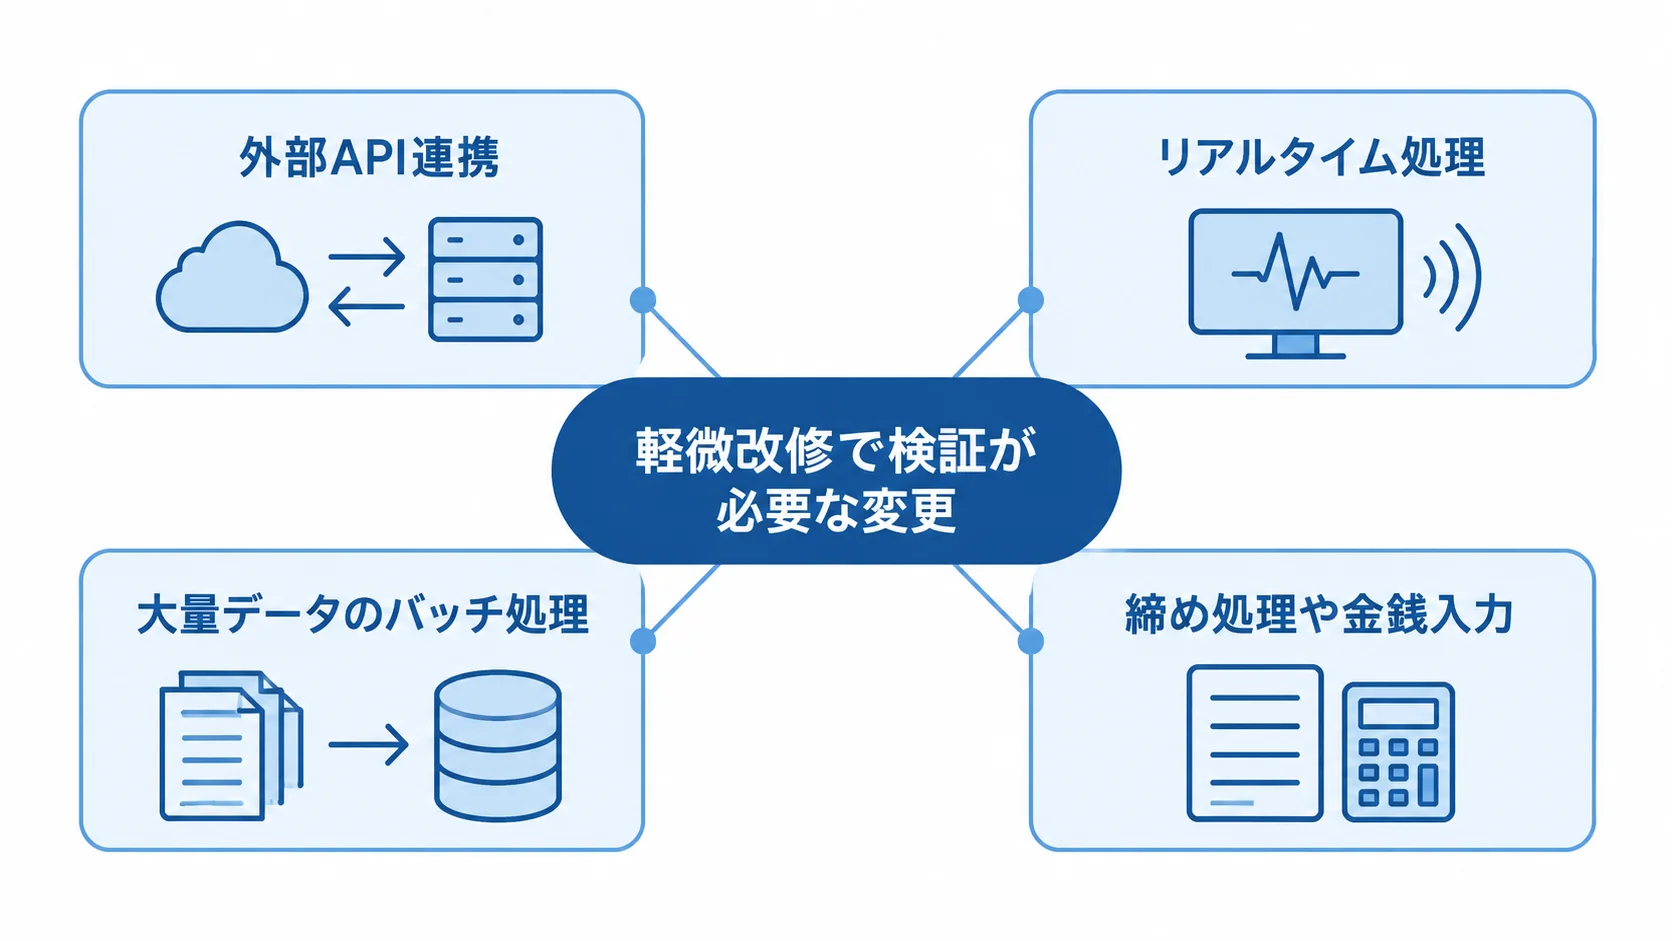
軽微改修に分類されても、検証を挟むべき典型例があります。技術面と操作面の二つに分けて確認します。
新技術・外部API連携を伴うケース(PoC)
新しい外部APIやツールを既存システムにつなぐ場合は、PoCによる検証が推奨されます。
- 外部連携:既存環境で、セキュリティ要件と仕様を満たして通信・動作するかを確かめる。
- リアルタイム処理:既存システムの応答が遅くならないかを確認する。
- 大量データのバッチ処理:負荷増大と処理時間への影響の検証。
一画面や一機能の中の変更でも、既存環境でセキュリティ要件を満たし、仕様どおりに通信・動作するかは、つないでみるまで確証が持てない場合があります。そのため、処理負荷は本番に近いデータ量や条件で確かめておく必要があります。PoCを省くと、連携エラーや性能の劣化が本番後に見つかり、緊急対応になるおそれがあります。
夜間バッチが数分延びても問題ない場合がある一方、始業前に終える処理では、遅れがそのまま業務開始に響きます。そこで、許容できる遅延を関係部署と事前に決めておくと、PoCの合否を判断しやすくなります。
PoCは小規模で構いません。「接続できるか」「規定時間内に終わるか」などに確認事項を絞れば、工数を抑えて不確実性を解消できます。
操作フロー・重要画面の変更を伴うケース(プロトタイプ/モックアップ)
技術面に不確実性がなくても、重要画面や入力フォームの操作フローを変える場合は、操作性の検証が有効です。
日常的に使う画面やボタンの配置を少し変えるだけでも、利用者が迷い、慣れた手順が崩れて誤操作を招くことがあります。
- 締め処理や金銭入力:事前に画面イメージを確認し、必要なら操作を試します。
- 複数部署が使う画面:影響を受ける部署に加え、他部署の代表者にも確認を依頼します。
- 確認の場:既存の定例会の数分、またはチャットでの画面共有も使えます。
ミスが業務に大きく響く画面では、モックアップでイメージを合わせ、必要に応じてプロトタイプを現場の担当者に操作してもらいます。数枚の画面イメージを見てもらう方法や、既存の開発環境で変更後の画面を数名に試してもらう短時間・低コストな確認でも効果があります。
この確認を省くと、リリース後に「使いにくい」という声が続き、再改修で余計な工数がかかることがあります。一部署にとって便利な変更でも、別の部署の手順には合わない場合があります。このため、リリース前に関係者が画面を確認しておくことが大切です。
検証を省略してよい軽微改修の見極め方
検証が必要なケースを踏まえ、省略できる変更の見極め方を整理します。全件に検証を課すと速度が落ちるため、この線引きは実務上重要です。
省略基準——既存アーキテクチャ内で完結する単純な変更
検証を省いて直接本開発へ進めるのは、技術面に不確実性がなく、画面の操作フローやレイアウトにも影響しない場合です。こうした条件に当たるのは、既存のテーブル構造やAPI仕様を変えず、動作実績のある処理パターンの延長で完結する変更です。
- 入力項目:既存フォームにテキスト項目を一つ追加する。
- 検索条件:既存の条件に選択肢を一つ増やす。
- 表示文言:画面に表示する文言の修正。
これらは新しい技術要素や操作フローの変化を伴わないため、モックアップやプロトタイプを経ずに実装できます。
ただし、検証を省いても影響範囲分析は必要です。見た目が単純でも、変更が波及する範囲は軽微改修のたびに確かめます。
影響範囲分析の具体的な手法
影響範囲分析では、図に描いて改修箇所がどこへ影響するかを目で追えるようにします。そのうえで、改修が波及する先を、構成、データの流れ、性能、セキュリティの四つの面から洗い出します。
- アーキテクチャ図:システム全体で、責務の分け方を確認する。
- データフロー図:データの流れと、影響を受けるコンポーネントの一覧。
- 非機能要件(NFR):可用性・運用性・性能・コストへの影響の評価。
- セキュリティ・監査:データ分類、暗号化、権限、監査ログを点検する。
バッチ集計の対象に項目が含まれる場合は処理時間を、頻繁に使うテーブルを変える場合は応答速度を確認します。
特に、追加・変更した項目は、データの扱いに漏れがないかを重点的に見ます。具体的には、通信時と保存時の暗号化、アクセス権限、監査ログの保持に抜けがないかも調べます。
一件あたりの検討時間は短くしたいところですが、規模を理由に分析を簡略化すると見落としにつながります。そこで、チェックリストで同じ観点を確かめる方法が現実的です。
過去の影響範囲調査も、ナレッジとして蓄積すると分析時間を短縮できます。たとえば、テーブル変更の影響を受けたバッチや帳票を社内Wikiや設計書に残しておけば、類似の改修で再利用できます。
局所改修のリスク管理と本番反映の進め方
PoCや試作が動いても、本番反映では継続提供と事故防止を重視したリスク管理が必要です。
本番影響の回避——失敗系設計という考え方
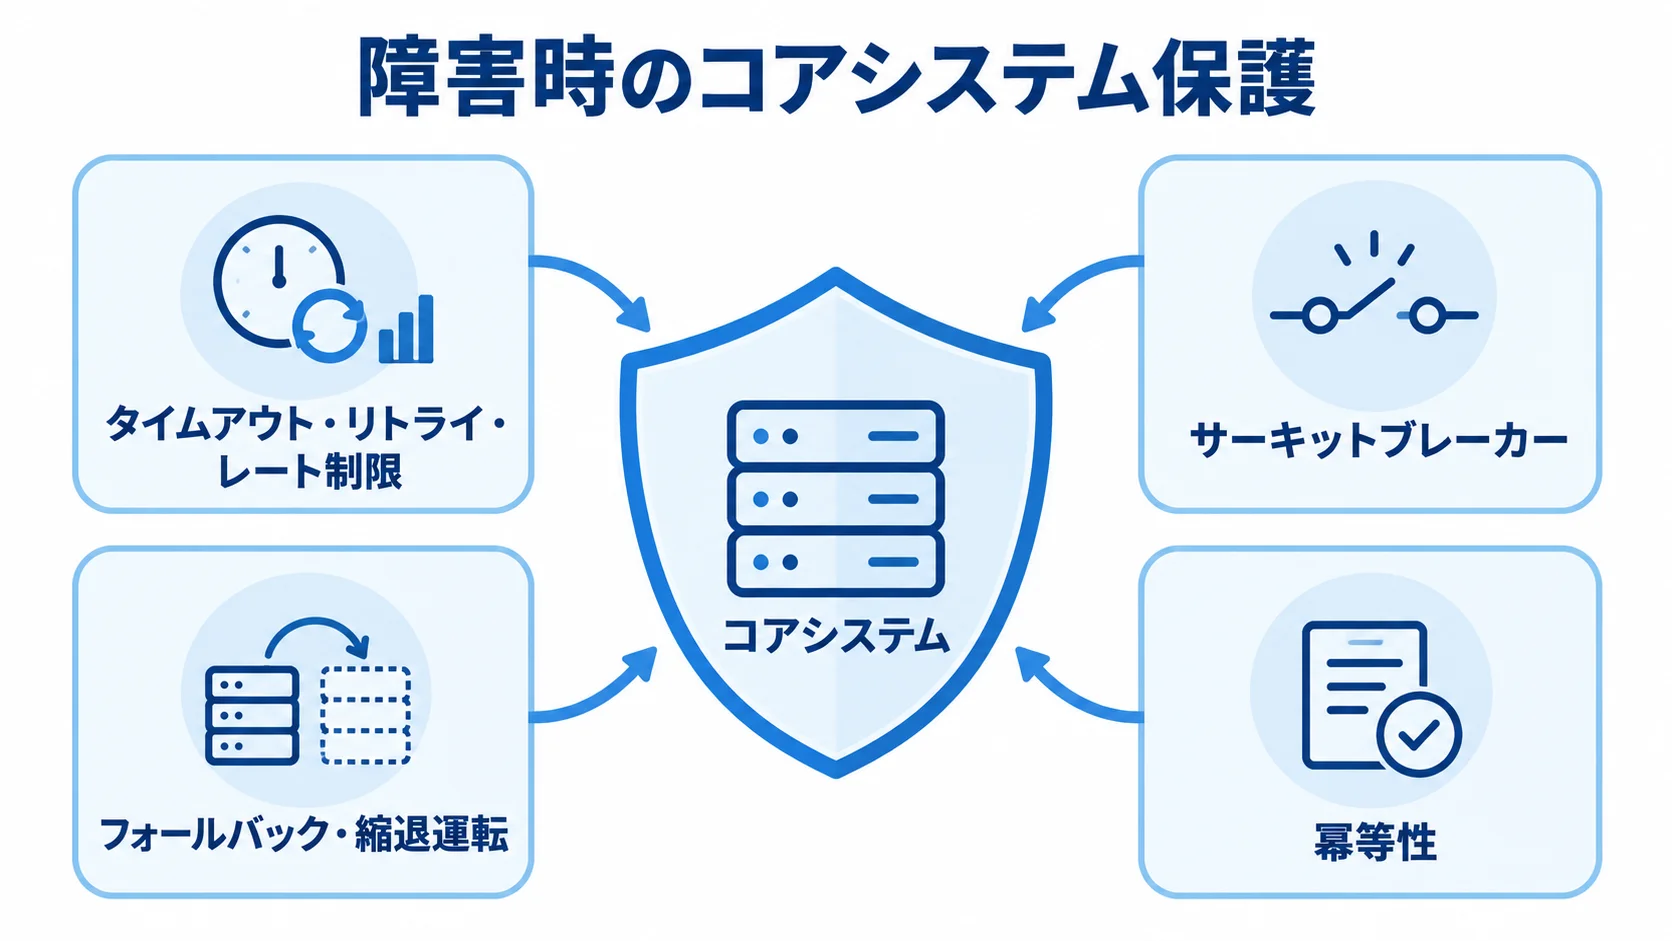
追加機能や外部APIが止まった際に、コアシステムまで道連れに止まる事態は避けなければなりません。そのため、失敗系(異常系)設計で障害時の動きを基本設計に組み込みます。障害時には、通信の制限、呼び出しの停止、代替処理への切り替え、重複した処理の扱いを、それぞれ事前に定めておきます。
- タイムアウト・リトライ・レート制限:通信や再試行の条件を定めておく。
- サーキットブレーカー:一定回数エラーが続いた時点で、呼び出しを止める仕組み。
- フォールバック・縮退運転:代替処理へ切り替え、一部機能を止めても中核を守る。
- 冪等性:同じ処理が重複しても、結果が変わらないようにしておく。
失敗系設計を省くと、小さな機能の不具合が主要業務に及ぶ重大インシデントへ発展しかねません。外部連携では、障害時でもコア機能は動かしたまま、結果の表示だけを止める縮退方針を事前に決めておきます。方針が未決定のままだと、現場は停止の範囲をその場で判断できず、対応が遅れるおそれがあります。
段階的リリースと切り戻し(ロールバック)の担保
軽微改修でも一斉公開せず、段階的に反映して影響を抑えることがリスク管理の基本です。
- カナリアリリース:一部のユーザーへの先行公開。
- ブルー/グリーンデプロイ:新旧二つの環境を用意し、切り替える方式。
- ロールバック:データベース変更も含めて元に戻す手順の準備。
こうした段階的な手法は、影響を限定しながら、コストを抑えて安全に本番展開する助けになります。ロールバックの手順は、実際に機能するかをリリース前にテストして確かめておきます。
小さな変更では管理を省きがちですが、稼働中のシステムには、失敗系設計、段階的リリース、切り戻しを標準の手順として備えておく必要があります。その三つが、安全な反映を支えます。
備えをチェックリストや手順書にしておくと、後続の改修でゼロから検討し直さずに済みます。初期の整備には時間がかかりますが、以降の検証とリリースを速め、安全性も高めます。
まとめ
PoC・プロトタイプ・モックアップの要否、影響範囲分析、局所改修のリスク管理を整理してきました。新技術や外部API、性能への影響、操作フローの変更があれば、その内容に合う検証手法を選びます。
技術面と操作性に不確実性がない単純な変更であれば、検証を省けます。一方で、影響範囲分析は規模を問わず必要で、アーキテクチャ図やデータフロー、非機能要件、セキュリティ要件から確認します。
本番反映では、失敗系設計、段階的リリース、切り戻しの備えがシステムを守ります。判断や分析、リスク管理の手順を決まった形にまとめておけば、以降の改修でも繰り返し使えます。
検証は一律に省かず、案件ごとに適切な水準を見極めることが、速度と安全性の両立につながります。また、再利用できる仕組みを積み上げることも、安全で効率的な改修の近道です。
▼全体ガイドの記事
・ITシステム軽微改修の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。