
鍵管理システムの導入は、要件整理から定着まで6つのフェーズで進めます。この順で進めると、鍵の責任の所在を明確にできます。
段階ごとの進め方に加えて、費用相場と見積もり時の確認事項も扱っています。全体像は鍵管理システム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・鍵管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
鍵管理システム開発の全体像
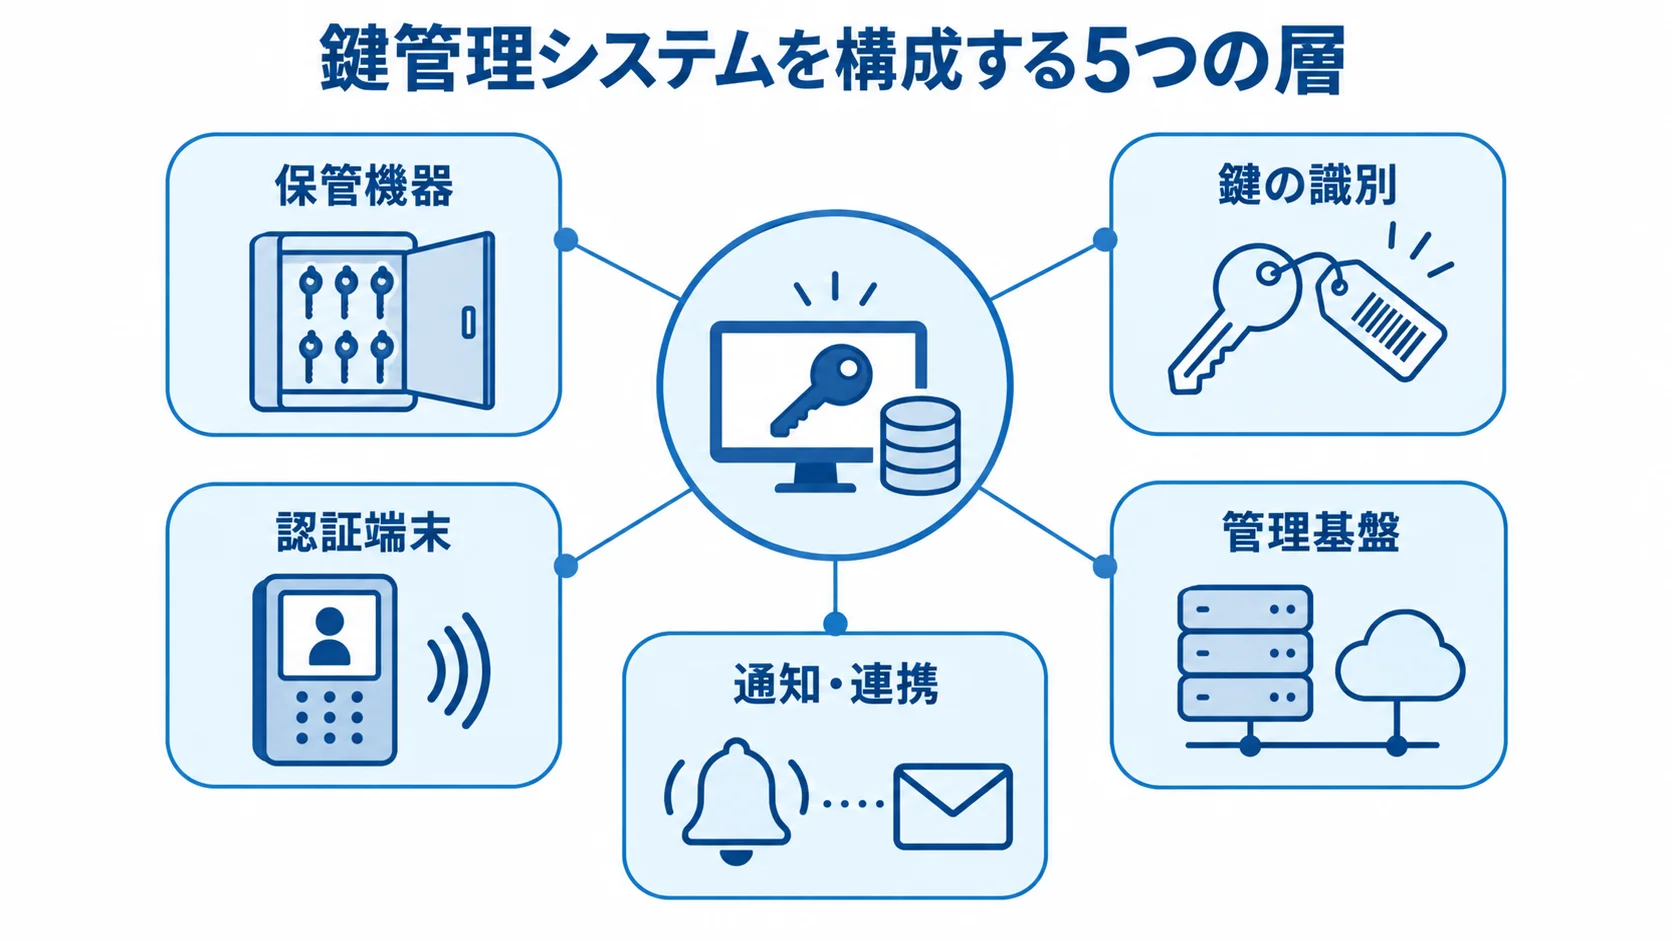
鍵管理システムは、電子キャビネットだけの設備ではありません。鍵台帳と本人認証、権限を土台に、貸出・返却の管理や通知に加えて、監査ログと既存システムとの連携を組み合わせて作ります。
「どの鍵を、誰が、どの条件で、いつ使えるか」を先に業務ルールとして定めておくと、製品比較と見積もりがぶれにくくなります。
管理対象は鍵に加え、責任者と利用目的
鍵台帳には、鍵番号や名称、対象の部屋・車両・設備、管理部署を登録します。加えて、予備鍵、重要度、保管場所も記録します。
鍵には、利用者や所属、役職を紐付けます。あわせて、利用時間や目的、返却期限、承認者も管理します。たとえば、工場のマスターキーは管理者の承認を必須にし、日常点検用の鍵は担当部署が自己貸出できるようにする設計が現実的です。
導入効果は、鍵探しや台帳記入の時間を減らせることです。加えて、紛失や返却遅延が起きたときに、利用者と時刻、認証方法、期限、承認者を確認できます。
この4項目は、稼働後の効果を数字で比べるための指標です。開発前の値を記録しておくと、導入の前後を比較できます。
- 所在確認時間:鍵を探すのにかかる時間。
- 返却遅延:月間の遅延件数。
- 棚卸し工数:担当者の作業時間。
- 紛失調査:調査完了までの時間。
システムを構成する5つの層
システムは、機器から連携まで5つの層に分けて考えると、必要な設備とシステムの範囲をつかみやすくなります。
- 保管機器:キャビネットやキーボックス。
- 鍵の識別:RFIDタグや専用ホルダー。
- 認証端末:カード、暗証番号、スマートフォンなど。
- 管理基盤:管理画面とデータベース。
- 通知・連携:通知機能やAPI連携。
1拠点の小規模運用であれば、スタンドアロン機とタッチパネルで始められる場合があります。一方で、多拠点を本部で管理する場合は、ネットワークやクラウドかサーバーのほか、バックアップ、監視、ID連携まで設計します。
スマートロックや入退室管理、車両予約、暗号鍵管理は、物理鍵の管理とは対象が異なります。ここで扱うのは、施設・オフィス・工場・病院・車両などで物理鍵を安全に貸し出す仕組みです。
扉を開ける操作そのものを制御するなら、対象は入退室管理です。一方で、鍵を持ち出す責任と履歴を管理するなら、鍵管理システムとして整理すると要件の重複を避けられます。
鍵管理システムの6フェーズの進め方
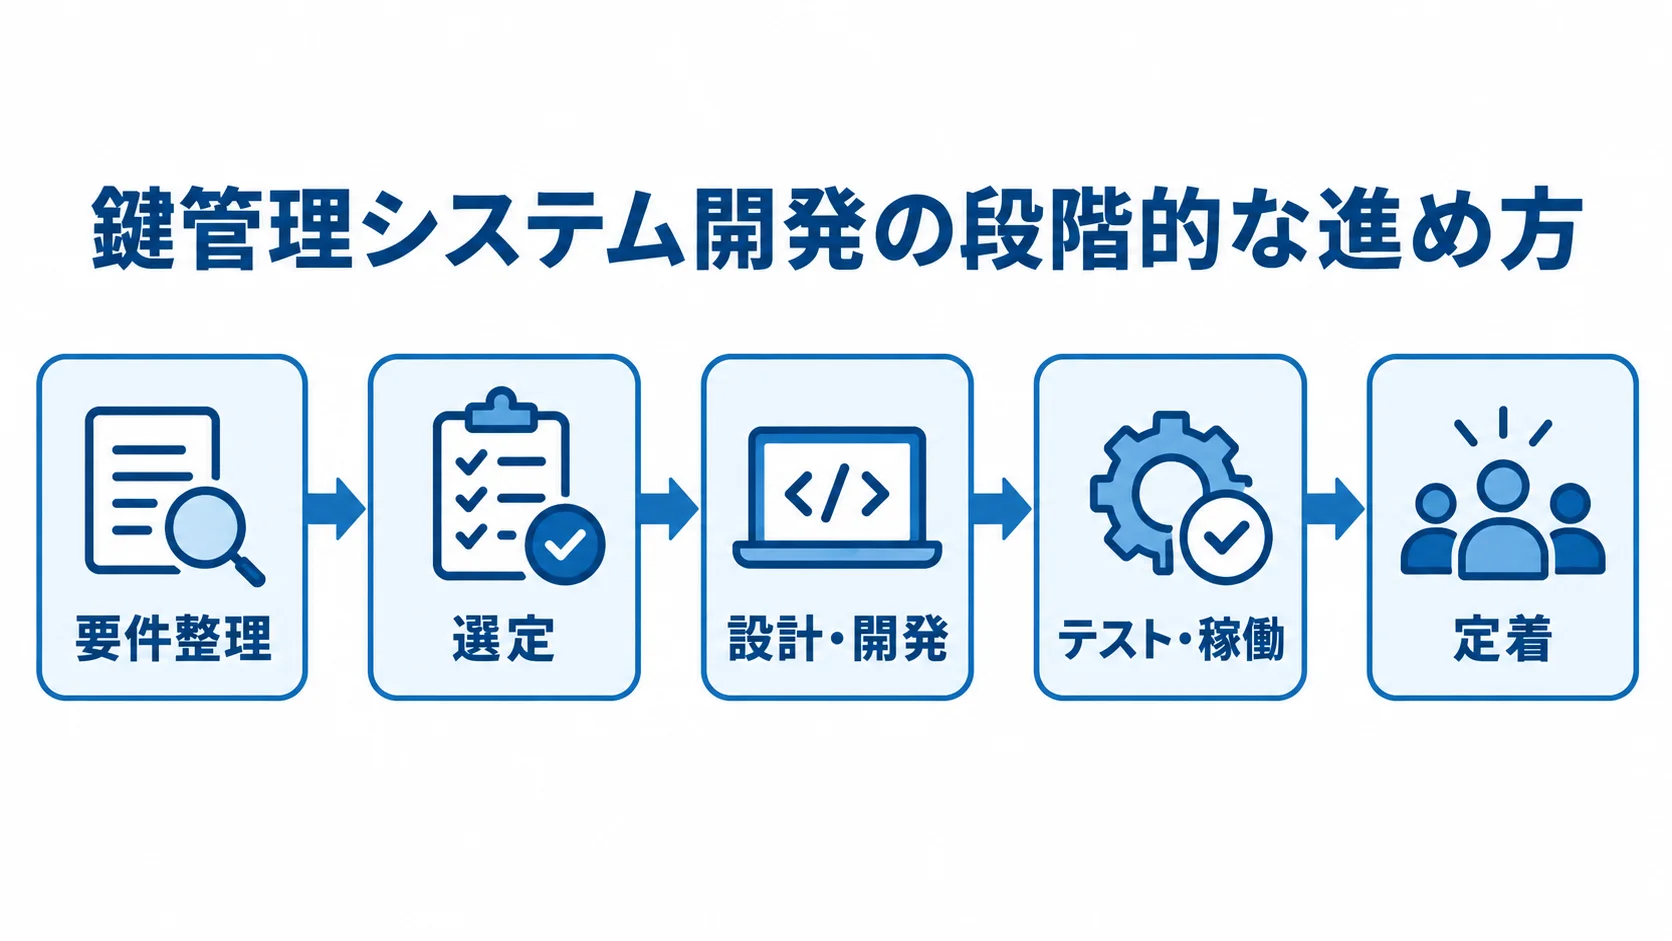
開発では、機能を先に増やすことより、現場の貸出・返却ルールを段階的に固めることに重きを置きます。
各段階で、成果物と判断基準をはっきりさせておきます。要件整理やテストを省くと、夜勤者が使えない、通信断で開かない、異動者の権限が残るといった問題が起きやすくなります。
フェーズ1:鍵と業務ルールの洗い出し
まずは現場を訪問し、鍵の本数、形状、保管場所を確認します。そのうえで、営業時間外の利用も含めて、利用者と貸出頻度、紛失履歴、返却ルールを確認します。
台帳にない共用鍵や、名称が変わった鍵、別の場所にある予備鍵も洗い出します。業務は、施設と工場、病院、社用車で異なります。そこで、管理者や一般利用者、夜勤者、外部委託先に、それぞれ話を聞きます。
要件整理では、台帳や権限、障害対応の成果物を揃えます。優先度は、初日から必要な機能か、手作業で暫定運用できるか、事故時の影響が大きいかで決めます。
- 業務資料:鍵台帳、利用者・部署一覧、権限マトリクス。
- 運用資料:貸出・返却フロー、障害時の代替手順。
- MUST:本人認証、許可鍵のみの貸出、返却履歴、延滞通知、ログ確認。
- WANT:顔認証、予約、AI異常検知、カメラ連携。
鍵の重要度と許容停止時間、貸出目的の記録、緊急貸出の承認者は、この段階で決めます。また、紛失時の停止と交換の手順や、退職・異動・休職時の権限変更者も明確にします。
これらが決まらないまま製品を選ぶと、後から追加開発や機器の交換が起きやすくなります。
フェーズ2:方式と運用の適合性の比較
方式は、製品の構成や拠点数、業務との連携範囲に合わせて比べます。
- 小規模:鍵10〜30本、1拠点ならスタンドアロンRFIDキャビネット。
- 多拠点:本部管理や人事・入退室連携にはクラウド型など。
- 独自業務:独自の承認や警備管制が中核業務に組み込まれている場合に限り、個別開発の費用対効果を詳しく検討。
- 候補方式:パッケージ、SaaS、オンプレミス、ローコード、スクラッチ。
比較表には、鍵本数と増設上限、鍵束への対応を書きます。認証方式や、ユーザー・部署・時間帯別の権限も記載します。
ログの出力形式と保存期間、通知、予約は、同じ質問票で確認します。加えて、APIや人事・入退室・車両予約・監視カメラとの連携も、確認項目に入れます。
停電や通信断のときの動作と設置工事を比べ、保守地域や機器更新の周期も見ておきます。メーカー、販売店、施工会社、SIerや保守会社など担当が複数社に分かれる場合は、障害時の窓口と責任分界を確認します。
小規模でも、2〜4週間のPoCを行うと導入失敗を抑えられます。たとえば、鍵10〜20本を使い、管理者や一般利用者、夜勤者、外部委託先など異なる役割の人が試します。
PoCでは、認証の失敗や鍵束の扱い、返却漏れを確認します。さらに、通知や棚卸し、停電・通信断からの復旧も見ます。
合格条件は、利用の可否だけでなく、返却漏れを発見できることや、ログから最終利用者を追えることなどで決めます。
フェーズ3:物理設備とソフトウェアをつなぐ設計・開発
設計・開発では、設備の配置や認証、連携、方式ごとの運用条件を決めます。また、設置場所と情報システムの両面を確認します。
- 設置環境:位置、電源、ネットワーク、端末高、鍵ラベル、緊急開放方法。
- 認証方式:ICカード(FeliCa・MIFARE)、社員証、暗証番号、QR、スマートフォン、生体認証。
- API連携:人事情報の受信頻度、権限対応、再送、重複ユーザーの扱い。
- クラウド型:通信断時のローカル貸出と、復旧後のログ二重登録を確認。
- オンプレミス・スクラッチ:サーバー運用と機器・認証規格の更新保守も含めて判断。
動線から離れた場所に置くと、利用者が抜け道を作る可能性があります。一方で、人目につく場所では、画面の覗き見や管理者の操作を保護する必要があります。
設置図や配線図、初期の鍵台帳を成果物として残します。権限一覧や画面仕様、通知テンプレートも成果物にします。
既存の社員証は教育の手間を減らせますが、紛失時の停止と退職者の即時無効化が必要です。
連携費は本体と別になる場合が多いため、仕様確認とデータ整形の工数を、見積もりに明記してもらいます。また、オンプレミス型では、バックアップや脆弱性対応、更新、監視の担当者を決めます。
フェーズ4:通常時と異常時の両方を見るテスト
テストでは、画面の動きだけでなく、通常業務、異常時、セキュリティの各条件を確認します。現地試験の結果は、稼働の判定に使います。
- 通常系:許可された利用者が対象鍵を借り、目的と期限を入力し、返却後に履歴が確定する流れを確認。
- 異常系:権限外の鍵、期限超過、カード紛失、別スロット返却、複数鍵貸出。
- 設備障害:停電、通信断、機器・サーバー・通知サービスの故障、災害避難。
- 緊急対応:マスターキーの開放、紙台帳への切替、復旧後の再入力。
- セキュリティ:共有IDの禁止、画面分離、ログの削除・改ざん防止、設定変更履歴、バックアップ復元。
紙台帳へ切り替える場合は、様式と保管場所、復旧後の再入力担当者を決めておきます。不具合は、発生条件や期待・実測結果を残し、担当者と対応期限、再テスト結果も記録します。未解決の問題を残したまま、稼働判定はしません。
利用履歴には、氏名や社員番号が含まれる可能性があります。そのため、ログの閲覧権限と保存期間は、業務上必要な範囲に制限します。
フェーズ5:一拠点からの段階的な稼働
稼働は、重要度の高い一拠点または一部署から始めます。始めたあとは、現場の利用状況を見ながら広げていきます。一方、全拠点を同時に入れ替えると、移行ミスや問い合わせが一度に集中します。
- 鍵の実数と台帳を照合し、タグ取り付け、名称統一、権限登録を行います。
- 認証情報を配布し、管理者を教育して、旧台帳の扱いを決めます。
- 稼働初日は管理者と現場責任者が立ち会い、通常時間内の貸出・返却を確認します。
- 一時的に紙台帳や予備鍵を残す場合、正とする記録を決めます。
- 問い合わせ窓口、障害連絡先、交換機器の在庫、緊急貸出の承認者を案内します。
フェーズ6:規程とKPIの更新による定着
定着を妨げる要因には、操作の難しさだけでなく、運用設計の問題もあります。
- 定着の課題:目的入力が不適合、夜間承認者不在、権限変更者不明、通知過多。
- 確認時期:稼働後1か月、3か月、6か月。
- KPI:返却遅延、認証失敗、手作業への戻り、問い合わせ件数、ログ閲覧件数。
- 運用規程:登録・削除、緊急貸出、紛失、延滞、障害、ログ、遠隔保守、バックアップ、棚卸し。
- 見直し体制:設備、情報システム、総務、現場責任者、監査担当で連携。
個人データを委託する場合は、委託先を選定し、安全管理措置を確認します。契約では、取扱状況の把握方法も盛り込み、必要に応じて監査します。
また、鍵の履歴をクラウドで管理する場合は、委託先や再委託先、データ削除の条件を契約で確認します。
委託先管理の考え方は、個人情報保護委員会のガイドラインに示されています(出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年8月確認)。
IPAは2026年3月に第4.0版を公開しました。バックアップやアクセス制御、物理対策、インシデント対応については、このガイドラインが参照先になります(出典:IPA「中小企業の情報セキュリティ対策ガイドライン第4.0版」、2026年)。
鍵管理システムは、物理セキュリティと情報セキュリティが交わる領域にあるため、両面から見直します。
鍵管理システムの費用相場とコストの内訳
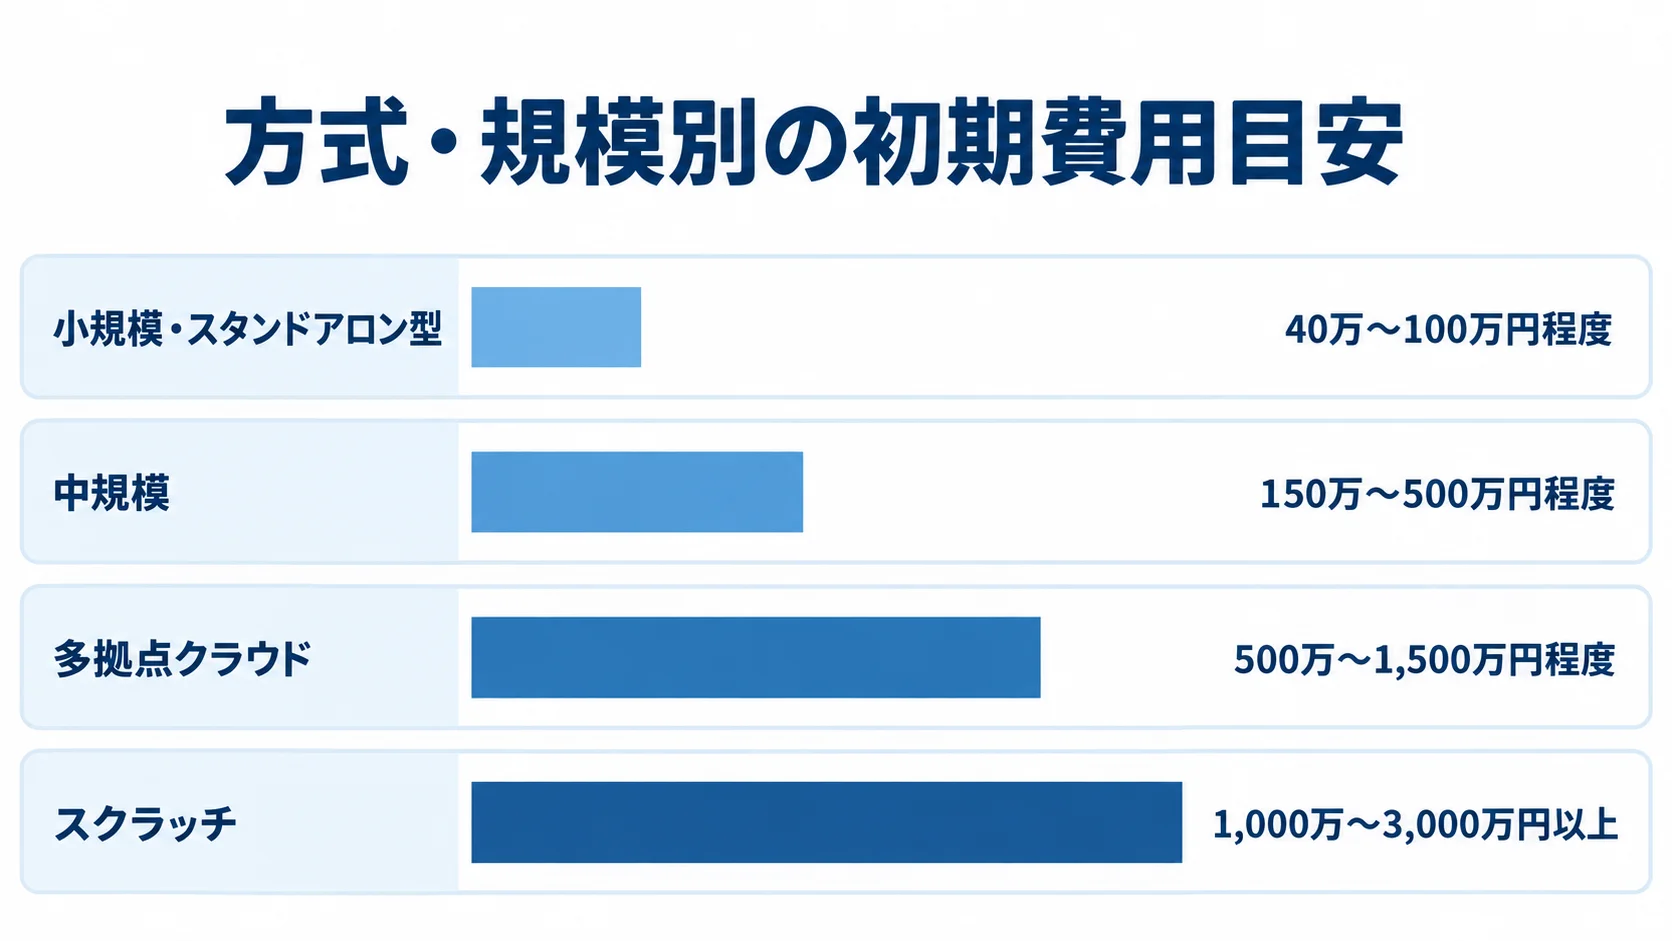
鍵管理システムの価格は、鍵本数や認証方式、拠点数によって変わります。監査レベルや工事、データ移行、他システム連携によっても変わります。
ここに示す金額は、公開価格と一般的な業務システム費用、機器・工事・SI費を組み合わせた予算の目安です。
中・大規模の金額は推定で、特定製品の確定価格ではありません。また、公開価格がある製品と個別見積もりの製品が混在しています。
規模別の初期費用の幅:40万円台から数千万円まで
小規模・スタンドアロン型は、鍵10〜30本、1拠点、限定された利用者を前提にすると、初期費用は40万〜100万円程度が目安です。
21本管理のTraka21は、約38万〜40万円前後で販売されています。出典は、株式会社トータルリンクの「鍵管理システムの価格はいくら?」で、2026年8月に確認しています。
価格に搬入・設置やタグ、教育が含まれるかは販売条件で異なり、連携の扱いも確認が必要です。
同社のTraka21ページには、21本管理で月額13,000円(税別)との表示があります。一方で、料金プラン欄には月額15,000円(税別)の表示もあります(出典:株式会社トータルリンク「Traka21レンタルプラン」、2026年8月確認)。
表示差は、契約条件やページ内の料金区分による可能性があります。そのため、適用プランや初期費用を確認します。最低利用期間と保守・交換条件は、契約の段階で見ておきます。
短期レンタルは、2〜4週間のPoCや一拠点の試験に適しています。
規模や方式ごとの予算目安は、次のとおりです。特に中・大規模の金額は、要件と拠点数による推定なので、相見積もりで検証が必要です。
- 中規模:数十〜数百本、認証・履歴・設置込みで150万〜500万円程度。
- 多拠点クラウド:複数台、権限統合、API連携込みで500万〜1,500万円程度。
- スクラッチ:独自承認や警備管制などを横断し、1,000万〜3,000万円以上となる可能性。
見積もりの内訳:機器・開発・工事・教育
初期費用は項目別に分けて、どこに費用がかかるかを確認します。予算を立てる段階では、次の配分を初期の仮説として使えます。
- 要件定義・現地調査:初期費用の10〜15%。
- 機器:20〜50%。
- 認証・制御・管理ソフト:15〜30%。
- 設置・配線・タグ・移行:10〜25%。
- テスト・教育・PM・保守設計:10〜20%。
内訳には、要件定義や現地調査から保守設計までが含まれます。配分は目安で、製品や工事の条件によって大きく変わります。
連携は、本体の機能追加とは別に発生します。API仕様の確認や人事データの整形、権限の対応付け、認証基盤への接続などが含まれます。
一般的な業務システムでは、外部連携に数十万〜100万円程度、期間1〜3か月が追加されることがあります。
鍵管理でも、対象データと接続方式によって費用は変わります。「連携一式」の見積もりでは、対象項目と方向、頻度を確認します。加えて、失敗時の扱いとテスト範囲も尋ねます。
ランニング費用と期間、10年単位の総額での比較
スタンドアロン型は、月額利用料がない場合でも費用が発生します。保守や故障交換のほか、バッテリーやタグの追加、機器更新も対象になります。
クラウド型は、月額数万円〜30万円程度です。この金額は、保守や通信、クラウド利用料を見込んだ推定です。
多拠点では、利用者数やキャビネット台数、ログ保存量、サポート時間によって変わります。保守費は、初期費用の年10〜20%程度を見込む場合もあります。ただし、対象範囲と更新条件は契約で確認します。
期間の目安は、規模と方式によって異なります。遅延の要因は、現地工事の許可や夜間作業、既存鍵のタグ付けです。加えて、人事データの準備とセキュリティ審査も遅延要因になります。
- 小規模スタンドアロン:2〜6週間。
- 中規模:2〜4か月。
- 多拠点・API連携:4〜9か月。
- スクラッチ開発:6〜12か月以上。
比べるときは、初期費用に加え、立会いや教育、移行、旧設備の撤去も含めます。5〜10年後の更新も、同じ比較に入れます。総額で見ると、安価な機器を選んだ場合の再導入リスクも把握できます。
鍵管理システムの見積もりを取る際のポイント
相見積もりでは、各社に同じ前提を渡します。「鍵管理システム一式」とだけ書くと、本体のみの会社と、工事・教育・保守込みの会社とで、金額の意味が異なってしまいます。
RFPや質問票には、鍵、利用者、拠点の前提を書きます。認証、権限、ログ、連携、障害対応などの前提も盛り込みます。工事と保守についても、見積もりに含むものと含まないものを分けてもらいます。
要件表の記載項目:鍵・人・場所・時間・目的
要件表には、鍵と利用者、設置場所、利用時間の条件を揃えて書きます。
- 鍵:総本数、鍵束、予備、増設、形状、RFIDタグ、重要度。
- 人:役割、人数、異動頻度、認証媒体。
- 場所:拠点、設置位置、電源、ネットワーク、屋内外、温湿度、カメラ。
- 時間:営業時間、夜間・休日、返却期限、緊急貸出、保守時間。
機能要件には、貸出・返却や予約、承認、延滞通知を含めます。紛失・故障の処理や棚卸し、ログ検索も、必要な機能です。さらに、CSVやAPI、権限、管理者操作ログも含めます。
非機能要件には、停止時間や応答時間、同時利用者数、バックアップがあります。ログ保存期間や暗号化、脆弱性対応も、要件として整理します。データ保管地域、SLA、解約時のデータ返却も、前提に含めます。
目的や返却期限を必須入力にするかどうかも、前提に入れます。
役割分担と保守体制を含めた比較
鍵管理では、役割が複数の会社に分かれる場合があります。その際は、提案会社が担う範囲を確認します。
- メーカー:機器を提供。
- 販売店:導入を相談。
- 施工会社:設置を担当。
- SIer・保守会社:連携・業務設計や障害対応を担当。
キャビネットや電子錠、認証、ソフトの責任範囲に加えて、工事、教育、保守の範囲も確認します。
日立ビルシステムの事例には、設備更新の例があります(出典:株式会社日立ビルシステム「入退室管理(オフィス向け):導入事例」、2026年8月確認)。古い鍵管理ボックスを、カードリーダーと電気錠に更新し、維持管理の手間を減らしています。設備更新と運用委託を一体で相談することもできます。
多拠点の実績を聞くときは、拠点数だけでなく、利用者数や鍵本数、キャビネット台数を確認します。権限階層や障害対応も尋ねます。
Trakaの事例では、ウェスタンコネチカット州立大学に、1,200人規模で3,500本のキーと17台のキャビネットを設置しています(出典:Traka「ケーススタディ」、2026年8月確認)。
同じ規模でなくても、多拠点や多数の利用者がいる場合の運用設計の参考になります。
見積もり段階で確認するリスクと追加費用
見積もりを取る前に、リスクや追加費用、クラウド運用、長期コストの確認項目を一覧にします。
- 運用リスク:容量、認証不一致、通信断、権限残存、ログ不足、タグ破損、非常時対応。
- 追加費用:鍵・拠点の増設、認証変更、保守終了時の移行、故障時の代替機。
- クラウド:保管場所、ログ、バックアップ、復旧目標、脆弱性、遠隔保守、再委託、終了時の消去・返却。
- 総額:初期、月額・年額、工事、移行、教育、保守、追加開発、機器交換を5年または10年で試算。
氏名や社員番号、利用履歴を扱う場合は、目的外の利用を防ぎ、必要なデータだけを渡します。委託先を監督できる契約と運用を整え、責任の分け方があいまいな提案は避けます。
導入効果は、鍵探しや記録作業、紛失調査にかかる時間を金額に換算します。監査資料の作成や返却遅延の確認も含め、投資回収を評価します。
判断は、機器の価格だけでなく、事故時に説明できる状態を何年維持するかで行います。
鍵管理システムについてよくある質問
導入前は、費用や方式に加えて、既存設備や非常時、個人情報、現場への定着も確認します。そうすると、提案会社との相談が具体的になります。
鍵管理システムはスクラッチ開発とパッケージ導入のどちらがよいですか?
貸出・返却や認証、履歴、通知が中心なら、パッケージやクラウド型が短期間で導入できます。既存の警備管制や車両予約、人事、入退室を横断する独自の承認や監査が中核なら、拡張や個別開発も比べます。
標準機能に合わせて業務を変えられる範囲を確認し、どうしても変えられない部分だけ追加開発すると、費用を抑えやすくなります。
停電や通信障害が起きたときも鍵を使えますか?
製品によっては、許可済みの利用者の情報を機器に保持して、オフラインでも貸し出せるものがあります。一方で、通信が復旧するまで貸出を止めるものもあります。
要件整理で許容停止時間を決めたうえで、停電やネットワーク断、管理サーバーの停止、認証端末の故障を現地で試します。紙台帳や予備鍵、管理者の緊急開放などの代替手段を定め、復旧後の二重登録の手順も規程にします。
鍵の利用履歴は個人情報として扱う必要がありますか?
氏名や社員番号、認証情報、利用日時を利用した鍵と組み合わせると、個人を識別できる情報になり得ます。そのため、利用目的や閲覧担当者、保存期間を定め、削除・匿名化の考え方も決めます。共有IDや過剰な権限は避けます。
クラウドや保守を委託する場合は、安全管理措置や再委託、監査、契約終了時の削除・返却を確認します。法令の適用や保存期間は、自社の法務・個人情報管理の担当者にも確認します。
鍵が少ない会社でも鍵管理システムを導入する意味はありますか?
鍵が10〜30本程度でも、マスターキーやサーバー室の鍵、薬品庫、社用車など、紛失時の影響が大きい鍵があれば導入効果があります。
重要な鍵だけを対象に、小規模で導入したりレンタルを使ったりすれば、返却遅延と所在確認の改善を測れます。効果を確かめてから部署や拠点を広げると、現場の抵抗と初期投資を抑えられます。
まとめ:業務ルールから始める鍵管理システム開発
開発は6フェーズで進めます。前半は要件整理、選定、設計・開発の順に、後半はテスト、稼働、定着の順に進みます。出発点は、鍵本数に加えて、利用者や場所、時間、目的です。承認や返却期限、監査、障害時の代替手段も、ここで整理します。
6フェーズの判断基準と、見積もり・導入後の成果のつながり
要件整理で鍵台帳と権限を作り、選定では方式と連携、保守を同じ条件で比べます。設計・開発では、設備とソフトのそれぞれを、誰がどこまで受け持つかを明確にします。
テストでは、通常時や停電・通信断、紛失、緊急貸出を検証します。稼働は一拠点から始め、定着の段階で、返却遅延や認証失敗、棚卸し時間、紛失調査時間などのKPIを確認します。
重要鍵10〜20本で行う現場のPoC
導入を小さく試す場合は、現場で確かめる範囲と評価の方法を、あらかじめ揃えておきます。
- PoC対象:重要度が高く、利用者と運用を観察しやすい鍵10〜20本(全拠点・全鍵は一度に対象にしない)。
- 期間:2〜4週間のPoCで確かめる方法が現実的です。
- 導入判断:本体価格だけでなく、工事、連携、教育、保守、更新、障害対応を含む総額と、紛失時に責任者を説明できる運用価値を見ます。
▼全体ガイドの記事
・鍵管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。