
Koaのシステムは、料金や軽さだけでなく業務要件と保守のしやすさを踏まえ、連携範囲も設計に含めて選ぶと業務に合います。特徴から、活用できるシステム、開発工程、費用、開発会社の選び方までを、発注する側の目線でまとめました。詳細は関連記事で確認できます。
▼関連記事一覧
・Koaのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Koaのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Koaのシステム開発の見積相場や費用/コスト/値段について
・Koaのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Koaのシステムの概要
Koaは、Node.jsでWebアプリケーションやHTTP APIを開発するフレームワークです。Expressの開発チームが設計し、async/awaitを前提としたミドルウェアのカスケード処理を特徴としています。
Koaは業務システム全体を提供する完成品ではありません。そのため、業務に必要な機能は、開発チームが組み合わせて用意します。
KoaはAPIとWebアプリの土台
Koaは、リクエストを受け取って処理を実行し、レスポンスを返すWebサーバーの基礎を整えます。その基礎の上で、Context、HTTPメソッド、ヘッダーに加え、クエリとCookieも扱えます。コンテンツタイプやリダイレクト、エラーイベントにも対応します。
Koaで作る業務APIは、共通機能を組み合わせることで、各業務の処理を支えます。
- 追加する機能:ルーティング、入力値検証、認証・認可、監査ログ、レート制限、データベース接続
- 実装するAPI:顧客管理、案件管理、申請、受発注、在庫、予約、ダッシュボード
- Node.js要件:Koa公式文書では18.0.0以上が必要(出典: Koa公式ドキュメント、2026年8月確認)
- 新規採用時:Node.js 18は、サポート期限と更新計画を見たうえで慎重に判断
- 長期運用:Node.js 24系を第一候補として検証
2026年時点では24系がActive LTS、22系がMaintenance LTS、26系がCurrentです(出典: Node.js Release Working Group、2026年8月確認)。特に、長期稼働する業務システムでは、24系を検証し、22系を採用する場合は移行時期を設計書に残します。
ミドルウェアのカスケード処理と業務処理
Koaのミドルウェアは、処理を下流へ渡したあとに上流へ戻り、後処理を実行します。この流れで、リクエストIDの付与や認証から、業務処理、処理時間と結果の記録までを一貫して書けます。
例外を上位のエラーハンドリングへ集約しやすく、APIが増えても共通ルールを保ちやすい点が利点です。一方で、認証とルーティングはコアに含まれません。ORMや管理画面などもコアには入っていません。
必要なパッケージを自由に選べる反面、バージョンの組み合わせや脆弱性対応は、開発チームが決めます。また、コーディング規約やテスト方針まで含めて、責任を負うのも開発チームです。そのため、採用を検討するときは、知名度だけでなく、ミドルウェア構成と責任範囲を設計書で確かめます。
Koaでできるシステムの種類
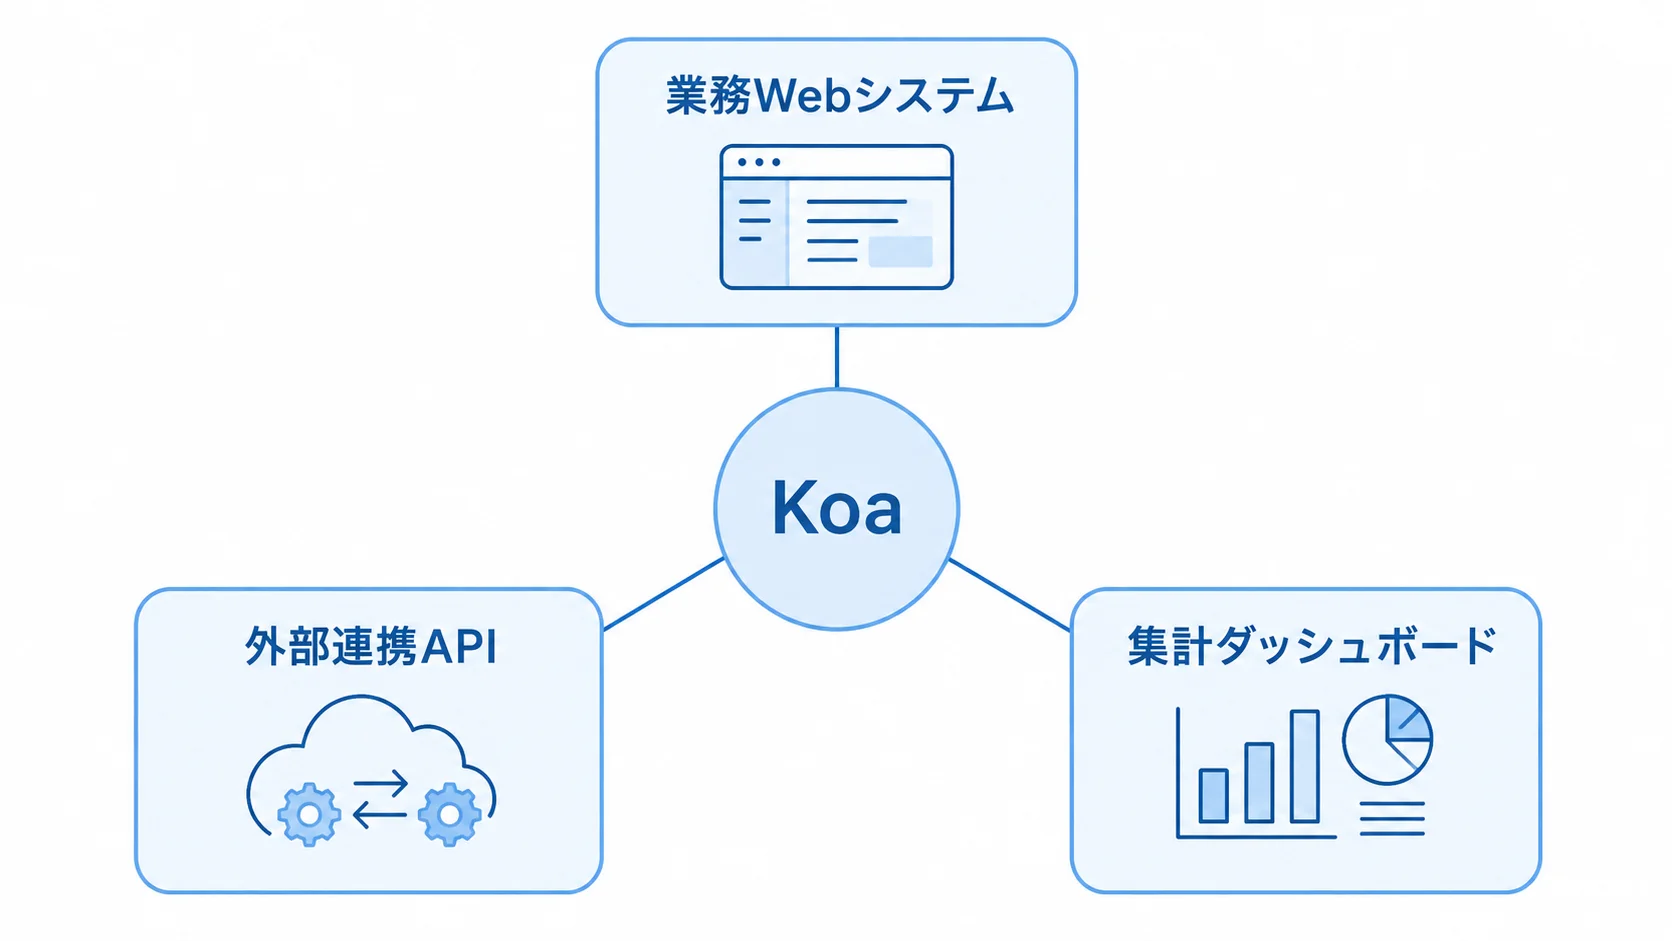
Koaは、画面を持つ業務Webシステムから、他のサービスへ機能を提供するAPI基盤まで使えます。とくに、非同期I/Oが多い処理や、フロントエンドとバックエンドを分けた構成と相性が良いフレームワークです。
適性は、利用者数やデータ量に加え、業務ルールの複雑さや外部連携、監査要件から判断します。
顧客・案件・申請を管理する業務Webシステム
Koaは、顧客管理や案件管理、申請などの業務で適用候補になり、見積や承認、契約、請求、問い合わせ管理も対象に含まれます。画面の入力はAPIで受け取り、権限を確認したうえでデータベースへ保存して、そのあとで通知や帳票出力へつなげられます。
部署や役職ごとに表示項目が異なる場合でも、認証と認可をミドルウェアとして共通化できます。要件定義では、発注側と開発会社が通常の流れに加えて、差し戻しや代理入力、権限変更、月をまたぐ修正も確かめておきます。
業務システムでは、CRUD画面の作成に加えて、顧客名や商品名の表記揺れ、例外承認、過去データの扱いを整理します。締め処理や取消・訂正のルールも、事前に決めておく必要があります。決めずに進めると、画面が完成しても現場で使えないことがあります。
外部連携やフロントエンドを支えるAPI基盤
複数のシステムを連携する場合は、KoaをAPI層として使えます。そのうえで、API基盤に組み込む機能と接続先を、次の4つの項目で整理します。
- 連携対象:在庫、販売、会計、物流、予約、顧客接点
- 入口の共通機能:認証、入力値検証、レート制限、ログ、エラー形式
- 接続先:業務サービスやデータベース
- 利用者向けの窓口:スマートフォンアプリ、管理画面、外部パートナー
利用者向けの連携口は、同じ業務APIから提供する設計も可能です。一方で、時間のかかる帳票生成や大量データ連携は、キューとバッチへ切り出して処理します。
タイムアウトやリトライ、重複実行、部分失敗の扱いを決めておかないと、通信が途切れたときに二重登録や在庫の不整合が起きます。また、API仕様書には、ステータスコードやエラーコード、冪等性を明記します。認証方式やバージョン管理、廃止予定は、仕様書で先に決めておきます。
集計ダッシュボードと継続利用型のサービス
継続利用型のサービスでは、機能の提供とデータ分析の一貫性を、設計の段階で保ちます。
- 提供する機能:複数データの集計、利用者ごとの機能
- 構成要素:データベース、キャッシュ、オブジェクトストレージ、監視、負荷分散
- テナント分離:認証情報からテナントIDを取り出し、検索・更新条件に反映
- 集計の管理:集計結果の定義と更新タイミングの決定
利用者やアクセス量が増えても対応できます。ただし、テナントIDをすべての検索・更新条件に反映しないと、データを安全に分離できません。
「売上」「受注」「確定」「キャンセル」の意味が部署ごとに違うと、同じ数字でも意思決定に使えなくなります。そのため、業務用語や元データ、集計期間を仕様として定めます。タイムゾーンや締め処理も仕様にし、受入テストで確かめます。
Koaを採用するメリットと注意点
Koaを採用するかは、軽量さや自由度を活かせるかに加えて、チームが安全に標準化できるかで判断します。小さなAPIでは効果を発揮しやすい一方で、認証や業務ルールを後回しにすると、改修費が膨らみます。
採用を判断するときは、メリットと注意点を同じ重さで比べます。
自由度と非同期処理を活かせる点
Koaの軽量さを活かすには、画面との分離、非同期処理、ログの扱いを合わせて考えます。
- 機能構成:必要な機能だけを組み合わせられる
- 画面との分離:別技術のフロントエンドとKoaのAPIを分け、画面と業務ロジックの変更を切り分けやすい
- 非同期処理:外部API、データベース、ファイル、キューの流れを整理できる
- ログの相関:AsyncLocalStorageでリクエストIDや利用者情報を引き回せる(出典: Koa公式ドキュメント、2026年8月確認)
この機能は、複数サービスや非同期処理をまたいだログの相関に役立ちます。一方で、利用者情報を記録しすぎると個人情報の漏えいにつながるため、ログ項目とマスキングを先に決めておきます。
不足する標準機能を設計と運用で補う方法
業務で欠かせない機能の多くは、Koaのコアに初めから含まれていません。そのため、開発チームが設計と運用の中で補う必要があります。
- 認証と権限:ログイン、ロール別権限、パスワード管理
- 入力と記録:入力値検証、CSRF対策、監査ログ
- 運用備え:バックアップ、障害通知
パッケージの追加は、安全性を保つ作業の一部にすぎません。設定と更新、テスト、障害時の切り戻しまで、開発チームが責任を持つ必要があります。
また、2025年にはKoaのリダイレクト処理でオープンリダイレクトの脆弱性が公開され、影響するバージョンと修正版(3.0.3、2.16.3)が示されました(出典: 公開脆弱性データベース、2026年8月確認)。
既存システムの判断では、package-lockの更新日ではなく、実際のKoaバージョンを基準にします。そのうえで、依存パッケージやRefererやリダイレクト先の扱い、回帰テストの有無を洗い出します。
Koaのシステム開発の進め方
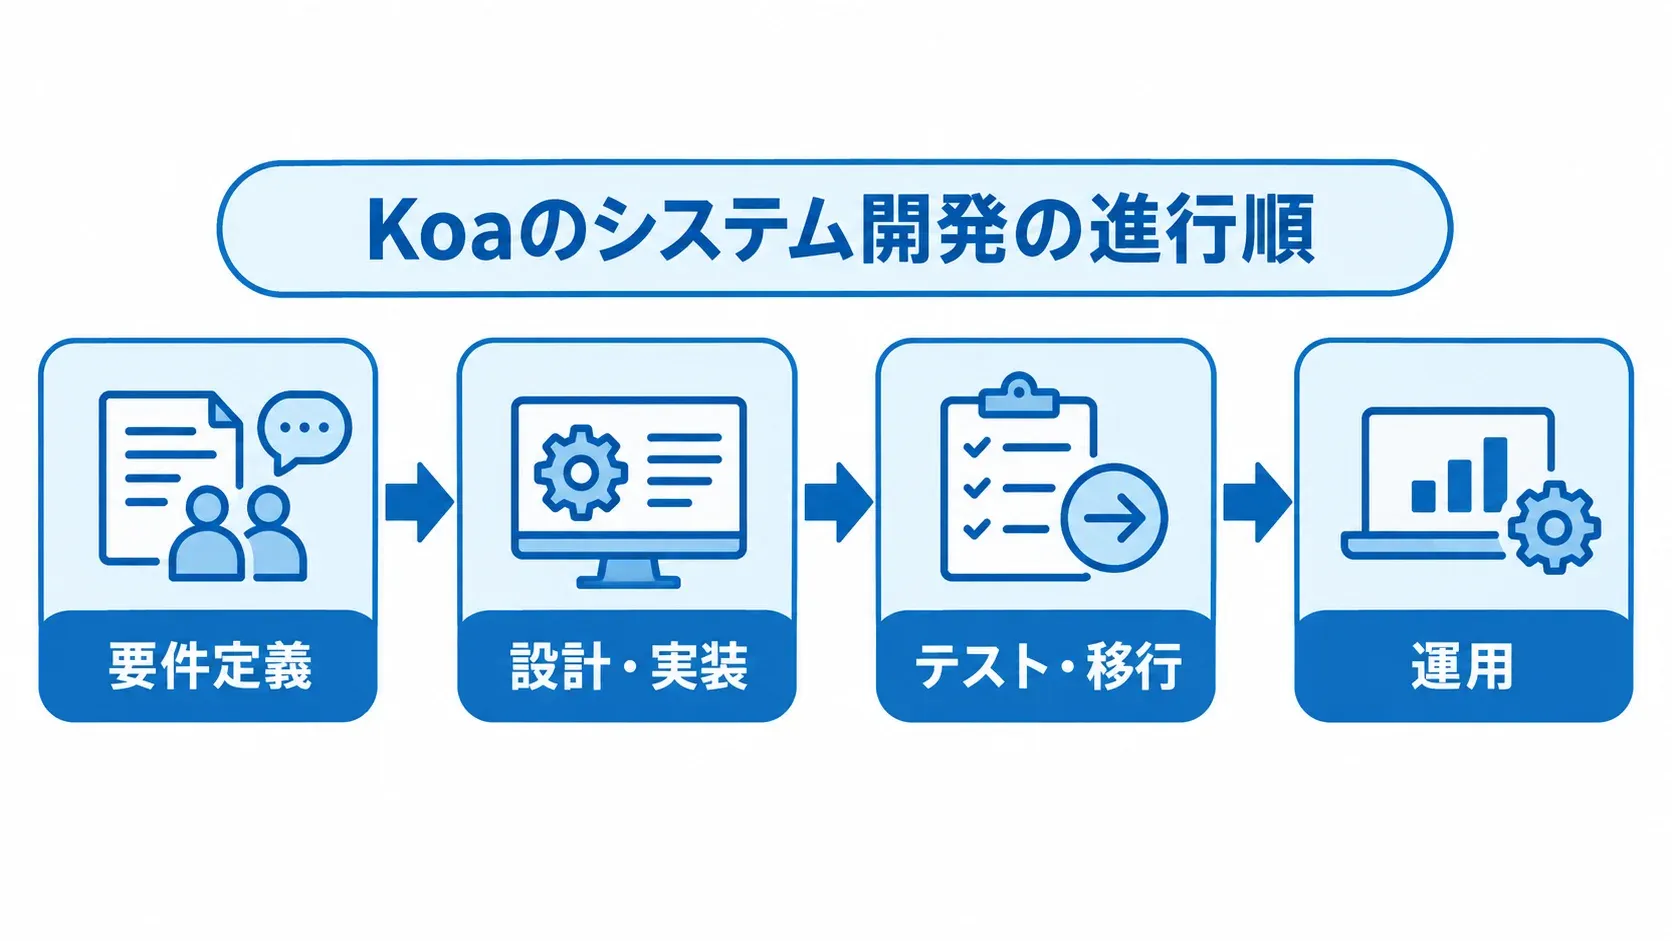
開発は、技術の選定より先に、業務の目的と現状の課題を明確にします。新規開発、既存保守、段階移行では確認項目が異なります。ただし、工程の流れは共通で、要件定義から運用まで順に進みます。
各工程で成果物と意思決定者を決めておくと、仕様変更が起きたときに、誰の判断で進めるかがはっきりします。
▶ 詳細はこちら:Koaのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
要件定義で決める業務・データ・非機能
要件定義では、担当者が判断に使う材料と、システムの処理条件を合わせて定めます。
- 業務と画面:業務フロー、画面、現場の例外処理
- データと連携:権限、データ項目、外部連携、帳票、通知、検索条件
- 性能と稼働:同時利用者数、ピーク時の処理件数、応答時間、稼働時間
- 安全と復旧:復旧目標、バックアップ、監査ログ、保存期間、暗号化、アクセス制御
顧客・商品・取引先などのマスタに表記揺れがある場合は、開発を始める前に、正規化の方針を決めておきます。また、個人データを扱う場合は、アクセス制御や識別・認証、不正アクセス防止などを設計に反映します(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年8月確認)。
設計・実装で先に作る共通ルール
APIを安定して運用するには、設計の段階からミドルウェアやパッケージの扱いを統一しておく必要があります。
- 基本設計:画面とAPIの責任範囲、データモデル、権限、外部連携、エラー処理、監査ログ、インフラ構成
- 詳細設計:URL、入力値、レスポンス、トランザクション、タイムアウト、リトライ、ログ項目
- ミドルウェア:エラー処理、認証、認可、リクエストID、アクセスログ、入力値検証の順番
- 実装ルール:TypeScriptの型、フォルダ構成、命名、例外、テスト、依存更新
ミドルウェアの順序をそろえておくと、APIごとのばらつきを抑えられます。また、追加するパッケージごとに、採用理由や保守者、ライセンスを記録します。脆弱性情報や代替手段も、あわせて残しておきます。
技術の自由度を、誰でも保守できる標準に変えていくことが、長期運用の鍵になります。
業務データによるテスト・移行・リリースの検証
本番移行の手戻りを抑えるには、業務上の例外やデータの整合まで確かめる必要があります。
- 単体・結合テスト:関数、ミドルウェア、認証、データベース、外部連携、エラー処理
- 総合・受入テスト:取消、差し戻し、権限変更、通信断、重複送信、タイムアウト
- データ移行:項目対応、変換、欠損、重複、文字コード、日付、添付、履歴、削除対象
- リリース:停止時間、切り戻し条件、担当者、問い合わせ窓口、監視項目
総合テストでは、実データに近いサンプルを使います。受入テストでは、画面の表示よりも、業務上の成果を合格条件にします。
移行リハーサルを複数回行い、件数と合計金額が一致するか、現場の担当者が検索や更新をできるかを確かめます。さらに、リリース当日の条件を事前に定めておくと、初期運用の混乱を抑えられます。
Koaのシステムの費用相場と開発期間
Koaのライセンス費用は基本的に無料ですが、システム開発費用は発生します。費用は、画面数やAPI数、業務ルールの量を積み上げて決まります。
さらに、利用者と権限、データ移行、外部連携にかかる工数が加わります。テストやセキュリティ、運用体制も、費用を構成する要素です。
Koaを採用したからといって、必ず安くなるとは限りません。要件に対する工数と、3〜5年の総保有コストで判断します。
▶ 詳細はこちら:Koaのシステム開発の見積相場や費用/コスト/値段について
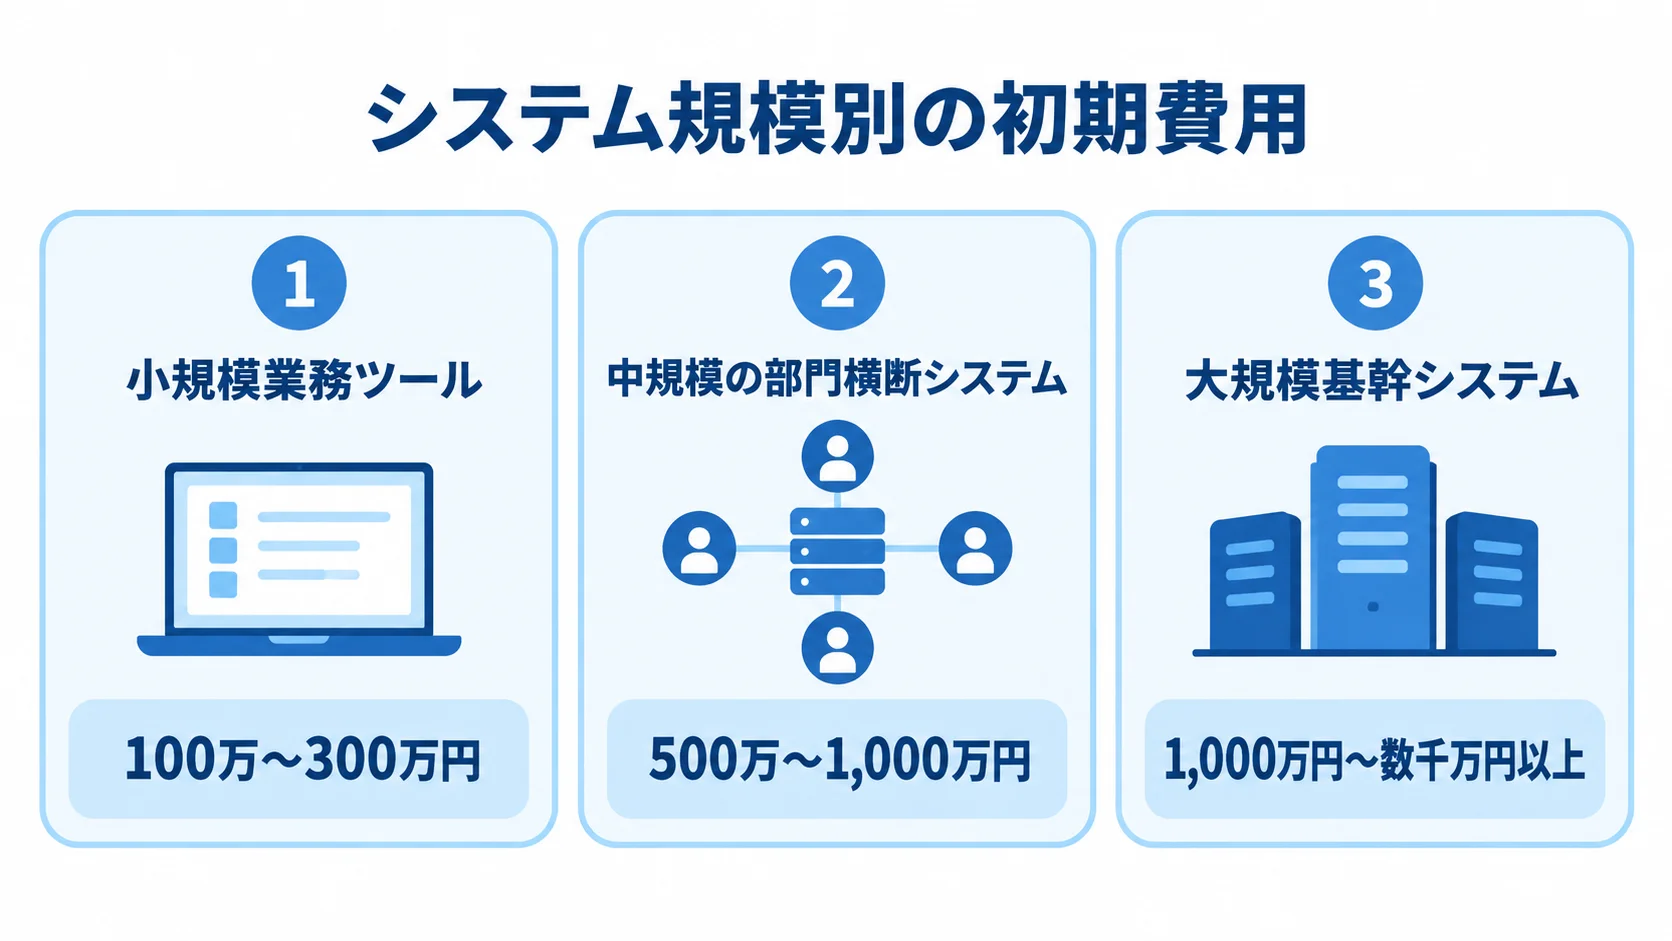
規模別の初期費用の目安
見積もりの基準をそろえるため、一般的な開発相場とKoa案件固有の費用を分けて見ます。
- 小規模業務ツール:100万〜300万円
- 中規模の部門横断システム:500万〜1,000万円
- 大規模基幹システム:1,000万円〜数千万円以上
- 人月単価:60万〜200万円程度
この数字は、Koa案件を見積もる際の比較用のレンジとして示したものです(出典: 2026年公開のシステム開発費用相場調査、2026年確認)。Koaだけを対象にした統計ではありません。
単機能APIや社内ツールは100万〜300万円が目安です。顧客・案件・申請・帳票・権限を含む中小企業向けは300万〜800万円です。部門横断の販売・在庫・予約・顧客管理は800万〜2,000万円程度が目安です。
なお、複数拠点や基幹連携、物流を含む場合や、マルチテナント、複雑なデータ移行を含む場合は、2,000万円を超えます。要件によっては、1億円以上になる可能性もあります。
要件定義・開発・移行・保守に分けた費用の内訳
開発費を比べるときは、初期工程だけでなく、テストや移行、保守まで含めて確かめます。
- 要件定義:10〜15%
- 設計:25〜35%
- 実装:30〜40%
- 結合・総合テスト:15〜20%
- 移行・教育:5〜10%程度
比率は案件によって変わります。ただし、移行や受入テストがほとんど計上されていない見積もりには、注意が必要です。
Koaのコアが軽量でも、業務ルールや品質保証の工数は減りません。そこで、運用保守費は初期開発費の年10〜20%程度を仮置きします。
クラウドや監視、バックアップは、別項目で見積もります。脆弱性診断や障害対応、追加開発は、それぞれ別に見積もります。初期費用800万円なら年間80万〜160万円、2,000万円なら年間200万〜400万円が目安です。
Node.jsやKoa、依存パッケージの更新を誰がいつ行うのか、SLAに含むのかを、契約で明確にします。
小規模1〜3か月、中規模3〜6か月の開発期間
要件定義からリリースまでの期間は、規模や連携範囲によって異なります。
- PoC・単機能ツール:1〜3か月
- 中小企業向け業務Webシステム:3〜6か月
- 部門横断システム:6〜12か月
- 基幹連携・複数拠点の刷新:1〜3年程度
これらの期間は、Koaの採用だけで短くなるとは限りません。データ移行や現場の受入テストを省くと、公開後の手戻りが増えます。
短納期では、機能を段階に分け、最初のリリースで解決する業務を絞ります。通常の70%以下の期間で計画する場合は、並列開発や追加レビューが必要になるほか、検証環境とリリース支援も求められます。
その場合、費用が1.2〜1.4倍になる可能性があります。そのため、スケジュールを先に固定せず、品質、範囲、費用のうちどれを優先するかを、発注側と開発会社で合意します。
パッケージ・クラウド・スクラッチの選び方
Koaの採用は、既製品で対応できない業務がどれだけあるかで判断します。標準化しやすい業務はパッケージやSaaSを使い、独自の業務フローや連携部分だけをKoaで補うと、開発範囲を抑えられることがあります。一方で、独自性が高く業務成果に直結する領域では、スクラッチ開発の自由度が有効です。
標準化しやすい業務でのパッケージやSaaSの利用
既製品には、基本機能や権限、帳票がそろっています。アップデートやサポートもあるため、ゼロから作るより短い期間で始められることがあります。また、法改正や一般的な業務変更への対応を、製品側に寄せられる点も利点です。
標準機能に合わない独自ルールを多く追加すると、カスタマイズ費用や更新時の検証費用が増えます。利用料に加えて、データのエクスポートやAPI仕様を確かめ、権限の粒度と監査ログも確認します。
契約終了時の移行や追加開発の単価も、確認しておきます。Koaを連携APIにする場合は、製品のレート制限や障害通知、再送仕様を要件に含めます。さらに、個人データの保管場所も、要件として定めておきます。
拡張性と運用負荷のバランスによるクラウドの選び方
クラウド構成は、拡張性を支えるサービスと、日々の管理対象を合わせて検討します。
- 実行環境:コンテナ、マネージド実行環境
- データ基盤:マネージドデータベース、キャッシュ、オブジェクトストレージ
- 配信・防御:負荷分散、WAF
- 運用:監視、CI/CD
小さく始めて、利用量に応じて処理能力を増やしやすい点が利点です。一方で、ログや権限、ネットワークを設計しないと、運用が複雑になります。バックアップや費用上限も、あわせて設計が必要です。
オンプレミスやハイブリッド構成は、工場設備との閉域連携や社内規定、通信制約を優先する場合に検討します。既存機器の継続利用を優先する場合も、この構成が候補になります。機器更新や冗長化、監視、障害対応の責任範囲が増えることがあります。
構成を決めるときは、初期費用だけでなく、保守要員や停止時の損失、バックアップ復旧、3〜5年のTCOを比べます。
業務の独自性によるスクラッチと段階移行の判断
既製品に合わせると業務効率が下がる場合は、Koaによるスクラッチ開発が候補になります。その際は、独自に作る業務と自社の標準にする部分を分け、段階的に移す方法と、移行中に二重になる運用も検討します。
- 独自開発の候補:受発注、製造、予約、在庫、顧客管理など
- 自社標準:業務ルール、権限、データ整合性、監査、テスト、運用
- 段階移行:認証やAPIを共通化し、利用頻度の高い画面や新機能から切り出す
- 二重運用:正データの所在と二重入力の防止、障害時の復旧先
技術を選ぶ前に、独自に作る範囲と既製品に寄せる範囲を決めます。既存システムを一度に置き換えにくい場合は、段階移行を検討します。段階移行は停止のリスクを下げやすい反面、二重運用の期間と費用がかかります。
Koaのシステム開発会社・ベンダーの選び方
開発会社は、実績ページに「Koa」と書かれているかに加えて、業務を任せられるかで選びます。Node.jsやTypeScript、API、データベースを担える体制かを確かめます。
クラウドやセキュリティ、さらには業務要件定義からデータ移行、保守までの範囲も見ます。Koaの公開実績が見つからない場合でも、近いNode.js案件の設計、テスト、運用の実績を具体的に聞きます。
技術実績と業務理解の確認
Koaの経験に加えて、業務を要件やデータに落とし込む力も、候補ごとに確かめます。
- 技術経験:KoaやNode.jsのバージョン、TypeScript、ルーティング、認証・認可、データベース、テスト、CI/CD、脆弱性対応
- 業務経験:顧客・商品・在庫・受発注など
- 導入支援:現場ヒアリング、マスタ整備、データ移行、受入テスト
技術者の経験と業務担当者との会話力は、別々に評価します。事例では、画面が完成したかだけでなく、利用者数や連携先、データ量を確認します。さらに、運用期間や障害対応、リリース後の改善も見ます。
個人情報の扱いや監査ログ、停止できない業務の有無によって、難易度は変わります。守秘義務がある場合は、匿名化した範囲で構成や役割、成果物を説明できるかを見ます。
同じ条件で比べる見積もりと納品範囲
見積額の差を判断するには、各社に同じ開発範囲と成果物を示してもらいます。
- 依頼範囲:要件定義、設計、実装、テスト、移行、教育、保守
- 成果物:API仕様書、データモデル、テスト仕様書と結果、ソースコード
- 運用資料:CI/CD設定、インフラ設定、運用手順書、障害対応手順
- 契約条件:知的財産権、コード利用権、第三者ライセンス、脆弱性修正期限、Node.jsのLTS更新、再委託
- 運用終了:バックアップ、障害連絡、サービスレベル、データ返却、ドキュメント更新責任者
見積もりが安くても、移行やセキュリティが別料金であれば、最終的な費用は大きく変わります。そのため、契約条件は見積もりの段階で確認し、責任の範囲をはっきりさせます。
設計書と運用ドキュメントを更新する責任者を決めておくと、特定の担当者だけに知識が偏るのを避けられます。
▶ 詳細はこちら:Koaのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Koaのシステム開発の発注/外注/依頼/委託方法について
リリース後の保守・運用と既存Koaの引き継ぎ
Koaのシステムは、リリース後もNode.jsやKoa本体、ミドルウェアを更新し続けます。データベースやコンテナ、OS、監視基盤も含めて、脆弱性や障害へ対応します。
組織や権限、法令、帳票は、運用後に変わることがあります。そのため、保守の範囲と追加開発の境界は、運用の前に決めておきます。
定期更新と監視による安全な状態の維持
月次や四半期ごとに、次の項目を点検します。
- 更新と脆弱性:依存パッケージ、Node.js、Koa、脆弱性情報
- アクセスと記録:秘密情報、アクセス権、ログ
- 復旧準備:バックアップ、復旧手順
- 監視対象:CPU、メモリ、HTTPエラー率、応答時間、タイムアウト、キュー滞留、DB接続数、外部連携、ログイン失敗
更新は、検証環境で単体テストや結合テスト、主要業務の回帰テストを行ったうえで、切り戻せる状態で実施します。Cookie署名鍵には十分に長いランダム値を使い、ソースコードやログへ直接記録しません。
障害を検知したら、一次対応と利用者への告知を行い、そのうえで復旧や原因分析、再発防止を手順にまとめます。また、個人データを扱う場合は、アクセスログを必要な期間保管し、担当者以外が閲覧できないようにします。
既存システムの構成・依存・業務影響の洗い出し
引き継ぎでは、コード構成を把握することと、現行業務への影響を確かめることを並行して進めます。
- 実行構成:実行環境、Node.jsとKoaのバージョン、ミドルウェア、依存パッケージ
- 業務接続:環境変数、認証方式、データベース、バッチ、外部連携
- 運用状況:CI/CD、監視、バックアップ、障害履歴
- 優先リスク:脆弱性、EOL、秘密情報、バックアップ、監視、権限、データ整合性
実際のリリースと障害対応を再現し、動作確認できる環境を確保します。引き継ぎ直後は大規模改修に入らず、洗い出したリスクから順に評価します。
画面やAPIの利用状況と業務への影響を見て、保守を続けるか、部分改修や段階移行、全面刷新のどれにするかを選びます。一方で、古いコードでも、価値の高い機能を残しながらAPIの境界を整理し、段階的に改善できる場合があります。
よくある質問
Koaのシステムについて、発注の前や既存システムの見直しでよくある質問に答えます。判断では、業務要件、セキュリティ、保守体制、費用と期間を合わせて見ます。
Koaを使うとシステム開発費用は安くなりますか?
Koaを使えばライセンス費用は抑えられますが、開発費用が必ず下がるとは限りません。一方で、認証や権限、入力値検証の工数に加え、監査ログやテスト、運用の工数も必要です。
画面数や業務ルール、連携に加え、移行と品質要件も含めた見積もりで比べます。
KoaとExpressやNestJSはどのように使い分けますか?
API中心で機能を組み合わせたいならKoa、既存のNode.js資産や開発者の経験を活かしたいならExpressが候補になります。認証やDI、標準構成を強く求める大規模案件では、NestJSも比べます。
最適な選択は、業務要件や標準化の必要性、将来の採用計画で変わります。加えて、チームの保守力も判断材料になります。技術名で選ぶより、3〜5年後に安全に変更できるかで判断します。
Koaの開発会社には何を確認すればよいですか?
Node.jsやKoaの実績に加えて、要件定義やTypeScript、データベースの経験を確かめます。さらに、クラウドや認証・認可、テストの経験も見ます。脆弱性対応やデータ移行、リリース後の保守の実績も、あわせて聞きます。
担当者や成果物、保守窓口、SLAについて質問します。ソースコードの扱いや、第三者パッケージ更新の責任範囲も聞いておきます。同じ要件と納品範囲で、複数社を比べます。
既存のKoaシステムを引き継ぐときの最初の作業は何ですか?
最初に、実行環境やNode.jsとKoaのバージョン、依存パッケージ、認証を洗い出します。続いて、データベースや外部連携、バッチを確かめ、CI/CDや監視、バックアップ、障害履歴も確認します。
次に、脆弱性やEOL、秘密情報を評価し、復旧手順やデータ整合性も見たうえで、優先順位を決めます。全面刷新は急がず、業務影響と技術リスクが高い部分から改善します。
まとめ
KoaはNode.js上で、APIやWebアプリを柔軟に作れます。一方で、認証や権限、入力値検証は、自分たちで設計する必要があります。さらに、監査ログやテスト、脆弱性管理、保守体制も設計の対象になります。
API中心の案件や、非同期処理が多い案件では、Koaの軽量さを活かせます。画面とバックエンドを分けたい場合や、既存のNode.js人材を生かしたい場合にも、Koaは候補になります。
業務要件と3〜5年のTCOによる採用判断
新規開発では、パッケージやSaaSを比べたうえで、クラウド上のカスタム開発やスクラッチ、段階移行も含めて、Koaを使う範囲を決めます。
既存保守では、KoaとNode.jsのバージョンや依存パッケージを確認します。さらに、認証やログ、テストを確かめ、監視やバックアップの状態も見ます。
費用は、小規模で100万〜300万円、中規模で300万〜800万円程度から検討できます。連携や移行、セキュリティ、運用によって、大きく変わります。
業務フローとRFPの確認項目の整理
Koaの導入を形にするには、業務の範囲と、委託先への依頼条件をそろえておきます。
- 業務要件:業務フロー、利用者・権限、データ項目、外部連携、非機能要件
- 計画条件:移行範囲、予算、希望時期
- 開発会社:KoaやNode.jsの実績、要件定義から保守までの体制、成果物、脆弱性対応、SLA
- 契約終了時:データ返却の条件
技術の選択と発注先の選びを、業務の成果から逆算すれば、Koaの自由度を活かしながら、長く安全に使えるシステムに近づけます。
▼関連記事一覧
・Koaのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Koaのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Koaのシステム開発の見積相場や費用/コスト/値段について
・Koaのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。