
MFAのシステム開発費用は、既存IDaaSの設定だけなら0〜60万円程度、全社基盤なら1,000万〜5,000万円以上が目安です。認証方式、連携するシステム数、運用の条件で金額が大きく変わります。
規模別の相場と内訳は各節で扱います。全体像はMFAのシステム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・MFAのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
MFAのシステムの概要と費用を左右する全体像
MFA(Multi-Factor Authentication)は、複数の要素を組み合わせて本人を確認する仕組みです。パスワードに加えて、スマートフォンやセキュリティキーなどの所持情報、指紋や顔などの生体情報を使います。
費用を比べるときは、追加する認証だけでなく、認証基盤と業務アプリの接続範囲も見ておく必要があります。
MFA単体ではなく認証基盤としての位置づけ
MFAは、導入の範囲によって必要な作業が設定支援から認証基盤までさまざまに変わります。
- 小規模:Microsoft EntraやGoogleで認証アプリを有効にできる場合がある
- 複数システム:販売管理、会計、人事、VPN、VDIを一つのIDで管理
複数システムをまとめて管理する場合は、SSO、権限、アカウントの発行と停止、ログ保管まで整える必要があります。この違いが、数十万円の設定支援と数百万円以上の開発案件を分けます。
また、端末紛失時の再登録やアカウント回復も見積もりの対象です。認証器を失った利用者が弱い回復手段を自分で使える設計では、導入費を抑えてもセキュリティリスクが残ります。そのため、回復の手順は管理者承認と本人確認を前提に設計し、緊急用アカウントと回復操作の監査ログまで含めます。
認証方式が運用費に与える影響
認証方式によって、開発と運用の条件が変わります。
- 方式:TOTP、プッシュ通知、SMS・音声OTP、FIDO2・パスキー、証明書
- SMS:送信数に応じた従量課金と、電話番号変更への対応が必要
- パスキー・キー:登録の支援、予備の認証器、紛失時の交換ルールを準備
SMSは利用者が始めやすい一方で、パスキーやセキュリティキーは強固な方式です。
NISTの「SP 800-63B-4」は、2025年7月に最終版が公開され、認証器の登録・管理・失効も整理しています(出典: NIST、2025年)。
管理者操作や個人情報を扱うシステムでは、フィッシング耐性と復旧フローを比べておくと、作り直しを抑えやすくなります。
MFAのシステム開発費用・相場の目安
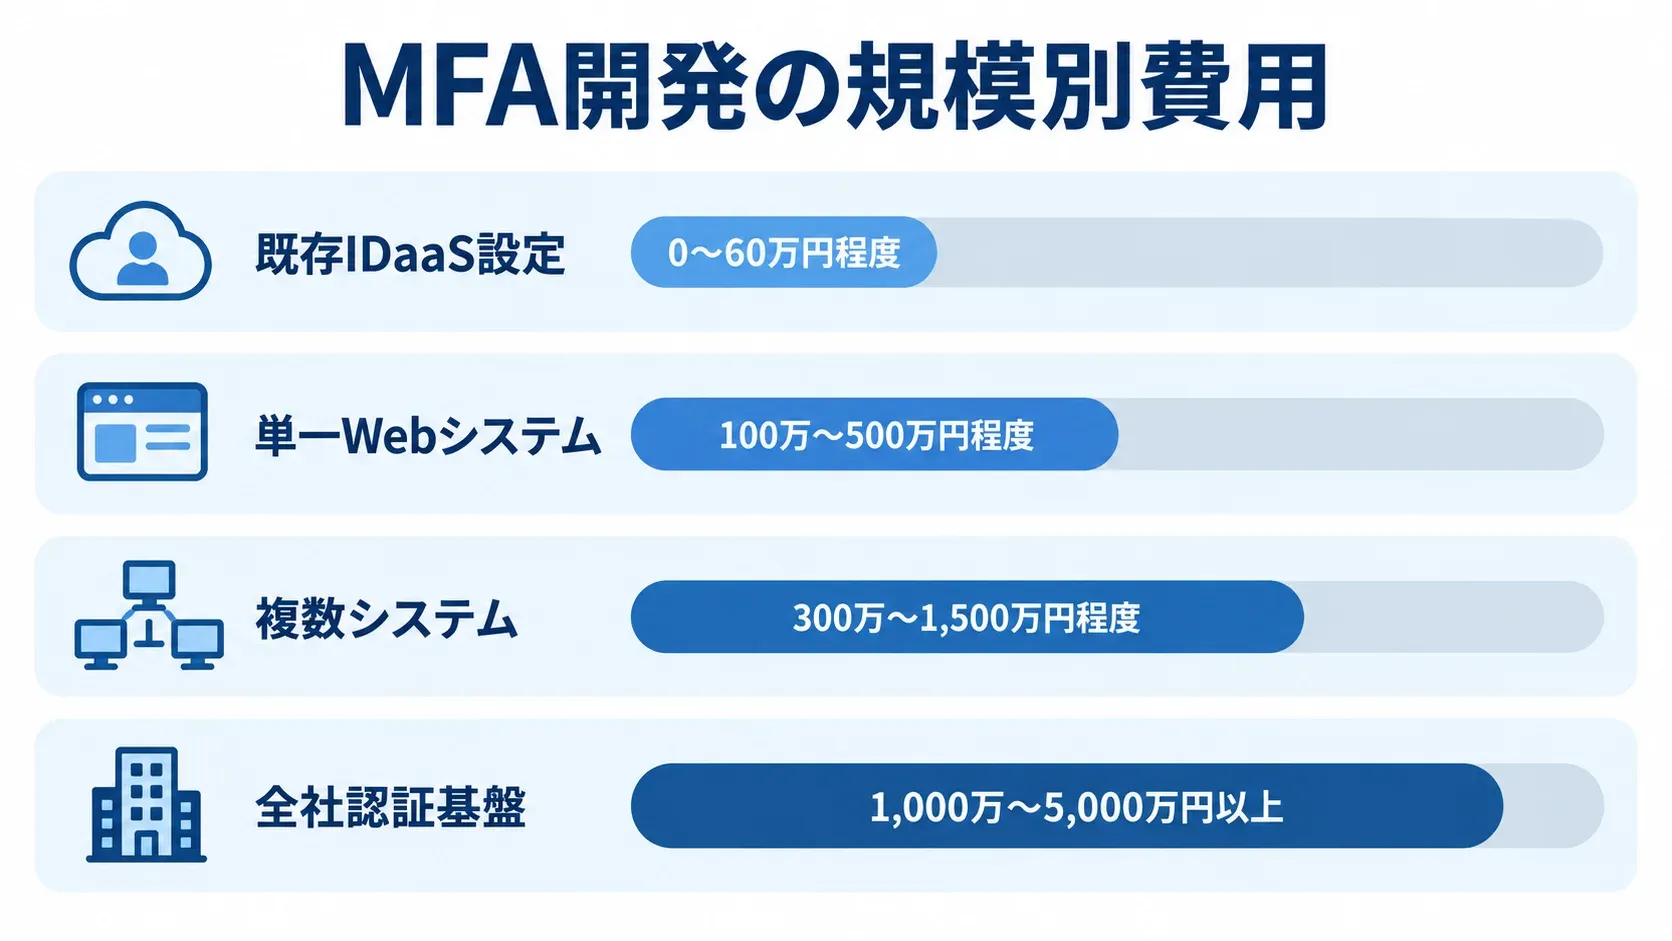
MFA単体の受託開発価格は、公開されている例が限られています。そのため、ここに示す金額は、業務システムの規模別相場と認証API・本人確認系の公開価格から推定したレンジです。
金額は条件によって変わるため、見積もりには、利用者数、連携アプリ数、既存システムの改修可否、可用性、監査要件を記します。
既存IDaaSの設定・小規模展開の費用:0〜60万円程度
Microsoft 365やGoogle Workspaceを使い、対象が数個のクラウドサービスであれば、認証アプリの登録と条件付きアクセスが中心です。管理者設定や簡易マニュアルも含まれます。
自社の管理者が設定するなら、追加の初期費用がかからない場合もあります。一方、設計レビューや展開支援を外部に頼む場合は、0〜60万円程度が目安です。
対象ユーザーの整理や例外設定が多い場合は、この範囲を超える可能性があります。
1つのWeb業務システムへの追加:100万〜500万円程度
独自のWeb業務システムにTOTPやWebAuthnを追加する場合は、認証器の登録と削除、ログイン画面、回復処理、監査ログを実装します。
- 費用目安:推定で100万〜500万円程度
- 下限に近づく条件:既存IDaaSへAPIやSDKのみで接続する
- 上限に近づく条件:認証情報の移行、権限再設計、管理者向け画面、大幅な既存画面改修
期間の目安は、要件定義から受入テストまでで1〜3か月程度です。
テストでは、端末紛失や通信断、時刻ずれなどの場面で動作を検証します。連続失敗や権限不足、回復申請の承認も対象に含めます。特に、短納期のためにテストを削ると、本番障害のリスクが高まります。
SSO・AD連携を含む複数システム展開:300万〜1,500万円程度
販売管理や人事など5〜20システムを対象に、SAML・OIDCのSSOや、Active DirectoryやLDAP、人事マスタとの同期を行います。推定費用は300万〜1,500万円程度です。
入社・異動・退職に合わせたIDのライフサイクル管理も含みます。個別認証が残る場合は、認証ゲートウェイや代理認証が必要になり、対象をどこまで洗い出すかが金額を左右します。
開発期間は2〜6か月程度です。また、アプリごとに責任者とテスト環境を確保します。
代表的な利用シナリオは、管理者と一般利用者から順に確認します。外部委託先と共有端末を加えると、全社展開時の問い合わせを減らせます。
- 段階移行:段階ごとに分けて見積もると、業務停止のリスクを評価しやすい
全社認証基盤・高可用性まで含める場合:1,000万〜5,000万円以上
対象は、数千〜数万人の利用者、複数拠点、オンプレミスとクラウドが混在する環境です。
- 費用目安:推定で1,000万〜5,000万円以上
- 機能:FIDO2、端末証明書、SIEM連携、冗長化、災害対策
- 運用:24時間運用。厳しい監査要件の場合は、移行や運用設計に費用が配分されることがある
金融・公共・医療など監査証跡やSLAが厳しい場合は、障害時の体制にも費用が配分されることがあります。
この規模では、認証基盤を止めない設計が欠かせません。二重化やバックアップ、鍵・証明書の更新を後から付け足すと、追加費用と遅延が生じます。監視や切り替え訓練も、初期計画に含めておく必要があります。
発注側と開発会社は、初期計画で可用性と運用時間を合意しておきます。
MFAのシステム開発費用の内訳
見積書は、認証機能だけでなく、要件定義や環境調査から連携、テスト、移行、教育、保守まで分けて確認します。たとえば、業務システム一般では、要件定義・設計が全体の10〜24%、実装が48〜50%、テストが15〜17%程度とされます(出典: NotebookLM Q&Aによる業務システム一般の費用整理)。
MFAでは、回復フローや認証器登録の検証を省かないことが大切です。
要件定義・基本設計での対象範囲とリスクの整理
まず、利用者と管理者権限、接続アプリ、端末、拠点を一覧にします。個人情報や決済情報を扱うかどうかも、あわせて整理します。
全員に同じMFAを求めるのか、特権管理者や社外接続だけに強い認証を求めるのかも分類します。分類が曖昧なままだと、不要な機能や重要経路の例外が生じ、費用増と安全性低下につながります。
既存システムの対応方式による連携・実装費の違い
接続方式と移行方法は、既存環境に合わせて次のように検討します。
- 標準連携:SAML・OIDC対応アプリは、IDaaS接続と属性マッピングが中心です
- 旧環境:ゲートウェイ、RADIUS、代理認証、クライアント証明書を比較対象にします
- パスワード移行:初回登録、一時発行、本人確認後の再登録を検討
古いオンプレミスアプリやVPN、VDIでは、調査と検証の工数が増えます。そのため、見積もりの前に、接続方式、改修可否、テスト環境の有無を確認しておく必要があります。
既存のパスワードは、そのまま移さない前提で移行の方法を考えます。
人事マスタと所属・権限を同期する場合は、入社・異動・退職、重複アカウント、委託先の期限管理も範囲に含めます。
テスト・教育・移行を省いた場合の本番後のコスト
本番後の負担を抑えるには、認証時のテストと利用者教育が欠かせません。
- 通常時のテスト:ログイン、認証器の登録・削除・交換、端末紛失、スマートフォン変更
- 例外時のテスト:オフライン、SMS未着、プッシュ爆撃、アカウントロック、管理者承認
- 利用者教育:登録手順、偽の承認通知の報告先、ヘルプデスクの本人確認手順
テストや教育を省くと、導入後の問い合わせ対応や再登録の作業が増えて、運用費が膨らみます。
ライセンス・SMS・保守などランニングコストの相場
初期費用のほかに、IDaaSの月額料金や認証メッセージ、セキュリティキーの費用が続きます。監視や問い合わせ対応、脆弱性対応も、継続してかかります。
3年程度の利用を仮定した総保有コスト(TCO)で比べると、初期費用と月額を合わせて料金体系を把握できます。
IDaaSの料金を左右するユーザー数・機能・契約条件
ライセンス機能とユーザー単価を比べ、すでに持っている契約と重複しないかを確かめます。
- Microsoft Entra:基本のMFAは追加料金なしで使える場合がある
- 条件付きアクセス:細かな制御にはEntra ID P1が必要
- Okta Starter:年契約で1ユーザーあたり月額6米ドルから
- Okta Essentials:年契約で1ユーザーあたり月額17米ドルから
既存契約を確認せずに製品を追加すると、二重払いになります。ライセンスの条件は、Microsoft Learnの記載で確認できます(出典: Microsoft Learn「Microsoft Entra 多要素認証の機能とライセンス」、2026年確認)。
Okta公式の価格表示は年契約が前提です。Starterには、SSOやMFA、Universal Directoryなどが含まれます。さらに、Essentialsでは、Adaptive MFAやLifecycle Managementなどが加わります(出典: Okta「Plans and Pricing」、2026年確認)。
円換算や最低契約数は、契約時点で変わります。サポートや追加アドオンの扱いも、契約時点で変わります。そのため、表示額をそのまま円の予算に置き換えないでください。
SMS送信料・セキュリティキー・端末交換費の別途積算
Google Cloud Identity Platformや認証器にかかる費用項目を確かめます。
- MAU課金:一定数まで無料、超過分は1MAUあたり0.015米ドル
- 電話・MFA:メッセージ単位で課金、最初の1日10件は対象外
- FIDO2キー:予備、紛失時の交換、保管、棚卸しも計上
OIDCやSAMLの利用者は、月間アクティブユーザー(MAU)を単位に課金されます。SMSの単価は地域によって異なるため、海外拠点や再送率も見積もります(出典: Google Cloud「Identity Platform pricing」、2026年確認)。
端末証明書を使う場合は、発行・更新・失効の仕組みと端末管理サービスも必要です。管理者にはキー、一般利用者には認証アプリ、例外端末には別の方式を当てる構成も検討できます。
保守運用費:初期開発費の15〜25%程度の仮置き
保守運用費は、初期開発費の年15〜25%程度を仮置きします。
- サービス費:IDaaS、SMS、セキュリティキー
- 運用費:脆弱性対応、ログ監視、障害支援
この比率は、MFAに一律適用できる公定価格ではなく、業務システムの保守費用をもとにした予算上の置き方です。24時間監視や厳格なSLAは、対応時間と体制を分けて見積もります。
ログを短期で削除したり、管理者の回復操作を記録しなかったりする方法は避けます。
- 認証記録:成功・失敗、認証器の登録・解除
- 管理記録:パスワードリセット、ポリシー変更、リスク検知
SIEMや監視サービスとの連携も先に決めると、追加改修を防げます。
MFAのシステム費用が変動する5つの要因
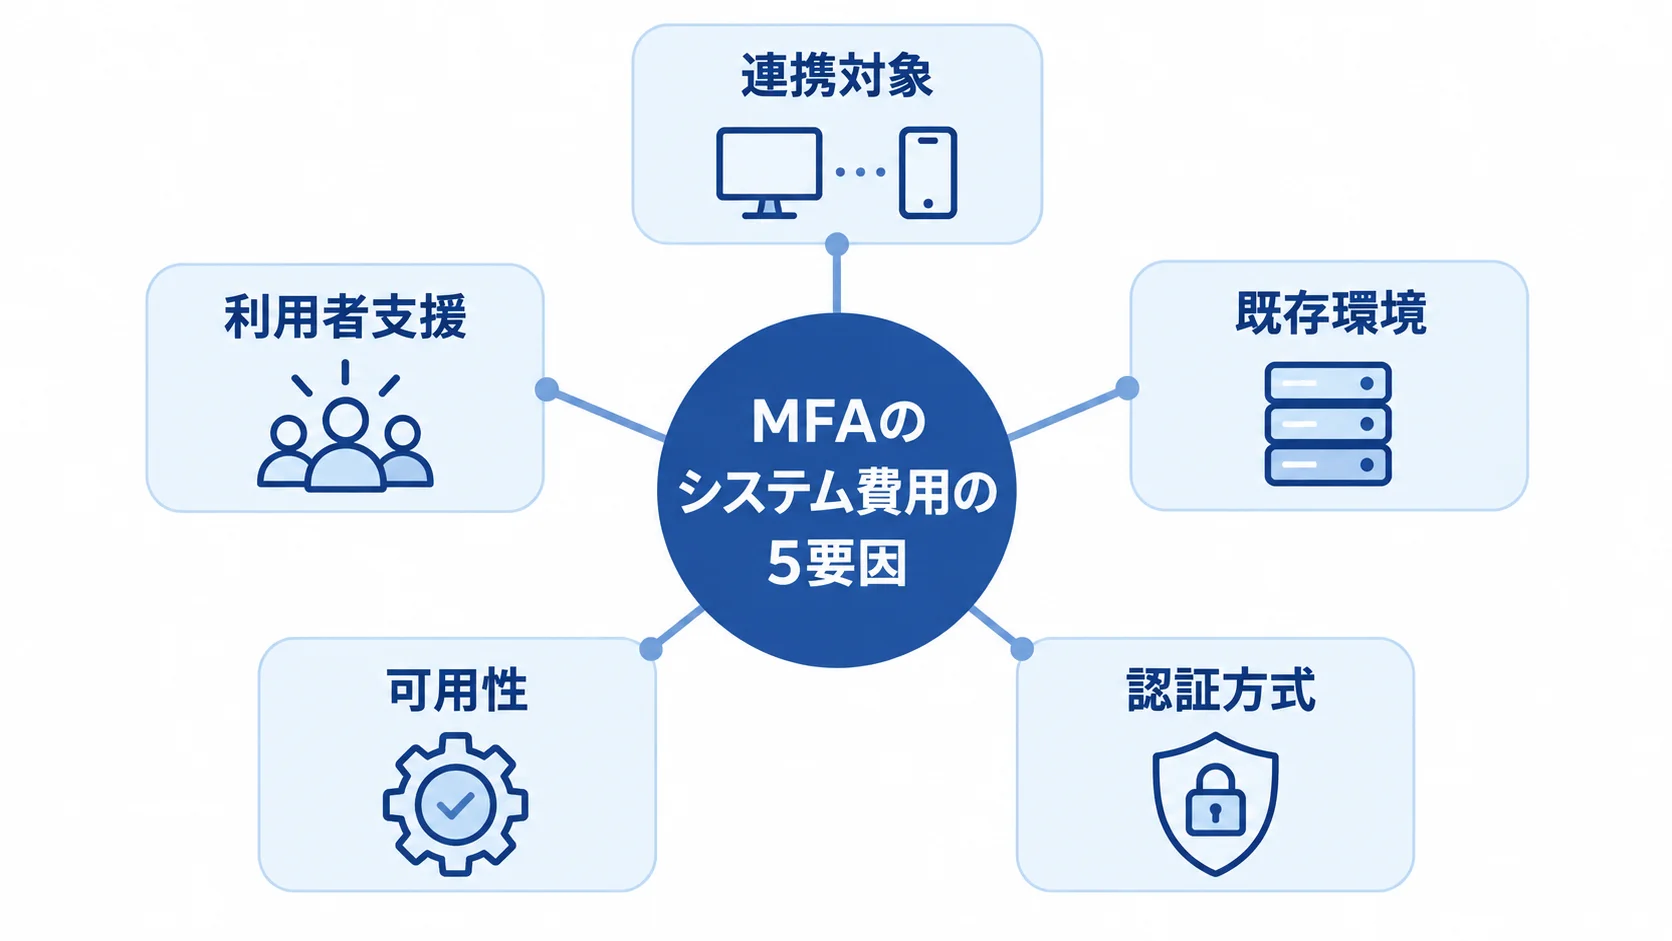
同じ製品でも企業ごとに費用は異なります。特に、連携対象と既存環境、認証方式が金額を動かし、可用性や利用者支援も費用に関わります。
見積書では、金額だけでなく、どの条件が含まれているかも確かめます。
連携するシステム数と接続方式
対象が1つのWebアプリか、SaaS・VPN・VDI・オンプレミスを含む20システムかで、設計とテストの量が変わります。
SAMLやOIDCに対応していれば、標準連携を使いやすくなります。一方、古い画面や独自プロトコルでは、ゲートウェイや個別アダプターが必要です。
アプリの数だけでなく、認証方式と環境ごとに数えると、見積もりの漏れを減らせます。
フィッシング耐性と回復フローの水準
SMSやメールOTPは導入しやすい一方で、SIMスワップやメール侵害、リアルタイム型フィッシングの影響を受けます。
プッシュ通知は便利な一方、承認を連続して求めるプッシュ爆撃への対策が必要です。
管理者や機密データには、FIDO2やパスキーが適しています。ただし、フィッシング耐性を高めるほど、登録や予備手段、端末管理の設計費が増えます。
可用性・ログ保存・監査要件
見積もりでは、可用性や監査ログの条件を確かめます。
- 可用性:停止時の業務継続、複数リージョン、冗長構成
- 監査:保存期間、利用者・端末・場所・方式・結果・管理者操作
認証停止への備えやログ保存期間によって、製品プランと開発費が変わります。そのため、ログの項目と保管先を先に決め、高可用性や長期監査を要件に含めます。
福島市教育委員会は2025年、教員用ChromebookからWindows 365へ接続する環境に、MFAと端末制限を導入しました。サイバートラストの事例では、1,650ライセンスを調達し、検討開始から約2か月で導入作業を進めています(出典: サイバートラスト「福島市教育委員会 導入事例」、2026年公開)。
許可端末の識別や証明書の自動配布も含める場合は、端末要件を見積もりに入れます。
費用を抑えながらMFAを導入する進め方
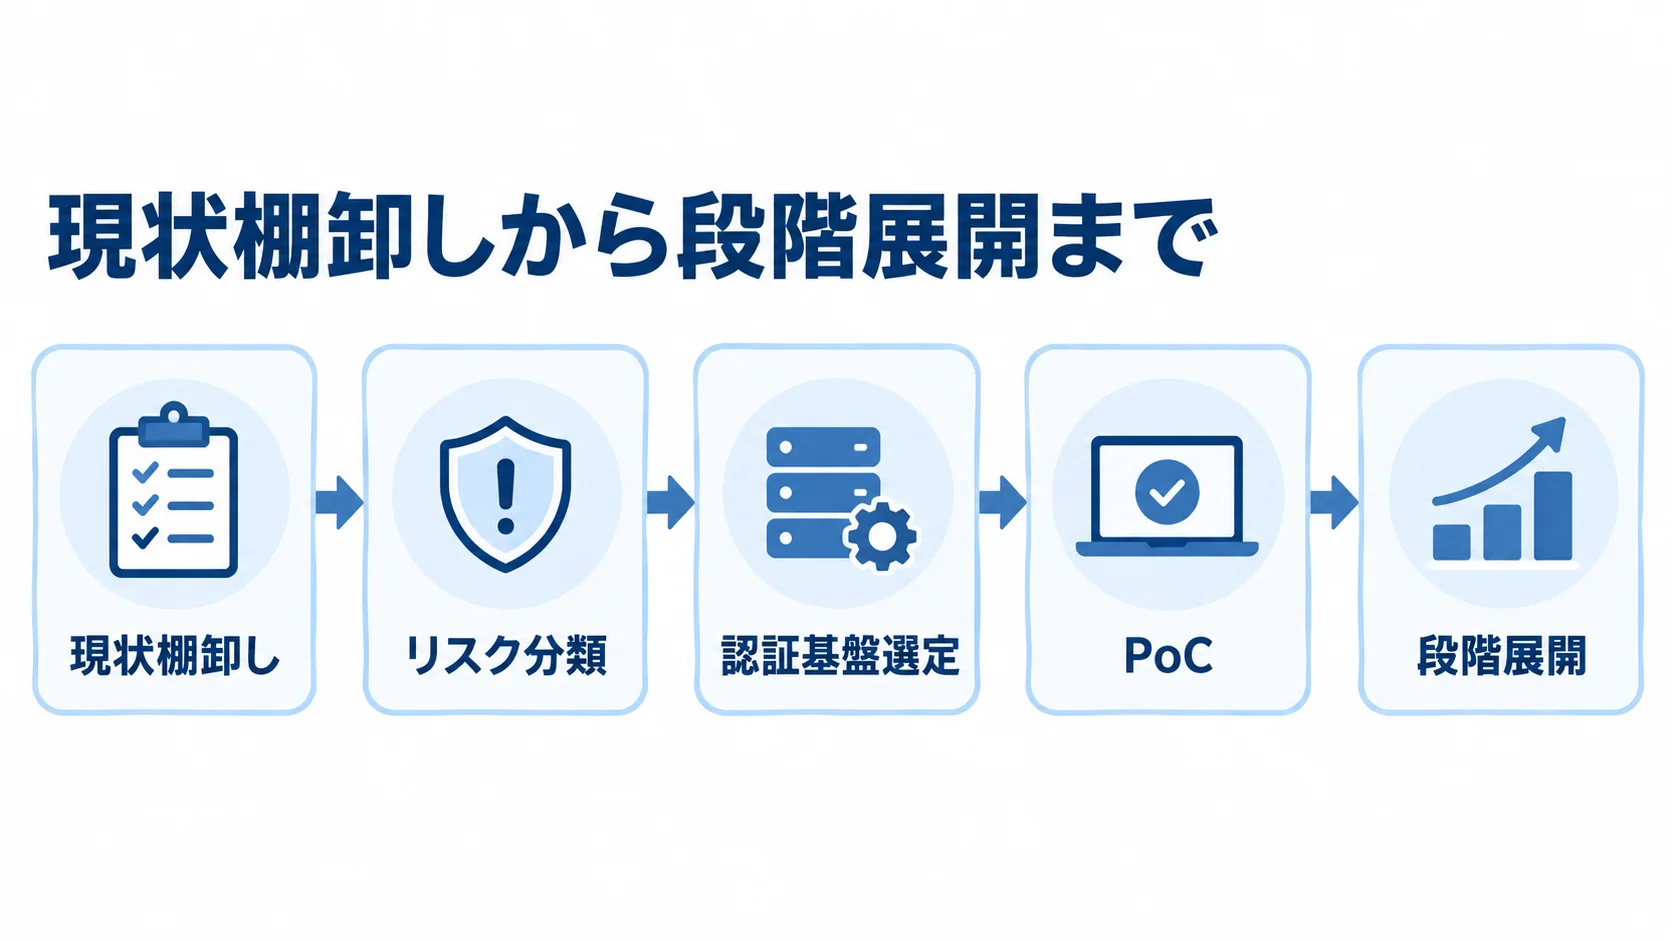
まず現状を洗い出し、リスク分類と認証基盤の選定を経て、PoCと段階展開に進みます。また、各段階で成功率や問い合わせ件数を確認すると、不要な開発を抑えながら安全性を高められます。
最初から全社に一斉に必須化すると、登録漏れや例外対応が集中しやすくなります。
最初に行う認証経路と利用者の棚卸し
業務システムやVPN、VDI、SaaS、管理画面、APIを一覧にし、ログイン方式や利用者、管理者、端末、機密度を整理します。
特権管理者や社外接続、財務・個人情報の画面を高リスク群として先に扱うと、全員に高価な認証器を配らなくても効果を得やすくなります。
PoCで試す失敗時と回復時の動作
PoCには、一般社員だけでなく、管理者、外部委託先、共有端末の利用者も含めます。
正常なログインに加えて、端末紛失やネットワーク断を試します。再登録や退職者の無効化、権限エラー、ログ欠落も対象です。
見つかった例外は放置せず、追加費用の見積もりと、本番運用で誰がどこまで受け持つかに反映します。そうすることで、後工程の手戻りを抑えられます。
管理者から始める段階的な展開
展開は、管理者、IT部門、一部業務、全社の順に進めます。そのうえで、認証成功率や登録完了率、問い合わせ件数、再登録時間を確認します。
例外申請の期限、緊急用アカウントの管理者、オフライン時の代替手順も決めておきます。全社展開の前にヘルプデスクが回復処理を経験しておくと、追加開発が必要かどうかを判断できます。
MFAのシステム開発費用を最適化するポイント
コストを抑えるには、既存契約と標準機能、独自開発の範囲を切り分け、高リスク経路に予算を集中させます。機能を一律に削るやり方とは違います。
発注側は、将来の利用者増加や業務アプリの追加も考慮し、短期の安さだけで方式を決めないようにします。
既存ライセンスと標準プロトコルの優先利用
Microsoft 365やGoogle Workspaceでは、保有ライセンスで使えるMFAや条件付きアクセス、監査ログ、外部アプリ連携を確かめます。
発注側は、独自アプリをSAMLやOIDCで既存のIDaaSにつなげれば、認証暗号やトークン管理を自前で作らずに済みます。
独自の業務フローだけをAPI連携で補う構成は、費用と安全性のバランスを取りやすくします。
高リスク利用者と重要操作への予算の集中
全社員のすべての操作にセキュリティキーを配る必要は、必ずしもありません。特権管理者やVPN、財務処理、個人情報閲覧にはFIDO2やパスキーを使い、一般利用者には認証アプリを使うなど、強度を分けます。ただし、方式を分けるときは、利用者区分と例外を管理するポリシーが必要です。
認証の中核をスクラッチ開発しないこと
認証暗号や秘密鍵の保管、トークン発行を独自に実装すると、継続的な脆弱性対応費も必要になります。リプレイ防止やレート制限、バックアップ、障害切替まで独自に作ると、その対象も増えます。
独自開発を行う場合でも、WebAuthnなどの標準仕様と検証済みライブラリを使い、秘密鍵をサーバーに集約しない設計にします。
製品の設定やAPI連携に予算を使い、認証の基礎機能を作り直さない方法が有効です。
MFAの見積もりを依頼するときのポイント
複数社へ依頼するときは、製品名だけでなく対象システムや認証方式を、同じ条件でそろえて示します。連携や移行、教育、保守についても、同じ前提で示します。
初期費用と月額、従量費を比べられるように、オプションや作業範囲も含めた見積書を依頼します。
RFPに書く認証・連携・復旧・運用の条件
条件をそろえるため、RFPには次の項目を記載します。
- 方式と連携:SAML・OIDC・WebAuthn、AD・LDAP・人事マスタ・SIEM
- 対象範囲:利用者数と増加見込み、管理者数、端末種別
- 復旧と監査:登録・削除、紛失時の回復、例外申請、ログと保存期間
- 運用と移行:SLA、障害連絡、テスト環境、データ移行、マニュアル、教育、切り戻し、設定やソースコードの引き渡し範囲
初期・継続・追加作業に分けた見積もりの比較
初期費用には、要件定義や設計、設定、開発を含めます。連携やテスト、移行、教育も、初期費用に入れます。
継続費用には、ライセンスやSMSの料金を含めます。監視や保守、サポートも、継続費用として扱います。利用者やアプリの追加、キーの交換、ログ保存の延長、休日対応は、追加作業として分けます。
1年目だけでなく、2年目以降の金額と契約更新の条件も確かめます。
開発会社の既存環境への対応実績
MFA製品の扱いだけでなく、アプリ連携やIDライフサイクル、端末管理、移行、運用まで支援できるかを確かめます。
SAML・OIDCのほか、古いオンプレミスやVPN、VDI、外部委託先、共有端末の事例があれば、追加費用を見つけやすくなります。
提案の際は、標準機能で行う作業と、個別開発の範囲を説明してもらいます。
よくある質問
MFAの費用は、初期開発だけでなく、既存ライセンスや認証メッセージ、認証器、保守、利用者支援も含めて判断します。発注前によく寄せられる質問に答えます。
MFAのシステムは無料で導入できますか?
既存のMicrosoft 365やEntraの基本機能を使い、自社の管理者が設定するだけなら、追加の初期費用なしで始められる場合があります。
条件付きアクセスや独自アプリ連携、教育、ヘルプデスク、監査ログ、復旧設計を含めると、費用が発生します。業務を止めずに運用できる範囲も、あわせて確かめます。
MFAのシステム開発にはどれくらいの期間がかかりますか?
既存IDaaSの設定は即日から4週間程度、Web業務システムへの追加は1〜3か月程度が目安です。
SSO・AD連携を含む複数システム展開は2〜6か月程度です。利用者数やアプリ数、テスト環境、移行方式、承認プロセスによって変わるため、PoCや段階展開も含めて見積もります。
SMS認証とパスキーはどちらが安くて安全ですか?
初期導入はSMSのほうが簡単な場合がありますが、送信の従量費や電話番号の変更、SIMスワップ対策が必要です。
一方、パスキーは登録の支援や紛失時の回復設計が必要です。重要な管理者操作や機密情報では、フィッシング耐性を優先しやすい方式です。
一般利用者と高リスク利用者で方式を分けたうえで、3年分の運用費とリスクを比べます。
見積もりでは利用者数とアプリ数のどちらが重要ですか?
どちらも影響しますが、開発費は利用者数だけで決まるわけではありません。連携対象数と既存アプリの改修可否も、大きく影響します。
利用者が少なくても、オンプレミスやVPN、独自認証、長期ログ保存、24時間運用で高額になる場合があります。
利用者数、アプリ数、認証方式、管理者数、運用時間を分けて示すと、見積もりの根拠を比べやすくなります。
まとめ
MFAの費用はIDaaS設定なら0〜60万円、単一Webシステムなら100万〜500万円、複数システムなら300万〜1,500万円程度です。
全社認証基盤は、1,000万〜5,000万円以上が推定のレンジです。MFA単体の公表価格ではなく、業務システムの規模別相場と連携範囲をもとにした目安です。
初期費用だけでなく3年分のTCOでの判断
要件定義から実装、テスト、移行、教育までを初期費用として分けます。IDaaSやSMS、認証器、監視、ヘルプデスク、保守は、継続費用として積算します。
既存契約の機能を確かめ、独自アプリだけを標準プロトコルで補えば、過剰なスクラッチ開発を避けやすくなります。
認証経路の棚卸しと、同じ条件での相談
発注条件をそろえるため、対象範囲と見積もりの比較条件を確かめます。
- 対象を整理:システム、利用者、管理者、端末、方式、回復、ログ、可用性
- 見積もり:同じRFPで初期・月額・従量・保守・追加作業を比較
MFAを、ログインの一手間ではなく、認証器のライフサイクルと業務運用まで含む基盤として捉えることが、費用と安全性を両立する第一歩です。
▼全体ガイドの記事
・MFAのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。