
Microsoft Azureの導入・構築では、自動スケーリングと高可用性で、負荷の変化や障害に備えます。そのうえで、開発の手間を減らす機能と、構築後の運用を支える機能を組み合わせます。
- サーバーレス:サーバー管理を不要にし、開発者がアプリの価値づくりに集中できる
- CI/CD:コード変更のテストとデプロイを自動化する
- 監視:Azure Monitorで障害や性能劣化を早い段階で捉える
- IaC:インフラ構成をコードで定義し、同じ環境を再現する
- API連携:社内外のAPIを安全に公開・管理し、システム間の処理を自動化する
発注企業の担当者向けに、分野ごとの役割を解説します。関連解説はMicrosoft Azure導入・構築の完全ガイドもご覧ください。
▼全体ガイドの記事
・MicroSoft Azure導入・構築の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
自動スケーリングと高可用性を支える機能
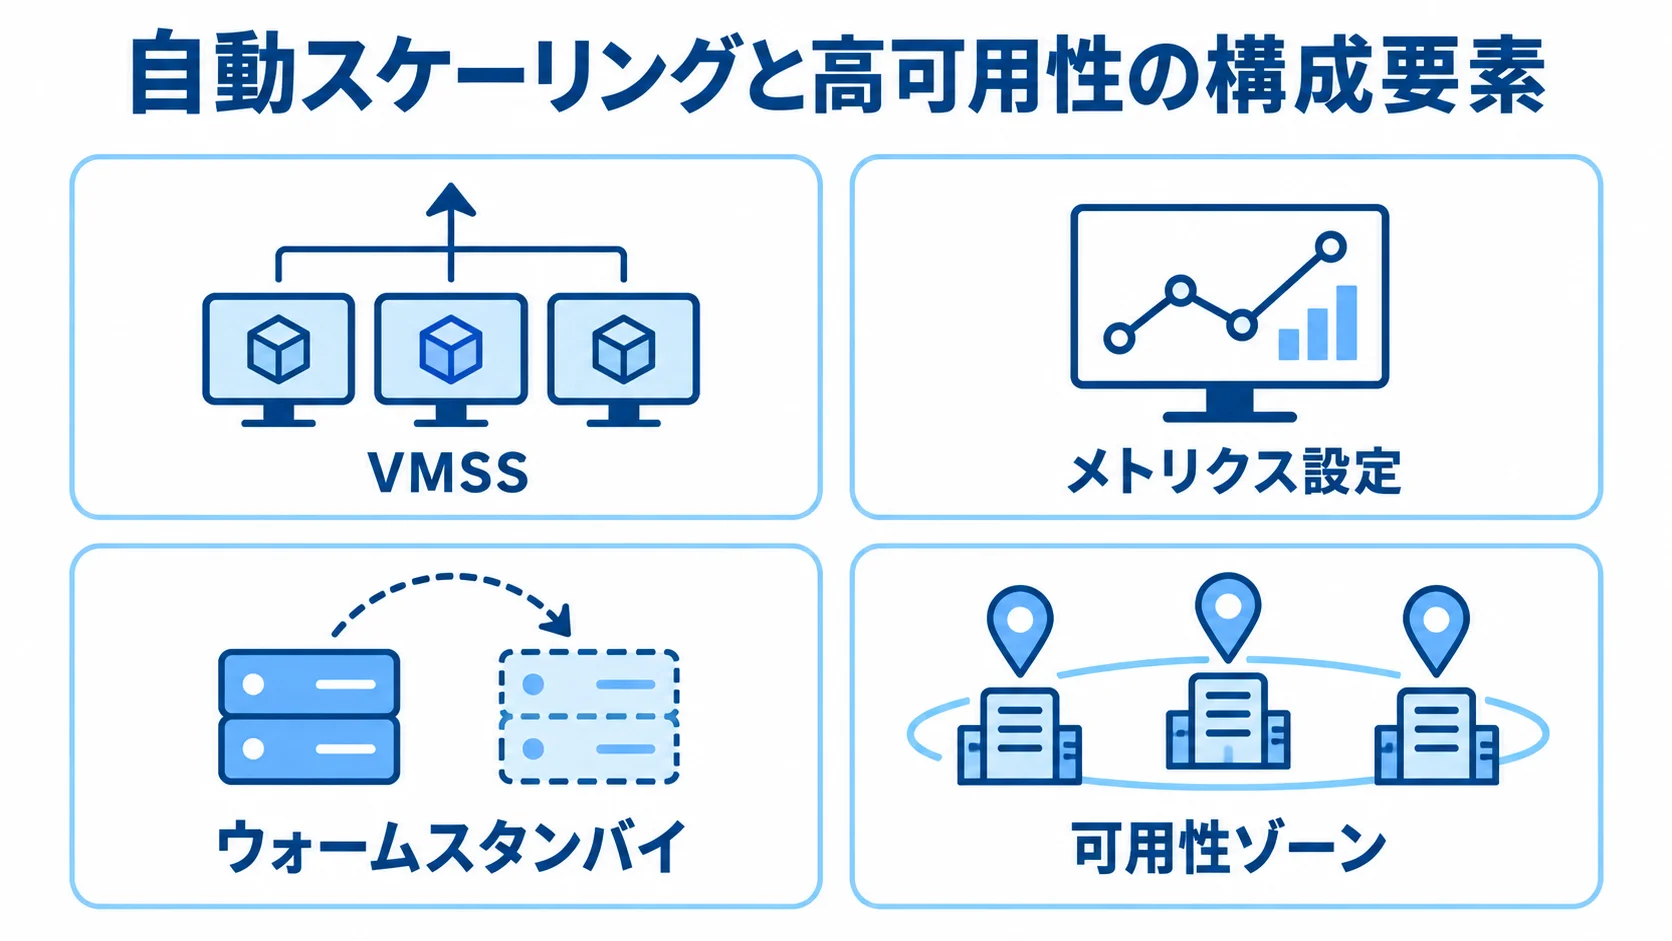
クラウドの特徴は、自動スケーリングと高可用性を利用できる点です。負荷に応じてサーバー資源を増減し、障害時にも停止しにくくします。
オンプレミスでは、ピーク時に合わせてサーバーを多めに用意する必要がありました。一方、Azureではアクセスの増加に合わせてリソースを追加し、減少に応じて減らせます。
これにより、コスト最適化と安定運用を両立できます。自動スケーリングと高可用性は、どちらもクラウド構築を支える中核機能です。
仮想マシンスケールセットと自動スケーリング機能
Azureの自動スケーリングは、VMSSやApp Serviceのスケールアウト機能が担います。用途に応じて使い分けます。
- VMSS:仮想マシンの台数を負荷に応じて自動調整
- スケールアウト:App Serviceのリソースを増やす仕組み
- メトリクス設定:指標の値を基準にスケールを決める方法
メトリクスにしきい値を設定し、超えたらインスタンスを増やし、下回ったら減らすルールを作れます。たとえば、キャンペーンや月末処理でアクセスが急増しても、人手でサーバーを増設せず性能を維持できます。
料金面でも、自動スケーリングはコスト最適化の要です。仮想サーバー(Linux 2コア・約8GB)は、Azure B2msで月$79.6です。さらに、3年契約のリザーブドインスタンスにAzureハイブリッドBenefitを組み合わせると、月$29.9まで下がります。
常時必要な最小台数はリザーブドで確保し、ピーク時の上乗せ分だけ従量課金で自動スケールする方法が定石です。また、機能に応じて料金プランを使い分けると、無駄のない構築につながります。
設計では、しきい値とスケールの速度が運用品質を左右します。メモリ枯渇やキュー滞留といった別の負荷に反応するには、CPUの指標だけでは足りません。
そこで、CPU使用率だけでなく、リクエスト数やキュー長など複数の指標を組み合わせます。インスタンス追加が遅れると一時的に性能が落ちるため、最小台数を確保する「ウォームスタンバイ」も欠かせません。スケーラビリティは、ルールの設計まで含めて初めて効果を発揮します。
可用性ゾーンによる高可用性構成の機能
高可用性を支える機能が、可用性ゾーン(Availability Zones)です。障害時にも稼働を続けられるよう、次のように構成します。
- ゾーン分散:リージョン内の複数データセンターへのシステム配置
- 冗長化:片方のゾーンで障害が起きても、もう片方で稼働を続ける構成
- 業務影響度の確認:システムごとに必要な可用性の設計
可用性ゾーンは、AWSのマルチAZ構成に相当する考え方です。特に、停止が業務に重大な影響を与える基幹システムでは、このような備えが必須要件になります。
高可用性の機能には相応のコストがかかります。サーバーやデータベースを二重化すると月額費用が増え、中規模構成の構築相場は50万〜60万円が目安です。
この中規模構成には、仮想サーバーやDBを各2台、ロードバランサー、WAFが含まれます。大規模になると、相場はさらに上がります。
機能を検討する段階から業務影響度を判断軸にし、最高水準を一律に求めず可用性を設計すると、過剰投資を防げます。
サーバーレスとCI/CDによる開発効率化の機能
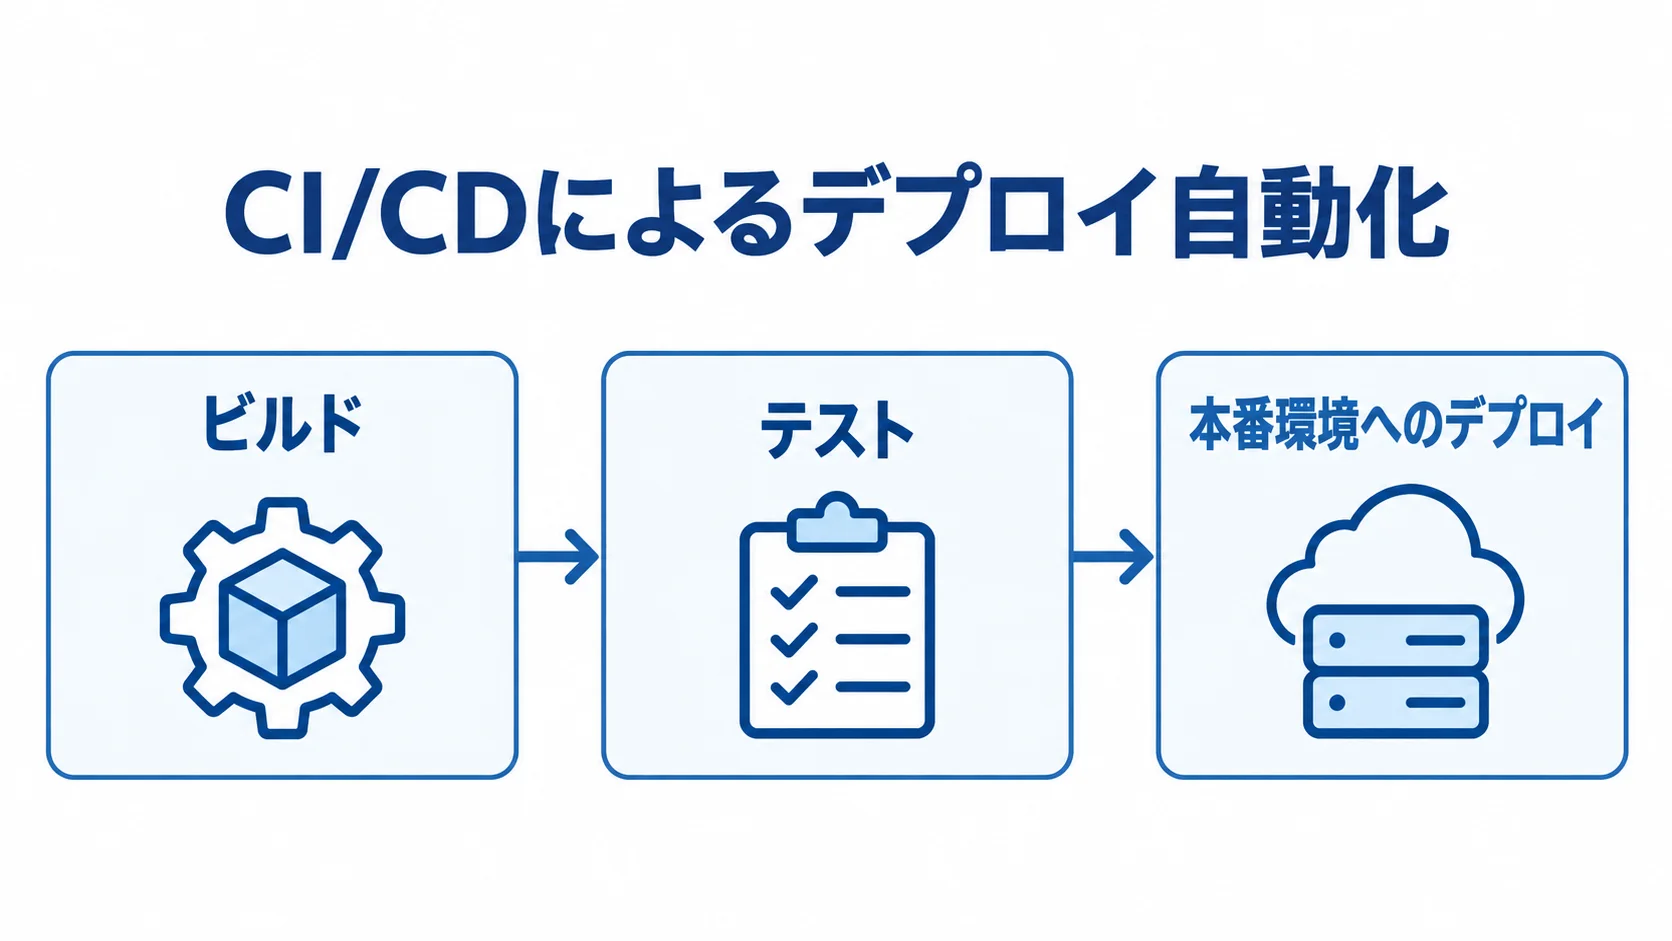
開発と運用の効率を左右する機能が、サーバーレスとCI/CDです。Azureはどちらも標準で備えているため、構築の初期段階から取り入れられます。
サーバーレスはサーバー管理を不要にし、CI/CDはコード変更のテストとデプロイを自動化します。組み合わせることで、開発者はインフラ管理から離れ、アプリケーションの価値づくりに集中できます。
Azure Functionsとサーバーレスの課金機能
Azure Functionsは、イベントをきっかけにコードを実行するサーバーレス機能です。サーバーやOSを管理せず、関数単位で処理を記述できます。
- 課金:実行した分だけかかり、API呼び出しは月100万回まで無料です。
- 処理の選択:短時間で軽い作業はFunctions、複雑な常時稼働アプリはコンテナという使い分け
- 適用判断:コールドスタートなどの特性と制約を踏まえた見極め
なお、API呼び出しの超過分は100万回あたり$0.2です。コンピューティングは100万GB秒あたり$16で、アクセスがないときは料金がかかりません。
間欠的な処理ではコストを抑えられます。サーバーレスは、Azure Container AppsやAKS(Kubernetes)と組み合わせて利用できます。
処理特性に合わせれば、常時動かす必要のない処理を必要なときだけ動かせます。コスト構造そのものを見直すことにもつながります。
「コールドスタート」は、一定時間アクセスがないと実行環境が休止し、次の呼び出しで起動待ちが発生する特性です。特に、レスポンス速度が厳しい画面では問題になることがあり、その場合は常時起動のプランやコンテナを検討します。応答速度、実行時間の上限、状態の持ち方も踏まえて、適用範囲を判断します。
Azure DevOpsとCI/CDパイプラインの機能
CI/CD(継続的インテグレーション/継続的デリバリー)は、コードのビルド・テストから本番環境へのデプロイまでを自動化する仕組みです。Azure DevOpsのパイプラインやGitHub Actionsで実現できます。
- デプロイ自動化:マージ後のテストと配備を自動で行い、品質と速度を両立
- 導入費用:パイプラインなどのSaaSは月数万円程度が目安
- 安全なリリース:カナリアやブルーグリーン方式による切り戻しへの備え
手作業のデプロイは人為ミスにつながります。これに対し、自動化すれば頻繁な改善とリリースを安全に進められます。
費用の対象にはパイプライン、コード管理、セキュリティスキャンが含まれます。初期投資は小さく、開発体制が大きいほど、自動化による工数削減の効果が上回ります。
Azure構築では、自動化を初期から設計に含めます。CI/CDは効率化のための道具にとどまらず、頻繁な改善とリリースを安全に回す土台です。
デプロイの安全性を高める方法として、カナリアリリースは一部のユーザーに先行公開し、ブルーグリーンデプロイは本番相当の環境を用意してから切り替えます。これらはApp Serviceのデプロイスロットなどで実現できます。不具合時にすぐ切り戻せるため、リリースのリスクを下げられます。
監視・IaC・API連携を担う運用機能
安定運用を支える機能は、監視・IaC・API連携です。障害や性能劣化を早い段階で捉え、構成を同じ形で再現できる状態を保ち、システム間の業務を自動化します。
これらは運用フェーズを支える機能です。Azure構築の品質は中長期で左右されるため、「作って終わり」にしない設計が必要です。
Azure Monitorと監視ツールの機能
Azure Monitorは監視機能の中核です。仮想マシン、アプリ、データベースのメトリクスとログを集約し、しきい値を超えるとアラートを発報します。
- Azure Monitor:Azure標準の監視から通知までを担う
- Datadog:ホストあたり月$15〜$23が目安です。
- 通知設計:可用性に直結する指標を通知の対象に含めること
Application Insightsでは、アプリ内部のレスポンス時間やエラー率を見られます。これにより、障害の予兆を早く捉え、問い合わせで初めて気づく事態を避けられます。
監視ツールには、サードパーティ製もあります。Azure標準のMonitorで足りる規模か、複数クラウドを横断する統合監視が必要かで選びます。
監視と障害の一次対応を運用代行に委託する場合、初期・月額とも数万円程度が相場です。監視機能と運用体制を合わせて設計すると、安定運用につながります。
あらゆる指標に通知を設定すると、重要でない通知に埋もれて障害を見逃す「アラート疲れ」が起きます。そこで、応答時間・エラー率・リソース枯渇にしきい値を設定し、それ以外はダッシュボードで傾向を追うのが定石です。通知を運用チームが行動につなげられる形に整えて初めて、監視機能を活用できます。
IaC(Bicep/ARM)とAPI連携の機能
IaC(Infrastructure as Code)は、インフラ構成をコードで定義し、同じ環境を再現する機能です。AzureではBicepやARMテンプレート、Terraformを使えます。
- IaC:環境のコード化により、変更履歴の追跡やレビューができる状態
- CI/CDとの連携:組み合わせることでIaCの真価を発揮し、レビュー・テストを経た変更を適用できる点
- API連携:API公開やシステム間の処理の自動化
ポータルから手作業で構築すると、開発・検証・本番の環境差や設定漏れが起きがちです。一方、IaCなら構成がコードに残ります。
IaCは、CCoEがクラウド標準を全社展開するときの土台にもなる重要機能です。コード管理により、ポータルの手動変更や記録漏れによる属人化・事故を防げます。災害時には、別リージョンへ同じ環境を短時間で再構築でき、事業継続性も高まります。
Azure API Managementは社内外のAPIを安全に公開・管理します。Logic Appsは、コードをほとんど書かずに連携フローを組めます。
これらを使えば、基幹システムとSaaS、外部サービスをつなぎ、データ転記や通知を自動化できます。サーバーレスAPI構成は、アクセスが少〜中規模なら月数百円から運用できます。
無料枠内に収まることも多く、小さく始めやすい点が利点です。監視・IaC・API連携も初めから設計に含めることが、Azure構築の鍵です。
ID基盤・セキュリティとコンテナを支える機能
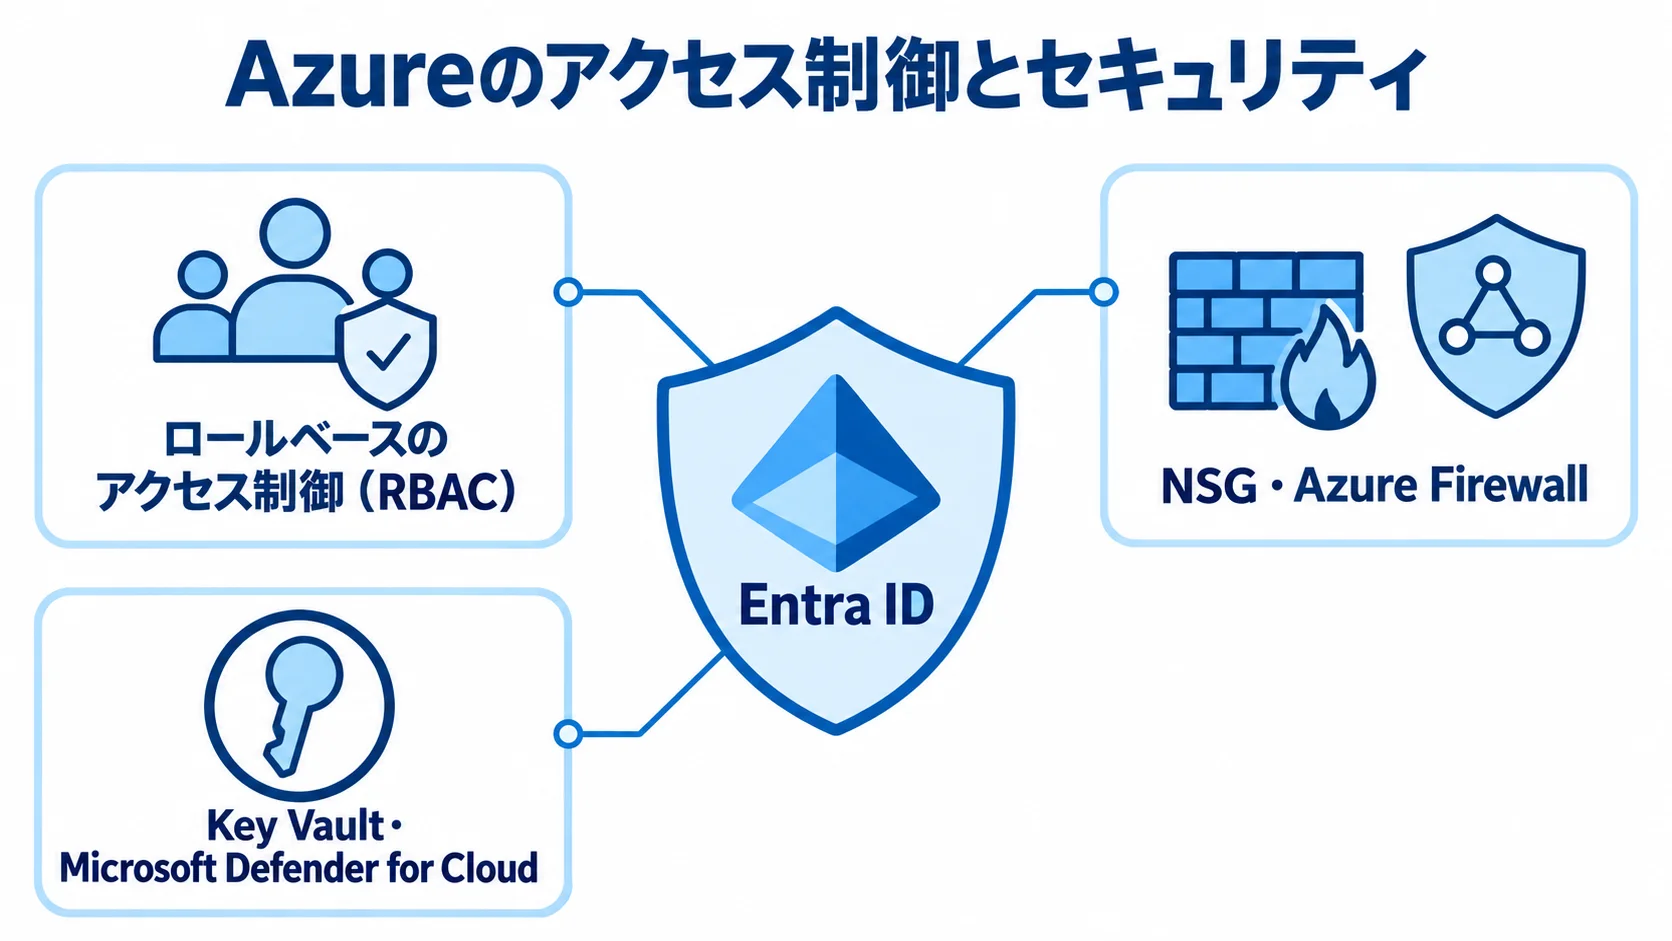
Azure構築の土台には、ID基盤・セキュリティとコンテナの機能群があります。アクセスを制御し、通信やデータを守り、アプリの可搬性を高めます。
これらは業務システムを安全かつ柔軟に動かす基幹機能です。欠けると運用品質とセキュリティに直結します。
Entra IDとアクセス制御・セキュリティの機能
AzureのID基盤はEntra ID(旧Azure AD)です。利用者認証と多要素認証、条件付きアクセスに加え、ロールベースのアクセス制御(RBAC)を提供します。
- Entra ID:利用者の本人確認からアクセスの制御までを一つの基盤で担う
- ネットワーク保護:NSG(ネットワークセキュリティグループ)とAzure Firewallによる通信制御
- 情報・脅威対策:Key Vaultによる機密情報の保管と、Microsoft Defender for Cloudによる脅威の検知
- アクセス方針:利用者に与える権限の範囲を絞り込む
Entra IDで、誰がどのリソースにどこまでアクセスできるかを制御できます。また、Microsoft 365利用企業は、同じID基盤を業務システムにも展開できます。さらに、シングルサインオンで利便性とセキュリティを両立できる点は、Azureの強みです。
これらは、「最小権限の原則」と、すべてのアクセスを検証する「ゼロトラスト」を実装する部品です。ID基盤を中心に方針を定めることが、堅牢な構築の出発点になります。
コンテナ(AKS/Container Apps)のポータビリティ機能
コンテナは、アプリと実行環境をまとめ、どこでも同じように動かせる技術です。AzureではAKS(Azure Kubernetes Service)やContainer Appsで利用できます。
コンテナ化すると開発環境と本番環境の差を減らし、デプロイの再現性を高められます。クラウド事業者にも依存しにくくなります。そのため、特定クラウドへのロックインを和らげ、将来のマルチクラウドや移行の選択肢を残せます。
Kubernetesは機能が豊富な分、運用難度が高く、小規模システムには過剰になりがちです。このため、規模と体制に合わせて次のように選びます。
- AKS:常時稼働する複雑なマイクロサービス群を動かす場合
- Container Apps:シンプルなコンテナを手軽に動かす用途
コンテナはサーバーレスとIaaSの中間にある選択肢です。可搬性と運用コストのバランスを取った構成設計に役立ちます。
まとめ
Microsoft Azure導入・構築で押さえる機能は、安定性、開発効率、運用、ID基盤・セキュリティとコンテナの四つの分野に分かれます。まず安定性では、自動スケーリングと高可用性を外せません。開発効率では、サーバーレスとCI/CDが要になり、運用では、監視やIaC、API連携が構築後の品質を支えます。ID基盤・セキュリティとコンテナでは、Entra IDとコンテナが土台になります。
仮想マシンスケールセットや可用性ゾーンで安定性とコストを両立できます。Azure FunctionsはAPI呼び出しが月100万回まで無料で、コンピューティングは100万GB秒あたり$16です。
CI/CDで開発と運用を自動化し、Azure MonitorやIaC、API Managementで運用品質を担保します。
業務影響度と利用パターンに応じて機能を組み合わせることが、構築の成否を分けます。
機能は、自社の要件から必要性を判断したうえで取り入れます。過剰な高可用性やオーバースペックは、無駄なコストにつながります。
riplaはフルスクラッチ受託と国内開発の立場から、要件に合わせてAzureの機能を選び、過不足のない構成を設計・構築します。全体像は、あらためて完全ガイドでご確認ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。