
Azure導入・構築は、うまく進めばコスト削減と運用効率化につながります。ただし、判断を誤ると、費用増や想定外の請求、オンプレミスへの戻しといった失敗に陥ります。
主な失敗は、見積もりの甘さ、仕様変更や転送量による追加費用、ロックインやPoC不足などです。全体像はMicroSoft Azure導入・構築の完全ガイドをご覧ください。
▼全体ガイドの記事
・MicroSoft Azure導入・構築の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
移行見積もりの甘さと過剰スペックのリスク
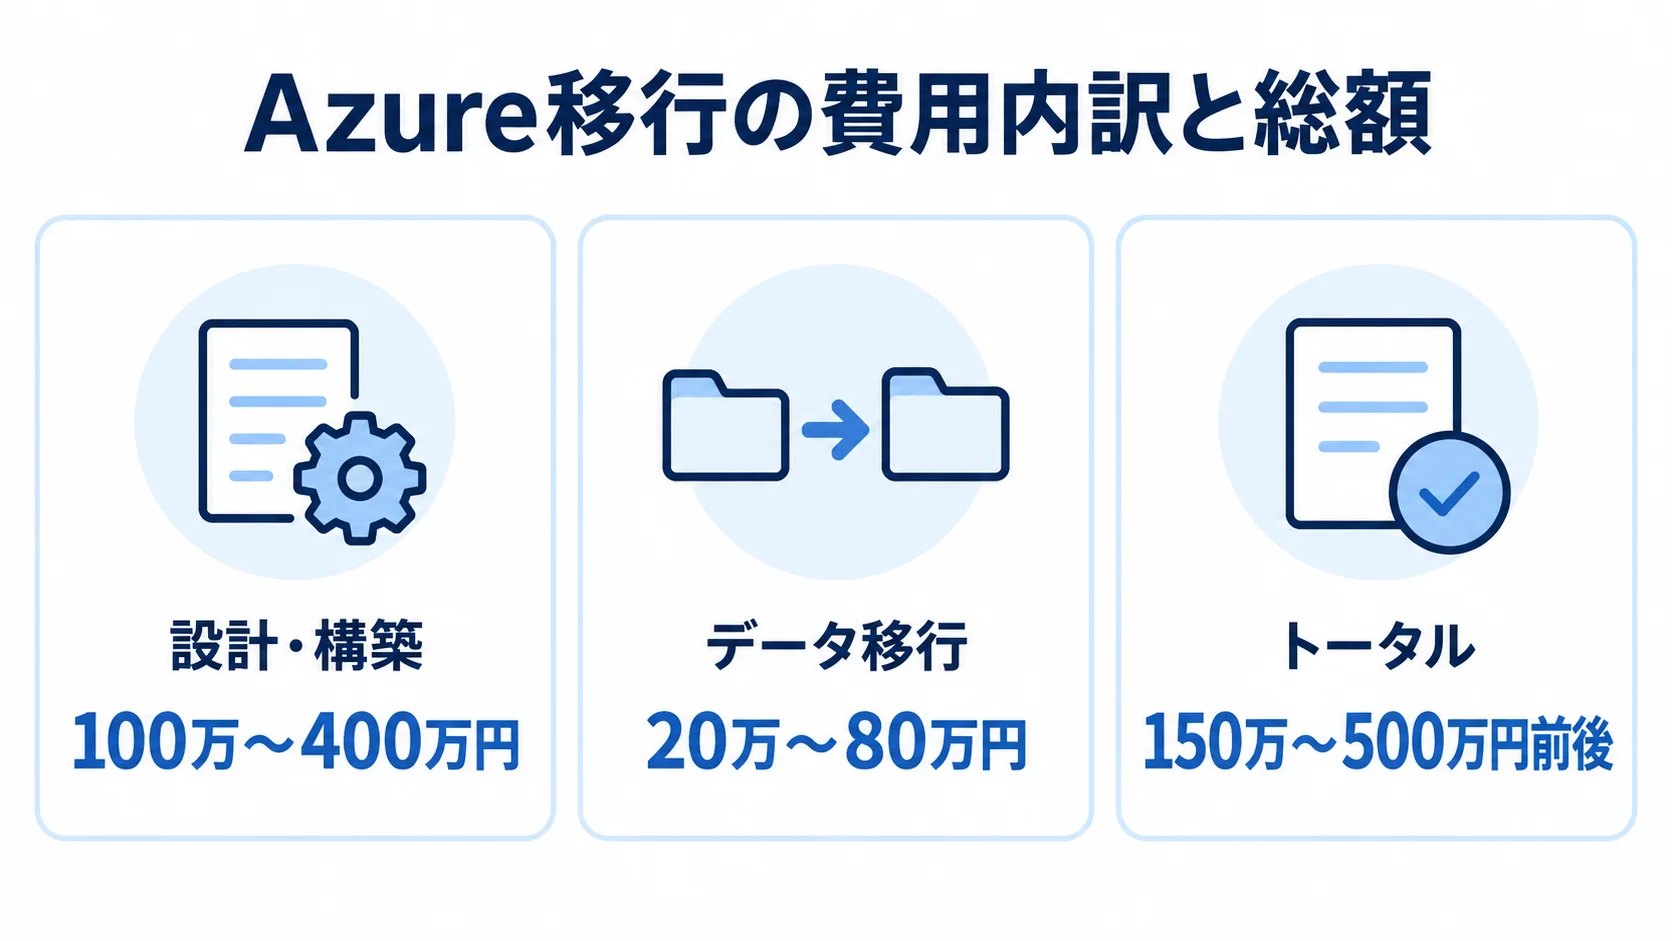
Azure移行の失敗で最も多いのが、見積もりの甘さと過剰スペックです。なかでもデータ移行は工数を読み違えやすく、「思ったより時間とコストがかかった」という声が後を絶ちません。
また、オンプレミス時代の感覚で「念のため大きめのサーバーを」と過剰なスペックを選ぶと、使われない性能に毎月課金され続けます。その結果、クラウドのコストメリットが消えてしまいます。
データ移行の見積もりを甘く見た失敗
データ移行は、Azure移行プロジェクトのなかでも見積もりが甘くなりやすい工程です。一次データの整理では、従業員50〜100名規模のオンプレミスからクラウドへ移行する場合、データ移行だけで20万〜80万円かかるとされています。
大量のデータや複雑なデータ構造、稼働を止められない業務があると、移行手順の設計やリハーサルに想定以上の工数が必要になります。ここを軽く見積もると、全体のスケジュールと予算が崩れます。
設計・構築は100万〜400万円、データ移行は20万〜80万円で、トータルでは150万〜500万円前後が相場感です。
データ移行を「最後のおまけ」ではなく「独立した重要工程」として計画に組み込むことが、見積もりの甘さによる失敗を防ぎます。
失敗を避けるには、見積もりの前に移行の条件を固めておくことが不可欠です。
- 移行対象の棚卸し:データ量、依存関係、停止可能な時間帯
- リハーサルの工数:移行手順の確認にかかる時間
とくに見落とされやすいのが、本番切り替え(カットオーバー)当日の段取りです。移行中も業務を止められないシステムでは、データの整合性を保ちながら旧環境から新環境へ切り替える手順が複雑になります。この手順を誤ると、データ欠損やサービス停止に直結します。
切り戻し(ロールバック)の手順を用意しないまま本番を迎え、トラブル時に旧環境へ戻せず長時間の障害になった、という失敗は珍しくありません。そのため、移行計画にはリハーサルだけでなく、「失敗したらどう戻すか」までを必ず含めておくべきです。
過剰スペックで毎月の費用が膨らむリスク
過剰スペックは、クラウド特有の気づきにくい無駄です。オンプレミスでは一度買えば終わりでしたが、クラウドでは大きすぎるサーバーを選ぶと、その性能差が毎月の請求に乗り続けます。
アクセスのほとんどない管理画面に高性能な仮想マシンを常時稼働させる、といった構成は典型的な失敗例です。インフラ月額は中規模で3万〜10万円が目安ですが、過剰スペックではこれが何倍にも膨らみます。
回避策は、移行前のアセスメントで実際の使われ方を確かめ、実態に合ったサイズを選ぶことです。クラウドは後から拡張できるのが利点です。そのため、最初は控えめに構成し、足りなければ自動スケーリングやサイズ変更で増やすという考え方が基本になります。
間欠的な処理はサーバーレス(Azure Functionsは月100万回まで無料)に寄せれば、アイドルコストそのものをなくせます。
「念のため大きめ」という思考が、クラウドでは最大のコスト失敗要因になることを覚えておく必要があります。
- 実測する項目:CPU使用率、ネットワークI/O
- 料金の種類:従量課金、3年リザーブド、ハイブリッド特典
過剰スペックは、リザーブドインスタンス(予約購入)の選び方でも起こります。需要を読み違えたまま3年契約で大量に予約してしまうと、使わない分の支払いが固定費として残り、かえって割高になります。
一次データでは、仮想サーバーの従量課金は月$79.6です。3年リザーブドとハイブリッド特典を組み合わせると月$29.9まで下がりますが、この安さは「確実に使い続ける分」に限った話です。
リザーブドの範囲は、最初は従量課金で一定期間の利用パターンを把握し、需要が安定してから決めるのが、過剰な予約による失敗を避ける順序になります。
転送量・仕様変更による想定外コストのリスク
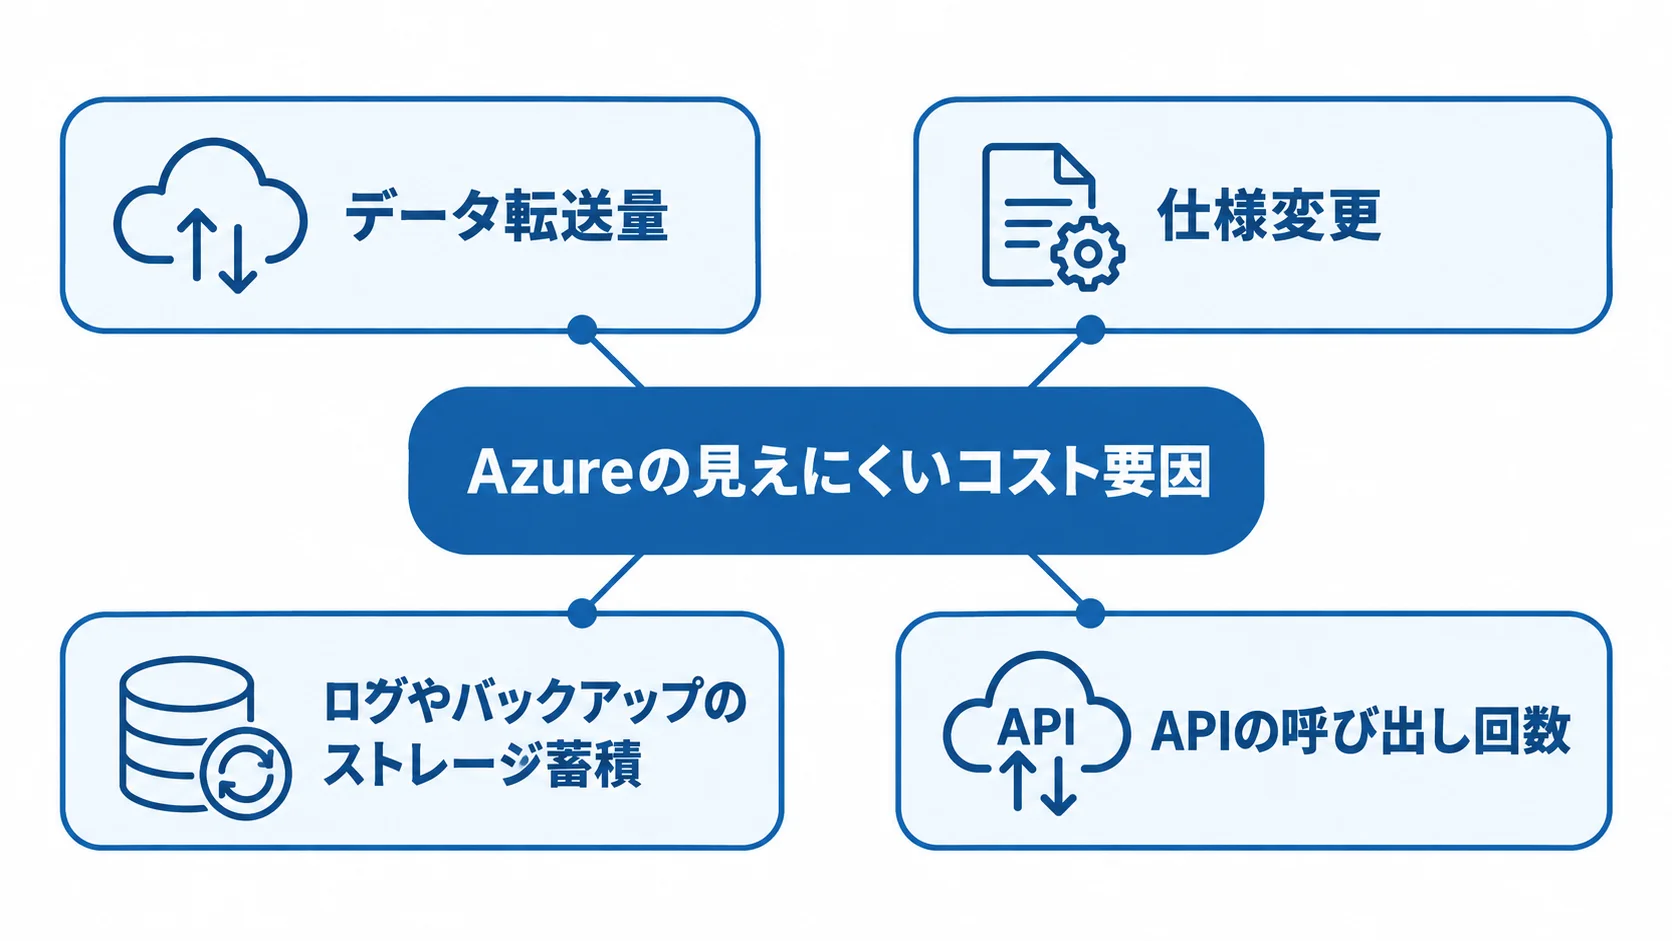
移行後に「想定より請求が高い」と慌てる原因の多くは、転送量(データ通信量)と仕様変更による追加費用です。クラウドの料金は、サーバー費用だけでなく、外部へのデータ転送(egress)にも課金されます。
さらに、開発の途中や運用開始後に仕様を変えると、その都度コストが上乗せされます。これらは見積もり段階で見えにくく、運用が始まってから初めて顕在化する「隠れコスト」です。
転送量の急増で請求が跳ね上がるリスク
データ転送量は、トラフィックが増えると一気に膨らむコスト要因です。画像や動画を多く配信するサービス、外部システムと大量のデータをやり取りする連携処理では、転送量課金が無視できない金額になります。
設計段階でこれを見込まずに進めると、サービスがヒットした途端に請求が跳ね上がり、収益を圧迫します。皮肉にも、サービスが成功するほどこのリスクは高まります。
コストの内訳を追わずにいると、月次の請求書で初めて異常に気づくことになり、対応が後手に回ります。そのため、転送量を「設計で抑え、監視で見張る」二段構えが、想定外コストへの基本対策です。
- 設計での抑制:CDNのキャッシュ、同一リージョン内での通信
- 監視の仕組み:Azure Cost ManagementやBudgetsの予算アラート
CDN(コンテンツ配信網)の利用と予算アラートの設定は、転送量が想定を超えたら即座に気づけるようにするための備えです。
転送量以外にも、見えにくいコスト要因はいくつもあります。ログやバックアップのストレージ蓄積、リージョンをまたぐ通信、APIの呼び出し回数などが代表例です。
とくにマイクロサービス構成では、サービス間の通信が増えるほど内部のデータ転送やAPI課金が積み重なり、設計者の想定を超えることがあります。
これらを防ぐには、構築段階で「どこにどれだけのコストが発生するか」を試算し、運用後はコストの内訳をダッシュボードで定期的に確認する習慣が欠かせません。隠れコストは、見えるようにして初めて手を打てます。
仕様変更の積み重ねでコストが膨らむリスク
仕様変更は、要件定義の精度が低いほど多発し、その都度コストを押し上げます。「作りながら考える」進め方は柔軟に見えますが、後工程での変更は手戻りを生み、開発費が当初見積もりを大幅に超える原因になります。
一次データの整理でも、要件定義の精度を高めることが仕様変更コストの抑制につながると指摘されています。最初の要件があいまいなまま走り出すことが、最大のコストリスクになります。
回避策は、本格構築の前に要件定義を丁寧に行い、PoCで前提を検証してから進めることです。とくに非機能要件(可用性・性能・コスト上限)を曖昧にしたまま開発に入ると、後から「やっぱり冗長化が必要だった」といった大きな変更が発生します。
riplaはフルスクラッチ受託の立場から、要件を起点に設計し、仕様変更を最小化する進め方を重視しています。
仕様変更をゼロにするのは現実的ではありません。ただし、要件定義の精度を上げれば、その規模と頻度は抑えられます。
- 非機能要件:可用性、性能、コスト上限
- 構成のコード管理:IaCによる管理
仕様変更を完全になくすことはできない以上、変更が発生する前提で「変更に強い設計」にしておくことも有効な備えです。具体的には、モジュールを疎結合に保ち、設定を外出しにしておけば、変更の影響範囲を限定でき、手戻りのコストを抑えられます。
要件定義の精度向上と、変更に強い設計という二つの備えを併用することが、仕様変更による費用膨張という失敗を現実的な範囲に収める鍵になります。
ロックイン・PoC不在・コンプラ違反のリスク
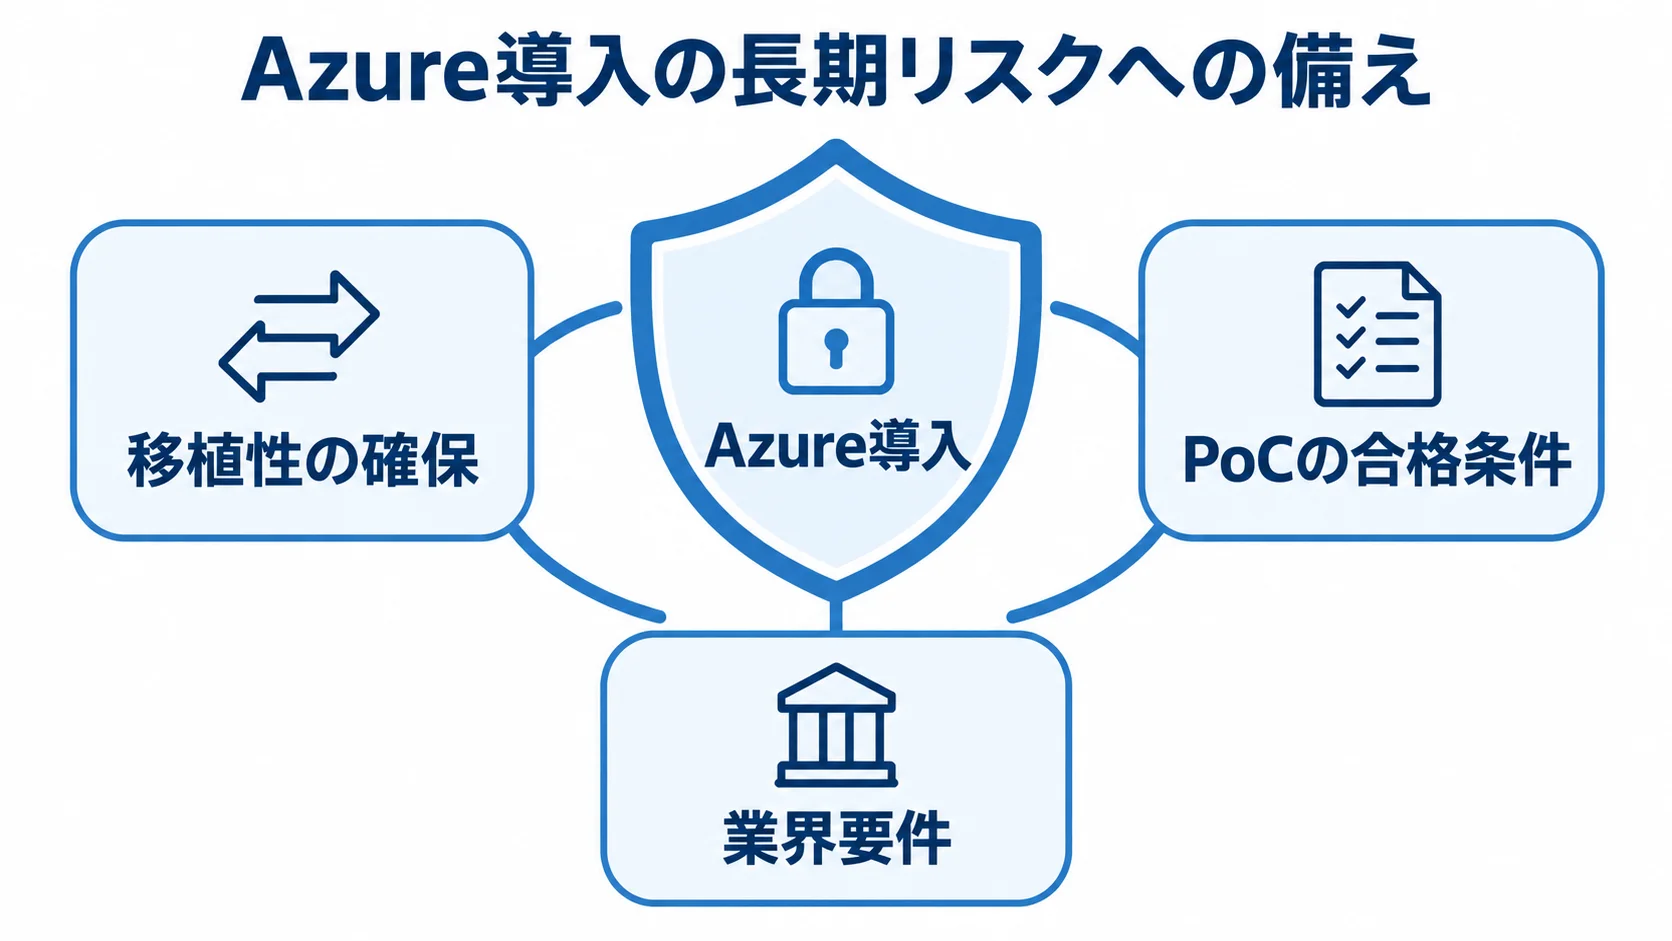
コスト面以外にも、見落とすと致命傷になるリスクがあります。その代表が、特定クラウドの独自サービスに依存しすぎるベンダーロックイン、検証を飛ばして本番化するPoC不在、業界要件を満たさないコンプライアンス違反です。
これらは一見地味ですが、後から取り返すのが難しく、Azure導入の長期的な成否を左右します。
独自サービス依存によるベンダーロックイン
ベンダーロックインは、Azure固有のマネージドサービスを深く使い込むほど高まるリスクです。便利な独自サービスに最適化すると、後から他クラウドへ移ろうとしても、アプリの大幅な作り直しが必要になり、移行コストが障壁になります。
そのため、料金改定や仕様変更があっても乗り換えにくくなり、交渉力を失います。便利さとロックインは表裏一体だと理解しておく必要があります。
ロックインのリスクと利便性を天秤にかけ、許容範囲を意図的に決めることが、回避策の出発点です。たとえば、コンテナ技術(DockerやKubernetes)を使えば、アプリを他の環境へ移しやすくなります。
ただし、ロックイン回避を優先しすぎてマネージドサービスを使わないと、運用負荷とコストが上がるジレンマもあります。そのうえで、「乗り換える可能性がどれだけあるか」を現実的に見積もり、過度な回避にも過度な依存にも傾かないバランスを取ることが肝心です。
- 許容範囲:乗り換えの可能性と利便性のどちらを優先するか
- 移植性の確保:特定クラウドへの依存を下げる設計
実務的な落としどころは、システムを「移植性を重視する層」と「マネージドの利便性を取る層」に分けて設計することです。たとえば、ビジネスロジックの中核はコンテナや標準的な技術で組み、ポータビリティを確保します。認証やデータベースなど作り込みコストの高い部分は、Azureのマネージドサービスに任せます。
すべてを自前で抱えればロックインは避けられますが、その代償として運用負荷が膨らみ、クラウド化の意味が薄れます。そのため、ロックインは「ゼロにする」のではなく「どこまで許容するかを設計判断として決める」ものだと捉えることが、過度な回避による失敗を防ぎます。
PoC不在の本番化とコンプラ違反のリスク
PoC(概念実証)を飛ばして本番構築に進むのは、極めて危険な賭けです。性能やコストが要件を満たすか検証しないまま大規模に作り込むと、本番稼働後に「想定の負荷に耐えられない」「コストが上限を超える」といった問題が発覚し、作り直しになります。
PoCは「何を・どこまで検証し・何で合格とするか」を事前に決めて実施すべきです。これを省くと、検証コストを惜しんだ何倍もの手戻りコストを払うことになります。
逆に、PoCを実施しても合格基準を決めずに「なんとなく動いた」で本番化するのも失敗の温床です。負荷をかけずに機能確認だけで済ませたPoCは、本番のピーク時に通用しません。
PoCの合格条件は、数値で定義しておく必要があります。定めた条件を満たすまで、構成を見直します。
PoCは検証して終わりではなく、その結果を本番設計に反映してこそ、手戻りを防ぐ投資になります。
- 負荷の条件:想定する最大負荷で、応答時間が要件内に収まるか
- 障害の条件:ゾーン障害を擬似的に起こしたときの自動切り替え
コンプライアンス違反も、後から発覚すると取り返しのつかないリスクです。金融のFISC安全対策基準、医療の3省2ガイドラインといった業界要件を満たさない構成で本番化すると、監査で指摘され、最悪の場合サービス停止に追い込まれます。
データの保存リージョンや暗号化、アクセスログの要件は、最初から構成に織り込むことが必須です。失敗やリスクを避ける最大の近道は、移行前のアセスメントとPoCで前提を固め、業界要件を要件定義に織り込み、コストを監視で見張るという地道な備えにほかなりません。
riplaはこうしたリスクを起点に逆算する進め方を一貫して重視しています。
運用フェーズで顕在化する失敗とコスト管理
Azure導入の失敗は、構築時だけでなく運用フェーズに入ってから表面化するものも多くあります。「作るときは順調だったのに、運用が始まってからコストや障害対応で苦労する」というパターンです。
リソースの放置による無駄遣い、監視体制の不備による障害の長期化、運用ノウハウの属人化など、運用フェーズ特有の落とし穴を知っておくことが、長期的な失敗を防ぎます。
使われないリソースの放置でコストが漏れる失敗
運用フェーズで地味に効いてくるのが、使われなくなったリソースの放置です。検証用に立てた仮想マシン、テスト後に消し忘れたストレージ、開発環境で常時稼働させたままのデータベースなどが、毎月静かに課金され続けます。
オンプレミスと違い、クラウドでは「立てたものを消す」運用を意識しないと、こうした無駄が積み重なります。リソースが増えるほど全体像が見えにくくなり、気づけば請求の何割かが使われていない資源だった、という事態も起こります。
Azure Cost ManagementやAdvisorを使えば、低稼働のリソースや無駄な構成を見つけ、削減の提案を受け取れます。
コスト最適化は一度きりの作業ではなく、運用の中で継続的に回す「FinOps」的な営みとして組み込むことが、無駄の漏れを防ぐ要点です。
- タグ付け:用途、所有者、期限をリソースごとに付ける
- 主な対策:定期的な棚卸し、業務時間外の自動停止
監視不足と運用属人化による障害対応の失敗
監視体制の不備は、障害対応を後手に回す典型的な失敗要因です。アラート設計が甘いと、ユーザーからの問い合わせで初めて障害に気づき、対応が遅れて被害が広がります。逆に、あらゆる事象に通知を設定しすぎると、重要なアラートが大量の通知に埋もれる「アラート疲れ」が起き、結局見逃します。
監視は入れるだけでは足りず、何を異常とみなし、誰がどう対応するかまで設計して初めて機能します。この点を見落とすと、運用フェーズで痛い目を見ます。
運用ノウハウの属人化も見過ごせないリスクです。特定の担当者しか構成や運用手順を理解していないと、その人が不在のときに障害対応が止まり、退職すれば組織にノウハウが残りません。
回避策は、構成をIaCでコード化し、運用手順や障害対応フローをドキュメントとして整備することです。外部委託している場合は、運用代行(監視・障害の一次対応で初期・月額とも数万円程度が相場)の範囲と、自社が把握すべき情報を契約段階で明確にしておきます。
運用を仕組みとドキュメントで支え、属人化を避けることが、安定したAzure運用を長く続ける条件になります。
- 監視の設計:異常の定義、通知の対象、対応する担当者
- 運用の文書化:構成の管理、手順書、障害対応フロー
まとめ
Microsoft Azure導入・構築の失敗・課題・リスクは、まず移行見積もりの甘さと過剰スペック、転送量・仕様変更による想定外コストに表れます。また、ベンダーロックイン・PoC不在・コンプライアンス違反という三つの領域に整理できます。
データ移行は20万〜80万円かかる独立した工程として計画し、過剰スペックはアセスメントの実測で防ぎ、転送量はCDNと予算アラートで抑えます。
さらに、仕様変更は要件定義の精度で最小化し、ロックインは意図的にバランスを取ったうえで、PoCと業界コンプラ要件は省かないようにします。これらが、Azure導入を失敗させないための要点です。
失敗を避けるうえで大切なのは、「クラウドにすれば自動的に安く・楽になる」という思い込みを捨てることです。クラウドのコストメリットは、適切な設計・サイジング・運用監視があって初めて実現します。
riplaはフルスクラッチ受託と国内開発の立場から、リスクを起点に要件と構成を設計し、想定外コストや手戻りを防ぐAzure導入を支援します。全体像の確認には、あらためて完全ガイドをご活用ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。