
Azure導入・構築は、現状評価から設計、構築、移行、運用定着までを段階に分け、関係者と合意しながら進めるのが基本です。
既存環境からの移行と新規基盤構築の両方が対象で、各フェーズの判断事項と実務上の注意点を、用語と作業の対応とあわせて示します。
▼全体ガイドの記事
・MicroSoft Azure導入/構築の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
MicroSoft Azure導入·構築の全体像
Azure導入・構築は、単体のサーバー構築にとどまらず、サブスクリプションやリソースグループ、ネットワークの設計を含むことが多いです。権限、監査ログ、バックアップ、コスト配賦などの「組織的な使い方のルール」とセットで設計します。
小規模なPoC(概念実証)なら、数週間で終わることもあります。一方、本番を見据えたエンタープライズ導入では、情報システムだけでなく事業部門、経営、法務、インナーコントロールとの調整期間を含めると、半年から一年以上となることも珍しくありません。
期間が長くなりやすいからこそ、最初に「何をいつまでにクラウドで実現したいのか」をゴールとして言語化し、そこから逆算してマイルストーンを置くのが有効です。
IaaS·PaaS·SaaSの位置づけとAzureで実現できること
Azure上では、IaaS(インフラストラクチャ・アズ・ア・サービス)とPaaS(プラットフォーム・アズ・ア・サービス)を、一貫した設計として組み立てられます。IaaSには仮想マシンや仮想ネットワーク、PaaSにはApp ServiceやAzure SQL、Azure Kubernetes Service(AKS)などが含まれます。
Microsoft 365やDynamicsといった隣接SaaSとの連携も、設計に含められます。
導入では、まず既存資産がどのレイヤーに当たるかを整理します。そのうえで、「オンプレのVMをそのままAzure VMへ移すのか」「ミドルウェアをマネージドサービスへ置き換えるのか」「アプリケーションをコンテナ化してCI/CDパイプラインを新設するのか」といった選択肢を比べます。その際は、次の観点を判断材料にします。
- リリース頻度
- 可用性(SLA)
- 運用担当のスキル
- ライセンス
- セキュリティ監査の要件
パターンの絞り込みが遅れると、後からアーキテクチャをひっくり返すコストが指数関数的に増えます。そのため、第1フェーズでは複数案を残しつつ、非機能要件を満たせない案は早めに退けることが大切です。
代表的な移行·新規構築パターン
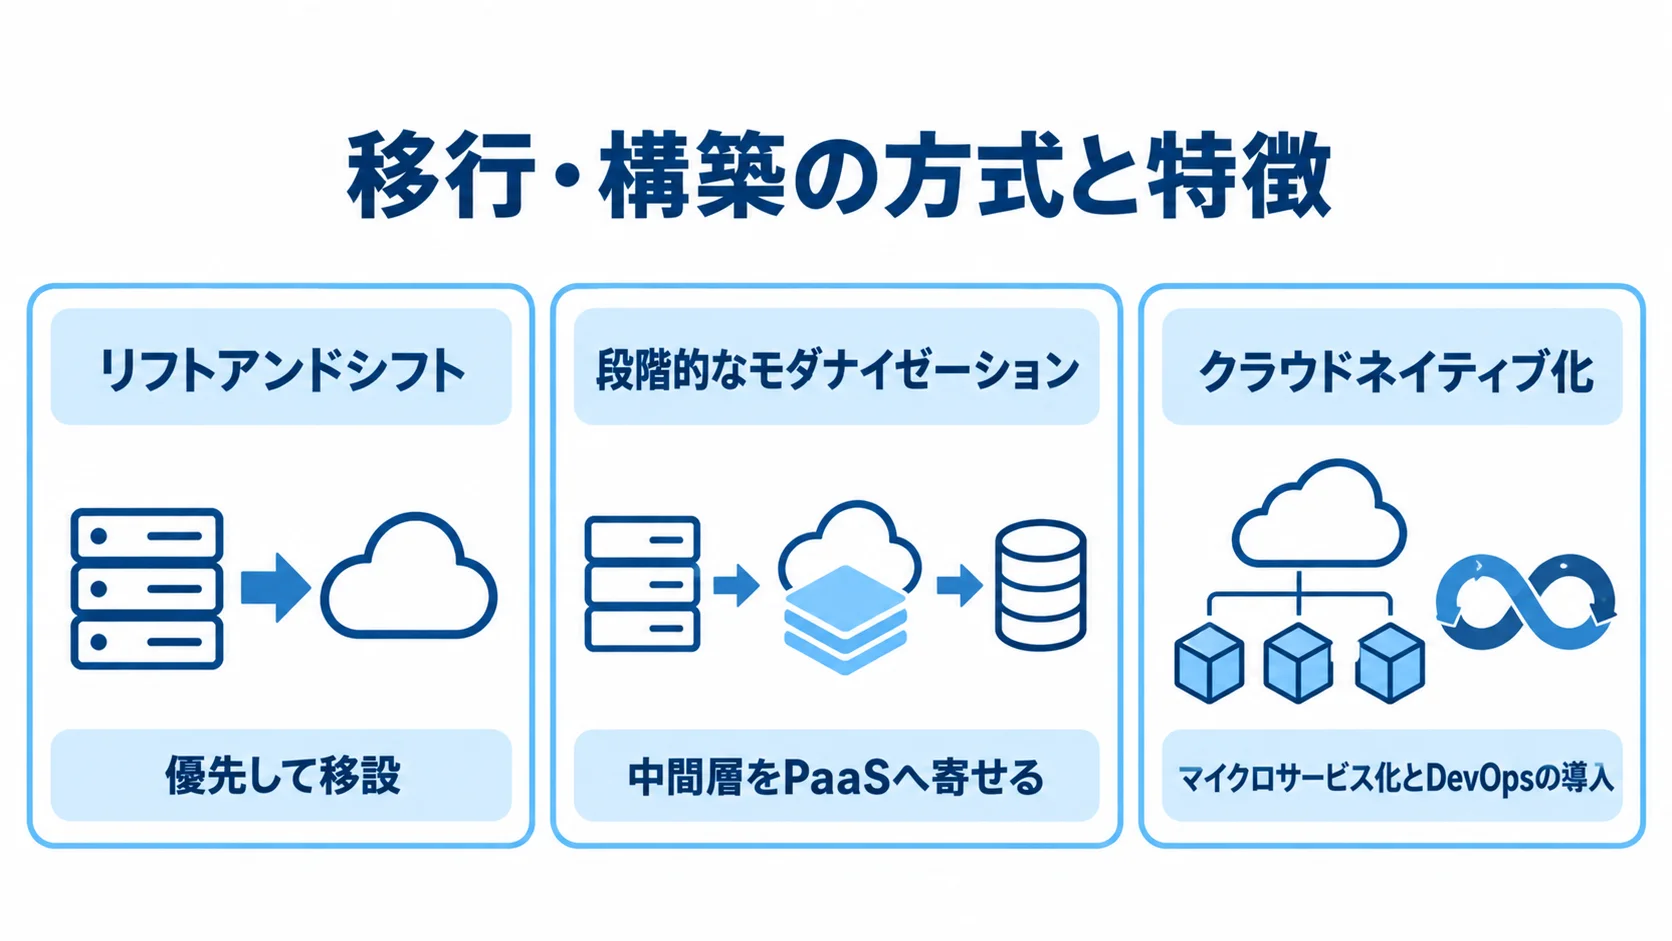
移行・構築の方式は、既存環境や目指す運用に応じて、次の3つから検討します。
- リフトアンドシフト:既存のオンプレミスや他クラウドのシステムを、優先して移設する
- 段階的なモダナイゼーション:リファクタリングやリプラットフォームで、中間層をPaaSへ寄せる
- クラウドネイティブ化:マイクロサービス化とDevOpsの導入
多くの企業は、移設でスピードを確保しつつ、依存関係の弱いシステムからモダナイゼーションを進める、ハイブリッド戦略を取ります。たとえば、ログ集約やバックアップを先にAzure側へ寄せ、基幹システムは並行稼働させたうえで、夜間バッチや参照系から切り替える方法があります。
データベース移行では、許容できる停止時間と整合性要件に応じて、オンライン移行ツールやダンプ・リストア、双方向レプリケーションの要否を、設計時に決めます。
移行後の監視担当と、障害時にどこまでベンダーに頼るかを運用設計に含めると、手戻りを防げます。
事前評価·計画フェーズの進め方
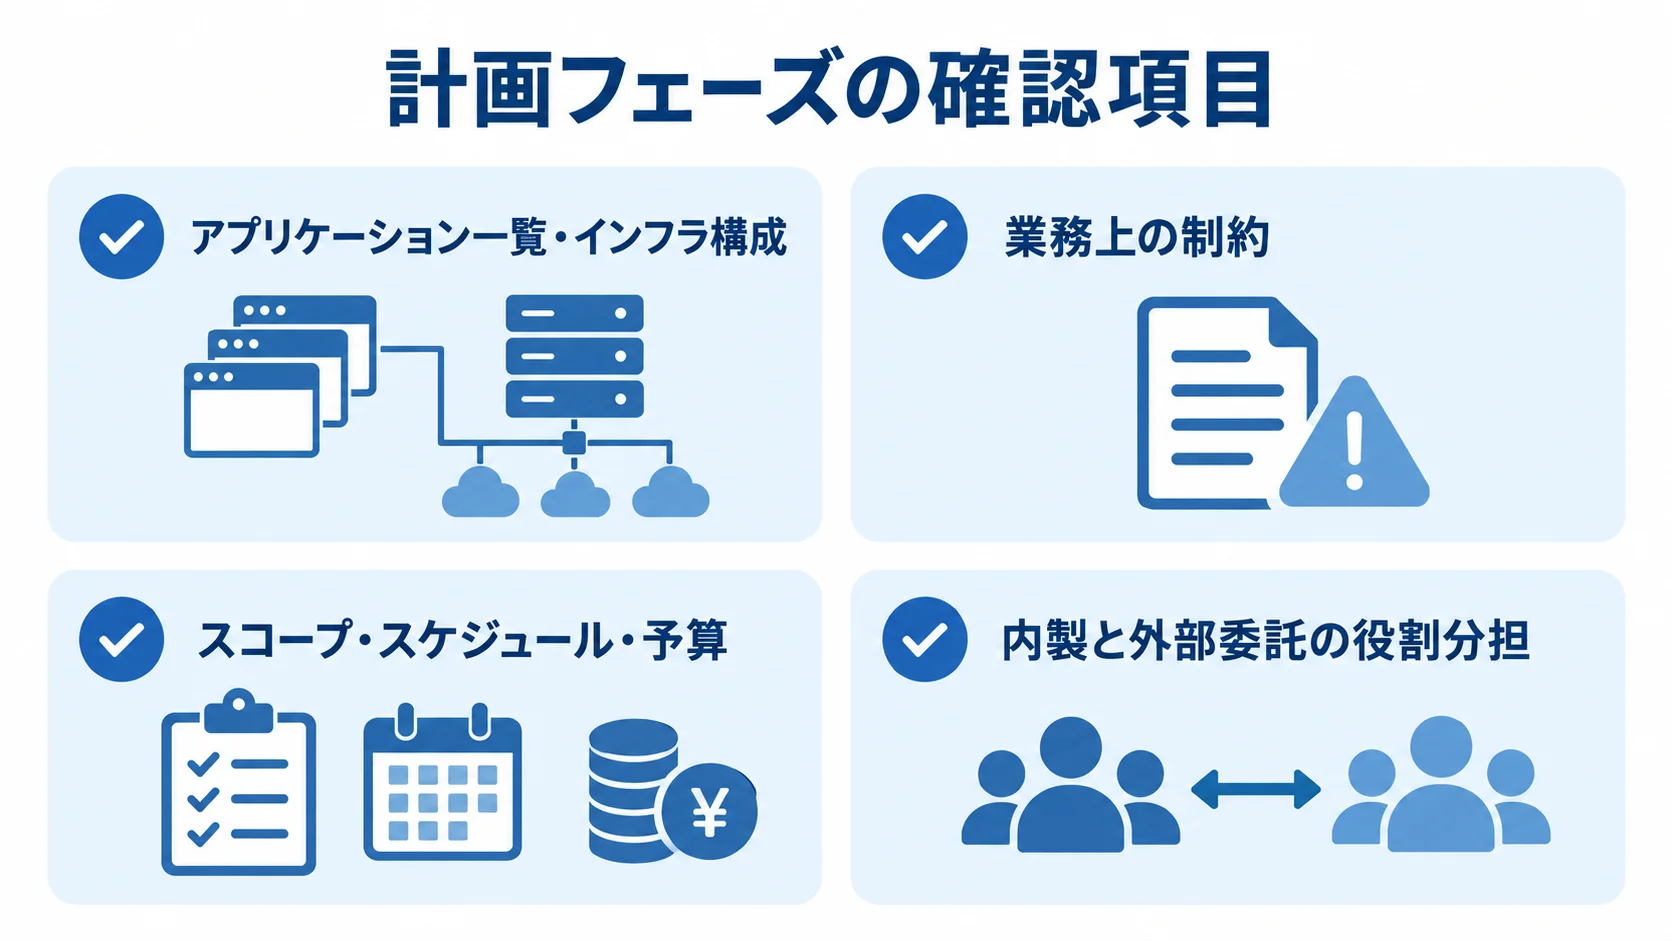
計画フェーズでは、まず現状のアプリケーション一覧、インフラ構成、データフロー、契約(ライセンス・保守)、コンプライアンス要件を洗い出します。
Azure Migrateなどの評価ツールは、サーバーの互換性やコスト試算を出せます。一方で、ツールが拾えない業務上の制約(メンテナンスウィンドウ、取引の締め日、監査証跡の保存期間など)は、ヒアリングで補います。
次に、スコープ、スケジュール、予算の上限、内製と外部委託の役割分担を、プロジェクト憲章のように文書にまとめ、ステアリングコミッティで承認を得ます。
要件が曖昧なまま設計に入ると、後工程で「言っていない要件」が噴出しやすくなります。そのため、意思決定のエスカレーションパスと変更管理のルールも、あわせて決めておくとよいです。
ランディングゾーンとアカウント構成の決め方
エンタープライズ導入では、「ランディングゾーン」を先行して用意する進め方が一般的です。ランディングゾーンには、管理グループ、サブスクリプションの分割方針(環境別、事業部別、ワークロード別)、リソース命名規則、タグによるコスト配賦ルールをまとめます。
開発・検証・本番を同一サブスクリプションに混在させず、ネットワークピアリングで広がりすぎるハブ・スポーク構成も避けます。さらに、本番データを開発者が直接触れないよう、権限境界をEntra ID(旧Azure AD)のロールと条件付きアクセスで区切ります。こうした基本原則は、早期に合意しておきます。
少人数のスタートアップのような運用から拡大する場合でも、「あとから締める」より「最初は緩めておいて、徐々に強化する」ほうが現実的なことが多いです。そのうえで、ポリシー(Azure Policy)により、許可リージョンやVMサイズを段階的に絞り込むアプローチが取られます。
TCO試算とFinOps体制の立ち上げ
クラウドコストは従量課金が基本です。そこで、計画段階で3年程度のTCO(総保有コスト)をオンプレミスや他クラウドと比べ、予算オーナーと共有します。
Azureの予約インスタンスやセービングプラン、ハイブリッド特典、開発環境の自動シャットダウンなど、削減の手段は多くあります。ただし、いずれも運用ルールとセットで効くものです。そのため、FinOpsの担当役割とレポートの見せ方(ダッシュボード、月次レビュー)を、プロジェクト初期に決めておくと、移行後の「請求書ショック」を防げます。
PoC段階では、コスト上限アラートと予算アラートを必ず設定しておきます。加えて、検証終了後にリソースグループごと削除する運用フローをひな形にしておくと、不用意な課金の積み上がりを避けられます。
設計·アーキテクチャ決定の進め方
設計フェーズでは、可用性ゾーンの利用、マルチリージョン構成の要否、RPO・RTO、バックアップとディザスタリカバリの方式を、非機能要件として定めます。そのうえで、その要件に沿ってネットワークとコンピュートの配置を決めます。
ハイブリッド接続では、ExpressRouteとVPNのどちらを使うか、DNSをどう分けて管理するか、オンプレADとどう連携するかといった境界の切り方が、プロジェクトの難易度を左右します。
セキュリティでは、Well-Architected FrameworkやCISベンチマークを参照します。そのうえで、ゼロトラストの原則(最小権限、継続的検証、セグメンテーション)を、どこまで厳格に適用するかをリスクに基づいて決めます。
完璧な設計図を一度に描こうとするより、意思決定ログ(ADR:Architecture Decision Record)に「なぜその選択をしたか」を残しながら、設計を繰り返し見直すことが大切です。
ネットワークと境界防御の詳細設計
まず、VNetのアドレス空間の重複を避けます。次に、ハブ・スポークやバーチャルWANなどのトポロジーを選び、Application GatewayやAzure Firewall、NSGとASGの組み合わせで、東西と南北のトラフィックを制御します。
公開サービスと内部サービスを分離し、運用バスティオンやジャンプボックス経由の管理接続に統一するなど、平時の利便性とインシデント時の封じ込めのバランスを取ります。また、Private LinkでPaaSをプライベートに閉じるか、サービスエンドポイントで足りるかは、コストと監査要件に応じて判断する点です。
設計レビューでは、トラフィックフローの図に実際のポートとプロトコルを書き込み、セキュリティチームと合意してから、実装チケットに分解するのが望ましいです。
アイデンティティ·ガバナンス·コンプライアンス
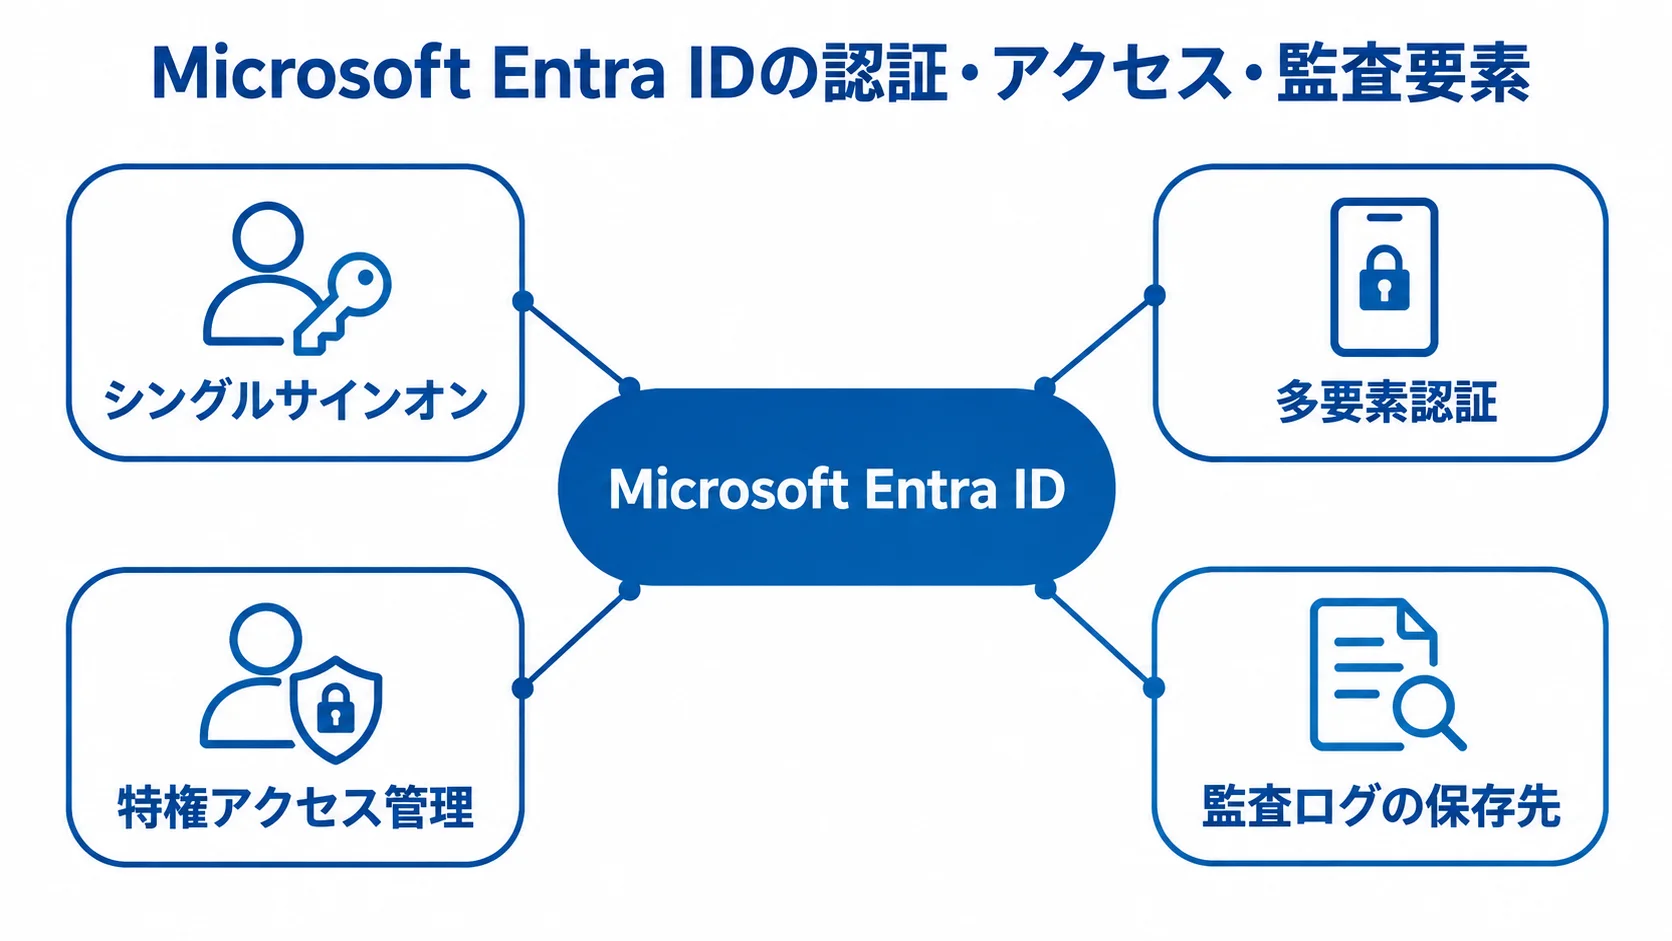
Microsoft Entra IDを中心に、シングルサインオン、多要素認証、特権アクセス管理、監査ログの保存先(Log Analyticsやストレージ)を設計します。
開発者や委託先ベンダーへの一時的なアクセスは、JIT(Just-In-Time)やPIM(Privileged Identity Management)のような仕組みと合わせて、運用ルールを決めておきます。そうすると、長く残る高権限アカウントを減らせます。
個人情報や決済データを扱う場合は、データの所在リージョン、暗号化キーの管理(カスタマーマネージドキー)、アクセスログの保全期間を、コンプライアンスの観点で固定します。その内容は、設計書と運用手順書に反映します。加えて、外部監査や顧客監査を想定するなら、第三者が追跡できる形で証跡を設計しておくと、後々の工数削減につながります。
構築·移行·テストの進め方
構築フェーズでは、IaC(Infrastructure as Code)をTerraformやBicep、ARMテンプレートで管理するか、ポータル操作に頼るかをルール化します。そうすると、本番とそれ以外で同じ再現性を取りやすくなります。
アプリケーション移行では、リハーサル(リハ)を複数回行います。データ投入、切替、ロールバックの手順書は、秒単位のチェックリストに落とし込むと、現場の安心感が高まります。
テストでは、機能テストに加えて、運用を想定したシナリオも含めます。たとえば、フェイルオーバー、バックアップのリストア、シークレットのローテーション、スケールアウトとスケールインの挙動などです。
性能面では、本番相当のデータ量で負荷試験を行い、データベースのDTUやvCore、キャッシュ層が必要かどうかを数値で評価します。
性能試験で見つかったボトルネックは、リリース直前より設計を見直すほうが修正コストを抑えられるので、早い段階で表に出すことが大切です。
リフトアンドシフトと段階的モダナイゼーション
リフトアンドシフトでは、OSやミドルウェアのバージョン互換、タイムゾーンとロケール、ファイルパスの大文字・小文字の扱い、ライセンスの持ち込み可否など、地味な差分が障害の原因になりやすいです。だからこそ、あらかじめ互換性マトリクスを作り、移行対象ごとにGo・No-Go判定を出す進め方が実務的です。
コンテナ化やマネージドDBへの置き換えは開発工数が増えますが、パッチ適用やスケールの運用負荷を下げられる場合があります。
どちらを選んでも、リリース戦略(ブルーグリーン、カナリア、フィーチャーフラグ)は、アプリケーションの特性に合わせて設計します。それによって、ユーザーへの影響を最小限に抑えます。
データ移行と検証·カットオーバー準備
データベース移行では、スキーマの差分、照合順序、ストアドプロシージャ、バッチジョブの実行順序の依存、ファイル連携の文字コードを洗い出します。次に、移行後の行数やサンプルの集計、ハッシュ比較などで、データの整合性を検証します。大容量データでは、ダウンタイムを短くするため、初回のフルコピーと差分同期の二段構えを取ることがあります。
カットオーバー当日は、通信経路の切り替え(DNSのTTL短縮、ロードバランサの向き先変更)、トランザクションの凍結タイミング、ロールバックの判断基準を事前に合意します。また、War Room形式で指揮系統を一本化しておきます。
事後レビュー(ポストモーテム)のテンプレートまで用意しておくと、次のフェーズの改善が速くなります。
本番運用定着と継続改善
本番移行後は、ハイパーケア期間に監視の閾値やアラートを調整し、Runbookとオンコール体制を実戦レベルまで磨き込みます。
本番へのデプロイをパイプラインに集約して手作業の差異を減らすことは、クラウド運用の品質を支える要です。
月次でコストとセキュリティのベースラインをレビューし、不要なリソースを洗い出して、権限の再認証も回します。こうした積み重ねで、組織の成熟度を段階的に高められます。
ベンダーとの境界では、インシデント対応のエスカレーション、SLA、エンハンスメントの見積ルールを、契約に沿って運用に落とし込みます。
ハイパーケアとSRE的運用の組み込み
移行直後の数週間から数ヶ月は、トラフィックのパターンが想定とずれることが多いです。そのため、ダッシュボードを用途別に分け、ビジネスKPI(注文件数、バッチ完了時刻など)とインフラKPI(CPU、キュー長、エラー率)を、同じ画面群で追えるようにします。
エラーバジェットの考え方を取り入れ、許容できる失敗の枠を定めたうえでリリース頻度を上げると、改善のサイクルを回しやすくなります。
運用手順は、動画やクイックリファレンスに落とし込みます。属人化を減らすことは、長期的なコスト削減に直結します。
アーキテクチャ評価の定期更新
Azureはサービス追加と価格改定が頻繁なため、年1〜2回はWell-Architectedレビューやベンダーとの技術ロードマップのすり合わせを実施し、非推奨機能の置き換え計画を立てます。
セキュリティインシデントや障害から学んだティーチングポイントは、デザインパターンに反映します。さらに、テンプレートやIaCモジュールへ還流させると、横展開のスピードが上がります。
パートナーSIerを活用する場合も、社内にナレッジが残るドキュメント整備を契約に含めると効果的です。
まとめ
MicroSoft Azureの導入・構築を成功に導くには、次の五つを順序立てて実施することが大切です。最初の二つは、①ビジネス目標と非機能要件から逆算したスコープ設定と合意形成、②ランディングゾーンを核としたガバナンス・コスト・セキュリティの早期設計です。
続いて、③ネットワークとアイデンティティの境界を明確にしたアーキテクチャ決定、④再現性のある構築と十分なリハーサルを伴う移行・テスト、⑤本番後の監視・変更管理・FinOpsによる継続改善を進めます。
工程ごとの成果物と意思決定ログを残し、関係者を巻き込みながら段階的にモダナイゼーションへ進むことが、長期的なTCOの最適化とセキュリティの維持につながります。
ベンダー選定や費用相場、発注の進め方については、別記事で詳しく扱っています。あわせてご参照ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。