
多要素認証システムの開発会社は、既存ID基盤との連携、例外対応、復旧運用の3点で比べると、重要データを守りやすい会社を選べます。
6社の特徴、発注先を選ぶ基準、開発費用の目安を順に紹介します。全体像は多要素認証システム開発の完全ガイドで確認できます。
▼全体ガイドの記事
・多要素認証システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
多要素認証システムのパートナー選びが重要な理由
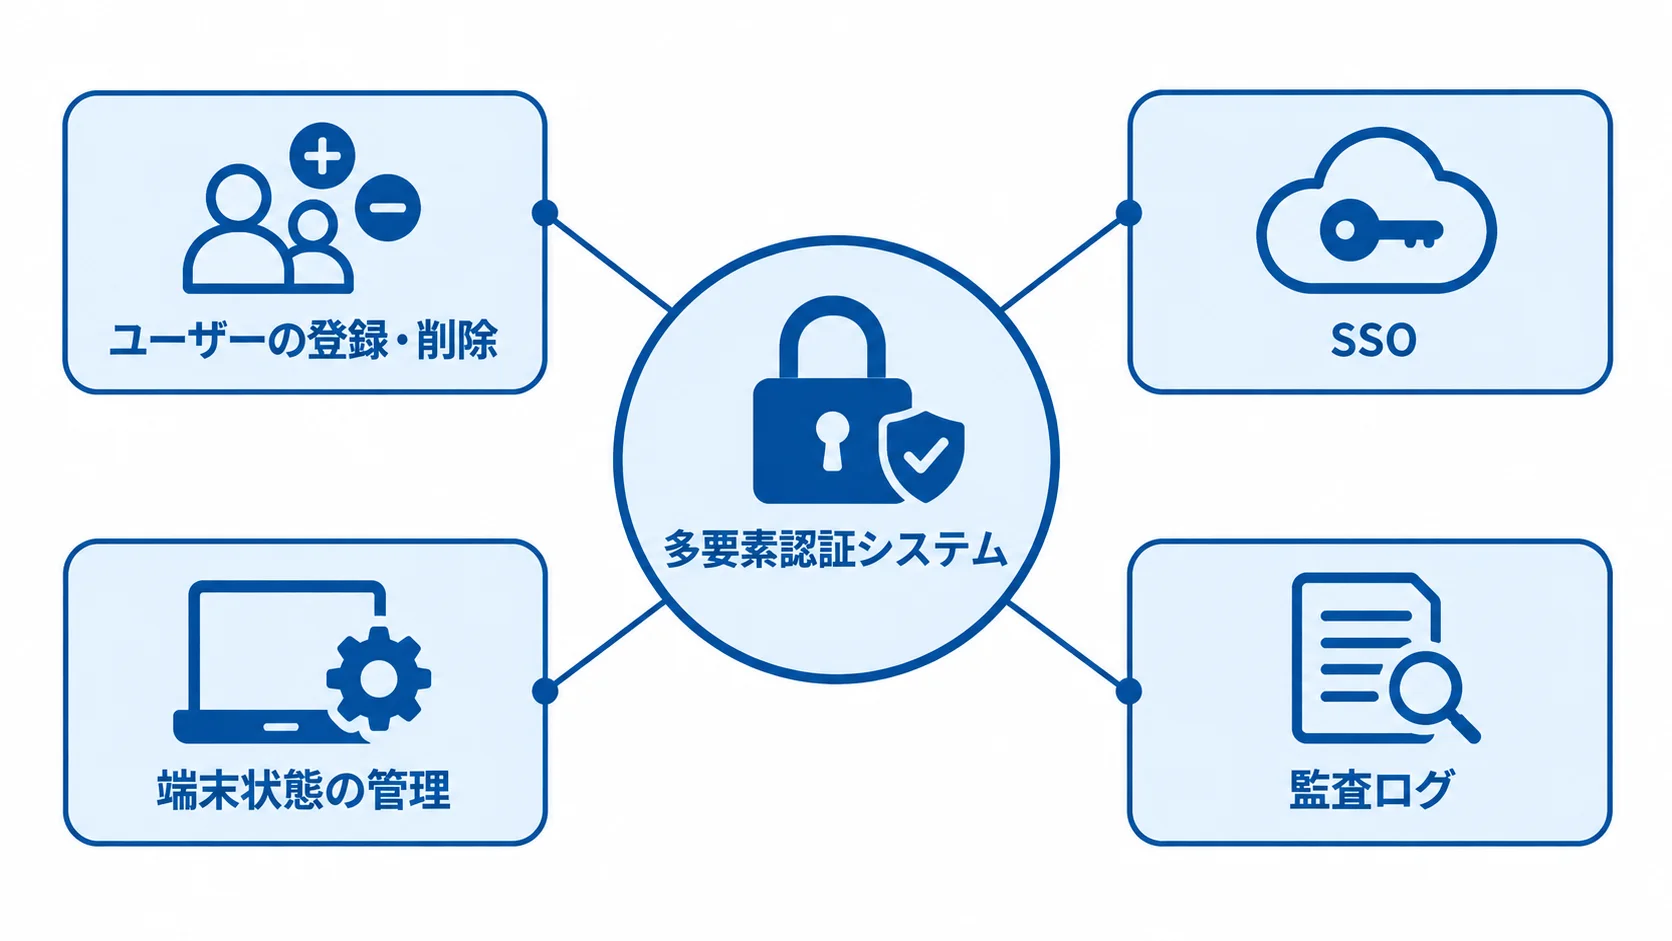
ログイン画面に認証アプリを足すだけで済む施策とは限りません。多要素認証は、ユーザーの登録・削除、SSO、端末状態の管理とつながる仕組みで、アクセス権や監査ログ、紛失時の復旧までが同じ流れの中にあります。そのため、製品を導入しただけでは本番運用に移せないことがあります。
適切なパートナー選定が成否を分ける理由
認証を強めるほど、利用者の負担と例外対応も増えます。そのため、操作や利用者ごとに認証方式を分けて考えることになります。
- 重要な操作:管理者や契約承認者には、パスキーやFIDO2を求めます。
- 通常の閲覧:認証アプリなどを使い、操作のリスクに応じて方式を変えます。
- 例外利用者:スマートフォンを持たない現場スタッフ、外部弁護士、共有端末、サービスアカウントを含めて考えます。
全員に一律のルールを当てると、例外利用者が導入の障壁になりかねません。
認証に成功した後に何ができるかは、認可の問題として分けて考えます。契約書の閲覧、ダウンロード、承認、削除、権限変更は、それぞれ別の扱いにします。
必要な再認証や監査ログも、操作ごとに分けて決めます。ここまで整理しておかないと、重要データへの不適切なアクセスを抑えにくくなります。
発注前に確認すべきポイント
見積もりと移行計画の前提をそろえるには、発注前に対象範囲と復旧手順を洗い出しておきます。
- 対象範囲:ユーザー数、アプリ数、Active DirectoryやGoogle Workspaceとの連携の有無
- 接続方式:OIDC・SAML・SCIMの利用有無と、VPNやリモートデスクトップの方式
- 復旧フロー:端末紛失、機種変更、退職、長期休職、圏外、緊急管理者アカウントを含む手順
復旧フローは、RFPに必ず含めておきます。見積もりは、ライセンス料やSMS・認証器の従量費と、要件定義・連携開発・テストに分けて出してもらいます。
また、端末展開と教育は、見積もりを分けて見ておきます。ヘルプデスクや監視・保守も同じく分けます。仕様変更や製品終了に備えて、設定情報・仕様書・ログの取り出し方法を契約書に含めるかも確かめます。
株式会社ripla|コンサルから開発まで一気通貫で支援
株式会社riplaは、コンサルティングから開発まで一気通貫で支援できる会社です。
IT事業会社として社内DXを推進した経験を活かし、ビジネス成果とシステムの定着を支援しています。営業や顧客の基幹システムから、生産、販売管理まで、幅広い構築・導入実績があります。企業の業務要件に合わせて、柔軟に対応できる体制も整えています。
特徴と強み
多要素認証を、業務改善と定着まで含めた取り組みとして考えます。
- 認証対象の整理:管理者・契約承認者・外部利用者など、役割ごとのアクセス条件の定義
- 既存環境との連携:業務プロセスに合わせた連携方法と、段階導入の計画づくり
製品を決める前の現状整理や、MUST/WANTの切り分けから依頼できます。要件がまだ固まっていない企業でも相談できます。
設定中心で済むか、業務アプリの改修が必要かを先に見極めます。そのため、過剰なスクラッチ開発や導入後の手戻りを抑えられます。
得意領域と相談時の確認事項
業務改善とシステムの定着まで含めた支援を重視するなら、riplaの相談領域と合うかを確かめます。
- 向いている企業:業務・システム要件を見直したい企業や、複数部署・外部関係者が使うシステムを段階的に刷新したい企業です。
相談時は、対象ユーザーと保護対象を伝えます。管理者操作の範囲と現在の認証方式も合わせて伝えると、導入範囲と費用を具体化しやすくなります。
初期費用は、設定中心なら30万〜150万円、複数の業務アプリ連携を含めると100万〜500万円程度が、相見積もり前の仮置きです。
これはMFA固有の統計ではなく、ユーザー数や連携数をもとにした推定です。riplaには、ライセンス費と開発・運用支援費を分けた見積もりを依頼します。
日本マイクロソフト株式会社|Microsoft 365・Active Directoryとの統合
Microsoft 365やWindows端末、Active Directoryを使う企業にとって、日本マイクロソフト株式会社は検討しやすい選択肢です。
Microsoft Entra IDを中心に、MFAや条件付きアクセスを組み合わせて使います。SSOやパスワードレス認証も含め、ユーザーや端末の条件に応じたアクセス制御を設計できます。
特徴と強み
Microsoft環境では、既存の基盤をまとめる利点と、料金条件を見ておきます。
- 強み:既存のMicrosoft環境と認証基盤をまとめやすいこと
Microsoft Entra ID P1は、公式料金ページで年払いの場合、1ユーザーあたり月額899円相当と表示されています。
Microsoft Entra IDは、Microsoft 365 E3やBusiness Premiumに含まれる場合もあります(出典: Microsoft「Microsoft Entraのプランと価格」、2026年確認)。
契約中のライセンスに機能が含まれるかどうかで、追加費用の見込みは大きく変わります。
得意領域と発注時の確認事項
Microsoft環境を全社で使う企業は、利用範囲と運用条件を確かめます。
- 向いている企業:Microsoft 365を全社で使い、社内ポータル、VPN、ファイル基盤、Windows端末を一元管理したい企業です。
業務アプリ連携やID棚卸しは、Entra IDの契約とは別に進める必要があります。そのうえで、SAMLやOIDC非対応のレガシーWeb、共有アカウント、外部弁護士などのゲスト利用者の扱いを確かめます。
日本マイクロソフト本体とのライセンス契約と、要件定義・設定・移行を担うパートナーの体制は、分けて確かめます。
条件付きアクセスの例外は増やしすぎず、管理者への強制MFAと緊急時のブレークグラスを先に設計します。そうすると、運用後のトラブルを抑えられます。
Okta Japan株式会社|異種クラウドをまたぐID統合とフィッシング耐性
Okta Japan株式会社は、複数のクラウドや業務アプリでSSOとIDライフサイクルを整えたい企業に向いたベンダーです。
Okta Workforce Identityでは、MFAやAdaptive MFAを、アプリ連携やプロビジョニングと組み合わせられます。
Oktaを使えば、Microsoft製品だけに頼らない認証基盤を組みやすくなります。
特徴と強み
Oktaの公表値は、利用企業データに基づく導入状況を示すものとして扱います。
- 公表資料の対象:Okta Workforce Identityを利用する企業の匿名化データ
グローバルのMFA導入率は、2025年1月時点で70%です。日本では53%から62%へ上がりました(出典: Okta「The Secure Sign-In Trends Report 2025」、2025年)。
また、日本のOktaユーザー企業では、Okta FastPassの導入率が13.8%から25.0%へ増えています。SMSだけに頼らず、公開鍵暗号を使うフィッシング耐性のある認証へ移る流れが見えます。
Oktaの調査結果は、日本企業全体の導入率とは分けて考えます。
自社の実態と混同しないよう、FastPassやWebAuthnを適用する管理者・承認者を、業務停止リスクと合わせて検討します。
得意領域と発注時の確認事項
Oktaを候補にする場合は、利用環境と運用範囲から適合性を見ておきます。
- 向いている企業:複数クラウドを使う企業や、入社・異動・退職時のアカウント処理を自動化したい企業です。
Slack、Salesforce、Google Workspaceなどを使う場合は、ユーザー数に加えて連携アプリ数も確認します。Microsoft 365など、ほかの基盤との連携も同じように数えます。
ライフサイクル管理、ログ監視、サポートの範囲も、見積もりに含めます。
ライセンス料金は、プランや契約条件で変わります。そのため、Starterや上位プランの公開価格だけでは、総額を見積もるのが難しくなります。
そこで、年間契約の最低額と、管理対象外の外部ユーザーを分けて提示してもらいます。導入支援費や既存ID基盤からの移行費も、別に示してもらいます。
FastPassを採用する場合は、端末の条件と紛失時の復旧方法も確かめます。
Google Cloud Japan|顧客向けアプリへの認証組み込み
顧客や取引先が使うWebサービスに認証機能を組み込みたい企業にとって、Google Cloud Japanは候補になります。
Identity Platformでは、メールやソーシャルログインに加えて、OIDC・SAML連携、電話認証、多要素認証を組み合わせられます。
自社アプリの体験を保ちながら、認証APIとアカウント管理をクラウドに寄せる用途に向いています。
特徴と強み
Identity Platformの料金は利用状況で変わるため、料金の算定要素を押さえておきます。
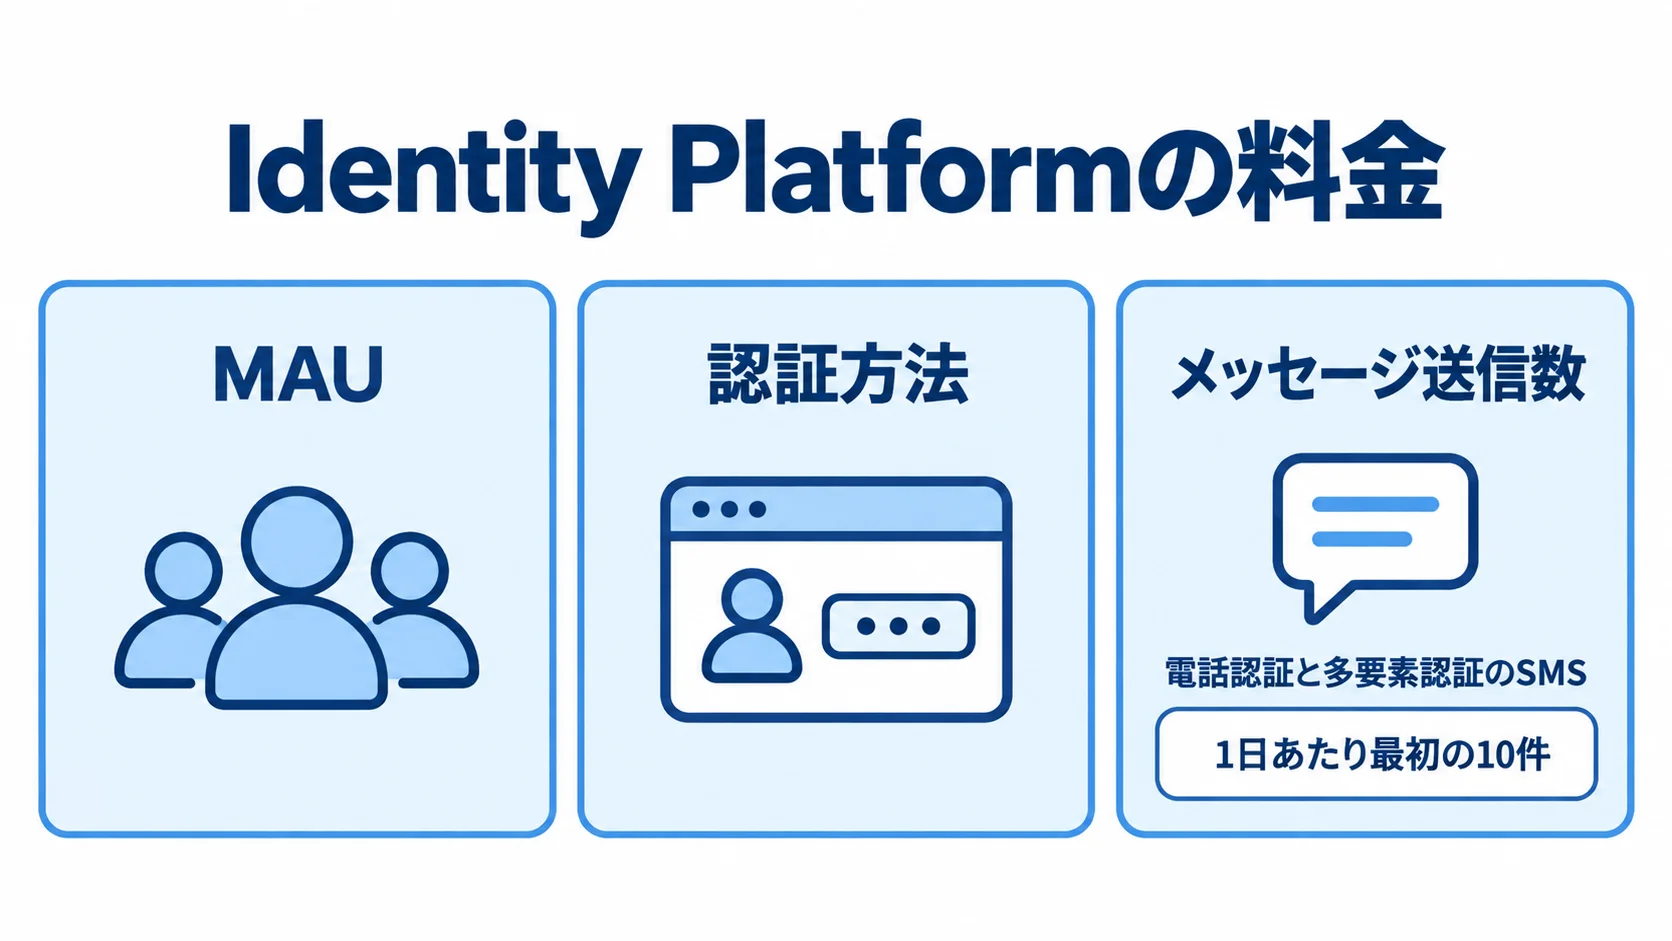
- 料金の決まり方:ユーザー数に加え、MAU、認証方法、メッセージ送信数で変わります。
公式料金ページによると、多くのログイン方法は月間アクティブユーザーを基準にしています。
電話認証と多要素認証のSMSは1件ごとに課金されます。ただし、1日あたり最初の10件は課金されないと説明されています(出典: Google Cloud「Identity Platformの料金」、2026年確認)。
月額の試算では、為替と連携方法を含めます。SMS量やほかのCloud利用料も、同じく含めて考えます。
得意領域と発注時の確認事項
外部ユーザー向けのサービスでは、認証基盤とアプリの担当範囲を切り分けておきます。
- 向いているサービス:会員サイト、契約者ポータル、SaaS、顧客向け業務アプリです。
外部ユーザーの登録数やログイン頻度が変動するサービスも、候補になります。
認証基盤だけを任せるのか、ログイン画面や権限、退会まで開発会社に依頼するのかを切り分けます。本人確認、管理画面、監査ログの扱いも、同じ範囲で確かめます。
SMS認証は導入しやすい一方で、SIMスワップやフィッシングへの耐性に限界があります。そのため、海外番号への対応や送信障害時の代替手段も検討します。
契約承認や個人情報の大量ダウンロードのような高リスクの操作では、認証アプリやパスキー、再認証を組み合わせる設計を相談します。
株式会社日立ソリューションズ|レガシーWebを含む統合認証
株式会社日立ソリューションズは、レガシーWebやクライアントサーバーを含めて認証を統合したい企業に向いています。仮想環境やクラウドも対象に入る点が特徴です。
公式の統合認証・アクセス管理ソリューションでは、ID管理とSSO・フェデレーションを分けて案内しています。認証強化や特権ID管理も、別の項目として示されています。
特徴と強み
既存の認証環境を残すなら、対応する製品の幅も選ぶときの材料になります。
- 製品の選択肢:公式一覧に、既存環境に合わせて選べる認証製品や方式が並んでいる点
IceWall MFA、AuthWay、指静脈認証があり、ICカードやワンタイムパスワード、SAML連携なども含まれます(出典: 日立ソリューションズ「統合認証・アクセス管理ソリューション 製品一覧」、2026年確認)。
企業は、認証資産をすべて捨てずに、システムごとに方式を変えながら段階的に移行できる可能性があります。
特権ID管理や操作ログを含めれば、認証後の権限の使われ方も追跡しやすくなります。
法務・契約部門では、契約管理者のログインだけでなく、契約書の承認、削除、一括出力も監査の対象にします。そのうえで、アクセス管理と証跡管理の要件を一つの計画にまとめます。
得意領域と発注時の確認事項
レガシー環境を残す企業は、適合性と、構築・移行の分担を確かめます。
- 向いている企業:古いWebアプリをすぐ全面改修できない企業や、仮想環境・オンプレミスを残してクラウドを増やす企業です。
見積もりでは、エージェントやリバースプロキシの配置、認証方式ごとの利用者登録を確かめます。あわせて、ネットワーク変更と既存ベンダーとの役割分担も見ておきます。
製品名で比べる前に、要件定義から移行、テスト、運用引き継ぎまでの担当者を確かめます。
旧方式と新方式を並行して動かす場合は、二重登録や退職者の残存アカウントを防ぐために、IDの正本と削除の責任者を決めておきます。
NECネッツエスアイ株式会社|閉域網・業務端末を含むリモートアクセス
社外からの接続を、閉域網、端末、生体情報の組み合わせで守りたい企業には、NECネッツエスアイ株式会社が適しています。
公式サービスでは、閉域SIM、業務PC、本人の生体情報を組み合わせて、ID・パスワードを使わないリモート接続を案内しています。
特徴と強み
閉域網や業務端末を使う現場では、適用範囲と端末の条件を確かめます。
- 検討しやすい環境:インターネット接続を避けたい現場や、持ち出し端末で社内接続する業務です。
閉域SIM、SIM搭載可能なPC、Windows Helloによる生体認証が前提になります。そのため、端末の仕様と通信契約を確かめたうえで、適合するかを判断します。
このサービスは、端末そのものを認証要素として扱いたい環境でも検討しやすい点が特徴です。
一般的なWebアプリのMFAや顧客向け認証とは、適用範囲が異なります。そのうえで、リモートアクセスの保護が主目的か、契約管理システムやSaaSも統合するかを見極めます。
必要に応じて、別のSSO・ID管理製品との役割分担も確かめます。
得意領域と発注時の確認事項
閉域網や現場端末へ導入する場合は、見積もりと運用条件もあわせて詰めます。
- 向いている企業:閉域網が必要な拠点や、工場・現場PC、社外からのリモート接続を強化したい企業です。
問い合わせ時は、拠点数、端末台数、SIMフリーPCの有無を伝えます。Windowsのエディションや、接続先のVPN・業務システム、通信断時の業務継続方法も共有します。
認証の強さだけでなく、端末交換・紛失・退職時に回線停止とアカウント無効化が連動するかも確かめます。
見積もりでは、端末追加費用、通信料、生体認証の登録支援を分けて示してもらうと、導入後の予算を把握しやすくなります。障害時の代替接続や運用監視の時間帯も、同じく分けて確かめます。
多要素認証システムのパートナー選びのポイント
6社を見比べるときは、知名度や製品機能の多さより、自社の条件に合うかを基準にします。
認証対象、既存環境、利用者の例外を一枚の評価表にまとめます。導入後の運用も加えて、各社に同じ質問をすると比べやすくなります。
実績と経験の確認方法
提案された機能だけでは運用力が見えにくいため、事例の条件を確かめます。
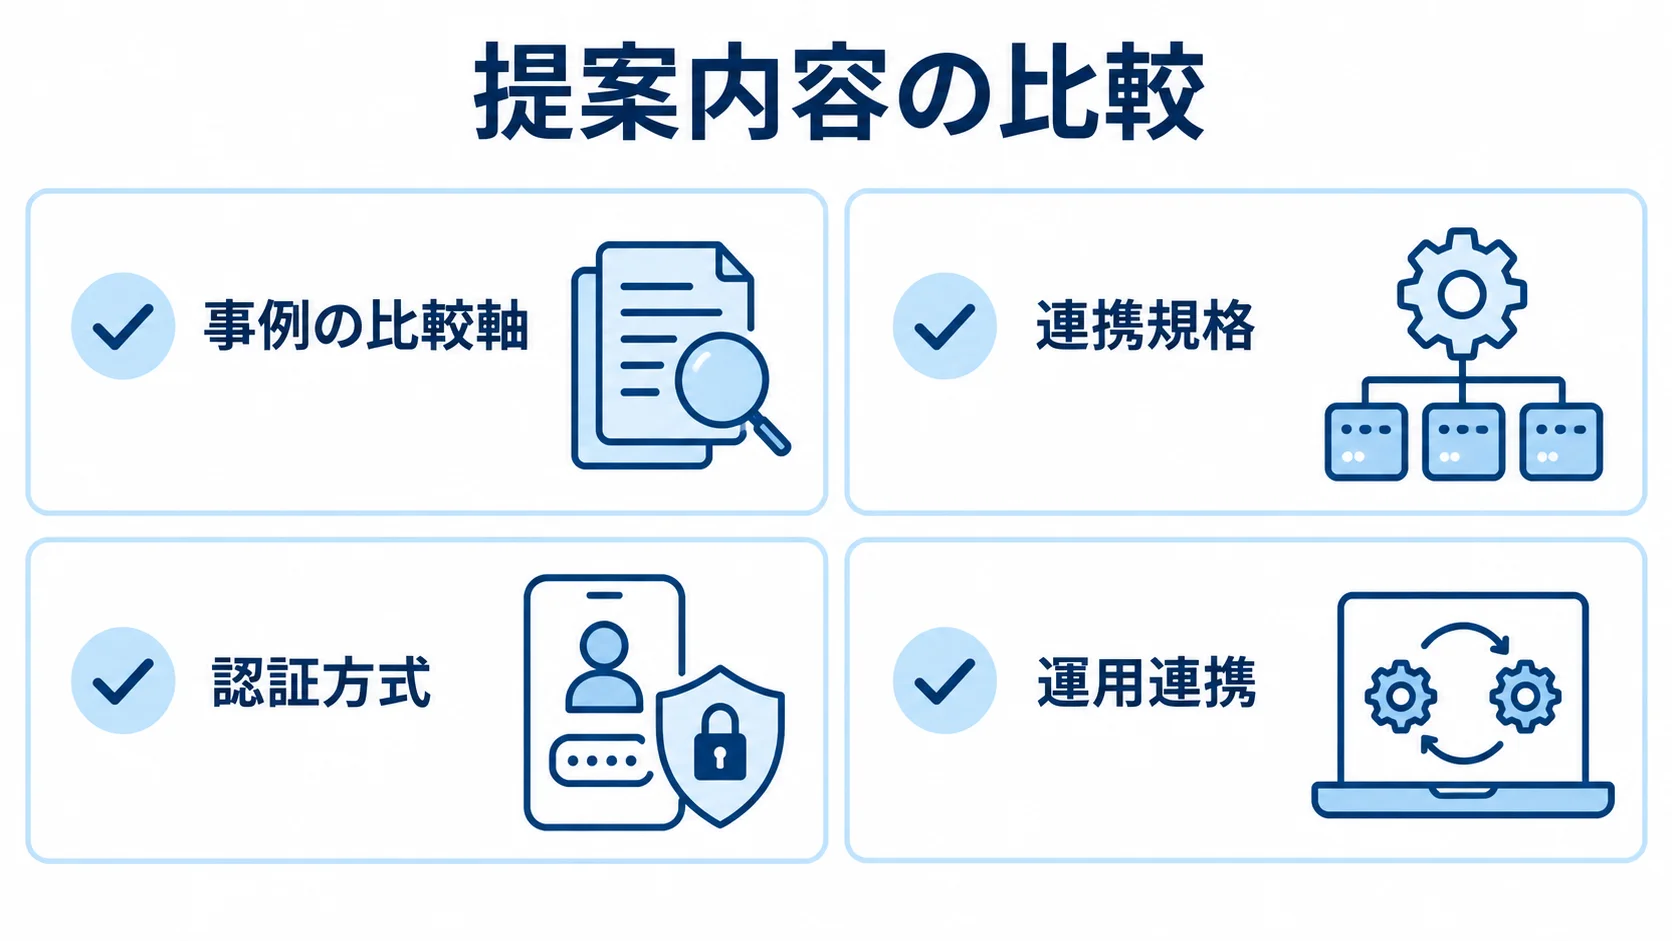
- 事例の比較軸:導入の有無だけでなく、自社に近い規模・利用者・システム構成を見ます。
利用者が社員だけか、取引先や顧客も含むかで、IDライフサイクルと問い合わせ対応は大きく変わります。外部弁護士や委託先のような一時利用者がいる場合も、同じく影響します。
可能であれば、失敗した設計や移行時の課題についても質問します。たとえば、登録率が上がらなかった理由や、旧方式との並行期間を確かめます。
ヘルプデスクへの問い合わせ件数や端末紛失時の復旧時間も聞くと、提案書の機能一覧では見えない運用力を見極められます。
技術力と専門性の評価
技術面では、連携規格と認証方式、端末管理、ログ転送について、対応範囲を確かめます。
- 連携規格:OIDC・SAML・LDAP・Active Directory・SCIMへの対応の有無
- 認証方式:パスキーやFIDO2を適用する場面の範囲
- 運用連携:条件付きアクセス、端末管理、SIEMへのログ転送との連携範囲
SMSやTOTP、プッシュなど、方式ごとに安全性・利用者負担・復旧方法を比べます。パスキーも同じ軸で見ます。
重要な操作ほど、フィッシング耐性のある方式を優先します。
費用の仮置きは、設定中心なら初期30万〜150万円、既存ID基盤と複数アプリの連携なら100万〜500万円です。
数千ユーザーやレガシー環境を含む統合なら、500万〜1,500万円程度です。独自の顧客認証APIや高可用性までスクラッチ開発する場合は、1,500万〜4,000万円以上になる可能性があります。
これらはMFA単体の公的統計ではなく、要件・規模・連携数に応じた予算の仮置きです。そのため、各社の個別見積もりで検証します。
プロジェクト管理体制の確認
全社のログインに影響が及ぶため、節目を決めながら段階的に進めます。
- 要件定義
- パイロットと並行運用
- 段階展開と全社切り替え
- 運用引き継ぎ
利用者への案内や登録会は、開発計画に含めます。FAQ、問い合わせ窓口、管理者訓練も、同じく入れておきます。技術チームだけで完結させないようにします。
責任分界も文書にしておきます。製品障害の一次対応者、認証ログの保持日数、設定変更の承認者を、事前に決めます。
退職者のアカウントを無効化する起点を、どのシステムにするかも決めます。保守費は、初期開発費の年5〜15%程度を仮置きできます。
SMS費や端末、監視は、別料金になりやすい項目です。脆弱性対応や問い合わせ対応も、別料金になりやすいため、契約書で範囲を分けて確かめます。
よくある質問
導入の前には、費用、認証方式、連携範囲のほか、利用者の例外や復旧運用についても質問を受けます。そこで、開発会社へ相談する前に確かめたい代表的な疑問を取り上げます。
多要素認証システムとは何ですか?
多要素認証システムは、異なる要素を二つ以上組み合わせて本人確認する仕組みです。
要素には、パスワードなどの知識情報、スマートフォンや認証キーなどの所持情報、指紋や顔などの生体情報があります。同じパスワードを二回入力しても、要素の種類が同じなので多要素とはいえません。
企業では、認証だけでなく基盤全体として設計します。SSO、ID管理、条件付きアクセスに加えて、監査ログや復旧も含めます。
多要素認証システムの開発費用はいくらですか?
初期費用の仮置きは、導入範囲や規模によって次のように変わります。
- 設定中心:初期30万〜150万円が目安です。
- 既存環境との連携:100万〜500万円程度です。
- 大規模統合:数千ユーザー・レガシーWeb・VPN・端末展開・独自認証APIで500万〜1,500万円、または1,500万〜4,000万円以上の場合があります。
この連携費は、Microsoft 365やGoogle Workspace、Active Directoryとの接続を含む場合の仮置きです。複数の業務アプリとの接続も、同じ前提で考えます。
これは要件から算出する目安です。ライセンスやSMSに加え、端末や運用保守は、別に見積もります。
SMS認証だけで十分ですか?パスキーは必要ですか?
SMS認証は始めやすい一方で、SIMスワップやフィッシングへの耐性に限界があります。
通常のログインには認証アプリを、高リスクの管理者操作や契約承認にはパスキーやFIDO2を使うなど、重要度に応じて使い分けるのがおすすめです。
パスキーを導入するかどうかは、端末とブラウザ、既存アプリの対応状況を見て判断します。復旧手順も合わせて確かめます。
開発会社と製品ベンダーはどちらに相談すべきですか?
業務要件や既存システムとの連携が複雑な場合は、要件定義から支援する開発会社やSIパートナーに相談すると進めやすくなります。
Microsoft 365などの基盤があり、設定の範囲が明確であれば、製品ベンダーや認定パートナーに直接相談できる場合もあります。
製品の契約先と、移行・教育・運用を担う会社が別々の場合は、責任分界を契約書に明記します。
まとめ
自社に合う会社の決め方
会社選びでは、製品機能や知名度だけでなく、既存環境との連携と利用者の例外に目を向けます。端末紛失や退職時の復旧、ログ監視まで確かめます。
6社にはそれぞれ強みがあります。riplaは業務システム支援、日本マイクロソフトはMicrosoft環境、Okta Japanは異種クラウド統合が得意です。
Google Cloud Japanは顧客向け認証、日立ソリューションズは統合認証、NECネッツエスアイは閉域網・端末認証が特徴です。
初回相談で伝える情報
管理者、高機密データ、リモートアクセスなどMUSTの範囲から始め、段階的に対象を広げると、利用者の負担と導入リスクを抑えられます。
ライセンス料と開発・運用費を分けたRFPを作り、同じ条件で相見積もりを取ると、自社に合うパートナーを選びやすくなります。
▼全体ガイドの記事
・多要素認証システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。