
多要素認証システムの費用は、既存の認証基盤、連携する範囲、認証方式によって、初期30万円から4,000万円以上まで変わります。
全体像は、多要素認証システム開発の完全ガイドにまとめています。
▼全体ガイドの記事
・多要素認証システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
多要素認証システムの費用相場の目安
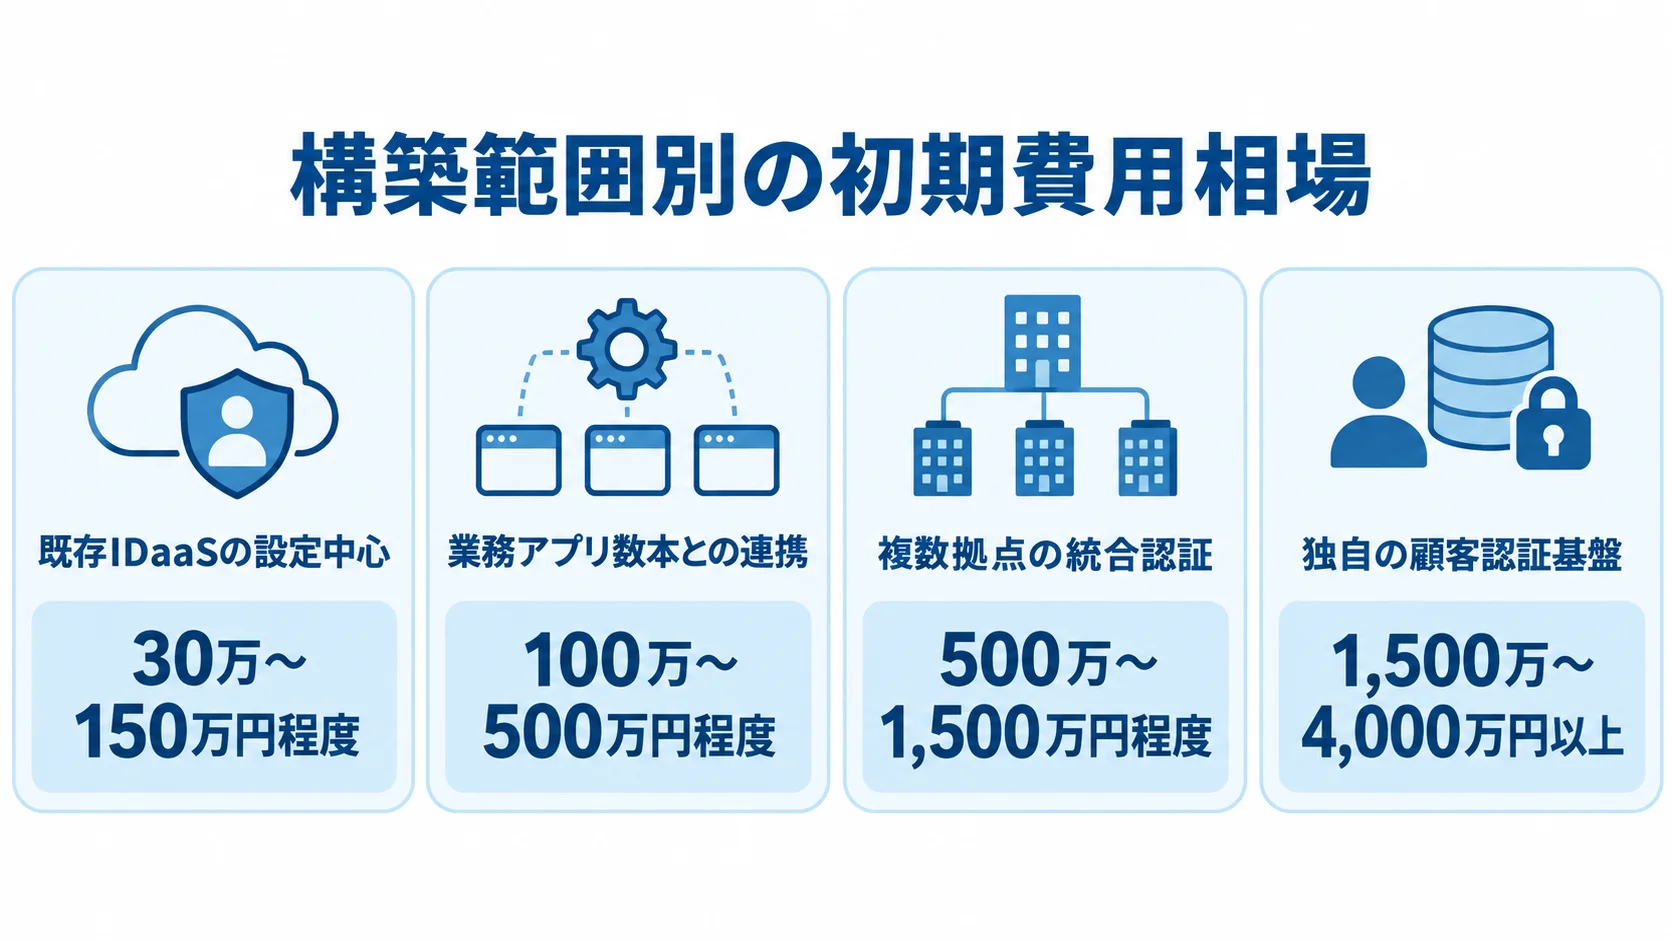
ここで示す金額は、MFA単体の公的な一律価格ではありません。公開料金と一般的な業務システムの開発工数を、MFA導入に当てはめた予算の仮置きです。
そのため、正式な見積もりでは、対象ユーザー、連携先、認証の強度、運用範囲を明示してもらうと、金額の前提がそろいます。利用者数に加えて、業務アプリ、既存のActive Directoryやクラウド環境、認証方式、移行方法、運用体制によっても費用が変わります。
既存IDaaSの設定中心の初期費用(30万〜150万円程度)
Microsoft Entra IDやOktaなど、利用中のIDaaSにMFAポリシーを設定する場合は、初期費用が30万〜150万円程度になります。期間は2〜8週間が目安です。
この範囲には、対象ユーザーの登録、管理者への強制MFA、認証アプリやパスキーの登録手順が含まれます。基本的な条件付きアクセスと利用者向けの案内も想定しています。
端末紛失時の復旧、緊急管理者アカウント、退職者の無効化、例外申請を事前に決めておかないと、稼働後の問い合わせが増えます。そのため、見積書では設定費に加えて、運用設計の範囲まで含まれているかを確認してください。
業務アプリ数本との連携の初期費用(100万〜500万円程度)
連携対象には、Microsoft 365、Google Workspace、Active Directoryのほか、契約管理システム、VPN、社内ポータルも含まれます。
SAMLやOIDCで連携する場合の初期費用は、100万〜500万円程度が概算です。期間は1〜3か月程度です。
- 連携設定:SSO、グループ・ロールの連携、条件付きアクセスの設定
- 運用準備:ログの保存、異常時の通知、テスト環境、利用者への説明
これらを含めると、作業は製品の管理画面での設定より広くなります。連携先が古いWebアプリやクライアントサーバーだと、改修や中継サーバーが必要になります。その場合は、概算の上限を超える可能性があります。
複数拠点の統合認証の初期費用(500万〜1,500万円程度)
数千ユーザー、複数拠点、レガシーWeb、VPN、VDI、社外委託先を統合する場合、初期費用は500万〜1,500万円程度、期間は3〜6か月程度が予算の仮置きです。
作業は、ID棚卸しや重複アカウントの整理から、既存権限の見直し、段階移行、端末展開、SIEMへのログ転送までが対象になります。加えて、監査証跡やヘルプデスク体制も費用に影響します。
全社の業務への影響を考えると、休日移行、並行運用、切り戻し計画も見積もりに含めることになります。
独自の顧客認証基盤の初期費用(1,500万〜4,000万円以上)
顧客認証API、登録・ログイン画面、パスキーを独自に開発し、SMS・メール通知、アカウント復旧、管理画面も作る場合が対象です。初期費用は1,500万〜4,000万円以上、期間は6〜12か月以上の推定です。
監査ログ、高可用性、外部サービスとの連携も開発対象になります。金融や公共サービスのように本人確認や高い保証レベルを求める場合は、24時間監視や第三者評価も含めて、費用はさらに上振れします。
この金額は、業務システムの個別開発費を認証の領域に絞って見積もったものです。MFA専用の公的統計ではありません。認証そのものが顧客体験や事業の差別化につながる場合に、独自開発を検討します。
多要素認証システムの費用内訳
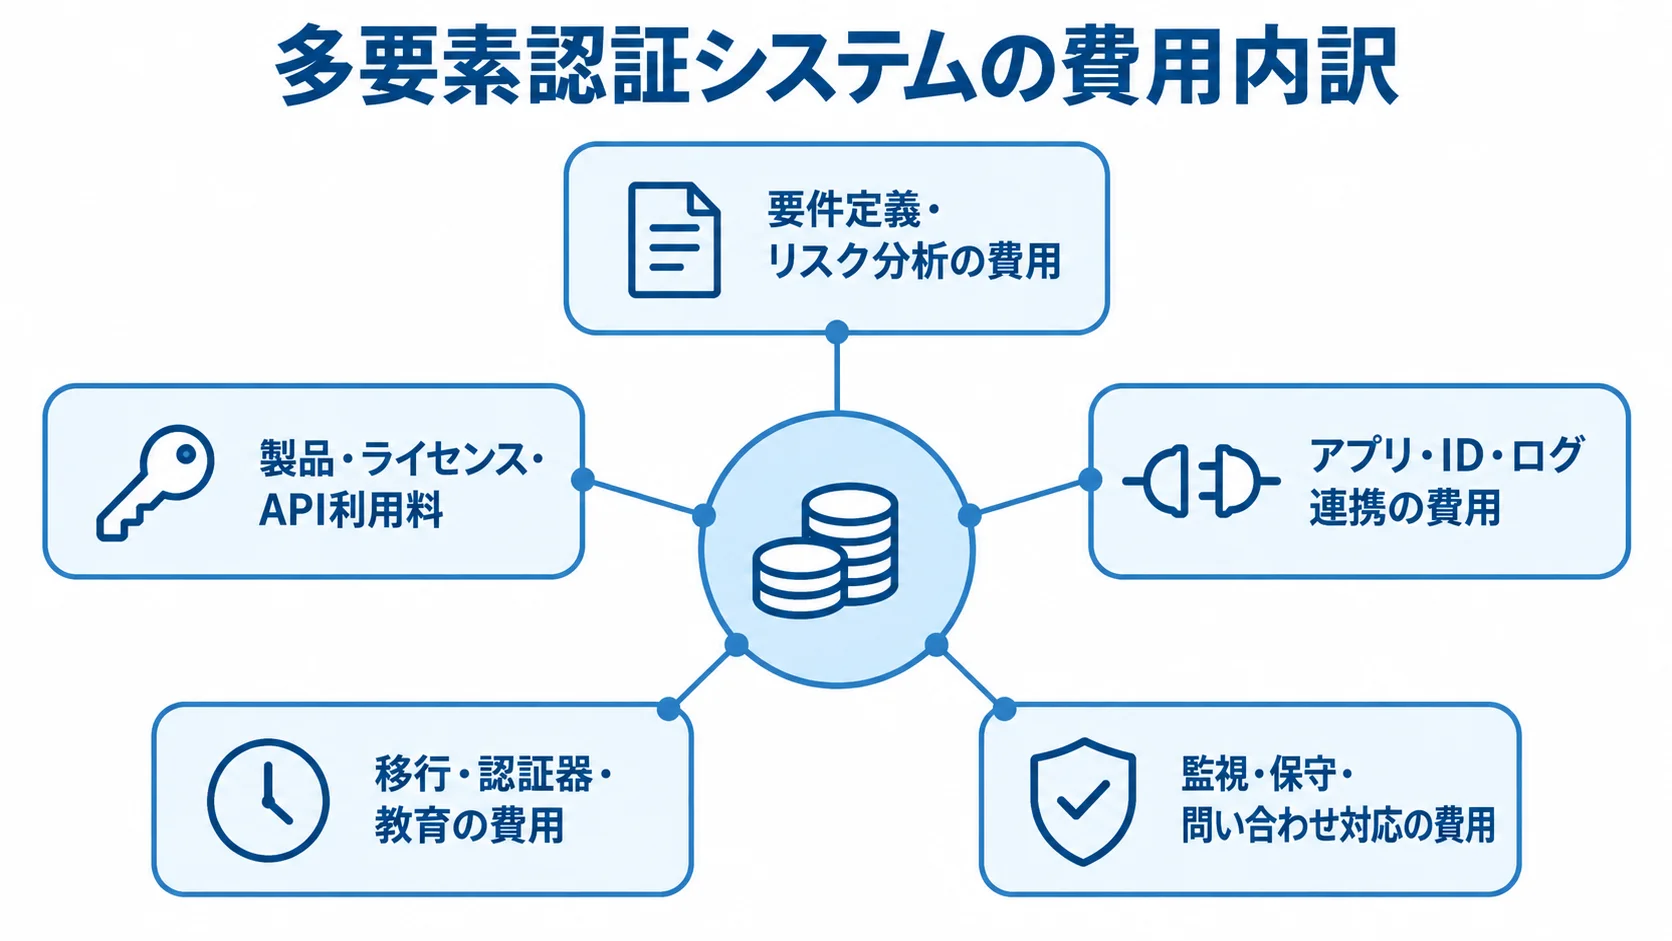
見積書の総額では、製品価格と導入後の運用費を比べにくいため、項目ごとに分けて見ます。中心になるのは、要件定義、ライセンス、連携開発です。そのほか、データ移行、端末・認証器の費用も、別の項目として確認します。さらに、テストや教育、監視・保守も、それぞれ別の項目として見ます。初期費用とランニングコストを分けたうえで、どの作業が見積もりに含まれるかを確認してください。
要件定義・リスク分析の費用
要件定義では、誰がどのシステムにアクセスするか、操作ごとにどの強度の認証を求めるかを決めます。閲覧と、契約書のダウンロードや承認、削除、権限変更とでは、リスクが異なります。
操作、利用者、端末、場所、時間帯を組み合わせて、認証の強さを対象ごとに変えます。法務部門では、契約承認者や電子署名の実行者、外部弁護士、管理者を優先対象にします。
一般的な受託開発では、要件定義費は総費用の約10%が参考値になります。関係部門が多く、例外運用の整理も必要な案件では、この比率が高くなる場合があります。
製品・ライセンス・API利用料
クラウド型の料金は、利用対象や認証方法ごとの単位で計算されます。
- 従業員向け:ユーザー数に応じた課金が中心
- 顧客向け:月間アクティブユーザー数が基準になる場合あり
- SMS利用:メッセージ送信数に応じた従量課金
OktaのWorkforce IdentityのStarterは、2026年確認時に1ユーザー月額940円からです。
Essentialsは1ユーザー月額2,670円からです(出典: Okta「プランと価格」、2026年確認)。
Microsoft Entra ID P1は単体契約で持つほか、Microsoft 365 E3やBusiness Premiumに含まれる場合もあります。既存契約を確認せずに見積もると、二重計上になります。
製品の表示価格には、連携や導入支援が含まれないことも多いため、作業範囲を分けて確認する必要があります。
アプリ・ID・ログ連携の費用
連携先がSAMLやOIDCに対応したクラウドサービス数個であれば、費用を抑えやすくなります。LDAPや古い認証方式も含めると、費用は増えます。
- 標準連携:SAML・OIDC対応のサービス数個との接続
- 複雑な連携:Active Directory、古い認証方式、独自セッションのWebアプリ
- アカウント管理:SCIMによる自動無効化、グループ・権限の同期
- 監視連携:SIEMへのログ送信、失敗回数や端末情報の監視
監視まで求めると、認証画面の設定より周辺の設計に多くの工数がかかります。
ログインできることと、契約書を閲覧・承認・削除できることは別の話です。そのため、認証と認可の要件は分けて記載します。
移行・認証器・教育の費用
アカウントの棚卸しと重複統合、属性の移行、認証アプリの登録、セキュリティキーやICカードの配布も費用になります。パスキー登録の案内やマニュアル、説明会、ヘルプデスクの準備も含めて見ておきます。
スマートフォンを持たない人や共有端末の利用者、外部弁護士や取引先がいる場合は、例外フローの設計が必要になります。
端末紛失時の本人確認と再登録、バックアップコードの保管、緊急用ブレークグラスアカウントの監視方法は、事前に決めておきます。そうすると、稼働後の個別対応を抑えられます。
監視・保守・問い合わせ対応の費用
稼働後は、ライセンスやクラウド利用料に加えて、認証ログの監視、アラート確認、障害対応が発生します。脆弱性や仕様変更への対応、利用者の再登録も続くため、月次のアクセスレビューも必要です。
個別開発の保守費は、初期開発費の年5〜15%程度を仮置きするケースがあります。24時間監視、SLA、ヘルプデスクの受付時間、追加改修の範囲によって変動します。
初年度だけでなく、3年分の総額で比べてください。ライセンスや保守は毎年かかるため、年数が増えるほど差が出ます。
多要素認証システムの費用が変動する要因
見積もりの差は、画面数よりも、ID数や連携先、認証方式、例外運用に表れます。監査や可用性の要件も、差を広げる要因になります。
たとえば、同じ1,000ユーザーでも、管理者だけを対象にするか、社員・委託先・顧客まで広げるかで、登録や解除、問い合わせ、ライセンスの考え方が変わります。
ユーザー数・アプリ数・拠点数による工数の増加
ライセンス型のサービスは、従業員や委託先など対象ユーザー数に応じて費用が増えます。対象アプリが増えると、連携や属性マッピングの作業が重なり、テストや障害の切り分けも手間が増えます。
1,000ユーザーで月額約900円〜2,700円の製品を単純に計算すると、ライセンスだけで月額約90万〜270万円になります。ただし、契約条件や既存ライセンスに含まれる機能によって、実際の金額は変わります。
まず管理者、リモートアクセス、契約承認など高リスク領域から始め、全社への展開を後に回すと、初期投資を段階的に分けられます。
SMS・TOTP・プッシュ・パスキーの選び方による費用差
認証方式ごとに、従量費や利用者対応、登録支援の負担が異なります。
- SMS:送信の従量費がかかり、番号変更やSIMスワップ、圏外への対応も伴う
- TOTP:SMS費は抑えやすい一方、登録支援や機種変更への対応が要る
- パスキー・FIDO2:認証器の設計と登録支援が要る
Google Cloud Identity Platformでは、通常のログインがMAUで計算される一方、電話認証とMFAはメッセージ送信単位で課金されます。
日本向けのSMSは、公式料金表で1通0.03米ドルです(出典: Google Cloud「Identity Platformの料金」、2026年確認)。
NISTは、手入力OTPをフィッシング耐性のある認証とは扱わず、公開鍵暗号を使う方式を重視しています(出典: NIST SP 800-63B-4、2025年)。
レガシー連携・可用性・閉域網の要件による上振れ
SAMLやOIDCに対応しないアプリ、古いLDAP連携、独自ログイン画面、共有端末、工場や拠点の閉域網では、標準コネクターで対応できない場合があります。
認証ゲートウェイやエージェント、ネットワーク変更が必要になると、設計とテストの費用が増えます。加えて、冗長構成やバックアップ環境、切り戻しの準備も、費用を押し上げる要素になります。
24時間365日の可用性を求めるなら、監視要員と二重化の費用を別項目で見ておきます。障害訓練やSLAも、別に見積もる必要があります。
ログ保持・監査・外部利用者の要件による影響
契約書や個人情報を扱うシステムでは、認証や操作の記録対象を見積もりに含める必要があります。
- 認証記録:ログイン成功・失敗、端末、IP
- 管理記録:管理者操作、権限変更
- 業務記録:契約書の閲覧・承認・削除
- 保管・監査:保持期間、改ざん防止、SIEM、アクセスレビュー、データ保管場所
これらを要件に含めると、ログを保存するストレージと監視の設計費が増えます。
個人情報保護委員会のガイドラインは、安全管理措置として、アクセス制御や識別・認証などを挙げています。ただし、全企業に同じ認証方式を一律に義務付けるものではありません(出典: 個人情報保護委員会「通則編」、2026年確認)。
業界の規制、社内規程、取引先の要件を整理し、必要な範囲に投資してください。
多要素認証システムの開発・導入期間と進め方
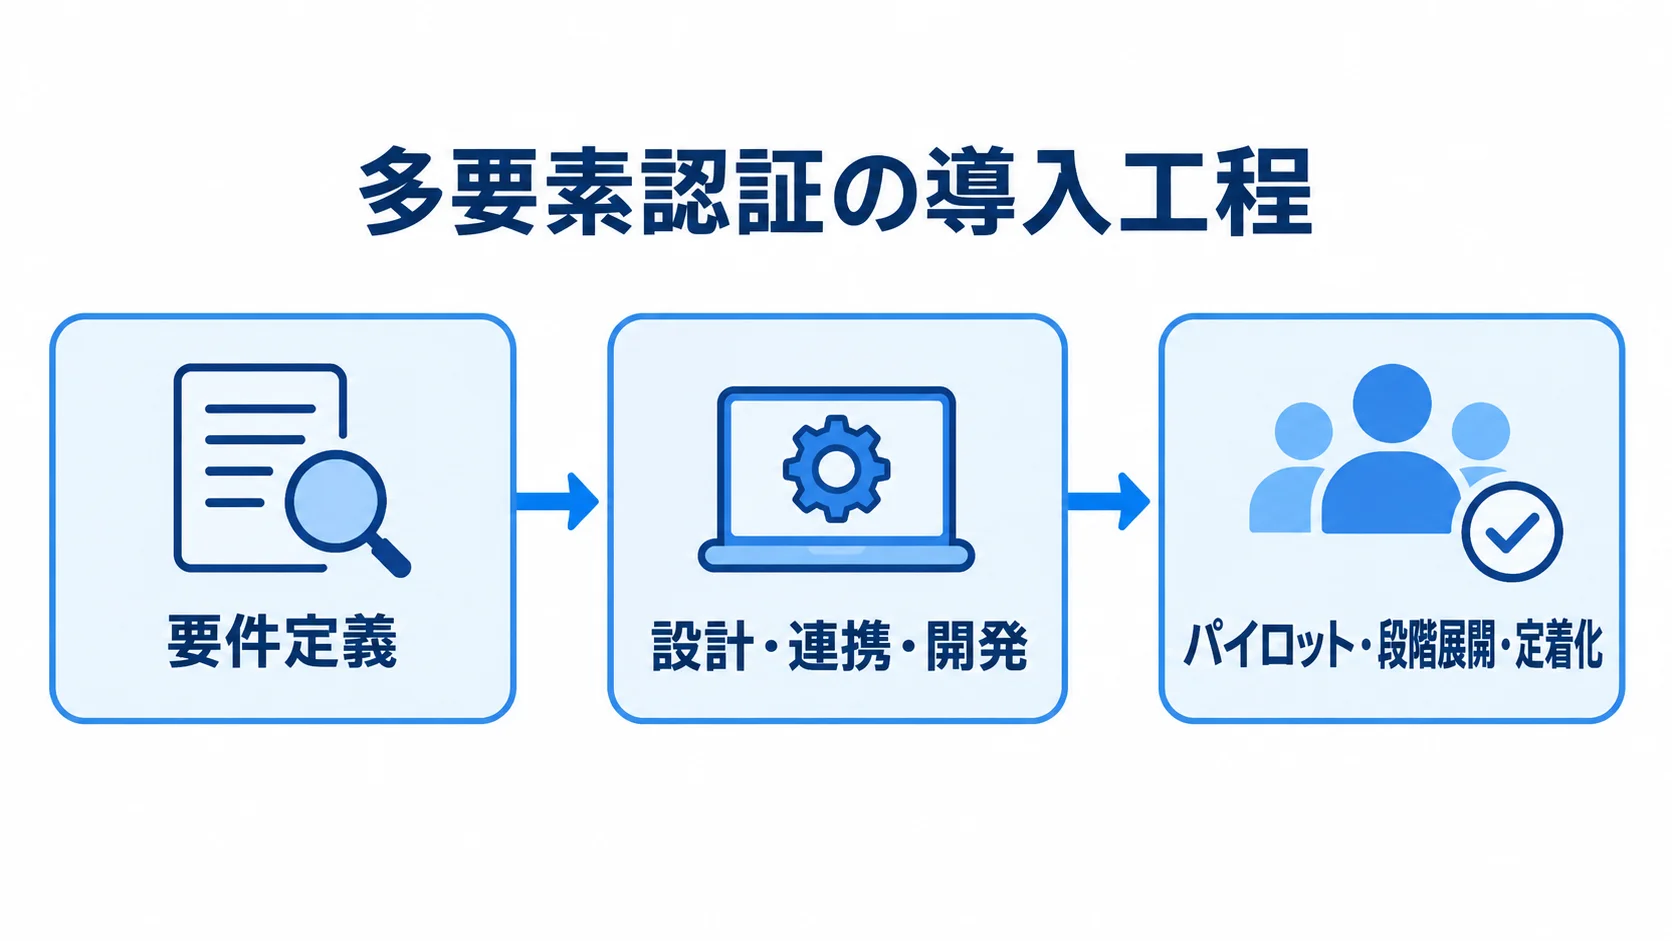
多要素認証の導入は、方式を選んだあとも作業が続きます。ID棚卸しやリスク分類、技術選定を経て、連携、移行、利用者教育、例外運用、監査まで計画に含めます。
期間の目安は、設定中心が2〜8週間、複数アプリ連携が1〜3か月、統合認証が3〜6か月、独自開発が6〜12か月以上です。いずれも推定期間です。
要件定義での対象者・操作・例外の洗い出し
社員、役員、管理者、委託先、外部弁護士、顧客などの利用者を分類し、対象システムと重要な操作を一覧にします。そのうえで、標準の認証方式と、追加認証を求める条件を決めます。
- 認証方式:パスワード、TOTP、プッシュ通知、パスキー、セキュリティキー、生体認証
- 利用者の例外:紛失、機種変更、退職、長期休暇、圏外、共有ID
- システムの例外:サービスアカウント、緊急管理者、代替認証
必須(MUST)と希望(WANT)を分けたうえで、管理者や高機密データ、リモートアクセスを第一段階に絞ると、要件が膨らむのを防げます。
設計・連携・開発での認証と認可の分離
設計では、認証基盤と業務アプリ、端末管理、ログ基盤、ヘルプデスクの関係を整理します。
- ログイン連携:OIDCやSAMLによる業務アプリとの接続
- ID同期:SCIMなどによるユーザーの作成・変更・無効化の反映
- 監査と権限:SIEMへのログ送信と、アプリのロールや職務分掌の設計
- 試験:正常・失敗ログイン、再認証、権限変更、無効化、ログ欠落、連携先停止
認証を通過した利用者でも、契約書の閲覧・承認・削除をすべて実行できるとは限りません。だからこそ、認証と認可は分けて実装します。
試験環境では、上に挙げたケースを一通り確認してください。
パイロット・段階展開・定着化によるリスクの抑制
展開は、情シスや管理者の小グループから始めます。その後、法務・契約承認者やリモートワーク利用者へ広げ、最後に全社へ展開する方法が適しています。
パイロットでは、登録完了率、ログイン失敗率、再登録件数、問い合わせ件数、復旧時間を測定します。あわせて、案内文と登録画面の画像を用意しておきます。
機種変更や紛失時の連絡先、代替認証の条件を利用者に案内しておくと、定着につながります。切り戻しの条件とブレークグラスの利用記録も、本番前に試験します。
多要素認証システムの料金体系の比較方法
従業員向けのIDaaS、顧客向けの認証基盤、オンプレミス製品では、課金単位が異なります。ユーザー、MAU、SMS送信、認証器台数、サーバーや保守など、単位ごとに分けて考えます。
1年目だけでなく、利用者が増えた場合の3年総額も試算してください。
従業員向けのユーザー単位の月額・年額
従業員向けIDaaSは、1ユーザーあたりの月額を年間で契約する料金体系が中心です。Okta Workforce IdentityのStarterは月額940円から、Essentialsは月額2,670円からです。
請求は年単位で行われ、年間契約の最低額は24万円と案内されています(出典: Okta「プランと価格」、2026年確認)。
上位プランや特権アクセス、ガバナンスの機能は、別料金になる場合があります。加えて、ライフサイクル管理やサポート、導入支援も追加になることがあります。社員だけを対象にするか、委託先や休眠アカウントも含めるかは、明記しておきます。
顧客向けのMAU・SMS・APIの従量費
顧客向けのサービスでは、登録者全員ではなく、月間の利用状況を課金の基準にする場合があります。
- MAU課金:登録ユーザーではなく、月間アクティブユーザー数が基準
- ログイン料金:Google Cloud Identity PlatformはメールやソーシャルログインをMAUで計算
- 電話・MFA:メッセージ送信ごとの課金
無料枠やSAML・OIDC単価、SMSの国別単価は、為替やクラウドのログ・ストレージ費と分けて試算してください。
SMSの再送率やアカウント復旧時の送信数も含めると、実運用に近い予算になります。
既存ライセンスに含まれる機能
Microsoft 365、Google Workspace、端末管理、VPN製品に、MFAや条件付きアクセスが含まれる場合があります。
Entra ID P1は単体利用のほか、Microsoft 365 E3やBusiness Premiumに含まれる場合があります(出典: Microsoft「Microsoft Entraのプランと価格」、2026年確認)。
まず、現在の契約、対象ユーザー、認証方式、ログ保持、条件付きアクセスの範囲を確認します。そのうえで、追加が必要な機能だけを見積もれば、重複投資を防げます。
多要素認証システムの見積もりを取る際のポイント
見積もりの精度は、開発会社の経験だけでなく、発注側が対象範囲と前提をどこまで整理できているかで決まります。そのため、利用者、連携先、認証方式を同じ資料で示すことが出発点になります。移行対象、ログ保持、復旧、教育、保守も、あわせて資料に入れます。
製品費、導入費、開発費、運用費は、分けて提示してもらってください。
RFPの対象ユーザー・アプリ・運用条件の記載
RFPには、社員、役員、管理者、委託先、顧客などの区分と人数を記載します。あわせて、対象アプリ、認証方式、Active Directoryやクラウドとの接続、パスキーやセキュリティキーの要否を示します。
端末紛失や機種変更、退職への対応を明記してください。あわせて、復旧や共有IDの運用も記載してください。さらに、サービスアカウントとブレークグラスの運用も含めてください。
契約書や電子署名を扱う場合は、閲覧・承認・削除・権限変更の監査ログを定義します。さらに、保持期間や閲覧権限、SIEM連携の要否も定めておく必要があります。
含まれる作業と含まれない作業の切り分け
「MFA導入一式」とだけ書かれた見積もりでは、対応範囲が分かりにくいため、作業を項目ごとに分ける必要があります。
- 導入作業:要件定義、設計、設定、アプリ改修、ID移行
- 展開作業:認証器配布、テスト、パイロット、全社展開
- 運用作業:マニュアル、研修、ヘルプデスク、監視、保守
データのクレンジング、休日移行、失敗時の切り戻しのほか、仕様書・設定書・ソースコードの引き渡しやライセンス更新の担当も、契約書に含めておきます。
3社程度の初期費用と3年総額の比較
総額の安さで選ぶのではなく、同じ前提で見積もりを比べます。
- 費用:製品、導入・連携、認証器、SMS、監視・保守、教育を分け、1年目と2年目以降を比較
- 技術:OIDC、SAML、SCIM、AD、パスキー、条件付きアクセス、ログ・SIEM、データ所在、SLA、解約時のデータ取得を確認
- 担当範囲:製品販売会社と、要件定義から復旧訓練まで担う構築会社を区別
要件の確度に応じた契約方式の使い分け
要件が未確定の現状調査や方式比較は準委任型、対象アプリと受入条件が確定した連携開発は請負型のように、工程ごとに分ける方法があります。
リサーチノートでは、請負契約は仕様変更のリスクを価格に含めるため、準委任より1.3〜1.5倍程度高くなる傾向が示されています。
これは案件によって異なる参考値なので、固定価格の前提や変更管理、受入基準、追加作業単価を明確にしておきます。
多要素認証システムのコストを抑える工夫
コストを抑えるには、認証の強度を保ったまま、高リスクの利用者や操作に適切な強度を配分します。ここでいう最適化は、強度を下げることではなく、費用をかける場所を絞ることです。既存の契約や基盤、標準機能を生かし、段階的に導入する方法も有効です。
初期費用、利用料、運用の負荷、事故時の損失を合わせて考えると、安い方式を選ぶだけで費用が下がるとは限りません。
リスクに応じたMVPでの対象範囲の絞り込み
最初から全社員・全アプリ・全方式を対象にすると、要件定義や登録支援、問い合わせ、移行テストが膨らみます。そこで第一段階では、侵害時の影響が大きい範囲に絞ります。
- 利用者:特権管理者、契約承認者
- 接続範囲:リモートアクセス
- 情報:個人情報や契約書を扱うアプリ
第二段階では、一般社員や外部利用者へ広げ、利用率や問い合わせ件数を見ながら機能を判断します。MUSTとWANTを分けておくと、納期と予算を守りつつ、効果を先に出せます。
既存のID・端末・ライセンスの再利用
Microsoft 365、Google Workspace、端末管理、VPN、SIEMを利用中なら、別製品を増やす前に、既存機能で要件を満たせるかを確認します。
IDプロバイダーを集約し、SAML・OIDC・SCIMの標準連携を優先すると、個別アダプターの開発費を抑えやすくなります。また、既存の端末を使えば、認証器の配布費も圧縮できます。
既存契約に含まれる機能でも、設定、移行、監査、保守が無料になるとは限りません。導入作業は別に見積もってください。
フィッシング耐性と利用者負担を見た方式の選択
認証方式は、費用、使いやすさ、フィッシング耐性、登録・復旧の負担を見て選びます。
- SMS:導入しやすいが、送信費と復旧対応が発生
- プッシュ通知:使いやすいが、プッシュ疲労への対策が必要
- TOTP:オフライン利用が可能だが、入力や機種変更に負担
- パスキー・FIDO2:初期登録支援が必要だが、フィッシング耐性を高めやすい
パスキーは、認証先のドメインと公開鍵を結び付けるため、フィッシング耐性を高めやすい方式です。導入は高リスクの操作から優先し、一般の利用者へ段階的に広げる方法があります。
NISTの指針も、手入力OTPより公開鍵暗号を使う認証方式を重視しています(出典: NIST SP 800-63B-4、2025年)。
認証方式を組み合わせる場合、管理者や契約承認者など高リスクの対象では、長期的な安全性と事故対応費も含めて、パスキーとSMS・TOTPなど他の方式を比べ、費用と安全性のバランスを判断します。
自動化と運用設計による稼働後の費用の抑制
入社・異動・退職のたびにID作成や変更、無効化を人手で行うと、運用費とミスのリスクが増えます。そのため、人事システムやディレクトリと連携し、自動化の範囲を広げます。
すべての通知を人が読むよりも、異常な場所や時間、端末、失敗回数を優先して監視すると、SOCやヘルプデスクの負担を抑えられます。
復旧や登録解除、アクセスレビューを定期運用に組み込み、個別判断を減らすことが、長期的なコストの抑制につながります。
多要素認証システムに関するよくある質問
費用を検討するときは、製品価格だけでなく、既存契約や連携先、対象ユーザー、運用体制も合わせて考えます。導入前によくある疑問を、順に取り上げます。
多要素認証システムは無料で導入できますか?
Microsoft 365やGoogle Workspaceに含まれる機能だけで、基本的なMFAを設定できる場合があります。
ただし、連携開発やID棚卸し、端末配布には別途工数が発生します。教育やログ監視、復旧、ヘルプデスクの対応も、工数として見込む必要があります。
無料に見える場合でも、既存ライセンスの対象範囲と稼働後の運用費を確認してください。
SMS認証とパスキーではどちらが安いですか?
初期導入ではSMSは始めやすく、パスキーは登録手順や対応端末の設計を要するため、SMSが安く見える場合があります。
一方で、SMSには送信の従量費や再送、電話番号の変更、紛失時の本人確認が継続して発生します。高リスクの対象では、安全性と事故対応費も含めて比較します。
多要素認証システムの開発期間はどのくらいですか?
IDaaSの設定中心なら2〜8週間、業務アプリ数本との連携なら1〜3か月が概算です。複数拠点やレガシーを含む統合認証は、3〜6か月です。
独自の顧客認証基盤は6〜12か月以上です。期間は、対象範囲、意思決定の速さ、既存アカウントの品質、パイロットや段階移行の有無によって前後します。
納期を短くする場合でも、復旧、切り戻し、監査ログのテストは削らないことが大切です。
多要素認証はすべての企業に法律で義務付けられていますか?
すべての企業に同じMFA方式を一律に義務付ける法律がある、という理解は適切ではありません。認証の強度は、情報の性質やアクセス制御、社内規程、業界の要件、取引先との契約をもとに判断します。
法務管理者や電子署名の実行者など高リスクの対象には、強い認証と監査を設定し、対象と根拠を記録してください。
まとめ
設定中心の初期費用は30万〜150万円、業務アプリ連携は100万〜500万円です。
統合認証は500万〜1,500万円、独自開発は1,500万〜4,000万円以上と、幅があります。
ライセンスはユーザー数やMAU、SMS送信数などで課金されます。一方で、要件定義や連携、移行の費用は別に見積もります。端末、教育、監視、保守も、ライセンスとは分けて扱います。
初年度総額と3年総額の分け方
予算には、製品・APIや連携開発、ID移行の費用に加えて、認証器、SMS、教育、問い合わせ、ログ監視、保守の費用も合算します。既存のMicrosoft 365などの機能を確認しておけば、重複契約を避けられます。
対象ユーザーと連携先を明確にしたうえで、費用の根拠と変動条件が分かる見積もりを複数社から取ります。この形にそろえると、将来の運用負担まで比べられます。
高リスク領域からの段階導入
全社の認証を一度に作り直すのではなく、管理者や契約承認者、リモートアクセス、個人情報を扱うシステムから試験導入します。そうすれば、登録率や問い合わせ数も把握できます。
パスキーなどフィッシング耐性のある方式や、認証と認可の分離、退職者の無効化、紛失時の復旧、監査ログを要件に含めたうえで、段階的に対象を広げます。
▼全体ガイドの記事
・多要素認証システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。