
ネットワーク監視システムの開発は、現状把握と監視要件の定義から始め、方式選定、小さなPoC、段階導入、運用改善の順に進みます。この順で進めると、障害を早く検知して復旧まで動ける運用につながります。
全体像は完全ガイドにまとめています。導入の進め方に加えて、費用相場と見積もりの確認事項も順にお伝えします。
▼全体ガイドの記事
・ネットワーク監視システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ネットワーク監視システムの全体像
ネットワーク監視システムは、ルーター、スイッチ、ファイアウォール、無線LAN機器、サーバー、クラウド接続の情報を集めます。異常を検知して関係者に知らせ、業務への影響と対応の順番を把握できる状態にすることが役割です。
監視対象の領域
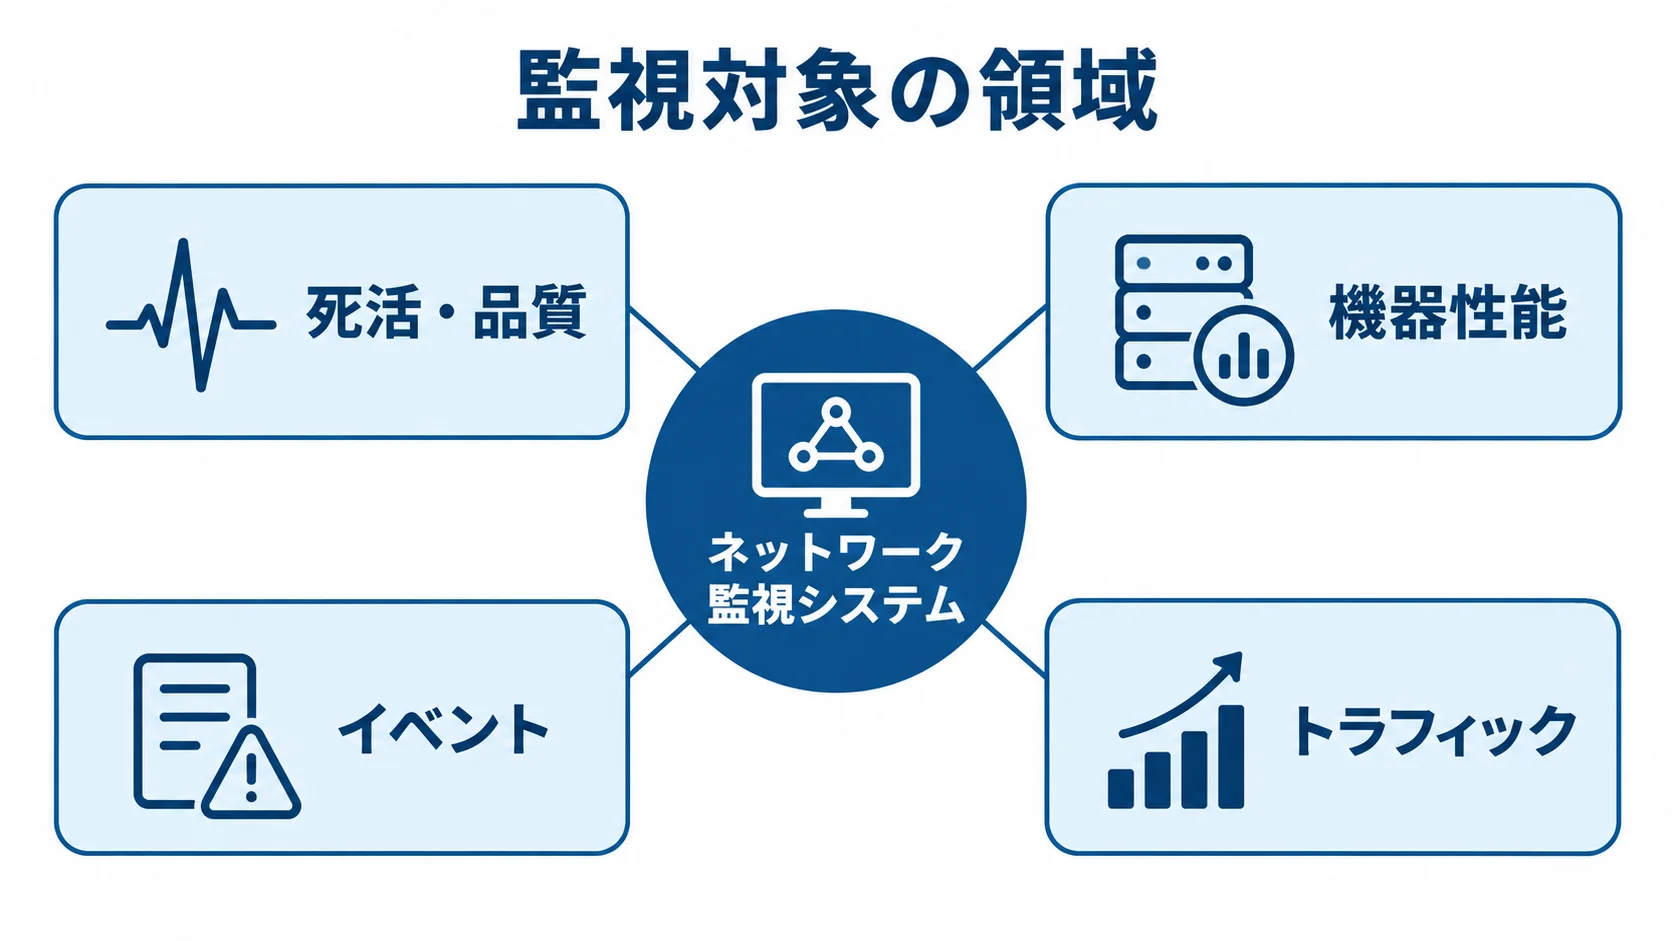
障害の兆候を見逃さないために、監視対象は領域ごとに分けて考えます。死活・品質、機器性能、イベント、トラフィックの4領域について、それぞれ何を集めるかを下に示します。
- 死活・品質:ICMPやPing、TCPポート、DNS、HTTP/HTTPS、遅延、パケットロス、ジッター。
- 機器性能:SNMPまたはSNMPv3でCPU、メモリ、温度、電源、ファン、インターフェースの帯域使用率・エラー・ドロップを集めます。
- イベント:syslogやSNMP Trapで受け取る、リンク状態、ルーティング変更、設定変更、認証失敗の通知。
- トラフィック:NetFlow・sFlow・IPFIXによる通信量と、上位の送信元・宛先の分析。
業務サーバーやクラウドまで対象にする場合は、ネットワークの異常とアプリケーションの遅延を関連づけて見ます。回線が遅いという通知だけでなく、原因を絞り込めるようになります。
基本構成と監視方法の考え方
基本構成は、監視対象機器から収集プローブまたはエージェントで情報を集め、メトリクスとログを保存する流れです。保存した情報は、ルールや異常検知エンジンで分析し、画面・通知・チケットへ連携します。
安全に接続して運用するには、通信をどこまで開けるか、誰にどの権限を与えるかを先に決めておきます。
- 収集経路:オンプレミス機器をクラウドへ直接公開せず、社内セグメントに収集プローブを置いて、外向きの暗号化通信だけを許可します。
- 監視権限:監視アカウントは原則として読み取り専用にし、可能な範囲でSNMPv3を使います。
- 管理画面:多要素認証、IP制限、操作監査の設定。
- 製品の条件:機器台数、1台あたりの監視項目数、メトリクス収集間隔、ログ量、フロー保存期間、通知先、ユーザー権限。
SaaSは短期間で始めやすく、OSSは柔軟に作り込めます。ただし、更新や障害対応を誰が担うかによって、実際の費用は変わります。
監視エンジンをフルスクラッチで開発するのは、標準製品では実現できない独自要件がある場合に限るのが安全です。
ネットワーク監視システムの進め方
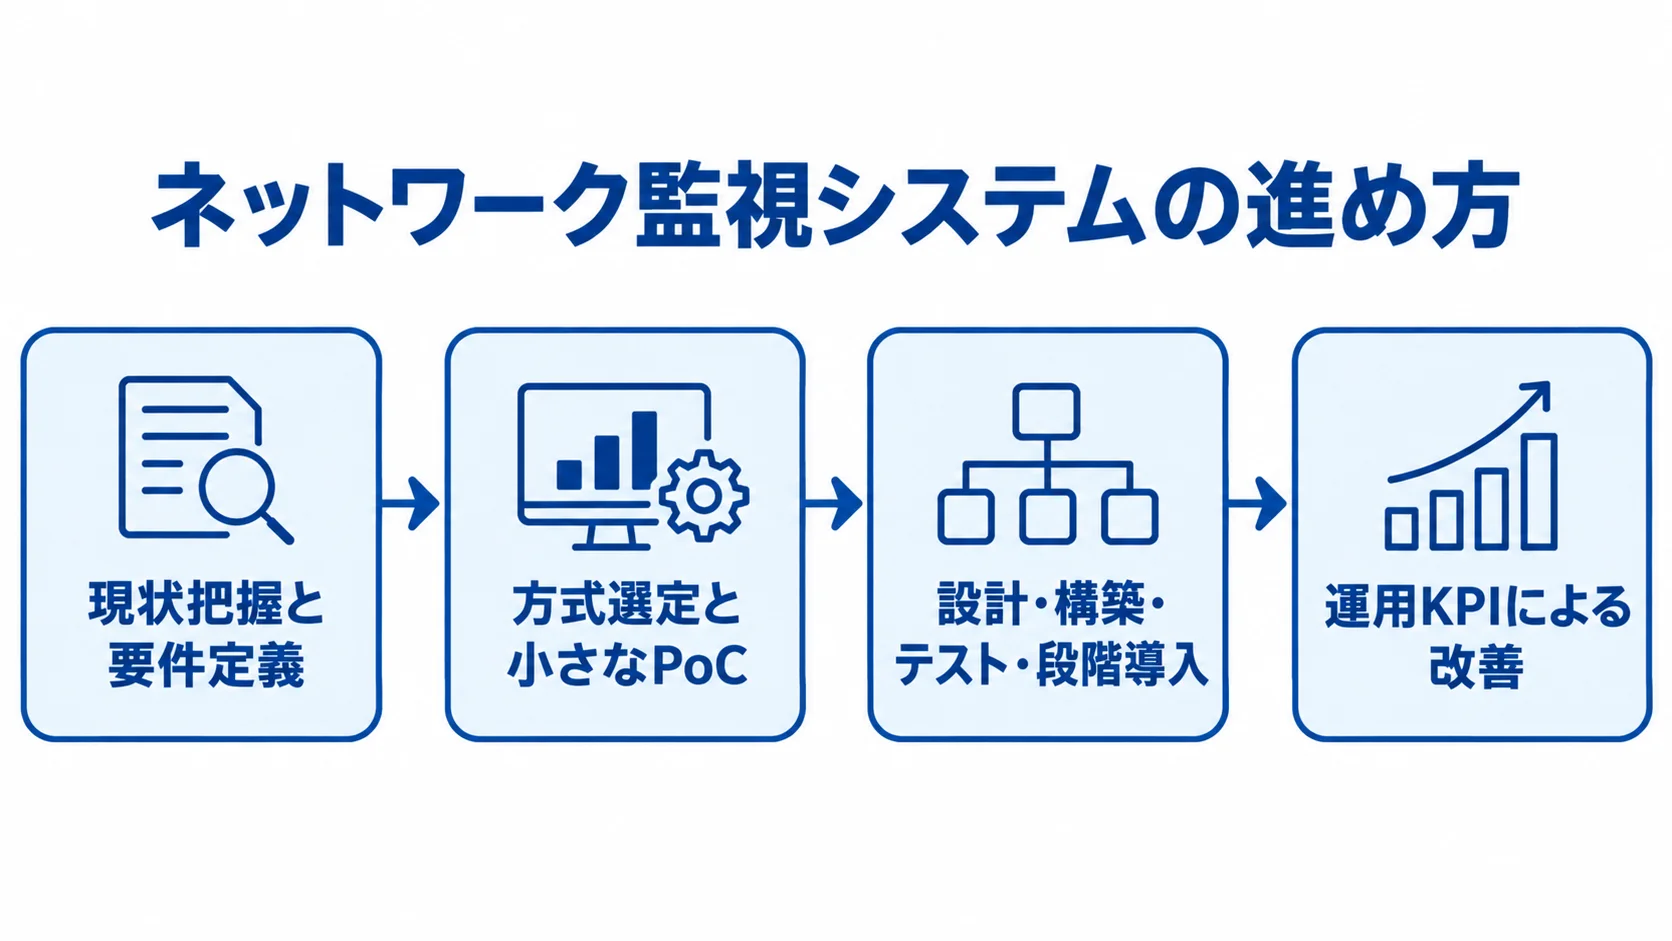
導入は、現状把握と監視要件の定義から始め、方式選定、PoC、設計・構築、テスト、段階導入を経て、運用改善へ進みます。
最初から全拠点・全機器を登録すると、監視項目の不足やアラート過多に気づけないまま展開するおそれがあります。そのため、代表的な機器で小さく検証し、対応手順と責任分担を固めてから対象を広げます。
現状把握と要件定義
監視対象の抜けを防ぎ、障害の影響範囲をつかむために、拠点・機器・業務と管理条件を一緒に洗い出します。
- 対象と接続:拠点、回線、ルーター、スイッチ、ファイアウォール、無線LAN、サーバー、クラウド、重要業務。
- 機器情報:機器名、IPアドレス、設置場所、接続関係、管理者、保守期限、既存監視の有無。
- 障害時の条件:停止する業務、許容停止時間、営業時間外の連絡先。
次に監視項目定義表を作ります。表には、対象ごとに取得方法と周期、正常値・警告値・重大値の区分、通知先を書きます。さらに、一次対応者とエスカレーション先、保存期間も記載します。
たとえば、WAN回線のパケットロスが出たときは、同じ時刻の上位ルーターのインターフェースエラーや、特定拠点の業務トラフィックも合わせて見るルールを決めます。クラウド側の接続状態も含めると、障害対応につながる設計になります。
方式選定と小さなPoC
自社の監視要件に合わせて、標準機能で足りるか、独自の連携を作るかを選びます。
- SaaS・パッケージ:標準的な死活・性能監視が中心で、短期間に開始したい場合に候補です。
- OSS:監視テンプレートやAPIを柔軟に変更したい場合に、Zabbixなどと構築支援を組み合わせます。
- 部分開発:独自業務フロー、既存チケット、社内ポータル、特殊機器との連携が競争力に直結する場合に検討します。
PoCでは、代表的なルーター、スイッチ、ファイアウォールを少数登録します。クラウド接続も対象に含めます。データを取得できるかだけでなく、運用上の条件も試します。
- 障害時の動作:通信断や高負荷時の検知時間、アラートの重複、復旧後の自動クローズ。
- 接続と権限:SNMPv3認証、ログ量、権限分離、通知経路。
- 連携:チケット起票から復旧までの流れ。
合格条件は、「5分以内に重大障害を検知する」「夜間担当者が通知だけで対象拠点を判断できる」のように、具体的な文で定めます。そうしておくと、製品の印象より運用に合うかどうかで比べやすくなります。
設計・構築・テスト・段階導入
機器が増えても安定して運用できるよう、冗長性、収集経路、設定変更のしやすさを設計段階で具体化します。
- 基盤:収集プローブの配置、通信許可、冗長化、データ保持、バックアップ。
- 運用経路:アカウント権限、通知経路、基盤停止時の代替通知。
- 設定管理:テンプレート、API、Infrastructure as Code、設定バックアップで設定をそろえます。
オンプレミスとクラウドをまたぐ場合は、監視基盤から対象へ到達できる経路を確かめるとともに、監視基盤が止まったときの代替通知も検討します。また、設定をそろえておくと、機器を追加するときの工数を抑えられます。
テストでは、機能と負荷、セキュリティを確かめます。障害の注入と運用リハーサルも行います。
障害の注入では、リンク断や機器停止を試します。CPU高騰やディスク不足も対象です。さらに、ルーティング変更、認証失敗、ログ急増も試験に含めます。
障害の検知から記録まで、各段階にかかる時間を測定します。通知や一次切り分け、復旧確認が含まれます。その後は重要拠点から展開し、既存監視との並行稼働期間、切り戻し条件、機器追加の受付方法を決めてから、全体へ広げます。
運用KPIによる改善
リリース後も、監視は改善を続けます。月次で確認するKPIには、アラート件数や検知・復旧時間などがあります。
- アラート:件数、重複率、誤検知率、未対応件数。
- 検知・復旧:MTTD(平均検知時間)、MTTR(平均復旧時間)。
- 対象の変化:機器の追加・削除数。
通知は多ければ良いわけではありません。担当者が処理できないアラートストームが起きると、重大な通知が埋もれるおそれがあります。
対応履歴をもとに、しきい値や通知先を見直します。依存関係、メンテナンス抑制、ランブックも、同じ流れで見直します。
朝日新聞社のMackerel導入事例では、1行のコマンドで始められる手軽さによって、継続しやすい監視を実現したと紹介されています(出典:株式会社はてな「朝日新聞社の導入事例」、2025年)。ネットワーク監視にそのまま当てはまる事例とはいえませんが、小さく始めて運用に定着させる考え方の参考にはなります。
ネットワーク監視システムの費用相場とコストの内訳
費用は、製品やSaaSの料金に加えて、導入と運用の作業費を合わせて見ます。導入では、要件定義や現状調査、監視設計のほか、機器登録も行います。
アラート調整や連携開発、テストも費用の対象です。移行や訓練、保守も対象になります。夜間対応やログ・ストレージも、分けて考えます。
次に示す金額は、公開料金と一般的なSI作業量をもとにした概算で、特定企業の見積実績ではありません。台数や拠点数、監視項目によって金額は大きく変わり、連携やSLAの条件でもさらに変わります。
公開料金から見るライセンス費用の目安
MackerelとPRTG Network Monitorは課金単位が異なるため、対象数と追加費用も合わせて確認します。
- Mackerelの単価:スタンダードホストは月額2,180円(税込)、マイクロホストは月額660円、1メトリックは月額11円。
- Mackerelの例:スタンダード10台は月額21,800円、50台は月額109,000円。
- PRTGの価格1:500センサーは年払い月額200米ドル、1,000は358米ドル、2,500は742米ドル。
- PRTGの価格2:5,000センサーは年払い月額1,300米ドル、10,000は月額1,642米ドル。
Mackerelの単価は公式料金ページの掲載価格です(出典:Mackerel「料金」、2026年8月確認)。PRTGの各価格は公式価格を参照しています(出典:Paessler「PRTG Network Monitor pricing」、2026年8月確認)。
PRTGの月額は、1米ドルを150円と仮置きすると約3万円から約24万6,000円になります。為替や税、契約条件によって変動します。
PRTGは500センサーで約50台、5,000センサーで約500台が目安です。まず、1台に何センサーが必要かを先に設計します。
Mackerelでは、何を1ホスト、1メトリックとして数えるかを事前に確かめます。メトリクスや外形監視、ログが別に加算されることもあり、通知やクラウド連携も加算の対象になる場合があります。
導入・個別開発の費用相場
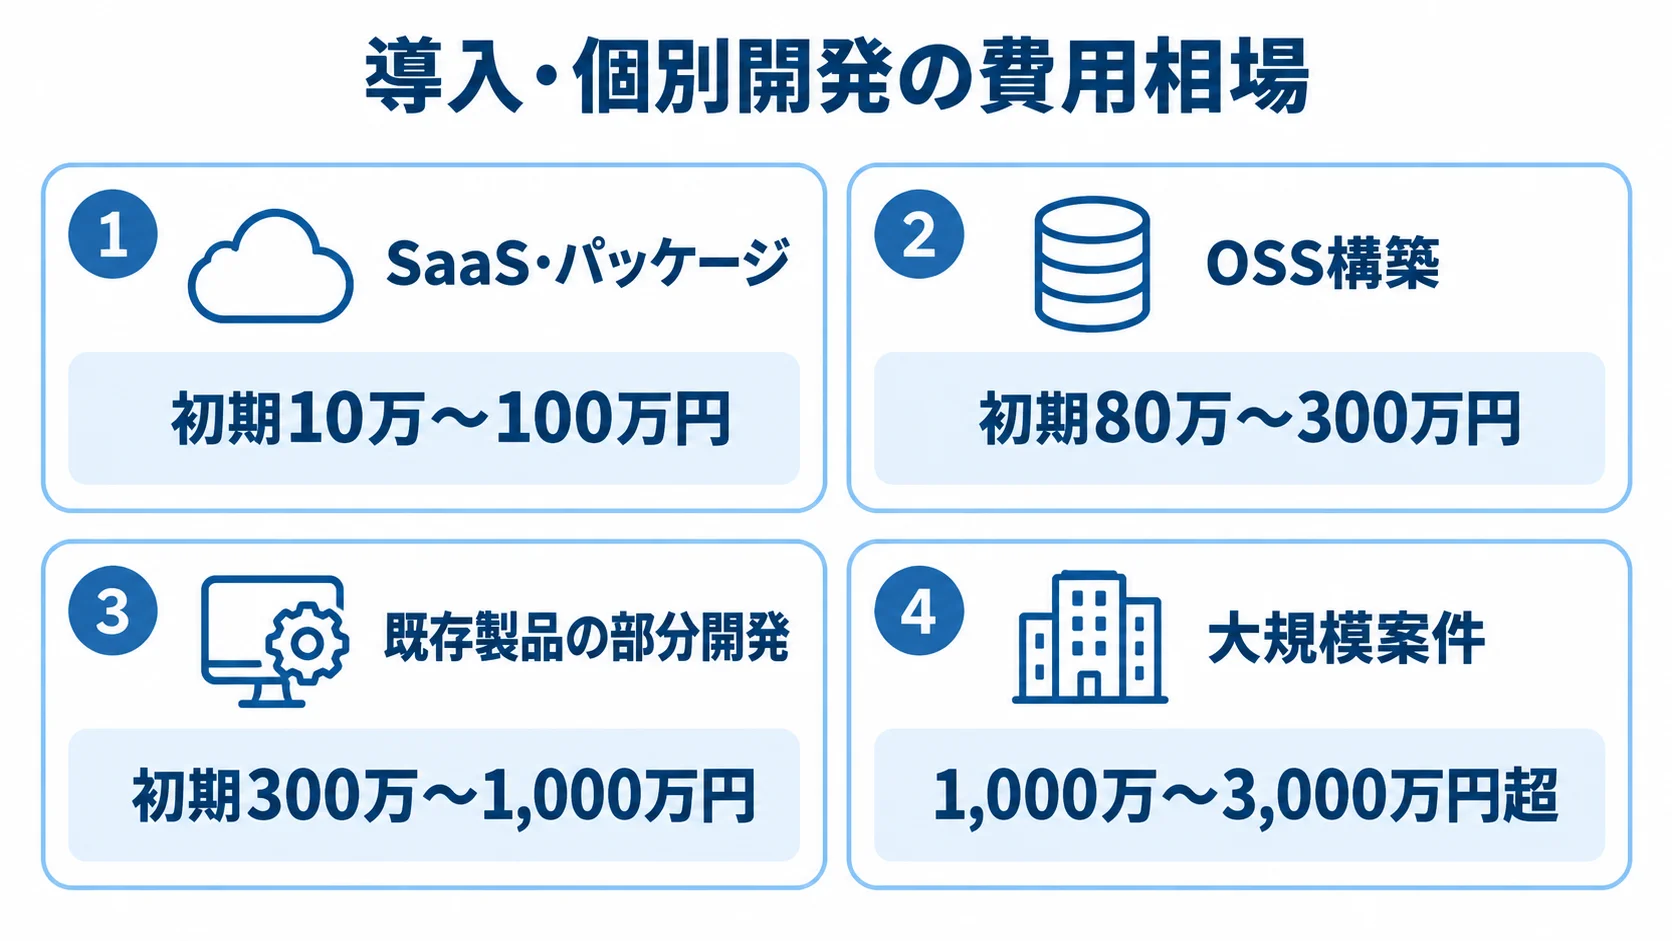
方式ごとの費用差をつかむために、初期費用、期間、月額の概算を並べて示します。
- SaaS・パッケージ:初期10万〜100万円、期間2〜6週間、月額2万〜30万円にライセンスや従量課金を加えた金額。
- OSS構築:初期80万〜300万円、期間1〜3か月、保守・監視設定変更を含む月額5万〜30万円程度。
- 既存製品の部分開発:独自ダッシュボード、API、チケット連携を追加し、初期300万〜1,000万円、期間3〜6か月程度。
- 大規模案件:複数拠点、冗長収集、高度なフロー分析、複数クラウドとの統合を含み、1,000万〜3,000万円超、期間6〜12か月以上。
OSS自体のライセンスが無料でも、設計や更新には費用がかかります。障害対応や運用教育も、費用の対象になります。
ここで示す金額は編集部の概算推定で、ネットワーク監視システム単体の統一された国内相場ではありません。そのため、RFPで前提条件をそろえて、複数社へ確認します。
月額運用費と3年TCOの分け方
月額費用と3年TCOは、継続してかかる費用と、導入後に追加でかかる費用に分けて見積もります。
- 月額費用:ライセンス、計算資源、ログ・メトリクス・フロー保存、バックアップ、通知、保守、問い合わせ、設定変更、24時間365日の一次対応。
- クラウド料金:リソース数、メトリクス数、ログGB、保持期間、ダッシュボード数、リージョンで変わります。
- 3年TCO:初期費用と36か月分の料金に、機器追加、回線・項目変更、教育、終了時のデータ移行を加えます。
小規模なら月数千円〜数万円、中規模でログ・フロー分析を含めると月数万円〜数十万円という推定です。採用するクラウドの料金計算ツールで、改めて計算し直します。
試算例では、初期100万円と、月額15万円×36か月、年1回の設定変更30万円×3回を合わせて、730万円になります。
誤検知の調整を社内担当者が毎月40時間行う場合は、その社内人件費も含めて比較します。
ネットワーク監視システムの見積もりを取る際のポイント
見積もりの精度は、発注側が前提をどこまで明確に伝えるかで変わります。たとえば「ネットワークを監視したい」という依頼のままでは、対象機器や監視項目、通知時間、保存期間、連携範囲を見積もれません。
会社ごとに異なる条件で金額が出ます。そのため、見積書の安さだけで決めず、同じ業務範囲、SLA、運用分担をそろえて比べます。
RFPと監視項目定義表の準備
見積もり条件の抜けを防ぐため、RFPには環境、既存システム、監視項目を記載します。
- 環境:拠点数、回線種別、機器メーカー・型番・台数、オンプレミスとクラウドの接続。
- 既存システム:既存監視、認証基盤、チケットシステム。
- 監視項目:死活、CPU・メモリ、温度・電源、帯域、エラー・ドロップ、遅延、ログ、フロー、DNS、HTTP/HTTPS。
- 優先度:各項目を「必須」「できれば」「対象外」に分類します。
ログとフローの監視には、syslog、SNMP Trap、NetFlowも含めます。
運用条件には、重大度ごとの検知時間と通知先を指定します。営業時間外の対応や、一次切り分けの範囲も書いておきます。
報告まわりでは、エスカレーション時間や月次レポート、障害報告書を明記します。保存期間と設定変更の受付時間も書いておきます。
データの所有権、再委託、脆弱性対応をRFPに含めます。設定とテンプレートの返却、終了時のエクスポートも記載します。認証情報の管理も明記すると、納品後の移管リスクを下げられます。
複数社の提案の比較
少なくとも2〜3社に同じ資料を渡し、価格だけでなく、運用と実績も同じ観点で確認します。
- 費用:初期費用、ライセンス、クラウド利用料、設定・連携開発、テスト、移行、教育、保守、夜間対応、機器追加単価。
- 導入と運用:PoC合格条件、導入後のアラート削減方法、障害時にどこまでを誰が受け持つか。
- 実績と体制:担当者の経験、同規模ネットワークの実績。
自社で運用を残すか、設定変更まで委託するか、24時間365日の一次対応まで外注するかによって、必要な体制が変わります。
相談先の候補には、株式会社NTTデータ、SCSK株式会社、株式会社インターネットイニシアティブがあります。NEC、富士通株式会社、TIS株式会社などの企業も挙がります。ただし、企業名だけで相手を決めないようにします。
SNMPv3やNetFlow、クラウド接続への対応について、具体的に質問します。同規模の実績やSLA、移管条件も、同じように確かめます。
見積もりに含めるセキュリティと運用リスク
監視システム自体が新たな攻撃面にならないよう、見積もりの段階で確認する項目があります。
- 接続と公開範囲:収集プローブの通信方向、管理画面の公開範囲。
- 情報管理:監視アカウントの権限、秘密情報の保管、ログの改ざん耐性。
- 継続対策:バックアップ、脆弱性対応、委託先や再委託先の管理。
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの1位がランサム攻撃、2位がサプライチェーンや委託先を狙った攻撃です。3位はAI利用をめぐるサイバーリスクです(出典:IPA、2026年)。加えて、委託先の監視基盤や再委託先も確認します。
監視システムを導入しても、それだけでセキュリティ対策が完了するわけではありません。そこで、監視ログに含める情報は必要最小限にとどめ、重要操作の監査証跡も残します。また、異常を検知したあとの連絡、封じ込め、報告の手順は、別途整備しておきます。
サイバー安全保障に関する制度は、対象事業者や施行時期、最新の政省令によって適用が異なります。そのため、すべての企業に一律の義務があると決めつけず、発注時点で公式資料や専門家に確認します。
ネットワーク監視システムについてよくある質問(FAQ)
導入前によく相談される質問に答えます。
判断は、製品の機能だけでなく、監視対象や運用担当者、費用、導入後の改善まで含めて行います。
Ping監視だけでもネットワーク障害を見つけられますか?
Ping監視は、機器や経路が応答するかを確かめる入口として有効です。ただし、原因の特定までは十分に担えません。
帯域使用率やインターフェースエラー、パケットロスを組み合わせます。DNSやHTTP/HTTPSの監視も加えます。さらに、syslogやSNMP Trap、フロー情報も取り入れると、回線断、機器の高負荷、サービス遅延を切り分けやすくなります。
OSSとSaaSはどちらを選べばよいですか?
短期間で標準的な監視を始めたく、基盤の更新を自社で抱えたくない場合は、SaaSが向いています。
監視テンプレートやAPI、保存方法などを細かく変えたく、通知や認証も調整したい場合で、構築と更新の体制を確保できるなら、OSSが候補になります。
比べるときは、ライセンス費用だけでなく、3年TCOで見ます。設計や保守、アラート調整にかかる担当者の工数も含めます。
ネットワーク監視システムの開発期間はどのくらいですか?
標準設定中心のSaaS・パッケージ導入は2〜6週間、OSS構築は1〜3か月が目安です。独自ダッシュボードやチケット連携を含む部分開発は、3〜6か月かかります。
複数拠点や冗長構成の設計が加わると、期間は長くなります。フロー分析や既存監視との並行稼働、24時間運用も、期間を延ばす要因になります。
期間を短くするには、対象機器の一覧と監視項目、通知先を早めに確定します。PoCの合格条件や社内の承認者も、先に決めておきます。
ネットワーク監視の運用は外注できますか?
外注できます。設計や構築、24時間運用、障害の一次対応などを業務ごとに分けて、委託範囲を決めます。
丸投げすると、社内の業務の優先度や変更の判断が伝わらず、通知を受けてからの復旧が遅れることがあります。
RACIで責任者や実行者を定め、相談先と報告先も決めておきます。そのうえで、設定変更の単価や夜間対応、SLA、データと設定の返却条件を契約書に記載します。
ネットワーク監視システム開発のまとめ
ネットワーク監視システム開発で大事なのは、機器を登録してアラートを出すことにとどまらず、障害の兆候を検知して影響範囲を把握し、担当者が復旧まで動ける運用を作ることです。
まず現状を洗い出し、監視項目と通知を定めます。そのうえで方式を選び、小さなPoCを経て段階的に導入し、KPIで改善を続けます。
成功を左右する3つの判断事項
投資を判断するときは、監視の範囲、担当体制、予算を合わせて考えます。
- 何を監視するか:Pingに加え、性能、ログ、フロー、クラウド、重要業務の状態を必要な範囲で組み合わせます。
- 誰が対応するか:重大度、通知先、一次切り分け、エスカレーション、夜間対応を決めます。
- いくらまで投資するか:初期費用、月額料金、運用工数、変更費、移行費を3年TCOで比較します。
発注前の準備
まず、機器・拠点・回線・クラウドの一覧を作り、障害時に止められない業務を洗い出します。そのうえで、監視項目定義表とアラート設計表をまとめ、RACIとPoCの合格条件を決めます。複数社には、同じ前提で見積もりを依頼します。
2026年時点の料金や脅威情報は更新されるため、契約前に公式の料金表、セキュリティ資料、適用制度を再確認します。自社の運用に合うネットワーク監視システムを選びます。
▼全体ガイドの記事
・ネットワーク監視システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。