
オンライン決済システム開発は、決済業務と安全要件を整理し、法令・規格への対応を確かめながら段階的に進めます。流れは、要件定義・企画、設計・開発、テスト・リリースの順です。
- 決済方式と業務フローを要件として整理する
- セキュリティと法令・規格への対応を設計する
- テストと監視でリリース後の安全性を維持する
本テーマの全体ガイドは、次の記事で詳しく解説しています。
▼全体ガイドの記事
・オンライン決済システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
オンライン決済システムの全体像
オンライン決済システムの種類と特徴
オンライン決済システムとは、インターネット上でお金をやり取りするためのソフトウェアやインフラの総称です。代表的な手段には、クレジットカード決済や銀行振込・口座振替、コンビニ払いなどがあります。ほかに、電子マネー(交通系ICや流通系ポイント連携)、スマートフォン決済(QRコード決済)、後払い(BNPL)も使われます。
決済の種類は多岐にわたり、手段ごとにユーザーの利便性や事業者側の運用コスト・手数料が異なります。課金方式では、都度課金型(単発決済)とサブスクリプション型(継続課金)の二つに大きく分かれます。都度課金型は、ECの商品購入のように、ユーザーが購入操作をするたびに決済処理が走る単純な構造です。
一方のサブスクリプション型は、定期請求を自動化するため、カード情報のトークン管理、課金失敗時の再試行、解約・プラン変更の流れなど、より複雑な設計が必要です。BtoBの請求書払い・後払いは、与信判断や債権管理との連携が求められるため、さらに高度な設計が前提となります。最適な方式は、ビジネスモデル、対象ユーザー、運用体制を踏まえて選ぶことが大切です。
オンライン決済システム開発のメリット
自社で開発する最大のメリットは、ビジネスロジックへの柔軟な対応力です。市販の決済サービスは導入コストが低い反面、自社特有のカスタマイズには限界があります。たとえば、複雑なポイント還元や、複数の決済手段を組み合わせた分割払い、法人向けの後払い承認フローは、自社開発でのみ実現できる要件です。
事業の独自性が高いほど、独自の決済フローで競合との差別化を図り、顧客体験の向上にも直接貢献できます。また、既存の基幹システムや会計ソフト、CRMなどとの深い連携を実現できる点も、大きな強みです。さらに、トランザクションデータを自社のデータベースに蓄積すれば、売上分析やユーザー行動の把握にも活用できます。
外部サービスに依存すると、APIの仕様変更やサービス終了のリスクを抱え続けます。一方で、自社で設計・開発すれば、こうしたリスクを最小限に抑えられます。長期的に見ると、初期コストこそ高いものの、運用コストの抑制や機能追加の自由度によって、大きなリターンにつながることが少なくありません。
オンライン決済システム開発の進め方
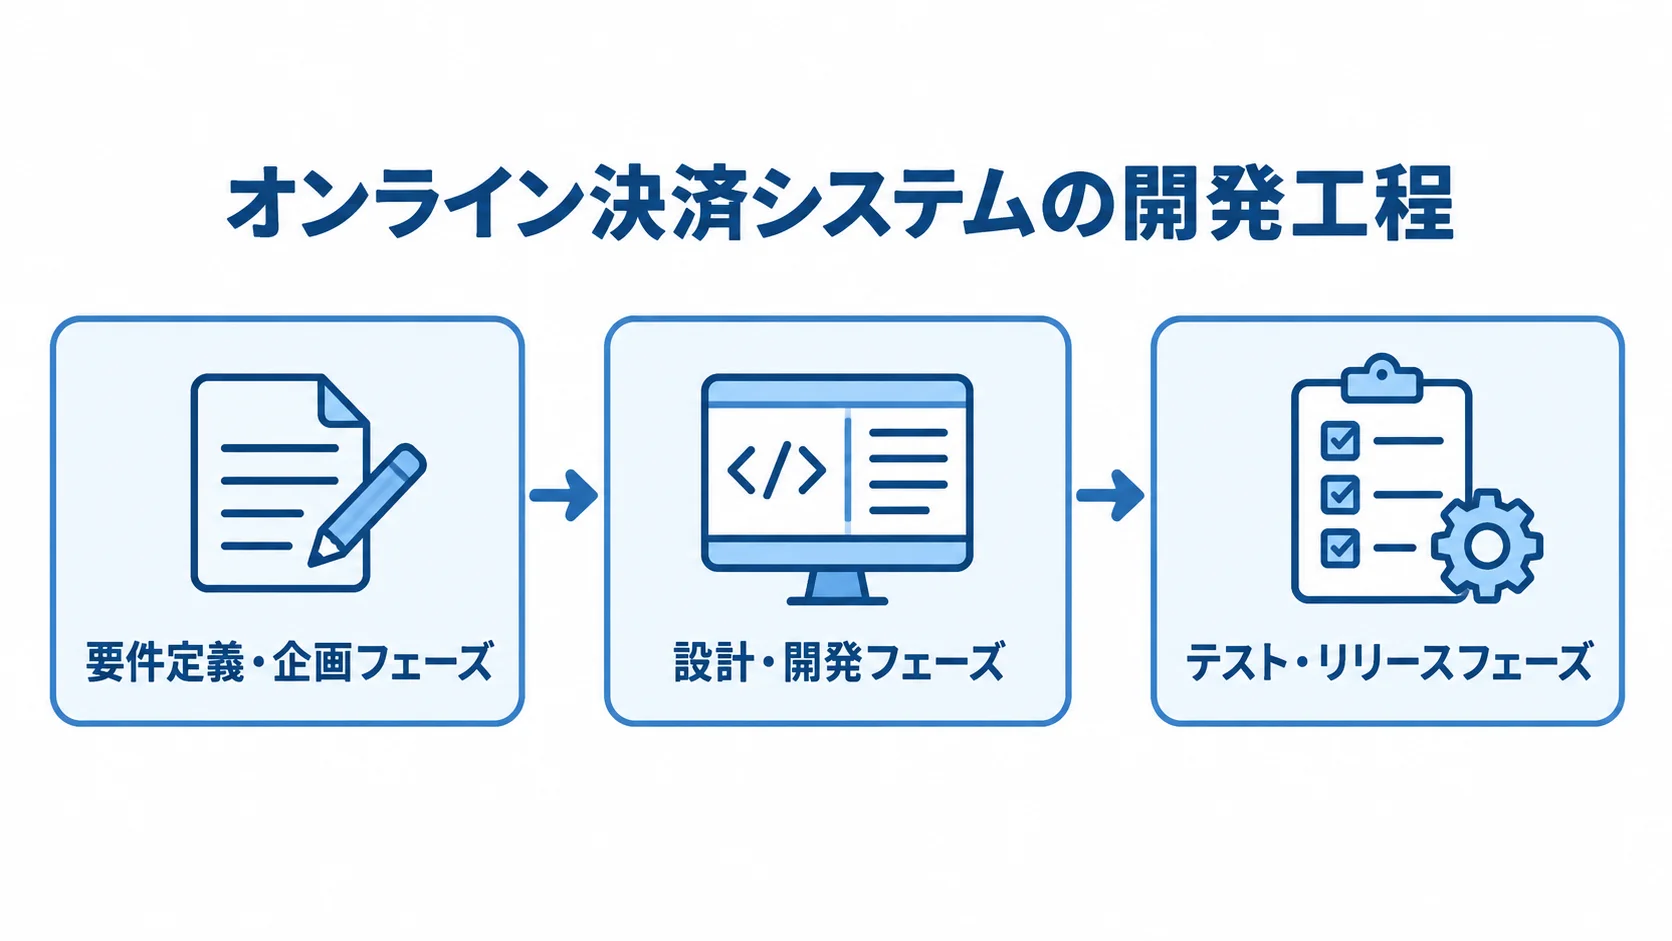
要件定義・企画フェーズ
要件定義は最も失敗しやすい工程で、整理するのは機能の一覧よりも、決済を取り巻く業務全体の実態です。具体的には、何を販売するのか、課金は単発か継続か、支払者は個人か法人かといった問いに、一つずつ答えていきます。そのほか、提供する決済手段、キャンセル・返金・未払い時の業務フロー、会計や受注管理との連携の要否も含まれます。
企画では、決済代行サービス(Payment Gateway)か、完全なスクラッチ構築かの方針も決めます。StripeやPAY.JPなどの決済代行サービスを使えば、PCI DSSへの完全準拠を自社で行う必要がなくなり、開発コストを大幅に削減できます。一方で、トランザクション手数料が継続的に発生し、取引量が増えるほどコストが膨らみます。
この問いを曖昧にしたまま進むと、後工程で手戻りが発生し、スケジュールと予算の両方を大きく圧迫します。自社の規模や成長計画を踏まえ、技術力や運用体制も含めて方針を選ぶことが、プロジェクト成功の第一歩です。このフェーズでは、開発スケジュールの大枠とマイルストーンも設定し、関係者間で合意しておくことが大切です。
設計・開発フェーズ(セキュリティ・PCI DSS対応含む)
設計では、画面設計より先に、状態管理とデータ整合性の設計に注力することが重要です。決済には、支払い待ち・処理中・完了・失敗・キャンセル済みなどの状態があり、どの処理が完了したか、どこからリトライできるかを常に明確にしておく必要があります。ネットワーク障害やタイムアウトが起きても二重課金を防ぐため、冪等性(べきとうせい)を担保する設計も必須です。
- 責務の分離:フロントエンドとバックエンドの責務を分け、決済情報を扱うAPIはとくに念入りにセキュリティレビューの対象にします。
- 設計書の精度:設計書はシステム全体の設計図となる成果物で、後のテストや保守でも参照されるため、十分な精度で作成することが求められます。
- 開発中のチェック:セキュリティ要件は最初から設計に組み込み、後付けにせず、定期的なコードレビューとセキュリティチェックで脆弱性を早期に見つけて修正します。
セキュリティ面で特に重要なのは、12の要件から成るPCI DSS(Payment Card Industry Data Security Standard)への準拠です。PCI DSSは、クレジットカード情報を取り扱うすべての事業者に適用される国際的なセキュリティ基準です。ネットワークセキュリティ、アクセス制御、脆弱性管理、監視・テストなどに関する要件で構成されています。
自社でカード情報を保持・処理する場合は完全準拠が求められ、初期費用だけで1,000万円以上、月次運用費用も100万円以上かかるケースがあります。多くは、決済代行サービスを使い、カード情報を自社サーバーに通さない「非保持化」で準拠範囲を最小化するのが現実的です。
テスト・リリースフェーズ
テストは、決済システム開発で特に重要な工程です。通常のWebシステムでは、不具合がユーザー体験の低下を招く程度ですが、決済では売上損失や二重課金によるクレーム、信頼失墜、場合によっては法的責任にまで発展しかねません。そのため、単体テストや結合テストに加えて、実際の業務フローを再現したシナリオテストが不可欠です。
具体的には、決済完了、決済失敗とリトライ、キャンセルと返金などの流れを、テスト環境で確認します。課金失敗時の督促や、同時アクセス時の二重課金防止も確かめます。あわせて、決済代行サービスのサンドボックス環境で、本番さながらのトランザクションテストを行うことも大切です。
本番APIへの切り替えでは、APIキーや認証情報を厳重に管理し、事前確認チェックリストで設定ミスを防ぐことを推奨します。段階的リリース(フェーズドロールアウト)やカナリアリリースを採れば、問題が起きても影響範囲を限定できます。リリース直後は、決済エラーレートや応答時間、異常な取引パターンを監視するアラートを整え、以降も改善を続けて品質を保ちます。
費用相場とコストの内訳
人件費と工数
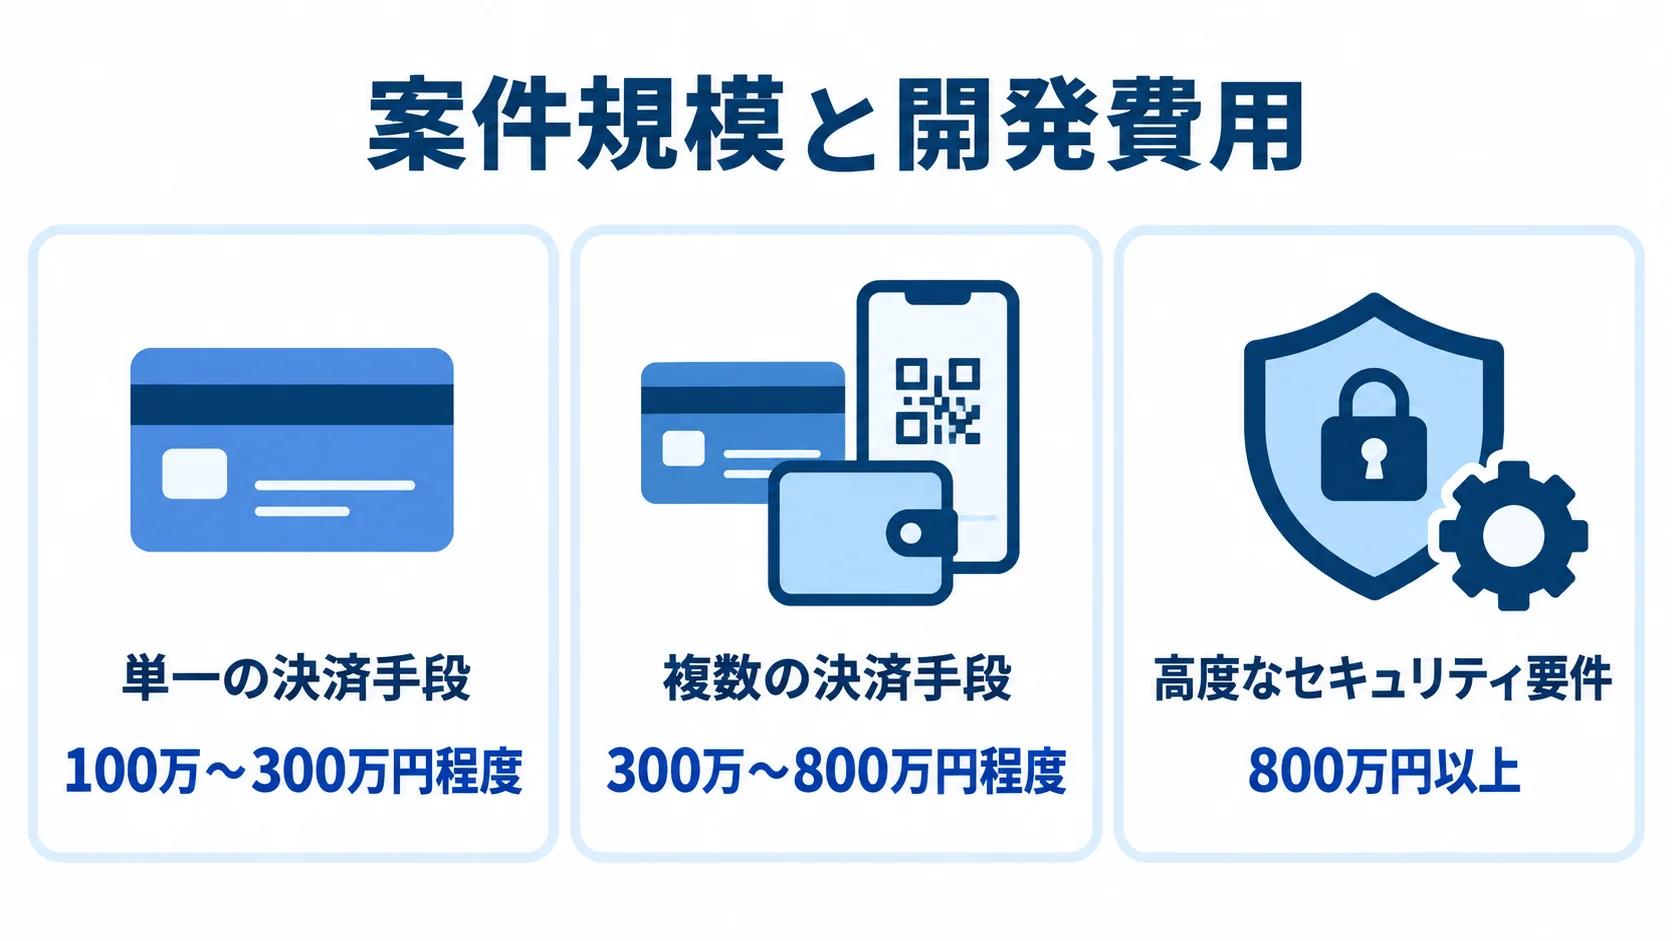
費用は、要件の規模や複雑度、連携システムの数で大きく変わります。目安は、単一の決済手段(クレジットカード決済のみなど)なら100万〜300万円程度、複数の決済手段に会計や受注管理との連携を含む中規模案件なら300万〜800万円程度です。高度なセキュリティ要件や複雑なBtoB決済、大規模なデータ連携がある案件は、800万円以上となるのが一般的です。
オフショア開発なら費用を抑えられる可能性がある一方、国内の大手SIerに頼むとさらに高額になることもあります。工数では、要件定義・設計フェーズに全体の20〜30%程度が割かれることが多く、ここを手厚くすると後工程の手戻りを防げます。開発では、フロントエンド、バックエンド、インフラ(サーバー構築、SSL設定、セキュリティ設定)のそれぞれに専門のエンジニアを配置する必要があります。
テストフェーズには全工数の15〜25%程度を確保することが推奨されます。テストを削ってリリースを急ぐことは、後から発生する障害対応コストと比べると、割に合わない判断です。人件費は、エンジニア1人あたり月60万〜100万円程度を基準に試算するのが一般的で、規模感と人数、スキルを見極めて積算します。
セキュリティ・コンプライアンス費用
決済システム特有のコストとして、セキュリティ対策とコンプライアンス対応の費用があります。PCI DSSを自社で取得・維持する場合、初期費用は最低1,000万円以上、月次の維持費用は100万円以上とされています。ただし、これは完全にカード情報を自社で保持・処理する場合の費用感です。
非保持化を前提にすると、セキュリティ費用の主な項目は、脆弱性診断(ペネトレーションテスト)の50万〜200万円程度と、SSL証明書などのインフラの年間数万〜数十万円程度です。決済代行サービスでは、初期費用(0円〜数万円)と月額固定費(0円〜数万円)に加え、取引ごとの手数料(国内クレジットカードで2.5%〜3.6%程度が目安)が継続してかかります。
手数料は決済金額が増えるほど総額も増えるため、長期の試算には必ず含めます。スクラッチ開発は初期コストが高くても、取引量が大きければ手数料より総額が低くなることもあるため、成長計画に合わせた複数のシナリオで試算することをお勧めします。不正利用対策の3Dセキュア導入費や不正検知サービスの利用料も、忘れずに予算に組み込みましょう。
見積もりを取る際のポイント
要件明確化と仕様書の準備
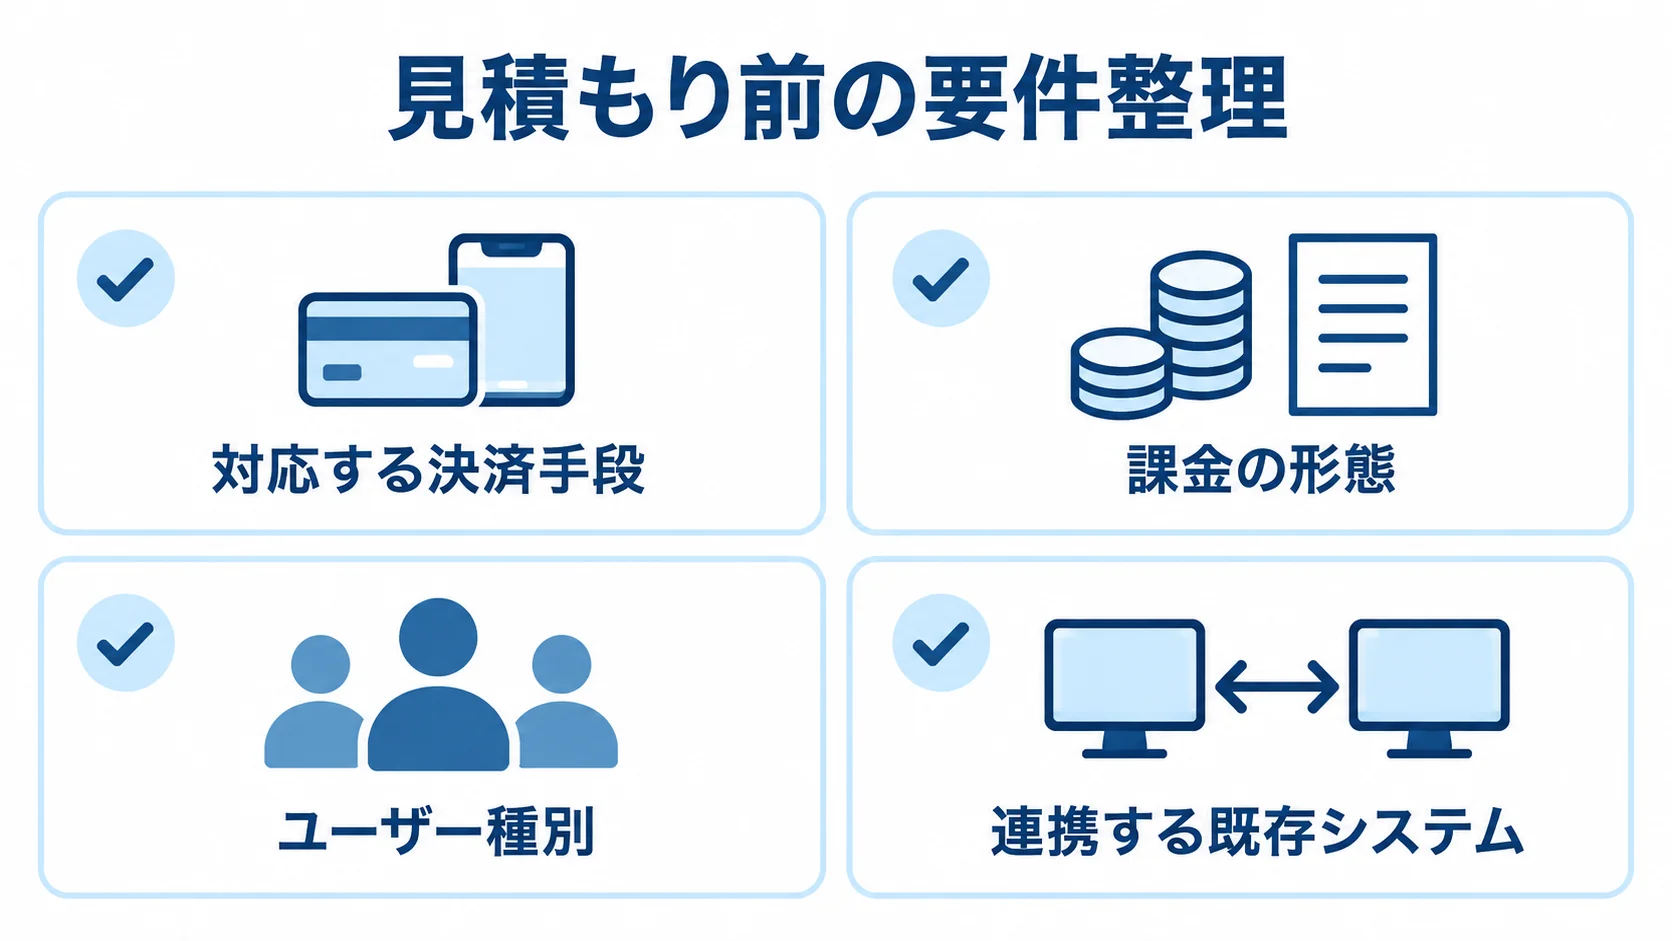
見積もりを依頼する前に、自社で要件を十分に整理しておくことが、精度の高い見積もりを得るための前提です。「クレジットカード決済を導入したい」という一文だけでは、開発会社も正確な見積もりを出せません。まず書き出したいのは、対応する決済手段、課金の形態(単発か継続か)、ユーザー種別(個人か法人か)です。
そのうえで、連携する既存システムの一覧や、想定する月間取引件数と金額規模を加え、RFP(提案依頼書)や要件定義書の形でまとめることを推奨します。こうした文書があれば、見積もりの精度が上がるだけでなく、複数社の提案を同じ条件で比較できます。PCI DSS準拠の必要性や運用・保守体制も含めておくとよいでしょう。
仕様書の精度が高いほど、見積もりの信頼性が上がり、追加費用が発生するリスクも下がります。特に例外処理やエラーケースは見落とされがちで、返金の上限やキャンセル可能な期間と条件を含め、決済失敗時や未払い時の対応まで決めておくと、後工程のトラブルを大きく減らせます。仕様書の作成は自社の業務を見直す機会でもあるため、発注前の準備として位置づけるとよいでしょう。
複数社比較と発注先の選び方
見積もりは必ず複数社(最低3社以上)から取り、比較することが重要です。各社の見積もりからは、価格相場だけでなく、技術的なアプローチや提案の質も比べられます。ただし、最安値だけで選ばず、提案の具体性やセキュリティへの取り組み、過去の実績を踏まえて評価することが肝心です。
特に決済システムは個人情報や金融情報を扱うため、ISMS(情報セキュリティマネジメントシステム)の認証取得状況と、インシデント発生時の対応実績を必ず確認しましょう。下請けに委託すると、コミュニケーションの断絶や作業遅延のリスクが高まるため、開発工程をワンストップで担える体制かを確かめます。仕様変更への柔軟な対応力も、重要な選定基準です。
開発中はビジネス要件が変わることも珍しくないため、変更時の連絡の流れや追加費用の方針は、契約前に合意しておくと安心です。リリース後の保守・サポート体制も確認が必要です。決済システムは24時間365日稼働するため、SLAやサポート窓口の対応時間など、障害時に迅速に対応できる体制を評価基準に加えることを推奨します。
注意すべきリスクと対策
オンライン決済システム開発で特に注意すべきリスクの一つが、「スコープクリープ」です。開発中に機能の追加や処理の変更が重なり、当初の見積もりを大幅に超えるケースは珍しくありません。これを防ぐには、変更管理を明文化し、仕様変更時の意思決定フローと追加費用の算定基準を開発前に合意しておくことが効果的です。
段階的リリースも有効です。まず最低限の決済機能をリリースし、後から多様な決済手段や高度な機能を追加すると、リリースまでの期間とリスクを抑えつつ、早期に市場の反応を得られます。3Dセキュア(本人認証)や不正検知システムも、フィッシング詐欺や不正カード利用への対策として検討に値します。これらを発注前の要件に含めれば、後からの追加対応を避け、安全で信頼性の高い決済システムを構築できます。
もう一つのリスクは、リリース後の運用・保守体制の不備です。決済システムは24時間365日稼働するため、障害時の対応手順(インシデントレスポンス計画)を事前に策定しておく必要があります。決済代行APIの仕様変更に追従する保守工数も継続して発生するため、開発費用に加えて月次の保守・運用費用も予算に含めます(年間保守費の目安は、一般的にシステム開発費の10〜20%程度)。
まとめ
オンライン決済システムの開発は、技術的な実装だけでなく、業務フローの設計、セキュリティへの対応、コンプライアンスの充足、運用体制の整備まで含む取り組みです。成功の鍵は、要件定義で業務実態を丁寧に整理し、設計段階からセキュリティを組み込み、十分なテストを経てリリースするという正しい工程を踏むことにあります。
PCI DSS対応では、決済代行サービスでカード情報を非保持化する方法を検討すると、コストとリスクの両面を抑えやすくなります。費用は、シンプルな構成なら100万〜300万円程度から始められますが、要件の複雑さやセキュリティ要件に応じて大きく変動します。
見積もりでは、事前に要件を明確にした仕様書を準備し、複数社から比較見積もりを取ったうえで、実績・セキュリティ対応力・柔軟性・保守体制を総合的に評価することが大切です。スコープクリープや運用体制の不備を想定し、変更管理の仕組みと障害対応手順を整えておくことも、プロジェクトを成功させるうえで欠かせません。
オンライン決済システムは、構築した後も長く運用・改善を続ける事業の重要な資産です。初期開発のコストだけでなく、長期の保守・運用コストと事業成長への貢献度を見据えて判断することが、事業の持続的な成長につながります。本記事が、貴社のオンライン決済システム開発の検討に役立てば幸いです。
▼全体ガイドの記事
・オンライン決済システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。