
オンライン決済システムの外注は、発注前の準備から始まり、外注先の選定、契約と開発を経て、リリース後の保守・運用へと進みます。
決済システムには高度なセキュリティ技術や法規制への対応が求められるため、専門の開発会社へ外注(委託)する企業も多くあります。全体像は次の記事でも確認できます。
▼全体ガイドの記事
・オンライン決済システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
オンライン決済システム開発を外注するメリット
専門技術・セキュリティノウハウの活用
セキュリティ対策は最も重要な要素の一つで、カード情報を扱う場合は、国際的な基準であるPCI DSS(Payment Card Industry Data Security Standard)への準拠が求められます。PCI DSSは、国際カードブランド5社(Visa、Mastercard、American Express、Discover、JCB)が共同で策定したセキュリティフレームワークです。
12の要件に基づく約400の要求事項を、すべて満たす必要があります。
専門会社は、こうした対応ノウハウを豊富に持っています。自社で一から蓄積するには膨大な時間とコストがかかるため、外注すれば、その過程を省いて高品質なシステムをすぐに手に入れられます。
決済関連の法規制は頻繁に改正され、最新の法令動向をシステムに反映させる必要があります。その対応を専門会社に任せると、セキュリティの実装から法改正への追随まで、実績のある担当者が受け持つことになります。
- セキュリティの実装:暗号化処理やトークン化、アクセス制御、ネットワーク監視を、実績ある開発者に任せることで、情報漏洩リスクを最小化します
- 決済特有の仕組み:不正利用検知(3Dセキュア対応など)やチャージバック対応も、経験豊富な外注先であればスムーズに対応してもらえます
- 法改正への対応:割賦販売法の改正やクレジットカード・セキュリティガイドラインの更新を、専門会社が迅速に進められます
- 新たな要件への追随:EMV 3Dセキュア(3Dセキュア2.0)への対応も専門会社に任せれば確実で、自社のキャッチアップ工数を大幅に削減できます
コスト・リソースの効率化
決済システムを自社で開発しようとすると、セキュリティエンジニア、バックエンドエンジニア、インフラエンジニアなど、複数の専門人材を確保・育成する必要があります。外注すると、人材の採用・育成や運用にかかる負担を外注先と分担でき、自社のチームはコアプロダクトの改善に集中できます。
- 人材と運用のコスト:採用・育成や常時アップデートの運用にかかるコストを考えると、外注のほうがトータルコストを抑えられるケースが多くあります
- リソースの配分:開発フェーズにリソースを集中させ、リリース後の保守は最小限のコストで維持する柔軟な配分ができます
- 自社チームの集中:開発期間中も、自社の開発チームはコアプロダクトの改善に集中できます
- 新しい決済手段への追随:QRコード決済や後払い(BNPL)が次々登場するなか、専門会社のネットワークで最新の決済APIとの連携を迅速に実装できます
決済システム開発の費用相場は、簡易的な決済機能であれば100万〜300万円程度、複数の決済手段や会計連携を含む場合は300万〜800万円、高度なセキュリティ要件や複雑なBtoB決済では800万円以上となります。初期投資は必要ですが、自社での内製化と比べた場合のROIは外注のほうが優れていることが多く、特に中小規模の企業にとっては、外注が現実的な選択肢です。
自社にエンジニアリソースを抱えることなく、ビジネスの変化に合わせてシステムを進化させられる点も、外注の大きなメリットです。さらに、外注を活用すると、新しい決済手段のトレンドへの対応も素早く進められます。
発注前の準備と要件定義
要件整理と仕様書の作成
オンライン決済システムの外注を成功させる鍵は、発注前の準備にあります。外注先に任せきりにせず、発注側が当事者意識を持って要件を整理することが、プロジェクト成功の前提条件です。
まず行うべきは、提案依頼書(RFP:Request For Proposal)の作成です。RFPには、システムの概要と目的、現状の課題とあるべき姿、必要な機能一覧を明記します。さらに、予算感や納期、運用保守に関する考え方なども含めます。
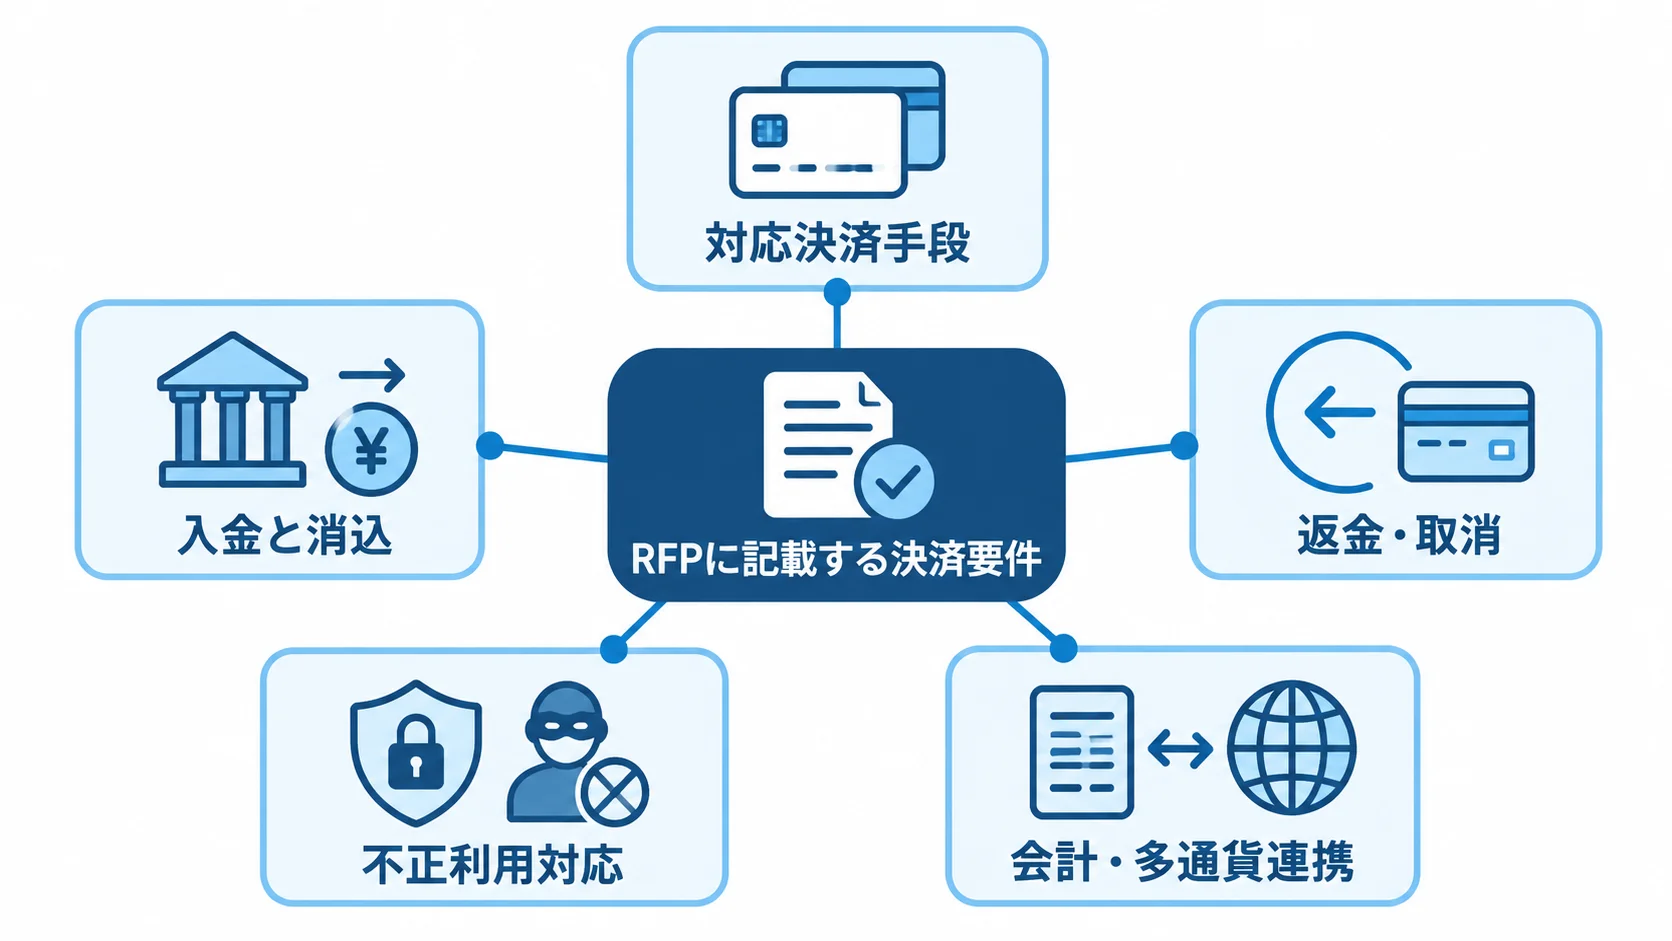
決済特有の要件は、発注側が言葉にしておかないと外注先の解釈に任されてしまうため、次の5項目を言語化しておきます。
- 対応決済手段:サポートする決済手段の範囲
- 入金と消込:売上確定と入金消込のタイミング
- 返金・取消:部分返金を含む処理ルール
- 不正利用対応:チャージバックへの対応方針
- 会計・多通貨連携:会計・請求との連携と多通貨対応の有無
対応決済手段の候補は、クレジットカードやデビットカード、電子マネー(Suica、PayPayなど)です。そのほか、後払い(BNPL)や銀行振込、コンビニ決済も候補に入ります。
特に注意が必要なのは例外処理の仕様です。返金、取消、チャージバックなどの例外ケースは、後回しにすると運用時に大きな負荷となります。そのため、要件定義の段階でこれらのシナリオをすべて洗い出し、仕様書に落とし込んでおくと、開発フェーズでの手戻りを防げます。
決済システム開発では、検討事項が頻繁に出てきます。
また、将来の機能拡張(新しい決済手段の追加、海外展開など)も視野に入れた設計方針をRFPに盛り込んでおくと、長期的なシステム活用につながります。さらに、同じRFPを複数の開発会社に提示して比較すると、提案内容や費用の相場感も把握できます。
セキュリティ要件・コンプライアンスの確認
決済システムを発注する前に必ず確認しておきたいのは、セキュリティ要件とコンプライアンスへの対応方針です。クレジットカード情報を自社サーバーで保持・処理する場合は、PCI DSS準拠が必須となります。一方で、カード情報の保持・処理をPCI DSS準拠済みの決済代行会社に完全に委託する「トークン決済」方式も、自社のPCI DSS対応範囲を大幅に縮小できるため、有効な選択肢です。
自社のビジネスモデルと照らし合わせて、どのアーキテクチャが最適かを事前に検討しておきましょう。また、個人情報保護法への対応も重要です。顧客の氏名、メールアドレス、購入履歴などの個人情報を取り扱う決済システムでは、データの取得・保存・削除に関するポリシーを明確にし、プライバシーポリシーに反映させる必要があります。
さらに、EMV 3Dセキュア(3Dセキュア2.0)への対応要否も確認しておく必要があります。3Dセキュア2.0は、不正利用対策として経済産業省のガイドラインで推奨されており、2025年以降の義務化に向けた対応が求められています。そのため、これらのコンプライアンス要件を発注前に整理し、外注先への要求仕様として明示しておくことで、法令違反のリスクを未然に防げます。
外注先の選び方と比較ポイント
決済システム開発実績の確認
外注先の選定は、複数の開発会社に同じRFPを提示して提案と見積もりを比較し、金額に加えて提案内容の質や開発体制などを総合的に評価するのが基本です。最も重要な確認ポイントは、決済システム開発の実績です。一般的なWebシステム開発の実績が豊富な会社でも、決済特有のセキュリティ要件や例外処理の複雑さに対応した経験がなければ、開発途中でトラブルが発生するリスクがあります。
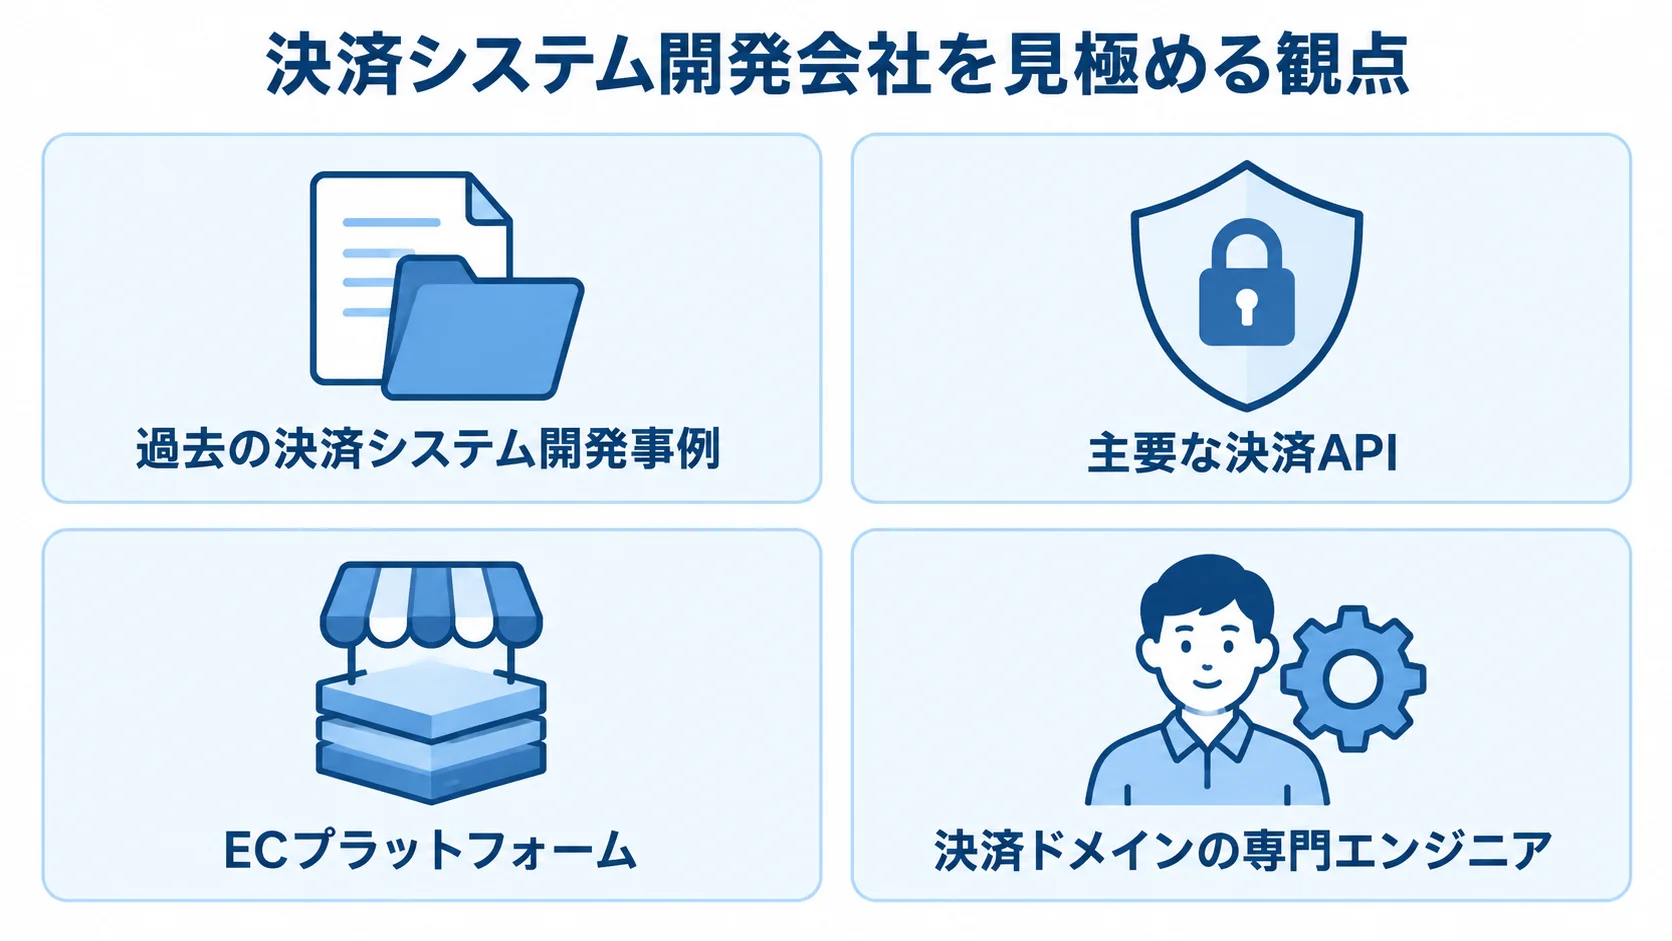
実績は、次の4つの観点で確かめます。
- 過去の決済システム開発事例:業種、規模、使用した決済手段など
- 主要な決済API:Stripeや PAY.JP、SBペイメントサービスなどとの連携経験
- ECプラットフォーム:Shopify、EC-CUBEなどとの統合実績
- 決済ドメインの専門エンジニア:開発チームに在籍しているか
単に見積もり金額だけで判断するのではなく、提案内容の質や開発体制に加えて、プロジェクト管理の方法論やコミュニケーションの丁寧さも見極めます。
開発手法(アジャイル開発かウォーターフォール開発か)の確認も大切で、要件変更が生じやすい案件では、柔軟に対応できるアジャイル開発の実績がある会社が適している場合があります。一方で、銀行系・大規模BtoB決済など仕様が厳密に固まっているケースでは、ウォーターフォール型の進め方が向いていることもあります。見積もりは、開発期間やテスト範囲、リリース後のサポート内容まで含めてトータルで見ることが大切です。
セキュリティ対応・PCI DSS準拠
外注先のセキュリティ対応レベルを評価するには、PCI DSS準拠の有無や脆弱性診断の実施状況を確認するのが効果的です。PCI DSSに準拠している開発会社であれば、暗号化、アクセス制御、ログ管理といったデータ保護の基本的な要件が満たされていることが期待できます。また、第三者機関による脆弱性診断を定期的に実施しているかどうかも、セキュリティへの真摯な姿勢を測る指標になります。
サプライチェーンリスクの観点では、外注先のシステムが自社システムと連携する以上、外注先のセキュリティ水準が自社に直接影響します。専門機関も「他社サービスを利用する際には、自社と同等のセキュリティ対策が行われているか確認することが重要」と指摘しており、外注先のセキュリティポリシーや情報管理体制も詳しくヒアリングする必要があります。
契約時にはNDA(秘密保持契約)を締結するのはもちろん、セキュリティインシデント発生時の報告義務や対応手順についても契約書に明記することを推奨します。加えて、緊急度の高い脆弱性が見つかった際に迅速に修正対応できる体制を持っているかも、外注先選定の重要な判断基準となります。
発注から納品までの流れ
契約締結とキックオフ
外注先が決まったら、まず契約を締結します。契約形態には、「一括契約(請負契約)」と「多段階契約(工程別契約)」の2種類があります。
- 一括契約(請負契約):要件定義からリリースまでを一括して請け負う形式で、費用総額が事前に確定しやすいメリットがあります
- 多段階契約(工程別契約):各工程(要件定義、設計、開発、テスト)ごとに契約し、各フェーズの完了状況を確認しながら進められるため、リスクを分散できます
契約書には、開発範囲(スコープ)や納期、費用、支払い条件などを明確に記載します。秘密保持義務や瑕疵担保責任(不具合修正の対応範囲と期間)、解除条件なども盛り込みます。
特に知的財産権は、開発したソースコードの所有権を発注者(自社)が持つのか、開発会社が所有してライセンス供与する形になるのかを明確にしておくことが重要です。将来、別の開発会社に保守を引き継ぐ可能性がある場合、ソースコードの所有権が自社にないと大きな障壁になります。
契約締結後はキックオフミーティングを開催し、プロジェクトの目標やスケジュール、コミュニケーション体制、課題管理の方法などを双方で共有します。
開発・テスト・リリース
キックオフ後は設計、開発、テスト、リリースの順に進み、開発フェーズでは週次ミーティングなどで進捗の報告を受けて、開発状況を把握します。設計フェーズでは、外部設計(画面設計、API仕様、データベース設計など)と内部設計(クラス設計、処理フローなど)が行われます。発注者側もこの段階でレビューに積極的に加わり、要件との乖離がないかを確かめます。
テストフェーズでは、単体テスト、結合テスト、システムテストに加えて、次のテストが欠かせません。
- 決済テスト:決済システムならではのテストとして、テスト環境(サンドボックス)を使って実施する
- 正常系と異常系:正常系(決済成功)だけでなく、異常系(カード残高不足、タイムアウト、ネットワークエラーなど)のケースも網羅的にテストする
- セキュリティテスト:ペネトレーションテスト、脆弱性スキャンの実施が推奨されます
リリース前は、本番環境での最終確認(受入テスト)を発注者側で行い、少額の実際の決済テストで決済フロー全体を確かめたうえで、段階的にリリース(フェーズドリリース)すればリスクを軽減できます。ECサイトとオンライン決済システムの連携には2〜3週間程度かかることもあるため、リリーススケジュールには余裕を持たせましょう。
リリース直後は問題が発生しやすいため、開発会社のサポート担当者が即時対応できる体制を確保しておくことも大切です。
保守・運用体制の確認
リリース後の保守・運用体制も、発注前に確認しておく必要があります。決済システムは24時間365日稼働する重要インフラで、障害発生時の対応スピードがビジネスへの影響を左右します。そのため、SLA(サービスレベル合意)で障害発生時の応答時間や復旧時間の目安を、契約に定めておくことを強くお勧めします。
保守・運用の範囲には、バグ修正やセキュリティパッチの適用のほか、決済APIのバージョンアップや法改正への対応も含まれます。また、外注先によっては、開発とは別に月額固定の保守契約を結ぶ形式をとることが多く、この費用も含めたトータルコストで外注先を評価することが大切です。
将来、自社での内製化や外注先の変更を検討する場合は、ソースコードの引き渡しや技術的な引き継ぎを円滑に進めるため、ドキュメント整備の義務を契約に盛り込んでおくことが大切です。特に、システム設計書、API仕様書、テスト仕様書などのドキュメントが整備されているかどうかは、将来の保守性に大きく影響します。
外注で失敗しないためのポイント
要件変更・追加への対応
決済システム開発で外注が失敗する典型的なパターンの一つは、要件変更による費用増大と納期遅延です。ビジネス要件の変化や開発中に発覚した新たな課題によって、要件変更が生じることは珍しくありません。そのため、変更が生じた際のプロセスを、「変更管理プロセス」として契約または別途合意書で事前に取り決めておくことが大切です。
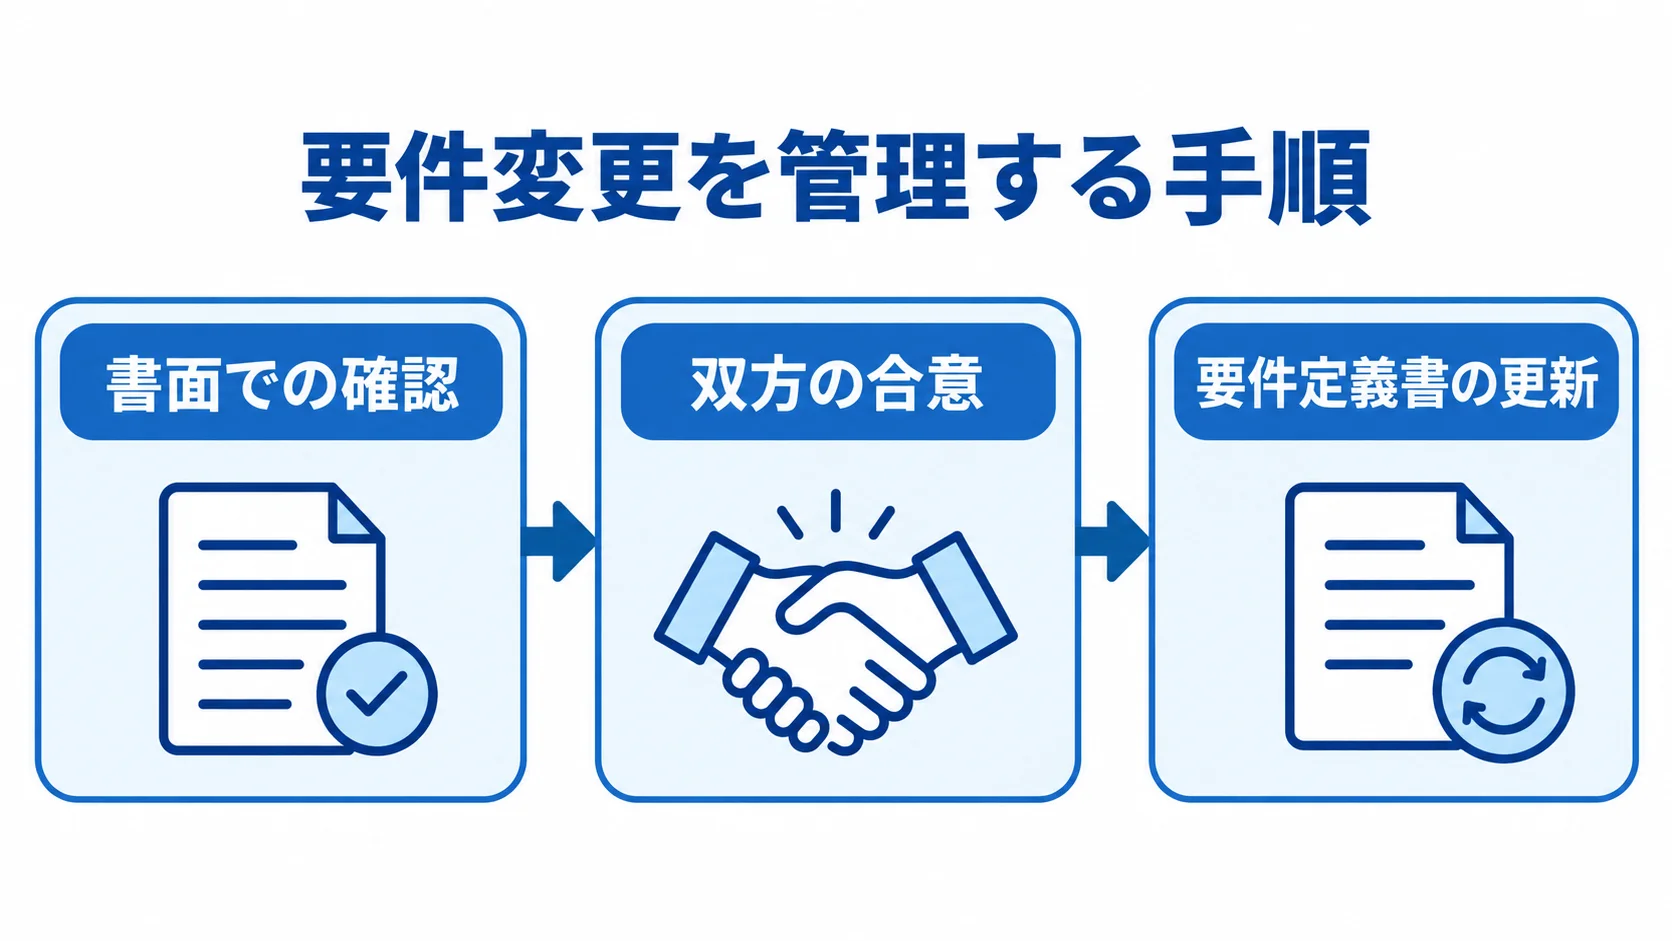
要件変更が発生したときは、口頭での追加依頼による費用トラブルを防ぐため、次のとおりに進めます。
- 書面での確認:変更内容や影響範囲を書面で確認する
- 双方の合意:追加費用や納期への影響も含めて双方の合意を経てから、変更を実施する
- 要件定義書の更新:スコープクリープ(要件の際限ない拡大)を防ぐには、要件定義書を「現在の合意事項」として変更のたびに更新・合意します
さらに、開発途中のコミュニケーション不足も失敗の大きな原因で、週次の定例ミーティングに加えて課題管理ツール(BacklogやJiraなど)を共有すれば、課題をすぐに把握して迅速に意思決定できます。加えて、発注者側の窓口担当者(プロジェクトオーナー)を明確にし、意思決定が素早く行える体制を整えることが、プロジェクトの円滑な推進につながります。
開発途中の成果物(プロトタイプや中間成果物)を定期的に確認すると、方向性のずれを早期に発見でき、大きな手戻りを防げます。
情報セキュリティ管理の徹底
外注で注意すべきもう一つの点は情報セキュリティ管理の徹底で、外注先に共有する情報には、顧客データや業務フロー、システム設計書など機密性の高いものが多く含まれます。管理が不適切であれば、情報漏洩やサイバー攻撃のリスクが高まります。外注先との情報共有では、NDA(秘密保持契約)の締結が大前提ですが、それに加えて次の対策も欠かせません。
- アクセス権限:開発環境へのアクセス権限を最小限に絞り、不要になったアカウントは速やかに削除する「最小権限の原則」を徹底する
- テストデータ:本番データを開発環境で使わせず、マスキング処理したテストデータのみを使う
- 再委託先:外注先がさらに再委託(下請け)を行う場合は、再委託先のセキュリティ水準も確認が必要です
運用フェーズでは、定期的なセキュリティ監査とログの確認を行い、不審なアクセスや操作がないかを継続的に監視する体制を整えます。「ECサイト開設時にセキュリティ保守・運用コストを見積もらないサイトが被害にあっている」という実態が報告されているため、リリース後のセキュリティ維持コストは最初から予算に組み込むことが、長期的な安全運用の要になります。
外注先が実施するセキュリティ対策の内容を定期的に報告させる仕組みを設け、自社のセキュリティ要求水準が継続的に満たされているかを確認し続けることが欠かせません。
まとめ
オンライン決済システム開発の外注を成功させるには、発注前の丁寧な準備と、外注先との継続的な連携が欠かせません。
第一に、外注のメリットを生かすには、専門技術とセキュリティのノウハウを持つ開発会社を選ぶことが前提になります。PCI DSS準拠の実績や決済システム開発の経験が豊富な会社を複数比較することから始めましょう。
第二に、発注前の要件定義が成否を決めます。対応決済手段や例外処理、コンプライアンス要件を発注者側で整理し、RFPとして文書化しておくことで、外注先との認識の食い違いを防げます。
第三に、契約書には知的財産権の帰属や瑕疵担保責任、セキュリティインシデント時の対応義務などを明記し、トラブル発生時のリスクを最小化します。
第四に、開発中は変更管理プロセスを守って要件変更を適切にコントロールすることが重要です。
第五に、リリース後の保守・運用体制とセキュリティ維持コストを最初から計画に組み込み、長期にわたって安全に稼働できる体制を整えることが不可欠です。
オンライン決済システムは、顧客の信頼と売上を直接支える重要な基盤です。信頼できる外注パートナーと適切なプロセスを踏んで開発を進めることで、セキュアで拡張性の高い決済基盤を実現し、ビジネスの成長を後押しできます。自社に合ったオンライン決済システムの開発・外注を、ぜひ進めてください。
▼全体ガイドの記事
・オンライン決済システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。