
OpenID Connectのシステム開発費は、アプリ数や会員移行、MFA、運用要件により、100万〜300万円から1.5億円以上まで変わります。費用を左右するのは、認証を連携させる範囲と既存会員の扱いです。
全体像は、下の全体ガイドの記事でも確認できます。
▼全体ガイドの記事
・OpenID Connectのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
OpenID Connectのシステム開発費を考える全体像
OIDCは、ログイン画面だけを作る開発ではありません。認証を担うOpenID Provider(OP)と、ECサイトやアプリなどのRelying Party(RP)をつなぐ仕組みです。
会員DB、CRM、ポイント、注文、同意管理、監視も連携の対象になります。
費用は、認証基盤料と業務システム側の受託開発費に分けて考えます。
費用が発生する範囲の広さ
費用の範囲は、次の5つに分かれます。
- 認証基盤:認可コードフロー、PKCE、IDトークン検証、MFA、ソーシャルログイン、企業IdP連携
- RP改修:ログイン、ログアウト、セッション、エラー画面、権限判定を各アプリへ実装
- 会員連携:既存の識別子を、OIDCのissとsubの組み合わせに対応させる
- セキュリティ試験:認証やトークンなどの安全性の検証
- 運用保守:監視、障害対応、保守
ECと店舗アプリで会員が別々に登録されている場合、OIDCだけでは同一人物の統合は完了しません。そのため、会員ID、メール、電話のどれを正とするかを、先に決めておく必要があります。
同意履歴、ポイント残高、注文履歴についても、同じ判断が要ります。
重複や名寄せを見積もりから外すと、開発後半に追加費用が発生しやすくなります。
製品料金と受託開発費の分離管理
IDaaS料は、MAUやSMSの利用量に応じた料金です。メール、監視、ログ保管などの料金も含まれます。一方、SI費は、要件定義から保守までの各工程にかかる人件費が中心です。
認証基盤の料金が安くても、三つのアプリと古い会員DBをつなぐ改修費が大きければ、総額は上がります。
稟議では、次のように費用を分けます。
- 初期の費用:初期開発費、認証料、周辺クラウド費
- 保守と予備費:保守費と追加開発の予備費。分けておくと、初年度と二年目以降の総保有コストを比較できる
OpenID Connectのシステム開発費用相場
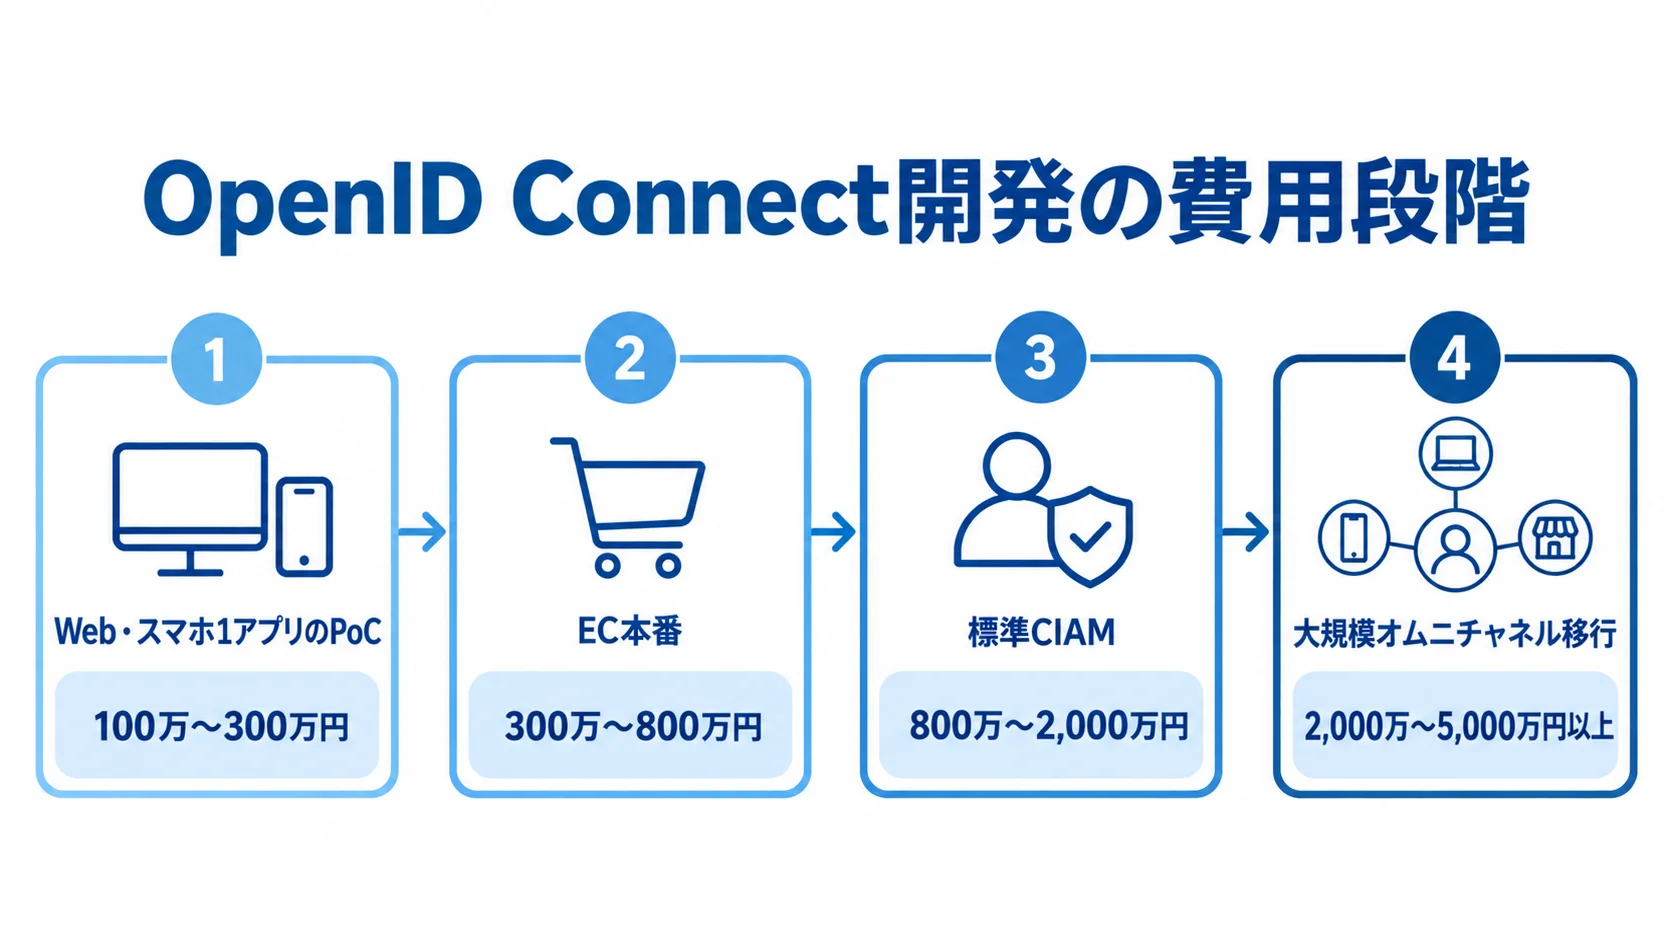
受託開発費は、OIDC専用の国内公的統計から算出した価格ではありません。
NotebookLMのリサーチノートにある業務システムの一般的な開発期間と規模感を基にしています。
そこに、認証連携と会員移行の工数を加味しています。加えて、セキュリティ試験と運用設計の工数も加えた推定です。
見積もりでは、要件を項目に分解して一つずつ押さえます。
PoCや1アプリ接続の費用目安(100万〜300万円)
Web・スマホ1アプリのPoCは、100万〜300万円、1〜2か月が目安です。この金額に含まれる範囲と、本番で別に必要になる対応は、次のように分かれます。
- PoCの対象:認可コードとPKCE、issuer・audience・署名・期限の検証、監視と簡易画面
- PoCから外すもの:大量移行と複数の外部IdP。技術的な成立性とユーザー体験の確認にとどめる
- 本番で必要な対応:再試行、ログアウト、パスワード再設定、メール認証
- そのほか求められる項目:権限エラー、監査ログ、秘密情報管理、負荷試験
PoCの成果物には、課題と本番移行時の追加工数を記録します。
ECサイト単体の本番導入の費用目安(300万〜800万円)
EC本番は、300万〜800万円、2〜4か月が目安です。登録や認証・再設定、識別子連携を含み、監査と障害対応も対象になります。クラウドやIDaaSを使って、画面・セッション・API認証を改修します。
再認証や会員ランク表示、複数のソーシャルログインを加えると工数が増えます。本人確認、購入履歴の移行、注文整合性の確認も加われば、工数はさらに膨らみます。
見積書では、パスワード移行の可否、旧ログインの停止時期、障害時の注文継続方法を明記します。
EC・アプリ・店舗をつなぐ標準CIAMの費用目安(800万〜2,000万円)
EC・アプリ・店舗・コールセンターを一つの会員基盤へつなぐ標準CIAMは、800万〜2,000万円、4〜8か月が目安です。想定するのは、会員ID統合、CRM・ポイント・注文連携、ソーシャルログインです。さらに、企業IdP・MFA・同意管理・監査ログ・負荷試験・運用設計も含めます。
この規模は、OIDCの設定よりも周辺データの整合性で費用が変わります。たとえば、別のメールアドレスを持つ顧客には本人確認を行い、自動判定できない会員の窓口対応も見積もります。
大規模オムニチャネル移行の費用目安(2,000万〜5,000万円以上)
数百万会員・複数ブランド・店舗端末・レガシー認証の移行は、2,000万〜5,000万円以上が目安です。この金額には、24時間監視・冗長化・データ整備・診断も含みます。期間は6〜12か月と推定されます。
費用は、共通ID基盤・厳格なSLA・海外リージョン・複雑な本人確認・基幹再設計まで含めると、5,000万円〜1.5億円以上になる場合もあります。
費用はOIDCの実装だけでなく、複数システムや権限まで含みます。さらに、旧認証の並行、段階移行、窓口、教育、監視も費用に入ります。見積もりを比べる際は、停止時間や移行失敗時の復旧方法も見ておきます。
OpenID Connectの費用内訳
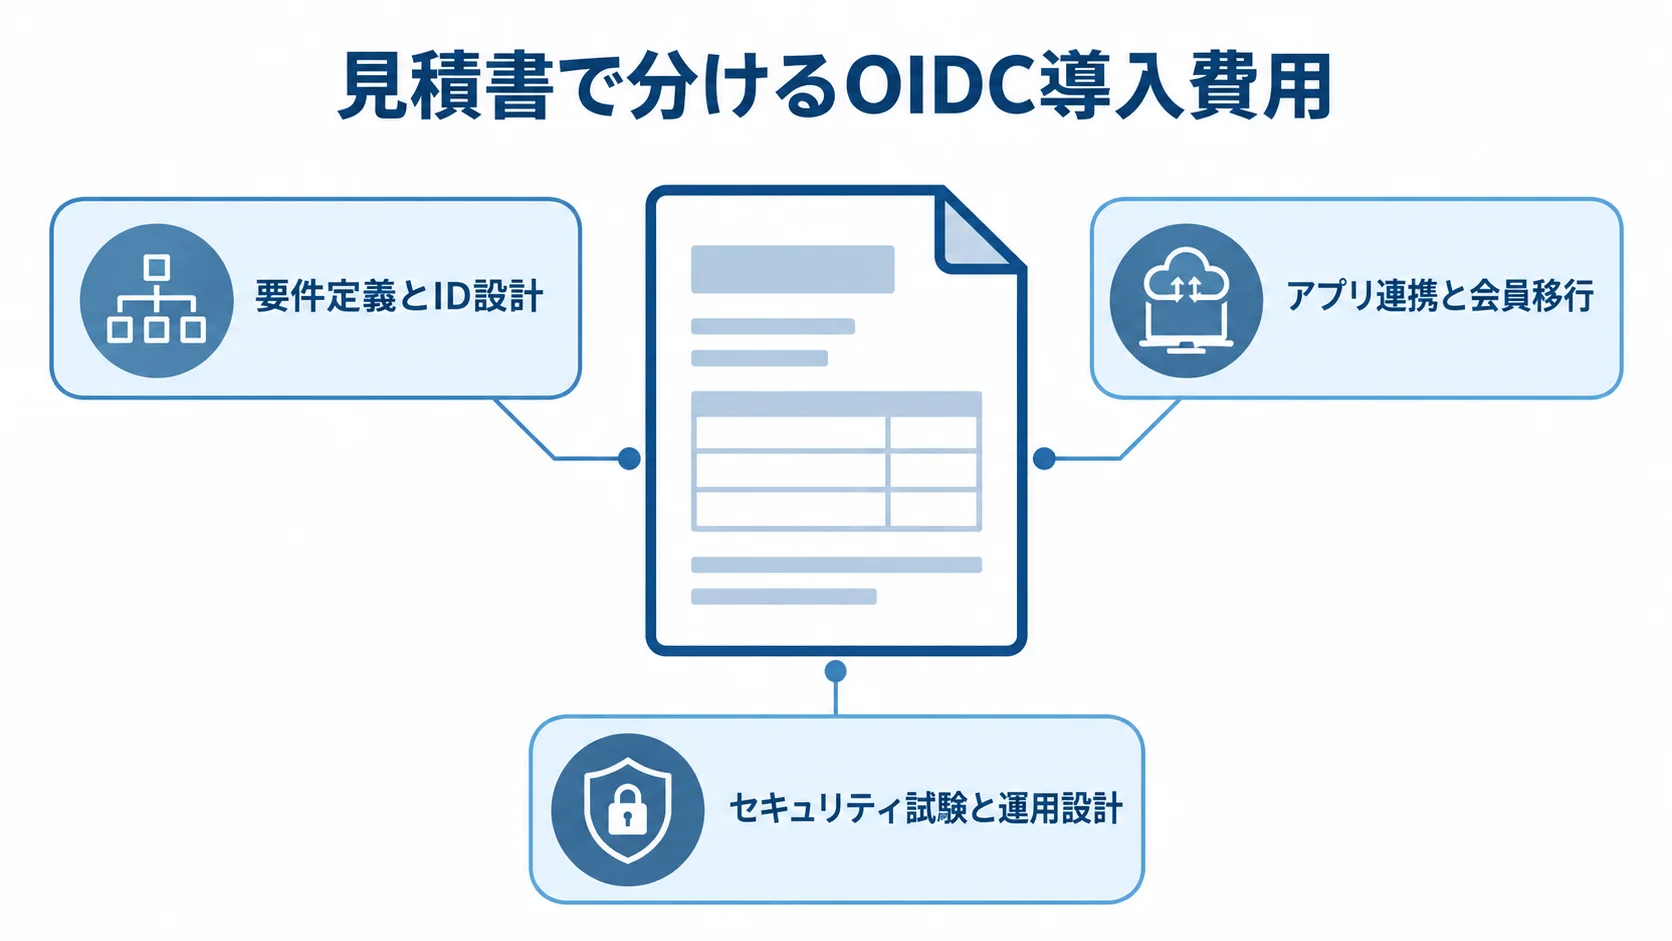
見積書は、企画から運用保守まで工程ごとに分けておきます。たとえば、RP実装と会員移行、試験の費用が別々に見えれば、削れる費用と必要な費用を判断できます。
要件定義とID設計の費用
要件定義では、顧客、従業員、取引先を分けたうえで、共通アカウントを使うチャネルを決めます。MAUやピークの利用量、外部IdP・MFA・パスキー・本人確認も整理します。同意・所在地・保存期間・退会時削除も、あわせて整理します。
顧客IDにメールアドレスを使わず、OP発行のissとsubを外部識別子として保存します。一方で、メールは変更可能な属性として扱います。
OIDCはログインした人を確認するだけで、注文閲覧や管理画面の権限までは決めません。そのため、ロール・スコープ・テナント・会員ランク・所属の判定サービスを、別に設計します。
アプリ連携と会員移行の費用
接続仕様、アプリ改修、会員移行の見積もり項目を整理します。
- 接続仕様:OIDCの接続情報を仕様書にまとめる
- アプリ改修:クライアント分割やアクセストークンの対象APIで工数が変わる
- バックエンド:画面に加え、セッション、API認証、ログアウト、トークン失効を改修
- パスワード移行:移行可否、初回再認証、メール認証を確認。非対応なら旧システムとの一時照合や再設定で段階移行
- 会員データ:重複、退会済み、同意撤回済み、利用停止会員の扱いも移行費に含める
接続仕様書には、Discoveryのwell-known URLとissuerに加えて、authorization endpointとtoken endpointも記載します。userinfo・JWKS・redirect URI・scope・claimsも、仕様書に含めます。
セキュリティ試験と運用設計の費用
認証の正常系・異常系を試験し、運用監視と障害対応を定めます。
- 正常系試験:redirect URI、state、nonce、PKCE、issuer、audience、署名、期限、JWKS更新
- 異常系試験:トークン漏えい、アカウント列挙、CSRF、リプレイ、レート制限、ログアウト
- 監視項目:失敗率、遅延、発行エラー、IdP・SMS障害、異常試行
- 障害対応:通知先、一次対応、切り戻し、窓口、復旧目標を決め、機密情報をログに残さない
IETFのRFC 9700(2025年1月公開)は、公開クライアントでのPKCE利用と厳密なリダイレクトURI照合を推奨しています(出典:IETF「RFC 9700」、2025年)。
OpenID Connect対応サービスの料金体系
認証サービス料は、初期開発費とは別に発生します。そこで、MAUとSMSの利用量、MFAやソーシャルログインの有無を、同じ条件で試算します。そのほか、フェデレーション、監査ログ、サポート、所在地、SLAも条件として比べます。
料金ページは更新されるため、ここで示す内容は2026年8月に公式ページで確認したものです。
MAUと従量課金の利用量別試算
利用量と追加料金を分けたうえで、繁忙期のMAUを基準に試算します。
- MAU:月1回以上認証したユニークユーザー数。登録数でなく繁忙期の認証数を使う
- 別料金の例:トークン更新、SMS、メール、ボット対策、ログ保管
- Cognito:SAMLまたはOIDC連携は50 MAUまで無料、超過分は1 MAUあたり0.015米ドル
- 追加費用:高度なセキュリティ機能とMFA用SMS。SMSはAmazon SNSの料金も確認
- 為替:米ドル料金、為替前提、請求時の変動リスクを見積書に記載
AWSの公式料金ページで、2026年8月に料金条件を確認しました(出典:AWS「Amazon Cognito 料金」)。
製品ごとの料金モデルとサポート条件の比較
料金モデルとサポート条件を、同じ利用条件で比べます。
- Okta:本体料金と追加機能の見積条件を確認する
- Microsoft Entra External ID:基本MAU課金で、追加機能は別モデル
- Microsoftの料金例:基本サインインの無料枠とM2M従量課金を確認する
- 比較方法:AWSやOktaも含め、必要機能をそろえた年間総額で比較します。
Okta Customer IdentityのEnterprise base productは月額3,000米ドルからで、年契約が必要です。追加機能は利用量等に応じた見積もりです(出典:Okta「Plans and Pricing」、2026年8月確認)。
無料の開発者プランと本番契約は条件が異なります。そのため、本番費はPoCの料金とは別に見積もります。
Microsoft Entra External IDでは、M2M AuthenticationとSMS Phone Authenticationが別課金です。また、Go-Localも別モデルです。
公式説明は、外部テナントの10,000ユーザーの基本サインインを無料枠の例とし、M2Mの従量例も示します(出典:Microsoft Learn「External ID Pricing」、2026年8月確認)。
OpenID Connectのシステム開発の進め方
OIDCは会員、業務、運用をまたぐ基盤です。そのため、要件を固めてから1アプリで検証し、チャネルを増やしていくと、手戻りと認証停止のリスクを抑えやすくなります。
企画・要件定義での利用者と業務影響の整理
利用者と対象システムを整理したうえで、利用量と統合範囲も押さえます。
- 利用者:顧客、従業員、取引先のどこまでを対象にするか決める
- システム:EC、アプリ、店舗端末、コールセンター、管理画面と各DB、ログイン方式、担当、停止可能時間を一覧にする
- 利用量:会員数、通常・繁忙月MAU、ピーク同時ログイン、海外利用、要配慮情報の有無を確認
- 統合範囲:認証統一と業務データ統一を分ける。CRM・ポイント連携と権限設計も確認する
企画で整理した区分ごとに、初回リリースの費用と将来拡張の費用を分けて見積もれます。
認証フローとデータ連携の設計
認証フローとトークンの用途を決めたうえで、連携属性と個人情報の扱いも定めます。
- 認証フロー:認可コードフローにPKCEを使い、OPからIDトークンを受け取る
- トークン用途:IDトークンはログイン結果、アクセストークンはAPI権限に使う
- 検証:redirect URIを環境ごとに完全一致させ、state、nonce、issuer、audience、署名、期限を確認
- 属性・個人情報:claimsを必要最小限にする。利用目的、同意、第三者提供、国外委託、保存期間、退会時削除も設計する
実装・試験・段階リリースの進め方
環境ごとに設定を分けて試験し、段階的にリリースします。
- 環境分離:開発・検証・本番のテナントとクライアントを分け、秘密情報やURIの誤設定を防止
- 機能試験:正常系、キャンセル、既存・新規会員、再設定、MFA失敗、IdP障害、鍵更新、API権限不足
- 負荷と開始範囲:キャンペーン直後の集中とトークン遅延を確認し、1ブランド・1アプリから開始
- 切り替え準備:旧ログイン併用、再認証案内、問い合わせ文、切り戻し条件、監視画面を用意してから対象を広げる
AWSのPurina事例は、14のデジタルサービスと200万人超を対象に、CognitoのCIAMを一つのアプリへ4か月で適用したと紹介しています(出典:AWS「Purina Builds a Strategic Consumer IAM Solution」、2026年8月確認)。これは個別の事例で、相場ではありません。対象範囲と既存資産を確認する参考例として見てください。
OpenID Connectの費用が変動する要因
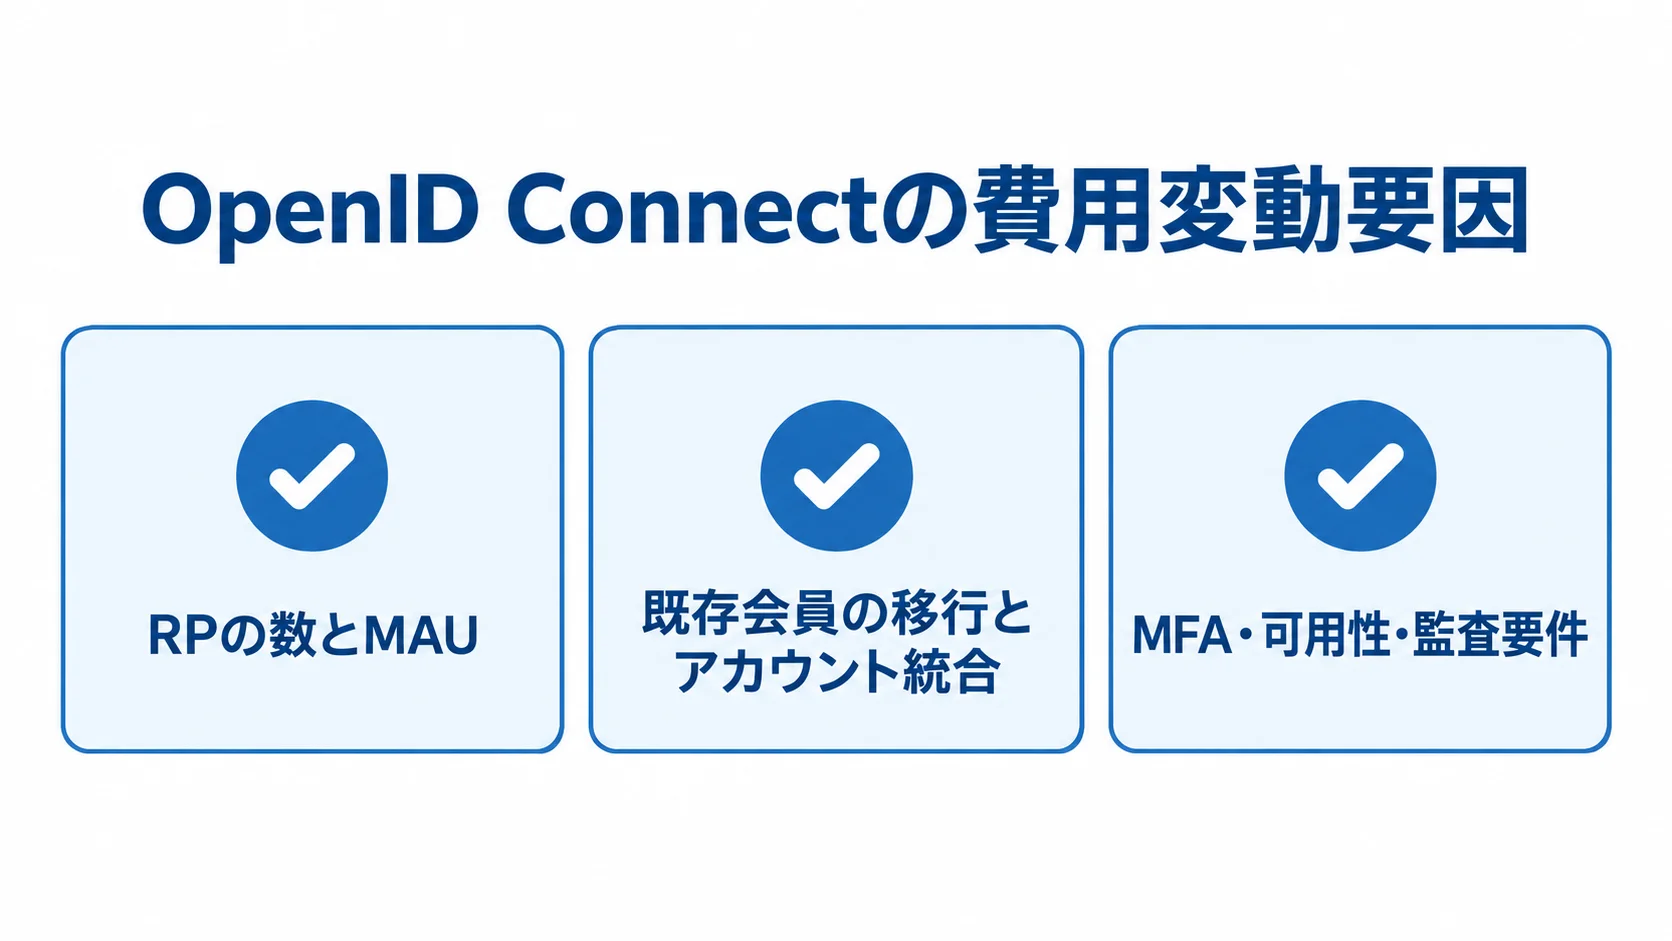
1アプリの連携と全社の会員基盤では、設計、移行、運用の範囲が異なります。要因を押さえておくと、見積額の差を要件の違いと費用の違いに分けて比べられます。
RPの数とMAUの増加による費用増
Web一つの場合は、認証フローとセッションを一つのアプリへ組み込みます。一方で、EC・iOS・Android・店舗端末・管理画面が増えると、クライアント登録や試験も増えます。
RPが増えたり利用量が伸びたりすると、アプリごとの整理、従量料金や監視・負荷対策などの運用面、見積もりの条件の示し方が費用に響きます。
- アプリごとの整理:redirect URI、APIのaudience、リリース手順、障害影響範囲を整理する
- MAUの増加:従量料金のほか、ログ保管、監視、負荷対策にも影響する
- 見積もりの条件:登録会員数、通常月MAU、繁忙月MAU、ピーク認証要求数を分けて提示すると、過剰なプランを避けやすくなる
既存会員の移行とアカウント統合による費用の変化
移行方式とアカウント統合のルールが、開発・運用の工数を左右します。
- パスワード:ハッシュ移行が非対応なら初回再設定、旧認証併用、メール認証、本人確認、問い合わせを組み合わせる
- 移行作業:会員数が多いほどバッチ検証、再実行、個別エラー対応、データ整備が増える
- 統合判定:ECと店舗に共通キーがない場合、メールだけで自動統合しない
- 統合後の扱い:本人確認後の統合、候補保留、注文・ポイントを定義し、運用費も見積もる
メールだけの自動統合は、誤統合やアカウント乗っ取りにつながる恐れがあります。
MFA・可用性・監査要件による費用の変化
セキュリティ水準と停止時の業務影響を基に、必要な対策を決めます。
- 追加認証:MFA、パスキー、本人確認、異常検知、端末情報、IP制限
- 関連作業:回復フロー、窓口、監査ログ、通知、試験が増える
- 高い保証水準:金融・決済・本人確認に近いサービスではFAPI 2.0等を検討し、設計・試験・審査も見込む
- 可用性:マルチリージョン、冗長化、バックアップ、代替導線、24時間監視、SLA
認証基盤の停止が売上や店舗業務へ直結する場合は、可用性対策を検討します。可用性を高めるほど初期費用とランニングコストが増えるため、全チャネル停止の損失と比べて必要水準を決めます。
OpenID Connectの見積もりを取る際のポイント
複数社へ依頼するときは、対象チャネル・会員数・移行・セキュリティを、同じ条件で渡します。運用時間、成果物、保守範囲も併せて示します。
RFPへの認証・会員・運用条件の記載
提案を同じ条件で比較できるよう、RFPに認証・会員・運用要件を記載します。
- 対象・利用量:RP、通常・繁忙月MAU、会員数、DB、外部IdP、MFA、パスキー、ソーシャルログイン
- 周辺連携:店舗端末、CRM、ポイント、注文
- 技術条件:認可コード、PKCE、redirect URI完全一致、state、nonce、JWKS更新、期限、ログアウト、claims最小化
- 移行・運用:対象・除外、旧ログイン並行、切り戻し、監視、障害連絡、ログ保持、診断、納品物、引き渡し、保守応答
- 費用提示:初期費、月額・従量料金、年間保守を同じ書式で依頼する
価格だけでなく設計・移行・保守体制の確認
発注先は、技術実績、役割分担、運用支援を確認して選びます。
- 実績:OIDC設定と、EC会員・アプリ・店舗・CRMを横断するID設計・移行
- 担当範囲:製品ベンダー、認証クラウド会社、要件定義・連携実装を担うSI会社
- 運用体制:障害代替、鍵・証明書更新、IdP変更、脆弱性、一次監視、窓口、引き継ぎ
- 追加費用:支援が別料金や対象外なら、運用開始後に費用が発生する可能性
追加費用が発生しやすい条件の事前確認
不明な条件と前提を整理したうえで、調査から本開発へ段階的に進めます。
- 事前確認:DB品質、パスワード移行、外部IdP仕様、店舗通信、障害影響、MFA、本人確認
- 提案前の共有:サンプルデータと現行フロー
- 見積条件:前提条件と除外条件を明記する
- 段階契約:確定・仮置き・要調査に分け、調査、PoC、本開発を進める
- 追加要件:MFAや本人確認の要件が後から加わる場合
判断材料がそろってから本番範囲を決めると、根拠のない予備費を減らせます。
OpenID Connectのシステム開発でコストを最適化するポイント
安全性や移行の品質は削らずに、標準仕様とマネージドサービスを使う範囲、業務固有の設計、将来拡張を分けて考えます。
最初のリリース対象の絞り込み
初期対象を絞り、効果を測ってから範囲を広げます。
- 開始範囲:効果を測れる一つのアプリやブランド
- 効果測定:ログイン率、購入完了率、問い合わせ、会員統合率、認証失敗率を確認
- 後回しにする機能:初期に使わない高度な属性連携や管理画面
- 初期から設計:issとsub、テナント、scope、claims、相関ID、鍵更新、退会、同意撤回、削除
- 維持する基準:標準的なセキュリティ検証
既成サービスを優先した認証基盤の比較
特別な要件がなければ既成サービスを候補にし、機能と運用条件を比較します。
- スクラッチ開発:仕様追随、脆弱性、鍵管理、MFA、回復、監査ログ、負荷対策を継続して担う
- 候補サービス:Amazon Cognito、Microsoft Entra External ID、Auth0
- 候補サービス:Okta、Google Cloud Identity Platform、Keycloak
- 開発構成:業務固有の会員統合や画面はSIで作り込む
- 比較条件:MAU単価、SMS、高度機能、サポート、所在地、エクスポート、障害時の責任分界
小規模PoCで本番料金、制限、契約条件を確認すると、製品変更費を抑えやすくなります。
運用の後付けを避ける自動化
監視と保守の条件を設計し、定常作業を自動化します。
- 運用項目:監視、アラート、鍵更新、変更承認、ログ保管、権限レビュー、障害報告
- ログ管理:相関IDを付け、トークンやパスワードを記録せず、失敗理由を確認可能にする
- 自動化の効果:夜間対応や調査時間を減らし、保守費を予測しやすくする
- 保守契約:対象時間、応答、復旧目標、脆弱性、仕様変更、IdP障害、追加開発単価を分ける
- 費用の目安:初期費用の年15〜25%程度を仮置き。監視、SLA、利用料、SMS、ログ保管で変わるため再計算
よくある質問
開発費を検討するときは、金額に含まれる範囲も見ておきます。
OpenID Connectのシステム開発費は最低いくらですか?
技術検証のPoCは100万〜300万円、1〜2か月が目安です。本番EC単体は、会員連携や試験を含めて300万〜800万円の推定です。
対象範囲、会員の状態、MFA、運用要件によって上下するため、最低価格とは断定できません。
認証サービスの料金だけでOpenID Connectを導入できますか?
認証サービスの料金だけでは導入できません。サービス料は、OP・MAU・MFA・SMS・ログ・サポートなどにかかる費用です。
ECやアプリの改修・会員移行・試験・運用設計も必要です。そのため、製品料と開発費を分け、初年度と翌年以降の総保有コストで判断します。
既存会員のパスワードをOpenID Connectへ移行できますか?
現在のハッシュ方式と新基盤の対応状況によって決まります。非対応なら、初回再認証と再設定、旧認証との一時併用を組み合わせて段階的に移行します。
メールだけでは統合せず、本人確認・重複・退会・同意撤回済み会員の扱いも設計します。
OpenID Connectの開発費を抑える方法はありますか?
対象を1アプリや1ブランドに絞り、既成サービスを比べ、移行と試験の範囲を明確にします。PoCで料金、制限、フロー、運用負荷を確かめてから本番範囲を決めます。
PKCE、state、nonce、トークン検証は外しません。ログ、退会・同意撤回も、削らずに残します。
まとめ
開発費の推定目安は、PoCが100万〜300万円、EC本番が300万〜800万円です。また、標準CIAMは800万〜2,000万円、大規模移行は2,000万〜5,000万円以上です。
各金額は、OIDC専用の公的価格表ではなく、一般的な開発規模に認証連携・会員移行・試験・運用設計を加味した推定です。
費用相場を計画に反映するポイント
相場は、対象範囲と前提をそろえるための出発点です。そのうえで、PoC・単体本番・標準CIAM・大規模移行のうち、該当する段階を定めます。
RP数・MAU・会員数を条件に加えると、自社の予算に近い幅へ絞れます。移行方式、MFA、監視、SLAも条件に含めて比べます。
見積書で分けるべき項目
製品料、開発・運用費、安全要件を分けて見積もります。
- 製品料:MAU、MFA、SMS、ログ、サポート
- 開発費:要件定義、RP改修、会員統合、移行、試験
- 運用費:監視、保守
- 初期の安全要件:issとsub、PKCE、state、nonceを設計します。トークン検証、退会・同意撤回、障害復旧も初期から含めます。
安全要件を初期に含めると、将来の作り直しや予期しない追加費用を抑えられます。
▼全体ガイドの記事
・OpenID Connectのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。