
OpenID Connectのシステム開発は、要件整理と認証基盤の選定から始まります。その後、設計・移行・テストを経て段階的に稼働させ、運用へ進みます。この流れで進めると、安全な共通ログインと会員連携につながります。
OIDCの構成、開発の手順、費用と見積もりの順に見ていきます。
▼全体ガイドの記事
・OpenID Connectのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
OpenID Connectのシステム開発の全体像
OpenID Connect(OIDC)は、OAuth 2.0の認可に認証の層を加えた標準仕様です。
認証はOpenID Provider(OP)が担い、Relying Party(RP)がその結果を利用します。
複数サービスで共通のログイン体験を提供するには、顧客ID・同意・権限・障害対応も含めた業務システムとして設計します。
ログイン画面を置き換えるだけの作業とは、範囲が異なります。
OIDCでできることと、OAuth 2.0との違い
OIDCでは、トークンの役割と会員識別子を分けて設計します。
- アクセストークン:APIやリソースへのアクセス権を表します。
- IDトークン:認証サーバーと認証ユーザーをRPへ伝えるJWTです。
- 会員識別子:原則としてOPの
issとsubを組み合わせます。
認証要求に openid スコープを付け、IDトークンで結果を返す仕組みは、OpenID Connect Core 1.0で定義されています(出典:OpenID Foundation「OpenID Connect Core 1.0」、2026年8月確認)。
IDトークンとアクセストークンを混同すると、IDトークンをAPIの入場券として使ったり、アクセストークンだけでユーザーを確定したりする設計ミスにつながります。
ログイン時は、RPがOPへ認証を依頼し、受け取った認可コードをトークンエンドポイントと交換します。そのうえで、RPはIDトークンを検証してから自社セッションを発行します。
検証では iss、sub、aud を確認し、署名・有効期限・nonce なども見ます。
EC・店舗・アプリをつなぐ典型構成
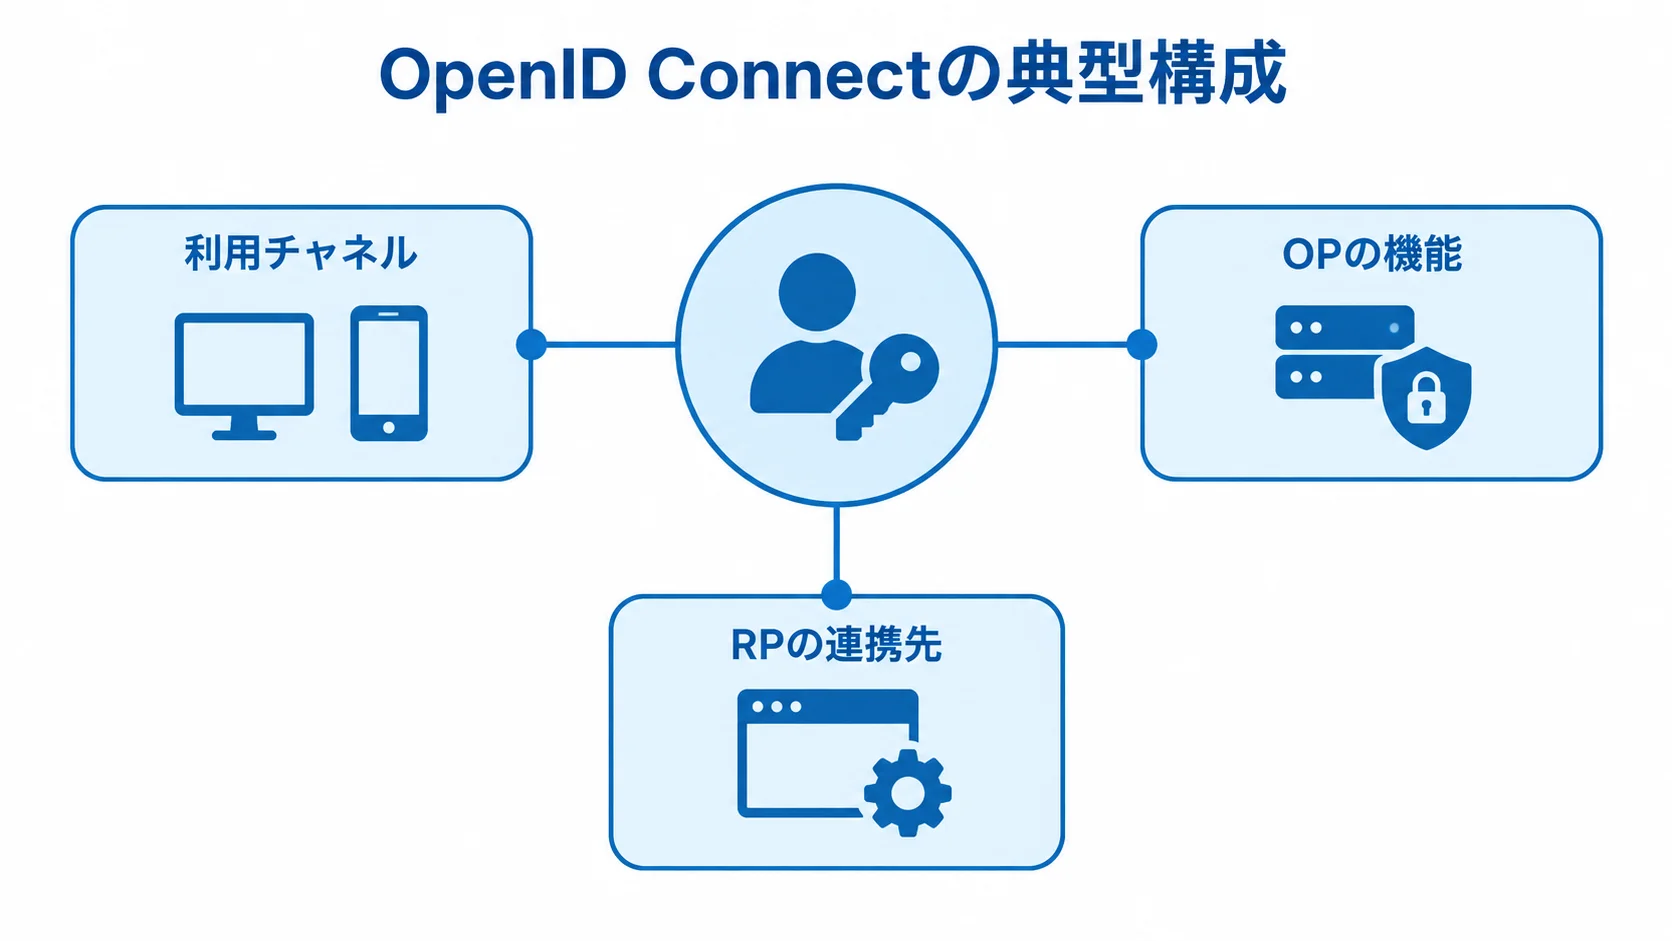
典型構成では、RPがOPへ認証を委ね、業務システムには必要な範囲でAPIを通じてアクセスします。
- 利用チャネル:EC、店舗アプリ、予約、コールセンターなど
- OPの機能:会員DB、外部IdP、MFA、パスキー、同意管理、監査ログ、不正検知
- RPの連携先:CRM、ポイント、注文、在庫、問い合わせなど
OIDCを導入しても、顧客マスターやポイントは自動では統合されません。そのため、ECと店舗で会員番号が異なる場合は、顧客IDの正、重複判定、退会・同意撤回・削除の連携先を決めておきます。
認証の共通化と業務データの統合は、要件と費用の両面で分けて管理します。そうすることで、後戻りを抑えられます。
OpenID Connectのシステム開発の進め方
認証接続だけを先に決めると、開発は失敗しやすくなります。そこで、利用者とチャネルを洗い出し、既存会員や個人情報、障害時の業務影響も確かめます。
製品と構成は、洗い出した内容をもとに選びます。
開発は要件整理から定着まで6段階で進めます。
フェーズ1:要件整理による利用者と業務影響の確定
まず、顧客と従業員、取引先、店舗スタッフなどの利用者区分を整理します。そのうえで、RPとなるチャネルも一覧にします。ECやスマートフォンのほか、店舗端末や管理画面も対象です。
各チャネルでは、ログインと会員登録、メール変更、パスワード再設定を誰が担うかを決めます。MFAの担当も決めておきます。さらに、ログアウトや退会、再認証については、担当と画面を整理します。
MAU、同時アクセス数、ピーク時のログイン集中を数値にします。また、必要な可用性と許容停止時間も数字で表します。
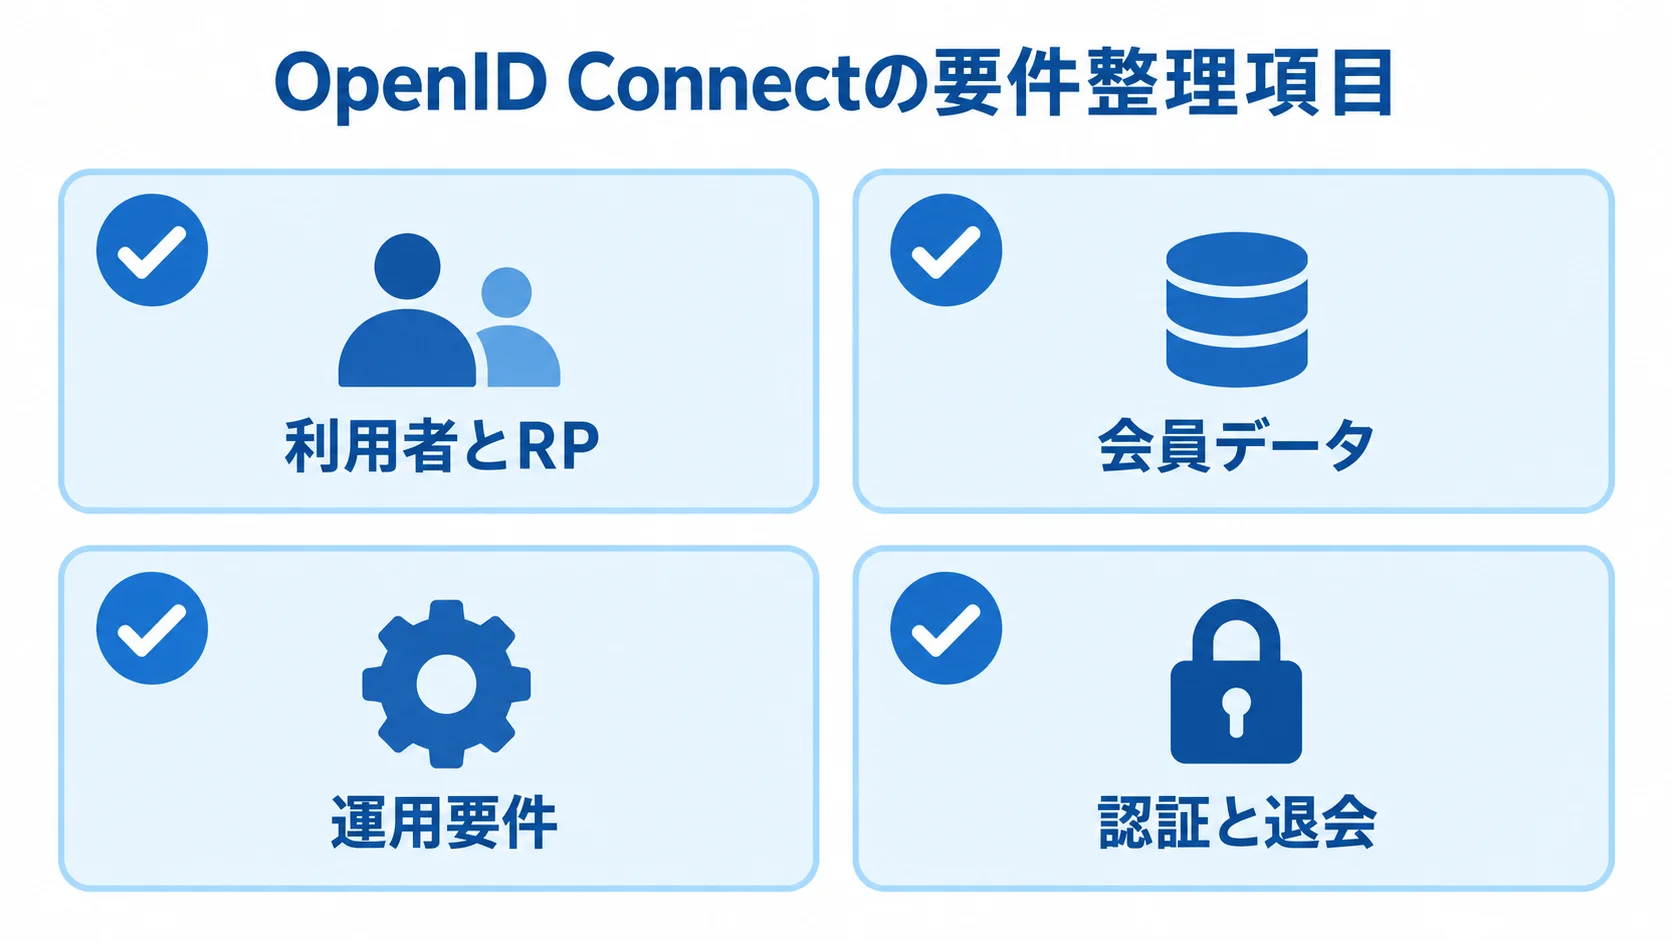
整理した内容は、利用者とRP、会員データ、運用要件、認証と退会の4領域の要件として書き出しておきます。要件整理では、この4領域を一つずつ確認します。
- 利用者とRP:利用者区分、RP数、既存IdP
- 会員データ:会員DBの主キー、顧客IDの重複、個人情報と同意
- 運用要件:データ保管場所、監査ログの保存期間、障害時の代替手段
- 認証と退会:MFA・パスキーの要否、退会時の削除範囲
要件整理は、両部門が同じ境界図を見て、会員統合と権限の責任者まで合意できた時点で終わります。
フェーズ2:クラウド・製品・OSS・個別開発の選定
クラウド・IDaaSの候補には、Amazon CognitoとMicrosoft Entra External IDがあります。Auth0やOktaも候補で、Google Cloud Identity Platformも比較対象です。
自社で運用できるKeycloakやRed Hat build of Keycloak、Authleteのような認証・認可機能を組み込む方式も選択肢です。
既成サービスは標準機能を早く使えます。ただし、MAUやMFA、SMSの条件を確認します。ログ保管やデータ所在地、サポート、追加料金も見ておきます。
OSSは自由度がある一方で、更新や可用性、鍵管理、脆弱性対応を自社で担う体制が必要です。
選定では、標準機能、拡張性、支援体制の3つの軸で、必要機能と運用条件を比べます。
- 標準機能:必要なフローとOIDC Discovery、JWKSローテーションへの対応
- 拡張性:複数テナント・ブランドと会員移行APIへの対応
- 支援体制:国内導入支援と24時間窓口の有無
認証サーバーをスクラッチで開発すると、標準外の実装や監査、長期保守の負担が重くなります。そのため、金融や本人確認など明確な理由がなければ、既存実装を基盤にして業務固有の部分を開発します。
フェーズ3:フロー・ID・認可の設計と開発
接続仕様とフロー、トークン管理、認可の責任は、設計書で明確にします。
- 接続情報:必要なendpoint、URI、認証属性を仕様書に記載
- 認証フロー:Web・スマートフォンは原則認可コードフローとPKCEを使い、stateとnonceを取引ごとに検証
- トークン管理:ID・アクセストークンの用途、セッション、期限、リフレッシュトークンの保管とローテーション
- 業務認可:claimsを最小限にし、認証結果と業務上の権限を分ける
OIDC Discoveryのwell-known URLとissuerは、接続仕様書に記します。加えて、authorization・token・UserInfo・JWKSの各endpointも記載します。
redirect URIやscope、claims、audienceも、仕様書に含めます。
認可サーバーのPKCE対応と、公開クライアントでのPKCE必須化は、2025年1月のRFC 9700が示しています(出典:IETF RFC 9700、2026年8月確認)。
RFC 9700は、漏えいやリプレイのリスクを踏まえ、Implicit Grantを原則として使わないよう推奨しています。
購入履歴の閲覧可否は、RPやAPI側で認可します。メールアドレスだけで権限を与えないようにします。
フェーズ4:機能・セキュリティ・移行のテスト
正常系に加えて、認証やAPI、既存会員移行の異常時も確かめます。
- 認証試験:認証フローとセッションの異常時に、安全に拒否できるかを検証
- API試験:アクセストークンのscope、発行者、対象、有効期限を検証し、他人の注文やポイントが見えないことを確認
- 会員移行:初回のメール認証・再設定、旧認証の一定期間併用、窓口での本人確認を会員数と体制に応じて比較
認証では、コードの再利用やstate・nonceの不一致を試します。さらに、issuerやaudienceの誤り、鍵更新、期限切れも試します。
redirect URIの不一致、セッション固定、CSRFを試します。加えて、アカウント列挙やレート制限、MFA失敗、外部IdP停止も対象に含めます。
完了条件は、機能・負荷試験と脆弱性診断、移行リハーサル、障害復旧訓練の結果がそろうことです。なお、未解決のリスクを受け入れる責任者も明確にします。
フェーズ5:段階的な稼働と障害時の判断の準備
影響を限定した稼働と、障害時の判断やログ確認を準備します。
- 段階稼働:1ブランド、1店舗、1アプリなどから始め、旧ログインとの並行期間と切り戻し条件を決める
- 監視:会員移行の進捗、ログイン成功率、認証失敗率、トークンエラー、問い合わせ件数をダッシュボードで確認
- 障害継続:OP停止時に既存セッションを維持する範囲と、店舗業務の継続方法を決める
稼働判定では、重大障害時の連絡網や一次切り分け、ベンダーへの連絡、経営判断の基準を文書にまとめます。
ログには、IDトークンやアクセストークン、パスワード、不要な個人情報を残しません。一方で、相関IDやクライアント、失敗分類や時刻、対象テナントは、監査できる形で残します。
認証基盤が止まると、EC購入や店舗の会員照会、問い合わせ対応まで止まるおそれがあります。そのため、OP障害時に既存セッションをどこまで維持し、店舗業務をどう続けるかを事前に決めておきます。
担当者がログを見て、OP、RPの設定、会員DBのどこに問題があるかを判断できることが、完了の目安です。
フェーズ6:運用と改善の定着
顧客体験と業務指標を定期的に確認し、運用手順と安全対策を続けます。
- 月次指標:MAU、ログイン成功率、再設定率、MFA登録率、統合件数、退会完了率、問い合わせ数
- 業務成果:購入率・会員登録率の改善や店舗スタッフの照会時間短縮を評価
- 安全運用:JWKS・証明書・秘密情報の期限、依存サービスの脆弱性、権限、退会・同意撤回、バックアップ、復旧を管理
- 新RP審査:redirect URI、scope、claims、ログ、負荷、障害時の影響を審査
- 運用引継ぎ:運用チームが手順を実行できるよう、設定情報と判断基準を渡す
OpenID Connectのシステム開発にかかる費用相場
OIDCの受託開発を横断して比べられる国内の公的な価格統計は、確認できません。そのため、以下の金額は、一般的な開発期間を基に、認証連携や会員移行、セキュリティ試験、運用設計を加味した推定です。
費用はRP数やMAU、既存会員数によって変わります。外部IdPやMFA、データ統合、SLAも関係します。ここに示す金額は、確定価格ではなく、初期予算の目安として扱ってください。
規模別の開発費用と期間の目安
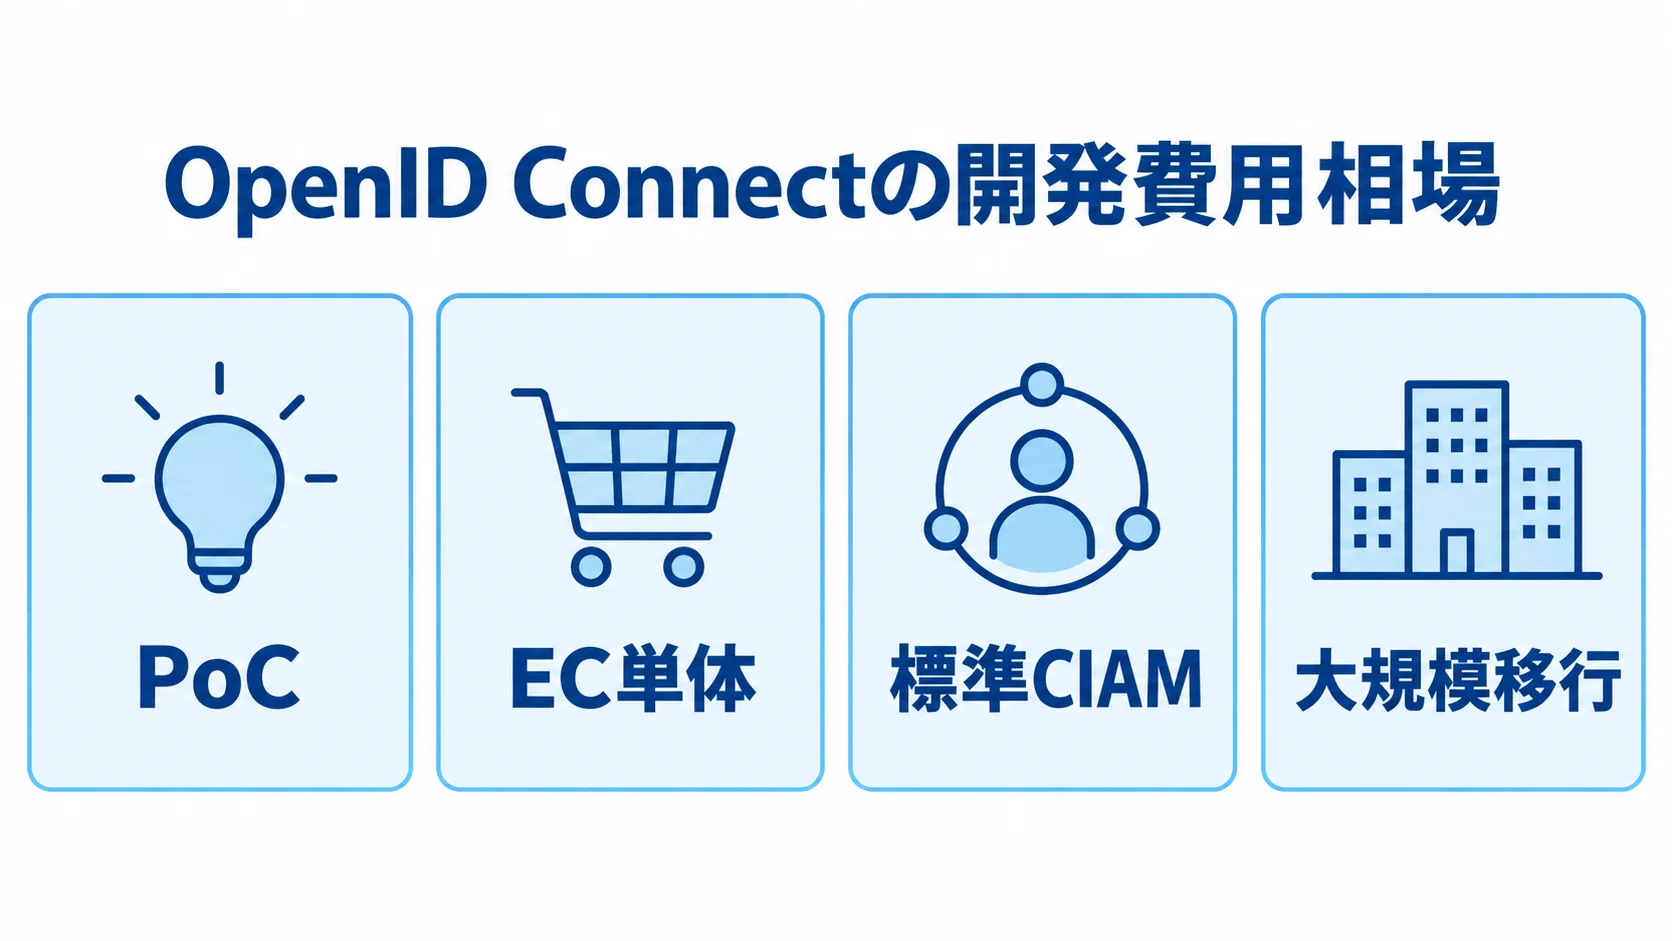
規模ごとに対象範囲が違うため、金額と期間は含まれる機能とあわせて比べます。
- PoC:1アプリで認証接続を検証
- 単体導入:ECサイトの本番ログインを整備
- 標準CIAM:EC、アプリ、店舗会員を連携
- 大規模移行:複数ブランドと全社基盤まで対象にする場合がある
PoCは100万〜300万円程度、1〜2か月が目安です。PoCでは認可コードフロー・PKCE・IDトークン検証・Discovery・開発環境の監視を確認し、会員統合や本番運用は含みません。
EC単体の本番導入は300万〜800万円程度、2〜4か月が目安です。会員登録・ログイン・メール認証・再設定・既存会員連携・基本的な監査ログを含みます。
標準CIAMは800万〜2,000万円程度、4〜8か月が目安です。複数RP・CRM・ポイント連携・ソーシャルログイン・MFA・同意管理を含みます。
負荷試験と運用設計が加わると、認証接続より業務データと移行の工数が大きくなります。
大規模オムニチャネル移行は2,000万〜5,000万円以上、6〜12か月程度を見込みます。
複数ブランド・数百万会員・24時間監視・冗長化・データクレンジングまで含む場合は、OIDC単体ではなく、全社ID基盤や周辺基幹も含みます。この場合は、5,000万円〜1.5億円以上になる可能性もあります。
初期開発費に含める工数の内訳
開発・連携・移行・運用を分けて見積もり、会員移行の条件も明らかにします。
- 調査・設計:要件整理、現状調査、プロトタイプ
- 実装・連携:認証基盤、RP、会員ID、CRM・ポイント、画面・メール、MFA、同意管理
- 品質・運用:テスト、移行リハーサル、監視、文書、プロジェクト管理
会員移行は、データの品質によって工数が変わります。「一式」とまとめず、対象件数や重複判定、失敗時の手作業、問い合わせ対応を分けて確認します。
クラウドの設定費とサービス利用料は、別に見積もります。たとえば、AWS Cognito Essentialsの直接・ソーシャルログインには、10,000 MAUの無料枠があり、超過後は段階料金です。
SAMLまたはOIDCフェデレーションは、50 MAUの無料枠後に1 MAUあたり0.015米ドルです。
公式例では、950,000 MAUのEssentialsで直接・ソーシャルログインは月14,100米ドルです。
OIDC連携の例は月14,099.25米ドルです(AWS「Amazon Cognito 料金」、2026年8月確認)。そのうえで、為替・ティア・SMS/メール・WAF・ログ保管・監視を含めて、自社の利用量で再計算します。
ランニングコストと個別事例の読み方
運用費は製品料金・保守費・従量費に分けて考え、個別事例は前提をそろえて読みます。
- 保守費の仮置き:初期開発費の年15〜25%程度
- 公開料金例:Okta Customer Identityの必須Enterprise base productは月3,000米ドルから
- 導入事例:Purinaは、Amazon CognitoのCIAM・SSOを1つのアプリへ適用
年15〜25%は受託保守の推定で、製品料金を含む固定の相場ではありません。利用量はMAUとSMS/メール、安全面はWAFとログ・SIEMに分けて見ます。運用では、監視、脆弱性対応、証明書と鍵を個別に見積もります。さらに、24時間対応と障害訓練も運用費として別に見ます。
Oktaは年契約で、追加機能は利用量などに応じて見積もられます(出典:Okta「Plans and Pricing」、2026年8月確認)。
Purinaの事例では、対象が14のデジタルサービスと200万人超のペットオーナーで、適用までの期間は4か月でした。
Purinaは、第三者製品の提案額の5分の1で構築したと説明されています(出典:AWS「Purina Builds a Strategic Consumer IAM Solution Using Amazon Cognito」、2026年8月確認)。
事例の前提にあるAWSの既存資産や人材、対象範囲は自社と異なるため、RP数や会員移行、運用体制を考慮して比べます。
OpenID Connectの見積もりを取る際のポイント
1つのWeb接続と、複数チャネルの会員統合では、工数が大きく異なります。そのため、利用量・データ・運用・セキュリティ・移行条件を示し、各社の前提をそろえます。
RFPに入れる要件とチェックリスト
RFPは、業務条件・セキュリティ・サービス水準・技術要件を分けて記載します。
- 利用とデータ:チャネル・RP数、MAU・ピーク認証数、会員数、DB関係、外部IdP
- 認証と業務:scope・claims、認証コード・PKCE、MFA、パスキー、SSO、ログアウト、再認証、退会、同意管理
- 保護と運用:国内外の保管場所、個人情報の最小化、暗号化、監査ログ、SLA、RTO・RPO、サポート、代替運用
- 技術確認:Discovery自動取得、redirect URI完全一致、issuer・audience・署名・期限・nonce検証
- 安全運用:JWKS更新、トークン非記録、API権限・レート制限・異常検知、設定とコードの引渡し
個人情報保護委員会の通則ガイドラインにある、識別・認証や不正アクセス防止、通信暗号化、アクセスログ分析を、要件とテスト項目に反映します。
複数社を比較する評価軸と質問
OIDCの実装力に加え、CIAMと業務データを設計する力も比べます。
- 実績と体制:EC・店舗・アプリ、会員移行、障害対応、診断、監視、資格、国内窓口
- 責任分界:製品ベンダーとSI会社の要件定義・連携・移行・保守の役割
- 契約終了:データと設定の返却方法
各社には、会員IDの正やメール変更後の sub、旧パスワードの移行方式を尋ねます。加えて、OP停止時の継続業務、JWKS・証明書の更新者、24時間監視・一次対応の担当も確認します。
移行や障害、運用の具体策がなく機能一覧だけが並ぶ回答では、追加費用のリスクがあります。
見積もり漏れを防ぐリスク管理
認証接続以外の作業と費用条件を、見積書で明らかにします。
- データと連携:会員データ整備、ソーシャルログイン統合
- 試験と運用:メール・SMS、負荷環境、診断、監査ログ、鍵・証明書、問い合わせ
- 現場対応:店舗端末の改修
含む範囲や件数、前提、除外条件に加えて、追加単価と変更手続きも見積書に明記します。
高いセキュリティ要件では、FAPI 2.0 Security Profileも候補になります。FAPI 2.0は、2025年2月22日にFinal公開された、高価値・機微データのAPI向けOAuth 2.0プロファイルです(出典:OpenID Foundation「FAPI 2.0 Security Profile」、2026年8月確認)。
金融や決済、本人確認などでは検討しやすいものの、全ECに自動で適用するものではありません。そこで、対象データ、脅威モデル、相互接続要件を確認し、追加要件の工数と運用責任を見積もります。
追加要件には、PAR・sender-constrained token・MTLS・DPoPなどがあります。
OpenID Connectのシステム開発でよくある質問
導入前の疑問は、会員データ・チャネル・セキュリティ要件・運用体制に当てはめて確認します。
OpenID ConnectとOAuth 2.0はどちらを使えばよいですか?
ユーザー認証にはOpenID Connect、APIアクセス権の委任にはOAuth 2.0を使います。
たとえば、顧客ログインではRPがIDトークンを検証し、API呼び出しにはアクセストークンを使う組み合わせが一般的です。なお、OIDCはOAuth 2.0を置き換えず、認証向けに拡張した仕様です。
既存会員のパスワードとアカウントは移行できますか?
移行できるかどうかは、旧システムのハッシュ方式や会員規約、認証基盤の仕様によって決まります。
- 初回ログイン時の再設定:安全にハッシュを移せない場合、メール認証とパスワード再設定を行う
- 旧認証の併用:旧認証を一定期間だけ併用する
- 本人確認:サポート窓口で確認して統合する方法もある
共有された、または変更済みのメールで誤って統合しないよう、メールだけで自動統合はしません。そのため、OPの iss と sub、旧会員番号、本人確認結果で、統合のルールを先に定めておきます。
OpenID Connectのシステム開発費用はどのくらいですか?
初期費用は対象範囲によって変わるため、ここに示すレンジは予算検討の目安です。
- PoC:1アプリで100万〜300万円程度
- EC単体:本番導入で300万〜800万円程度
- 複数チャネルCIAM:800万〜2,000万円程度
- 大規模移行:2,000万〜5,000万円以上の場合がある
上のレンジは、公的なOIDC価格統計ではなく、機能範囲と業務規模を加味した推定です。MAU課金・SMS/メール・監視・保守・会員移行・診断の有無で変わります。そのため、同じ前提で複数社に依頼します。
FAPI 2.0はECサイトにも必要ですか?
FAPI 2.0の適用は、扱うデータと接続要件に応じて判断します。
- 適用検討:機微情報・高い金銭価値があり、相互接続や規制要件がある場合
- 対象例:金融、決済、本人確認、医療など
- 一部採用:一般的なECでも脅威モデルに基づいて検討できる
全ECへの適用は、自動では決まりません。追加機能や試験、運用費を、リスク低減と比べます。
OpenID Connectのシステム開発の進め方まとめ
OIDC接続・顧客ID統合・業務認可・会員移行・障害対応を、一つの計画にまとめます。
まず利用者とRPを洗い出し、製品や構成を選びます。そのうえで、認可コードフローとPKCEを前提に設計します。
セキュリティと移行を試験し、影響を限定して稼働します。そのあと、指標を見ながら定着させます。
着手前に確認する3つの要点
着手前は、認証・会員統合・費用の3点を明確にします。
- 認証:認証と認可を分け、ID・アクセストークンの用途を定義
- 会員統合:
issとsubを軸に統合、退会、同意のルールを決定 - 費用:製品、開発・移行、試験、保守を分け、MAUと運用時間を前提に見積もる
曖昧なまま製品を決めると、後から全チャネルの改修範囲が広がります。
次に行うべき実務アクション
まず現状を整理し、PoCと見積もり比較を順に行います。
- 対象チャネル、会員数、現行ログイン、会員DB、外部IdP、個人情報、MFA、障害時の継続業務を1枚に整理します。
- 1つのアプリでPoCの完了条件を決め、redirect URI、Discovery、PKCE、IDトークン検証、ログ、移行方式を確認します。
- 結果をRFPに反映し、同じ前提の複数社見積もりを事業成果と運用リスクから比べて、発注先を決めます。
▼全体ガイドの記事
・OpenID Connectのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。