
PaaS活用の発注は、社内での要件整理から始め、発注先の選定と契約形態の決定を経て、発注後の管理へと進みます。
要件が曖昧なまま外注すると、納期の遅延や品質の低下、コスト超過を招きかねません。全体像は次の記事で確認できます。
▼全体ガイドの記事
・PaaS活用の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
PaaS活用を外注すべきタイミング
PaaS活用の外注を検討すべきタイミングは、主に3つあります。「スキルギャップがある場合」「スピードが求められる場合」「複雑な構成が必要な場合」がそれにあたります。
自社でPaaS活用を進める場合でも、特定のフェーズや領域だけを外注するハイブリッド型は有効です。外注が適切かどうかは、まず判断基準を整理してから決めます。
外注が有効なケース
外注が特に有効なケースは次の5つです。
- クラウド専門人材の不足:即戦力を外部から補う
- 短期間の立ち上げ:外注して開発速度を上げる
- 大規模・複雑な構成:外注先の専門性でリスクを抑える
- 厳格なセキュリティ要件:規制対応の経験を持つ外注先を活用する
- 単発のPoC:実現できるかどうかを検証する
補足:①クラウド専門人材が社内にいない場合、AWSやAzure、GCPの認定資格を持ち、実際の構築経験もあるエンジニアを採用するには時間とコストがかかります。急いでPaaSを活用したい場合は、外注で即戦力のエキスパートを確保するほうが合理的です。②短期間での立ち上げが求められる場合、新サービスの立ち上げや既存システムの緊急移行では、内製チームを育てる時間的な余裕がないことが多く、外注が有効です。
一般的に外注を活用すれば、内製と比べて2〜3倍の速度でプロジェクトを進められます。③大規模・複雑なアーキテクチャが必要な場合、マルチクラウド、ハイブリッドクラウド、マイクロサービス、Kubernetesを組み合わせた構成は、豊富な経験がないと設計・構築が難しくなります。このような案件は、外注先の専門性を活かしたほうがリスクを最小化できます。
④セキュリティ・コンプライアンスの要件が厳しい場合、金融・医療・官公庁向けのシステムでは、業界固有の規制への対応経験がある外注先を選ぶことで、コンプライアンス違反のリスクを低減できます。⑤単発のPoC(概念実証)を実施したい場合は、継続的な雇用を前提とせず、PoCだけを外注すると、コストを抑えながら技術的な実現可能性を検証できます。
PoCの外注費用相場は50万〜200万円程度で、本番開発の10分の1以下のコストでリスクを事前に評価できます。
内製と外注の使い分け
内製と外注を使い分ける際は、「何が自社のコアコンピタンスか」という視点で考えます。一般的なアプローチとして、業務要件の定義、システム品質の判断、セキュリティポリシーの策定は自社が主導します。一方、インフラ構築とクラウド設定は外注し、CI/CD整備と専門的なセキュリティ実装も外注先に任せると、分業がうまく機能します。
また、段階的な内製化を前提に外注を使う方法も効果的です。初期は外注主導で進め、ドキュメント整備・技術移転・研修で自社チームのスキルを底上げしながら、3〜5年かけて内製化する計画を立てるケースが増えています。この場合、外注先との契約に「知識移転・内製化支援」の条件を明記しておくことが欠かせません。
外注に向かない作業もあります。自社固有のビジネスルールや業務知識が必要な要件定義の核心部分、セキュリティポリシーの最終判断、経営層への承認取得の流れは、内製側が主導すべき領域です。内製と外注の比率は、クラウド活用の成熟度が上がるにつれて、徐々に内製側へ移していくのが理想的です。
発注の進め方
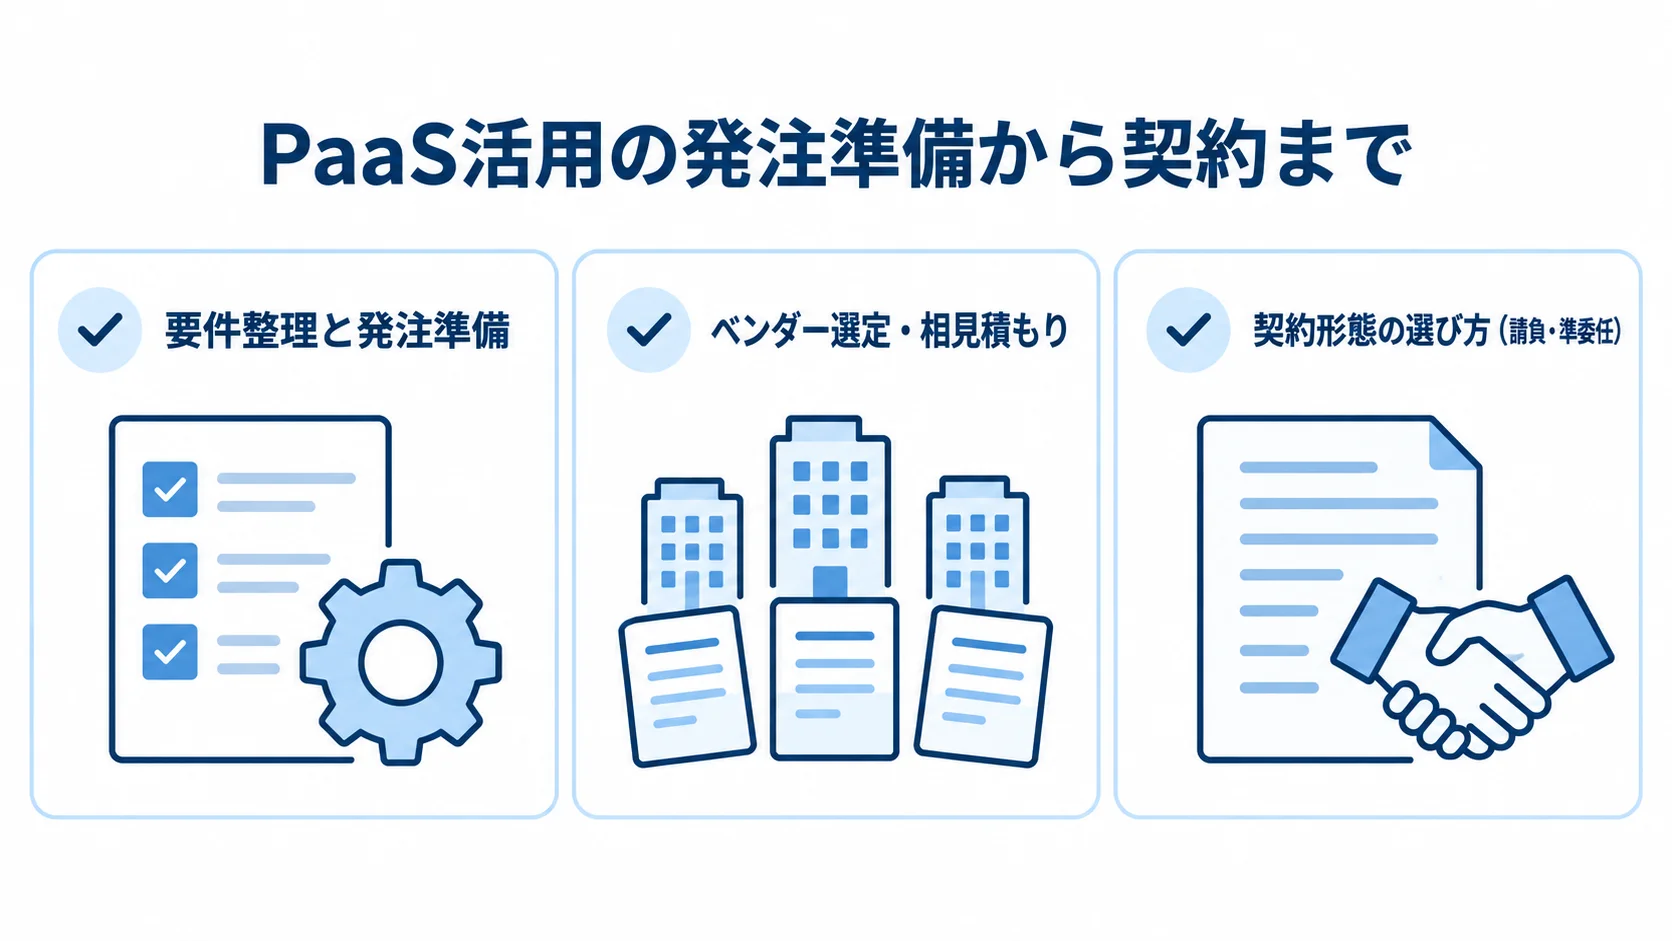
PaaS活用の発注を成功させるには、外注先に依頼する前の社内準備が最も大切です。
要件が曖昧なまま外注先に丸投げすると、「言った・言わない」のトラブルや、見積もりとかけ離れた費用が生じやすくなります。そこで、次の3ステップで発注を進めることをおすすめします。
要件整理と発注準備
外注先に要件を正しく伝えるには、現行システムの状態と目指す姿を、発注前に社内で言葉にしておく必要があります。
- 現行システムの構成:技術スタック(言語・フレームワーク・データベース・OS・バージョン)、月間リクエスト数・同時接続数・データ量
- 現行の運用課題:障害頻度やスケールアップ時の問題など
- ビジネス目標:コスト削減率や開発速度向上、可用性改善など、達成したい目標
ビジネス目標は、PaaS活用で達成したいことを数値で設定します。たとえば「インフラコストを30%削減しつつ、デプロイ頻度を週1回から1日1回に向上させたい」のように、具体的な数字で示します。
非機能要件は、可用性(稼働率目標)やレスポンスタイムに加えて、データの所在地・暗号化要件・アクセス制御などのセキュリティ要件、コンプライアンス要件、スケーラビリティも事前に整理します。予算は、おおよその予算(初期費用・月次運用費用)と、プロジェクトの希望完了時期も決めておきます。
これらをRFP(提案依頼書)としてまとめ、複数の外注候補に提示すると、比較できる提案・見積もりを得られます。RFPには、プロジェクトの背景・目的・スコープ・スケジュール・評価基準を明記することをおすすめします。
ベンダー選定・相見積もり
ベンダー選定では、最低3社から相見積もりを取ることをおすすめします。1社のみの見積もりでは費用の妥当性を判断する基準がなく、適正価格での発注が難しくなります。候補の絞り込みには、①クラウドプロバイダー公式のパートナー検索(AWSパートナーネットワーク・Azure Marketplace等)、②IT系メディアのランキング・比較記事、③業界の知人・同業他社からの紹介が有効です。
初回ヒアリングでは、次の5点について質問し、回答を確認しておくことをおすすめします。同様規模・業界の実績事例を3つ挙げてもらうこと、プロジェクトに参画するエンジニアのクラウド認定資格、想定外のコスト増加への対応プロセスを聞きます。そのうえで、本番リリース後の運用保守体制と、内製化支援(技術移転・ドキュメント整備)の提供有無も確かめます。
見積もりを比べる際は、金額だけでなく、スコープ・品質・サポート体制も含めて総合的に評価します。最も安い見積もりが最善とは限りません。実際に、品質の低い成果物の修正や後続トラブルへの対応で、結果的にコストが増えるケースもあります。
契約形態の選び方(請負・準委任)
PaaS活用の外注で一般的に使われる契約形態は、「請負契約」と「準委任契約(SES含む)」の2種類です。請負契約は、成果物(完成したシステム)の納品に対して報酬を支払う形態で、成果物の品質保証責任がベンダー側にあります。要件が明確に定義できる場合に特に適しており、初期構築フェーズに向いています。
請負契約は、費用が固定されるため予算管理がしやすい一方、要件変更が生じると追加費用が発生しやすく、ベンダーとの交渉が必要になります。準委任契約は、作業・役務の提供に対して、成果物ではなく作業時間・工数に対価を支払う形態です。要件が流動的なアジャイル開発や、継続的な運用保守に適しています。要件変更に柔軟に対応できる反面、費用の総額は確定しにくいのがデメリットです。
PaaS活用プロジェクトでは、初期構築フェーズは請負契約、運用保守フェーズは準委任契約というように、フェーズに応じて使い分けるケースが多く見られます。契約書には、知的財産権の帰属(ソースコード・設計書等の著作権)、秘密保持義務(NDA)、データの取り扱い、瑕疵担保責任の範囲、SLA(稼働率保証・障害対応時間)を必ず明記することが重要です。
発注先を評価するポイント
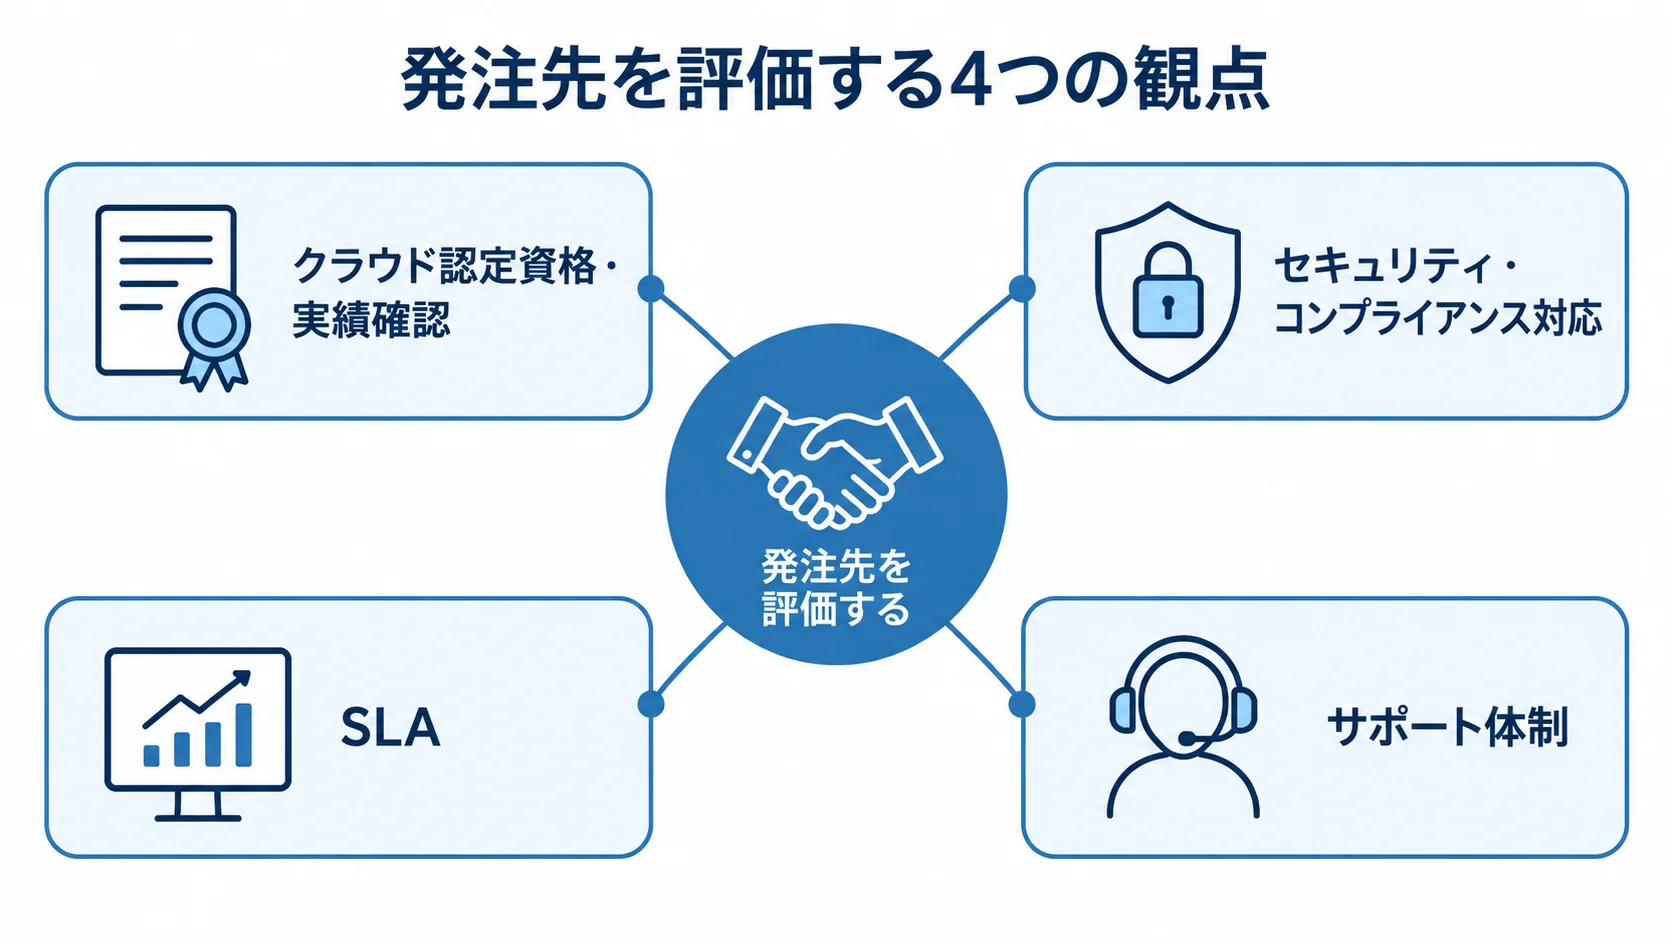
発注先を評価するには、提案内容や費用に加えて、技術力・信頼性・長期的なパートナーシップの観点から判断します。初期の印象だけで決めず、具体的な確認事項をもとに客観的に評価します。
クラウド認定資格・実績確認
ベンダーの技術力は、公式認定資格の保有状況と過去の実績で確かめられます。確認の観点は、会社の評価、担当者の資格、事例の3つです。
- パートナーティア:AWSでは、アカウント内のAWS認定保有者数で「Select」「Advanced」「Premier」が決まる
- 個人の資格:AWS認定ソリューションアーキテクト・プロフェッショナルとAWS認定DevOpsエンジニア・プロフェッショナル
- 実績:公開できる範囲の事例紹介を求め、守秘義務の範囲内で参考企業へ問い合わせて実際の満足度を確かめる(リファレンスチェック)
Premierパートナーは、最も厳格な基準を満たした企業で、技術力・実績・顧客満足度の観点から高い評価を受けています。上位資格は、クラウドアーキテクチャと運用の専門知識を証明するものです。
Azureでは、Azure Solutions Architect Expert・Azure DevOps Engineer Expertが相当します。GCPでは、Professional Cloud Architect・Professional Data Engineerが相当します。
自社の「業界」「規模」「技術スタック」に近い事例があるベンダーを優先すると、プロジェクトの成功確率を高められます。さらに、業界固有の法規制や業務特性を理解しているかも、重要な評価ポイントです。
セキュリティ・コンプライアンス対応
発注先のセキュリティ・コンプライアンス対応力は、次の観点で確認します。
- 情報セキュリティマネジメント:ISO27001(ISMS)認証またはPマークの取得の有無。ベンダー自身が適切な情報管理体制を持つ証明になる
- クラウドセキュリティの設計実績:IAM(最小権限でのアクセス制御)、データ暗号化(保存時・転送時)、セキュリティグループの設定、WAF・DDoS対策の実装経験
- 脆弱性診断・ペネトレーションテスト:本番リリース前のセキュリティテストの提供、外部の専門機関と連携した診断実績
- インシデント対応手順:報告ルート・対応手順・復旧プロセスの整備
- 業界の規制対応:金融業(FISC安全対策基準)、医療業(医療情報システムの安全管理に関するガイドライン)への対応実績
官公庁の案件では、政府情報システムのためのセキュリティ評価制度(ISMAP)への対応実績を見ます。実績があれば、関連する業界のPaaS活用も安心して依頼できます。これらの確認を怠ると、委託先が原因となるセキュリティ事故の際に、企業の信頼失墜や損害賠償のリスクにつながります。
サポート体制とSLA
本番リリース後のサポート体制とSLA(Service Level Agreement:サービス品質保証)は、長期的な安定運用に直結する評価ポイントです。SLAで確認すべき主な項目は、次の4点です。
- 稼働率保証:99.9%・99.95%・99.99%等の水準と補償内容
- 一次応答の時間:障害検知から一次応答までの時間(例:15分以内に応答・1時間以内に原因調査着手)
- 重大障害時の対応時間帯:平日9〜18時のみか、24時間365日対応か
- 定期メンテナンス:告知ルールと実施方法
サポート体制では、専任の担当者・担当チームが設定されているか、Slackやチャットツールでの日常的なやり取りが可能か、月次の定例ミーティングで進捗とコストを確認するかを見ます。優良なベンダーは、問題が起きてから対応するリアクティブなサポートだけでなく、予防的なモニタリングとコスト最適化の提案を行うサービスを提供しています。
SLAを下回った場合のペナルティ(月額利用料の減額・無償サポート時間の追加など)についても、契約前に合意しておくことをおすすめします。
発注後の管理・運用
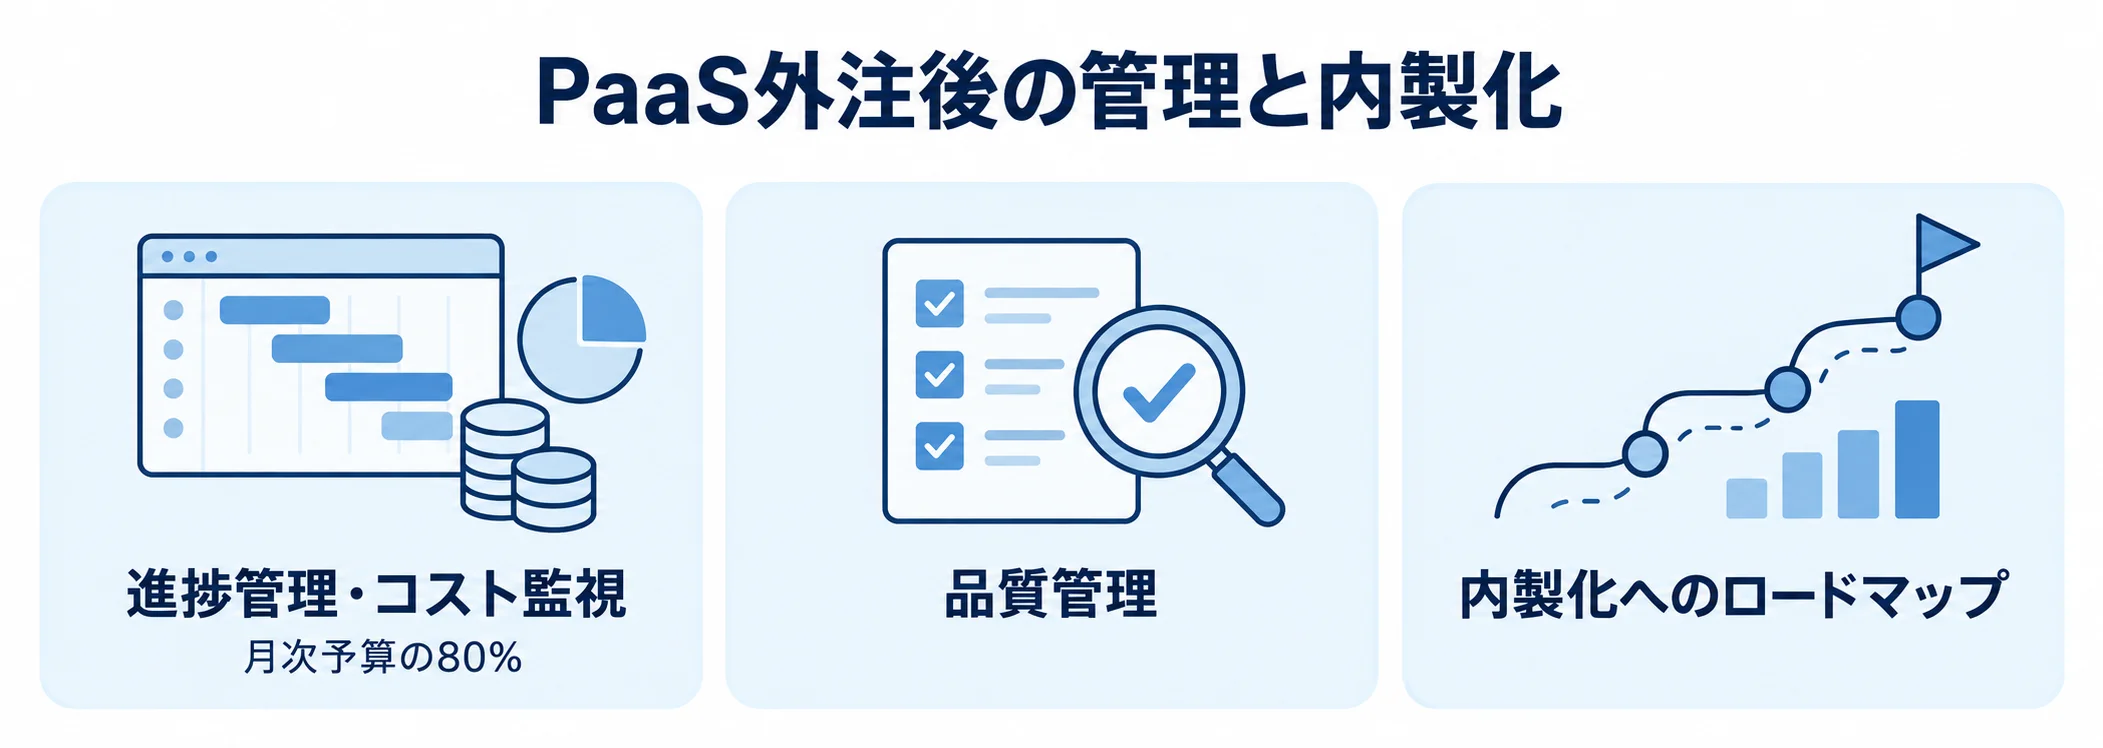
プロジェクトを成功に導くには、スムーズなコミュニケーションと適切な進捗管理が欠かせません。発注側も、外注先に任せきりにせずプロジェクトに継続して関わることが求められます。
外注依存から脱却するための内製化ロードマップは、長期的なリスク管理として並行して計画しておくことが大切です。
進捗管理・コスト監視
発注後の進捗管理では、週次または隔週の定例ミーティングを設け、進捗確認・課題共有・意思決定を迅速に行える体制を整えます。Jira・Backlog・Asana等のツールでタスクの進捗・期限・担当者を見える形にすると、問題を早く見つけられます。さらに、マイルストーン(要件定義完了・設計完了・構築完了・テスト完了・本番リリース)ごとに完了基準を事前に合意しておくと、手戻りを最小化できます。
コスト監視では、クラウドサービス利用料の実績を毎月見て、見積もりからずれていないかを確かめます。AWS Cost ExplorerやAzure Cost Management等のツールでアラートを設定し、月次予算の80%に達した時点で通知を受け取る仕組みを最初から整えます。準委任契約の場合は、外注費についても月次の工数報告を必ず受け取り、作業内容と工数の妥当性を確認します。
品質管理では、開発中のコードレビュー、テスト実施状況の確認、セキュリティレビューへの参加を、発注者側が積極的に行うことをおすすめします。発注者がブラックボックスを許容すると、後の内製化移行やベンダー変更の際に困難が生じます。
内製化へのロードマップ
内製化は一度に切り替えず、フェーズごとに自社が担う範囲を広げながら段階的に進めます。典型的な流れは、フェーズ1から3までの段階で次のように示します。この段階的な移行によって、長期的なコスト削減と組織の自立性向上を実現できます。
- フェーズ1(0〜12ヶ月):外注主導・学習期:外注先が主導して構築を進め、自社エンジニアはプロジェクトに参加してOJT形式で技術を習得する
- フェーズ2(12〜24ヶ月):共同運営期:自社が新機能開発の一部を担当し、外注依存度を50〜70%程度まで下げる
- フェーズ3(24〜36ヶ月):内製主体期:日常の開発・運用を自社で行い、外注先はスポット的なサポートや難易度の高い案件に特化した支援を受ける
- フェーズ2の目標:社内チームの自信とスキルを積み上げながら、クラウドコスト管理・モニタリング・障害対応の一次対応を内製化する
- 全体の方針:自社の強みとなる領域は内製化し、専門性が必要な部分は外注する組み合わせを継続的に見直すことが、長期的な成功の鍵です
フェーズ1では、週次の技術勉強会や設計レビューへの参加、ドキュメント整備を通じて知識移転を促進し、クラウド認定資格の取得も支援して社内のクラウド人材を計画的に育てます。公式の学習プラットフォームとして、AWSのAWS Skill Builder、AzureのMicrosoft Learn、GCPのGoogle Cloud Skills Boostがあります。
これらを活用すると、体系的なスキルアップが可能です。
▼全体ガイドの記事
・PaaS活用の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。