
決済システム開発は、要件定義から運用・保守まで、6つのフェーズを一貫した流れで進めるのが基本です。中でも要件定義で何を決めるかが、その後の進み方を大きく左右します。
- 必要な決済手段と取引規模を整理する
- カード情報の扱いとPCI DSS準拠範囲を決める
- 決済連携とテストを計画し、リリースと監視の段取りも立てる
▼全体ガイドの記事
・決済システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
決済システム開発の全体像
決済システム開発とは、さまざまな支払い手段を処理するシステムを設計して構築することです。対象となる支払い手段には、クレジットカード決済や電子マネー、QRコード決済のほか、銀行振込や後払いがあります。
対象は多岐にわたります。たとえば、ECサイトの決済機能や、店舗POSシステムの決済モジュール、業界特化型の請求管理システムなどが挙げられます。
一般的な業務システム開発と比べて大きく異なるのは、金融規制への準拠が必須である点です。PCI DSSや割賦販売法などが対象となり、不正利用対策やセキュリティ対策は、開発のすべてのフェーズで求められます。
決済システムの種類と開発アプローチ
決済システムの開発アプローチは、大きく3種類に分けられます。①スクラッチ開発(ゼロから構築)、②決済代行会社のAPIを組み込む方式、③クラウド型決済サービスの活用です。
スクラッチ開発は自由度が高い反面、PCI DSS準拠のための膨大なセキュリティ対応が必要で、開発コストも数千万円規模になることがあります。一方で、APIを使う方式は、PCI DSSの対応範囲を大幅に縮小でき、中規模のECサイトや業務システムに最も多く採用されています。
たとえば、Stripe、GMOペイメントゲートウェイ、SBペイメントサービスなどの決済代行会社のAPIを利用すると、セキュリティ対応の負担を開発会社側に移せます。
開発プロセスの全体フロー
決済システム開発は、「企画・要件定義」→「設計」→「開発・実装」→「テスト・セキュリティ検証」→「リリース・移行」→「運用・保守」の6つのフェーズで進みます。
特に「テスト・セキュリティ検証」フェーズは、一般的なシステム開発よりも大幅に時間を要します。脆弱性診断やペネトレーションテストなど、専門的な検証が必要になるためです。
また、決済代行会社との連携テストや本番環境での動作確認など、外部関係者を巻き込む工程も多くあります。そのため、プロジェクトの計画時点で、これらの工程を考慮したスケジュールを立てておく必要があります。
要件定義・企画フェーズの進め方
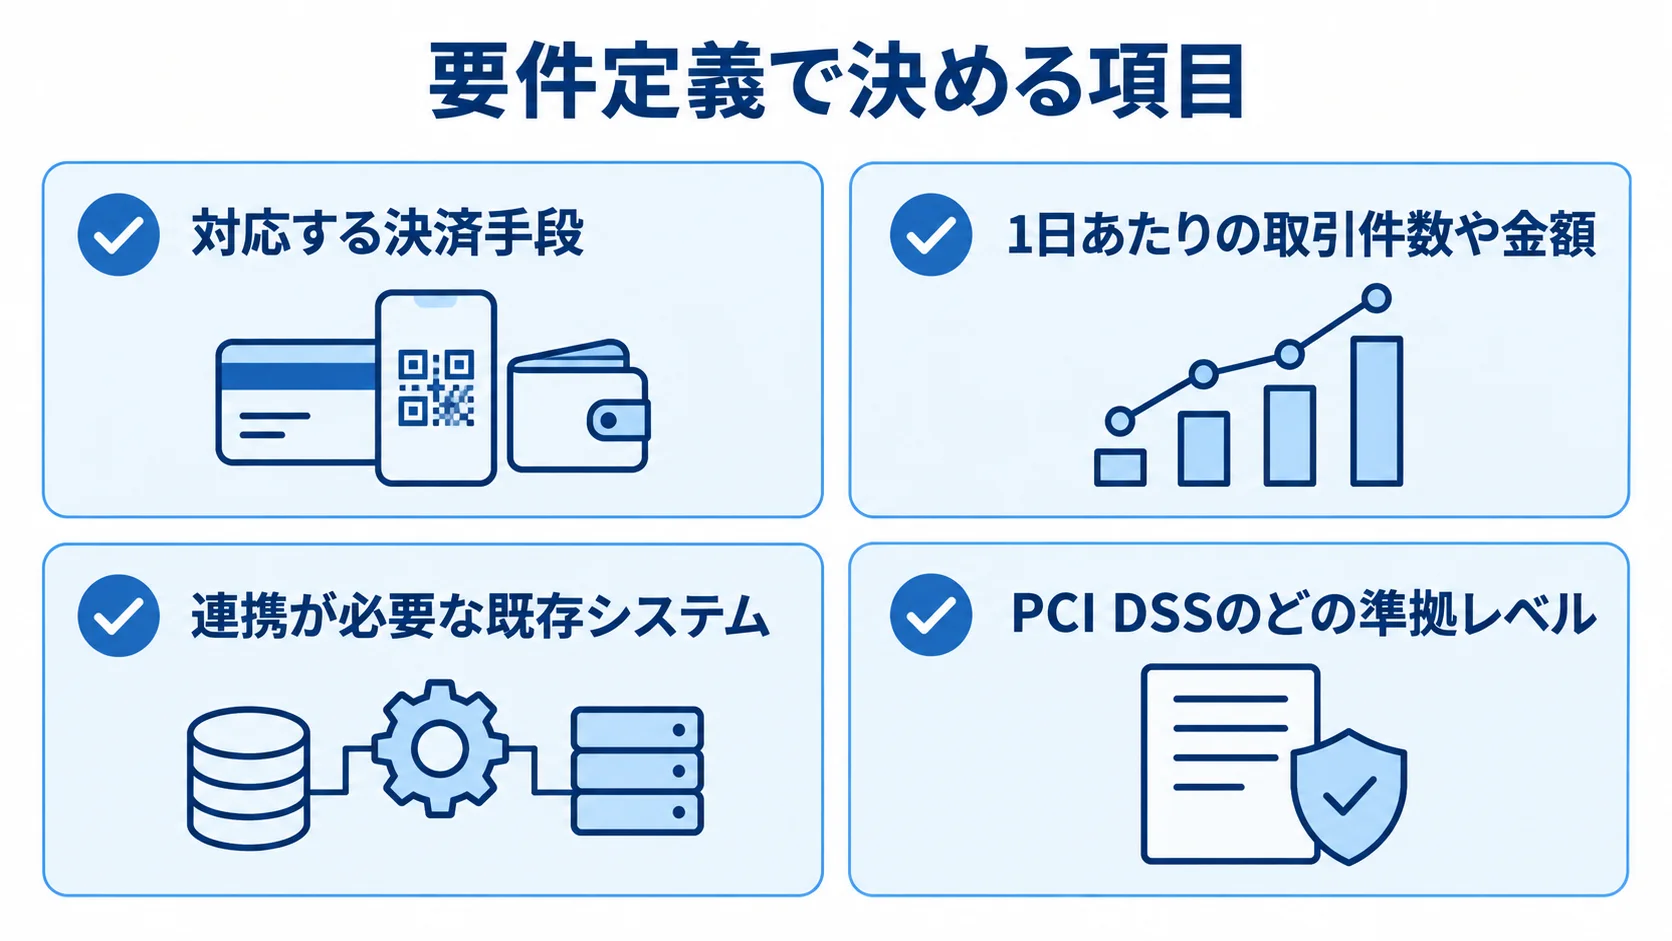
要件定義では、発注側と開発会社で、どのような決済システムを実現したいのかを明確にします。具体的には、「どの決済手段に対応するか」「1日あたりの取引件数や金額はどの程度か」「どの既存システムと連携が必要か」「PCI DSSのどの準拠レベルを目指すか」を決めておきます。
この段階で曖昧な点を残すと、後工程で大規模な仕様変更が発生するおそれがあります。さらに、決済代行会社の選定も同じ時期に行い、利用するAPIや連携方式の方向性を決めておくと、後の設計を進めやすくなります。
対応する決済手段の選定
対応する決済手段は、ターゲットユーザーの属性や利用シーンを踏まえて選びます。国内BtoCのECサイトでは、クレジットカード(Visa/Mastercard/JCB/AMEX)への対応が一般的です。加えて、コンビニ決済や銀行振込、後払いサービス(ペイディやGMO後払いなど)、PayPay・LINE PayなどのQRコード決済にも対応することが多くあります。
BtoB取引が中心であれば、銀行振込や請求書払いが主流になります。ただし、対応する手段が増えるほど開発と運用のコストも増えるため、ビジネス要件と費用対効果を踏まえて優先順位をつけることが欠かせません。そこで、まずはクレジットカードと主要なQRコード決済から始め、段階的に対応手段を広げる進め方が現実的です。
PCI DSS準拠方針の決定
クレジットカード情報を自社システムで扱う場合は、PCI DSS(Payment Card Industry Data Security Standard)への準拠が必須です。PCI DSSは、6つのカテゴリと12の要件からなる国際的なセキュリティ基準で、準拠レベルはカード情報の取り扱い範囲(スコープ)によって異なります。
コストを最も抑えられるのは、「カード情報を自社システムで一切保持しない設計」を採用することです。具体的には、決済代行会社のホスト型フォーム(トークン決済)を利用することで、スコープをほぼ最小限に抑えられます。この設計方針を、システム企画の段階で決めておくと、開発コストとセキュリティリスクの最小化につながります。
設計・開発フェーズの進め方
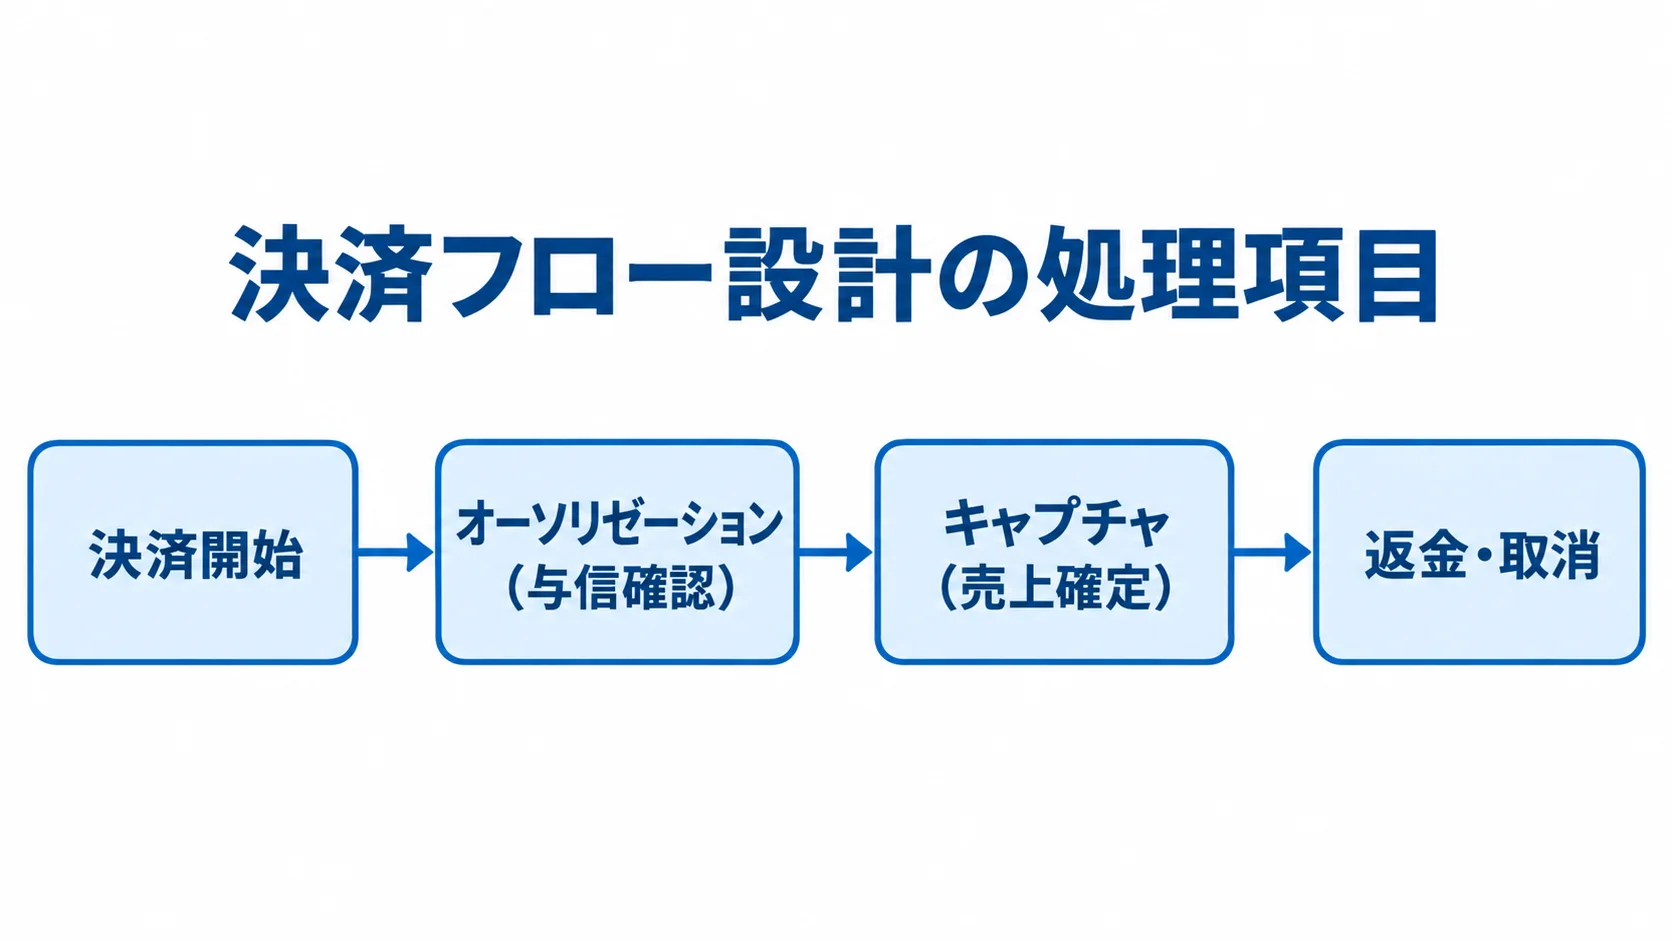
設計フェーズでは、要件定義で決めた内容を、システムの構成や詳細な仕様に落とし込みます。特に押さえたいのは、「決済フロー設計」「エラーハンドリング設計」「データベース設計」「セキュリティアーキテクチャ設計」の4点です。
決済処理は、通信エラーや二重処理など、さまざまな例外が起きやすい処理です。そのため、エラー時のロールバック処理や冪等性の確保を、設計の段階でしっかり考えておく必要があります。
まず、決済代行会社のAPIドキュメントを精読して、利用するエンドポイントやパラメータを詳しく把握しておき、そのうえで設計を進めます。
決済フローとエラーハンドリングの設計
決済フロー設計では、「決済開始」「オーソリゼーション(与信確認)」「キャプチャ(売上確定)」「返金・取消」の各処理を、それぞれ詳しく定義します。たとえばECサイトでは、注文の確定時にオーソリゼーションを行い、商品の発送時にキャプチャを行う「2段階処理」が一般的です。
エラーハンドリングでは、想定されるすべてのエラーケースに対する処理を設計します。カード番号エラーや残高不足、通信タイムアウト、決済代行会社側のシステム障害などが対象です。中でも、タイムアウト時の処理(決済成功・失敗の判定ロジック)を慎重に設計しないと、二重課金や未課金が起きるおそれがあります。
セキュリティアーキテクチャの設計
セキュリティアーキテクチャの設計では、通信の暗号化(TLS 1.2以上の強制)、アクセス制御(最小権限の原則)、ログ記録と監査証跡の設計を基本とします。カード情報を扱う場合は、データを暗号化して保存するか、保持しない設計にするかを選ぶとともに、トークン化(トークナイゼーション)の実装方法も定めます。
また、WAF(Web Application Firewall)の導入やIPSの設定、DDoS対策も、設計の段階で組み込んでおく必要があります。API通信では、署名検証や、リプレイアタックを防ぐためのタイムスタンプ検証も考慮すべき要素です。さらに開発工程では、セキュアコーディングガイドラインを策定し、すべての開発者が守る体制を整えます。
テスト・セキュリティ検証の進め方
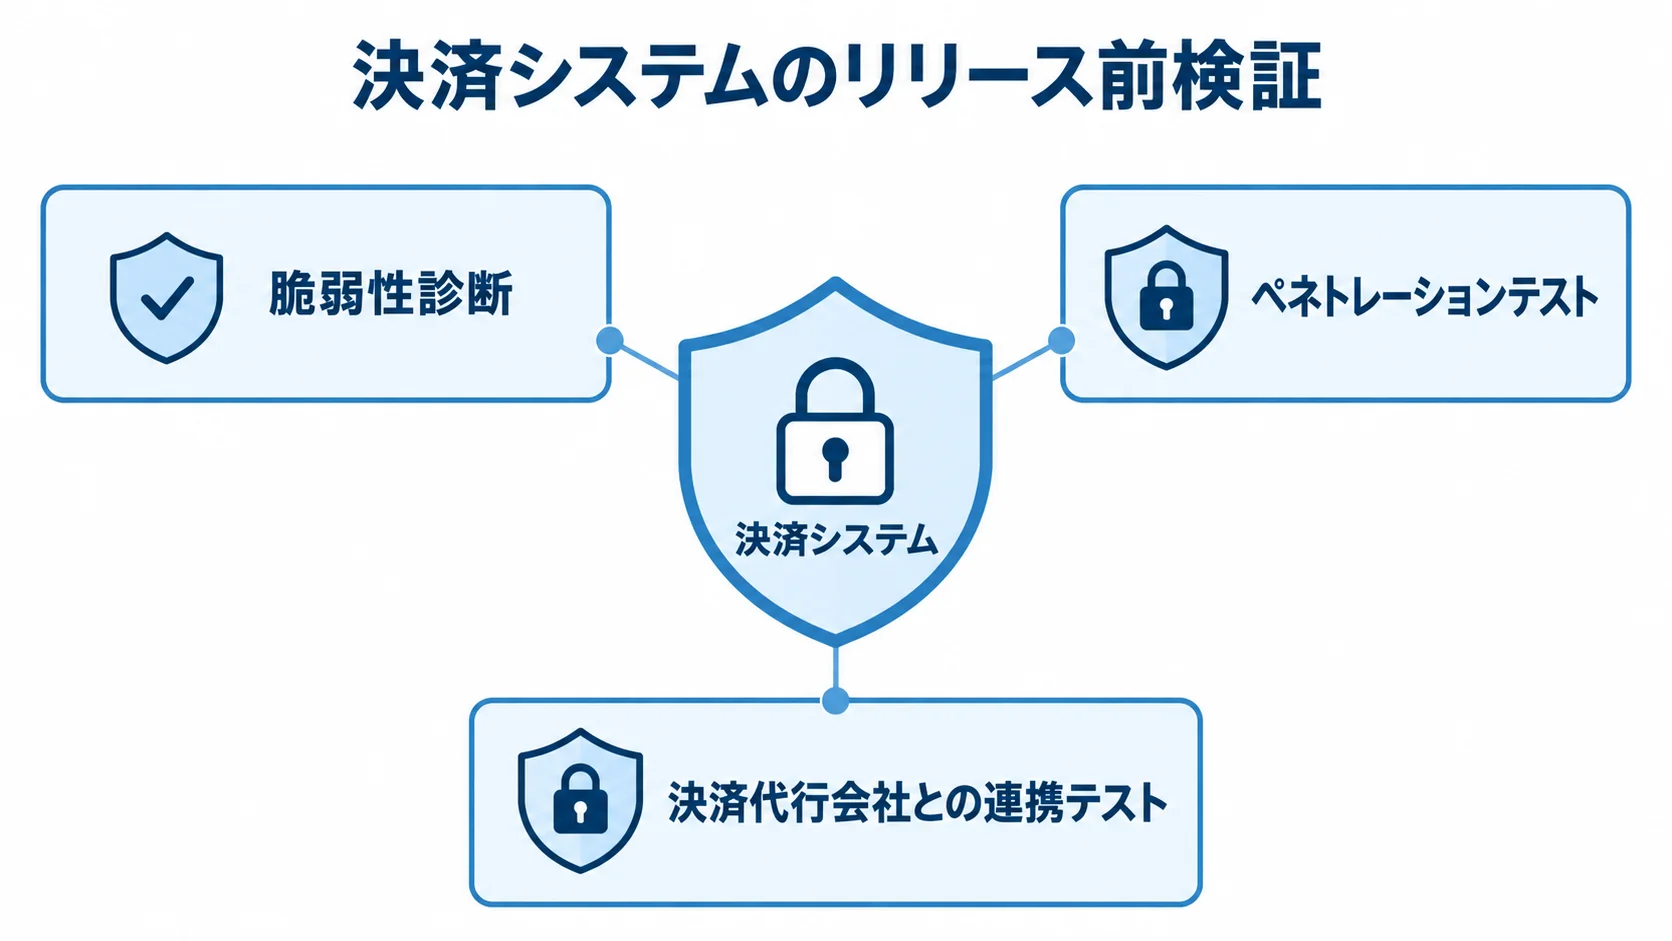
テストは、決済システム開発の中でも最も慎重に取り組むべきフェーズです。一般的なシステム開発と比べてテスト工数が大きくなる傾向があり、全体の開発期間の30〜40%を占めるケースも珍しくありません。
通常のテストとして、単体テスト・結合テスト・システムテスト・負荷テストを行います。加えて、脆弱性診断・ペネトレーションテスト・決済代行会社との連携テスト・本番相当環境での受入テストも必要です。あわせて、本番と同等の決済代行会社のテスト環境を確保し、事前に準備しておく必要があります。
決済処理テストのポイント
決済処理テストでは、正常系・異常系のすべてのシナリオを網羅的に検証します。正常系には、各決済手段での正常処理のほか、定期課金や分割払い、返金・部分返金、取消などのパターンが含まれます。決済代行会社が提供するテスト用カード番号やテスト用エンドポイントを使い、実際の決済フローと同じ条件で検証します。
異常系は多岐にわたり、残高不足や有効期限切れ、不正カード、通信タイムアウトなどが含まれます。決済代行会社のエラーレスポンスも対象です。
特に境界値テスト(最大金額・最小金額の取引)や同時アクセステスト(複数ユーザーが同時に決済を行うシナリオ)は見落とされがちです。そのため、計画的に実施することが欠かせません。
脆弱性診断とペネトレーションテスト
決済システムは、サイバー攻撃の標的になりやすいため、リリース前の脆弱性診断が必須です。Webアプリケーション診断では、OWASP Top 10に代表されるSQLインジェクション・XSS・CSRF・セッションハイジャックなどの脆弱性を、専門ツールと手動検査で確認します。
ペネトレーションテストは、ホワイトハッカーが実際に攻撃を試みることで、診断ツールでは検出できない複合的な脆弱性を発見します。これらの検査は、外部の専門セキュリティ会社に依頼するのが一般的です。費用は規模によって異なりますが、50万〜300万円程度を見込む必要があります。
検査で見つかった脆弱性は、重要度(Critical/High/Medium/Low)に応じて対応の優先度を決めます。原則として、Criticalの脆弱性は必ずリリース前に修正します。
リリース・移行フェーズの進め方
リリース・移行フェーズでは、本番環境への展開と既存システムからの切り替えを、計画的に進めます。決済システムのリリースで特に押さえたいのは、「ダウンタイムの最小化」と「データ整合性の確保」です。
既存の決済システムから新システムへ移行する場合は、移行期間中の取引データをどう引き継ぐか、旧システムで処理中の取引をどう扱うかを、事前に詳しく設計しておく必要があります。移行作業は深夜帯に行い、その前に決済代行会社との事前調整や本番API認証情報の確認、ロールバック手順の整備を終えておきます。
リリース前チェックリストと本番切り替え手順
リリース前の最終確認では、まず本番APIキー・シークレットの設定と、SSL証明書の有効期限を確かめます。あわせて、決済代行会社の本番審査が通っているかと、不正検知ルールが本番向けに設定されているかを見ます。さらに、監視アラートの設定を確かめ、ロールバック手順の確認と演習を行い、カスタマーサポート体制を整えます。
本番への切り替えは段階的に行い、最初の数時間は、少数のユーザーだけに新システムを適用するカナリアリリースが推奨されます。問題がないことを確認してから全ユーザーへ展開すると、大規模な障害のリスクを抑えられます。なお、リリース後72時間は、特に重点的な監視体制を維持します。
決済代行会社との連携・審査対応
決済代行会社への本番申請や審査は、想定以上に時間がかかるケースが多いため、リリーススケジュールを立てる際は、審査期間を余裕を持って見込む必要があります。審査には通常2週間〜2か月程度を要し、会社の業種・業態・取扱商品の内容によっては、追加書類の提出や条件付き承認となることもあります。
審査の申請には、サービスの概要・業務フロー・利用規約のほか、プライバシーポリシーや特定商取引法に基づく表記などの資料が必要です。そこで、審査期間中に開発や社内テストを並行して進めれば、全体のプロジェクト期間を短縮できます。
運用・保守フェーズの進め方
決済システムの運用では、24時間365日の安定稼働と、継続的なセキュリティ対策が求められます。特に、決済処理の障害は即座に売上損失に直結するため、システム監視やアラート通知、障害対応フローの整備は欠かせません。
PCI DSS準拠を維持するには、定期的なセキュリティ診断(年1回以上)が欠かせません。加えて、ログレビューやアクセス権限を一覧にして見直すなど、継続的なコンプライアンス対応も必要です。さらに、決済代行会社のAPI更新(バージョンアップ)や新しい決済手段への対応など、外部環境の変化に追従する保守体制も、計画的に確保します。
不正利用検知と監視体制
決済システムの運用では、不正利用(フラウド)への対策が継続的な課題になります。代表的な不正利用には「なりすまし決済」「盗難カードの利用」「チャージバック詐欺」などがあります。
これらへの対策には、3Dセキュア2.0(EMV 3-Dセキュア)の導入、IPアドレスやデバイスフィンガープリントによるリスクスコアリング、異常な取引パターンの自動検知・ブロック機能の実装が有効です。
チャージバック率(不正申告による返金率)が一定水準を超えると、決済代行会社からの取引停止や契約解除につながるおそれがあります。そのため、日次でチャージバック率を監視し、対策を継続的に改善していく必要があります。
コンプライアンス維持と法改正対応
決済システムの運用では、法令や規制の改正への対応も継続的に必要です。決済分野に関連する法規制は、定期的に改正されます。対象には、割賦販売法(クレジットカードセキュリティガイドライン)や資金決済法、個人情報保護法などがあります。
経済産業省やカード会社の業界団体(一般社団法人日本クレジット協会など)の発表は、定期的に確認しておきます。そのうえで、変更が自社システムに影響する場合は、早期に対応計画を立てます。
特に、2025年3月末に対応期限が設けられたクレジットカードセキュリティガイドラインの「クレジットカード番号等の適切な管理」については、対応状況を定期的に確かめる必要があります。
まとめ
決済システム開発は、要件定義から運用・保守まで、6つのフェーズを一貫した流れで進めます。一般的なシステム開発と違って、PCI DSS準拠や脆弱性診断、決済代行会社との連携など、金融特有の工程が多く含まれます。
特に、テストと運用の各フェーズでは、セキュリティ対策を徹底することが欠かせません。そのうえで、専門的な知識を持つ開発会社のサポートを受けながら、段階を追って確実に進めることが成功への近道です。
▼全体ガイドの記事
・決済システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。